Illegale handel in privégegevens miljoenen Nederlanders uit coronasystemen GGD

Er wordt grootschalig gehandeld in miljoenen adresgegevens, telefoon- en burgerservicenummers, afkomstig uit de twee belangrijkste coronasystemen van de GGD. Dat ontdekte RTL Nieuws onlangs. De politie heeft twee personen gearresteerd die worden verdacht van deze illegale datahandel. Het gaat om handel in data uit twee coronasystemen van de GGD: CoronIT, waar de privégegevens van Nederlanders die een coronatest hebben gedaan in staan, en HPzone Light, het systeem voor het bron- en contactonderzoek van de GGD.

Op vrijdag 22 januari kregen politie en OM meldingen van de GGD dat er op Telegram persoonsgegevens uit een GGD-systemen te koop zouden worden aangeboden. Dat lees ik dan weer in het persbericht van de politie, met een overigens wel érg stoere foto van een arrestatie. “Het stelen en verkopen of doorverkopen van persoonsgegevens is een ernstig misdrijf”, zo meldt men.

En dat is het zeker, maar vroegen diverse lezers, waar staat dat dan? De AVG kent geen bepalingen van strafrecht, en data is niets zeg ik altijd. Maar specifiek bij strafrecht ligt dat anders. Daar kun je dingen stelen die in het handelsverkeer niets zijn. Alleen moet het dan wel gaan om dingen die uniek zijn, niet-kopieerbaar. En daar voldoen persoonsgegevens niet aan: de ‘gestolen’ gegevens staan nog steeds in de database van de GGD. Er is “alleen maar” een kopie gemaakt.

Desondanks is dit wel degelijk strafbaar. Je kunt diverse insteken kiezen. Zo is er artikel 139c Strafrecht, dat meestal de “diefstal van gegevens” strafbaar stelt:

Met gevangenisstraf van ten hoogste twee jaren of geldboete van de vierde categorie wordt gestraft hij die opzettelijk en wederrechtelijk met een technisch hulpmiddel gegevens aftapt of opneemt die niet voor hem bestemd zijn en die worden verwerkt of overgedragen door middel van telecommunicatie of door middel van een geautomatiseerd werk.
Weliswaar mochten de medewerkers in kwestie in de databases, de kopie die ze downloadden hoorde niet tot hun werk en die is dus opzettelijk én wederrechtelijk gemaakt. En artikel 139e stelt dan ook het bezit en publiceren van die gegevens strafbaar (tot zes maanden cel)

Strenger is artikel 139g Strafrecht, dat in lid 1 bepaalt:

1. Met gevangenisstraf van ten hoogste een jaar of geldboete van de vierde categorie wordt gestraft degene die niet-openbare gegevens:

  • a.verwerft of voorhanden heeft, terwijl hij ten tijde van de verwerving of het voorhanden krijgen van deze gegevens wist of redelijkerwijs had moeten vermoeden dat deze door misdrijf zijn verkregen;

  • b.ter beschikking van een ander stelt, aan een ander bekend maakt of uit winstbejag voorhanden heeft of gebruikt, terwijl hij weet of redelijkerwijs moet vermoeden dat het door misdrijf verkregen gegevens betreft.

Dit artikel ziet dus op de heling of doorverkoop van die gegevens.

Dan is er ook nog een wetsartikel tegen identiteitsfraude, artikel 231b Strafrecht:

Hij die opzettelijk en wederrechtelijk identificerende persoonsgegevens () van een ander gebruikt met het oogmerk om zijn identiteit te verhelen of de identiteit van de ander te verhelen of misbruiken, waardoor uit dat gebruik enig nadeel kan ontstaan, wordt gestraft met een gevangenisstraf van ten hoogste vijf jaren of geldboete van de vijfde categorie.

Het enige punt is dat ik hierbij geen voorbereidings-artikel kan vinden, oftewel een artikel waarin staat dat het verwerven van persoonsgegevens met het oogmerk dit misdrijf te plegen apart strafbaar is. Ik denk dus dat dit het niet gaat worden.

Dat gezegd hebbende, dit is een uniek geval en vooral dat de politie zo streng en voortvarend optreedt. Ik hoop dat het veel consequenties heeft, dan zit de schrik er straks goed in.

Arnoud
Niet bij je Bitcoins kunnen omdat de politie je telefoon heeft

Iets waar niet iedere Bitcoin bezitter rekening mee houdt, wat te doen als de politie je telefoon heeft? Dat las ik bij het onvolprezen Betablog. Hij wees op een recent strafvonnis waarbij de verdachte tegen precies dit probleem aanliep: “zegt de veroordeelde tegen zijn moeder dat hij over geld in Bitcoins beschikt, maar dat hij daar niet bij kan komen omdat de politie zijn telefoon in beslag heeft genomen.”
De veroordeelde is betrokken geweest bij het verhandelen van verdovende middelen op de darknet markets Dream Market en Nightmare Market onder de vendor namen DrugsTradeCenter en Mr.Ted, zo lees ik in het vonnis. Ik vermoed dat men deze persoon op het spoor kwam door een actie in 2020 van internationale opsporingsdiensten, waaronder Europol, tegen onder meer deze twee darknetmarkten. (Darknet is een lekenterm voor semi-anoniem communiceren en dan drugs per post sturen.)

Bij de verdachte werd een laptop aangetroffen met daarop de nodige administratie van de drugsverkoop, waaruit de rechter concludeert dat hij niet zomaar een naïeve loopjongen was. Ook hielp niet mee dat hij niet wilde aangeven wie dan de ‘achterman’ was en hoe hij dan wel aan zijn geld kwam. En dan heb je bij een ontnemingszaak echt een probleem gezien de omgekeerde bewijslast die dan geldt.

Ten slotte zijn ook twee tapgesprekken die de veroordeelde na zijn aanhouding vanuit de PI met zijn moeder heeft gevoerd veelzeggend. Daarin zegt de veroordeelde tegen zijn moeder dat hij over geld in bitcoins beschikt, maar dat hij daar niet bij kan komen omdat de politie zijn telefoon in beslag heeft genomen. De verklaring van de veroordeelde ter terechtzitting dat hij dit enkel heeft gezegd om stoer te doen is geenszins aannemelijk, omdat niet valt in te zien waarom hij tegenover zijn moeder uit stoerdoenerij zou liegen. Die strekking had dit gesprek in het geheel niet, zo valt uit de context op te maken.

Gezien het vorenstaande kan buiten redelijke twijfel worden vastgesteld dat de veroordeelde zelf van de drugshandel heeft geprofiteerd. En inderdaad is het wel een interessante dat je na zo’n inbeslagname (die is ter bevriezing voor het onderzoek) niet meer bij je geld, je bitcoins immers, zou kunnen. Ik zie daar niet direct een bezwaarmogelijkheid tegen, als de enige sleutel voor je geheime kluis aan een in beslag genomen sleutelring zit dan heb je ook even pech vermoed ik.

Arnoud

Politie Zwolle stuurt 750 coke-afnemers een sms

De politie heeft voor de tweede keer een sms gestuurd naar contacten die in de telefoons van vermeende drugsdealers werden aangetroffen, meldde Security.nl onlangs. “We willen een veilige en leefbare stad. Daarom doen we er alles aan om dealers van de straat te halen. Het begint echter bij de vraag om harddrugs. Daarom richten we ons nu op de gebruikers. We willen hen hulp bieden zodat ze stoppen met coke,” vertelt teamchef Riemer van Beem in een persbericht. In de sms staat een link naar een website waar de afnemers hulp kunnen zoeken om te stoppen met hun verslaving. De actie is een vervolg op een gelijksoortige Utrechtse actie, waarbij bijna vijfhonderd contacten die in de telefoons van vermeende drugsdealers waren gevonden, een sms-bericht verstuurd kreeg. Een nobel initiatief, maar juridisch een tikje ingewikkeld.
Het idee achter deze actie is natuurlijk heel nobel, en de agent die het heeft bedacht, verdient wat mij betreft een pluim. Als je als agent op straat iemand net hebt zien praten met een bekende drugsdealer, dan kan het heel goed helpen als je die persoon juist wijst op manieren om van een drugsverslaving af te komen, in plaats van te dreigen met arrestatie, fouilleren et cetera.

Het ligt alleen een klein beetje complex omdat je nu mensen een bericht stuurt zonder specifieke wettelijke bevoegdheid. Dan gaan juristen beginnen over persoonsgegevens, doelbinding, AVG et cetera. Maar even een stapje terug. De hoofdregel uit strafvordering (opsporing en bestrijding van strafbare feiten) is dat de politie alleen mag doen wat in het wetboek geregeld is. Ja, behalve wat geen of geringe inbreuk maakt op de grondrechten. Een praatje maken op straat is dus bijvoorbeeld gewoon prima, dat kun je moeilijk een inbreuk op je grondrechten noemen. Iemand meenemen naar het bureau voor een verplicht praatje is dat wel, en dat is dan ook wettelijk geregeld.

De doorzoeking van smartphones is eigenlijk niet geregeld, wat best wel een probleem is. De Hoge Raad heeft voor nu gezegd dat dat mag, zolang het gaat om kleine beetjes informatie of anderszins geringe inbreuk op de privacy van de smartphone-eigenaar. Kijken welke sms-conversaties een verdachte van drugsdealen heeft, ligt denk ik wel aan de goede kant van de lijn, zeker omdat er verder niets gebeurt behalve dus die ene sms. Of misschien gaat het nog wel netter: automatisch de 06-nummers ophalen maar niet de berichten lezen, en dan de sms. De tekst daarvan is immers

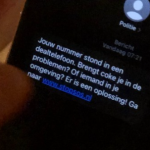
Jouw nummer stond in een drugstelefoon. Brengt coke je in de problemen? Of iemand in je omgeving? Er is een oplossing! Ga naar www.stopsos.nl
En daardoor denk ik dat er niet handmatig is gelezen wat de verdachte met deze mensen besprak.

Maar mag dat dan van de AVG? Nou ja, die is dus niet van toepassing: de politie werkt onder de Wet politiegegevens. En die zegt, als je gegevens voor een politiedoel hebt verkregen dan mag je die ook hergebruiken voor andere doelen binnen het gewone politiewerk:

Artikel 1 sub a
  • Politiegegeven: elk persoonsgegeven dat wordt verwerkt in het kader van de uitvoering van de politietaak, bedoeld in de artikelen 3 en 4 van de Politiewet 2012, met uitzondering van: (…)
Artikel 3 lid 3
  • Politiegegevens die zijn verkregen voor een doel, als bedoeld in artikel 1, onder a, kunnen worden verwerkt voor een ander doel, bedoeld in artikel 1, onderdeel a, voor zover deze wet of Unierecht uitdrukkelijk daarin voorziet en de verwerking voor dat andere doel noodzakelijk is en in verhouding staat tot dat doel.

En dan pakken we dus artikel 3 Politiewet erbij, waarin staat dat men naast handhaving ook moet zorgen voor “het verlenen van hulp aan hen die deze behoeven”. Dat is precies wat deze sms beoogt te doen. Dus volgens mij zit dit juridisch wel in orde.

Arnoud

Wanneer is een mail aangekomen als deze in een spamfilter blijft hangen?

Een lezer vroeg me:

Naar aanleiding van een discussie die ik had met andere IT’ers over de macht van MS en Google in de wereld van e-mail en hun interne reputatie systeem vroeg ik me af of een mail juridisch gezien is ‘aangekomen’ als mailprovider Microsoft of Google besluit deze als spam aan te merken en weg te gooien?
Hoofdregel bij communicatie is dat de afzender moet bewijzen dat de ontvanger deze heeft ontvangen. Daarbij maakt het niet uit of je met aangetekende post, e-mail of een WhatsApp-bericht communiceert. Het bewijs mag op iedere manier worden geleverd: een screenshot van twee blauwe vinkjes in de WhatsApp client is prima bewijs, een handtekeningbriefje aangeleverd door PostNL ook.

Bij e-mail is er eigenlijk geen goed mechanisme. Het beste werkt nog altijd de reply door de ontvanger zelf. Ook als deze in de reply zegt “hier klopt niets van” of “ik weiger uw e-mail en wens alleen post te ontvangen” (die kreeg mijn incassobureau eens). Waar het om gaat, is of de mail is aangekomen. En dat is ‘ie, als je daarop reageert.

Er zijn trucjes met cookies of transparante pixels waarmee je ontvangstbevestigingen kunt proberen te construeren. Als een bepaalde pixel wordt ingeladen die enkel en alleen in die e-mail was ingevoegd, dan zal die e-mail wel geopend zijn door de ontvanger, is dan het idee. Nog nooit getest, maar het zou kunnen. Maar veel mailprogramma’s blokkeren zulke trucs, en dan sta je nog nergens. Wie écht zekerheid wil, stopt berichten in een portaal en logt wanneer de ontvanger daarop inlogt om het bericht aan te klikken.

Maar goed, de spamfilter. Als jij een spamfilter instelt (bv. alles met “Advertisement” in de subject weggooien) dan is dat jouw risico natuurlijk. Hanteert de provider van de afzender een spamfilter, dan is dat zijn risico. Die twee zijn makkelijk.

Wanneer je een e-maildienst bij een derde afneemt, zoals Microsoft of Google, en deze besluit mail weg te gooien zonder jou in te lichten of zelfs maar in een mapje Spam te zetten, dan ben ik geneigd gewoon te concluderen dat de mail bij de ontvanger is aangekomen. Dat hij een spamdienst afneemt die zo agressief opereert, dat is zijn risico. (Microsoft als postbodebijtende hond?)

Het lastige blijft natuurlijk te bewijzen dát de mail in dat spamfilter is aangekomen. Maildiensten melden dat zelden tot nooit terug, vanwege de overlast die dat geeft. Praktisch gezien heb je er dus weinig aan, behalve in het geval dat iemand zegt “ah ja ik zie je mail nu, hij zat al drie weken in de spam”.

Arnoud

Politie haalt servers voor ‘crimineel’ vpn-netwerk Safe-Inet offline

U ook een gelukkig 2021. Nog nagekomen uit december: De Nederlandse politie heeft deelgenomen aan een omvangrijke actie tegen Safe-Inet, een vpn-aanbieder die zijn diensten aan de criminele onderwereld zou aanbieden. De dienst zou onder andere bij ransomwareaanvallen ingezet zijn. Dat meldde Tweakers. Inbeslagname vond internationaal plaats: servers zijn meegenomen in Duitsland, Nederland, Zwitserland, Frankrijk en de Verenigde Staten. Het riep wel vele vragen op, want een vpn dienst is toch gewoon een middel, hoezo kun je daarvan dan zeggen dat ze strafbaar zijn omdat anderen er bijvoorbeeld ransomware mee faciliteren?

Natuurlijk is het aanbieden van virtual private networks op zich legaal. Dat is gewoon een dienst, en hoewel daar illegaal gebruik van te maken is (om jezelf te verbergen bij de uitvoering van misdrijven, dus) zijn er ook genoeg legale toepassingen. Denk aan sites die op IP-adressen blokkeren, of netwerkaanbieders die meeluisteren, om er een paar te noemen.

Hier gaat het echter om een vpn aanbieder die nadrukkelijk zichzelf profileert als handige dienst voor criminelen. Zo lees ik in vele bronnen dat men eigenlijk alleen adverteerde op hackfora en andere plekken waarvan bekend is dat crimineeltjes (‘scriptkiddies’ en dergelijke) er actief zijn. Ook zouden reclameberichten nadrukkelijk wijzen op het niet gevonden kunnen worden door opsporingsdiensten, wat ik een heel ander verhaal vind dan “laat het internetcafé niet meelezen” of zelfs “zorg dat Brein je niet krijgt”.

Er ligt ergens een grens waarna we gedrag niet langer neutraal of gewoon handelaar vinden, maar medeplichtigheid of faciliterend. Die grens is niet hard te trekken, maar van wat ik er van lees is Safe-Inet die wel over gegaan met deze opstelling in de markt. In ieder geval op dat niveau dat de politie de servers in beslag kan nemen, want de grens daarvoor is “verdenking van misdrijf” en niet “veroordeling”.

Arnoud

Belgen mogen slimme meter weigeren om gezondheidsredenen

Belgen mogen een slimme meter in de toekomst mogelijk toch weigeren, las ik bij Tweakers. Dit blijkt uit een uitspraak van het Grondwettelijk Hof, dat moest oordelen over de plicht om zo’n apparaat in je huis te laten installeren. De klagers vonden dat de slimme meters onder andere in strijd zijn met ‘het recht op een gezond leefmilieu’. Ze stellen dat ‘elektrogevoelige personen’ last kunnen hebben van de elektromagnetische straling van de draadloze meters. Daar gaat het Grondwettelijk Hof in mee. Wat natuurlijk veel vraagtekens opriep, want bestaat dat überhaupt wel medisch gezien, elektrogevoeligheid, en hoezo mag je dan zo’n meter weigeren?
De Brusselse ordonnantie die centraal staat in de uitspraak, regelt de uitrol van de slimme gas- en elektriciteitsmeters in Brussel. Dergelijke ‘slimme’ meters zijn uitgerust met een communicerende functie waarmee gegevens kunnen worden verzonden en ontvangen. Deze functie gebruikt draadloze transmissie, en daar hebben sommige mensen moeite mee: elektrogevoeligheid of elektrohypersensitiviteit heet het dan, mensen ondervinden allerhande gezondheidsklachten. Meestal lastige symptomen zoals hoofdpijn, misselijkheid of neerslachtige gevoelens.

Ik typ deze termen met enige aarzeling, omdat ik weet (zie de discussie bij Tweakers) dat dit erg gevoelig ligt: wetenschappelijk is er nog nooit een duidelijk verband aangetoond tussen elektromagnetische straling en de gezondheidsklachten waarop mensen zich dan beroepen. En als je dan ook nog weet dat een magnetron of mobiele telefoon ook al fors straling uitzendt (en de zon ook een enorme bron van EM is) dan zie je al snel een houding van “wat een flauwekul”. En in dit geval helemaal: heeft dit Grondwettelijk Hof nu gewoon erkend dat die flauwekul juridisch een recht oplevert?

Nou ja, niet helemaal. Nergens in de uitspraak zegt men dat dit fenomeen wetenschappelijk erkend is, of dat iedereen mag roepen elektrosensitief te zijn om vervolgens de meter te mogen weigeren. De kern is vooral dat de ordonnantie geen uitzondering vanwege gezondheidsredenen bevat op de plicht gedwongen een meter in je huis te krijgen. En dat is in Europa een probleem, omdat je bij alle wet- en regelgeving wél rekening met gezondheid moet houden (art. 35 Handvest Grondrechten EU).

Verder is het natuurlijk wel zo dat die mensen écht die klachten hebben. Waar ze aan te wijten zijn, is vanuit gezondheidsperspectief minder van belang. Iemand is ziek als hij door klachten niet goed functioneert, ook als onduidelijk is wat de klachten veroorzaakt en ook als de geclaimde oorzaak onzinnig zou zijn. Hetzelfde geldt voor medicatie: iets geneest als het de klachten wegneemt, ook als we niet weten waarom. (Fun fact: we weten niet waarom paracetamol werkt.)

Het is een feit dat er mensen zijn die ontzettend veel last hebben van klachten die correlatie hebben met apparaten die worden gepercipieerd als sterk stralend. En als overheid heb je daar rekening mee te houden, zeker in gevallen waarin je ze iets in hun eigen huis opdringt dat de klachten verergert. Het maakt dan niet uit of het probleem werkelijk door die straling komt, door een psychische aandoening of iets heel anders: die klachten waren er niet en zijn er nu wel, en ze gaan weer weg als de meter het huis uit gaat. Hoe hard is het dan om te zeggen, die klachten zijn onzin en die meter blijft lekker hangen? Ik kan er wérkelijk niet bij.

Het Grondwettelijk Hof ziet nog een extra argument, namelijk dat die meter net zo goed bedraad kan communiceren. Ik neem aan dat die dingen draadloos communiceren omdat een draad trekken iets duurder is, maar dat vind ik geen sterk argument als je dat tegenover het grondrecht op gezondheid zet:

Volgens het Hof kan de mogelijke blootstelling aan elektromagnetische straling, voor de personen die daardoor een gezondheidsrisico lopen, leiden tot een aanzienlijke achteruitgang van het beschermingsniveau van hun recht op een gezond leefmilieu. Voor die aanzienlijke achteruitgang bestaat geen redelijke verantwoording, vermits elektromagnetische straling eenvoudig kan worden weggenomen door middel van een bekabeling.
De gemeente moet dus terug naar de tekentafel en een uitzonderingsregeling opnemen voor mensen die aantoonbaar serieuze last krijgen nadat de draadloze meter is geplaatst. En dat klopt juridisch dus helemaal, ongeacht de oorzaak van die klachten.

Ik begrijp goed dat er veel mensen nu denken, wat raar want die klachten kómen helemaal niet door de straling uit die meter. En er hebben vast mensen nu al onderzoeken paraat dat het komt door de zorgen over de meter, reeds bestaande psychische condities enzovoorts. Dat zal allemaal best, maar daar gáát het niet om. Het punt is, ga je als overheid mensen gezondheidsschade opdringen door in hun eigen huis een ding op te hangen dat de klachten verergert? Met dus als enige reden dat een draadloze meter goedkoper is?

(Let op dat “eigen huis”: je kunt als burger niet met een beroep op je gezondheid eisen dat je wandelroute vrij van 5G masten moet zijn of dat de bus geen wifi mag hebben.)

Arnoud


Zucht. EU-raad wil toegang tot versleutelde data met techbedrijven onderzoeken

Zijn er technische oplossingen voor de autoriteiten om toegang tot versleutelde data te krijgen, schreef Security.nl onlangs. De Raadsresolutie Encryptie van de Europese Raad vormt volgens minister Grapperhaus van Justitie en Veiligheid het startpunt om samen met techbedrijven en andere partijen een onderzoek te doen naar de technische mogelijkheden om toegang tot versleutelde data te krijgen. Om een of andere reden blijven politici maar denken dat er een oplossing móet zijn om autoriteiten toegang te geven tot versleutelde data zonder dat criminelen dat ook kunnen. Het plaatje hiernaast is mijn kantoormuur nadat ik er met mijn hoofd tegenaan sloeg.
Versleuteling wordt namelijk ook misbruikt door criminelen, zo opent dan de Kamerbrief van Grapperhaus. End at terwijl “de opsporing steeds meer afhankelijk [is] van toegang tot digitale gegevens, terwijl versleuteling rechtmatige toegang tot digitale gegevens uitdagend of praktisch onmogelijk maakt. ” En dan komt er de grootste beleidsmatige fout van de afgelopen twintig jaar: wat offline geldt, moet ook online gelden. En omdat men offline kluizen kan openbreken, moet digitale encryptie dus ook open te breken zijn met machtiging van de rechter-commissaris. Eh ja, precies.

Deze discussie loopt al sinds de jaren negentig, toen Phil Zimmerman het programma Pretty Good Privacy op internet zetten. Encryption for the masses, een total noviteit want tot die tijd konden eigenlijk alleen overheden fatsoenlijk encryptie toepassen. De reactie is dan ook altijd eentje van angst en zorg gebleven, en vooral: van een gebrek aan technisch inzicht.

Want het is niet een stukje onwil, van die encryptiesoftwarebouwers, om te weigeren een achterdeur of centrale extra sleutel in te bouwen voor de overheid. Of technische onmogelijkheid. Het kan prima. Menig bedrijf heeft encryptie met een achterdeur: de reservesleutel in de kluis bij de CISO of IT-dienst. Voor het geval de medewerker zijn of haar sleutel kwijtraakt. Met een beetje goede controle is dat binnen het bedrijf goed te beheersen.

Alleen: dat is binnen een bedrijf, binnen één organisatorische eenheid. Daar kun je regels voor jezelf opstellen, en heeft iedereen ook hetzelfde belang. Namelijk het bedrijf door laten draaien, die klant binnenhalen en die producten of diensten verkopen. Er zijn geen buitenstaanders die aan je data gaan zitten.

En dat is wat er bij overheidstoezicht en -toegang wel speelt. Daar wil een externe partij bij de versleutelde data, bij de sleutel dus. En dat kan maar op één manier: de sleutel in een doosje bij de opsporingsdiensten, die er dan gebruik van mogen maken wanneer dat binnen hun regels en procedures moet kunnen.

Als er zo’n doosje is, dan is de vraag wie er bij mag. En waarom zouden dat wel onze opsporingsdiensten mogen zijn en niet de Duitse? Of de Russische? Of Chinese? Dat praktische bezwaar maakt het voor mij al fundamenteel onmogelijk om er voor te zijn. En wat gebeurt er als de sleutel gestolen wordt, in theorie altijd mogelijk en gezien de hoeveelheid datalekken die we nu al zien zeker niet uit te sluiten?

“Kraakbare” encryptie, dus geen sleutel in een centraal doosje maar een zwakheid inbouwen, is een nog veel slechter idee. Zo kan er inderdaad geen sleutel gestolen worden, maar de kwaadwillenden kunnen (en zullen) die zwakheid vinden en er dan ook mee aan de haal gaan. Zonder dat iemand het merkt, want het is onmogelijk te zien of iemand anders een kopie van je bericht heeft gedecrypt.

Nee, dit blijft een heel slecht idee.

Arnoud


Keulse rechtbank dwingt Tutanota hele postvakken inzichtelijk te maken

De arrondissementsrechtbank van Keulen heeft Tutanota opgedragen om op verzoek van de autoriteiten postvakken van gebruikers toegankelijk te maken en de tekst van e-mails in plain text in te laten zien. Dat meldde Tweakers afgelopen maandag. Tutanota levert end-to-end gecodeerde e-mailsoftware en een freemiumdienst voor gehoste e-mail, die dus niet afgeluisterd, getapt of ingezien kan worden omdat alle versleuteling bij de client plaatsvindt. Echter, toen een Keulse autoleverancier via Tutanota een afpersingsmail ontving en de politie een onderzoek startte, vonniste de Keulse rechtbank dat Tutanota dit mogelijk moet maken, omdat de webmaildienst ‘meewerkt aan het leveren van telecommunicatiediensten’. Houd de paracetamol bij de hand, want dit vergt héél veel juridische definities.
De kern van de zaak is dat telecommunicatiediensten in Europa verplicht aftapbaar moeten zijn bij ernstige misdrijven als deze. In Nederland is er dus geen twijfel dat KPN of Ziggo een telefoongesprek via haar netwerk moet laten tappen, en dat gaat dan zowel om IP-netwerkverkeer als gewone telefonie.

Tutanota is geen internetprovider maar wat juristen noemen een “dienst van de informatiemaatschappij”, en dat is wezenlijk wat anders. In ISO/OSI termen: die zitten in laag 7, en telecom zit grofweg in lagen 1 tot 5. Een ander niveau van technische werking, dat in de kern wettelijk omschreven wordt als een

gewoonlijk tegen vergoeding aangeboden dienst die geheel of hoofdzakelijk bestaat in het overbrengen van signalen via elektronische communicatienetwerken, waaronder telecommunicatiediensten en transmissiediensten op netwerken die voor omroep worden gebruikt, doch niet de dienst waarbij met behulp van elektronische communicatienetwerken en -diensten overgebrachte inhoud wordt geleverd of redactioneel wordt gecontroleerd.
Tutanota verspreidt informatie, geen signalen. Dat voelt vrij logisch, toch duurde het tot 2019 voor het Hof van Justitie hier een definitieve uitspraak over deed:
a web-based email service which does not itself provide internet access, such as the Gmail service provided by Google LLC, does not consist wholly or mainly in the conveyance of signals on electronic communications networks [] does not constitute an ‘electronic communications service’ within the meaning of that provision.
Het maakt daarbij niet uit dat Google zelf backbone-kabels heeft liggen of andere verrichtingen doet die wél het overbrengen van signalen opleveren. Dat staat immers in principe los van de webmaildienst waar het hier om gaat.

Helaas heeft in de Tutanova-zaak de rechter niet gemotiveerd waarom zhij hier anders tegenaan kijkt. Ik zie zelf geen verschil in de werking van Tutanova en Gmail, internet-technisch bekeken. Ik hoop dus ook dat men in hoger beroep gaat, hoewel dat voor deze specifieke vordering niet uitmaakt: de Duitse justitie heeft in de tussentijd toegang tot de informatie van deze afperser.

Arnoud

Iemand structureel stiekem filmen is een vorm van dwingen

Als je twee jaar lang met een camera met telelens de overbuurvrouw filmt in haar slaapkamer, is dat dan strafbaar als stalking of niet? Met die vraag zat recent de Hoge Raad, want dit was dus gebeurd maar in artikel 285b Strafrecht staat dat het pas stalking is wanneer je iemand dwingt iets te doen, niet te doen of te dulden. Jezelf opdringen dus. Maar wie die camera stiekem tussen twee dekens uit het raam laat hangen, welke dwang past deze dan toe?
De zaak was bij de Hoge Raad gekomen nadat het Gerechtshof de man had vrijgesproken van het strafbare feit belaging, zoals stalking officieel heet:

Het hof is van oordeel dat het oogmerk van verdachte om aangeefster te dwingen iets te doen, niet te doen, te dulden en/of vrees aan te jagen, niet uitsluitend kan worden afgeleid uit heimelijke handelingen waarvan het slachtoffer zich pas geheel achteraf bewust is geworden.
In gewone taal: als iemand pas helemaal na afloop ontdekt dat jij haar stiekem filmde, dan kun je niet zeggen dat je haar gedwongen hebt gefilmd. Die persoon deed waar ze zin in had, jij filmde dat, daar zit geen centje dwang aan toch?

Nou, niet helemaal. Het is al langer vaste jurisprudentie dat je iemands privacy kunt schenden door een handeling die pas later uitkomt:

[Het Hof zei dat een] gedraging uitsluitend dan als inbreuk makend op de persoonlijke levenssfeer van een ander kan worden aangemerkt indien die ander ten tijde van die gedraging met die gedraging bekend was en dus niet indien deze nadien op de hoogte is gekomen van die gedraging. Die opvatting vindt evenwel geen steun in het recht en in het bijzonder niet in art. 285 Sr.
Maar waar zit dan de dwang? Die zit hem in het stiekeme karakter. Als jij je niet laat betrappen, kan ik geen bezwaar maken, je niet wegsturen of ingrijpen.
Het kan immers zijn dat de verdachte, door bewust en gedurende langere tijd heimelijk en onopgemerkt te filmen, heeft willen bewerkstelligen dat die ander zich niet kon verzetten tegen het gefilmd worden en aldus werd gedwongen dat filmen te dulden.
Door dus niet te onthullen dat je filmt, dwing je iemand het filmen te ondergaan. Je dwingt iemands autonomie opzij, als het ware. Ik zie daar wel wat in, privacy is in de kern het recht met rust gelaten te worden. Wie in dat recht binnendringt zonder zelfs maar zichzelf kenbaar te maken, dwingt zich op een plek waar hij niet mag zijn.

Arnoud

Kansspelautoriteit mag EA dwangsom opleggen voor FIFA-lootboxen

De Kansspelautoriteit (Ksa) mag FIFA-maker Electronic Arts (EA) en zijn Europese dochterbedrijf beide een dwangsom van 250.000 euro per week opleggen, zo las ik bij Nu.nl. Dit naar aanleiding van een vonnis van de rechtbank Den Haag dat een besluit van de Kansspelautoriteit hierover in stand liet. Het gaat natuurlijk om de lootboxen die in dit voetbalspel verwerkt zijn; “digitale aankopen waarvan de inhoud niet op voorhand bekend is” zoals Nu.nl dat noemt of een “gokelement” zoals de Ksa het noemt. En daarbij dan de vraag, valt dit onder de definitie van een verboden kansspel?

De lootbox is al een tijdje controversieel – de term die je als gebruikt als je eigenlijk weet dat het niet mag maar de commerciële belangen bij het ding zo groot zijn dat je even voorzichtig wil zijn. Maar in de kern is volgens mij duidelijk genoeg dat dit gewoon een kansspel is. Immers, van een kansspel onder de wet is sprake wanneer

de aanwijzing der winnaars geschiedt door enige kansbepaling waarop de deelnemers in het algemeen geen overwegende invloed kunnen uitoefenen
Die definitie past prima bij lootboxes. Je weet niet wat er in zit of wat je krijgt als je betaald hebt, en je kunt daar ook geen invloed op uitoefenen. Natuurlijk is dat bij zeg zakjes voetbalplaatjes ook zo, maar als iets meer dan een symbolische waarde heeft dan wordt het juridisch spannend omdat je dan bij het verbod uit de wet op de Kansspelen komt. Voetbalplaatjes worden natuurlijk wel geruild, maar om nou echt te spreken van marktplaatsen en betaalde transacties nee. Terwijl er voor lootbox-inhoud wel degelijk dergelijke marktplaatsen zijn. Vaak weliswaar buiten de eigenlijke game om, maar toch.

De discussie focuste dan ook op de vraag hoe legaal die verhandelplekken voor de lootbox-inhoud nu eigenlijk waren. EA wees erop dat zij dat niet toestaan, en dan krijg je dus de vraag wat zwaarder weegt: de feitelijke situatie, waarbij je kijkt naar het feit dát mensen betalen met echt geld en dan met rare kronkels elkaar de spullen leveren, of de juridische situatie waarin het verbod leidend is en er dus geen waarde aan het product hangt.

De Ksa vond echter een veel simpeler reden:

De Kansspelautoriteit stelt conform de Leidraad en gelet op het bovenstaande vast dat de te winnen virtuele goederen binnen FIFA19 overdraagbaar zijn. Zij vertegenwoordigen niet alleen een potentiële, maar ook daadwerkelijk een economische waarde. De economische waarde van FUT-munten kan als volgt bepaald worden. Op de transfermarkt kunnen de virtuele goederen verhandeld worden voor FUT-munten. FUT–munten kunnen naar FUT-punten en vervolgens naar euro’s omgerekend worden. Daarnaast kunnen FUT-munten ook buiten FIFA19 om voor echt geld verkocht worden.
EA heeft dus zélf een manier gecreëerd om werkelijke waarde te verbinden aan die lootboxen. Je kunt ze inwisselen voor munten, en die zijn via een indirectie binnen het spel te vertalen naar keiharde euro’s. En dat je dan een paar keer moet omwisselen, maakt niet meer uit. Het is allemaal officieel, dus je hoeft niet eens je af te vragen hoe dat zit met de niet-legitieme situatie waarin iemand een account verkoopt via Marktplaats om zo een speler over te dragen, bijvoorbeeld.

Je kunt je natuurlijk afvragen hoe ‘echt’ zo’n prijs is. Het is natuurlijk nog altijd een virtueel dingetje, slechts pixels op je scherm en bitjes in je account. Dat is wel even wat anders dan de keiharde cash waarmee je naar buiten loopt bij Holland Casino of die enorme roze beer die je op de kermis wint met balletje-balletje. Maar nee:

Uit onderzoek van een toezichthouder van de Kansspelautoriteit blijkt dat de waarde van de virtuele speler Hack minimaal 450 FUT-munten (€ 0,03) en maximaal 10.000 FUT-munten (€ 2,-) was. De virtuele speler Gullit was minimaal 337.000 FUT-munten (€ 67,40) en maximaal 6.400.000 FUT-munten (€ 1.280,-) waard. Een bijzondere versie van de virtuele speler Gullit kon als buy-it-nowoptie verkocht worden voor (minimaal) 9.970.000 FUT-munten (€ 1.994,-).
Een setje pixels op mijn scherm van € 1.994 vind ik echt meer dan alleen bragging rights, zoals EA dat noemt. Als ik het kan omzetten in euro’s, dan is het een ding van waarde.

Een laatste bezwaar van EA was dat zij niet primair een gokspel aanbood. Het gaat bij FIFA natuurlijk om het voetballen en het managen van je team. De lootboxen zijn op zich een klein onderdeel van dat hele gebeuren. Maar het aankopen en inzetten van de lootboxen kan prima los van een voetbalcompetitie gebeuren. Het is gewoon een apart spelonderdeel, en mag dus best apart worden beoordeeld tegen de Wet op de kansspelen.

Ook alle andere argumenten van EA worden terzijde geschoven door de Ksa, en de rechtbank volgt de toezichthouder in haar analyse. (Pet peeve van mij: het is niet zo dat pas de rechter de boetes oplegt, een toezichthouder is geen openbaar aanklager die met een voorstel of eis komt. De toezichthouder grijpt in en beboet, de rechter toetst terughoudend of daarbij fundamentele normen geschonden zijn.)

EA heeft aangekondigd in hoger beroep te gaan, maar ik moet zeggen dat ik geen argumenten weet waarmee ze dat zouden kunnen.

Arnoud