Moeten we de toestemming niet eens afschaffen in het privacyrecht?

Meteen maar even een heilig huisje omver in het nieuwe jaar: moeten we niet eens stoppen met het idee dat toestemming vragen voor privacy-inbreuken een werkbaar idee is? Want allemaal leuk en aardig, maar anno 2017 is het concept toestemming geven verworden tot een volstrekt betekenisloze klik onder verwijzing naar een futloze lap tekst die nu eenmaal even nodig is om bij die site te kunnen. Toch kent ook de nieuwe privacywet de toestemming als basisbeginsel, en blijft het op allerlei plekken opduiken als basis voor wat je maar wilt doen met iemands privé. Raar.

Het uitgangspunt was ongetwijfeld heel nobel en integer. Als je iemands persoonsgegevens wilt verwerken, dan vraag je die persoon om toestemming. Net zoals je zonder toestemming mensen niet gaat opereren of hun huis betreedt. Gewoon een kwestie van integriteit, van fatsoen. Dus dat zetten we dan ook in de wet: toestemming is de algemene grond, en natuurlijk pas te geven na adequate informatieverstrekking en in volstrekte vrijwilligheid.

Volgens mij was er daarbij wel altijd soort van de aanname dat het verwerken van persoonsgegevens een ietwat bijzondere gebeurtenis was. Iets om even bij stil te staan, iets dat mensen niet perse dagelijks doen dus iets waar je best even de tijd voor mag nemen. Zeg maar een poliklinische ingreep: geen operatie met drie dagen herstel daarna, maar wel iets om je even over te laten inlichten en goed bij stil te staan voordat je ja zegt.

Die aanname is echter volledig verdwenen in de informatiesamenleving. Toestemming vragen is aan de orde van de dag, en gebeurt zó veel en zó vaak dat niemand er meer van opkijkt of bij stilstaat. En dan gaat het hele effect er vanaf natuurlijk. Dan wordt het die droge klik zonder nadenken, zonder betekenis.

Is dat erg, kun je je afvragen. Ik denk het wel, omdat de wet nog steeds opereert onder de aanname dat je wél nadenkt. Wél jezelf even goed informeert. Juridisch advies inwint over wat die wollige taal betekent. En vooral: er vanaf zou zien als je denkt, dit is toch niets voor mij. En de constructie daarbij is dat als je in die situatie toestemming geeft, eigenlijk alles mag. Daar zit voor mij dan de pijn: mensen klikken murwgebeukt op elke Akkoord-knop en de gevolgen worden gebillijkt omdat ze geacht worden te hebben nagedacht en afgewogen alsof ze bij de huisarts een nieuw medicijn moeten uitkiezen.

Het onmiddellijke tegenargument is natuurlijk, dan moet je maar écht eens even nadenken en afwegen als je privacyvragen krijgt. (Bij voorkeur met de flauwe dooddoener dat je toch al je privacy opgeeft door alles op Instagram en Facebook te delen.) Maar dat vind ik niet reëel meer. Als de situatie is dat je elke vijf minuten een lap tekst moet lezen en ja moet zeggen (en anders hup terug naar Google), hoe kun je dan nog in redelijkheid suggereren dat mensen de tijd moeten nemen om goed na te denken?

Dus nee. Wat mij betreft schrappen we dus de toestemming als grondslag. Wie persoonsgegevens wil gebruiken, moet maar gewoon aantonen dat hij dat nodig heeft en waarom dat belang zwaarder weegt dan de privacy.

Arnoud
Tweede Kamer wil agent niet meer herkenbaar in beeld, eh nee vergeet het maar

politie-bordje-logo-aangifte-bureau.jpgDe Tweede Kamer vindt dat politieagenten voortaan niet meer herkenbaar in beeld mogen worden gebracht, las ik bij het AD. Men spreekt zelfs van het tegengaan van ’treitervloggers’ die kennelijk agenten hinderlijk volgen. Maar de motie, die oproept tot een wetsvoorstel, gaat verder dan dat: agentenportretten mogen dan niet meer worden uitgezonden waar dan ook zonder blur. Ik zie niet hoe dat juridisch moet gaan werken.
De zorg van agenten snap ik, en ik zie zeker ook dat het echt irritant is om achterna gezeten te worden door een hijgerig typ met een GoPro op zijn hoofd die hoopt op een Dumpert-scoop. Maar een regel schrijven die dát verbiedt maar gewone journalistiek (“informatiegaring”) toestaat, lijkt me nog een hele kluif.

Eerlijk gezegd zie ik als jurist ook het probleem niet helemaal. Agenten hebben gewoon portretrecht, en al sinds 2005 weten we dat dat in principe betekent dat agenten moeten worden geblurd bij uitzending van beelden van hun werk. De persoon onder die pet doet voor het nieuws zelden ter zake, is daarbij de gedachte. Dat de politie iets raars zou doen, moet kunnen worden getoond, maar zonder identificatie van de specifieke persoon.

Natuurlijk, voor portretrecht moet die agent zelf naar de rechter. Dat is een civiele claim, dus dat kan duur en tijdrovend zijn. Maar je zou als werkgever – de politie – kunnen zeggen, wij betalen en regelen dat. Stukje goed werkgeverschap, en ik weet dat het ook al wel gebeurt. In theorie zou je zelfs als Openbaar Ministerie kunnen zeggen, we stoffen artikel 35 Auteurswet af: dat stelt strafbaar het zonder recht openbaar maken van iemands portret. Dan kan het OM dat gedoe op zich nemen en is de individuele agent verlost van het gedoe.

Het belangrijkste is echter dat al die regels een belangenafweging ingebouwd hebben. En dat mis ik in dit kabinetsvoorstel. Als er gewoon goede redenen zijn om een agent herkenbaar in beeld te brengen, dan moet dat mogen. Dan wint de uitingsvrijheid het van de privacy. Dat geldt voor burgers, dus waarom niet voor de politie. Dus nee, hier zie ik totaal geen heil of noodzaak in.

(Natuurlijk, het wetsvoorstel kan gewoon ook die belangenafweging hebben maar dan staat er hetzelfde als nu bij het portretrecht geldt: het mag niet tenzij een ander belang zwaarder weegt. Dat lijkt me weinig nuttig.)

Arnoud

Privacyprogramma AVROTROS offline gehaald vanwege privacyschending

fail-faal-it-project-altijd-kat.jpgJaja, dat is hilarisch: het AVROTROS-programma De Privacytest, dat vorige week maandagavond werd uitgezonden op NPO 3, blijkt zelf de privacy van nietsvermoedende Instagram-gebruikers te hebben geschonden. Men wilde met een quiz aandacht vragen voor onverwachte privacykwesties, en daarbij werden foto’s van rijbewijzen en sleutels van Instagram geplukt om het punt te maken dat die makkelijk op Instagram staan. Maar eh ja, dan zet je wel iemands privé op teevee. Mag dat?

Het spreekt voor zich dat het op zijn zachtst gezegd niet handig is om je rijbewijs of identiteitskaart op internet te zetten. Zeker niet als je je bsn erin laat staan. (Over een foto van je creditcard op internet zetten heb ik het al helemaal niet.) Dus aandacht vragen daarvoor – doe het niet, in vredesnaam doe het niet – dat zie ik wel.

Ook bij sleutels (“Eindelijk, mijn nieuwe huis! #sleuteloverdracht”) speelt dat, en dat is nóg belangrijker want weinig mensen beseffen dat je een sleutel van zo’n foto kunt namaken met een 3D printer.

Mag je dan als televisieprogramma een paar voorbeelden laten zien? Ik meen van wel: het punt “dit komt vaak voor” is niet goed te maken als je vervolgens zegt “ik heb er alleen geen beeld van”. Dus ik denk dat auteursrechtelijk het wel goed zit met die foto’s. De bron had misschien wel moeten worden genoemd, maar in combinatie met de privacyschending is dat misschien niet zo handig. “Bron bij de redactie bekend” zou dan beter zijn, of “Bron ivm privacy verborgen”.

Wel hadden die foto’s natuurlijk geblurd moeten zijn vanwege de privacy. Het punt blijft dan duidelijk, dit is eenvoudig te vinden. Maar je hoeft dan niet dubbelop de privacy nog eens te schenden.

Arnoud

Duitse mededingingsautoriteit onderzoekt Facebook om gebruiksvoorwaarden

facebook-duitsland-likeHet Bundeskartellamt laat weten dat het is begonnen met een onderzoek naar Facebook, omdat de toezichthouder vermoedt dat het bedrijf zijn dominante marktpositie misbruikt, las ik bij Tweakers. Het misbruik zou eruit bestaan dat ze steeds meer privacyschendingen opdringen, waar iedereen dan zich verplicht voelt toestemming voor te geven. Want tsja, ga maar eens weg bij Facebook.
De aankondiging verraste me wel een beetje. Als het gaat om privacyschendingen, dan zou je zeggen dat de privacytoezichthouder daar wat van moet vinden. En in Duitsland gebeurt dat ook met enige regelmaat. Wordt er wel netjes toestemming gevraagd, krijgt de gebruiker adequate informatie, kun je je dossier inzien en wordt er geen data naar het perfide Amerika gesmokkeld, dat soort dingen zijn eigenlijk gewoon privacyvragen. Dus waar bemoeit die mededingingswaakhond zich mee?

Tegelijk voelt het ook heel logisch. Het punt met Facebook is niet zozeer dat ze heel veel van je vragen en je diep besnuffelen om getargete advertenties naar je te sturen. Het punt is vooral dat je eigenlijk geen keuze hebt. Weggaan bij Facebook is voor veel mensen geen optie. Het netwerk is te waardevol om contact te onderhouden met familie, vrienden en kennissen. En dát noemen we een schending van de Mededingingswet, mensen de facto dwingen bij je te blijven en ze dan steeds eenzijdiger voorwaarden opleggen of dingen laten doen.

Een ander punt waar de Bundeskartellamt mee komt, is dat de terms & conditions van het sociale netwerk wel héél erg onduidelijk en daardoor onbegrijpelijk zijn voor de gemiddelde consument. Wat gebeurt er met je data, en waar ga je allemaal mee akkoord? Zelfs mensen die de Facebook TOS hebben gelezen, weten dat niet: de voorwaarden veranderen immers met enige regelmaat. En gezien de impact die dat heeft, is ook dat een stukje machtsmisbruik.

Ik ben heel benieuwd wat hieruit gaat komen. Want iedereen weet: als een kartelwaakhond je in het vizier heeft (een hond met een vizier?), dan heb je een serieus probleem. De boetes zijn stevig en men is niet bang voor politieke gevolgen.

Alleen: wat zouden ze kunnen doen? Ja, boetes opleggen natuurlijk, maar meestal doe je dat om een gedragsverandering af te dwingen. Maar wat zou Facebook anders moeten doen? Haar voorwaarden en privacyverklaring leesbaarder maken? Wat ze ook opschrijven, niemand leest het. Vaker apart toestemming vragen? Alsjeblieft zeg, ik heb nóg RSI van al die cookiepopups. Minder data verzamelen? Ah kijk, nu komen we ergens. Alleen, dat kost Facebook geld en dat moet dan ergens vandaan komen. Een betaald snuffelvrij abonnementje dan? Ik zou wel een paar tientjes per jaar betalen daarvoor. Jullie?

Arnoud

Mag GHTorrent openbare data van Github aggregeren als onderzoeksdataset?

ghtorrent-data-structureMag je eisen dat je e-mailadres verwijderd wordt uit de GHTorrent dataset? Een veel voorkomende klacht bij dit project. GHTorrent is een onderzoeksproject dat Github-softwareprojecten indexeert en gemakkelijk doorzoekbaar maakt. Hierbij worden ook de e-mailadressen van ontwikkelaars geïndexeerd, waardoor je allerlei koppelingen kunt leggen. Maar mag dat eigenlijk wel?
Github is een van de grootste platforms voor gedistribueerde softwareontwikkeling, met name voor open source. De activiteit op het platform maakt het ook interessant voor wetenschappelijk onderzoek naar gedrag en handelen bij softwareontwikkeling. Zo las ik dat bijdragen van vrouwen eerder opgenomen worden in softwareprojecten dan die van mannen.

Dit onderzoeken betekent dat je honderdduizenden projecten moet doorlopen, iets dat handmatig vrijwel onmogelijk is. Vandaar GHTorrent: plat gezegd een offline mirror van alle Github metadata, zodat je niet per onderzoeksvraag de hele site af hoeft te struinen.

Niet iedereen is daar blij mee. Met name niet omdat ook het e-mailadres van ontwikkelaars opgenomen is. Je kunt dat e-mailadres dan als identifier gebruiken (het man/vrouw onderzoek werkte zo: via het e-mailadres kon je het Google+ profiel vinden en daar het geslacht van de ontwikkelaar achterhalen). En je kunt er natuurlijk ook mail heen sturen, waar de klachten over begonnen. Continu vragen krijgen om mee te doen aan allerlei onderzoek is niet prettig.

De data is publiek. E-mailadressen zijn gewoon zichtbaar, dus iedereen die wil kan dezelfde dataset verkrijgen als GHTorrent. Is het dan slechts een kwestie van fatsoen dat je toch mailadressen blokkeert of van antispam-maatregelen voorziet? Nou, niet per se. In Europa – waar het project vandaan komt – gelden strenge privacyregels ten aanzien van persoonsgegevens, en die gelden ook als de gegevens uit openbare bron zijn verkregen.

Een e-mailadres is een persoonsgegeven onder de Europese regels, omdat het naar een persoon (de ontwikkelaar) te herleiden is. Wie dergelijke gegevens bij elkaar brengt en ontsluit, is daar verantwoordelijk voor. Deze verantwoordelijke moet een grondslag in de wet hebben om dit te mogen doen, en moet zich houden aan de informatieplichten en het recht van inzage, correctie en verwijdering dat alle betrokken personen hebben.

Ook als de data publiek is. Dat ondervond Google in 2014 met het vergeetrecht-arrest: hoewel Google-zoekresultaten afgeleid zijn van openbare bronnen, heeft Google een eigen verantwoordelijkheid bij hoe zij die resultaten rangschikt en presenteert. Zij is dus zelf onderworpen aan het vergeetrecht (en de andere wettelijke plichten voor verantwoordelijken), los van de bronnen waar zij zich op baseert.

Hetzelfde geldt voor GHTorrent. Zij brengt openbare data bij elkaar, maar die data bevat persoonsgegevens. En daarom is de beheerder van GHTorrent de verantwoordelijke en verplicht om te informeren en om correctie en verwijdering toe te staan.

Verwijdering hoeft echter niet altijd. De vraag is of de data irrelevant is voor het doel waarvoor deze is verzameld. In het geval van Google: wanneer de zoekresultaten achterhaald of anderszins niet meer relevant zijn voor de persoon op wie je zocht, bij een zoekopdracht naar een persoon. Bij GHTorrent geldt hetzelfde, maar dat vertaalt zich lastiger naar de praktijk. Immers, ook oude gegevens van een ontwikkelaar zijn relevant voor wetenschappelijk onderzoek, dus het Google-criterium gaat hier niet op. Welk criterium dan wel, dat weet ik zo even niet.

Maar misschien is er een simpeler oplossing. Er moet immers sowieso een wettelijke grondslag zijn voor je gebruik van de gegevens. Enkel “ze komen uit openbare bron” is niet genoeg als grondslag, net zo min als “wij doen wetenschappelijk onderzoek”. Toestemming is er niet, een contract met GHTorrent ook niet, dus dan val je terug op de eigen dringende noodzaak: er is een legitiem belang (wetenschappelijk onderzoek), de gegevens zijn daar écht voor nodig (die zie ik wel) en alles is in het werk gezet om de privacy zo veel mogelijk te beschermen.

En bij dat laatste gaat het mis, want in principe is dan een opt-out vereist. Niet perse, andere maatregelen mogen ook. Zo kun je bijvoorbeeld de e-mailadressen hashen, zodat je er wel op kunt matchen maar ze niet kunt gebruiken om te mailen. Of je laat ze weg uit de publieke dataset en verstrekt ze alleen als mensen apart akkoord gaan met geheimhouding van die set. Maar opt-out lijkt mij het makkelijkste.

GHTorrent lijkt me dus legaal, maar ze moeten zich wel houden aan de Europese regels over persoonsgegevens. En in de praktijk betekent dat dus wel degelijk dat er een opt-out moet zijn.

Arnoud

Is whatsappen nu ook al een datalek?

whatsappDe datalekken vliegen je om de oren de laatste tijd. En om een of andere reden zit WhatsApp daar hoog in de buzz. Je communiceert dan immers over een kanaal beheerd door een derde, en niet zomaar een derde maar een perfide Amerikaanse imperialist met allerlei snode aftap- en profilingplannen. Dat moet toch haast wel een datalek zijn?
Voor een datalek dat moet worden gemeld gelden vier eisen (eisen 3 en 4 bepalen of gemeld moet worden):

  1. Er is sprake van een inbreuk op de beveiliging. Dat kan gaan om een inbreuk op techniek (een inbraak, een geraden wachtwoord) of een organisatorisch falen (zonder kaartje naar binnen kunnen, geen toezicht op een dossierkast) maar er moet iets van een beveiliging zijn en die moet geschonden worden.
  2. Het moet gaan om persoonsgegevens. Andere gegevens, hoe waardevol ook, kunnen geen datalek in de zin van de wet opleveren.
  3. Er moet een aanmerkelijke kans zijn dat de persoonsgegevens misbruikt worden. Is misbruik slechts een theoretisch risico, dan is het lek geen datalek.
  4. Betrokken personen moeten er nadeel van (kunnen) ondervinden. Die lat ligt niet hoog, maar hij is hoger dan nul. Nadeel kan zijn reputatieschade, oplichting en dergelijke maar ook dingen als moeten ruziën over dat je had betaald (de betalingsbewijzen waren gewist, ook een datalek).

Een conversatie voeren via WhatsApp zie ik op zich niet als een datalek. Als beide partijen ervoor kiezen hun eigen gegevens via dit kanaal te verstrekken, dan zie ik dat niet als een inbreuk op de beveiliging. Ze aanvaarden dan beiden de kans dat er iets mis kan gaan, en zien dat kennelijk als acceptabel.

Kiezen ze ervoor om andermans gegevens te verspreiden, zoals artsen wel deden, dan wordt het iets schemeriger. Die ander heeft niet gekozen voor het kanaal. Bovendien haal je je in die situatie nog een extra verplichting op de hals: je besteedt dan een stukje verwerking van andermans persoonsgegevens uit bij WhatsApp Inc, en de wet eist dat je dan een bewerkersovereenkomst sluit waarin je rechten en plichten vastlegt. Volgens mij kán dat niet eens met WhatsApp.

Toevallig kwam ik dit Linkedin-bericht tegen waarin Gjerryt Leuverink beschrijft hoe zorginstelling ’s Heeren Loo Zorggroep graag dichtbij en gastvrij wil zijn; ook digitaal. Daarom gebruikt men WhatsApp als communicatiemiddel. Dat leverde de nodige kritiek op, maar zoals Leuverink reageert:

Waar het om gaat is dat iemand die een appje stuurt aan een ander daarmee indirect toestemming geeft aan WhatsApp om ‘iets’ met dat berichtje en de twee betrokken 06-nummers te doen. Als je dat niet wilt, moet je niet WhatsAppen. Als je dat wel wilt, moet je bewust de app installeren, bewust je nummer koppelen en de voorwaarden accepteren, bewust een nummer toevoegen aan je contacten daar dan bewust een berichtje naartoe sturen.

Maar ik kan als jurist niet ontkennen dat er toch stevige juridische bezwaren te verzinnen zijn. Die bewerkersovereenkomst is nu eenmaal echt een ding, en zeker als je gegevens van anderen (zoals die artsen) gaat versturen dan zit je met een levensgroot toestemmingsprobleem. Alleen: is dat erg?

We komen dan weer terug bij de al vaker gevoerde discussie: mag de privacywet innovatie in de weg staan, of andersom mag innovatie zomaar over privacy heen denderen? Want als we de privacywet hard inzetten, dan moet je stoppen met WhatsApp. Dan kun je de Amerikaanse cloud gelijk uit en houden er ook een heleboel andere dingen op. Maar ga je mee in elke nieuwe hippe innovatie, dan kunnen we privacy wel afschrijven want wat dóen al die startups met persoonsgegevens en hoezo is het normaal dat een Amerikaans-wollig document dat “Privacy Policy” heet genoeg is om onze mooie wetgeving opzij te zetten? Ik ben er nog steeds niet uit wat nu de beste insteek is.

Arnoud

OM mag opnamen van geweldsincidenten tonen om daders te vinden

dome-camera.jpgHet Openbaar Ministerie mag in de openbare ruimte opgenomen camerabeelden van ernstige publieke geweldincidenten in het openbaar tonen om zo dader(s) van dit geweld te kunnen opsporen, las ik (alweer een tijdje geleden) op Rechtspraak.nl. Sorry, ik loop wat achter. De Hoge Raad introduceert meteen maar een checklist met 7 factoren waarmee getoetst kan worden of het legitiem is om te publiceren uit camerabeelden die misdrijven vastleggen.
Het arrest komt uit de zogeheten kopschopper-zaak. In 2013 schopten acht jongens een ander tegen het hoofd bij een vechtpartij op de Eindhovense Vestdijk. Justitie koos ervoor beelden hiervan naar buiten te brengen in de hoop de daders te identificeren. Deze publicatie leidde bij het Gerechtshof tot strafvermindering vanwege “de “enorme media-aandacht” die aan het incident is gegeven en “de hetze die daardoor jegens hem in de diverse media, onder welke internet, is ontketend”.”

In cassatie moet het HR nu aangeven of en wanneer het publiceren van zulke camerabeelden toegestaan is. In beginsel is het publiceren van beelden een inbreuk op de privacy, ook als de beelden van de openbare weg komen. In de context van opsporing door het OM is publicatie toegestaan afhankelijk van deze factoren:

  1. het publieke dan wel private karakter van de plaats welke op het beeldmateriaal waarneembaar is waar of van de situatie waarin de betrokkene zich bevindt;
  2. de persoon van de betrokkene, waaronder diens leeftijd of bijzondere kwetsbaarheid;
  3. de hoedanigheid van de betrokkene, zoals de publieke bekendheid van de betrokkene, dan wel of hij verdachte is van een (ernstig) strafbaar feit;
  4. de mate van herkenbaarheid van de betrokkene op het beeldmateriaal en de aard en indringendheid van de informatie die door of in samenhang met het beeldmateriaal wordt verstrekt omtrent de identiteit, uiterlijke kenmerken of gedragingen van de betrokkene;
  5. het doel waarmee het beeldmateriaal is vergaard en geopenbaard, waarbij aan de orde kan komen of het gaat om opsporing of identificatie van verdachten van (ernstige) strafbare feiten en of voorzienbaar is dat het beeldmateriaal wordt gebruikt op een wijze die verder gaat dan hetgeen redelijkerwijze nodig is voor het te bereiken doel;
  6. de wijze van vergaring en openbaarmaking van het beeldmateriaal, waarbij aan de orde kan komen of het beeldmateriaal is gemaakt en gepubliceerd met toestemming van de betrokkene, of de beeldopnamen zijn gemaakt op publieke plaatsen waar opnameapparatuur normaliter wordt gebruikt met een gelegitimeerd en voorzienbaar doel, en of er sprake is van een naar tijd en reikwijdte beperkt gebruik dan wel dat de beelden integraal zijn vrijgegeven aan het algemene publiek;
  7. de mate waarin het beeldmateriaal in overeenstemming met de toepasselijke regelgeving is verkregen en verspreid.

Het is dus een factor of de beelden van de openbare weg zijn, maar niet de enige. Als het gaat om iets kleins, dan is publicatie van de beelden nog steeds een te zwaar middel. Wel vind ik een mooie (factor 6) dat de wijze van vergaring meeweegt: als je weet dat ergens camera’s normaliter hangen, dan kun je minder snel bezwaar maken als die beelden dan ook worden gepubliceerd. Maar ook weegt mee (factor 5) of de kans groot is dat de beelden worden misbruikt door langdurige herpublicatie op andere plaatsen (hoi Dumpert).

Verder bevestigt de HR dat een rechtbank rekening mag houden met de gevolgen van publicatie van de beelden, ook als deze publicatie op zichzelf niet tegen de regels was. Dat bevreemdt me een beetje. Als deze toets ertoe leidt dat het gebruik legitiem was, hoezo moet dat dan gevolgen hebben voor de straf?

Arnoud

Bild nagelt ‘vluchtelinghatende’ Facebookers aan schandpaal, mag dat?

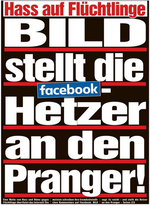
bild-haat-schandpaalDe Duitse krant Bild heeft dinsdag een selectie haatdragende teksten van Facebookgebruikers gepubliceerd – inclusief namen en profielfoto’s. Dat las ik in de Volkskrant. Bild wil zo de -aldus de Volkskrant- welig tierende vluchtelingenhaat op sociale media aan de kaak stellen en de gebruikers ‘aan de schandpaal nagelen’.

De term ‘schandpaal’ suggereert natuurlijk nogal sterk dat dat niet mag, die is immers in 1854 afgeschaft. Maar dat is een kwestie van framing: als je het “een bijdrage aan een actueel maatschappelijk debat” noemt, dan klinkt het ineens heel redelijk.

En daar zit hem de kneep, juridisch gezien. We hebben hier te maken met een klassiek voorbeeld van twee botsende grondrechten: het recht op vrijheid van meningsuiting van Bild om te melden wat er in de maatschappij gebeurt versus het recht op privacy van deze mensen om niet zomaar in de spotlight te worden getrokken als privépersoon.

Hebben die mensen privacy dan? Ja, privacy geldt namelijk altijd, ook op Facebook. In principe is het een privacyschending om een Facebookbericht uit zijn context te trekken en elders te herpubliceren, als de plaatser dat niet voor ogen had toen hij het plaatste. (Dat staat dus los van welke instellingen men koos. Hooguit kun je uit die instellingen betogen wat mensen redelijkerwijs voor ogen moeten hebben gehad, maar dan moet je wel ook betogen dat Facebook zo eenvoudig is dat de gemiddelde gebruiker precies weet wat er kan gebeuren, inclusief meelezende kranten.)

In principe dus, want dit is geen harde regel. Als het nieuwswaardig is om te melden dat Pieter de Vries die uiting deed, dan mag dat worden gemeld ondanks Pieters privacy. En ja daar zit een soort van cirkelredenering in. Grondrechten winnen het niet automatisch van elkaar. Ze zijn gelijkwaardig, en het is dus per definitie een afweging per geval waarbij je de argumenten voor de een tegenover die voor de ander zet, om zo tot een slotsom te komen welke het hier wint.

Eens even kijken. Pro meningsuiting: actueel issue, uitingen in openbaarheid gedaan (niet afgeschermd of uit privéberichten gelift), schokkende uitingen, ze kozen er zelf voor deze te plaatsen. Pro privacy: dit zijn gewone burgers (geen Bekende Duitsers) dus waarom is hun mening nieuws, het punt “kijk wat mensen op Facebook zeggen, schandalig” had ook zonder naam en foto gemaakt kunnen worden, uitingen zijn in hitte van het moment geplaatst en niemand voorziet dat ‘ie dan met naam en foto in de krant komt onder de kop “Schandpaal”.

Mijn gevoel zegt me dat hier dan de vrijheid van meningsuiting zou moeten winnen. Nee, niet iedereen snapt Facebook en er zullen er bij zitten die oprecht niet beseften dat het wereldwijd te lezen was en ook nog eens in de krant zou komen. En ja, het had ook zonder naam gekund. Maar het punt van Bild is volgens mij óók dat je ziet dat het gewone mensen zijn in plaats van rare pseudoniemen van professionele trollen. Het enige echte tegenargument is voor mij dat Bild het zelf een schandpaal nóemt, en dus daarmee ieder hoger motief over bijdrage aan debatten al meteen van tafel veegt.

En kunnen we nog wat met de Wbp? Het zijn tenslotte persoonsgegevens en die worden langs elektronische weg verwerkt. De Wbp geldt ook voor journalisten en kranten (afgezien van een paar randvoorwaarden zoals de informatieplicht). Echter, die afweging komt op hetzelfde neer als de algemene vraag hoe meningsuiting versus privacy uitpakt. Het kan dus niet gebeuren dat je met die grondrechten-afweging concludeert “het mag” en vervolgens “van de Wbp mag het niet”.

Ben benieuwd naar jullie afwegingen!

Arnoud

Mag je camerabeelden van een misdrijf aan het slachtoffer geven?

oppas-beelden-camera-verborgen.pngEen lezer vroeg me:

Is het nu toegestaan of niet om beveiligingscamerabeelden van een misdrijf (zoals diefstal) aan het slachtoffer te geven? In ons café wordt nog wel eens wat gestolen, en wij zouden liever zien dat mensen dan zelf aangifte doen (met door ons beschikbaar gestelde beelden) dan dat wij daar aangifte van moeten doen. Maar van de privacywet schijnt dat niet te mogen, camerabeelden aan mensen afgeven.

Er zijn heel veel mythes over beveiligingscamerabeelden in omloop, en dit is er eentje van. Camerabeelden zou je alleen aan Justitie mogen geven en nooit aan anderen. Zo hard staat het helemaal niet in de wet. Maar ik vermoed dat het komt omdat de afweging die de wet voorschrijft, hier een ingewikkelde is. (En omdat de wet uit een tijd komt dat privacy nog gerespecteerd werd.)

Het gaat hier (natuurlijk) om de Wet bescherming persoonsgegevens. Die zegt dat persoonsgegevens, zoals camerabeelden, alleen mogen worden ‘verwerkt’ als aan een van de gronden uit die wet is voldaan. Onder ‘verwerken’ verstaat men eigenlijk alles: maken, verkrijgen, doorgeven en zelfs vernietigen.

Toestemming is de bekendste grond, maar bij beveiligingscamerabeelden werkt dat niet echt. Ook de uitvoering van een overeenkomst gaat hem niet worden. Je komt dan al heel snel uit bij het eigen dringende belang: ik mag dit want mijn recht om dit te doen weegt zwaarder dan de privacy van de betrokken persoon.

Laten we die belangenafweging eens formeel aflopen. De wet zegt:

[Afgifte mag als] de gegevensverwerking noodzakelijk is voor de behartiging van het gerechtvaardigde belang van de verantwoordelijke of van een derde aan wie de gegevens worden verstrekt, tenzij het belang of de fundamentele rechten en vrijheden van de betrokkene, in het bijzonder het recht op bescherming van de persoonlijke levenssfeer, prevaleert.

Er moet dus een gerechtvaardigd (legitiem) belang zijn en de afgifte moet noodzakelijk zijn (niet alleen maar wenselijk) voor dat belang. Het belang van de derde is dat deze aangifte wil doen van een misdrijf, waarbij de beelden bewijs vormen. Dat lijkt me legitiem.

Maar is de afgifte noodzakelijk? Je kunt immers ook zeggen, ga aangifte doen, zeg wie de beelden heeft en dan komt Justitie wel langs. Dat komt op hetzelfde neer, maar de bewijsketen is dan korter, en we weten ook nog eens zeker dat je de beelden niet gemanipuleerd hebt. Plus, je zou de beelden op internet kunnen slingeren en of dát een legitiem belang is, valt te betwijfelen.

Verder zit je met die ’tenzij’. Je moet een belangenafweging doen: hoe belangrijk is de privacy van de persoon die in beeld is. Een crimineel heeft geen privacy te verwachten, plus bij afgifte aan Justitie kun je sowieso niet echt van een privacyschending spreken. Dus daar kom je wel uit, denk ik.

Goed, houd ik dus over: is het echt nodig dat het slachtoffer zelf die beelden krijgt? Zijn er geen andere routes die hetzelfde effect bereiken en minder risico’s met zich meebrengen? En dan ben ik toch wel gevoelig voor het argument dat het slachtoffer andere, minder legitieme dingen kan gaan doen met de beelden. Ze op internet zetten met “wie kent deze dief van mijn iPhone” is voor de wet geen legitiem belang.

Arnoud

Mag je met een Kruidvat-GPS-tracker je kind in de gaten houden?

spotter-gps-tracker-kruidvatWeet altijd precies waar je kind is en maak contact in geval van nood, met de Spotter. Met die tekst adverteert de Kruidvat haar nieuwste product: een GPS-tracker die verbindt met een app op de telefoon van de ouders, zodat je altijd weet waar je kind is. Of je bagage (“Ideaal voor op vakantie!”), maar primair toch je kind als ik de advertentie goed lees. Dus u voelt hem al aankomen: eh, mag dat, met zo’n GPS-tracker je kind in de gaten houden?

Ook kinderen hebben recht op privacy, maar je zit dan wel meteen in een spanningsveld: als ouders heb je de plicht je kind op te voeden, en opletten hoe het gaat met je kind en waar die zoal uithangt, is deel daarvan. Die informatie botst met de privacy van het kind, en er is geen algemene regel die zegt dat het dan dús mag of dús niet.

In de gastblog van Noortje Mulder van afgelopen zomer ging het om meekijksoftware: chats en mails van je kind scannen. Hier gaat het om een minstens zo vergaande inbreuk: live zien waar je kind zich bevindt. Zoals Noortje het formuleerde:

[W]anneer gaat ouderlijk toezicht nu te ver? Deze vraag is lastig te beantwoorden, gelet op de dubbele rol die ouders hebben ten aanzien van de privacy van het kind. Enerzijds dienen zij het kind te beschermen, waardoor zij de privacy van het kind mogen beperken. In de meeste gevallen zal het beschermingsbelang van het kind een beperking van diens recht op privacy door de ouders rechtvaardigen. Anderzijds dienen zij zich niet onnodig te mengen in het privéleven van hun kind, laat staan bewust inbreuken daarop te maken.

Het belangrijkste is: opvoeden dient als doel te hebben het kind zelfstandig te laten worden. Je moet dus het GPS-volgen binnen dat kader kunnen verantwoorden. Waarom is dat nodig, en hoe wordt het kind er later beter van?

Bij een heel jong kind zou je kunnen zeggen, ik wil zien waar hij/zij is zodat ik bij verdwalen snel kan ingrijpen en het kind kan ophalen. Het kind leert dan zelfstandigheid (vrij rondlopen of -fietsen) maar er is een vangnet. Bij een wat ouder kind zal het minder snel gaan om verdwalen maar eerder om gaan naar ongewenste plekken of personen (“is mijn dochter nu alweer bij die rare gast die vier jaar ouder is”). Daar is ook wel een haakje naar zelfstandigheid te verzinnen, maar het wordt wel lastiger vind ik. Hoort bij zelfstandig worden niet ook een stuk je neus botsen en daarvan leren?

Dus nee, er is geen pasklaar antwoord of dit mag of niet. Het gaat om waarom je het doet, hoe oud je kind is en wat je wilt bereiken.

Hoe zouden jullie als kind (kies zelf je leeftijd) hebben gereageerd als je zo’n tracker in je tas had gevonden? En niet “wauw wat gaaf, die bestonden niet toen ik 9 was dus dan ging ik het gauw patenteren” maar het privacystuk dus 😉

Arnoud