Gastpost: Continuïteit(svraagstuk) in de praktijk

webshop-closed-gesloten-geschlossen.pngDeze en volgende week ben ik met vakantie. Daarom vandaag een gastpost van Dennis Wijnberg, reageerder alhier en New Business Manager bij Fundaments B.V.

Ik werk voor een IaaS provider in het oosten van het land. Vroeger, toen servers nog op kantoor stonden, was het duidelijk (tenzij lease, koop op afstand of koop op afbetaling – welke variant hebben we eigenlijk?) van wie de data is. Maar dat is nu lastiger geworden. Daarbij hoop ik een kijkje te geven in onze dagelijkse praktijk. Onze business case bestaat uit bedrijven (eindklanten) die hun data buiten de deur willen plaatsen. Omdat wij IaaS leveren en veel van die klanten zelf geen (of te beperkte) IT-afdeling hebben zit daar vaak een systeembeheerclub tussen. Functioneel heel mooi, want zij hebben één aanspreekpunt en krijgen de factuur ook van één partij. Op de achtergrond neemt die systeembeheerclub het fundament weer bij ons af. Maar steeds vaker stelt de eindklant ‘wat als’-vragen. “Wat als de systeembeheerclub failliet gaat of er een bedreiging van de continuïteit optreedt?”

Allereerst: hulde. Het feit dat je ermee bezig bent is lovenswaardig, dat straalt een bepaalde professionaliteit uit. Of je er nu uiteindelijk voor kiest om er een oplossing voor te treffen (en wélke) hangt van veel factoren af: kans, impact, uitstraling, doorverkoopbaarheid, etc.

De eerste vraag die beantwoord moet worden is “Is er een probleem?” direct gevolgd door “Is het een probleem voor mij?”. De eerste vraag verdient een duidelijk bevestigend antwoord hoewel ik benieuwd ben naar de toetsing van deze constructie aan aan deze uitspraak van de rechter.

Over de tweede vraag kunnen we het hebben. Mijn antwoord is: Ja, omdat:

  • Wij de doorlevering kunnen (laten) doen als de systeembeheerder failliet gaat
  • <li>Wij ervoor kunnen zorgen dat die systeembeheerders (partners) hun diensten beter kunnen verkopen</li>
    
    <li>Wij hierin (samen met de partners) een stap extra kunnen zetten t.o.v. de concurrentie</li>
    
    <li>Wij ook ons geld krijgen als de systeembeheerder failliet gaat</li>
    
    <li>Aanvullingen?</li>
    

In de eerste zin komt gelijk doorlevering aan de orde. Als je dat wil doen, moet je ten eerste weten wát je door moet leveren en ten tweede zeker weten dat je het door mág leveren. Zoals genoemd leveren wij IaaS – computercapaciteit (gevirtualiseerd RAM, CPU, storage en netwerk) te beheren via het internet. Hoe weten wij dan wat er draait, voor welke klant? En dan hebben we het alleen nog maar over praktische zaken. Heeft de systeembeheerderclub zelf diensten toegevoegd? Zelfgebouwde software/scripts? Rusten daar rechten op? Is er documentatie? Waar? Van wie is die documentatie? Wie heeft die? Of, misschien nog praktischer: wanneer is er sprake van bedreiging van de continuïteit? Wie beslist dat?

Inderdaad; de jurist komt aan zet. Er moeten gesprekken gevoerd worden met alle drie de partijen. Er moet namelijk veel vragen worden beantwoord en dat moet worden verankerd in een overeenkomst. Daarbij gaat het niet alleen over dat het “zwart op wit staat”, maar ook dat het praktisch uitvoerbaar is. Je kan heel mooi met een papiertje staan te wapperen, maar als de curator een wanprestatie besluit te leveren, dan kun je zomaar alsnog hangen.

En dan komt het onvermijdelijke punt: de kosten van zo’n oplossing. Dat meten we natuurlijk deels aan de kant van kosten versus risico (kans * impact). Anderzijds; hoe erg zijn kosten als er inkomsten tegenover staan? Recentelijk had ik te maken met een eindklant met honderdduizenden betalende gebruikers. Dan je heb je ten eerste een bepaalde zorgplicht om dit sowieso goed te doen, maar ten tweede ook een verdienmodel. Als je nu elke gebruiker een cent per maand laat betalen. Een cent. Da’s heul weinig, toch? Dan verdien je bij 200.000 gebruikers € 2000,- per maand. Met een terugverdientijd van één jaar (je gaat immers voor de lange termijn, toch?) mogen je kosten dus op € 24.000 liggen, en dan ben je al een heel eind volgens mij.

Zelf doen met beperkte kennis van zaken (want dat is lekker goedkoop)? Dat verwijt jij jouw klanten toch ook?

Dennis Wijnberg is New Business Manager bij Fundaments B.V. In 2007 behaalde hij de trofee voor actiefste reageerder alhier.
Open draad: wat wordt er nu eens de hoogste tijd in het internetrecht?

draad-open-discussieDeze week ben ik met vakantie. Vandaag geen gastpost maar een open draad: wat is er nou eigenlijk mis of achterhaald in dat hele internetrecht? Wat ben je zoal tegengekomen in het nieuws of in je eigen praktijk dat ze nu eindelijk eens op de schop moeten nemen?
Arnoud

Gastpost: Netneutraliteit en de Mediawet

Deze en volgende week ben ik met vakantie. Daarom vandaag een gastpost van Michel Arts over een interessant probleem rond netneutraliteit: de Mediawet heeft daar ook nog wat over te zeggen.

Een veel gehoord misverstand is dat de Mediawet 2008 niet van toepassing is op omroepdiensten die via internet worden aangeboden. Dat is echter een misverstand. Een kabeltelevisienetwerk heet in de Mediawet 2008 een omroepnetwerk en is gedefinieerd als

openbaar elektronisch communicatienetwerk als bedoeld in artikel 1.1, onderdeel h, van de Telecommunicatiewet, dat wordt gebruikt of mede wordt gebruikt om, hoofdzakelijk met gebruik van kabels, programma’s te verspreiden
Het internet valt dus ook onder die definitie als via internet live-streams verspreid worden (het begrip programma heeft alleen betrekking op live-uitzendingen). Nog expliciter staat het in artikel 6 van de bijlage bij de Mediaregeling 2008. In dat artikel wordt gesproken over toezichtskosten (dat zijn de jaarlijkse kosten die een commerciële omroep moet betalen aan het Commissariaat voor de Media) voor omroepdiensten die uitsluitend via het open internet verspreid worden. Dus ook voor een internetradiostation moet je toestemming hebben van het Commissariaat voor de Media. Ik heb echter de indruk dat het Commissariaat niet actief optreedt tegen internetradiostations die deze toestemming niet hebben.

Wat heeft het bovenstaande nu met netneutraliteit te maken? Volgens artikel 6.10 van de Mediawet 2008 mag de aanbieder van een omroepnetwerk (of omroepzender) geen programma’s verspreiden waarvoor degene die de programma’s verzorgt geen toestemming heeft op grond van de Mediawet 2008 of vergelijkbare buitenlandse regelgeving (voor zover die toestemming vereisen). Hiervoor is al aangegeven dat het internet een omroepnetwerk is als via internet programma’s worden verspreid. Op grond van artikel 6.10 is een internetprovider dus verplicht om omroepdiensten waarvoor geen toestemming is verleend te blokkeren. Dit is duidelijk in strijd met het beginsel van netneutraliteit (formeel niet omdat artikel 7.4a, lid 1, onderdeel d van de Telecommunicatiewet een uitzondering maakt op de netneutraliteit als dat noodzakelijk is ter uitvoering van een wettelijk voorschrift).

Het is duidelijk dat artikel 6.10 van de Mediawet 2008 geschreven is voor de traditionele kabelbedrijven. Deze stellen een zenderpakket samen en verspreiden dat via hun eigen netwerk. Dit zijn echter twee verschillende functies die door verschillende bedrijven uitgevoerd kunnen worden. Een voorbeeld was het, inmiddels failliete, Eindhovense bedrijf Iphion dat zenderpakketten aanbood die via het glasvezelnetwerk van OnsNetEindhoven verspreid werden. Volgens het beginsel van netneutraliteit zouden verplichtingen op grond van de Mediawet 2008 zich uitsluitend moeten richten tot de aanbieders van zenderpakketten en omroepdiensten maar niet tot de aanbieders van de fysieke infrastructuur.

De Tweede Kamer heeft zojuist de behandeling van een wetsvoorstel tot wijziging van de Mediawet 2008 afgerond (Kamerstukken 33426). Dat voorstel heeft betrekking op de regels voor de verspreiding van radio- en televisieprogramma’s. Een van de onderdelen is de introductie van het begrip pakketaanbieder waarmee de aanbieders van zenderpakketten aangeduid worden. Het kabinet en de de Tweede Kamer laten echter een kans liggen om het beginsel van netneutraliteit ook in de Mediawet 2008 vast te leggen. Artikel 6.10 blijft zich volgens dit wetsvoorstel richten tot de aanbieders van omroepnetwerken (en omroepzenders). Dus tot de aanbieders van de fysieke infrastructuur. De werking van het artikel wordt wel uitgebreid naar pakketaanbieders.

Hoe moet het dan wel? De Telecommunicatiewet kent het begrip omroepnetwerk niet meer sinds 2004. De netwerken voor telecommunicatie en verspreiding van radio- en televisieprogramma’s worden sindsdien aangeduid als (openbare) electronische communicatienetwerken. Voor de dienst die bestaat uit de verspreiding van programma’s gebruikt de telecommunicatiewet het begrip programmadienst. De Mediawet 2008 zou dezelfde aanpak kunnen volgen: artikel 6.10 zou dan alleen nog maar van toepassing moeten zijn op aanbieders van programmadiensten. Internetproviders blijven dan buiten schot als zij niet degenen zijn die de programma’s aanbieden.

Tenslotte: wat mij betreft zou de Mediawet 2008, voor wat betreft radio-omroep, alleen nog maar moeten gelden voor publieke omroepen (landelijk, regionaal en lokaal) en commerciële omroepen die uitzenden in de ether via omroepfrequenties.

Michel Arts heeft elektrotechniek gestudeerd aan de Technische Universiteit Eindhoven en is antenneontwerper bij ASTRON. Naast techniek gaat zijn persoonlijke belangstelling uit naar (de geschiedenis van) auteursrecht, mediarecht en telecommunicatierecht.

Gastpost: Mag de school zomaar foto’s van mijn kind op Facebook plaatsen?

facebook-upload.pngDeze en volgende week ben ik met vakantie. Daarom vandaag een gastpost van blogger Nathalie Gloudemans-Voogd.

Foto’s van mijn kind op Facebook: ik ben er zelf terughoudend mee. De crèche waar mijn baby sinds kort naar toe gaat gelukkig ook. Maar ik heb meerdere vaders en moeders in mijn tijdslijn en zie tot mijn verbazing vaak foto’s gedeeld en ge-vind-ik-leukt van pagina’s die speciaal aangemaakt zijn door scholen. En op die foto’s prijken de schattige leerlingen van die onderwijsinstellingen. Als ik, zonder die pagina’s zelf leuk te vinden, zulke afbeeldingen in mijn tijdslijn kan zien is er iets mis. Die foto’s zijn dan namelijk openbaar. Is dat ok? Nee, niet echt.

Een foto zegt meer dan 1000 woorden aan persoonsomschrijving. Zo is uit een foto het ras van de afgebeelde persoon te achterhalen. En dat soort gevoelige gegevens vormen in de Wet bescherming persoonsgegevens ‘bijzondere persoonsgegevens’ (artikel 16 voor de liefhebbers) en genieten extra bescherming.

Een foto van een kind biedt dus teveel persoonlijke informatie om zomaar gedeeld te mogen worden zonder goedkeuring van de ouders. Uit onze Wet bescherming persoonsgegevens volgt dan ook: zonder uitdrukkelijke toestemming van de ouders mag zo’n foto van je kind niet online geplaatst worden. Pas zodra je spruit 16 is geworden, kan de school bij het kind zelf terecht voor toestemming. Toestemming die je eerder al gegeven hebt, kun je later trouwens intrekken.

Maar toestemming van de ouders is niet genoeg. Los daarvan heeft de school aanvullende verplichtingen om de privacy van haar leerlingen te beschermen. Op de school rust bijvoorbeeld de verplichting om de gegevens af te schermen van onbevoegden en zoekmachines.

Het Cbp noemt de optie van een wachtwoord op een site zetten, maar met een geheime en besloten groep op Facebook voldoe je hier waarschijnlijk ook aan. Zulke groepen worden niet gevonden binnen de Facebook zoekopties en zoekmachines. Anderen kunnen de inhoud van de groep niet zien en ook niet wie er lid van is. Bovendien kun je je alleen aansluiten bij die groep op uitnodiging van de groepsbeheerder.

Tegen ouders die net als ik een terughoudend beleid voor foto’s van hun kids op Facebook voeren en die foto’s verwijderd willen zien: untag de foto en dien een verzoek tot verwijdering in via Facebook. Dit doe je door de foto in Facebook te openen, via ‘opties’ de link ‘tags rapporteren/verwijderen’ te kiezen en aan te vinken wat van toepassing is. Lees voor een uitgebreide beschrijving van dit stappenplan mijn blogpost op kispi.nl.

En tegen die scholen met Facebook pagina’s vol afbeeldingen van groep-achters die afscheid nemen en vrolijke verjaardagsfeestjes van kleuters en wat er allemaal nog meer voorbij komt: maak alsjeblieft een geheime en besloten Facebookgroep aan. Niet alleen hebben scholen een wettelijke plicht om de privacy van hun leerlingen meer te beschermen, maar ook maatschappelijk gezien zouden we terughoudend moeten zijn met kiekjes van onze kinderen. Al was het maar vanwege nare bewerkingen die sommige mensen op die ogenschijnlijk onschuldige foto’s loslaten.

Althans, dat vind ik. Hoe denken jullie erover: kinderfoto’s op Facebook, prima of liever niet?

Nathalie Gloudemans-Voogd is blogger voor onder andere ondernemersblog kispi.nl en oprichter van saunagespot.nl.

Mag ik alles zeggen als ik er “ik vind” voor zet?

eerlijke-vinderVrijheid van meningsuiting is een groot goed, maar ook een erg lastig onderwerp. Je mag bijna alles zeggen maar er zijn grenzen. Eén merkwaardige kronkel die ik daarbij nog wel eens tegenkom, is dat mensen redeneren “als ik er ‘ik vind’ voor zet, dan is het een mening en die zijn altijd legaal”. Nou nee. Het klopt wel dat er onderscheid wordt gemaakt tussen opinie en feitelijke mededeling, maar zó eenvoudig is het niet.
De uitingsvrijheid of vrijheid van meningsuiting is in Europa niet onbegrensd. In de VS wel: daar mag je alles zeggen, en alleen als je direct en concreet oproept tot geweld kun je in de problemen komen. Natuurlijk kennen ze ook daar smaad en laster, maar die zijn een stuk lastiger te bewijzen dan hier. Wanneer het waar is, mag je het in de VS zeggen. Met name uitgesloten zijn “pure opinies”, zoals mensen eikels vinden. Pas als er feiten in het verhaal terugkomen, wordt het mogelijk een claim wegens ‘defamation’ (smaad) te construeren.

Wellicht dat “zet er ‘ik vind voor’ en alles mag” op die regel is gebaseerd. Maar dat klopt niet – niet hier en niet in de VS. Het gaat om meer dan alleen die twee woorden. Ik heb een hekel aan de frase “omstandigheden van het geval” omdat ze geen duidelijkheid geven, maar bij discussies over uitingsvrijheid ontkom je er niet aan. Zo is het relevant of iemand zich als columnist presenteert of als feitelijk nieuwsbrenger. Een columnist mag meer dan de Consumentenbond, bijvoorbeeld. Bij een column weet je dat je satire of absurditeiten gaat krijgen, bij een recensie van de Consumentenbond verwacht je dat die gewoon klopt.

Het verweer “maar ik zei er ‘ik vind’ voor” was in deze rechtszaak geen argument. Twee makelaars hadden ruzie, en de een had daarbij opmerkingen gemaakt in de trant van “heeft zich in mijn visie schuldig gemaakt aan oplichting en paulianeus handelen”. Daarop stapte de ander naar de rechter. Het verweer “ja maar er stond toch ‘in mijn visie'” hielp niet echt:

Naar het oordeel van de voorzieningenrechter is de beperking “in mijn visie” een uiterst lichte relativering die niet of nauwelijks afbreuk doet aan de ernst van het verwijt oplichting en paulianeus handelen. Er is door [gedaagde] geen algemeen belang aangevoerd voor het geven van de kwalificaties “oplichting” en “paulianeus handelen”.

Enkel er ‘ik vind’ voor zetten, is dus niet genoeg. Je zult ook inhoudelijk moeten onderbouwen waarom je die mening zo presenteert, zeker als je kwalificaties hanteert die naar het strafrecht neigen. Er moet voldoende basis in de feiten zijn, zoals dat dan juridisch heet. Dat is niet hetzelfde als “bij de strafrechter gaat meneer veroordeeld worden voor wat ik zeg” – je mag mensen oplichter noemen terwijl ze zijn vrijgesproken van het delict oplichting, als er maar genoeg feiten waren om te mógen vinden dat iemand je opgelicht heeft.

Of het zódanig overdrijven dat geen mens het meer serieus kan nemen, natuurlijk. Hoewel dat nog best moeilijk blijkt soms. Menig artikel uit De Speld wordt voor waar rondgetwitterd, en er lopen nog stééds kettingbrieven rond met “bij duizend keer doorsturen geeft Bill Gates een miljoen aan die of die”.

Arnoud<br/> PS: Meer weten over dit onderwerp? Op 4 september geef ik een training Uitingsvrijheid.

Mag See Tickets bij Kraftwerkconcertkaartjes wel vragen om het nummer van je identiteitsbewijs?

kraftwerk-evoluonWe hadden het er vorige week al over: wie naar het Kraftwerkconcert in Eindhoven wil, moet zijn BSN afgeven. Dat gaf de nodige commotie, dus nu is dat het ‘identificatiebewijsnummer’ geworden want “wat een hoop idioten niet weten, is dat dat allemaal precies hetzelfde nummer is”, aldus de organisatie. Eh. Juist.

Nee, natuurlijk is het serienummer van je identiteitskaart of rijbewijs een ander nummer dan je BurgerServiceNummer. Maar mag je die nummers dan wél gebruiken? Het BSN valt onder het verbod van art. 24 Wbp: “een nummer dat ter identificatie van een persoon bij wet is voorgeschreven” mag alléén worden gebruikt als in de wet staat dat (en waarvoor) dat mag. Dit geldt zowel voor overheden als voor private partijen, en dit is dus de reden dat een ‘kopietje paspoort’ bij een private organisatie niet mag tenzij men het BSN afdekt bij het kopiëren.

Zo moeten opkopers van metalen tegenwoordig hun klanten zich laten legitimeren, en dat is wettelijk verplicht in verband met koperdiefstal. Ook bij de Rijkspas mocht het BSN niet worden genoteerd. De Richtsnoeren ‘Kopietje paspoort’ bevatten meer voorbeelden.

Maar een paspoort- of ID-nummer is niet bij wet voorgeschreven om mij als persoon te identificeren. Het identificeert vooral dat legitimatiebewijs, en alleen indirect mijzelf. Daarom valt dat niet onder het strenge verbod van artikel 24. Je komt dan terug op de hoofdregels uit de wet: er moet (weigerbare) toestemming zijn, het moet nodig zijn voor de uitvoering van de overeenkomst, of er moet een dringende noodzaak zijn die rechtvaardigt dat je niet kúnt vragen om toestemming. Verder moet je duidelijk informeren wát je doet met die gegevens.

Dan het privacystatement er maar eens bij gepakt. Ah, dat begint goed, ze zijn netjes aangemeld:

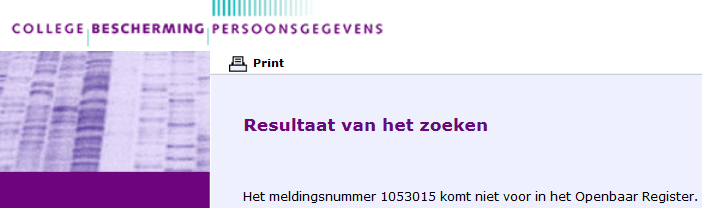
SEE heeft haar verwerking van persoonsgegevens gemeld bij het College Bescherming Persoonsgegevens te Den Haag op 21 augustus 2002 onder het nummer m1053015.

Alleen, eh, huh, wat idioot:

resultaat-cbp-see-tickets

Ergens ook wel te verwachten dat er tussen 2002 (datum registratie) en 2013 iets veranderd zou zijn in wat men verwerkt. Het is maar goed dat zij “tijdens onze bedrijfsprocessen speciale aandacht besteden” aan privacy en dus dit soort dingen actualiseren.

Dan maar even op naam gezocht, en See Tickets Nederland BV blijkt een melding te hebben gedaan (m1413603, ach ja typefoutje in het nummer zullen we maar zeggen) voor ticketlevering en de daarbij onvermijdelijke op de persoon afgestemde directmarketingactiviteiten. Volgens de privacyverklaring verzamelt men niet meer dan NAW-gegevens, emailadres en telefoonnummer. Je identiteitskaartnummer is volgens mij toch echt geen NAW-gegeven of telefoonnummer.

Hebben ze nu een formeel probleem? Tsja. Het hóórt in de privacyverklaring zulke informatie. Anderzijds, door het expliciet bij het bestelproces te melden informeer je mensen ook dus misschien is dit nog wel netter dan in een privacyverklaring onder artikel 12.

Wel kun je je serieus afvragen of dat nu écht nodig is, een nummer van een legitimatiebewijs vastleggen. En die vraag moet je je altijd stellen bij verwerking van persoonsgegevens, want dingen die je niet nodig hebt mag je niet vragen, ook niet als mensen best bereid zijn die te geven. Het doel van See is tickethandel tegen te gaan, dat doel willen ze bereiken door persoonsgebonden tickets uit te geven en dus is een koppeling nodig tussen de koper en de persoon die bij het concert verschijnt.

Maar volgens mij kun je dan best volstaan met een naam op laten geven en bij de ingang checken of die naam op het legitimatiebewijs staat (en of de foto matcht met de persoon). Wat voegt een extra nummer toe bij die verificatie? Als daar geen reden voor is, dan mag je dat nummer niet vragen. Dan moet je het houden bij vergelijken naam.

Opmerkelijk is nog dat de privacyverklaring afgezien van tutoyeren en de bedrijfsnaam 99,9% identiek is aan de privacyverklaring van Ticketpoint, waarbij ik echter vermoed dat die laatste ‘m geleend heeft omdat er wél over melding gesproken wordt maar zonder meldingsnummer (en ik geen melding kan vinden van Ticketpoint BV). Maar dat terzijde.

Arnoud

Zelden zo zitten lachen om een uitspraak van de rechter

slotfather-zoomeffectHet gebeurt niet vaak dat je in een vonnis de tekst “verweer uit de categorie roept u maar” ziet staan. Of een rechter die zelfreflecterend opmerkt dat “Zelfs de voorzieningenrechter weet dat er ontelbare computer games zijn en dat die allemaal zijn bedacht en ontworpen.” En ook in hoger beroep wordt het gewapper en gedreig met auteursrechten tot de grond toe afgefakkeld. Wát was u denkende.

Twee bedrijven waren actief in de goksoftware, “digitale slotmachines”. Daarin zat een zoomfeature die werd geactiveerd bij een winnende combinatie (zie plaatje, het middelste icoon), en op die feature claimde de eiser Betsoft auteursrecht. Iedereen die deze blog leest, weet dat dát hem niet gaat worden. Een dergelijk idee zou wellicht octrooieerbaar kunnen zijn (mits voldoende technisch vernuftig uitgewerkt) maar er is geen octrooi te vinden hierover.

Om de stelling kracht bij te zetten, kwam Betsoft met een specifiek verweer: er is concreet broncode overgenomen. En dát mag natuurlijk niet van het auteursrecht. Vervolgens zag Betsoft aanleiding om klanten van Bubble alvast te informeren over deze vermeende inbreuk, en Bubble stapte daarop naar de rechter want zij vond dit ‘wapperen’: evident zonder grond dreigen dat er IE-inbreuk plaatsvindt.

Ter onderbouwing van de inbreuk werd gewapperd met een deskundigenrapport van een of ander ABCitsupport dat concludeert dat de overname inderdaad integraal was. Maar je hóórt de rechter dat stuk papier heen en weer draaien en gefronst bekijken:

De voorzieningenrechter constateert tevens dat het overgelegde rapport niet is ondertekend. Wie of wat ABCitsupport precies is staat er niet in en de persoon of de personen die het onderzoek hebben gedaan zijn er niet in vermeld.

Dus daar gaan we weinig mee doen. Er waren nog meer stukken, zoals een bewijs van depot bij het US Copyright Office en een ontvangstbevestiging van het Europees octrooibureau, maar wát daar dan was ingediend blijft volstrekt onduidelijk. Ook de advocaatkeuze verbaasde de rechter: Betsoft is op Cyprus gevestigd en laat een advocaat op Curacao het eveneens op Cyprus gevestigde Bubble aanschrijven. Alles bij elkaar wordt de rechter hier niet vrolijk van:

De veelheid aan kwestieuze bewijsstukken waarvan Betsoft zich in dit kort geding heeft bediend hebben bij de voorzieningenrechter de indruk gewekt dat Betsoft hierin willens en wetens onzorgvuldig opereert. De houding van Betsoft is niet bepaald van het type “foutje, bedankt”.

In hoger beroep werd het nóg leuker. Want weet u nog, dat ABCitsupport rapport? Daar waren wel een paar héél opmerkelijke dingen over te vinden. De gelijkenissen tussen de code van Bubble en de door Betsoft aan dat ABC gegeven code waren zó groot dat het niet mooi meer was. Daarop werden de eigen programmeurs van Bubble gevraagd hoe dat kon, en die kwamen met de opmerkelijke conclusie dat Betsoft een programma van Bubble – althans het op het inzoomeffect betrekking hebbende deel daarvan – had gedecompileerd en dát met het spel Dr. Magoo van Bubble heeft laten vergelijken. Tsja, en als je een programma met zichzelf vergelijkt dan zullen de gelijkenissen best groot zijn.

Toen nam het Hof een korte pauze om even op Wikipedia na te lezen wat “reverse engineering” en “decompilen” is (“niet bij wijze van bewijs, doch teneinde meer inzicht te verkrijgen”). Daarna pakte men de originele door Betsoft in de VS gedeponeerde computercode erbij. Als je Amerikaans auteursrecht wilt kunnen uitoefenen dan moet je het werk namelijk deponeren bij de Copyright Office van de Library of Congress. En daar kwamen tien bladzijden computercode vandaan die met een blauw lint bij elkaar waren gebonden. En laat nou díe code totaal niet lijken op de code die in het ABCitsupportrapport werd vergeleken.

Dus ja, dan begin je toch nattigheid te voelen als rechtbank. Twee verschillende broncodes, geen duidelijkheid hoe de te vergelijken broncode tot stand kwam en we weten niet eens wie of wat dat ABCitsupport nu eigenlijk is. “Mitsdien is er zelfs geen begin van bewijs aanwezig dat met de spellen van Bubble inbreuk wordt gemaakt op de broncode van Betsoft”, aldus het Hof. Wacht, we zetten even de vaststaande punten op een rijtje en dan mag u zich nu díep gaan schamen:

  • Van inbreuk, gepleegd met software van Bubble, op de (op het Expandicon-effect betrekking hebbende) broncode van Betsoft is niet gebleken.
  • Betsoft weet dat er van zodanige inbreuk op de broncode geen sprake is.
  • Betsoft legt willens en wetende aan de rechter rapporten voor waaraan gemanipuleerde uitgangspunten ten grondslag liggen.
  • Betsoft geeft er blijk van bereid te zijn om derden te benaderen met de stelling dat met van Bubble afkomstige computerspellen inbreuk wordt gemaakt op intellectuele eigendomsrechten van Betsoft, terwijl Betsoft weet dat ofwel van zodanig intellectueel eigendomsrecht, ofwel van inbreuk daarop geen sprake is. Het hof verwijst naar het door Betsoft zelf aangehaalde citaat (mvg sub 23) uit het arrest HR 29 september 2006, LJN AU6098 (Stork-Bakels).
  • BubbleBetsoft* schrijft waar ook ter wereld, met het inschakelen van waar ook ter wereld kantoorhoudende advocaten, andere partijen aan en beticht deze van auteursrechtinbreuk als het gaat om spellen welke qua effect ook maar in de buurt komen van Betsofts eigen inzoomeffect, zonder haar eigen acties te vervolgen en zonder te reageren op verzoeken van de aangeschreven partijen om toelichtingen waaruit van het bestaan van het auteursrecht van Betsoft en/of de inbreuk door van Bubble afkomstige spellen kan blijken
  • Update (8:54) Het arrest vermeldt ‘Bubble’ maar het lijkt me evident dat Betsoft bedoeld is.

Dus ja. Moet ik daar nog iets aan toevoegen? Ik moest lachen maar het is eigenlijk diep triest als je met zulke feiten de rechtszaal in gaat.

Wie nog meer juweeltjes in vonnis of arrest weet te vinden: ik hoor het graag!

Arnoud

Onze ex-werknemer wil van de bedrijfsauto’s af!

bedrijfsbusjeEen lezer vroeg me:

Onze bedrijfsbusjes hebben we voorzien van een decoratie met foto van het hele team (alle zes mensen). Nu is één van die mensen met ruzie vertrokken, en nu eist hij per brief dat we zijn gezicht van onze busjes halen. Dat betekent dus nieuwe foto’s en nieuwe stickers, een behoorlijk dure grap. Moet dat echt?

We hebben het al eens gehad over portretrecht versus smoelenboek en daar lijkt dit wel een beetje op. Bij een smoelenboek geldt als hoofdregel dat je daar alleen met vrij gegeven toestemming in mag, tenzij er een dringende noodzaak is waarom je er in móet. Hetzelfde geldt voor werknemers op Linkedin, dat kun je als hoofdregel niet eisen als werkgever. Er moet een behoorlijk zwaarwegende reden zijn om een werknemer verplicht met naam en foto op internet te zetten.

Bij dit soort foto’s geldt dezelfde regel. Ik zou zeggen dat hier niet echt een noodzaak kán zijn om mensen op de bedrijfsbusjes te zetten, dus moet hier met toestemming gewerkt worden. En die toestemming moet zonder consequentie geweigerd kunnen worden, net als bij het smoelenboek.

Maar goed, dan heeft iemand toestemming gegeven, rijden de busjes gezellig met foto rond en dan gaat meneer (of mevrouw) weg. En dan? Het is nogal gek om te blijven pronken met iemands gezicht, dus het ligt voor de hand dat je dan zo snel mogelijk de auto’s gaat laat overstickeren. Alleen, dat is nogal een dure grap. Dat is een wezenlijk verschil ten opzichte van Linkedin of smoelenboek, waar mensen met één klik weer weg zijn.

Nu zou je kunnen zeggen, dat is dan het risico van de werkgever dat die iets duurs maakt met portretten van werknemers. Akkoord, maar de wet bepaalt dat werkgever en werknemer zich ‘goed’ naar elkaar moeten gedragen. Je kunt vanuit die norm redeneren dat een goed werknemer begrijpt dat je die busjes niet 1-2-3 overgestickerd hebt vanwege kosten en gedoe. Hij zou dus moeten tolereren dat de busjes nog enkele maanden zo rondrijden. Maar tot in lengte van dagen met een ex-werknemer rondrijden, dat is dan weer niet goed vanuit de werkgeverskant.

Je zou natuurlijk stockfoto’s kunnen kopen in plaats van je echte personeel neer te zetten, maar dat voelt wel een beetje nep. Zeker als je zo’n zorgvuldig divers Amerikaans stel collega’s neemt. Maar een andere manier om dit probleem te voorkomen, weet ik niet. Jullie?

Arnoud