Ben je verzekerd tegen inboedelschade door een te spannend VR spel?

Pexels / Pixabay

Een Britse verzekeraar meldt dat het aantal claims dat consumenten vorig jaar hebben ingediend ten gevolge van ongelukken en schade door het gebruik van vr-brillen in vijf jaar tijd met 68 procent is gestegen. Dat las ik bij Tweakers afgelopen maandag. Als je met een vr-bril actief bent, maak je immers bewegingen die zich kunnen vertalen naar als doen te beschouwen gedragingen met schadebrengend gevolg, zouden juristen zeggen. Dat roept dan de vraag op: kun je dat bij je inboedelverzekering verhalen?

Het gaat bij de verzekeraar (Aviva) met name om kapotte elektronica, zoals mensen die een controller door het beeldscherm slaan of gooien omdat ze iets te enthousiast in het spel bezig zijn. Of mensen die enorm schrikken van een onverwachte zombie en dan een hevige gemoedsbeweging ondergaan die leidt tot een fysieke reactie. Kapotte tv, salontafel of bank, of erger nog, letselschade bij een huisgenoot. Even Apeldoorn bellen?

Kort door de bocht: in principe zou de inboedelverzekering dit moeten dekken, mits je een zogeheten all-risk verzekering had genomen. Bij een “extra uitgebreid” verzekering is eigen schuld niet gedekt. Zoals Independer het uitlegt:

De allrisk-dekking van een inboedelverzekering vergoedt in principe alle schades die onverwacht ontstaan. Alleen als (de oorzaak van) een schade expliciet is uitgesloten in de polisvoorwaarden ben je niet verzekerd. De allrisk-dekking is de meest uitgebreide dekking die je kunt kiezen bij een inboedelverzekering.
Ik kan geen inboedelverzekeringen vinden die schade als gevolg van virtual reality expliciet uitsluiten. Wat ze wél allemaal uitsluiten, is opzet en roekeloosheid, want dat staat in de wet (art. 7:952 BW):
De verzekeraar vergoedt geen schade aan de verzekerde die de schade met opzet of door roekeloosheid heeft veroorzaakt.
Krijg je natuurlijk meteen de vraag wat opzet of roekeloosheid (let op: ook onbewust, voor de juristen) dan precies inhoudt. Het Verbond van Verzekeraars heeft in haar model-voorwaarden uitgelegd dat zij de term “opzet” zien als gericht op het veroorzaken van de schade en niet op de handeling zelf. Een voorbeeld:
De fietser die met opzet door het rode licht rijdt en vervolgens een voetganger verwondt, kan niet met een beroep op de opzetclausule worden geconfronteerd. In het voorbeeld is het opzet van de fietser gericht op het door rood licht rijden en niet op het verwonden van de voetganger.
Pas als de fietser dus van plan zou zijn geweest die stomme voetganger eens lekker aan te rijden, dan zouden we het opzet noemen en zou de schade van die voetganger buiten de verzekering vallen. Bewijstechnisch natuurlijk ingewikkeld om aan te tonen, maar dat is een praktisch probleem.

De Hoge Raad ziet het iets genuanceerder:

[Van opzet gericht op de schade spreken we ook] indien, gelet op de aard van de gedraging en de omstandigheden waaronder deze werd verricht, het in feite toegebrachte letsel of de zaakschade naar objectieve maatstaven als een te verwachten of normaal gevolg van de desbetreffende gedraging kan worden aangemerkt. In zodanig geval moet aangenomen worden dat de gedraging van de verzekerde gericht was op het doen ontstaan van het in feite toegebrachte letsel of de zaakschade, ook al was deze soort of ernst van letsel of zaakschade niet door hem beoogd.
Ik vond nog een vonnis uit Den Bosch waarin een ernstige inschattingsfout niet als opzet werd aangemerkt:
In deze casus heeft de benadeelde zelf verklaard dat sprake was van een inschattingsfout voor wat betreft de afstand tot het mechanisme van de versnipperaar, waarbij wellicht de nieuwe bril die hij kort voordat het ongeval plaatsvond kreeg en waar hij (kennelijk) nog aan moest wennen, een rol heeft gespeeld.  … Er is simpelweg sprake van een ernstige inschattingsfout. Dat benadeelde zich ervan bewust moet zijn geweest dat het inherent gevaarlijk is om zijn hand dicht bij de draaiende messen van de machine te brengen, doet daar niet aan af.
Mijn inschatting is dat je bij werken of gamen in virtual reality ook eerder zult spreken van inschattingsfouten dan van opzet. Als je gaat rondlopen met een vr-bril op, dan kun je inderdaad botsen tegen mensen of dingen. En als je met je handen beweegt (zeker in een spel) dan kan dat tot schade leiden. Maar om nou te zeggen dat het “te verwachten of normaal gevolg” is, gaat mij te ver.

Ik zit er nog een beetje mee wat de positie is van een spelontwikkelaar die zo’n schrikeffect in 3d inbouwt. Je moet ergens weten dat mensen dan forse reacties kunnen geven in kleine woonkamers en andere plekken; zeker als professional zou je dan toch soort van moeten bedenken dat dit een probleem kan zijn. Kun je dat dan zo makkelijk afschuiven met een generieke disclaimer op het opstartscherm?

Arnoud
Apple maakt mensen volgen via AirTag-trackers lastiger na update

dapple-designers / Pixabay

Apple heeft een update aangekondigd voor zijn AirTag-trackers, waarmee ze veiliger moeten worden in het gebruik, las ik bij Nu.nl. Airtags zijn metalen objectjes die hun locatie doorgeven aan dichtbijzijnde Apple-apparaten, die dat dan weer met elkaar delen zodat de eigenaar van de tag kan zien waar deze is. Handig als je je autosleutels zoekt, of je afvraagt of je tas nog op kantoor staat bijvoorbeeld. Of juist als je wilt weten waar je al dan niet vermeende vriendin (m/v) is, terwijl die dat niet tegen je wil zeggen. Want zo’n ding is vrij klein, dus als  je er niet op bedacht bent dan zie je het ding over het hoofd. Is dat nou strafbaar, zo’n airtag ongewenst bij iemand verstoppen?

De niet-jurist denkt nu waarschijnlijk aan de term stalking, wat in juridische taal aldus is geformuleerd (art. 285b Strafrecht):

Hij, die wederrechtelijk stelselmatig opzettelijk inbreuk maakt op eens anders persoonlijke levenssfeer met het oogmerk die ander te dwingen iets te doen, niet te doen of te dulden dan wel vrees aan te jagen wordt, als schuldig aan belaging, gestraft met een gevangenisstraf van ten hoogste drie jaren of een geldboete van de vierde categorie.
Allereerst moet er dus sprake zijn van iemand te willen dwingen tot iets (of iemand bang te maken). Daar is niet direct aan voldaan als je alleen maar bijhoudt waar iemand is, de vraag is dan ook altijd met welk doel de stalker dat doet. Wil hij die persoon opsporen en ontvoeren, wil hij zogenaamd toevallige ontmoetingen organiseren, of iets anders?

Ten tweede, en hier belangrijker, is de vraag of je stelselmatig (systematisch) inbreuk maakt op iemands privacy. Je verwerkt hier systematisch iemands persoonsgegevens (locatie van een bekend persoon) en weet zo continu waar die persoon is. Daar is dus wel aan voldaan. Een vraag die dan wel bij sommige lezers opkwam, is of het daarbij uitmaakt dat het slachtoffer wéét dat ze wordt gevolgd. Deze discussie hadden we eind 2020 bij structureel stiekem filmen. Het is al langer vaste jurisprudentie dat je iemands privacy kunt schenden door een handeling die pas later uitkomt:

[Het Hof zei dat een] gedraging uitsluitend dan als inbreuk makend op de persoonlijke levenssfeer van een ander kan worden aangemerkt indien die ander ten tijde van die gedraging met die gedraging bekend was en dus niet indien deze nadien op de hoogte is gekomen van die gedraging. Die opvatting vindt evenwel geen steun in het recht en in het bijzonder niet in art. 285 Sr.
Maar waar zit dan de dwang? Die zit hem in het stiekeme karakter. Als jij als stalker je niet laat betrappen, kan ik geen bezwaar maken, je niet wegsturen of ingrijpen.
Het kan immers zijn dat de verdachte, door bewust en gedurende langere tijd heimelijk en onopgemerkt te filmen, heeft willen bewerkstelligen dat die ander zich niet kon verzetten tegen het gefilmd worden en aldus werd gedwongen dat filmen te dulden.
Dwang is het wegnemen van keuzevrijheid bij een ander, zoals een commenter schreef toen. En dat is precies wat hier ook gebeurt, als je bij iemand een AirTag in de tas of achterin de auto doet.

Goed idee dus om het opsporen van die dingen iets makkelijker te maken.

Arnoud

Is crypto en bitcoin nou geschikt voor criminelen of niet?

De Amerikaanse autoriteiten hebben een man en vrouw gearresteerd die worden verdacht van het witwassen van bitcoins die in 2016 bij platform Bitfinex werden gestolen. Dat meldde Tweakers vorige week. De FBI zou 3,15 miljard euro aan cryptocoins in beslag hebben genomen. Een enorm bedrag (afgezien van de speculatieve waarde van de munten), en wat velen verbaasden was vooral dat het kennelijk zo makkelijk was deze mensen op te sporen. Cryptomunten zijn toch de perfect crime: ontraceerbaar en anoniem? Nou ja, niet echt dus.
In 2016 werd de bitcoin-handelsplaats Bitfinex beroofd: er werd in totaal 119.756 bitcoin gestolen, destijds zo’n 58 miljoen euro waard. In geld van vandaag is dat 3,9 miljard euro (ongeveer 433 Sywerts). Althans, als je het in euro om weet te zetten, want daar zat hem de kneep: hoe moet je dat voor elkaar krijgen in de infrastructuur van cryptomunten?

Want ja, het verschuiven van crypto van wallet A naar wallet B dat kan zonder nadere identificatie. Maar op zeker moment wil je er echt geld / fiatgeld voor hebben, en dan moet je langs een exchange. Dat is dus allemaal te volgen, een mooie truc daarvoor was deze Twitterbot maar het zit inherent in de blockchain: alle transacties worden openbaar gemaakt, dus je kunt van de gestolen bitcoins precies zien waar ze heengaan. En zodra ze dan bij een wisselkantoor uitkomen, val je daar als FBI binnen en vraag je de know-your-customer identificatie op.

Er zijn natuurlijk trucs, zoals zogeheten tumblers die geld opsplitsen en met ander geld combineren zodat het veel lastiger te traceren is. Maar deze twee hadden pech een door de FBI opgerolde tumbler te hebben gebruikt. Ook hielp het niet dat de opsporingsdienst toegang tot een cloudaccount wist te krijgen, waar niet nader genoemde informatie werd gevonden waarmee diverse wallets en dergelijke geïdentificeerd konden worden.

Bij Tweakers lees ik nog dat exchanges deze bitcoins op een zwarte lijst zouden hebben, zodat deze beheerders weten wanneer crimineel geld langskomt. Net zoals een bank gestolen bankbiljetten kan herkennen aan de serienummers. Alleen hebben bitcoins geen serienummer, het zijn geen munten maar tellertjes die in een transactie vermeld staan. Het zijn de transacties (er ging 1 BTC van meneer Sassaman naar meneer Wright) die geregistreerd worden, en die je dus allemaal terug kunt zoeken.

De kern is in ieder geval: als je begint met gestolen bitcoins, dan is goed bij te houden waar die heen gaan. En ik zie zeker wel hoe een wisselkantoor dan zal weigeren deze om te zetten naar dollars of euro’s. En dan is het een beetje ingewikkeld om wat te doen met je gestolen geld.

Als de bitcoins zelf niet gestolen zijn, dan ligt het iets anders. Bij ransomware bijvoorbeeld gaan de bitcoins weliswaar naar criminelen, maar de bitcointransactie zelf is legitiem (er gaat 1 BTC van A naar B). En dan is het lastiger dit te traceren tot een persoon die er euro’s van maakt. Specifiek daar is bitcoin (of crypto in het algemeen) wél interessant voor criminelen.

Arnoud


Kan de AP wat doen tegen een bioscoop die geen contant geld wil?

Een lezer vroeg me:

Ik las dat er een rechtszaak speelt van privacy-activist Michiel Jonker tegen de weigering van de Autoriteit Persoonsgegevens (AP) om handhavend op te treden tegen de weigering van arthouse-bioscoop Focus Filmtheater in Arnhem om contante betaling te accepteren. Hoe kansrijk acht jij deze zaak?
Er spelen hier twee dingen. Allereerst gaat het hier om een zaak tegen de Autoriteit Persoonsgegevens, die dit niet belangrijk genoeg vindt (of niet genoeg redenen ziet) om handhavend tegen op te treden. En ten tweede is het zeer de vraag of die weigering inderdaad in strijd met de AVG is.

Deze rechtszaak gaat dus niet direct om de vraag “mag een bioscoop contant geld weigeren vanwege de AVG”. Die vraag is aan de AP voorgelegd: wilt u de AVG handhaven tegen een bioscoop die dit doet. De AP wilde dat niet, en dan kun je de rechter vragen te verklaren dat de AP dat wel moet doen. (Een beetje zoals je het OM iemand kunt laten vervolgen via de artikel 12-route bij het Gerechtshof Arnhem.)

De rechter beantwoordt dan niet de juridische vraag, maar kijkt of het AP met een goede analyse tot haar besluit (om er niets aan te doen) is gekomen. Dat kan zijn omdat de AP een goed antwoord op de vraag heeft, maar ook omdat ze bijvoorbeeld een goede motivatie hebben gegeven waarom dit geen prioriteit moet krijgen. En in dat geval kom je niet eens meer toe aan de juridische vraag. Een bestuursorgaan als de AP heeft veel ruimte om daarin zelf te beslissen, dus de kans is gewoonlijk groot dat de rechter de AP gelijk geeft in haar weigering tot handhaven.

Uit het nieuwsbericht haal ik dat de AP hier echter inhoudelijke redenen heeft aangevoerd:

Volgens de AP is niemand verplicht om contant geld als wettig betaalmiddel te accepteren. Tevens stelt de toezichthouder dat de bioscoop via haar algemene voorwaarden een “contract” met de bioscoopbezoekers tot stand brengt, waaruit een noodzaak zou voortvloeien om persoonsgegevens van de bioscoopbezoekers te verwerken.
Hier zitten twee juridische argumenten in. Allereerst dus het punt dat er geen wettelijke plicht is om wettige betaalmiddelen te aanvaarden. Dat klopt. De wet zegt alleen dat wie een geldschuld hééft bij iemand, deze heeft voldaan door met een wettig betaalmiddel het bedrag te voldoen.

Achteraf pas zeggen “ik wil die lening giraal terug” is niet mogelijk (voorbeeld). Maar zeg je het bij het aangaan van de afspraak (juridisch: je neemt een betalingsvoorwaarde op in je aanbod) dan is dat prima. Dit is bijvoorbeeld waarom je bij sommige winkels zo’n sticker “Hier alleen pinnen” ziet: dat is een algemene voorwaarde, een betalingsvoorwaarde die voor het sluiten van de koop wordt getoond. Dat is dus bindend. Als je het vooraf zegt, mag je wettige betaalmiddelen geheel weigeren.

Het tweede punt is of je door contant geld te weigeren en pinbetaling te eisen, de AVG overtreedt. Het argument is dan dat je die pinbetaling vraagt om de overeenkomst uit te voeren (art. 6 lid 1 sub b AVG), maar dat de daarmee verwerkte persoonsgegevens boventallig oftewel niet noodzakelijk zijn om die overeenkomst uit te voeren. Er is immers een alternatief, namelijk contant betalen, dat net zo goed mogelijk is. (Het bewijs: je kon al die jaren aan de kassa contant betalen.)

Ik noem dit wel de innovatieparadox: er is nooit een noodzaak om iets nieuws te doen, want het bestaande werkt prima en heeft eigenlijk altijd minder persoonsgegevens nodig. Dat kan in het algemeen niet waar zijn. Je moet dus kijken naar specifiek de situatie rond pinbetaling: waarom wil een bioscoop met alleen pinbetaling werken, en wat doen ze met de gegevens?

Als de reden bijvoorbeeld is (zoals deze bioscoop aangeeft) de zorg om berovingen, en de pingegevens worden direct na de transactie weggegooid, dan zou ik het wel redelijk vinden. Men biedt ook een alternatief, namelijk de bioscoopbon. Ik moet zeggen dat ik dan alleen nog héél algemene tegenargumenten kan bedenken (“het gaat om het principe”) en dat vind ik in concrete situaties nooit erg sterk. Ik denk dus dat ook inhoudelijk de bioscoop erg sterk staat en de zaak dus weinig kansrijk is.

Arnoud

Rechtbank: Ziggo hoeft vermaningen Brein niet naar torrentgebruikers te sturen

Ziggo hoeft torrent-waarschuwingsbrieven van Brein niet door te sturen naar frequente torrentgebruikers. Dat meldde Tweakers onlangs. Dit was een recent idee van de auteursrechthandhaver: identificeer frequente uploaders, en stuur ze een “we hebben je in de gaten”-brief in de hoop dat men ermee stopt. De rechtbank merkt de hierbij benodigde persoonsgegevens aan als strafrechtelijk, waardoor Ziggo ze niet mag verwerken zonder vergunning van de Autoriteit Persoonsgegevens.
Ziggo had bezwaar gemaakt tegen het verzoek van Brein om deze brieven te versturen, omdat zij dacht dat dit onder de AVG niet toegestaan zou zijn. Brein verzamelt immers IP-adressen van torrenters, en dat zijn persoonsgegevens. Maar op zich mag Brein dit, gezien het gerechtvaardigd belang dat zij als vertegenwoordiger van rechthebbenden heeft bij de handhaving en preventie van auteursrechtinbreuk.

Wel is er het fundamentele probleem dat het hier gaat om gegevens over strafrechtelijk relevant gedrag. Inbreuk op auteursrecht is immers een misdrijf (art. 31 en verder Auteurswet). Uit het vonnis:

De AP heeft in een besluit over de online handhaving van de intellectuele eigendomsrechten door Dutch Filmworks B.V. (DFW) vastgesteld dat het verwerken van persoonsgegevens van personen waartegen een min of meer gegronde verdenking bestaat van handelingen die inbreuk maken op een auteursrecht, aangemerkt moeten worden als het verwerken van strafrechtelijke persoonsgegevens (AP, Definitief besluit inzake de verklaring omtrent de rechtmatigheid van online handhaving van intellectuele eigendomsrechten door Dutch Filmworks B.V., z2017-02053, p. 4).
Door het soort analyse dat Brein uitvoert, is vrij zeker dat de betrokken personen dit misdrijf van inbreuk op auteursrecht plegen. Dat maakt de persoonsgegevens dan tot strafrechtelijke persoonsgegevens, waarvoor de AVG een zeer streng regime kent:
Persoonsgegevens betreffende strafrechtelijke veroordelingen en strafbare feiten of daarmee verband houdende veiligheidsmaatregelen mogen op grond van artikel 6, lid 1, alleen worden verwerkt onder toezicht van de overheid of indien de verwerking is toegestaan bij Unierechtelijke of lidstaatrechtelijke bepalingen die passende waarborgen voor de rechten en vrijheden van de betrokkenen bieden. Omvattende registers van strafrechtelijke veroordelingen mogen alleen worden bijgehouden onder toezicht van de overheid.
Er moet dus een concrete wet zijn die regelt dat je dit mag verwerken, en die wet moet ook nog eens passende waarborgen kennen. In Nederland is dit uitgewerkt in artikel 31 en 32 Uitvoeringswet AVG. Die kennen de optie dat je zulke gegevens mag verwerken als je bezig bent met een juridische procedure, maar daar kon Brein dus geen beroep op doen:
Op het moment dat Brein (naar aanleiding van de evaluatie van deze campagne) later besluit om toch (andere) handhavingsmaatregelen te treffen en het daarvoor nodig is om te procederen, zullen daarvoor opnieuw IP-adressen worden verzameld. De IP-adressen die zijn/worden verzameld in het kader van de FLU-waarschuwingscampagne worden daar niet voor gebruikt (zie 2.7) en dus is de verwerking daarvan niet noodzakelijk in verband met een rechtsvordering.
Een ander artikel (33) bepaalt dat strafrechtelijke persoonsgegevens mogen worden verwerkt ter bescherming van je eigen belangen, voor zover het gaat om strafbare feiten die jegens jou zijn gepleegd of naar verwachting zullen worden gepleegd. Dat past dus bij Brein, alleen is dat niet bruikbaar voor Ziggo. En dat is het probleem, want Ziggo is zélf verwerkingsverantwoordelijke wanneer zij die gegevens van haar administratie koppelt aan de brieven van Brein en deze doorstuurt.

Voor Ziggo is dit dan ook alleen een optie als zij een vergunning krijgen van de AP. Dat voelt een beetje als een heftige optie – waarom mag Brein dat zomaar maar Ziggo niet – maar de regel staat in hetzelfde rijtje als de regels over recherchebureaus. Het is dus eigenlijk de restoptie, je bent niet echt een privédetective maar je doet wel ongeveer hetzelfde, dan moet je dus een aparte vergunning halen.

Zijn we er dan? Ja, met zo’n vergunning dan mag – pardon, móet Ziggo dit gaan doen.

De rechtbank haalt het Lycos/Pessers arrest van stal, dat organisaties als Brein in principe het recht geeft om NAW-gegevens te eisen van providers zoals Ziggo, wanneer de klant waarschijnlijk inbreuk pleegt. Hetzelfde arrest dat Dutch Filmworks zonder succes inriep bij hun dreigbriefactie, maar dat liep stuk op het punt dat DFW onduidelijk was over de schadeclaims en andere rechtsmaatregelen waarmee ze in hun brieven schermden. Brein heeft daaraan gedacht: de brieven zijn alleen “pas op, doe dit niet nog eens” en na versturen van de brieven worden alle logs gewist.

Lycos/Pessers zegt dat je als provider zelf onrechtmatig handelt als je in zo’n situatie geen NAW gegevens afgeeft. De rechtbank trekt dat door: je handelt ook zelf onrechtmatig als je die brieven dan niet doorstuurt. Dus zou Ziggo een vergunning hebben, dan konden die brieven per direct de deur uit.

Het enige dat de rechtbank nu in het midden laat, is of Ziggo verplicht is om zo’n vergunning te gaan halen. Enerzijds lijkt het me lastig om zoiets af te dwingen, want het is niet een kwestie van een formuliertje invullen op de site van de AP en drie vinkjes laten zetten door je FG.

Anderzijds mag Brein volgens dit vonnis dus wél eisen dat ze NAW-gegevens van de torrenters krijgt, zodat ze zelf die brieven kan sturen. (Dat was niet de vraag van Brein dus de rechtbank verplicht Ziggo daartoe niet, maar wie 3.38 en 3.41 leest, ziet dat de rechtbank wel degelijk op de hand van Brein is.) En als dat zo is, dan is het halen van die vergunning en het zelf doen misschien nog de te prefereren keuze voor Ziggo.

Arnoud


Nike klaagt StockX aan om verkoop NFT’s van sneakers

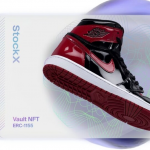
Kledingmerk Nike heeft het onlineplatform StockX aangeklaagd voor het maken en verkopen van ongeautoriseerde afbeeldingen van zijn sneakers, las ik bij RTL Nieuws. De NFT’s (zoals hiernaast getoond) bevatten immers het merk van Nike, waar deze niet blij mee is. StockX had tegen kopers gezegd dat ze deze tokens in de toekomst zouden kunnen inwisselen voor fysieke versies van de schoenen. Maar Nike is kennelijk van plan zélf NFTs uit te brengen.
We hebben het eerder gehad over de gebakken lucht in een NFT:

De kern van een nft is dat ergens (op de blockchain dus) wordt genoteerd dat jij ‘eigenaar’ bent van een bepaald stukje informatie. Net zoals je eigenaar bent van zo’n zeldzaam voetbalplaatje, of van een koekblik van Rembrandt. En dat is dus niet hetzelfde als eigenaar zijn van waar het echt om gaat; de afbeelding van de voetballer (u mag zelf zeggen of u zich oud voelt bij a) Messi b) Gullit c) Van der Kuijlen) dan wel het schilderij van Rembrandt.
Verkoop van een nft zegt dus niets over de onderliggende rechten. Meestal gaat het dan over auteursrecht, want die plaatjes zijn natuurlijk auteursrechtelijk beschermd.

Nike gooit het over een andere boeg:

“Nike did not approve of or authorize StockX’s Nike-branded Vault NFTs,” the complaint reads. “Those unsanctioned products are likely to confuse consumers, create a false association between those products and Nike, and dilute Nike’s famous trademarks.”
Als ik zelf zo die plaatjes bekijk, dan snap ik dat wel: de naam StockX zegt me weinig, de Nike sneakers en hun wereldberoemde logo des te meer. Dus ik zie wel hoe men bang is voor associatiegevaar dan wel verwarringsgevaar (over het verschil tussen die twee kun je hele boeken schrijven in het merkenrecht). Het helpt natuurlijk niet dat StockX het “authentic NFTs” noemt, terwijl Nike er voor niets tussen zit.

Nike wijst ook op de enorme prijsverschillen, “pointing out that a fairly pedestrian sneaker like the black and white Nike Dunk Low is selling for an average of $282 on the site while the NFT version is selling for an average of $809.” Op dergelijke manier profiteren van andermans merk is zeer zeker niet de bedoeling. (En naast dat Nike als merk wereldberoemd is, heeft ze het merk ook apart gedeponeerd voor NFT’s.)

De enige escape voor StockX zou zijn dat ze als Nike-verkoper gerechtigd zijn de producten te vertonen die ze verkopen. Dat is namelijk een uitzondering op het merkenrecht. En StockX zegt op haar site ook dat ze de betreffende schoen ook echt in hun kluis hebben staan, maar wel een tikje haha cryptisch:

Each Vault NFT is backed by a physical item held in StockX’s custody, tied directly one-to-one via the blockchain. This means if you buy an edition of a Vault NFT, you are the owner of the corresponding physical good which is secured and stored in StockX’s Vault. As an NFT owner you may be granted exclusive access to StockX benefits, promotions, experiences, and rewards.
StockX zegt dus dat je eigenaar wordt van de fysieke schoenen in hun kluis door de NFT te kopen. Het product blijft dan gewoon in de kluis. (Dat kan: levering c.p., mocht u voor een tentamen vermogensrecht zitten.) En je mag het opeisen (revindicatie, sorry, geen tentamenstof), alleen wordt je NFT dan digitaal verbrand oftewel opgeheven. Dat gaat wel een beetje in tegen het doel van een NFT kopen denk ik.

Verder heb ik er conceptueel een beetje moeite mee om dit nog een vorm van verkopen van schoenen te noemen. Juist omdat je standaard dus wel de NFT koopt maar de schoenen niet op een plankje op de muur thuis kunt zetten. Daarmee zou ik een beroep op die uitzondering voor verkopers niet helemaal logisch vinden.

Arnoud

Tweede Kamer akkoord met updateplicht voor verkopers slimme apparaten

De Tweede Kamer is akkoord gegaan met een verplichting voor verkopers van slimme apparaten en digitale diensten om software- en beveiligingsupdates uit te brengen. Dat meldde Security.nl onlangs. Volgens mij was er niet heel veel keus, gezien dit uit een Europese Richtlijn komt en dus gewoon geregeld moest. Desondanks: mooi nieuws, en ik ben benieuwd. We hebben al zó lang last van gebrekkige apparaten met internettoegang.
De regeling omtrent updates wordt opgenomen in artikel 18 van boek 7 van het Burgerlijk Wetboek, dat is de plek waar conformiteit (“wettelijke garantie”) van verkochte zaken worden geregeld. De wettelijke term wordt “zaken met digitale elementen”. De kern is als volgt (lid 4):

Bij een zaak met digitale elementen zorgt de verkoper ervoor dat de updates, waaronder beveiligingsupdates, die nodig zijn om te bewerkstelligen dat de afgeleverde zaak aan de overeenkomst beantwoordt, aan de koper worden gemeld en geleverd gedurende de periode die de koper redelijkerwijs kan verwachten, gezien de aard en het doel van de zaak en de digitale elementen, en rekening houdend met de omstandigheden en de aard van de overeenkomst als de koop voorziet in levering van de digitale inhoud of digitale dienst.
De wet schrijft dus niet een specifieke periode voor, maar koppelt deze -net als de ‘gewone’ verwachting omtrent goed werken- aan de redelijke verwachting van de koper. Dat is dus iets dat we in de rechtspraak moeten gaan zien wat redelijk is.

Uitgangspunt is dus wel dat er updates gaan komen. Expliciet zeggen “wij verkopen zonder updates” is daarmee niet mogelijk, want dit is wel dwingend consumentenrecht. Maar er is een gaatje:

Van het niet beantwoorden van de afgeleverde zaak aan de overeenkomst in de zin van de leden 2 of 4 is geen sprake indien de koper er bij het sluiten van de overeenkomst uitdrukkelijk van in kennis werd gesteld dat een specifiek kenmerk van de zaak afweek en de koper die afwijking bij het sluiten van de overeenkomst uitdrukkelijk en afzonderlijk heeft aanvaard.
Ja, dat is weer een extra vinkje dat je dan moet zetten. Ik kan nergens vinden of de verkoper je mag verplichten dat vinkje te zetten of anders geen verkoop, maar ik denk het wel. Dat zou dan acceptabel zijn omdat je het héél duidelijk apart gemeld wordt en je dus apart moet zeggen dat je dat wil.

Verder vermeldt het wetsvoorstel een regeling over als de consument de update niet installeert. Niet verrassend is de leverancier dan niet aansprakelijk voor fouten die de update zou hebben opgelost, mits de update voldoende duidelijk was aangekondigd en de installatie-instructies duidelijk genoeg waren.

In alle gevallen gaat het dus over de verkoper, zeg maar de Mediamarkt of Coolblue, en dus niet de fabrikant. Daar heb je als consument eigenlijk nooit direct wat mee te maken, immers. Wel is het zo dat als de fabrikant iets aankondigt of meldt over het product, dit bindend wordt op de verkoper. Het is dan dus mogelijk dat zeg Samsung zorgt voor het melden en beschikbaar stellen van updates, maar dat jij gewoon de Mediamarkt aansprakelijk stelt als die update je telefoon versteent.

Al langer was geregeld dat de verkoper zelf een bindend verhaalsrecht (regresrecht) heeft op de importeur of fabrikant, deze wet verandert daar niets aan. Dus de Mediamarkt mag dan de Europese importeur van Samsung aansprakelijk stellen, of Samsung zelf. En in de zakelijke levercontracten kan dát niet worden verboden.

Arnoud

Toezichthouder: cookiepop-ups advertentie-industrie in strijd met AVG

De cookiepop-ups waar zeer veel websites gebruik van maken voor het plaatsen van trackingcookies zijn in strijd met de AVG, zo heeft de Belgische Gegevensbeschermingsautoriteit (GBA) bepaald. Dat meldde Security.nl vorige week. De websites maken gebruik van het Transparency and Consent Framework (TCF) van het Interactive Advertising Bureau Europe (IAB Europe), de branchevereniging voor de advertentie-industrie. Die heeft natuurlijk vanaf het begin duidelijk aangegeven dat dit de manier is om AVG-compliant real time bidding te doen voor advertenties, dus dat zal een forse tegenvaller zijn geweest.
Het TCF is een kader voor Real Time Bidding op advertentieruimte. Het idee is dat als je op een website komt met advertentieruimte (zoals een banner), een hele sloot bedrijven (denk een kleine duizend) hun waarde voor jouw bezoek met elkaar vergelijken (ik bied 2 cent, ik bied 1 cent maar heb betere targeting) zodat de website de best passende gebruikerservaring kan bieden.

Punt is dat je daarvoor toestemming nodig hebt, want voor zulk tracken en profileren kom je onder de AVG niet weg op een andere manier. Security.nl legt uit:

Het TCF vergemakkelijkt, via het Consent Management platform of CMP, het vastleggen van de voorkeuren van gebruikers. Deze voorkeuren worden dan opgeslagen in een “TC string”, die wordt gedeeld met de organisaties die deelnemen aan het OpenRTB-systeem, zodat zij weten waarvoor de gebruiker toestemming heeft gegeven of waartegen hij bezwaar heeft gemaakt.
Dat is dus een probleem in België:
De verwerking van persoonsgegevens (bijv. gebruikersvoorkeuren vastleggen) onder de huidige versie van het TCF is niet in overeenstemming met de AVG, wegens een inherente inbreuk op het beginsel van behoorlijkheid en rechtmatigheid. Men vraagt mensen om hun toestemming te geven, terwijl de meesten van hen niet weten dat hun profielen dagelijks talloze keren worden verkocht om hen aan gepersonaliseerde advertenties bloot te stellen.
Wat natuurlijk precies is dat iedereen in de industrie eigenlijk wel wist. Het komt terug op het algemene punt: zeg je “oh ja leuk, ik wil dat 1500 techbedrijven profielen van me opbouwen om advertenties te matchen nadat ze mijn data hebben gecorreleerd met aangekochte vage bestanden” of “donder op met je cookies ik wil het nieuws lezen”. De GBA zegt nu “dat laatste” en in juridische taal noemen we dit dan een non-AVG-compliant toestemming.

Het is wel een beetje de “hou maar op met je website”-week zo lijkt het: geen Analytics, geen Google Fonts, geen cookietoestemming meer. Toeval denk ik dat die uitspraken tegelijk komen, maar het is wel een duidelijk signaal: het recht loopt traag, maar als het eenmaal loopt dan moet je écht aan de bak.

Arnoud

Facebook gaat echt niet weg uit Europa; SEC filings zijn indekdocumenten, geen strategiepowerpoints

Als Meta geen legale mogelijkheid heeft om data van Europese gebruikers op Amerikaanse servers te verwerken, dan zullen Facebook en Instagram waarschijnlijk niet meer werken in de EU. Daarmee opende Tweakers vorige week. Die legale mogelijkheid is een herziening of vernieuwing van de Privacy Shield-overeenkomst tussen de VS en de EU, die een paar jaar geleden werd afgeschoten wegens fundamentele gebreken. Het klinkt dramatisch, maar let op de bron: de jaarlijkse 10-K filing van Metabook. Dat is een zuiver indekdocument, geen bedrijfsstrategie.
Het is natuurlijk waar dat Meta, Google en collega’s een enorm probleem hebben met het overbrengen van data uit Europa naar de VS. Zonder opvolger van Privacy Shield is er eigenlijk geen legale manier om dat te doen, dus als daar strikt op wordt gehandhaafd dan houdt het op.

Ja, haha, strenge handhaving. Wie gelooft daar in? Ik ook niet, maar ik kan als jurist niet ontkennen dat het theoretisch gezien kan gebeuren. En dan heb je als beursgenoteerd bedrijf een probleem, want zulke risico’s kunnen je beurskoers aantasten en dan moet je er voor waarschuwen. De gebruikelijke manier is door dat op te nemen in je 10-K:

The government requires companies to publish 10-K forms so investors have fundamental information about companies so they can make informed investment decisions. This form gives a clearer picture of everything a company does and what kinds of risks it faces.
Het idee is dus openheid en volledigheid, zodat alle aandeelhouders (en potentiële kopers) dezelfde informatie hebben en dus op gelijke voet aan de wedstrijd beginnen. In de praktijk is het allang verworden tot een “noem ieder risico dan kunnen ze niet zeggen dat we het vergeten te melden zijn”. Want niet-gemelde risico’s die zich toch voordoen, zijn natuurlijk een prachtige bron voor aansprakelijkheidsclaims naar bedrijf of bestuurders.

Afijn. De kern is: het is geen strategiedocument, dit is niet wat Facebook het komende kwartaal op de radar heeft. Dit is het resultaat van de brainstormsessie bij de afdelingen Legal en Compliance, wat zou er eventueel aan risico’s kunnen spelen waar iemand over kan klagen dat we het vergeten zijn. Ik zou er dus geen waarde aan hechten.

Wie weet er nog een goede naam voor het opvolgverdrag? Op Twitter is #PrivacyTrampoline erg populair, ik zelf vond Privacy McPrivacyface wel een aardige.

Arnoud

Wordle door New York Times gekocht, maar wat dan precies?

Het razend populaire spelletje Wordle is gekocht door The New York Times, meldde RTL Nieuws onlangs. The New York Times meldt wel dat het om ‘een bedrag met zes nullen’ gaat. De krant belooft dat het spel “for the time being” gratis blijft. Een oplettende lezer (dank) dook in de broncode (niet schrikken) en ontdekte een open source-vermelding van Microsoft. Vandaar de vraag: wat koop je dan, als je Worldle koopt?

Om maar even met die OSS vermelding te beginnen: inderdaad staat in de broncode van Wordle een copyrightvermelding met een BSD licentietekst op naam van Microsoft. Dat betekent: er is software van Microsoft gebruikt, en die staat dat toe mits je die copyrightvermelding laat staan. Zoals ook netjes is gebeurd.

Dat wil niet zeggen dat de hele broncode (de software dus) eigendom is van Microsoft. Josh Wardle heeft zelf de nodige functionaliteit toegevoegd, en heeft daar dus zelf auteursrecht op. De BSD licentie staat dat toe zonder enige eis (behalve dus die vermelding laten staan) dus dat verandert niets. Wardle kan de door hem geschreven code gewoon verkopen.

Maar zelfs als die OSS licentie de GPL was, dan nog zou dat mogen. De GPL zou hem verplichten een ieder de broncode van de software te geven én toe te staan deze onder de GPL te hergebruiken. Maar nog steeds behoudt Wardle de auteursrechten en die kan hij dus verkopen (in juridische taal: het is een vermogensrecht en dus overdraagbaar). Hooguit zou een koper de rechten minder waard vinden omdat iedereen de software mag hergebruiken, maar dat is een zakelijk onderhandelpunt.

Over de originaliteit van de naam en de vormgeving hebben we het al gehad, maar ik heb er geen twijfel aan dat Wardle ook hier auteursrecht kan claimen. Een merkdepot op de naam zie ik niet, maar dat was natuurlijk dan ook gewoon overdraagbaar.

Arnoud