Grapperhaus wil delen privégegevens om te intimideren strafbaar maken

Demissionair minister Grapperhaus van Justitie heeft een wetsvoorstel ingediend om het delen van privégegevens van een persoon met als doel om diegene te intimideren, strafbaar te stellen. Dat las ik bij de NOS. Het zogeheten doxing is nu nog moeilijk aan te pakken, maar als het aan Grapperhaus ligt gaat dat veranderen. Het wetsvoorstel bevat een strafbaarstelling van het gebruik van persoonsgegevens voor intimiderende doeleinden.

Doxing is de wat merkwaardige internetterm voor “iemands identiteit achterhalen”. Veel mensen op internet zijn anoniem, en het kan dan een sport zijn te achterhalen wie dit werkelijk is. En soms heeft dat vervelende gevolgen voor die persoon, variërend van rare brieven bij de buren of stapels pizza’s tot de buurt moeten ontvluchten. Maar omdat bij het publiceren van die gegevens vaak niet direct wordt opgeroepen om de betrokkene iets aan te doen, blijkt het in de praktijk moeilijk om doxing strafrechtelijk aan te pakken.

Het nieuwe wetsvoorstel introduceert een lagere strafrechtelijke lat:

Hij die zich identificerende persoonsgegevens van een ander of een derde verschaft, deze gegevens verspreidt of anderszins ter beschikking stelt met het oogmerk om die ander vrees aan te jagen dan wel aan te laten jagen, ernstige overlast aan te doen dan wel aan te laten doen of hem in de uitoefening van zijn ambt of beroep ernstig te hinderen dan wel te laten hinderen, wordt gestraft met gevangenisstraf van ten hoogste een jaar of geldboete van de derde categorie.
Er is een uitzondering opgenomen voor het geval je te goeder trouw mocht denken dat de publicatie in het algemeen belang was. (Dat is de standaardtruc om klachten over censuur te pareren.)

Het achterliggende probleem is dat er vaak wel sprake is van intimidatie of angst aanjagen (gericht op mensen weg te jagen of ergens mee te laten stoppen) maar dat dat niet op het niveau van strafbare bedreiging met geweld komt. Of in ieder geval, het is een stuk moeilijker: als iemand een foto van je dochter publiceert en zegt “wie weet waar ze naar school gaat, en is daar een drukke weg vlakbij” dan is dat geen evidente bedreiging maar wie dit ziet over zichzelf, zal daar toch van schrikken. Dat is dus een vorm van intimidatie die niet strafbaar is.

Het gaat niet zo ver dat iedere vorm van publiceren van persoonsgegevens als doxing aangemerkt kan worden. Het doel van de publicatie moet wel die intimidatie, vrees aanjagen zijn. En daar zit hem natuurlijk de kneep: bij een politicus langsgaan met zes man met hooivorken en een fles wijn voelt intimiderend, maar je kunt natuurlijk zeggen “haha ja nee we komen net van het werk en wilden even een fles wijn geven, gewoon gezellig”. Nou heb ik de stelregel dat wie een juridisch argument begint met “haha ja nee”, automatisch verloren heeft, maar gelukkig werkt het Nederlands recht niet zo.

Juridisch is wel nog van belang dat het niet uitmaakt of je werkelijk bang wérd van de intimidatie, van de doxing. Als de dader de bedoeling had je bang te maken, dan is dat genoeg. Hiermee wil men voorkomen dat vervolging niet zou kunnen bij mensen die in het openbaar zeggen er boven te staan, bijvoorbeeld. Om diezelfde reden is er geen aangifte van het slachtoffer vereist: het OM kan optreden op basis van enkel de publicaties, en als ze dan het oogmerk rond krijgen dan zou dat genoeg moeten zijn.

Het wetsvoorstel ligt ter internetconsultatie en moet daarna nog door Tweede en Eerste Kamer. Dus het zal nog even duren voor het echt van kracht is.

Arnoud
 

Wie draait er op voor de ict-security bij thuiswerken?

Sinds het begin van de coronacrisis is voor veel bedrijven het devies thuis te werken. Dat kan ook voor heel veel beroepsgroepen, omdat de ICT-infrastructuur in Nederland zeer goed is en het dan weinig meer uitmaakt waar je je laptop openklapt. Alleen: dat is dan vaak de privélaptop, of op zijn minst het thuisnetwerk waarmee je werkt. Daar wil nog wel eens een virus langskomen, of een ongenode huisgenoot. Maar zoals dat gaat bij nieuwe ICT-dingen: iemand roept “mag dat eigenlijk wel” en de juridische vragen (en congressen à 699 euro) zijn niet van de lucht.
Hoofdregel in het arbeidsrecht is dat de werkgever bepaalt hoe het werk wordt uitgevoerd. Hij kan daarbij werkinstructies geven waar de werknemer zich aan moet houden. Voor ICT wordt dat vaak in een reglement of policy uitgewerkt. Het is daarbij een misverstand dat je dit moet accorderen of dat zulke regels in je arbeidsovereenkomst moeten staan. Het reglement bevat instructies over hoe het werk uit te voeren, en dat is gewoon de bevoegdheid van de werkgever.

Omdat de werkgever zo veel zeggenschap heeft, is hij dan ook in principe altijd de verantwoordelijke partij voor problemen. Dit geldt ook voor het bedrijfsnetwerk, en daarmee is de werkgever dus verantwoordelijk als de werknemer virussen of andere malware introduceerde. Het maakt niet uit of de werkgever had gewaarschuwd tegen virussen of had verboden dat men usb-sticks van huis meenam.

En dan komen we bij de kern van het probleem bij thuiswerken: de regels zijn hetzelfde. Ook daar is de werkgever dus verantwoordelijk (en daarmee aansprakelijk) voor schade veroorzaakt door malware, storingen en dergelijke die de werknemer introduceerde. Juridisch gezien ligt dat alleen anders bij “opzet of bewuste roekeloosheid”, maar dat vereist bewijs dat de werknemer wist dat dit zou gebeuren én dat hij bewust dat risico voor lief nam. Neem van mij aan, dat bewijs krijg je niet rond.

De werkgever kan dus maar beter aan de bak: alle thuiscomputers in een apart netwerksegment laten werken, netwerkverkeer extra filteren en monitoring waar het maar kan. En, zal de ICT-securityman dan zeggen, software op die computers waarmee we precies kunnen zien wat die werknemers uitspoken. Waar gaat die data heen, wat slaan ze allemaal op en waarmee verzamelen we bewijs dat de werknemer bewust risico’s nam?

Nu wordt het ingewikkeld: dat mag dus niet zomaar, al dat monitoren en filteren, en al helemaal bij mensen op de computer thuis. Ook niet als het de werkcomputer is en men onder werktijd bezig is. Dan krijg je te maken met privacywetgeving (de AVG) en regels uit het arbeidsrecht over goed werkgeverschap: je mag je personeel niet bespieden of volgen. In ieder geval niet in detail, niet álles dat ze uitspoken.

Een goed werkgever – dat is de wettelijke term – moet zijn securitybelangen afwegen tegen de privacy van de werknemers. In de praktijk betekent dat beginnen met algemene afweertechnieken, zoals een firewall. Daaraan koppel je algemene filtertechnieken, waarmee je niet op de persoon monitort maar alleen op verkeer. En pas bij gebleken onregelmatigheden ga je gericht de mensen in de gaten houden. Ook – juist – als ze thuis werken.

Arnoud

Eh nee, een stiekeme geluidsopname is in beginsel rechtmatig

Het hof stelt voorop dat een heimelijk gemaakte gespreksopname in beginsel onrechtmatig is verkregen. En ik viel van mijn stoel, want hoezo. Deze zin in een recent arrest (dank tipgever) steekt me buitengewoon, en niet alleen omdat het niet klopt: het is onrechtvaardig om dat zo te zeggen.
De zaak komt uit het jeugdrecht, en gaat over een gedwongen voogdij waarbij de ouders graag een bredere omgangsregeling met hun kind willen. Daarbij zijn vele gesprekken gevoerd, en op zeker moment hebben de ouders een stiekeme geluidsopname gemaakt van een persoon die werkt bij de voogdij-instelling. Die wilde men aan het dossier laten toevoegen, en daar gaat het Hof dus voor liggen.

En kijk. Ik snap best dat je als Hof zegt,

… dat in zaken waarbij jeugdzorginstanties zijn betrokken, terughoudend dient te worden omgegaan met het toestaan van het overleggen van dergelijke heimelijk gemaakte geluidsopnames. Dergelijke opnames stroken niet met belangrijke waarden als transparantie en vertrouwen. Kernwaarden die van belang zijn om tot een goede samenwerking te komen en in dit geval om hulp te kunnen verlenen in het belang van de betrokken kinderen.
Want ja, natuurlijk ontstaat er een vertrouwensbreuk als jij stiekem een gesprek opneemt. Dat het mág (en het mag, punt uit) maakt het natuurlijk niet meteen moreel oké of iets waarvan de wederpartij het maar moet accepteren. En ik weet heus dat er genoeg zaken zijn waarbij zulke opnames op Youtube belanden als het vervolgtraject niet naar de zin van de boze ouders is, al dan niet met geknip en geplak en diverse insinuaties.

De reden dat ik er zo boos over ben, is dus meer dan die echt foute zin dat “een heimelijk gemaakte gespreksopname in beginsel onrechtmatig is”. Want dat is dus niet waar, het is uitdrukkelijk niet strafbaar – en dat was ook de bedoeling van de strafwetgever. Wat niet strafbaar is, is in beginsel ook juist rechtmatig.

Nee, wat me eraan steekt is dat je op deze manier mensen in een kwetsbare positie de mogelijkheid ontzegt een misstand aan de kaak te stellen. Want het gaat hier om een enorm heftige situatie, waarbij mensen zich vaak niet gehoord voelen of het idee hebben dat zij toezeggingen kregen die niet nagekomen worden. Een gespreksopname is in zo’n ongelijke situatie dan de enige manier om daar tegenop te boksen. En als je dan een gerechtshof krijgt dat dat van tafel veegt, dan is dat gewoon buitengewoon onrechtvaardig.

Afijn. Ik ben alweer rustig. Wat je de volgende keer dus doet, is niet de gespreksopname inbrengen of melden dat die is gemaakt. Je maakt zelf een transcriptie, en je verwerkt dat in je verzoekschrift of verweer alsof je uit je hoofd zo letterlijk mogelijk reproduceert wat er is gezegd. Doe dat uitgebreid, zodat je laat doorschemeren dat je écht weet wat er gezegd is en er niet makkelijk gezegd kan worden “u trekt een zin uit zijn verband”.

Vervolgens laat je de wederpartij rustig reageren op de tekst. Erkennen ze wat er staat (“Dat is wel zo gezegd maar”) dan is dat mooi, en ga je verder op de interpretatie. Ontkent men dat dat zo gezegd is, dan ga je eerst doorprikken op wat er dan wél gezegd zou zijn, dat je je het héél goed herinnert en of men zéker weet dat er echt iets anders is gezegd. Pas als er dan een keiharde ontkenning ligt, dan zeg je “goh heel raar, ik blijk dus een gespreksopname te hebben waarin u echt iets heel anders zegt”. Op die manier forceer je de discussie naar het rechtzetten van de onjuistheid van de wederpartij, en dat is precies de reden waarom een eventuele onrechtmatigheid van het opnemen gepasseerd mag worden.

En natuurlijk publiceer je geen opnames.

Arnoud


Hoe kan meneer Wright nu het auteursrecht op het Bitcoin white paper hebben zonder Satoshi te zijn?

De Australiër Craig Wright, die zonder enig bewijs al tijden claimt de uitvinder van Bitcoin te zijn, heeft in Engeland de rechtbank hem het auteursrecht op de originele Bitcoin white paper laten geven. Dat las ik bij Boing Boing, en dat roept natuurlijk vele vragen op. Dat paper is in 2008 gepubliceerd onder het pseudoniem Satoshi Nakamoto, en nog steeds is niet bewezen wie dat was (of zelfs maar of het één persoon was). White slaat wild om zich heen met claims en rechtszaken, en nu is er dus een overwinning.
De kern van de zaak is het auteursrecht op het originele white paper, waarin Nakamoto de architectuur en werking van het bitcoin systeem (en de concepten van de blockchain) voor het eerst uiteen zet. Het paper wordt gezien als revolutionair en staat natuurlijk aan de basis van alle cryptocoins en alle “X op de blockchain” technologiepitches en -investeringen.

Maar wie heeft het auteursrecht? Nou ja, Nakamoto natuurlijk. Ook als we niet weten wie dat is: je verliest je auteursrechten niet omdat je onder pseudoniem publiceert (art. 9 Auteurswet). Handhaving is iets ingewikkelder, omdat je als eiser in een rechtszaak moet zeggen wie je bent, en dan ben je de functie van je pseudoniem natuurlijk kwijt.

In dit geval heeft Wright geen moeite met het verlies van die anonimiteit, hij wil juist erkend worden als de auteur. Maar tegelijk mag het paper niet zomaar overal opduiken, de motivatie vind ik lastig te begrijpen maar luidt als volgt:

“It is not Dr. Wright’s intention to silence or intimidate anyone, merely to protect his inherent rights to his own intellectual property. Similarly, Dr. Wright does not wish to restrict access to his White Paper (which is freely accessible on his blog, https://craigwright.net/bitcoin-white-paper.pdf) but does not agree that it should be used by supporters and developers of alternative assets, such as Bitcoin Core, to promote or otherwise misrepresent those assets as being Bitcoin given that they do not support or align with the vision for Bitcoin as he set out in the White Paper.”
Wright heeft vervolgens met een beroep op zijn auteursrecht bij de Engelse rechter (hij woont in dat land) geëist dat het paper wordt verwijderd bij Bitcoin.org, waarvan de eigenaar net als Nakamoto alleen onder pseudoniem opereert. Dan zou je zeggen, dan zal die wel bewijs eisen dat Wright Nakamoto is, want in het recht geldt: wie eist, bewijst. Of iets preciezer, als de ene partij iets ontkent dat de ander stelt, dan moet de ander met bewijs van zijn stelling komen. Dus laat maar zien dat jij Nakamoto bent.

Dat ging hier alleen een tikje anders, omdat de eigenaar van Bitcoin.org zich niet bekend wilde maken. En in Engeland geldt dan, dan mag je ook geen verdediging voeren. Juridisch kom je dan uit bij een default judgment oftewel een verstekzaak, waarin de rechter niet inhoudelijk toetst (behalve of het totaal onzinnig is) maar eigenlijk direct de eiser gelijk geeft. Waarom deze persoon zich niet verweerde, is niet helemaal duidelijk.

Was er wel een verweer geweest (“welnee, jij bent Nakamoto niet”) dan had Wright dus met bewijs moeten komen. Dat kan van alles zijn, gebruikelijk bij auteursrecht op papers is dat je conceptversies laat zien. Alleen de auteur zal die allemaal hebben, is dan de gedachte. Of, bij online publicaties, inloggen op het oude account van Nakamoto en zeggen “Hallo ik heet Craig Wright”. Hier is er natuurlijk nog een mogelijkheid, namelijk het uitgeven van een van de vroegste bitcoins.

Of, iets gecompliceerder, een nieuw bericht signeren met de geheime sleutel die hoort bij die wallet). Dat heeft Wright gedaan, alleen blijkt de betreffende elektronische handtekening gekopieerd van een oud bericht van Nakamoto uit 2009. Wright heeft nooit willen zeggen welk bewijs hij heeft.

Vervelend is natuurlijk wel dat zo’n verstekvonnis in de pers toch snel rondgaat als “de Engelse rechtbank erkent dat Wright Nakamoto is”, of in ieder geval dat Wright en zijn advocaat dat gaat doen. (Ik weet niet wat het is maar de manier van schrijven van zijn advocaat irriteert me mateloos.) Maar het is dus betekenisloos, er heeft geen rechter inhoudelijk getoetst wat Wright aan bewijs heeft aangedragen. Er was geen bewijs.

Arnoud

Mag je een AI telefonende politici laten signaleren en daarover tweeten?

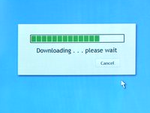
De Vlaamse kunstenaar Dries Depoorter heeft software gemaakt die via machinelearning en gezichtsherkenning ziet wanneer een politicus op zijn of haar smartphone zit tijdens een overheidsvergadering. Dat meldde Tweakers afgelopen maandag. En de grap: de software maakt daarna een Twitter- en Instagram-bericht aan. Onder de naam The Flemish Scrollers kunnen geïnteresseerden dan constateren dat de betreffende politicus dan afgeleid is, waar je dan zelf wat van mag vinden.
Het beeld dat ontstaat is natuurlijk dat politici zich aan hun werk onttrekken of niet geïnteresseerd zijn in wat collega’s te melden hebben. Dat zal zeker wel eens het geval zijn (je zou het misschien zelfs nog aan de politicus zhaar Twitter of Instagram-activiteit kunnen koppelen, bedenk ik me) maar men zal zeker ook wel op die manier ruggespraak houden met partijgenoten. Dat is iets praktischer en juist vriendelijker dan opstaan en buiten de zaal samen praten, en dan weer naar binnen gaan.

Onduidelijk is nog wat de politici er van vinden, ik zag in de comments al dat het ironisch genoemd werd omdat politici de burger juist met alles en nog wat in de gaten houden. Maar dat zou het alleen maar zijn als de dames en heren politici hier bezwaar tegen hebben, wat voorals nog niet het geval lijkt.

Ook wat betreft de AVG zie ik geen probleem. Dit is evident een artistieke verwerking, die een duidelijk maatschappelijk punt maakt en zich baseert op openbare beelden. Daarmee is de belangenafweging van artikel 6 sub f AVG snel gemaakt, het gerechtvaardigd belang van Depoorter om dit te tonen weegt zwaarder dan privacy- of andere belangen van de politici in kwestie. (Voor mij weegt dan zeker mee dat Depoorter zich niet uitlaat over wat men doet op de telefoon: men kan immers ruggespraak houden, dossiers nazoeken of anderszins legitiem de smartphone gebruiken.)

Hoe moeilijk zou het zijn dit te porten naar de Nederlandse Tweede Kamer?

Arnoud

Weer een puzzelstukje voor aansprakelijkheid erbij: wat is je klanten “aansporen” tot inbreuk?

Weer een nieuw puzzelstukje erbij in de toch al complexe constellatie van auteursrecht/platform-aansprakelijkheid. Waar we ooit hadden “platform niet aansprakelijk, reageer op claims” zijn er ondertussen boeken vol te schrijven over het regelkader. Het ging hier om twee Duitse rechtszaken, waarbij de Duitse rechter vragen stelde aan het Europese Hof: wanneer mag je een videoplatform nu zélf als publicist van de video aanmerken, en welke maatregelen kun je ze daarbij wel of niet aanrekenen?

In het arrest bekijkt het Hof nog eens vanaf het begin de huidige stand van zaken in de jurisprudentie. We zijn namelijk een fors eind opgeschoten met de vraag wanneer je iets “publiceert” (mededeling aan het publiek), dat is niet alleen maar als je de bitjes serveert naar de mensen die naar je luisteren. Ook als platform kun je daaronder vallen:

Die exploitant verricht namelijk een mededelingshandeling wanneer hij, met volledige kennis van de gevolgen van zijn handelwijze, intervenieert om zijn klanten toegang te verlenen tot een beschermd werk, met name wanneer deze klanten zonder een dergelijke interventie in beginsel geen toegang zouden hebben tot het verspreide werk (zie in die zin arrest van 14 juni 2017, Stichting Brein, C?610/15, EU:C:2017:456, punt 26 en aldaar aangehaalde rechtspraak).
Punt is heir natuurlijk wel dat het ging om twee uploads zonder toestemming, en dat kun je primair alleen de uploaders aanwrijven. Er moeten dus omstandigheden bijkomen waardoor je kunt zeggen “nú vinden we het ook de verantwoordelijkheid van het platform”. Men leunt daarbij zwaar op de Pirate Bay-uitspraak, want dat was een platform waarvan de beheerders donders goed wisten dat deze vol stond met illegale content. In keurige juridische taal:

In dit verband zijn met name relevant het feit dat een dergelijke exploitant, hoewel hij weet of behoort te weten dat beschermde content in het algemeen via zijn platform door gebruikers ervan illegaal beschikbaar voor het publiek wordt gesteld, niet de passende technische maatregelen treft die van een normaal behoedzame marktdeelnemer in zijn situatie kunnen worden verwacht om op geloofwaardige en doeltreffende wijze inbreuken op het auteursrecht op dat platform tegen te gaan, en het feit dat deze exploitant deelneemt aan de selectie van beschermde content die illegaal aan het publiek wordt meegedeeld, op zijn platform hulpmiddelen aanbiedt die specifiek bedoeld zijn om dergelijke content illegaal te delen of het delen van die content bewust stimuleert, wat kan blijken uit de omstandigheid dat die exploitant een bedrijfsmodel hanteert dat de gebruikers van zijn platform aanspoort om beschermde content illegaal op dat platform mee te delen aan het publiek.

Enkel weten dat er hier en daar illegale content staat, is echter dan weer niet genoeg. Je moet daar wel op ingrijpen, maar zolang het blijft bij “kan gebeuren en dank voor het opruimen” ben je niet mede aansprakelijk.

Daarmee komt Youtube met de schrik vrij: niet alleen waarschuwen zij mensen op vele plekken voor inbreuk, ze nemen ook technische maatregelen om inbreuken te verhinderen of te verwijderen. Verder is haar businessmodel niet (meer, zei hij cynisch) gebaseerd op het zichzelf groter maken met illegale content. Om diezelfde reden mag zij ook rekenen op de bescherming voor tussenpersonen mocht het tot een aansprakelijkheidsclaim komen.

Verder bevestigt het Hof nog eens dat je een platform niet mag verplichte om algemene filters te introduceren. Specifieke, gerichte filters om hernieuwde inbreuk door identieke uploads te blokkeren, dat mag wel.

Arnoud

Hoge Raad: Ziggo hoeft downloadergegevens niet af te staan aan Dutch FilmWorks

De Hoge Raad heeft het cassatieberoep van Dutch FilmWorks verworpen, las ik bij Tweakers. Door deze art. 81-afdoening hoeft Ziggo definitief niet de gegevens van klanten die illegaal zouden downloaden af te geven aan het bedrijf. Dat was immers de uitkomst van het hoger beroep van eind 2019. En dat bevestigt ook dat het Lycos/Pessers-arrest geen vrijbrief is om maar persoonsgegevens te kunnen vorderen “want het is inbreuk”.
Bij Tweakers doen ze een tikje verbaasd dat de Hoge Raad zonder motivatie de zaak afwijst, “Waarom de Hoge Raad het beroep heeft verworpen, is niet bekend.” Voor juristen zou dit geen verrassing mogen zijn, onze hoogste rechtscollege mag zonder motivatie zaken afwijzen

als het cassatieberoep ongegrond is en geen juridisch belangrijke nieuwe vragen oproept. Bijvoorbeeld als rechtzoekenden ‘naar de bekende weg vragen’ door rechtsvragen voor te leggen die al zijn beantwoord, en er verder geen reden is het verwerpen van het cassatieberoep nader te motiveren.
Kennelijk vroeg DFW dus naar de bekende weg. Dat is misschien wat al te onaardig gezegd, want waar het ze in de kern om ging was
[dat het Gerechtshof juridisch onlogisch was] door het verstrekken van de gevorderde NAW-gegevens te laten afhangen van de actie(s) die DFW uiteindelijk tegen individuele downloaders wil nemen en de transparantie die DFW daarover in deze procedure heeft betracht.
Als je namelijk naar de Lycos/Pessers criteria kijkt, dan staat daar niet letterlijk bij als factor wat men van plan is te doen. Maar het Hof had dat meegewogen in de AVG-beoordeling van wat DFW van plan was. Plus, criterium b is of je een “reëel belang” hebt bij je eis, en als je onduidelijk bent over je plannen dan zie ik het daar ook wel over struikelen.

Ook had DFW gesteld dat Ziggo verplicht is de gegevens af te geven als aan het Lycos/Pessers arrest is voldaan. Het Hof had echter geconcludeerd dat het geen automatisme is (zoals al vele, vele malen bevestigd daarvoor) maar dat het een afweging van belangen is. Van de manier waarop het Hof die uitvoerde, daar kun je van alles van vinden, maar dan kom je bij het juridische punt dat zo’n afweging al heel snel feitelijk is. En de Hoge Raad mag niet toetsen aan feitelijke bevindingen, maar alleen het juridisch kader controleren. Dus bezwaren tegen welke factoren zijn meegenomen, zijn niet geschikt voor cassatie.

Voor mij weinig verrassend, maar gezien de belangen bij DFW niet gek dat men er nog een bak geld tegenaan gesmeten heeft om zo lang mogelijk de dreiging in de lucht te houden. En ik blijf erbij, ik zie niet hoe DFW dit anders had kunnen doen. De situatie dat de IP-adreshouder niet de downloader is, is een fundamenteel probleem. Dat los je alleen op door botweg te zeggen, je bent aansprakelijk voor je account. En dan krijg je ook nog het schadebedrag waar al tien jaar over gesteggeld wordt – wat kost dat nou, zo’n illegale download? Is dat de prijs van de DVD, de Blu-Ray, de single play van Videoland of 1/30e van een Netflix maandabonnement? Ik denk niet dat je daar ooit uitkomt.

Arnoud

Help, onze systeembeheerder houdt de wachtwoorden achter tot hij afgekocht is!

Een lezer vroeg me:

Bij ons bedrijf wordt de ICT door één persoon gerund. Vanwege een arbeidsconflict zit deze nu ziek thuis, en wij komen erachter dat allerlei wachtwoorden niet centraal bekend zijn zodat we steeds meer problemen krijgen met beheer en continuïteit. We hebben de wachtwoorden gevraagd aan onze zieke medewerker, maar die wil dat onderdeel maken van de schikking/vaststelling ontbinding arbeidsovereenkomst. Wat moeten wij nu doen?
Helaas krijg ik berichten als deze met enige regelmaat, soms gaat het om langdurige ziekte, soms om thuiszitten vanwege pesterijen, soms om een ernstig ongeval. Maar er zijn dus heel veel bedrijven met één iemand die de ICT doet en die als enige de wachtwoorden heeft.

Zoals een wijs HR-adviseur eens tegen me zei, onmisbare mensen moet je meteen ontslaan. Dat is hier denk ik vrij simpel: “ik wil graag de beheer-wachtwoorden en wel nu” is volgens mij een redelijk en normaal dienstbevel om als directeur te geven. Dat weigeren is een grond voor ontslag op staande voet, art. 7:678 lid 2 sub j BW (werkweigering):

Dringende redenen zullen onder andere aanwezig geacht kunnen worden … (j) wanneer hij hardnekkig weigert te voldoen aan redelijke bevelen of opdrachten, hem door of namens de werkgever verstrekt;
Ik houd daarbij wel de slag om de arm dat bij ontslagzaken de rechter altijd alle omstandigheden laat meewegen, en dat je dus altijd op zijn minst discussie krijgt over wat een “redelijk bevel” is. Maar gezien deze context (het bedrijf komt piepend en krakend tot stilstand nu) zie ik wel hoe de werknemer mee moet werken.

Natuurlijk zit je met het praktische probleem dat de werknemer kan blijven weigeren (“jullie ontslaan me toch wel”) en eventuele dwangsommen voor lief neemt. Of bij wijze van spreken het vliegtuig naar China neemt en niet meer terugkomt. Dit is waarom ik altijd zeg dat je bij digitale data liever een praktische dan een juridische oplossing wilt. Want als die werknemer niet met een geschil ziek thuis zat, maar onder de tram was gekomen, wat had je dán gedaan om de wachtwoorden terug te krijgen?

Arnoud

GitHub brengt AI-programmer uit die helpt bij het schrijven van code, mag dat van de GPL?

GitHub heeft een technische preview uitgebracht van Copilot, een AI-gedreven pair programmer die ontwikkelaars helpt bij het schrijven van code. Dat las ik bij Tweakers. Copilot stelt contextgebonden code en functies voor, en helpt acties bij het oplossen van problemen door te leren van de code die iemand schrijft. De AI is getraind op een grote dataset van publieke broncode, en dat zal vast grotendeels open source zijn onder de GPL want dat is nu eenmaal de bulk van de “publieke” software. Maar de GPL vindt daar iets van, van hergebruik.
Copilot kan automatisch opmerkingen omzetten in code, repetitieve code aanvullen en een functie testen tijdens het schrijven. Het systeem leert en verbetert zichzelf. Het klinkt als een hele goede ontwikkeling, maar als je even doordenkt dan besef je dat dit alleen kan door een héle berg broncode door te akkeren en tot een machine learning model om te zetten. Dat zegt men zelf ook:

Trained on billions of lines of public code, GitHub Copilot puts the knowledge you need at your fingertips, saving you time and helping you stay focused.

Er is die merkwaardige gedachte dat als iets “publiek” is, dat je er dan wat mee mag. Misschien moeten we naast “data is niets” nog een juridisch mantra invoeren: “dat het publiek is, is geen argument”. Want het gaat hier om software, en die is zonder twijfel auteursrechtelijk beschermd. En wanneer die “publiek” online staat, dan weet ik vrij zeker dat het om open source gaat. En dan krijg je dus te maken met de licentie. Of niet?

Interessant genoeg zegt men in de FAQ dan:

GitHub Copilot is a code synthesizer, not a search engine: the vast majority of the code that it suggests is uniquely generated and has never been seen before. We found that about 0.1% of the time, the suggestion may contain some snippets that are verbatim from the training set. Here is an in-depth study on the model’s behavior.
Er is natuurlijk een ontzettend groot verschil tussen een lap code copypasten en heel goed kijken naar “billions of lines of code” om jezelf te trainen. Wie zei dat ook weer, kopiëren uit één bron is diefstal en kopiëren uit honderd is inspiratie? Dat lijkt me hier ook van toepassing.

Het komt neer op de algemene vraag of het maken van een machine learning model een kopie is van alle brondocumenten of -data. Als dat zo is, dan krijg je met de licentie te maken en daar zou dan in dit geval de GPL op van toepassing kunnen zijn. Dan zou alle code die Copilot suggereert, onder de GPL vallen, want dan is al die code afgeleid van de GPL code die erin ging. En dan is dus ook elk door Copilot mede geschreven project GPL.

Bewijstechnisch valt daar nog wel wat op aan te merken: de GPL auteur zal moeten bewijzen dat deze suggestie gedaan is op basis van haar code, want zonder kopie geen inbreuk. En dat zal niet meevallen. Maar dat terzijde.

Is een machine learning model inbreuk op de rechten van de brondocumenten? In de VS waarschijnlijk niet. In 2019 oordeelde de Second Ciruit (de hogerberoepsrechter voor New York, Connecticut en Vermont) dat het verwerken van stukjes uit boeken om een boekenzoekalgoritme te trainen géén inbreuk op auteursrechten is. De dataset die daarmee ontstaat, is dus niet onderworpen aan toestemming (of licentie) van de boekenrechthebbenden.

In Europa zijn er geen vergelijkbare zaken. We hebben wel de Infopaq-zaak, waarin werd bepaald dat het overnemen en verspreiden van 11 woorden (een snippet in zoekresultaten) onderworpen kan zijn aan auteursrechten, maar het ging daar om het publiceren van zoekresultaten in een nieuwsbrief. Dat is toch echt wat anders dan een statistisch model maken waarin staat dat codestukje X vaak samengaat met Y, of dat constructie A goed aansluit bij aanhef B. Ik volg dan ook de conclusie van professors Gotzen en Janssens:

Vooral de overwegingen in de arresten Infopaq I, in verband met bepaalde handelingen van ‘data capturing’ die onder het toepassingsgebied van de uitzondering kunnen vallen, verdienen aandacht. Maar de vijf voorwaarden die de uitzondering … oplegt, zijn cumulatief en, mede in het licht van de regel van de strikte interpretatie, zijn we niet geneigd om te concluderen dat alle gebruikshandelingen voor het trainen van AI-systemen die gebruik maken van beschermd materiaal, door deze uitzondering zullen worden afgedekt.
Die vijf voorwaarden zijn als volgt:
  1. deze handeling is tijdelijk;
  2. deze handeling is van voorbijgaande of incidentele aard;
  3. deze handeling vormt een integraal en essentieel onderdeel van een technisch procedé;
  4. dit procedé wordt toegepast met als enig doel de doorgifte in een netwerk tussen derden door een tussenpersoon of een rechtmatig gebruik van een werk of beschermd materiaal mogelijk te maken, en
  5. deze handeling bezit geen zelfstandige economische waarde.
Een machine learning dataset maken is een tijdelijke handeling, die essentieel en integraal nodig is om het neuraal netwerk mee te maken. Dat trainen is niet op zichzelf economisch waardevol (de exploitatie van het resultaat natuurlijk wel, maar dat bedoelt men hier niet). Punt 4 zou je dan naar analogie moeten interpreteren, wat het Hof van Justitie doet in punt 64 van het arrest:
wanneer de levensduur ervan is beperkt tot hetgeen noodzakelijk is voor de goede werking van het betrokken technische procedé, waarbij dit procedé geautomatiseerd moet zijn zodat deze handeling automatisch, zonder menselijke interventie, wordt gewist zodra de functie ervan om dit procedé mogelijk te maken is vervuld.
Oftewel in gewone taal “ik extraheer even de essentiële kenmerken om een statistisch model te maken, daarna gooi ik het weer weg” en dat zou dan mogen.

Arnoud

Politie overtreedt opnieuw regels voor inzet hackingtools

De politie heeft zich opnieuw niet aan de regels gehouden bij het inzetten van hackingtools. Dat las ik bij Tweakers, dat zich baseert op een rapport van de Inspectie Justitie en Veiligheid. In dit rapport concludeert de inspectie dat de politie zich niet hield aan de gestelde voorwaarden houdt voor het inzetten van hacking tools. De politie is in 2020 vier keer een apparaat binnengedrongen waar geen goedkeuring voor werd verleend. Wat de vraag opriep, wat zou er gebeuren met die agenten die dat deden? Zijn die zelf strafbaar?

Nou ja, vrij weinig eigenlijk. Zoals in de comments ook al gezegd wordt, het gaat hier om ambtenaren die een overheidstaak uitvoeren. De Hoge Raad bepaalde in de zogeheten Pikmeer-arresten dat publiekrechtelijke rechtspersonen niet vervolgd kunnen worden als het de uitvoering betreft van een specifieke overheidstaak. Dat betekent ook dat individuele ambtenaren die zo’n taak uitvoeren, daarvan gevrijwaard blijven.

Een “specifieke overheidstaak” is kort gezegd een taak die niet geprivatiseerd kan worden, iets dat de overheid niet ook een burger kan laten doen. Bij die laatste categorie taken kan de ambtenaar die het doet dus wél vervolgd worden als de uitvoering strafbare feiten oplevert. En we hebben het hier natuurlijk over het opsporen van strafbare feiten of het zogeheten “terughacken”, oftewel inbreken bij derden in de hoop daders, bewijs of controle over softwarediensten te pakken te krijgen. Dat is echt een unieke politietaak. Ja, ik weet dat je ook hackers kunt inhuren maar die verrichten dan geen opsporingstaken.

Natuurlijk heeft zo’n situatie wel gevolgen voor de strafzaak waarbij zo gehandeld blijkt. Dergelijk bewijs zal al snel uitgesloten worden, juist omdat de politie zich aan bepaalde regels moet houden bij opsporing. En omdat vaak de zaak sterk wordt opgehangen aan zulk bewijs, is de zaak daarmee vrij snel ‘stuk’.

Wat ik zelf ernstiger vindt, uit het rapport:

Evenals in 2019 gebruikte zij commerciële software, nu zelfs in het merendeel van de zaken. De leverancier hiervan heeft toegang tot deze software en de hiermee verkregen gegevens.
Ik snap best dat je als politie je tools inkoopt, je maakt ook niet zelf dienstwagens of pistolen. Maar dat de leverancier bij de gegevens kan, de telemetrie of logs neem ik aan, dat is voor mij te bizar voor woorden?

Arnoud