ACM stelt paal en perk aan nepreviews en -likes

Bedrijven die nepreviews of -likes verkopen, maar ook partijen die ze gebruiken, worden harder aangepakt door de Autoriteit Consument en Markt (ACM). Dat meldde BNR vorige week. “Het is voor een consument heel moeilijk om te zien als dit gemanipuleerde informatie is”, aldus de ACM. Helaas zijn neprecensies, -aanprijzingen en -likes tegenwoordig aan de orde van de dag, want ergens goede content vandaan halen is een hoop werk en een smak teksten kopen dan een stuk makkelijker. Goed dus dat dit wordt aangepakt.

Natuurlijk kennen we al lang het fenomeen dat mensen worden gevraagd of verleid om al te positieve reacties achter te laten (like ons en win). Maar het gaat hier om nog een stapje verder: er zijn bedrijven die handelen in mooie recensies of die een x aantal likes komen leveren op een pagina naar keuze. Het kan ook negatief trouwens – laat je concurrent omlaag stemmen. De stemmen worden bijvoorbeeld geworven via spelletjes waarbij je tussendoor even toegang tot Facebook moet geven of drie dingen moet liken voor je verder mag, of -in de echt criminele gevallen- via botnets die met nepaccounts gaan stemmen.

Waarom is dat nu zo pijnlijk, aldus de ACM:

Deze beoordelingen zijn nep, omdat ze niet de eigen ervaring van echte consumenten weergeven. Bedrijven,influencers en anderen gebruiken deze beoordelingen om het beeld van hun bedrijf, product of dienst te manipuleren. Hierdoor worden consumenten misleid over de kwaliteit of populariteit van een bedrijf, product of dienst. Ook zetten bedrijven negatieve nepreviews in om concurrenten in een kwaad daglicht te zetten.

De ACM begint nu bij bedrijven die dergelijke nepreviews aanleveren. Zij moeten hun klantenbestand (de teksten met reviews dus én de afnemers) aandragen, en daarna worden die afnemers ook aangesproken. Want wat hier dan gebeurt, is een oneerlijke handelspraktijk: je meldt in strijd met de waarheid dat Wim uit Amsterdam jouw harddisk perfect vond voor zijn mangacollectie, of dat 3.1337 mensen jouw video fantastisch vonden. Of de ACM ook werkelijk achter willekeurige influencers aangaan, zou me verbazen, maar het zal de schrik er in ieder geval goed in zetten. Weigeren de partijen die misleidende beoordelingen aanbieden of gebruiken hun overtredingen te staken, dan kan de ACM andere instrumenten inzetten, zoals het opleggen van boetes.

Al in 2017 publiceerde de toezichthouder regels waaraan online reviews moeten voldoen. In het kort: wees transparant als je zelf vraagt om recensies wat je ermee gaat doen (alleen op jouw site of ook elders) en waren er beloningen in ruil voor de recensie? En een leuke:

Vraag bijvoorbeeld niet alleen klanten waarvan u weet dat zij tevreden waren met het product of de dienst om een review te schrijven.

Dit is dus eh ongeveer hoe iedereen zou werken als hij om een recensie vraagt. Ik ga ook geen ontevreden klanten vragen of ze een testimonial over mijn dienst willen schrijven. Maar ik zie het punt wel; bij massaal geworven recensies creëer je zo vanzelf die 4.6 uit 5 sterren.

Arnoud
Niks stortvloed aan claims vanwege dat ene ransomware-zorgplicht-vonnis

Automatiseerders wacht stortvloed aan claims om schade door hackers, kopte het FD onlangs. Leg aansprakelijkheid bij hack vast, reageerde ICT Waarborg meteen. Allemaal vanwege dat ene vonnis over de zorgplicht als IT-bedrijf: een automatiseerder draaide op voor de schade van ransomware omdat ze de klant een lakse beveiliging had laten hebben, in strijd met haar zorgplicht. En ja, dan gaan bepaalde advocaten warmdraaien en ontstaat enige paniek in de branche, want iederéén kent klanten die alleen wachtwoorden van drie tekens accepteren en een perfecte backup eisen voor 2,50 per maand. En die zouden dan van de rechter gelijk krijgen? Eh, nee dus.
Die zaak (overigens uit 2018 en ik heb géén idee waarom hij nu pas wordt gepubliceerd) ging over een automatiseerder die de zaak niet zo goed had aangepakt. Geen duidelijk contract, geen schriftelijke afspraken en zo te zien ook weinig vastgelegd over de communicatie. Dan creëer je onduidelijkheid als dienstverlener en dan wordt het ingewikkeld als er dan iets misgaat, want de rechter zal jou als professionele partij aankijken op de rommel.

Oh wacht, misschien weet ik toch waarom de zaak recent is gepubliceerd (quote FD):

‘Ik heb nu al tientallen vergelijkbare zaken in mijn praktijk gezien’, zegt advocaat Anne-Wil Duthler van First Lawyers. Het voormalig Eerste Kamerlid stond in 2018 het gehackte administratiebureau bij en wist met de tot voor kort niet gepubliceerde uitspraak al geregeld tot een schikking voor andere bedrijven te komen.

Bedrijven met een niet-gepubliceerd vonnis bangmaken en aandringen op schikkingen, dat is natuurlijk geen fijne praktijk. Dan zal er een bedrijf zijn geweest dat even de Rechtspraak belde en vroeg om publicatie – dat kan namelijk gewoon. Want dan krijgt het aandacht zonder dat jij specifiek in de picture komt bij de bangmakers.

Het is natuurlijk zwaar overdreven dat dit vonnis een zodanig principiële rechtsregel formuleerde dat je dús altijd aansprakelijk bent als IT-er als er wat misgaat met de beveiliging. Zelfs al was dit een arrest van de Hoge Raad. Maar dat vereist enige nuance en lezen wat er precies gezegd is. Advocaat Menno Weij zegt het precies raak: één zwaluw maakt geen zomer. Dat is eigenlijk nooit zo in het recht.

Natuurlijk is het een wake-up call voor IT-ers dat je even wat beter je best moet doen om dingen te documenteren. En dat je af en toe tegen een klant moet zeggen “nee, dat gaan we niet doen anders ben ik weg”. Of je algemene voorwaarden even afstoffen of daar een goed aansprakelijkheidsbeding in staat met afkadering van je zorgplicht. Maar het is echt onzin dat je nu ineens veel grotere risico’s loopt als automatiseerder.

Arnoud

Mag je inzage in je emailarchief weigeren onder de AVG?

Wat moet je doen als iemand inzage eist in emails die jij in je archief hebt? Met die vraag zag de rechter zich recent geconfronteerd in een zaak tussen zo te lezen een student (of medewerker) en een universiteit. De eerste wilde inzage in emails over hem, de organisatie weigerde dat voor een groot deel.

Bij elke AVG cursus is het weer een verrassing: het inzagerecht onder de AVG kun je ook uitoefenen op emails en andere informele documenten waarin je persoonsgegevens staan. Dat recht (op een kopie en uitleg van je persoonsgegevens) is niet beperkt tot formele dossiers of gestructureerde bestanden. En ja, dan heb je een probleem als je je emails niet netjes archiveert. Gelukkig voor organisaties staat daar tegenover dat als iemand zegt “ik wil alles dat u heeft” je niet elke backuptape op een eventuele nog in de prullenbak zittende mail hoeft na te lopen.

Een lastiger probleem is dat emails natuurlijk meer bevatten dan enkel je persoonsgegevens. Of dat de persoonsgegevens niet zuiver feitelijk zijn maar bijvoorbeeld een beoordeling – denk aan de mail van je manager aan HR over een recent incident waar je bij betrokken was, of de Slack-chatdiscussie over je sollicitatie vanochtend. Dat zijn dan wel persoonsgegevens van jou – ze zeggen iets over jou – maar dat is ook een stukje privé van die manager of collega’s.

De AVG kent daar een oplossing voor: op grond van artikel 23 (lid 1 sub i) hoef je geen persoonsgegevens te verstrekken voor zover dat noodzakelijk en evenredig is ter waarborging van de rechten en vrijheden van anderen. Dat is geen vrijbrief om te weigeren: het komt neer op dat je moet witmaken (niet zoals het COA) of weglaten wat je echt niet kunt onthullen. En ja, dat is een afweging per geval, geen generieke “emails bevatten interne opvattingen en worden dus niet verstrekt”.

In deze zaak was een berg mails weggelaten:

De rechtbank verwijst onder meer naar de e-mails met de nummers 4, 9, 12, 15, 17, 24, 39, 42, 47, 48, 52, 54, 58, 63, 66-68, 73, en 91. De rechtbank noemt als voorbeeld de passages die beginnen met: ‘Een email van een [naam] , die (…)’ in document 9, ‘Officieel zou [eiser] moeten aanvragen maar, (…)’ en ‘Waarschijnlijk omdat [eiser] (…)’ in document 12, ‘De heer [eiser] is sinds begin dit jaar al (…)’ in document 15 en ‘De goedkeuring door [verweerder] heeft lang op zich laten wachten door moeizame communicatie (…)’ in document 24. Deze passages, en ook andere in de hiervoor genoemde e-mail nummers, bevatten naar het oordeel van de rechtbank feitelijke of waarderende gegevens over eigenschappen, opvattingen of gedragingen van eiser. Door deze passages in de e-mails niet in het verwerkingsoverzicht te vermelden dan wel van deze passages geen afschriften aan eiser te verstrekken, kan eiser niet controleren of verweerder zijn persoonsgegevens op juiste wijze heeft verwerkt.

Ook dergelijke mails moeten dus worden verstrekt, zij het dat je irrelevante passages (die dus niet over de persoon gaan) mag weglaten. Maar je moet dan wel een motivatie per passage hebben waaróm het irrelevant is. Enkel de algemene formule dat het “gaat om interne notities die persoonlijke gedachten van medewerkers van [verweerder] bevatten en uitsluitend voor intern overleg en beraad zijn bedoeld”, is daarbij niet genoeg. De universiteit mag dus terug naar de tekentafel en opnieuw per mailtje bedenken waarom ze niet mogen worden ingezien.

Arnoud

Wat kun je juridisch doen als je zingen wordt gedeepfaked?

Rapper Jay-Z is een rechtszaak begonnen over muziek-deepfakes met zijn stem, las ik bij Pitchfork. Met deepfakes bedoelen we door machine learning gegenereerde werken die lijken op echte werken. Meestal in de context van video, maar het kan ook met audio. Daardoor ontstaan haast niet van echt te onderscheiden muziekwerken in dit geval, waarbij je zomaar zou denken dat Jay-Z ze heeft gemaakt (althans de rap heeft ingesproken). En dat is natuurlijk niet zo; wat kan hij hiertegen doen?
Hoe je precies deepfakes maakt, is een tikje ingewikkeld. Het komt erop neer dat je een heleboel data van je bron (zoals een berg video of een kilometer muziek) verzamelt en een generative adversarial network (een soort machine learning systeem) daarop loslaat. Dat systeem bestaat uit twee componenten: het ene achterhaalt wat zeg maar typerend is voor die brondata en maakt daar een nieuw, vergelijkbaar iets mee. En het andere achterhaalt wat de brondata ‘echt’ maakt en gaat dat nieuw gemaakte spul proberen te herkennen als nep. Dat herhaalt zich een aantal keer, totdat uiteindelijk het nieuw gemaakte niet van echt te onderscheiden is. Ja, dat werkt best goed.

Dit is populair geworden door allerlei deepfake-video gerotzooi, maar het kan in principe ook met muziek. Hier, Frank Sinatra zingt Abba of kies zelf wat leuks bij dit demonstratie-Youtubekanaal. Als je niet beter wist, zou je zeggen dat het echt is. En dat is dus het punt van deepfakes.

Niet leuk als je als artiest trots bent op je eigen werk, dus wat kun je eraan doen. Dat is een tikje complex, we hebben natuurlijk het portretrecht voor als je ten onrechte in zo’n nepvideo zit, maar het gaat hier niet om een portret – het is uitsluitend audio (de afbeelding in de video even negerend). En juridisch gezien heb je niet echt een uitsluitend recht op je stem.

In Nederland hebben we twee zaken gehad over stemrecht. Gert-Jan Dröge moest een imitator tolereren, onder meer omdat het volgens de rechter vooral ging om zijn geaffecteerde manier van spreken en niet perse een imitatie van hém. Maar toenmalig koningin Beatrix kon wél zich verzetten tegen gebruik van haar stem (althans een imitator). Heel sterke precedenten zijn dat niet. Het enige Amerikaanse equivalent is die Let’s get ready to rumble-man die 2.5 miljoen won van een imitator, op basis van imagoschade (ongewenste associatie met een chipsmerk).

Je kunt je afvragen of zo’n “AI model” dat iemand simuleert, telt als een imitatie van die persoon. In ieder geval is het uniek genoeg om te hopen dat die rechtszaak een keer wél wordt doorgezet, want Amerikaanse zaken van celebrities hebben de vervelende gewoonte altijd geschikt te worden en dan weet je nog niks.

Arnoud

Waarom willen klanten van SaaS-maatwerk toch altijd het IE hebben?

Een lezer vroeg me:

Ik ontwikkel SaaS-oplossingen op maat, op basis van mijn eigen basisapplicatie. Elke keer weer krijg ik discussie met de klant (meestal zijn advocaat, trouwens) dat ze het IE van het maatwerk willen hebben. Als ik dan zeg dat ze daar niets aan hebben, omdat ik de basisapplicatie in beheer heb, dan krijg ik vaak een glazige blik en “we willen het toch want we betalen er voor”. Waarom is dat toch steeds het standpunt van juristen? Dit is toch volstrekt niet logisch?

Deze discussie komt mij zeer bekend voor, en inderdaad kun je je afvragen of het wel het standaard uitgangspunt moet zijn dat je als klant eigenaar moet worden (pardon, houder van de auteursrechten) van iets dat je op maat laat maken dat bovenop een bestaande SaaS-oplossing komt staan. Ik kan er eigenlijk geen directe reden voor bedenken en je maakt het jezelf als opdrachtgever nodeloos moeilijk.

De traditionele reden om eigenaar te willen worden van maatwerk is zodat je er zelf mee verder kunt. Dit komt uit de tijd dat applicaties 99% maatwerk waren, en dan is het natuurlijk logisch om dat te eisen. Maar hoe meer standaardwerk er in de software zit, hoe lastiger dat standpunt is vol te houden. Ja, je kunt dan escrow van de standaardsoftware hanteren omdat je dan “verder kunt” met het geheel. Maar bij SaaS is broncode-escrow vrij zinloos, omdat je zó veel meer hebt dan alleen de software.

Meer algemeen is altijd de vraag, is het echt goedkoper om deze kant op te gaan? Waar haal jij tegen die tijd de developers vandaan die zich snel in kunnen werken in die applicatie om jou continuïteit te garanderen? Ik geef het je te doen met de complexiteit van applicaties vandaag de dag.

Een andere reden is dat men denkt het maatwerk te zijner tijd bovenop een ander stuk standaardwerk te kunnen monteren. Daar kan ik alleen maar “moehaha” op zeggen.

Van een geheel andere orde is de motivatie dat men niet wil dat de ontwikkelaar diezelfde functionaliteit verkoopt aan de concurrent. Immers als ik 100 uur werk betaal en de opdrachtnemer geeft dat werk vervolgens gratis aan de concurrent omdat hij daar een toffe indruk wil wekken, dan word ik wel een beetje boos ja. Ook al heb ik gekregen waar ik voor heb betaald, namelijk 100 uur werk en een keurig werkend stukje maatwerk.

Als dat het bezwaar is, dan is er echter nog een andere oplossing en dat is gewoon exclusiviteit afspreken. Dan zeg je, ditzelfde werk mag je de komende drie/zes/twaalf maanden niet doen voor de concurrent. Dan heb je meteen ook het geval gevangen dat de dienstverlener gewoon opnieuw de maatwerksoftware schrijft – iets dat mag van het auteursrecht, zolang hij maar geen copypaste doet. Natuurlijk zal de ontwikkelaar wel geld eisen voor deze verplichte omzetderving, maar dan heb je volgens mij de eerlijke discussie over wat je wilt en wat dat mag kosten.

Een variant op dit bezwaar is dat het maatwerk gebaseerd is op vertrouwelijke informatie (zoals een bedrijfsproces of koppeling met iets geheims). Dan zou hergebruik van het maatwerk de geheimhouding schenden. Maar dan is het antwoord simpel: nou ja, dat mag niet want we hebben vertrouwelijkheid afgesproken. En er zit genoeg in het maatwerk dat niét onder de vertrouwelijkheid valt, over het algemeen.

Helaas is een té vaak voorkomende reden dat men het wil omdat het in de inkoopvoorwaarden staat. En ja, die zijn door een duur kantoor opgesteld of daar moet op heel hoog niveau toestemming voor afwijken worden gehaald dus dat kan dan niet anders. Dit zijn de lastigste discussies in de praktijk.

Ik zie voor de ontwikkelaar twee oplossingen:

  1. Auteursrecht op het maatwerk behouden met het argument dat het toch onbruikbaar is buiten de basisapplicatie. Wel krijgt de klant exclusiviteit op het maatwerk gedurende bv. 12 maanden, zodat er geen zorg is dat de concurrent het meteen ook krijgt. Kostprijs kan omlaag als de periode korter wordt.
  2. Auteursrecht overdragen en bepalen dat de onderliggende ideeën en principes vrij blijven voor de ontwikkelaar. Dat mag van de auteurswet toch al (45k Aw) mits je dus geen broncode hergebruikt.

Wie optie 1 scherp wil insteken, neemt twee prijzen op in de offerte waarvan de laagste is gemarkeerd met “zonder exclusiviteit” en de tweede “met 12 maanden exclusiviteit”. Dit is mijn standaard contractentruc maar het werkt nog steeds als een tierelier, zelfs wanneer de dure advocaat van de wederpartij de truc kent.

Arnoud

Legal tech invoeren vereist een cultuurverandering en dus leiderschap #legaltechtuesday

Is nu, tijdens deze crisis, het moment om naar legal tech over te gaan? Dat dacht ik in mijn vorige column. We werken al op een andere manier, dus waarom niet naast thuiswerken ook met nieuwe tools gaan werken? Nou ja, dat was misschien toch wat makkelijk gedacht. Want thuis versus op kantoor werken is één ding, wisselen van tooling is iets héél anders. Dan kom je echt in de sfeer van de cultuur van het bedrijf, en dat is notoir lastig te veranderen.
“Culture eats strategy for breakfast”, aldus een quote van managementconsultant Peter Drucker. Je kunt nog zo’n mooi plan hebben bedacht, maar als de strategie niet past bij de cultuur van het kantoor dan zal deze niet werken. Ja, misschien worden voor de vorm een paar elementjes opgepakt of komt er een implementatieteam dat de boel opzet en iemand voor de interne nieuwsbrief laat poseren bij het dashboard, maar daarna moet het echt vanzelf gaan.

Ergens is dat raar. Je kiest als organisatie voor een bepaalde route, juist omdat je wilt veranderen. En dan lukt dat niet omdat je niet wilt veranderen?

De kern van dit probleem zit hem in het nemen van risico’s, meer specifiek het riskeren van de omzet (of winst) zoals die nu binnenkomt. Want veranderen is leuk, maar als de omzet daardoor in dreigt te storten dan voelt het ineens een stuk minder leuk. Helemaal als je als bedrijf op zich niet slecht functioneert, zoals bij de meeste juridische kantoren het geval is. De meeste advocaten zijn heel goed in hun werk, hebben grosso modo tevreden klanten en kunnen het werk toch aardig aan.

Daar doorheen fietsen met een grote blinkende legal tech applicatie gaat gewoon niet werken. Dat zet alles op zijn kop en introduceert overal grote risico’s. Dan gaan in veel organisaties direct de hakken in het zand. Vaak heel subtiel, er zal zelden een partner opstaan en zeggen “dit gaan we niet doen” maar de tool wordt gewoon niet gebruikt. Of men laat het eerst eens proberen door een pilotgroep, waarna niemand zes maanden later vraagt hoe die het is bevallen.

Maar hoe moet het dan wel?

Verandering hoeft niet strategisch, hoeft niet enorm en hoeft niet ineens. Verandering komt er als de cultuur daar voor open staat. Vaak is dat wel het geval bij kleine dingen. Een net iets handiger tooltje om verwijzingen te checken. Een dienst die niet alleen jurisprudentie opzoekt maar het meteen als referentie in je Word document zet (én controleert of er hoger beroep was tegen de gevonden zaak). Een knop in Word die een conceptbrief afrondt en van handtekening voorziet.

Ook kan legal tech vaak snel een ingang vinden bij grote, nieuwe projecten die men nog niet vaak heeft gedaan. Dan is er nog geen culturele opvatting in de organisatie dat het op een bepaalde manier moet, dus waarom dan niet met die nieuwe tool.

Wie meer wil, moet echt aan de slag met de cultuur op kantoor. Waarom willen mensen geen documenten uit een tool halen, maar blijven ze werken met de eigen sjablonen? Dat kan zijn dat ze de tool niet vertrouwen, of omdat ze de leercurve te pittig vinden. Of – heel stom maar het komt regelmatig voor – omdat ze niet (meer) kunnen inloggen en daarna merkten dat niemand ze daarop aansprak.

En dat aanspreken, dat is uiteindelijk ook een cultuur-ding. Want als je als leiding van zo’n organisatie wil veranderen, dan moet je een cultuur van leiden hebben. Van mensen meenemen en motiveren. En als het niet anders kan, verplichten. Maar dan moet je dus zelf ook volledig achter de keuze staan en voor lief nemen dat er dan dingen (tijdelijk) minder lopen.

Een belangrijke factor daarbij is ook hoe je mensen afrekent. Als je bijvoorbeeld stuurt op omzet per maand, dan zal niemand een nieuwe tool gaan gebruiken ook al zegt het projectteam dat je er veel efficiënter mee werkt. De maanden waarin je je inwerkt, zullen minder productief zijn – daar gaat dus je omzetdoelstelling, en je bonus. Als leider moet je dat compenseren. En wanneer je zegt dat documenten uit de generator moeten komen, maar vervolgens de sectiehoofden met de hand deze gaan corrigeren, dan zullen mensen ook niet graag die generator gebruiken want dat levert extra werk op.

Om dit voor elkaar te krijgen, heb je leiderschap nodig. Iemand die durft te zeggen, dit gaan we doen en niet anders. En die daar ook achter gaat staan als het even tegenvalt, of als de collega’s klagen dat het oude systeem toch zo comfortabel was. En dat valt niet mee, zo heb ik helaas nu al een aantal keer moeten merken. Dáár zit dus de grote uitdaging voor legal tech.

Arnoud

IT’ers die ov-chipkaart kraakten moeten schade vergoeden, maar hoe veel is die dan?

Twee mannen die regelmatig reisden met gehackte ov-chipkaarten krijgen een taakstraf van 120 uur, las ik bij Tweakers. Ze hadden bestaande kraaksoftware gevonden en verbeterd, waardoor hun excuus van “geïnteresseerd in hoe dat werkt” niet werd geaccepteerd. Ze reisden ook zo’n anderhalf jaar met de gehackte kaarten, en moeten daarom TLS een schadevergoeding betalen van 7.500 euro de man:het bedrag dat de vervoersmaatschappijen misliepen door hun acties. En daar zag ik wat vragen over, want hoe is die berekening tot stand gekomen en is het niet stiekem een verkapte boete die TLS hier probeert te innen?
Hoewel het om een strafzaak gaat, is de claim van Trans Link Systems gewoon een burgerlijke schadeclaim. Dat kan, je kunt je voegen in de strafzaak als je benadeeld bent door het strafbare feit. Zo hoef je niet een aparte rechtszaak op te starten om je schade te claimen, want als vaststaat dat iemand strafbaar handelde dan kan in principe jouw daardoor geleden schade zo worden toegewezen.

Je moet natuurlijk nog wel bewijzen dát je schade hebt geleden, dat de dader die behoort te vergoeden en hoe veel schade het dan precies is. Dat TLS schade lijdt door zwartrijden, lijkt me niet zo moeilijk. De bedoeling is dat mensen betalen voor hun reis, wie dat niet doet die a) ontzegt TLS geld voor dienstverlening en b) ondermijnt het systeem van openbaar vervoer. Dus dat je moet gaan betalen, spreekt voor zich.

Alleen: hoe groot is de schade dan precies? Omdat het zo’n fors en afgerond bedrag lijkt, voelt het als een verkapte straf: betaal maar een flink bedrag, dat zal je leren. Maar zo werkt dat niet in het schadevergoedingsrecht, schade moet worden onderbouwd. Precies dezelfde discussie inderdaad als bij illegaal downloaden, waar Dutch Filmworks tegenaan loopt. Wat kost een download? Of, wat we ook vaak zien: wat kost een foto?

Bij het OV is dat iets makkelijker: we wéten wat een treinritje kost, meer specifiek wat de reis Alkmaar-Utrecht destijds kostte die de twee heren namen met hun vervalste kaart. Bepaal het aantal keer dat men zwart reed (heen en terug, het was woon-werkverkeer), vermenigvuldig dat met de prijs van een kaartje (enkeltje Alkmaar-Utrecht: 28 euro, in de relevante periode) en je hebt de schade.

Maar ho, zo lees ik dan: het is toch veel goedkoper om bij zulk frequent reisverkeer een trajectkaart te nemen of misschien zelfs een Dal Vrij of Altijd Vrij-abonnement? En ja, dat is zo natuurlijk. Als je netjes kaartjes koopt, dan kun je doorrekenen wat het goedkoopste abonnement of traject is en daar de prijs op afstemmen.

Bij een onrechtmatige daad worden dat soort argumenten echter buiten beschouwing gelaten. De veroorzaker van de schade kan zich niet op voordeel beroepen dat in een onderhandeling verkregen zou zijn. Stel je kopieert iemands foto zonder toestemming, en de normale licentieprijs was 250 euro. Dan wil ik graag geloven dat jij er de helft vanaf had gekregen, of zelfs dat de fotograaf bijna altijd mensen 50% korting geeft. Maar feit blijft dat de prijs van die foto dan 250 euro was, en dan gaan we niet je 50% korting geven omdat dat gebruikelijk is of voor de hand ligt of zo.

Voor dat zwartrijden zeggen we dus ook: de schade is de prijs van het kaartje enkele reis, zonder kortingen, abonnementen of vrij reizen op welke wijze dan ook. Dat kun je regelen als je kaartjes koopt. Of, iets anders bekeken: je hebt 330 dagen twee maal per dag zwart gereden, dat zijn dus 660 zwartritjes – 660 onrechtmatige daden die je apart van elkaar afrekent. Je krijgt geen korting op de schadevergoeding omdat je váák iemand schade berokkent.

Arnoud

Sinds wanneer zijn Youtube-video’s bewijs van feiten van algemene bekendheid?

Wanneer mag de rechter internetbronnen gebruiken als bewijs, en maakt het daarbij uit of ze zoeken naar feiten van algemene bekendheid? Die vraag speelt al enige tijd, en in twee recente rechtszaken kwam de vraag weer langs. Daarom even de gelegenheid om een en ander weer op te frissen. Want als de raadsheren van de Hoge Raad nu ook al gaan kijken wat “you tube” zoal in de aanbieding heeft en wat dat strafrechtelijk zegt, dan moet ik daar ook wat van vinden volgens mij.
De directe aanleiding was deze strafzaak waarin de Hoge Raad ingaat op de overweging van het Gerechtshof dat “een contactslot van een scooter/bromfiets met bouten is vastgemaakt en eerst kan worden verwijderd en/of vervangen door de plastic kap van het voertuig los te schroeven” kan worden aangemerkt als een feit van algemene bekendheid. Dit was relevant omdat het opzettelijk verwijderen van een slot bijdraagt aan het bewijs dat de scooter gestolen is. Het Gerechtshof had eerder op Youtube gekeken (en noemt dat “you tube” in het arrest).

In een strafzaak moet wettig en overtuigend bewezen zijn dat je het gedaan hebt – in dit geval heling van die scooter. Sommige feiten zijn zo duidelijk dat ze geen bewijs nodig hebben. Dat noemen we feiten of omstandigheden van algemene bekendheid (art. 339 lid 2 Strafvordering). Kort gezegd gaat het om gegevens die ieder van de rechtstreeks bij het geding betrokkenen geacht moet worden te kennen of die zonder noemenswaardige moeite uit algemeen toegankelijke bronnen te achterhalen zijn. De achterliggende gedachte is dat processen eindeloos zouden worden als je ieder detail, hoe vanzelfsprekend ook, in de volste zin van het woord zou moeten bewijzen met een bron. (Waarom doet dat me nou aan trollende forumdiscussianten denken.)

Specifiek voor internetbronnen geldt (aldus eerder de HR) dat een gegeven dat aan een internetbron is ontleend “van algemene bekendheid” is wanneer dat gegeven geen specialistische kennis veronderstelt en de juistheid daarvan redelijkerwijs niet voor betwisting vatbaar is. In die zaak had het Gerechtshof geoordeeld dat Aloë capensis niet hetzelfde is al Aloë vera en dus niet mag worden ingevoerd. Het Gerechtshof had dit gebaseerd op gegevens die het had ontleend aan “bronnen op het internet die uit dien hoofde als algemeen bekend worden verondersteld althans in elk geval in de onderhavige procedure”.

In deze zaak bijvoorbeeld had het Hof via Google Maps de plaatselijke gesteldheid op of aan de openbare weg rondom een voor de zaak relevante plaats vastgesteld. Dit was een feit van algemene bekendheid (in casu: dat de woning van de getuige recht tegenover een schuifhek was gelegen waar een verdachte overheen geklommen was). Voor deze constatering was dus geen nader bewijs nodig. Logisch ook, de situatie op de weg is wat deze is, daar is verder geen discussie over mogelijk.

Echter, de enkele omstandigheid dat een bepaald gegeven aan openbare bronnen op het internet kan worden ontleend, brengt op zichzelf nog niet mee dat zo een gegeven daarom een feit of omstandigheid van algemene bekendheid is in de hier bedoelde zin. Gezien deze uitspraak is het logisch dat het Hof in de helingzaak de fout in was gegaan. Dat een Youtubevideo laat zien dat een contactslot van een bromfiets goed vastzit, is op zich een feit. Het voelt logisch om te concluderen dat het slot er dan niet zomaar af zal breken bij een val, maar dat is bij lange na nog niet hetzelfde als dat het een feit van algemene bekendheid is.

Wat moet je nou doen als rechter als je met een “feit van algemene bekendheid zit”? In principe niets: geen rechtsregel dwingt de rechter ertoe een algemeen bekend gegeven bij het onderzoek op de terechtzitting ter sprake te brengen. Maar als er ook maar enige twijfel is, dan moet de rechter dat gegeven aan de orde te stellen bij de behandeling van de zaak op de terechtzitting. Zo kunnen de partijen daarop reageren, bijvoorbeeld met tegenbewijs waarom het niét algemeen bekend is.

Dit volgt uit de ACAB-zaak uit 2011. In die zaak oordeelde het Hof dat de betekenis van de afkorting A.C.A.B. als “All Cops Are Bastards” als een feit van algemene bekendheid heeft te gelden. Dit had het Hof vastgesteld met een zoekopdracht in Google, maar niet vooraf met partijen besproken. Omdat de zaak speelde in 2007 en het Hof in 2009 had gegoogeld, ontstond daarbij ook nog eens de complicatie dat het aantal treffers niet doorslaggevend kon zijn: wat was immers de situatie ten tijde van het feit? Nieuws over deze zaak werd zo wijdverbreid opgepakt dat in een latere zaak over die afkorting de HR oordeelde dat ondertussen de betekenis van deze term wél algemeen bekend was.

Wanneer een rechtbank zelf uitgaat van bronnen van derden, en het betreft géén feiten van algemene bekendheid, dan schendt zij het beginsel van hoor en wederhoor wanneer zij dit pas in het vonnis voor het eerst meldt. In deze zaak ontbrak het Hof het aan feiten over een softwarepakket, waarop zij zelf ging zoeken (“De bewindvoerder heeft geen informatie overgelegd over de werking van het Smart FMS systeem, maar het internet (www.smartfms.nl) biedt wel enige informatie.”). Aldus had de bewindvoerder geen enkele kans gehad te protesteren tegen deze conclusie of te proberen te bewijzen dat dit wél een nuttig systeem voor zijn cliënt was.

In de praktijk lijkt mij het verstandigste om bij op internet gevonden informatie standaard deze aan partijen voor te leggen, tenzij het gaat om echt zuiver feitelijke informatie waarover geen discussie kan zijn. Dat is natuurlijk lastig als je pas ná de zitting ontdekt dat je een stukje feitelijkheid mist, maar ik zie geen andere oplossing.

Arnoud

Eh, die meldplicht datalekken is dus voor het brakke bedrijf zelf, niet voor de ontdekker

Vele lezers vroegen me variaties op deze vraag:
Ik heb bij een [klant|leverancier|kennis|willekeurige website|app] een datalek ontdekt. Ik kan namelijk [vulmaarin] en daar ben ik best wel van geschrokken. Dit lijkt me een datalek in de zin van de AVG, ben ik nu verplicht dit te melden bij de Autoriteit Persoonsgegevens?

Er is geen algemene meldplicht dat wanneer je ergens een datalek aantreft, je dit moet melden bij de Autoriteit Persoonsgegevens. Sterker nog, er is op papier zelfs geen enkele reden om dat te doen. (Dit is anders dan bij aangifte van strafbare feiten, die iedereen mag doen die daar kennis van heeft.)

Inderdaad kent de AVG een meldplicht datalekken. Maar die geldt alleen voor verwerkingsverantwoordelijken die zélf een datalek hebben, niet voor partijen die elders een datalek ontdekken. Als je dus bij die [klant|leverancier|kennis|willekeurige website|app] een datalek ontdekt, dan is het dus genoeg om bij die partij een melding te doen (bij voorkeur bij de functionaris gegevensbescherming, als die er is) en dan moeten zij het zelf oppakken.

Dit geldt ook als je leverancier, partner of andere zakenrelatie van die [klant|leverancier|kennis|willekeurige website|app] bent. Mogelijk ben je dan een verwerker namens hen. Het ligt dan nog sterker: dan ben je juridisch gezien verplicht een melding te doen, maar ook dan moet het bij de verwerkingsverantwoordelijke. Als verwerker stap je niet naar de AP maar naar de klant dus. En ook dan moet de klant het oppakken en de melding doen bij de AP.

Heb je het idee dat die klant het niet goed oppakt, of weet je niet waar deze te bereiken, dan kun je bij de Autoriteit Persoonsgegevens een klacht indienen. Daarin beschrijf je dan het vermoedelijke datalek en het wat en hoe dat je hebt gevonden. Zij kunnen dat dan vergelijken met het datalek zoals dat een paar dagen later (hopelijk) wordt gemeld, of een onderzoek starten om zelf vast te stellen of er een datalek is geweest.

Natuurlijk kun je ook een journalist raadplegen. Een datalek bij een bedrijf of populaire internetdienst is al snel nieuwswaardig, en een journalist weet hoe je daar zorgvuldig bericht van doet (inclusief melden bij het bedrijf zelf). Bovendien kan een journalist je bronbescherming geven.

Arnoud

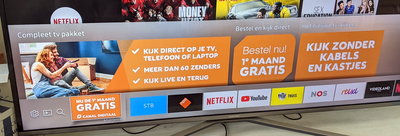
Wat kun je juridisch doen tegen advertenties in je superdure Samsungtelevisie?

Bovenstaande afbeelding zag ik op Twitter bij privacyadviseur Floor Terra. Zijn zo te zien superdure Samsungtelevisie (ik heb een iets ander model maar herken het menu) toont net boven het hoofdmenu een minstens zo grote balk met daarop een advertentie van Canal Digitaal voor hun digitaletelevisiepakket. “Hey @SamsungNL en @CanalDigitaal, hoe zet ik deze advertenties uit? Dit vind ik echt niet sympathiek.” zegt Floor dan heel netjes.

Ik was iets minder gecharmeerd toen ik de eerste reclames op zag duiken, maar wist dankzij een bevriende Tweaker het domein te blokkeren vanaf waar de advertenties komen, en kan dus nu weer ongestoord televisie kijken op een door mij gekocht apparaat. En ja het is te gek voor woorden dat je best veel geld betaalt voor iets dat beloofd een kwaliteitsapparaat te zijn, en vervolgens ineens advertenties aantreft waar de vorige keer je Settings-menu zat. (Want ja dat zit me minstens zo hard dwars, dat het dus maskereert als een knopje in je menubalk dat er soms wel, soms niet is.)

Nou ben ik dus jurist, dus ik denk dan gelijk: welke juridische stappen kun je nemen om hier wat aan te doen. Ik zie een paar routes, maar echt eenvoudig is het niet vrees ik. In ieder geval heb ik het voorgevoel dat het meer geld gaat kosten dan het oplevert. Maar goed, in gevallen als deze moeten principes het winnen van het zakelijke, toch?

De eerste voor de hand liggende optie is dat je het gooit op nonconformiteit: die televisie werkt niet zoals verwacht, want voor deze prijs en kwaliteitsbelofte hoef ik geen advertenties In. De. Menu. Balk. te verwachten. In ieder geval is me dat niet verteld, dit staat zeker weten niet in de productinformatie bij Coolblue en andere elektronicaleveranciers. En als ze zoiets opmerkelijks er niet bij vertellen, dan hoef ik dat niet te verwachten.

Wat zegt u, staat dat in de privacyverklaring die ik bij de installatieprocedure gedachteloos heb weggeklikt? Of de 64 pagina’s tellende gebruiksovereenkomst digitale media randapparatuur (of hoe het monstrum maar heet). Ach. Wat leuk voor ze. Maar totaal niet relevant: aan informatieplichten voldoe je niet door een jurist een lijvig document op te laten stellen, ook niet als mensen voor akkoord moeten klikken. Grofweg: staat het niet op de site of op de doos, dan telt het niet.

Het lastige is alleen: als je het gooit op nonconformiteit, dan is de remedie in principe dat de winkel het moet herstellen en anders de televisie terug moet nemen en jou je geld terug moet geven. En dat laatste is natuurlijk niet wat ik wil. Ik wil die advertenties eruit, en ik wil de televisie houden. Maar of het een vorm van ‘herstel’ is die haalbaar is voor een Coolblue, dat betwijfel ik. Ja, natuurlijk kan Samsung alles maar dat ligt een stap verder.

Samsung zelf aanspreken maakt een stuk minder kans, want zij zijn geen partij in de koop van die televisie. Ja, tenzij ik erken dat ik een licentie met ze heb gesloten (die weggeklikte EULA) en ik daar dan een zin in mijn voordeel in vind, zodat ik ze wegens contractbreuk kan pakken met hun eigen tekst. Nee, leek me ook al geen goed verhaal.

Advocaat Menno Weij stelde nog een beroep op dwaling voor: als ik dit had geweten, had ik die televisie nooit gekocht en de winkel had mij dit moeten vertellen. Ook daar is de remedie in principe het terugdraaien van de koop, maar er is nog een optie: je kunt de rechter vragen om nadeelcompensatie (art. 6:230 BW) oftewel een aanpassing van de prijs ter compensatie van het geleden nadeel door de dwaling. Daar zit wel wat in, zij het dat ik bij dwaling altijd het gevoel krijg dat je veel specifieke omstandigheden aan moet dragen, en dan wordt het een lastiger verhaal dan bij conformiteit of informatieplichten – “het stond niet op de site”.

De AVG dan wellicht? Want reken maar dat die advertenties mij tracken. Er zit zelfs een tracking API in die dingen. Dan zou Samsung dus in strijd met de AVG een interesseprofiel van me opbouwen. En nee, dat dat in de privacvyerklaring staat is niet genoeg, dat moet duidelijk en in eenvoudige taal gemeld zijn toen de televisie hiermee begon. Nu heb ik een dochter van vier die op ie-aag-ree kan klikken, maar deze televisie heeft echt geen cookiebalk of trackingpopup getoond (dan had ik wel gehoord dat Doc McStuffins het niet deed).

Het lastige is dan weer dat Samsung (hierna te noemen “Samsung Electronics Co., Ltd.”) in Zuid-Korea gevestigd is en dus wat lastig aan te spreken is door de Nederlandse kortgedingrechter die je dan met een verzoekschrift zou vragen om een verwerkingsverbod. Natuurlijk kun je het Costéja-arrest volgen, waarin (naast het vergeetrecht) werd bepaald dat als de verantwoordelijke buiten de EU zit, een economisch verwante Europese entiteit ook aangesproken kan worden. Dan zou je dus wellicht Samsung Nederland een verbod opleggen met dwangsom totdat Samsung Electronics Co., Ltd. een software-update naar me pusht. Ik vind ‘m leuk maar heb zo enige twijfels bij de praktische uitvoering.

Dus nee, alles bij elkaar lijkt de effectiefste manier toch om gewoon die domeinen te blokkeren. Maar frustrerend is het wel.

Arnoud
