Nee, een prijs van 402 euro is niet geloofwaardig als de ketting 40 duizend is

Als je op de site van de Bijenkorf een diamanten ketting ziet voor 402 euro, dan kun je er niet zomaar op vertrouwen dat die prijs echt is. Zeker niet gezien de samenstelling en werkelijke waarde – namelijk 40 duizend euro. En wat dan al helemaal niet meehelpt, is dat je eerder al gekeken had in de winkel én op de site naar dergelijke kettingen, zodat je wist dat je in de tienduizenden euro’s zou moeten zitten. Die ketting heb je dan dus niet gekocht, ook al werd je betaling geaccepteerd, je aankoop per mail bevestigd en je ketting meegegeven in de winkel door een medewerker. Dat maak ik op uit een recent vonnis van de rechtbank Rotterdam. En ja, die laatste vond ik ook opmerkelijk.

Prijsfouten komen bij webwinkels vaker voor, maar zo bont als deze had ik ze nog niet gezien. Een ketting met als omschrijving ‘Phanthere de Cartier van 18k witgoud met diamanten’, uitgevoerd in wit goud en hij bevatte 176 briljant geslepen diamanten, onyx en smaragd. De ketting ging normaal voor € 40.200 en nu per abuis voor slechts 402 euro, hoe slordig wil je het hebben?

Een vrouw zag de ketting voor die prijs, bestelde en kreeg hem nog mee ook. Dat de webshop van de Bijenkorf de bestelling accepteerde, snap ik nog wel. Alles gaat immers automatisch, inclusief de ontvangst- en betaalbevestiging. Maar toen, hoe kon dit gebeuren:

[naam gedaagde] heeft op 1 april 2018 de ketting online besteld bij de Bijenkorf. Op 2 april 2018 heeft [naam gedaagde] de ketting opgehaald in de boutique van Cartier in de Bijenkorf te Amsterdam. De ketting is toen aan [naam gedaagde] geshowd door een medewerker en er is een toelichting gegeven over het product. Aan [naam gedaagde] zijn de garantieformulieren uitgereikt. De ketting is vervolgens verpakt en in een Cartiertas gedaan. Daarna is de ketting in een merkloze tas gedaan met een dichte bovenkant.

Een dag later ontdekte de winkel haar fout, waarop de vrouw werd aangesproken om de ketting terug te geven. Dat ging niet meer volgens haar, omdat deze als bruidsgeschenk aan een familielid in Marokko was gegeven. Betalen van het prijsverschil wilde ze ook niet, omdat zij meende dat de online bevestiging en het meegeven in de winkel duidelijk aangaven dat er voor €402 een rechtsgeldige koop tot stand gekomen was.

Een prijsfout kan snel voor rekening van de winkel komen. Zoals we uit het Otto-arrest weten, kan een winkel alleen aan een genoemde prijs ontkomen als blijkt dat de consument wist of had moeten weten dat de prijs niet geloofwaardig was. De consument kan daarbij een zekere onderzoeksplicht hebben, zoals de rechtbank hier aanneemt

Omdat [naam gedaagde] van plan was een aanzienlijk bedrag te besteden, had van [naam gedaagde] verwacht mogen worden dat zij een onderzoek zou doen naar de juistheid van de prijs van de ketting (artikel 3:11 BW). Zeker in deze tijd waarin via internet veel informatie beschikbaar is en het daardoor gemakkelijker is om prijzen te vergelijken, had van [naam gedaagde] verwacht mogen worden dat zij een onderzoek zou doen naar wat zij voor rond de € 400,- aan sieraden kon kopen.

Als ze dat onderzoek had gedaan, dan had ze bij het zien van deze specificatie aan de prijs moeten twijfelen. In deze samenstelling zou een geïnformeerde consument namelijk moeten weten dat dit rustig meer dan tienduizend euro kan kosten. En dan moet je aan de bel trekken.

De vrouw had nog gesteld dat de verstrekking van de ketting in de winkel een teken was dat het wél klopte allemaal. En ik moet zeggen dat ik daar wel wat in zie. Je zou verwachten dat de mensen van de afdeling Cartier die regelmatig kettingen van tienduizenden euro’s uitdelen, éven op de bon kijken. Al is het maar om te checken of de online betaling is doorgekomen, en dan zou je toch die ontbrekende nullen moeten zien.

De rechtbank vindt dat niet relevant, zeer tot mijn verbazing:

Hoewel dit het vertrouwen aan de zijde van [naam gedaagde] wel in enige mate versterkt zal hebben, is dit is echter bij de beoordeling van de vraag of sprake is van gerechtvaardigd vertrouwen niet relevant. Het vertrouwen moet namelijk zijn gebaseerd op feiten en omstandigheden die aanwezig waren ten tijde van de aanvaarding. De ontvangstbevestigingen en het ophalen van de ketting in de winkel zijn pas van na de aanvaarding van het aanbod, zodat deze er niet toe doen.

En ja, het klopt dat dit bevestiging achteraf is. Maar als ik een duur product voor een lage prijs koop, en achteraf de klantenservice bel die zegt “nee hoor, die prijs klopte, veel plezier met uw dure televisie voor 99 euro” dan mag ik toch ook veronderstellen dat het alsnog allemaal klopt? Het voelt nogal onredelijk om dán achteraf te zeggen, nee klopt niet, dank voor het navragen en stuur maar terug.

Ik denk dat uiteindelijk bij de rechter de doorslag gaf dat mevrouw echt wel wist dat ze zwaar onder de prijs kocht. Dat soort onredelijk gedrag wordt je dan zwaar aangerekend. Zo lees ik:

Volgens de Bijenkorf blijkt uit [] onderzoek dat vanaf het IP-adres waarvan de ketting is besteld vaker op Cartier producten is gezocht en daarnaast ook op Gucci producten die in dezelfde prijscategorie vallen. Gelet echter op hetgeen hiervoor is overwogen staat al voldoende vast dat [naam gedaagde] er niet gerechtvaardigd op mocht vertrouwen dat het de wil van de Bijenkorf was om de ketting voor € 402,- te verkopen. Daarom wordt aan dit bewijsaanbod niet toegekomen.

Hoewel dit is geformuleerd als een ten overvloede, lees ik er een sterke aanwijzing in dat de rechter de conclusie had dat mevrouw wist dat ze fout zat. En dan is de juridische redenering daarheen snel gemaakt.

Arnoud
Mag een band je uit de zaal weren als je ze aanspreekt op misbruik van je foto’s?

Als je een foto van de Zweedse melodicdeathmetalband Arch Enemy maakt, en ze vervolgens aanspreekt op hun ongeautoriseerd gebruik daarvan, dan wordt je verbannen bij hun optredens. Dat maak ik op uit dit verhaal van rockjournalist J. Salmeron. Hij fotografeerde de band en publiceerde de foto online, waarna de band deze overnam en een aan hen gelieerde commerciële club er reclame mee maakte. Nadat hij ze erop aansprak, werd de band boos en werd hij vervolgens voor eeuwig geweerd bij hun concerten. Wat nogal wat verontwaardiging gaf, en zelfs leidde tot doodsbedreigingen bij de fotograaf.

Voor een persfotograaf voelt het volkomen normaal dat je foto’s maakt van je onderwerp, zoals een optreden van een band, en dat die foto’s alleen met jouw toestemming mogen worden gebruikt. Vaak is er wel enige coulance naar fans die zonder commercieel oogmerk de foto publiceren, of naar de band die uit trots de foto herpubliceert op sociale media. Maar in dit geval begon het gedoe met een commerciële club:

Just as I saw that fans were re-posting the photo (something that I tend to turn a blind eye to, as long as they don’t edit the images), I noticed that a company named Thunderball Clothing had posted it to promote their products. … Since the post had been made on the account of the company, it was obvious that its purpose was to advertise. It was placed on an Instagram page that had a link to their online store, and my image was used to show the products that they had created for Alissa.

En wat doe je dan als fotograaf annex jurist? Precies, dan stuur je een sommatiebrief:

In general, I charge a fee of at least €500 (five hundred Euro) to businesses that have posted my work in an unauthorized manner. In this case, however, I would be willing to forget about this problem and let you keep up the above post in exchange for a donation of €100 (one hundred Euro) to the Dutch Cancer Foundation.

De eigenaar van het bedrijf nam vervolgens contact op met de band omdat ze een blafbrief met dreigement van 500 euro had ontvangen. Daar was de band niet blij mee, getuige de mail die de fotograaf vervolgens ontving:

I would like to ask why you are sending discontent emails to people sharing the photo of [leadzangeres] Alissa? Alissa’s sponsors and fan clubs are authorized to share photos of her. Thunderball Clothing is a sponsor of Alissa and Arch Enemy.

De tweede zin laat een andere volkomen normaliteit zien: veel organisaties (met name zij die drijven op social media) gaan ervan uit dat zij zeggenschap hebben over afbeeldingen van hun activiteiten. In dit geval dus, dat zij mogen bepalen wie wat doet met foto’s van hun optredens. Fotografen moeten blij zijn met de exposure (ook al staat hun naam er niet bij) en wie daar anders over denkt, heeft een probleem:

We have immediately removed the picture you took at FortaRock. By the way, we are sure you don’t mind that you are not welcome anymore to take pictures of Arch Enemy performances in the future, at festivals or solo performances. I have copied in the label reps and booking agent who will inform promoters – no band wants to have photographers on site who later send such threatening correspondence to monetise on their images.

Bepaald ongezellig allemaal. En natuurlijk klopt het formeel niet wat de band zegt, het auteursrecht op zo’n foto ligt gewoon bij de fotograaf en dat jij een merk bent, maakt daarbij niet uit. Ook met portretrecht kom je er niet, daarmee kun je in dit soort situaties hooguit een commerciële vergoeding vragen bij exploitatie door de fotograaf van de foto’s maar geen gebruiksrecht voor jezelf opeisen.

Mag je dan als pressiemiddel de andere kant op wel de fotograaf vervolgens van je concerten weren? Ja, dat denk ik wel. Private partijen hebben het recht zelf huisregels te bepalen en te selecteren wie er wel en niet welkom is. Alleen op discriminerende gronden iemand weren, is niet toegestaan. Maar een specifieke persoon weren vanwege een zakelijk conflict is volgens mij nergens verboden.

Een beroep op de persvrijheid (je moet verslag kunnen doen van zo’n concert) zie ik niet snel slagen. Al sinds jaar en dag mogen de KNVB en de voetbalclubs regels stellen over uitzendrechten van voetbalwedstrijden. Wie die niet accepteert, mag het privégrondgebied van de voetbalclubs (het stadion) niet betreden om te filmen. Gezien het maatschappelijk belang van voetbal zou je zeggen dat als dáár het eigendomsrecht boven de persvrijheid gaat, dat bij een toch wat minder bekende metalband zéker ook zou gelden.

Arnoud

Mag je je Fortnite-personages de Carlton dance laten doen?

De Amerikaanse acteur Alfonso Ribeiro, bekend van de jaren 90-sitcom The Fresh Prince of Bel-Air, heeft een rechtszaak aangespannen tegen Epic Games, de bedenker van de populaire videogame Fortnite. Dat las ik bij RTL Nieuws. Het zogenoemde ‘Fresh emote’-dansje is volgens Ribeiro een 1-op-1-kopie van zijn beroemde ‘Carlton dance‘ uit de serie. Deze spelpersonages voeren het dansje uit als een emote, een soort personalisatie waarmee je personage zich kan onderscheiden van andere spelers. Natuurlijk is het ergens wat flauw om zomaar zo’n iconisch element te imiteren, maar juridisch gezien blijf ik toch met de vraag zitten: welk recht wordt hier overtreden?

De advocaat van de acteur roept van schending van intellectueel eigendom, voor mij altijd een veeg teken dat men eigenlijk geen poot heeft om op te staan. IE bestaat namelijk niet. Ja, als rechtsgebied waar menig jurist in afstudeert, maar niet als een vorm van bezit. Het is juridisch betekenisloos om te zeggen dat iets je “intellectueel eigendom” is.

Wat je dan denk ik bedoelt is dat je een merk, auteursrecht, databankrecht, octrooi of iets dergelijks hebt op dat iets. Maar als je dat bedoelt, zeg dat dan, want dan kunnen we toetsen of je dat recht werkelijk bezit. Een merkrecht is op nummer op te zoeken in de daartoe opgezette databanken, bijvoorbeeld. Patenten kunnen we er ook bij pakken om te zien hoe breed te zijn.

Ik vermoed dat de inzet het auteursrecht oftewel copyright zal zijn. Het idee is dan dat het dansje een creatieve uiting is bedacht door Ribeiro. Voor auteursrecht is wel vereist dat je een ‘werk’ produceert, iets dat voor auteursrecht in aanmerking komt. Een grappige naam is bijvoorbeeld in principe te kort voor auteursrecht, dat is geen werk (daar is het merkenrecht voor).

De Auteurswet noemt in artikel 10 de “choreografische werken en pantomimes” als voorbeelden van auteursrechtelijk te beschermen werken. Hoewel de Carlton dance kort is, zie ik hem wel als een herkenbaar afgebakend werk, dat duidelijk een kop en staart heeft. Ik zou dat dansje dus wel een beschermde dans noemen.

Voor mij zou het verweer eerder een vorm van citeren (fair use) of parodie moeten zijn. Het gebruik in de game zou je dan een soort van knipoog noemen naar het werk van Banks, aanhaken op iets dat maatschappelijk algemeen bekend is. Men maakt er ook bepaald geen geheim van dat het dansje van Banks op de korrel is genomen. Ik zou dat dus een parodie noemen, een grappig bedoelde verwijzing naar een maatschappelijk fenomeen. Daarmee heeft meneer Ribeiro weliswaar het auteursrecht, maar is dit geen inbreuk.

Arnoud

Mag Flickr mijn foto’s gijzelen om een betaald abonnement af te dwingen?

Een lezer vroeg me:

Al jaren maak ik met veel plezier gebruik van Flickr als fotodienst. Gratis, en natuurlijk willen ze me graag van alles verkopen maar nu maken ze het wel heel bont: als ik niet op 1 februari een betaald account heb genomen, dan gaan ze mijn oude foto’s wissen! Kan dat zomaar, ik heb toch ook rechten als fotograaf en beheerder van dat account?

Ja dat kan zomaar en nee je hebt geen rechten. Welkom in de diensteneconomie.

Flickr heeft onlangs aangekondigd haar voorwaarden aan te passen. Vanaf 8 januari mogen gratis accounts nog maar 1000 foto’s bevatten, wie er meer wil publiceren met de fotodienst moet een Pro account nemen. En mensen die vanuit het verleden al meer dan 1000 foto’s hebben op een gratis account, gaan langzaam maar zeker vanaf 4 februari deze kwijtraken:

February 4, 2019: Any items over the 1,000-upload limit will be at risk of deletion, starting with the oldest of the items. Photos licensed through Creative Commons before November 1, 2018 will not be deleted, even for accounts over the 1,000 limit.

Dat voelt nogal een dwangmiddel om je een betaald account aan te smeren. En dat is het natuurlijk ook, Flickr wil geen gratis gebruikers meer met duizenden foto’s. Bepaald onvriendelijk, en ik weet van mensen die om die reden ook aan het weggaan zijn (al is het downloaden van je duizenden foto’s wel even werk).

Maar het is legaal, wat Flickr doet. Onvriendelijk, agressief misschien – maar legaal. Flickr is immers juridisch gezien een dienstverlener, iemand die de hele dag met je foto-albums rondloopt. Als die iemand geen zin meer heeft om dat gratis te doen, dan heb je pech en is ‘ie weg. Dat is wat hier gebeurt. Dienstovereenkomsten voor lange termijn mogen worden herzien of opgezegd, tenzij de voorwaarden héél duidelijk zeggen van niet. Flickr herziet dus de maxima voor haar gratis accounts, en staat daarbij in haar recht.

Als fotograaf met een gratis account heb je dus een probleem. Snel die foto’s downloaden, voor ze weg zijn. En nee, ook met een beroep op je auteursrecht kom je hier niet uit. Met dat recht kun je anderen verbieden je foto’s te publiceren of kopiëren, maar niet afdwingen dat iemand je foto’s online houdt.

Arnoud

Je kunt als zzp’er eindelijk je btw nummer (oftewel je bsn) van je site halen

De Autoriteit Persoonsgegevens heeft de minister van Financiën een verbod opgelegd waardoor de Belastingdienst vanaf 1 januari 2020 niet langer het burgerservicenummer mag gebruiken in het btw-identificatienummer van zzp’ers. Dat meldde Tweakers onlangs. De eis was vele zelfstandig ondernemers een doorn in het oog, omdat het btw-nummer verplicht vermeld moet worden op facturen – maar ook op je webshop en andere verkoopkanalen. Daarmee komt je bsn wel érg bloot te liggen. Waarom dit jarenlang desondanks zo werd vastgehouden door de Belastingdienst, is me altijd een raadsel gebleken. Maar het zou nu eindelijk opgelost moeten zijn.

Het burgerservicenummer of bsn is door de overheid ingevoerd om administratie (met name fiscale zaken) rond burgers te kunnen regelen. Omdat dit nummer zo belangrijk is, zijn er strenge regels over gebruik van dat nummer gesteld, die kort samen te vatten zijn als “je mag er niets mee, tenzij een wet specifiek en uitdrukkelijk zegt van wel”. Dit was eigenlijk altijd al zo onder de Wbp, en is nu onder de AVG precies hetzelfde gehandhaafd.

Al diezelfde tijd heeft de Belastingdienst zzp’ers een btw nummer gegeven dat bestond uit hun bsn gevolgd door ‘B01’. Dat was denk ik handig voor ze, omdat dan alle zakelijke inkomsten die via btw-aanslagen binnen kwamen, gekoppeld kon worden aan hun privé aangifte die onder het bsn bekend staat. Of zoiets. Ik heb eigenlijk nooit een officiële reden kunnen vinden. En nee, “zo werkt de ICT bij ons” is natuurlijk geen reden.

Dit was een probleem omdat andere wetgeving zzp’ers verplicht tot publicatie van hun btw nummer (en dus hun bsn), onder meer op hun website. Het btw nummer van de ondernemer is in veel situaties verplicht bekend te maken informatie bij aanbod van producten of diensten op afstand. Kort gezegd, tenzij je site alleen een reclamefolder is met een contactformulier moest je btw nummer in het colofon staan. Bepaald niet handig dus.

Eindelijk heeft de AP hier een eind aan gemaakt: er is geen fatsoenlijke reden om deze koppeling te hanteren, dus de Belastingdienst moet zzp’ers nu gewoon een nieuw btw nummer geven waar hun bsn niet in zit. Om technische redenen (“zo werkt de ICT bij ons”, kuch kuch) kan dit pas in 2020 van kracht worden. Wie het kan uitleggen, ik hoor het graag.

Diverse mensen mailden me met de vraag of ze nu toch nog een jaar dat bsn online moeten houden. Ik aarzel daarover. Eigenlijk vind ik het te gek voor woorden dat deze verplichting nog blijft gelden terwijl zo evident vaststaat dat daarmee de wet wordt overtreden. Het zou werkelijk idioot zijn als een webwinkelier of online dienstverlener een boete krijgt omdat hij zijn btw nummer niet vermeldt omdat zijn bsn daarin zit, gezien deze uitspraak van de Autoriteit Persoonsgegevens.

Maar theoretisch gezien overtreed je de wet, want de wetgeving die het btw nummer eist, houdt geen rekening met deze situatie. Dus het kan in theorie leiden tot boetes. Ik ken uit het verleden echter geen boetebesluiten van bv. de ACM over enkel het niet vermelden van je btw nummer op je site. Ik zou dus zelf geneigd zijn te zeggen: doe het niet als je je er niet prettig bij voelt, en trek hard aan de bel als je van wie dan ook te horen krijgt dat je de wet overtreedt.

Arnoud

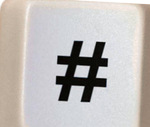
Wat is internetrecht nu eigenlijk, poging 3735928559

Wat is internetrecht nu eigenlijk, die vraag blijft me bezighouden sinds ik erover blog.
De simpele definitie was altijd “het recht dat over internet (of ICT) gaat”. Maar die voldoet denk ik anno 2019 niet meer. Alles heeft wel op een of andere manier met internet te maken, dus dan zou alles internetrecht zijn. Het gaat me te ver om een bedreiging via WhatsApp een cybermisdrijf te noemen, bijvoorbeeld. Maar ik geef toe dat in 2001 ik daar volkomen anders over dacht.

Iets preciezer kun je zeggen, internetrecht is dat recht waarbij internettechnologie een wezenlijk (en dus uniek) deel van de casus uitmaakt. WhatsApp is als specifiek medium niet relevant bij een bedreiging, het gaat er daar vooral om of iemand zich redelijkerwijs bedreigd moest voelen. Daarmee is een keihard dreigement sturen dus geen internetrecht enkel omdat dat toevallig geappt werd. Wel internetrecht zou de discussie zijn of een bepaald statement eerder een meme of internetgrap is, of gezien het kanaal (zeg Hyves) als minder ernstig opgevat moet worden.

Je kunt ook zeggen, dat is allemaal leuk en aardig maar komt neer op de vraag hoe je de feiten moet kwalificeren. Of een Hyves-krabbel gewoonlijk als loos geblaat werd gezien door de gemeenschap daar, is immers een duiding van het medium als al dan niet heel serieus te nemen. Dat gaat niet echt over réchtsvragen (is dit strafbaar, is er een contract, dat soort vragen) en dan snap ik dat mensen zeggen, internetrecht bestaat niet want rechtsgebieden gaan per definitie over rechtsvragen.

Een iets sympathiekere manier van formuleren van die stelling is dat internetrecht een ‘wachtkamer’ is voor rechtsvragen waar heel complexe feitelijke vragen aan vast zitten. Of iemands Sonos kapen en ’s nachts heel hard aanzetten een vorm van stalking, computervredebreuk of iets anders is, vereist begrijpen wat er dan technisch gebeurt. Pas daarna kun je de juiste wetsartikelen er bij pakken. Een ICT-jurist of internetjurist focust dan ook meer op technische kennis dan een ‘gewoon’ jurist.

Recent bedacht ik me echter dat er nog een andere invalshoek is. Het gaat niet perse alleen over de vraag wat een (complex) ict-verhaal nu juridisch oplevert. Het gaat er minstens zo veel om dat dat feitencomplex vernieuwend of verrassend is voor dat wetsartikel.

Heel veel discussies in internetrechtland komen erop neer of een bepaald wetsartikel wel bedóeld is om tegen een bepaalde situatie te gelden. Het cliché is de “auteursrecht en internet staan op gespannen voet”-discussie. Daar gaat het niet zo zeer over óf downloaden de auteurswet overtreedt (behoudens de bijdehante vondst van het privékopiëren), maar over de vraag of dat zo zou moeten zijn. En een iets moderner cliché is de vraag hoe privacy en online databanken zich tot elkaar verhouden. De AVG biedt in principe een duidelijke stok om jezelf offline te krijgen, maar dat voelt niet altijd wenselijk.

Deze discussie wordt vaak vormgegeven als een botsing van grondrechten, omdat die grondrechten de achterliggende rechtvaardiging (of begrenzing) geven van de rechten en plichten die tegenover elkaar gesteld worden. Als je zo’n databank ziet als een afgeleide van de persvrijheid, dan wordt het ineens een heel ander verhaal dan wanneer je die enkel als een dienstmededeling ziet (“De zondagmiddagbijeenkomst gaat niet door want mevrouw Lindqvist heeft haar enkel verstuikt”).

Helemaal tevreden ben ik nog steeds niet. Wat betekent dit immers voor governance: politiek gezag en middelen om zaken en problemen van de maatschappij te beheren. Heel veel governance op internet komt van private partijen, en daar word je niet altijd vrolijk van. Dat past niet goed in het recht. Is dat ook weer gewoon een voorbeeld van complexe feiten? Of is dit meer een tragisch voorbeeld van een langzame rechtsgang? Is Facebooks macht op internet iets complex en nieuws, of gewoon weer een voorbeeld van een monopolist die allang aangepakt had moeten worden?

Arnoud

Twee verdachten aangehouden voor contactloos zakkenrollen op festival

Twee personen zijn zaterdag aangehouden op verdenking van contactloos zakkenrollen op een festival in Deventer, las ik bij Nu.nl. De politie van de stad had dat eerder op Facebook gemeld. Deze vorm van diefstal houdt in dat je met speciale apparatuur rondloopt en die tegen broekzakken van anderen houdt om zo kleine bedragen af te schrijven. Een aangepaste contactloze pinterminal zou al genoeg moeten zijn, volgens mij. Een aantal lezers vroeg zich af, is dat nu werkelijk strafbaar? Je pakt immers niets uit de broekzak en doet ‘gewoon’ een betalingsverzoek waar men zo dom is om zonder pincode op in te gaan.
Bij De Stentor meer informatie, van Berend Jan Beugel van Betaalvereniging Nederland. Die vindt het nogal opmerkelijk en vraagt zich af wat er werkelijk speelt:

Je hebt namelijk een gecertificeerde aangesloten pinautomaat nodig die alleen wordt uitgegeven door onder toezicht staande bedrijven. Vervolgens moet de eigenaar van een automaat een zakelijke rekening hebben en wordt de betaling verwerkt door erkende bedrijven. Hoewel het technisch mogelijk is om iemand geld afhandig te maken met zo’n apparaat, herleid dit direct naar de dader. Daarom begint niemand eraan.

Dit is ook wat mij het meest verbaasde. Ja, ik zie dit technisch werken. Maar je krijgt die apparatuur – en vooral de uitgekeerde bedragen – als je geregistreerd bent als bedrijf. Opsporing en vervolging zou daarmee redelijk triviaal moeten zijn. Natuurlijk, je kunt een café opzetten, mobiele pinterminals aanvragen, een dagje op een festival rondlopen en overal 25 euro pinnen, dat opnemen en snel naar Bulgarije reizen, maar is dat niet een béétje veel moeite voor een dag lang 25 euro per persoon scoren?

Maar goed, even afgezien daarvan, wat voor strafbaar feit wordt hier begaan?

Diefstal ligt juridisch gezien toch behoorlijk voor de hand. Sinds de Runescape- en SMS-arresten lijkt me duidelijk zat dat een geldtegoed vatbaar is voor diefstal, ook als je daarbij geen fysieke goederen wegneemt. Dat geld ben je kwijt na deze actie, en daar is geen grondslag voor.

In het verleden werd ook wel geschermd met poging tot vervalsing van betaalkaarten, wanneer het gaat om skimapparatuur die op pinautomaten geplaatst werd. Ik denk dat nu ook dergelijke situaties als poging tot diefstal aangemerkt kunnen worden.

Voor consumenten is deze vorm van diefstal overigens gedekt in de bankvoorwaarden: wie zo geld kwijtraakt, hoort dit zonder enige discussie terug te krijgen van de bank. Bij contactloos betalen zonder pincode kan immers moeilijk sprake zijn van grove nalatigheid. Maar gedoe blijft het.

Blijft de vraag: hoe dacht men hiermee weg te komen?

Arnoud

Is een Linkedin-opschoonbeding in je arbeidscontract rechtsgeldig?

Via Twitter kreeg ik de vraag hoe rechtsgeldig Linkedin-opschoonbedingen zijn. De vraagsteller had een specifieke clausule daarover in de arbeidsovereenkomst van een kennis gezien, en twijfelde of dat wel mocht. De clausule stond naast een ‘gewoon’ relatiebeding, dus dat inspireerde mij om te zeggen “een privé usb-stick met zakelijke gegevens moet je ook wissen”, wat niet overtuigend was. Nog een poging.

De status van Linkedin in het arbeidsrecht is bepaald onduidelijk. Mensen zien hun account daar als een stukje privébezit, iets waar je je eigen zakelijke contacten bijhoudt, je netwerk onderhoudt en je professionele kennis vergroot. Je zet erop waar je werkt, en je krijgt via het werk bijvoorbeeld zakelijke complimenten of recensies, maar in die visie blijft het een privé activiteit.

Juridisch gezien is een account bij Linkedin niets; het is gewoon een dienst die het bedrijf verleent aan mensen die daarom vragen. En je kunt je serieus afvragen hoe privé die dienst wordt geleverd als je hem primair voor werkgerelateerde zaken gebruikt. Die relaties die je als werknemer bij X toevoegt, die kennen jou via het werk bij X en die vinden iets van jouw werk vanuit X. Ik zou ze daarom al snel zakelijk vinden.

Als je een relatiebeding afspreekt, dan kom je overeen dat je zakelijke relaties die je via de werkgever hebt opgedaan, niet zult benaderen gedurende een zekere periode (meestal tot een jaar) na einde dienstverband.

Het maakt daarbij niet uit hoe je die contacten bent tegengekomen. Een ontmoeting op een beurs voldoet net zo goed als een formele introductie door je manager. En ik denk dus dat een ontmoeting via Linkedin (of de bestendiging daarvan via een connectieverzoek) daarmee al snel die relatie onder het beding laat vallen.

De vraag is dan, wat moet je met die relatie als je weggaat. Ze benaderen voor je nieuwe werk moet je zeker niet doen, ook al houd je het heel bijdehand bij “Ik ben verheugd jullie te kunnen melden dat ik per 1-1-2019 in dienst treedt bij” en laat je in het midden of je wil dat ze je daarna benaderen. Dat is een overtreding.

Maar het kan verder gaan, ook het toevoegen van een verboden relatie aan je Linkedin netwerk kan een overtreding van het relatiebeding zijn. Het hangt allemaal af van wat er precies staat, maar grosso modo zeg ik dat je op Linkedin niet meer of minder mag dan je met gegevens in het CRM systeem van je baas zou mogen.

Natuurlijk zijn er randgevallen, zoals iemand die al drie werkgevers lang in je netwerk zat en toevallig werkt bij een klant van je huidige werkgever. Dan is het beding wel van toepassing naar de letter van de tekst, maar het gaat me wel erg ver om dan ineens verwijdering van die relatie te eisen.

Ik weet alleen niet hoe je dit goed kunt oplossen, tenzij je bij indiensttreding even je huidige netwerk uitprint en ter discussie voorlegt. Of de relaties die je legt bij uittreding opnieuw bekijkt, welke is vooral ‘van jou’ en welke is écht een werkrelatie?

Arnoud

Mag Taylor Swift met gezichtsherkenning mensen weren van haar concerten?

Popartiest Taylor Swift gebruikt gezichtsherkenning tegen stalkers die naar haar concerten gaan, meldden diverse media. Een camera was verborgen in een zuil waar men highlights van het concert kon terugkijken. Deze scande gezichten van geïnteresseerden en een extern bedrijf vergeleek ze automatisch met bekende gezichten. Voor zover bekend werd er niemand gevonden. Maar het roept wel de vraag op, mag zoiets in Europa wel van de AVG?

Het herkennen van mensen aan hun gezicht staat natuurlijk bekend als een vorm van biometrie, en de AVG is daar streng in. Biometrische gegevens mogen niet zomaar worden gebruikt, dit zijn bijzondere persoonsgegevens, net als gegevens over seksualiteit of politieke voorkeur. Daar moet een specifieke wettelijke grondslag voor zijn. Artikel 9 van de AVG noemt er een aantal, maar het screenen van gezichten om ongewenste personen te weren staat daar niet bij.

Wel staat in lid 4 van dat artikel dat lidstaten eigen regels mogen maken over de inzet van biometrie. In Nederland is er sinds 25 mei de Uitvoeringswet AVG, waarin een aantal nationale regels zijn opgenomen die de AVG nader uitwerken of aanvullen, waaronder op het punt van biometrie. In artikel 29 daarvan wordt het verbod op gebruik van biometrie opgeheven wanneer

de verwerking noodzakelijk is voor authenticatie of beveiligingsdoeleinden.

Je kunt denk ik wel redelijk eenvoudig betogen dat hier sprake is van een beveiligingsdoel. Zij wil immers ongewenste en mogelijk zelfs gevaarlijke bezoekers buiten de deur houden.

De discussie zal gaan over noodzaak. Daarvoor is vooral de vraag of het ook anders kan. Denk aan bewakers die met foto’s voor de neus zelf kijken naar camera’s, in plaats van apparaten die dat doen. Of het vragen van identificatie van bezoekers wanneer ze een kaartje kopen, in combinatie met een verbod op doorverkoop. Maar dat voelt eigenlijk allemaal ongeveer even heftig qua privacy-inbreuk.

In de praktijk denk ik dat het zal worden uitgevoerd als een systeem dat mogelijke matches zoekt, en een mens de definitieve herkenning zal laten doen – en vooral, zal laten besluiten wat te doen. De tijd dat een robot de meneer in kwestie automatisch naar buiten werkt, ligt nog ver van ons. Ik denk om die reden dat het wel kan.

Meer moeite heb ik persoonlijk met het verborgen karakter in die zuil. Een duidelijk aangekondigde herkenning bij de ingang lijkt mij gevoelsmatig juist prettiger. Dan weet je waar je aan toe bent. Heel gechargeerd, iedereen verplicht zijn gezicht in de herkenzuil steken (en dat vooraf natuurlijk duidelijk zeggen) zou ik liever hebben dan “haha, we hebben er eentje gepakt bij de videozuil”. Wat denken jullie?

Arnoud