Hacker achter Spamhaus-cyberaanval krijgt half jaar voorwaardelijk

Sven Olaf K., de hacker die in 2013 verantwoordelijk was voor de grootste cyberaanval tot dan toe, krijgt een voorwaardelijke celstraf van een half jaar. Dat meldde Nu.nl gisteren. In 2013 ging het internet bijna stuk vanwege een ddos aanval op Spamhaus, een bekende dienst die spammerszwartelijsten publiceert. De timing was opmerkelijk genoeg vlak nadat een bedrijf waar Olaf K. aan verbonden was, op die lijst verschenen was. Dat feit, plus diverse chats met medeverdachten, was voor de rechtbank genoeg bewijs.

Uit het vonnis blijkt dat K. ten laste werd gelegd dat hij het delict van het ddos’en zou hebben gemedepleegd. Oftewel, hij had niet in zijn eentje die aanval uitgevoerd, maar hij werkte in nauw verband met anderen om het delict gezamenlijk te laten gebeuren. (Dus niet samen met de botnetslachtoffers maar samen met andere beheerders.) En dat samenwerken hoeft niet heel formeel:

Bij de beoordeling of aan die eis is voldaan, kan rekening worden gehouden met onder meer de intensiteit van de samenwerking, de onderlinge taakverdeling, de rol in de voorbereiding, de uitvoering of de afhandeling van het delict en het belang van de rol van de verdachte, diens aanwezigheid op belangrijke momenten en het zich niet terugtrekken op een daartoe geëigend tijdstip.

Andere verdachten verklaarden op meerdere manieren dat K. een belangrijke rol had. Zo zie ik bijvoorbeeld in het vonnis een chatdiscussie waarbij iemand tegen K. zegt, als je spamhaus plat wilt, praat dan met N. Waarop hij zeg: “take it down”, waarna [nickname N] binnen een minuut antwoordt: “spamhaus.org down”. Verderop ontstaat in chats het plan om een efficiënte DNS-gebaseerde ddos te doen, hoewel het programma dat K. wil ontwikkelen, niet blijkt te werken. En als laatste lees ik dan “yeah i know, we did that” in reactie op dit bericht. Tsja, dan weet ik het ook wel. (Het waren allemaal Skype-chats en kennelijk heeft Justitie de inhoud gevorderd bij Microsoft.)

Het betoog van de verdediging dat het “erg lastig, of beter gezegd onmogelijk, (lijkt) om een substantiële bijdrage aan een delict te leveren op het moment dat je geen enkel zicht hebt op de exacte handelingen van anderen” mist feitelijke grondslag. Uit de chatgesprekken blijkt dat de verdachte frequent contact had met de uitvoerders van de aanvallen, ook overlegde hoe de aanvallen zouden worden voortgezet, dat hij adviseerde, aanjoeg en mogelijkheden aandroeg.

De rechtbank acht dan ook wettig en overtuigend bewezen dat K. wel degelijk nauw betrokken was bij de uitvoering van de ddos.

Ook bleek de verdachte IP-adressen te hebben gekaapt, wat dus inderdaad een stoornis blijkt te zijn in een geautomatiseerd werk (art. 161sexies Strafrecht). Doel van die kaping was de goede werking van de Spamhaus zwarte lijst te verstoren. Dat werkte maar gedeeltelijk: slechts drie mails werden abusievelijk als spam gemarkeerd. Maar voor 161sexies is geen grote schade vereist.

Arnoud
Mag je een film illegaal downloaden als je de Blu-Ray al hebt?

bluraydiscEen lezer vroeg me:

Stel dat ik een bluray disc (BD) aanschaf van een film, gewoon legaal gekocht in de winkel. Nu is het helaas niet mogelijk om deze film te kopiëren naar een ander afspeelapparaat, zoals mijn computer, en af te spelen, vanwege de aanwezige kopieerbeveiliging. Persoonlijk vind ik dit onhandig, want niet elk apparaat in mijn huis heeft een dergelijke player. Ik kan natuurlijk een BD rip downloaden van internet, bijvoorbeeld via bittorrent. Dat is normaal illegaal, maar geldt dat ook als ik de BD al heb?

Ik vrees dat het zo niet werkt onder het auteursrecht. Het feit dat je een exemplaar van het werk legaal gekocht hebt, betekent niet dat je een illegale kopie daarvan mag downloaden. Ook niet als je voornemen is om die in plaats van het legale exemplaar te gebruiken.

Je hebt het recht om die BD te converteren naar een ander formaat, dat valt binnen de thuiskopieregeling. Alleen is dat hier technisch onmogelijk voor gewone mensen. Natuurlijk zijn er altijd trucs om daar omheen te komen, maar dan loop je tegen de DRM-wetgeving uit de Auteurswet aan: het is onrechtmatig om een kopieerbeveiliging te omzeilen, ongeacht je doel.

Ja, ook als je doel legaal is. Bij de invoering van de wet is dit gesignaleerd maar niet als acuut probleem ervaren. De wet biedt wel de mogelijkheid (art. 29a lid 4 Auteurswet) om via een ministeriële regeling hier toestemming voor te scheppen, maar dat is niet gebeurd en zie ik nog niet gebeuren. Dus nee, dit mag niet.

Het enige dat ik nog kan bedenken is: wat is de schade? Meneer hééft betaald voor de film en hij doet niets met de film dat buiten zijn wettelijke rechten valt.

Arnoud

Ben ik nog aansprakelijk als ik het IE op mijn software overdraag?

software-disc-cd-dvd-dragerEen lezer vroeg me:

Voor een klant heb ik maatwerksoftware ontwikkeld. Zij willen nu het intellectueel eigendom daarop verkrijgen. Op zich prima, alleen wil ik dan geen aansprakelijkheid meer voor fouten. Ik heb er dan immers geen controle meer over. Daar reageerden ze heel verbaasd op. Maar dit is toch geen gekke vraag?

Nee, een gekke vraag is dit niet. Maar ik kan me de verbazing ook wel weer een beetje voorstellen.

Aansprakelijkheid en intellectueel eigendom staan in principe los van elkaar. Aansprakelijk ben je als je een fout maakt in de opdracht, en dat heeft niets te maken met wie eigenaar wordt van de auteursrechten op het resultaat.

De verwarring hier gaat volgens mij over fouten die de opdrachtgever aanbrengt nadat de software klaar is. Wie het auteursrecht verwerft, mag ook zelf gaan knutselen in het geleverde. Maar het is natuurlijk evident dat je de leverancier niet aansprakelijk kunt houden voor je eigen fouten. Dit heeft niets te maken met eigendom op het werk. Als ik een huis laat bouwen, is de aannemer aansprakelijk voor fouten terwijl ik er eigenaar van ben. Hetzelfde gebeurt bij auteursrechten.

Het lijkt me wel verstandig dit even uit te werken in het contract, om bewijsproblematiek te verkleinen. Je zegt dan bijvoorbeeld dat iets alleen een fout is als het ook zit in de code zoals overgedragen. Je hebt dan een manier nodig om vast te leggen exact welke code dat is. Denk aan een hash, een lijst bestandsnamen met datum en grootte of het nummer van een github-repository.

Arnoud

Bibliotheken mogen e-books net als papieren boeken uitlenen

scanbook.png Openbare bibliotheken mogen e-books uitlenen aan leden, net zoals zij dat doen met papieren boeken. Dat las ik bij Nu.nl. Het Hof van Justitie oordeelde (zaak C-174/15) gisteren dat het uitleenrecht voor bibliotheken techniekneutraal is geformuleerd: niet alleen papieren boeken mogen worden uitgeleend, ook digitale. Wel moet de bieb dan analoog uitlenen simuleren.
De Nederlandse Vereniging Openbare Bibliotheken wilde in een rechtszaak duidelijkheid krijgen over het uitleenrecht rond e-books. Boeken uitlenen is natuurlijk het bestaansrecht van een bibliotheek, en het kunnen uitlenen van ebooks ligt dan ook keurig in die lijn. Alleen uitgevers zien dat anders: “Wie betaalt er nog voor een e-book als deze straks (vrijwel) gratis via de bibliotheek verkrijgbaar zijn?” Ja precies, want de markt voor papieren boeken is ook compleet ingestort sinds de bibliotheek uitgevonden werd.

Het georganiseerd uitlenen van boeken is formeel een inbreuk op auteursrecht. Daar staat dan wel weer meteen een uitzondering over in de wet, een voor het publiek toegankelijke instelling mag dit doen onder afdracht van een leenrechtvergoeding. En het cruciale punt daarbij was dat de betreffende Europese regels niet duidelijk waren over of dat nu alleen ging over fysieke exemplaren, of ook over digitale.

Het Hof van Justitie bijt de tanden stevig in de taalanalyse en komt tot de conclusie dat het uitleenrecht voor allebei moet gelden. Mede omdat er destijds wel moeite is gedaan om elektronisch uitlenen van films wél en van boeken niet te verbieden in de wet. En uiteindelijk gewoon omdat bibliotheken van belang zijn:

Gezien het belang van de openbare uitlening van digitale boeken en om zowel de nuttige werking van de in artikel 6, lid 1, van richtlijn 2006/115 vervatte afwijking ten behoeve van openbare uitlening (hierna: „uitzondering voor openbare uitlening”) als de bijdrage van deze uitzondering aan de bevordering van culturele activiteiten te beschermen, kan dus niet worden uitgesloten dat artikel 6, lid 1, van richtlijn 2006/115 ook van toepassing is in gevallen waarin de door een voor het publiek toegankelijke bibliotheek verrichte handeling, met name met het oog op de in artikel 2, lid 1, onder b), van die richtlijn vervatte voorwaarden, kenmerken vertoont die in wezen vergelijkbaar zijn met die van de uitlening van gedrukte werken.

Wel moet het uitleenproces zo worden ingericht dat het zo dicht mogelijk aansluit bij analoog uitlenen. Dus: één ebook aankopen betekent één persoon tegelijk dit laten lenen. Twee keer tegelijk laten lenen? Dan twee ebooks (licenties) kopen. Oké, dat is een tikje geforceerd maar als dat de prijs is voor ebooks lenen, dan moet dat maar.

Arnoud

Ha. Administratiekosten niet noemen in je reclame is dus gewoon misleidend

discount-korting-afgeprijsd-actie-aktie.pngKijk, daar word ik vrolijk van. Het splitsen van abonnementskosten in maandelijks en halfjaarlijks te betalen componenten, moet als misleidend worden beschouwd. Dat meldde Boek9.nl onder verwijzing naar het Canal Digital-arrest van het Hof van Justitie. De prijs van een abonnementsdienst is essentieel en moet volledig worden vermeld. Dat je elk half jaar een kaart moet kopen, moet dus net zo duidelijk in beeld komen als de maandprijs.

Het is me al lang een doorn in het oog dat bedrijven wegkomen met dat soort grappen. Mensen lokken met lage prijzen, en dan achteraf er allerlei administratiekosten, verpakkingskosten of wat dies meer zij. Oh ja, kaartkosten dus, wat je bij Canal+ moet betalen voor de smartcard om de betaaltelevisiedienst af te nemen.

En natuurlijk staan zulke kosten op zijn best in de kleine lettertjes onderaan de advertentie, maar meestal kom je er pas achter als de factuur binnen is en ze via automatische incasso afgeschreven zijn. Maar daar steekt het Hof nu een stokje voor:

[De regels over oneerlijke handelspraktijken moeten aldus] worden uitgelegd dat een handelspraktijk waarbij de prijs van een product in meerdere componenten wordt opgesplitst en één daarvan op de voorgrond wordt geplaatst, als misleidend moet worden beschouwd, aangezien die praktijk bij de gemiddelde consument de onjuiste indruk kan wekken dat hem een voordelige prijs wordt aangeboden en hem er voorts toe kan brengen een besluit over een transactie te nemen dat hij anders niet had genomen.

Daar is geen woord Spaans aan, en het geldt dus niet alleen voor kaartkosten. Alle vormen van opsplitsen van een prijs zijn misleidend, tenzij je alle componenten even prominent in je advertentie opneemt. “€7 per maand en €1 per film” is dus legaal voor een online filmdienst, maar wie met sterretjes gaat werken of verwijst naar de website voor alle voorwaarden, die gaat nat. Als consument heb je met deze truc de mogelijkheid om van je abonnement af te komen, want een overeenkomst die wordt gesloten door een misleidende handelspraktijk is vernietigbaar.

Ik ben wat cynischer de laatste tijd geloof ik: zien jullie bedrijven vanaf morgen snel hun aanbod gaan aanpassen?

Arnoud

Kunstmatige intelligentie kan uitspraken Europees Hof Mensenrechten voorspellen

robot-wetNou nou, poe poe. Een AI systeem ontwikkeld aan de University College London, the University of Sheffield, and the University of Pennsylvania kan uitspraken van het hoogste Europese mensenrechtenhof voorspellen, las ik bij Ars Technica. Men had het systeem 584 uitspraken gevoerd en op basis daarvan wist het in 79% van de gevallen correct de uitkomst van het arrest (schending mensenrechten of niet) aan te geven. Een knappe prestatie, met voor mij het opmerkelijk inzicht dat het EHRM haar uitspraken kennelijk vooral laat afhangen van de niet-juridische feiten en veel minder van de juridische argumenten. Maar voegt het veel toe?
Legal tech heeft nu ook de Legal AI ontdekt: waarom een dure mens nog juridische dingen laten uitspitten als een computer dit beter en sneller kan. Vandaar Ross, de AI robot gebaseerd op IBM’s Watson technologie. En er zijn er meer, herinnert u zich mijn rant nog over die parkeerbonwizard pardon chatbot pardon AI Virtual Lawyer met chatinterface.

De software van deze universiteiten voelt ergens in dezelfde cagegorie. Ja, het analyseren van grote bakken tekst (want dat zijn vonnissen, uiteindelijk) om daar patronen in te herkennen, daar zie ik wel wat in. Alleen, wat is het nut? Die software kan bij lange na niet zelf een uitspraak doen, en ik weet niet of ik er vrolijk van word als de EHRM-rechters eerst eens kijken wat de AI zegt dat de uitspraak wordt.

Het is natuurlijk een knappe prestatie. Arresten van het EHRM zijn altijd grote lappen tekst met veel haken en ogen, dus wie daar doorheen weet te komen én een verrassende conclusie kan trekken, die heeft echt wel iets bereikt.

Dus mis ik iets? Wat is de waarde van deze innovatie?

Arnoud

Is e-mail nou wel of niet veilig genoeg voor communicatie van basale persoonsgegevens?

email-e-mail-elektronische-post-envelopEen lezer vroeg me:

Ik heb een discussie met het waterbedrijf. Zij mailen mij met allerlei informatie, maar nemen elke keer ook naam, adres, klantnummer en dergelijke van mij op. Laatst stuurden ze zelfs mijn bankrekeningnummer in een mail. Op mijn vraag hoe dat zit met bescherming van persoonsgegevens, zei men dat e-mail buiten haar macht lag. Kan dat zomaar?

In het recht kan er veel, maar zelden zomaar. En ik moet zeggen dat ik deze lastiger vind dan hij op het eerste gezicht lijkt.

Een bedrijf is verplicht persoonsgegevens adequaat te beveiligen tegen misbruik en ongeautoriseerde toegang. Wat adequaat is, staat niet in de wet. Je moet dus zelf een afweging maken: welke risico’s zijn er, welke opties zijn er om daartegen te beveiligen en wegen de kosten en moeite daarvan op tegen die risico’s.

E-mail is nou niet bepaald een veilig medium. Berichten gaan onversleuteld over de lijn, en kunnen eenvoudig worden gelezen door allerlei partijen tijdens het transport. Of, wat veel vaker gebeurt: ze gaan naar de verkeerde persoon. Dus e-mail zou snel afvallen in de categorie “hoe transporteren we veilig deze persoonsgegevens naar de klant”.

Daar staat tegenover dat we het hier niet hebben over medische dossiers of gevoelige persoonlijke details. Een naam en adres plus klantnummer kan ik op geen enkele manier een gevoelig gegeven vinden. Ik zie dan ook weinig bezwaar tegen die gegevens per mail sturen bij zaken als de meterstanden opnemen of een zakelijk berichtje naar die klant. (Natuurlijk wel met de vraag, móet dat in die mail, ik weet al waar ik woon immers.)

Wat vinden jullie? Is e-mail principieel onveilig, of moet dit kunnen voor basale persoonsgegevens?

Arnoud

Hoe moet Samsung die teruggeroepen Note 7’s vernietigen, qua persoonsgegevens?

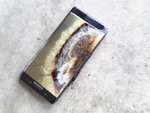
samsung-note-7-recallHet is nog altijd onduidelijk wat er gaat gebeuren met de persoonlijke data op de miljoenen Note 7-toestellen die door Samsung zijn teruggeroepen. Dat las ik (dank, Franc) bij Security.nl. De wasmachines, pardon telefoons worden teruggeroepen vanwege ontploffende accus. Vanwege dat ontploffingsgevaar werd geadviseerd het toestel meteen uit te zetten en terug te sturen, zodat de kans groot is dat die toestellen vol met privégegevens teruggezonden worden. Wat nu?
Het verhaal van de ontploffende accus blijft me verbazen. Maar goed, het schijnt te kunnen gebeuren, ook bij toestellen van een marktleider. Een terugroepactie lijkt me dan ook niet meer dan normaal. Dat doen ze bij de toevallig recent ook ontbrandende wasmachines ook. Een nette oplossing voor een vervelend probleem. En juridisch volkomen terecht: Samsung is productaansprakelijk voor de schade die het gevolg is van dergelijke ontploffingen.

Samsung heeft vanwege de aard van het gevaar de consument geadviseerd het toestel meteen uit te zetten en op te sturen. Logisch, maar daardoor staan die toestellen waarschijnlijk nog helemaal vol met privéfotos, chats en dergelijke, maar ook logingegevens en actieve sessies naar allerlei diensten.

In principe is het je eigen verantwoordelijkheid om die dingen te wissen voordat je een toestel instuurt voor een omruilactie, zo staat in het artikel. Maar ik vind dat twijfelachtig worden op het moment dat de fabrikant je daartoe aanspoort. En eigenlijk ook al wanneer het toestel het niet meer goed doet, dan kún je immers niet meer je gegevens wissen. Dus wat mij betreft is het te allen tijde de verantwoordelijkheid van de terugroeper om te zorgen dat de ontvangen toestellen persoonsgegeventechnisch veilig worden behandeld.

Samsung heeft nog niet bekend gemaakt wat ze gaan doen met de naar schatting 2.5 miljoen te retourneren toestellen. Ze allemaal in de shredder duwen kan natuurlijk en is privacytechnisch perfect, maar wát een verspilling van zeldzame metalen en wat dies meer zij zou dat opleveren.

Het andere uiterste is ze allemaal handmatig uit elkaar halen en de materialen recyclen onder wissing/vernietiging van SD kaartjes en interne geheugens. Dat zou ook goed moeten werken maar voelt erg kostbaar. Dat ze tweedehands alsnog op de markt komen lijkt me niet reëel gezien de aard van het probleem: die merknaam lijkt me té besmet. Maar wat dan?

Arnoud

Is scrapen van een website computervredebreuk?

sale-afgeprijsd-uitverkoop.pngEen lezer vroeg me:

Is scrapen van een website computervredebreuk? Er wordt immers iets gedaan met het systeem waar geen toestemming voor is.

Bij scrapen wordt kort gezegd alle informatie van een website opgehaald met een geautomatiseerd proces. Vaak is dat bedoeld voor metazoekmachines zoals prijsvergelijkers, die overal de prijs vandaan halen om de beste match te kunnen tonen. Maar gescrapete informatie kan natuurlijk voor allerlei doelen worden gebruikt.

Over scrapen is juridisch veel te doen. Bronwebsites vinden het vaak niet leuk, en proberen er met gebruiksvoorwaarden, auteursrecht of databankrecht wat tegen te doen. In 2015 won Ryanair nog een zaak tegen een scrapende prijsvergelijker. Het Hof van Justitie bepaalde toen dat Ryanair in principe in haar voorwaarden scrapen mag verbieden. Een scraper mag dat dan niet doen (hoewel nog een open vraag is óf een scraper gebonden is aan die voorwaarden).

Die uitspraak is civiel recht, contractenrecht om precies te zijn. Als een scraper in strijd handelt met de voorwaarden, pleegt ze contractbreuk en moet ze de schade vergoeden. Maar dat is juridisch iets heel anders dan strafrecht, waarbij je boetes of celstraf krijgt.

Van het misdrijf computervredebreuk (art. 138ab Strafrecht) is sprake als je opzettelijk en wederrechtelijk binnendringt in een computersysteem. Het is niet vereist dat je een beveiliging kraakt; genoeg is dat je weet dat je niet mag zijn waar je bent.

Echter, bij scrapen kom je nergens waar je niet mag zijn. Je vraagt data op die openbaar en welbewust toegankelijk is gemaakt. Er worden geen URL’s geraden of speciale queries gedraaid die eigenlijk niet de bedoeling zijn. Het gebruik van die data is niet de bedoeling, maar dat gebeurt een stap later. Daarom zie ik dit niet als strafbaar feit.

Arnoud

‘Cookiewet is duur en beschermt onvoldoende’

cookie-bril.jpgDe cookiebepaling die bepaalt dat websites om toestemming moeten vragen voor het gebruik van zogenoemde ’tracking cookies’, is duur en zorgt voor een hoop ergernis. Dat las ik bij Nu.nl. De basis is een onderzoek van Actal, het Adviescollege toetsing regeldruk. Niet alleen zouden bedrijven 74 miljoen euro kwijt zijn voor cookietoestemmingspopups, ook zijn consumenten 27 miljoen euro aan verloren tijd kwijt om dat allemaal weer weg te klikken. Eh, ja.

Ik blog al sinds de invoering over de cookiewet, en ben er eigenlijk nooit positief over volgens mij. Nou ja, behalve als hij kan worden gebruikt om andere dingen dan cookies (zoals Windows 10-preloads) tegen te houden.

Het probleem is fundamenteel. Kijk, dat je zegt, er wordt te makkelijk over de mensen hun privacy heengelopen en dat je daar wat aan wilt doen: prima. Dat je niet meteen het hele onlinemarketinggebeuren wilt verbieden, dat snap ik dan ook. Maar er is toch wel íets slimmers te bedenken dan een lap tekst opgesteld door een goedbedoelende jurist in combinatie met een verplichte okéknop?

Die browserinstellingen die Actal noemt, dat zou een betere oplossing zijn geweest ja. Maar goed, dan moet wel elke browser die instellingen ondersteunen natuurlijk, en dat is nog steeds niet (2016!) het geval.

Ergens bekruipt me ook steeds het gevoel dat we met deze implementatie van de cookiewet zitten omdat de webbouwers die de wet lazen, dachten dit is zó stom, dat zal ik ze laten voelen ook. In plaats van het als technische uitdaging te zien van hoe je kunt tracken binnen de geest van de wet op een manier dat mensen er geen last van hebben. Maar goed, dat is cynische donderdagochtendpraat.

Gaan we dit nu veranderen? Nee, natuurlijk niet. Nederland kan hier niets aan veranderen, de cookiewet is Europees en kan dus alleen door Europa worden veranderd. En die gaan dat de komende jaren niet doen; we hebben net een nieuwe algemene Privacyverordening die iets belangrijker is. Ja, dat is storend en jammer maar ik zie het echt niet gebeuren. Maar wat dan wel, dat weet ik ook niet.

Arnoud