Camerabewaking ingezet tegen spieken, mag dat?

cheat-note-spiekbriefje.jpgStudenten zijn woedend over plannen van de Erasmus Universiteit om met camerabewaking spieken tegen te gaan, meldde Nu.nl gisteren. De Rotterdamse universiteit zet het paardenmiddel in om vast te leggen wat er gebeurt in tentamenzalen. Bij een vermoeden van fraude kunnen de beelden worden opgevraagd. Na enkele dagen worden ze gewist.

Cameratoezicht in niet-openbare ruimtes is juridisch problematisch. Opzettelijk en wederrechtelijk iemand filmen in bijvoorbeeld een tentamenzaal is strafbaar (art. 139f Strafrecht) tenzij dit duidelijk is aangekondigd. En nee, een tentamenzaal is niet openbaar (in tegenstelling tot de meeste andere ruimtes op de universiteit). Maar zelfs als ie dat wel zou zijn: dan moet je voor een aangebrachte camera aan dezelfde eis voldoen (art. 441b Strafrecht).

Dat ‘wederrechtelijk’ heeft hier vooral te maken met de privacybelangen van de studenten, waar je als universiteit ‘overheen’ moet zien te gaan met je eigen belang. Ik moet zeggen dat mij het wel redelijk voorkomt, mits het echt werkt zoals beschreven: alléén bij een serieus vermoeden van fraude, en dan specifiek die beelden terugkijken (en de student weerwoord laten geven natuurlijk). En geen jaar gaan bewaren of “voor trainingsdoeleinden” elders inzetten. Of verkopen aan Wegmisbruikers.

De plaatsing van de camera’s zou voldoen aan de Wet bescherming persoonsgegevens, meldde NU.nl nog op gezag van de universiteit. Camerabeelden zijn persoonsgegevens, en aangenomen dat men digitale opnames maakt dan geldt die wet inderdaad. Een puur analoge opname op videocassette zou er niet onder vallen.

De Wbp bepaalt dat je alleen met toestemming mag filmen, behalve in uitzonderingsgevallen. Eén zo’n uitzondering is de eigen dringende noodzaak, die zo zwaar weegt dat je de privacy opzij mag zetten. In dit geval is die noodzaak dus “kunnen bewijzen dat er fraude wordt gepleegd”, wat mij als een relatief zware reden voorkomt. En het privacybelang lijkt me in deze situatie niet heel groot: je wórdt immers al bekeken door die surveillanten en je wéét exact dat het gaat gebeuren.

Toegegeven, ik zou ook extra zenuwachtig worden als er niet iemand rondliep maar iemand continu achter me stond, maar ik weet niet of dat argument zwaar genoeg weegt.

Wel mis ik het formele puntje dat de Erasmus deze verwerking van persoonsgegevens niet heeft aangemeld (zoeken op “Erasmus”, ik kan niet dieplinken). Dat is namelijk verplicht bij alle vormen van cameratoezicht, tenzij je valt onder de vrijstelling voor cameratoezicht. Maar die geldt alleen “in het kader van de beveiliging, met behulp van duidelijk zichtbare videocamera’s, van personen, gebouwen, terreinen, zaken en productieprocessen”. Tentamentoezicht vind ik absoluut geen “beveiliging”.

Wat vinden jullie? Is dit gewoon een logisch inzetten van surveillancemiddelen, of is het “Big Brother-gevoel” van LSVb-voorzitter Kai Heijnema terecht?

En wat was jullie creatiefste spiektruc vroeger?

Arnoud

Wanneer moeten datalekken nu gemeld worden?

data-lek.pngVeel vragen krijg ik de laatste tijd over datalekken. Bedrijven zijn gehackt, meestal door goedwillende types die alleen melden dat er iets mis is, of mensen lezen dat hun data is gestolen en vragen zich af of ze iemand aansprakelijk kunnen stellen. Of, iets algemener, of ze niet überhaupt hadden moeten horen van een bedrijf dat daar persoonsgegevens zijn buitgemaakt.

Op dit moment is er maar één daadwerkelijk wettelijk geldende datalekmeldplicht. Als bij een telecomprovider (zoals KPN of Vodafone) een inbreuk op de beveiliging plaatsvindt, en dit “nadelige gevolgen” heeft voor de privacy van abonnees, dan moeten deze worden geïnformeerd over de inbreuk (art. 11.3a Telecomwet). Ook het Agentschap Telecom, de toezichthouder hier, moet worden geïnformeerd.

Voor andere bedrijven is er geen datalekmeldplicht. Er wordt wel eens gesteld dat ook de huidige Wet bescherming persoonsgegevens een datalekmeldplicht met zich meebrengt. Artikel 33 Wbp zegt namelijk dat je nadere toelichting op je verwerkingen moet geven om een “behoorlijke en zorgvuldige” verwerking te realiseren. En daar kan ook onder vallen dat je moet melden dat er iets misgegaan is. Maar dit is nog nooit getest.

De toekomstige Europese Privacyverordening zal een expliciete plicht bevatten. Als het lek “waarschijnlijk negatieve gevolgen” heeft voor de privacy van de betrokken personen, moet deze worden geïnformeerd. Ook de privacytoezichthouder moet op de hoogte worden gesteld. Wanneer dit van kracht wordt, is echter nog niet bekend.

Deze Europese datalekmeldplicht werd een beetje ondergesneeuwd door het eigen kabinetsvoorstel voor een meldplicht. Maar dat lijkt nu van de baan omdat de Privacyverordening hoe dan ook de enige privacywet gaat worden.

Wat ik in al die voorstellen mis, is een stevige sanctie. Ja, er wordt geschermd met boetes, maar is dat goed genoeg? Ik blijf erbij dat mijn idee om een gefixeerd schadebedrag in de wet te zetten, beter gaat werken. Als een persoonsgegeven 100 euro waard is, en een bestand met 10.000 adressen wordt gelekt, dan heb je 10.000 boze consumenten die via een massaclaim 1.000.000 euro kunnen eisen. En niet één toezichthouder die al of niet gaat optreden.

Arnoud

Geen gezag voor vader door Facebookberichten

Een vader heeft geen gezag over zijn kind gekregen, omdat hij op zijn Facebook-pagina negatieve berichten over de moeder had geplaatst. Dat las ik bij Jurofoon. Deze berichten waren volgens de rechtbank zeer ongepast en alleen bedoeld om de moeder negatief weg te zetten. Daarmee had de man aangetoond zich onvoldoende rekenschap te geven van de eisen die gezamenlijk ouderschap en de belangen van het kind met zich meebrengen.

In deze zaak had de moeder als enige het ouderlijk gezag over het kind. De man had in de procedure gevraagd om gezamenlijk gezag. Een dergelijke eis wordt in principe toegewezen, tenzij er

een onaanvaardbaar risico is dat de minderjarige klem of verloren zou raken tussen de ouders en niet te verwachten is dat hierin binnen afzienbare tijd voldoende verbetering zou komen, of afwijzing anderszins in het belang van de minderjarige noodzakelijk is.

In deze zaak was er sprake van een dergelijk risico, en de Facebookberichten waren daarbij een belangrijk stuk bewijs. Niet het enige; de rechtbank noemt ook “het volledig gebrek aan vertrouwen over en weer van de ouders in elkaar” en “de slechte communicatie tussen de ouders”. Maar op Facebook waren de nodige negatieve berichten geplaatst, met een ondertoon van “als ik mijn kind heb dan zal ik eens écht vertellen hoe het zit” en dat is natuurlijk niet in het belang van het kind.

Ook verweet de rechtbank de man dat deze de eerste pagina van een rechtbankstuk online had gezet, inclusief naam van de vrouw. Nu mag je op zich best processtukken publiceren als dat noodzakelijk is om je punt te onderbouwen. Maar daarvan was hier geen sprake, hoewel de rechtbank niet precies motiveert waarom. Ik krijg de indruk dat men het als tendentieus zag en bovendien kwalijk vond dat de naam van de vrouw erin stond.

Dit wil niet zeggen dat iets schrijven over je kind niet mag. Maar je zult als ouder dus écht rekening moeten houden met de belangen van je kind. En dat kan betekenen dat je soms je mond moet houden over een onrechtvaardige situatie, omdat je kind er niets aan heeft als je daar op je strepen gaat staan.

Arnoud

Gefilmd in het verzorgingstehuis

Een lezer vroeg me:

De kinderen van een vrouw die bij ons in een verzorgingstehuis woont, hebben zonder overleg een camera geplaatst. Mijn collega’s en ik voelen ons nu bekeken tijdens ons werk. Wat kunnen wij nu doen?

Juridisch gezien is dit heel moeilijk. Enerzijds is iedereen gerechtigd in het eigen huis (woonruimte) camera’s op te hangen mits maar duidelijk aangekondigd en alleen voor bewaking/surveillance. Anderzijds hebben werknemers in een verzorgingstehuis (of ziekenhuis, of verpleeghuis, of zelfs bij de mensen aan huis) recht op privacy tijdens het werk. Die mag je dus niet zomaar filmen.

Vaak zit er een diepere oorzaak of zorg achter de camera’s. Als je als organisatie die zelf kunt wegnemen, is het vaak wel bespreekbaar om de camera’s ook te laten verwijderen. Een veel voorkomende reden voor camera’s is diefstal uit de woonruimte. Men verdenkt dan een verzorger, krijgt geen respons bij de directie en gaat dan maar zelf met camera’s aan de slag.

Ik ken ook tehuizen waar men zelf aanbiedt camera’s op te hangen. De beelden worden dan strikt beveiligd en alleen gebruikt bij incidenten. Bovendien kan personeel dan kiezen om in die kamers niet te willen werken. Dat is wel gedoe om te regelen maar het lijkt mij een prima oplossing.

Einde van de Telefoongids?

Het lijkt er sterk op dat de papieren Telefoongids vanaf volgend jaar niet langer bezorgd wordt, meldde Webwereld gisteren. Ongetwijfeld compleet los van de opkomende verkiezingen meldden diverse politici dat het nu toch eens tijd wordt de wet te wijzigen zodat het bezorgen van de Telefoongids kan stoppen.

Directe aanleiding van een en ander was Alexander Klöpping’s SterfTelefoongidsSterf.nl, waarmee hij een statement wil maken over de papier- en andere verspilling rond de dodebomenmensenzoekmachine. Een succesvol statement: als je het object van je actie zó boos kunt maken dat ze met juridische stappen gaan dreigen, doe je het goed.

Ondertussen zie ik nu overal dat “een wijziging van de Telecomwet nodig” zou zijn om te regelen dat de gids niet langer verplicht door de bus gepropt wordt. Want dat is de spin van DTG: wij zijn wettelijk verplicht de gids te bezorgen, dus mogen wij die nee-nee sticker van u negeren ondanks dat de gids bomvol staat met advertenties en dus gewoon papieren spam is.

Zoals ik vorig jaar al schreef, nergens staat in de wet dat iedere Nederlander een gids onder de neus geduwd moet krijgen. De wet spreekt van “beschikbaar zijn” van deze faciliteit, maar er is geen enkele reden waarom je daar alleen aan kunt voldoen door de gids door de bus te duwen.

En ja dat staat in de wet, maar de wet wijzigen is niet eens nodig om hier eens expliciet een einde aan te kunnen maken. De wet bevat namelijk een plugin interface, pardon een delegatieregeling: er is bepaald dat nadere regels over dat “beschikbaar zijn” door de minister gesteld mogen worden in het BUDE.

Het BUDE is een zogeheten Algemene Maatregel van Bestuur, en een AMvB wijzigen is een stuk eenvoudiger dan een wet wijzigen. De minister kan zelf een wijziging doorvoeren, formeel is daarvoor niet eens instemming van de Tweede Kamer voor nodig. En het lijkt me zonder meer mogelijk om in het BUDE op te nemen dat “Telefoongidsen worden op papier uitsluitend verspreid met aparte voorafgaande toestemming van de ontvanger” of iets dergelijks. Dat hoeft absoluut niet in de telecommunicatiewet zelf.

Juridisch gezien kan dit dus prima op korte termijn geregeld worden. Met een beetje goede wil zelfs voor de verkiezingen.

Arnoud
Foto: huppetee weg ermee die telefoongids! van ‘CatChat.nl’.

Amsterdam mag e-mail personeel niet bekijken

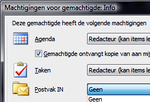
outlook-machtigen-inzien.pngDe dienst werk en inkomen van de gemeente Amsterdam mag niet zomaar in de mailbox van medewerkers kijken, las ik bij Nu.nl. Het besluit waarmee de dienst zich dat recht gaf, was in strijd met de Wet op de ondernemingsraden. Het kunnen inzien van mailboxen valt namelijk onder “personeelvolgsystemen” en voordat je dat mag doen, moet de ondernemingsraad toestemming geven.

Zoals tegenwoordig vrijwel elk bedrijf had ook deze overheidsdienst een protocol over toegang tot mailboxen. Eerst als onderdeel van de algemene Gedragscode Elektronische Communicatiemiddelen, maar nu gewijzigd. En die gewijzigde regeling verschilde op een belangrijk punt: waar vroeger (behalve bij vermoedelijke integriteitschendingen) alleen met toestemming in een mailbox mocht worden gekeken, mocht dat nu ook zonder toestemming wanneer bij ziekte of iets dergelijks bleek dat je geen collega gemachtigd had om in je mailbox te kunnen.

De OR heeft instemmingsrecht bij dergelijke gedragscodes en protocollen. De Wet Ondernemingsraad bepaalt namelijk dat dat dit recht bestaat bij alle verwerkingen van persoonsgegevens in het algemeen (en mail lezen valt daaronder) maar ook iets specifieker bij “waarneming van of controle op aanwezigheid, gedrag of prestaties” van groepen werknemers.

Viel dit protocol nu onder deze regeling? Het was immers bedoeld om bij ziekte het werk over te kunnen nemen, vanwege de naar buiten toe gestelde responstijd van 24 uur op alle mails van cliënten. Snel je cliënten van dienst kunnen zijn, dat is toch geen controle op werknemers?

De rechter vindt van wel:

Het besluit is niet gericht op die controle, maar kan er wel geschikt voor zijn. Bepaald niet uitgesloten is immers dat de manager, wanneer de medewerker een achterstand in werk blijkt te hebben, deze hier op aanspreekt. Daarmee is ook voldaan aan het criterium dat het moet gaan om ‘de prestaties’ van de medewerker.

Oftewel, de manager kan langs deze weg toevallig zien hoe iemand functioneert en daar dan iets mee doen. En vanwege die mogelijkheid tot controleren van prestaties had er instemming van de OR moeten worden gevraagd.

De rechter merkt daarbij op dat dit de eerste uitspraak van zijn soort is. Eerdere relevante jurisprudentie is er niet. Wel had hij nog het boek Inzicht in de Ondernemingsraad gevonden (en om raadselachtige redenen zijn de auteurs geanonimiseerd in het vonnis), waarin werd aangegeven dat het er niet om gaat of de systemen gebruikt wórden om personeel te volgen maar of ze daarvoor gebruikt kúnnen worden. Dus toch nog een soort van externe onderbouwing.

Voor de volledigheid wordt ook nog de privacy erbij gehaald, immers je mag (in beperkte mate) privé mailen vanuit die mailbox en het lezen daarvan door de manager is dan een verwerking van je persoonsgegevens. Dat is óók weer een reden waarom toestemming van de OR nodig was.

Op straffe van een dwangsom moet de dienst nu het protocol eerst aan de OR voorleggen, en mag men het pas invoeren na hun toestemming. En ik kan me zo voorstellen dat de OR nu enigszins kritisch zal staan tegenover het protocol.

Arnoud

Gastpost: Privacy is dood, leve de identiteit!

identity-identiteit-kaart.pngOmdat ik met vakantie ben, blog ik het wat rustiger aan. Ter compensatie publiceer ik een aantal zeer interessante gastposts. Vandaag een intrigerend verhaal van Stas Verberkt over waar het wérkelijk om gaat in het privacydebat.

De status quo rond privacy op internet heeft er toe geleid dat privacy en de bescherming van de persoonlijke levenssfeer dogma’s zijn geworden. Men is er volledig voor (“privacy is een grondrecht”) of heeft het al afgeserveerd (“privacy is dead, get over it”), zonder dat er wordt nagedacht over de diepere noodzaak van dit grondrecht en haar toepassingen. En dat terwijl innovatie en privacy helemaal niet lijnrecht tegenover elkaar hoeven te staan.

Back to basics: het gaat om de identiteit
In het vroege liberalisme werden de vrijheid van gedachten en van persoonlijkheid fundamenteel geacht. Die tweede gaat erom dat mensen in alle vrijheid een identiteit moeten kunnen ontwikkelen. Dat betekent dat je zelf bepaald wat je interessant, leuk of afschuwelijk vindt en daaruit een identiteit opbouwt.

Voor democratieën is de vrijheid om een eigen identiteit te ontplooien van groot belang. Als de meerderheid van de mensen gevormd kan worden naar het goeddunken van de machthebber is er slechts een schijndemocratie en zijn er zeker geen vrije mensen, zelfs als deze mensen ondertussen wel gelukkig zijn zoals in Huxley’s Brave New World.

De bescherming van de persoonlijke levenssfeer is een van de afgeleide rechten van het recht op de vrije ontwikkeling van een identiteit. Als iemand alles van jou weet, wordt je makkelijk beïnvloed. Dat kan gebeuren terwijl je het door hebt, zoals bij afpersing, of onderbewust, zoals bij online advertenties vaak gebeurd.

Juist de vrije ontplooiing van de persoonlijke identiteit is van belang. De persoonlijke levenssfeer biedt een plek waar je jezelf aan het publiek kan onttrekken ” wat de Amerikanen zo mooi als ’the right to be let alone” omschrijven in hun definitie van privacy. Echter, wij zijn juist sociale wezens die onszelf willen tonen en die interactie willen hebben met andere mensen. Dus ja, we willen graag op Facebook zitten, maar we willen niet dat we daardoor in ons zelfbeeld en onze vrijheid worden aangetast.

Hoewel de persoonlijke levenssfeer deel is van de definitie van privacy in Europa, staat de expliciete benadering van “ontplooiing van identiteit” meestal niet centraal. Men focust op internet vooral op de verwerking van persoonsgegevens. De nieuwe Privacyverordening wil hier nóg strengere regels stellen. Maar regels over verwerking van persoonsgegevens moeten geen doel op zich zijn.

Overigens kent de Duitse grondwet dit recht wel. In artikel 2 lid 1 staat namelijk dat iedereen recht heeft op de vrije ontplooiing van zijn persoonlijkheid, zolang de rechten van anderen, de grondwettelijke orde of de “morele wet” niet geschaad worden. Dat laatste is overigens niet zo eng als het klinkt, maar kun je beter interpreteren als “TBS is ook een beperking op de vrije ontwikkeling”.

Het begint met transparantie<br/> Een versterking van de privacy begint met transparantie. Weten wat ze over je weten. Natuurlijk, nu staat de wet bescherming persoonsgegevens al toe om inzage in je persoonsgegevens te krijgen, maar dat gaat vaak zeer bureaucratisch en blijkt in de praktijk nog eens niet te werken ook.

Het moge duidelijk zijn dat niemand zit te wachten op vijf kilo aan papier waarvoor je drie mensen moet inhuren om te kijken of jouw rechten geschaad worden. Liever zie ik een proactief recht op inzage, waarbij ik meteen denk aan een duidelijke visuele weergave van de persoonsgegevens die een partij van mij heeft. In mijn gedachten zie ik al fantastische “identity dashboards” voorbijschieten die direct uit een SciFi film gegrepen zijn. Dan ben je pas in controle over je eigen identiteit.

De echte bedreiging: profilering<br/> Digitale profilering van mensen is de grootste bedreiging voor de vrije identiteit anno 2012. Bij profilering worden grote hoeveelheden data verzameld, met behulp van websites, klantenpasjes en verkoopstatistieken. Deze data kan gebruikt worden om eigenschappen te correleren en mensen te classificeren. Op deze manier weet Google dat jij graag advertenties voor films ziet, maar zou ook een verzekeringsmaatschappij kunnen besluiten jou te weigeren. Dit soort technieken hebben direct effect op personen, zonder dat er ook maar een mens aan te pas hoeft te komen.

Als het om transparantie en profilering gaat, hebben de Duitsers het echt begrepen. In hun Datenschutzgesetz staat namelijk in artikel 34 lid 2 dat mensen het recht hebben op inzage in waarschijnlijkheidsscores, oftewel de statistische resultaten van de profilering, inclusief informatie over de gebruikte datasoorten en een algemene en begrijpbare uitleg over de totstandkoming van deze scores. Vooral dat tweede is een verademing: een bedrijf stuurt niet een statistisch rapport dat nog dikker is dan de stapel aan persoonsgegevens die Facebook van jou heeft, maar volstaat met twee kantjes waarop in begrijpbare termen uitgelegd wordt hoe ze jou geclassificeerd hebben. Bijkomend voordeel: bedrijfsgeheime statistische methoden hoeven ook niet beschermd te worden.

Iets verderop in datzelfde artikel staat vervolgens dat dit recht onverkort geldt als de berekening wordt gemaakt op basis van geanonimiseerde gegevens. Dat is een belangrijke toevoeging, want vaak draaien profileringsprogramma’s op datawarehouses vol met geanonimiseerde data, waardoor de rechten op inzage in de profileringsscores belemmerd konden worden, maar niet onder deze regel: het gaat niet om de invoer, maar om het feit dat die score invloed heeft op mensen van vlees en bloed.

In artikel 20 lid 4 van de nieuwe concept privacyverordening van de Europese Unie staat dat mensen recht hebben op inzage in de voorgestelde effecten van profilering. Hoewel dit een stuk minder gedetailleerd is dan de Duitse variant, lijkt mij dit een stap in de juiste richting. Terecht benoemt professor Hildebrandt dit als het meest revolutionaire recht van het concept.

Op naar een beschermde identiteit<br/> Als het aan mij ligt beschermen we voortaan de ontplooiing van de identiteit en passen we bestaande rechten daarbinnen. Ik vindt het veel belangrijker dat Google geen rare dingen doet met mijn data, dan of ze die wel of niet hebben. Veel liever zie ik proactieve transparantie, dan dat we uit paranoia allerlei bureaucratische procedures moeten opstarten. Verplicht bedrijven te vertellen wat ze weten en vooral wat ze daaruit concluderen.

Stas Verberkt is student MSc Computer Security aan het Kerckhoffs Institute. Hij blogt over informatiebeveiliging en digitaal liberalisme.

Kopiëren van paspoorten is verboden, tenzij

Van de frase “kopietje paspoort” krijg ik jeuk, maar het is op zich wel goed dat het College Bescherming Persoonsgegevens recent richtsnoeren heeft uitgegeven over het maken van zo’n kopie. Want het begint inderdaad belachelijk te worden, hoe veel bedrijven en instellingen een kopie van je identiteitsbewijs willen maken. En nee, dat mag dus niet zomaar.

In het algemeen hebben medewerkers van bedrijven en organisaties geen wettelijke bevoegdheid om een persoon te verplichten zich te legitimeren, zo beginnen de richtsnoeren. Ze kunnen iemand dus hooguit vragen om legitimatie. Okee, maar je kunt die vraag koppelen aan “anders mag je niet naar binnen/niets kopen” dus dat lijkt me enigszins een wassen neus. Meld het vooraf (bordje bij de deur) en je komt een heel eind.

Belangrijker -ook voor een organisatie zelf- is je afvragen waaróm je wilt dat mensen zich legitimeren. En natuurlijk wat je wilt gaan doen met die legitimaties. Kun je bijvoorbeeld überhaupt vaststellen of een gepresenteerd legitimatiebewijs wel echt is? Ga je je medewerkers op cursus doen om de echtheidskenmerken van een identiteitskaart te leren herkennen?

Soms zijn er wettelijke plichten om iemands identiteit vast te leggen of gegevens vast te leggen. Zo moeten hotels bepaalde gegevens van gasten registreren en die verifiëren uit een officieel identiteitsdocument (wat trouwens wat anders is dan een identiteitsbewijs, en dat is weer wat anders dan een legitimatiebewijs). Maar het vastleggen van die gegevens hoeft niet per se te gebeuren door het hele document te kopiëren, en dat mág dus niet, aldus het Cbp.

Het maken van een kopie van een identiteitsdocument is een verwerking van persoonsgegevens. Daarmee moet die kopie gerechtvaardigd worden onder de Wet bescherming persoonsgegevens. Er moet dus een grondslag zijn. De belangrijkste is de uitdrukkelijke toestemming, en ook de grondslag “dit is nodig om een contract na te komen” of “wettelijke plicht” zal hier vaak een rol spelen. Een werkgever móet bijvoorbeeld een kopie identiteitsbewijs bewaren van werknemers.

“Uitvoering contract” als grondslag komt dus neer op wat ik net zei: je meldt het vooraf en dan hoort het er gewoon bij. Maar in de richtsnoeren trekt het Cbp hier wel een grens: je mag géén contractuele eis stellen dat je een kopie mag maken als je daarmee “bijzondere” gegevens vastlegt, zoals het BurgerServiceNummer. Verwerken daarvan mag immers alléén als daar een wettelijke bevoegdheid voor bestaat, en “we hebben het als algemene voorwaarde bepaald” schept géén bevoegdheid.

Wie dus op grond van zo’n voorwaarde een kopie wil maken, moet het BSN weglaten, net als de foto. Foto’s zijn immers óók bijzondere persoonsgegevens, zodat foto’s niet zomaar mogen worden gekopieerd. Een toegangspas voor werknemers is bijvoorbeeld toegestaan, want een foto heeft daar een duidelijke noodzaak: het tegengaan van gebruik van andermans pas. Maar een hotel heeft voor haar gasten geen reden een foto te bewaren, en mág die dus niet bewaren.

Of je voor overige gegevens (naam, adres, geboortedatum etc) wél zomaar arbitrair mag eisen dat je een kopie mag maken, laat men soort van in het midden. Men zegt:

In zeer uitzonderlijke gevallen kan sprake zijn van het overnemen van gegevens van een identiteits­document of het kopiëren of scannen ervan. Een bedrijf of organisatie moet de noodzaak daartoe dan wel gedocumenteerd kunnen onderbouwen. In de praktijk zal een dergelijke situatie zich niet vaak voordoen, omdat bij een behoefte aan legitimatie het tonen van een identiteitsdocument in beginsel voldoende is.

Dit gaat echter volgens mij over de restcategorie uit de Wbp: de eigen dringende noodzaak die zwaarder weegt dan de privacy. Maar als je het via de algemene voorwaarden aanpakt, zit je niet in deze restcategorie. Dan beroep je je op “noodzakelijk voor uitvoering overeenkomst”, oftewel “dit was afgesproken dat het mocht”.

Daarover iets eerder:

Leveranciers of verkopers staat het in beginsel vrij om aan hun dienst of product voorwaarden te ver­binden. Voordat een overeenkomst wordt aangegaan – zeker als het kostbare producten betreft, langer lopende abonnementen of een koop op afstand – zal een ondernemer (meer) zekerheid willen hebben over met wie hij zaken doet om (toekomstige) betalingen veilig te stellen. Daarvoor kan de ondernemer aanvullende informatie verlangen of voorwaarden stellen om bijvoorbeeld fraude te voorkomen of snel te laten opsporen. Dat betekent overigens niet dat het kopiëren of scannen van identiteitsdocumenten zomaar als voorwaarde gesteld kan worden.

maar men laat het bij die laatste zin, zonder onderbouwing wanneer het dan “zomaar” is en wanneer je wél de voorwaarde mag stellen. Ik zou het eerlijk gezegd niet weten waarom het niet zomaar zou mogen (minus BSN en foto en zo). Zolang er maar een redelijke grond is om die gegevens te willen hebben.

Bij internetdienstverleners wringt dit nog iets meer: je kunt je klanten niet persoonlijk spreken, dus zodra je iets wilt verifiëren dan móet je haast wel een kopie laten opsturen. Denk aan het aangaan van een hostingcontract met achterafbetaling of het indienen van een inzageverzoek onder de Wbp (haha ironie). Ik denk dat het prima is om in die gevallen een kopie te vragen, natuurlijk met weglating van BSN en foto.

Uiteraard moet je wel je beveiliging op orde hebben; gewoon kopietjes paspoort (jeuk) in een doosje doen in het magazijn is natuurlijk niet de bedoeling.

Arnoud

Uw intranet hoeft niet meer bij het College bescherming persoonsgegevens aangemeld

vraag-de-diskette-aan.pngMinder administratieve lasten en kosten voor verantwoordelijken, meldde het College bescherming persoonsgegevens (via) onlangs. Door een uitbreiding van het Vrijstellingsbesluit hoeven “inmiddels algemeen gebruikelijke ICT-toepassingen als intranet en persoonlijke websites en weblogs” niet langer te worden aangemeld. Niet dat iemand dat deed, maar goed.
De Wet bescherming persoonsgegevens (“privacywet”) is erg streng en formalistisch. En je gaat denken dat ie door IT-ers is gemaakt, want bij de IT geldt: ongeacht het probleem, de oplossing is een database. In dit geval een database met meldingen, waarin partijen die persoonsgegevens verzamelen en gebruiken moeten uitleggen wat ze precies doen en waartoe en waarom. Mocht u zich vervelen: lees eens een paar meldingen en kijk of u kunt zeggen wat ze nu precies doen.

Werkelijk niemand heeft me nog kunnen uitleggen wat vandaag de dag het praktisch nut is van die melding. Maar goed, het moet. Ook voor triviale verwerkingen zoals het smoelenboek op intranet. Vrijstellingen zijn namelijk beperkt opgeschreven: val je er ook maar één letter buiten, dan moet je alsnog gaan aanmelden.

Zo vermeldt de vrijstelling voor intranetten dat je alleen deze personalia mag vermelden:

naam, voornamen, voorletters, titulatuur, geslacht, geboortedatum, adres, postcode, woonplaats, telefoonnummer en soortgelijke voor communicatie benodigde gegevens;
Mijn eerste gedachte is dan, waar is het e-mailadres? En de link naar LinkedIn? Zijn die “soortgelijk”? En trouwens, waarom wél de geboortedatum maar niet mijn Twitteraccount?

Individuele personen met een website hebben ook een vrijstelling. Dat is de kortste uit het besluit, en meteen ook de onduidelijkste wat mij betreft. Wat mag een individueel persoon op zijn website zetten?

  • gegevens van persoonlijke of familiaire aard de verantwoordelijke betreffende;
  • meningen en standpunten over gebeurtenissen, feiten en omstandigheden;
  • foto’s, videobeelden met of zonder geluid.
Dit lijkt me tamelijk onzinnig, al is het maar omdat een verwerking voor persoonlijke omstandigheden sowieso buiten de Wbp valt (artikel 2 lid 2a). En de tweede bullet, die naar journalistiek verwijst, betreft een handeling die buiten de meldplicht valt. Journalistiek valt wel onder de privacywet, maar journalisten hoeven hun artikelen niet aan te melden als ‘verwerking’ van persoonsgegevens. Bloggers dus ook niet.

Kennelijk moet je trouwens dan weer wél je blog aanmelden als er mensen reageren, want de namen en eventuele homepages van reageerders staan niet genoemd in deze vrijstellingslijst. Maar geen zorgen: jullie zijn allemaal journalistiek bezig.

Wie niet onder een vrijstelling valt, moet zijn verwerking aanmelden bij het college.

En tot voor vrij kort stond daar nog de mogelijkheid een diskette aan te vragen, zie het plaatje rechtsboven. Dat kan nu (eindelijk) niet meer.

Arnoud

70.000 euro schadevergoeding voor internetstalking, naar Amerikaans recht

stalking-creepy-acceptable.pngDe 31-jarige Amsterdamse Efthimia D. is veroordeeld tot het betalen van een schadevergoeding van 70.000 euro vanwege cyberstalken, meldde Nu.nl een paar weken terug. En nee, Nu.nl snapt het verschil niet tussen boetes en schadevergoeding. Het duurde even maar het vonnis is nu beschikbaar. En de zaak is complexer dan ik dacht: de Nederlandse rechter paste Californisch recht toe om de zaak te kunnen beslissen.

De zaak is een vervolg op een eerdere in Amerika gevoerde procedure. De vrouw plaatste allerlei berichten over de Amerikaanse filmmaker Christopher Johnson en actrice Mariana Tosca op Twitter, Facebook, weblogs en diverse websites. De rechtbank in Los Angeles legde een contactverbod (restraining order) op en bepaalde dat de berichten moesten worden verwijderd. Maar die uitspraak had niet het beoogde effect, omdat de plaatser van de berichten in Nederland verbleef. Update (3 juli 16:19) zie ook de reactie op de feiten door Efthimia in de comments.

Daarop stapten de filmmaker en de actrice met behulp van advocaat Cees Nierop naar de Nederlandse rechter, want die kan wél een effectief vonnis opleggen. Bovendien kan die een dwangsom toevoegen aan een eventueel verbod, zodat je ook daadwerkelijk naleving van het vonnis kunt afdwingen.

Alleen: de publicaties waren in het Engels, bij een Amerikaanse hostingpartij ondergebracht en gericht tegen twee mensen die in Californië wonen. Is de Nederlandse rechter dan wel bevoegd? En naar wiens wetboek moet je dit beoordelen, het onze of het Californische?

Dit zijn twee verschillende vragen, en de Nederlandse rechter komt hier tot twee verschillende antwoorden. Hij is bevoegd want de gedaagde woont hier (kort gezegd) maar hij moet Californisch recht toepassen want het handelen van de gedaagde had daar zijn voornaamste uitwerking.

Inhoudelijk heeft de rechter weinig moeite met Amerikaans recht: ze hebben daar ook defamation, dat is Engels voor smaad, en wat ik hier lees kan gewoon écht niet, dus dat is defamation, als ik het even kort door de bocht mag samenvatten. Nou snap ik dat volledig gezien de uitingen, maar in de VS werkt defamation net even anders dan bij ons smaad: een waarheid is nooit smaad, ongeacht hoe erg deze je reputatie aantast en ongeacht hoe relevant de opmerking is voor het publieke debat vandaag de dag. Niet dat ik daarmee de uitingen legaal acht, want er zat veel meer tussen dan alleen roddels over oude feitjes (wat bij ons al genoeg kan zijn voor smaad overigens, een oude koe oprakelen kan smaad zijn). Maar het is wel een belangrijk verschil tussen ons en hun rechtssysteem.

Dat de rechtbank in LA de uitspraken ook verboden heeft, toont dan weer wel aan dat uiteindelijk de rechter hier wel goed zat. En hij pakt meteen door: het negeren van een TRO levert stalking op, en dat is een strafbaar feit in Californië. En gezien de aard van de feiten vindt de Nederlandse rechter het dan ook gepast om zelf ook een verbod op te gaan leggen.

Het contactverbod is breed, en omvat naast een echt contactverbod ook een publicatieverbod:

onder eigen naam, een andere naam, anoniem of via anderen berichten via tekst in het algemeen, foto’s, video’s, geluidsfragmenten, podcasten of op welke wijze dan ook op het internet te plaatsen over eisers, familie en vrienden van eisers, zakenpartners van eisers, bedrijven van eisers danwel bedrijven waar zij werkzaam zijn

In Nederland zou de rechter normaal erg terughoudend zijn met zo’n generiek verhaal, omdat het raakt aan de vrijheid van meningsuiting. Het liefst verbiedt de rechter alleen de specifieke uitingen (“of verhalen van gelijke strekking”) maar niet “ieder bericht over eiser”. Maar dit was zo’n extreem geval met een stroom aan smadelijke uitingen dat ik het totaalverbod ook naar Nederlands recht wel zou kunnen snappen. En in de VS kan dit ook, ondanks de zeer ruime free speech-wetgeving.

Opmerkelijk is nog dat de rechter “punitieve schade” toewijst, althans een voorschot daarop. Punitive damages zijn een typisch Amerikaans fenomeen. Het is een soort van civiele boete, we vinden wat je deed zó erg dat we naast de echte schade er nog wat bovenop doen, gewoon omdat het kan en in de hoop dat het pijn doet nu. Dat kennen wij niet. Alleen de werkelijke schade (met bonnetjes bewezen) komt in aanmerking voor vergoeding. Maar omdat hier Amerikaans recht wordt toegepast, is het wel mogelijk om punitieve schadevergoeding op te leggen.

Arnoud<br/> Afbeelding: endlessorigami.blogspot.com