Monsterboard’s tell-a-friend: zo moet het dus niet

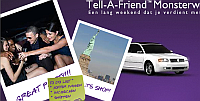
monsterboard-thumb1.pngMarc Drees mocht naar New York. Dacht hij. Want op de site hadden ze niet alleen irritante muziek, maar ook algemene voorwaarden, en toen bleek het toch allemaal iets anders te liggen. Het ging om een wedstrijd waarbij je je naam en persoonsgegevens moest opgeven, plus nog wat anders:

Maar dan moet ik ineens ook persoonsgegevens van mijn vrienden invullen. Wacht even? Ik heb toch alleen toestemming gegeven tot het verzamelen en beschikbaar stellen van mijn eigen persoonsgegevens?

En ik zit nu de persoonsgegevens van anderen in te vullen die daar helemaal geen toestemming voor hebben gegeven. Maar dat is nu mijn probleem geworden? Netjes van Monsterboard.

Een perfect voorbeeld van hoe een tell-a-friend systeem niet moet. Zulke systemen zijn alleen onder voorwaarden legaal. Er zijn vier eisen:

  1. De communicatie gebeurt volledig op eigen initiatief van de internetgebruiker (of afzender), de website stelt hier geen (kans op) beloning tegenover voor afzender of ontvanger.
  2. Voor de ontvanger moet het duidelijk zijn wie de initiatiefnemer van de e-mail is, zodat hij diegene kan aanspreken als hij niet gediend is van dergelijke mails.
  3. De afzender moet volledige inzage hebben in het bericht dat namens hem wordt verzonden, zodat hij de verantwoordelijkheid kan nemen voor de persoonlijke inhoud van het bericht.
  4. De website in kwestie mag de e-mailadressen en andere persoonsgegevens niet gebruiken of bewaren voor andere doeleinden dan het eenmalig verzenden van een bericht namens de afzender. Daarnaast dient de website het systeem te beveiligen tegen misbruik, zoals het geautomatiseerd verzenden van spam.

Een reisje naar New York lijkt me toch wel een (kans op) beloning voor de afzender of ontvanger.

Het doel van Monsterboard bij het verzamelen van de adressen is om deze mensen vacatures te kunnen sturen. Je mag namelijk geen vrienden opgeven als er geen voor die vrienden passende vacatures bij Monsterboard bekend zijn! Je kunt dus maar beter een puntlasser in je vriendenkring hebben dan een lerares Frans geloof ik.

Hoe zouden jullie het vinden als je zo aan Monsterboard gegeven werd door een vriend?

Arnoud
De journalistieke verwerking onder de WBP

sms-belasting-telefoon.pngDe belastingtelefooon maar dan anders. Dat was het idee achter een SMS-dienst van het Finse bedrijf Satamedia: voor 2 euro kun je per SMS de gegevens uit ieders belastingaangifte opvragen. Geheel legaal, want in Finland zijn belastingaangiftes openbaar beschikbaar(!). Maar er is toch wel een verschil tussen een document inzien bij de belastingdienst of diezelfde gegevens laagdrempelig ontsluiten via een SMS, vond de Finse privacywaakhond. Zij stapte naar de rechter, en die verwees door naar het Europese Hof van Justitie.

In haar arrest (gevonden via SOLV Advocaten) bepaalt dat Hof nu dat publicatie van openbare gegevens, ook als het persoonlijke informatie is, in principe onder de uitzondering voor journalistieke verwerkingen valt. Daarmee is het kranten en andere media toegestaan om zulke publieke bronnen te verzamelen en tot artikelen te verwerken. En zoals ik het lees, valt ook een zoekmachine onder de definitie van “journalistiek”.

In Finland zijn belastingaangiftes kennelijk openbaar. Het bedrijf Markkinapörssi zag daar een leuke scoop in en publiceerde elk jaar een serie uittreksels in de krant Veropörssi. Een soort van Quote 500 maar dan groter zeg maar. De informatie in die publicaties omvat de voor” en achternaam van ongeveer 1,2 miljoen natuurlijke personen met een inkomen boven een bepaald bedrag, alsmede op 100 EUR nauwkeurig de hoogte van hun inkomen uit kapitaal en arbeid en gegevens over hun vermogensbelasting. Deze informatie wordt meegedeeld in de vorm van een alfabetische lijst per gemeente en per inkomenscategorie.

Zusterbedrijf Satamedia bood de informatie uit de krant weer als SMS-dienst aan. En dat vonden de Tietosuojavaltuutettu en de Tietosuojalautakunta, de Finse privacywaakhonden met toch wel hele leuke namen, toch net iets te ver gaan. Zij spanden een rechtszaak aan, en dit leidde tot vragen aan het Europese Hof van Justitie, omdat het hier ging over de uitleg van de journalistieke exceptie op de (Finse) Wet Bescherming Persoonsgegevens.

Voor het Hof was het duidelijk dat de gegevens in kwestie persoonsgegevens zijn. En het op een rijtje zetten van belastinginformatie is een ‘verwerking’ in de zin van de wet, ook als je alles uit openbare bronnen haalt. Logisch, die termen zijn zeer breed bedoeld en je moet je best doen om gegevens te gebruiken zonder dat dat juridisch gezien een verwerking is. Maar mag het?

Het Hof loopt keurig de uitzonderingen (persoonlijk gebruik, openbare veiligheid, opsporing etcetera) langs en constateert dat die niet opgaan als een bedrijf die gegevens te koop aanbiedt. En dan komen we bij de hamvraag: is dit een journalistieke verwerking?

Het commerciële karakter doet niet ter zake, aldus het Hof, want een nieuwsmedium kan best (mede) commerciële motieven hebben. Je bent in ieder geval journalistiek bezig wanneer je

de bekendmaking aan het publiek van informatie, meningen of ideeën tot doel hebt, ongeacht het overdrachtsmedium. Deze activiteiten zijn niet voorbehouden aan mediaondernemingen en kunnen een winstoogmerk hebben.

En dat is een breed criterium, waar je al snel aan voldoet. Dat wil niet zeggen dat je dus alles maar mag publiceren, want ook journalisten zijn gebonden aan de WBP. Maar journalisten staan nu wel sterker wanneer iemand een publicatie middels een beroep op de WBP zou willen tegenhouden.

Wat me trof aan deze definitie, is dat een zoekmachine er ook onder lijkt te vallen. Die heeft immers ook tot doel om het publiek bepaalde informatie beschikbaar te stellen. Is Google daarmee nu een journalistiek medium geworden? Dat zou nogal wat zijn: Google zou dan geen plicht meer hebben om informatie uit haar index te verwijderen wegens privacyschending, omdat die plicht immers niet geldt voor journalistieke publicaties.

Zouden jullie je belastingaangifte in de krant willen eigenlijk? Ik vind het nogal een inbreuk op de privacy eigenlijk. Waarom zouden de Finnen hiervoor gekozen hebben?

Arnoud

Wanneer overlijdt Arnoud Engelfriet?

overlijdensbericht-sterfdatum-nl.pngBrr, wat een lugubere site. Op Sterfdatum.nl kun je je naam en wat gegevens zoals geboortedatum, links- dan wel rechtshandig zijn en geslacht invullen, en dan “berekent” de site wanneer je doodgaat. Ik in 2053 kennelijk.
Nou is zo’n lugubere grap tot daar aan toe, maar deze site doet meer: ze maken een publiek toegankelijke link die iedereen op kan vragen om te zien wanneer ik (volgens hen) zal komen te overlijden. En dankzij wat klassieke zoekmachineoptimalisatietrucjes scoort die link vervolgens lekker hoog in Google.

En nee, dat mag niet. Ook al is het als grap bedoeld, mensen die serieus hun gegevens invullen, onthullen daarmee persoonsgegevens over zichzelf. Bijzondere persoonsgegevens zelfs: het raakt hun gezondheid. En die mag je niet publcieren behalve met expliciete toestemming, die nergens wordt gevraagd.

Helemaal onderaan staat wel

* De ingevoerde gegevens worden toegevoegd aan onze database en gepubliceerd op deze website.
maar dat is bij lange na niet genoeg.

Ook leuk is deze disclaimer:

De ingevoerde gegevens worden alleen gepubliceerd op sterfdatum.nl en zijn niet te verwijderen.

Maar zo werkt dat niet: de Wet Bescherming Persoonsgegevens zegt duidelijk dat je het wettelijk recht hebt om je gegevens te laten verwijderen.

Dus dan denk je, daar gaan we ze over mailen. Maar dan lees je dit:

Dat je op deze pagina zit en boos wilt mailen geeft al aan dat je een beetje een zeikerd bent. Denk nog even goed na voor je het formulier verstuurd.

wat mij niet veel vertrouwen geeft over de naleving van de WBP.

Of ben ik nu veel te serieus over een luguber bedoeld “grapje”?

Arnoud

Tell a friend-systemen onder voorwaarden legaal

Ja ja, dat vond u allemaal heel ironisch: mij via tell-a-friend linkjes het nieuws melden dat tell-a-friend systemen onder voorwaarden legaal verklaard zijn. Maar die voorwaarden zijn dan wel weer heel streng, zodat driekwart van u mijn persoonsgegevens in strijd met de wet verwerkt heeft. En dat vind ik dan weer ironisch. Afijn, waar hebben we het over. Oh ja, spam.
Tell-a-friend systemen op websites laten mensen naam en e-mailadres van vrienden invullen, die vervolgens een webpagina, een digitale ansichtkaart, een interessante aanbieding of een uitnodiging voor een spelletje in de mail ontvangen. De juridische vraag is of dat mag: de Telecomwet verbiedt het versturen van commerciële mails zonder toestemming, en de privacywetgeving verbiedt het verwerken (opslaan of gebruiken) van e-mailadressen zonder toestemming. Toestemming van de ontvanger wel te verstaan, en dat is precies waar deze systemen tegenaan lopen: je kunt je vrienden niet opt-innen voor dat soort berichten.

In een gezamenlijk oordeel formuleren de telecom- en privacywaakhonden vier regels waar een tell-a-friend systeem op een website aan zou moeten voldoen. Zowel Agent van Geel als het ministerie van Defensie handelen toch echt in strijd met de wet.

Uitgangspunt van zowel College Bescherming Persoonsgegevens als OPTA is dat de wet inderdaad geschonden wordt door tell-a-friend systemen. Onder bijzondere omstandigheden zijn zij bereid om toch hun toestemming te geven.

De OPTA formuleert drie eisen:

  1. De communicatie gebeurt volledig op eigen initiatief van de internetgebruiker (of afzender), de website stelt hier geen (kans op) beloning tegenover voor afzender of ontvanger.
  2. Voor de ontvanger moet het duidelijk zijn wie de initiatiefnemer van de e-mail is, zodat hij diegene kan aanspreken als hij niet gediend is van dergelijke mails.
  3. De afzender moet volledige inzage hebben in het bericht dat namens hem wordt verzonden, zodat hij de verantwoordelijkheid kan nemen voor de persoonlijke inhoud van het bericht.

De Agent van Geel-actie voldoet aan de eerste eis, want een beloning krijg je niet. Maar het was bepaald niet duidelijk wie de afzender was. Je werd gebeld door agent Van Geel zelf, en zien wie je opgegeven had, kon niet. Ook had je als afzender geen inzage in het bericht. Voor de recente Defensie-actie (“Geeft acht!”) geldt hetzelfde.

Het CBP voegt daar nog aan toe:

  1. De website in kwestie mag de e-mailadressen en andere persoonsgegevens niet gebruiken of bewaren voor andere doeleinden dan het eenmalig verzenden van een bericht namens de afzender. Daarnaast dient de website het systeem te beveiligen tegen misbruik, zoals het geautomatiseerd verzenden van spam.

Na het versturen van de tell-a-friend mail moet het e-mailadres van de ontvanger dus worden weggegooid. Zelfs een herinnering sturen mag niet, meldt het CBP.

Het lijkt me een aardig compromis. Wat jullie?

Arnoud

Bescherming persoonsgegevens 2.0 (in Tijdschrift voor Internetrecht)

In het Tijdschrijft voor Internetrecht publiceerde ik het artikel Bescherming persoonsgegevens 2.0 over de Richtsnoeren Publicatie van persoonsgegevens op internet waar ik me al eerder druk over heb gemaakt.

Op 11 december 2007 publiceerde het College Bescherming Persoonsgegevens (CBP) de Richtsnoeren Publicatie van persoonsgegevens op internet. Deze Richtsnoeren geven aan hoe de Wet Bescherming Persoonsgegevens (WBP) geldt voor website-eigenaren, forumbeheerders en andere internetters die persoonsgegevens verwerken. In het Tijdschrift voor Internetrecht schreef ik een artikel over de impact van deze Richtsnoeren voor sociale sites. Hoe sterk is de privacy op zulke sites?

Aanbevolen citeerwijze: A. Engelfriet, ‘Bescherming persoonsgegevens 2.0’, IR 2008, 34.

Arnoud

Stijlvolle actie of privacycriminaliteit?

bluf-openbaren-geencommentaar.pngWeet u nog, GC versus GS? Na publicatie van de “Geenstijlchecker” door weblog Geencommentaar kwam Geenstijl geheel in eigen stijl met een stukje Javascript-malware om de site van GC plat te leggen. Dat kon bepaald niet door de beugel, maar aan de actie van GC hing ook een luchtje. Een privacyluchtje om precies te zijn. GC vroeg het na bij het College Bescherming Persoonsgegevens, en kreeg te horen dat ze fout bezig waren.

Wat GC namelijk deed, was een zwarte lijst aanleggen van mensen die je maar beter niet op je blog moet laten reageren. En zwarte lijsten aanleggen ligt gevoelig onder de privacywet. Die stelt strenge eisen aan alle lijsten, filters en andere systemen waarmee je mensen kunt weren uit je winkel, site of andere dienst.

De belangrijkste eis die GC schond, was dat je mensen vooraf moet informeren over hoe ze op de zwarte lijst terecht kunnen komen. Ook moet je beleid hebben en toelichten over de criteria. Je kunt met andere woorden niet zomaar iemands IP-adres nemen en dat op een lijst zetten die je dan als grote verrassing publiceert als zijnde “roze randdebielen”.

Ook zegt het CBP dat de beheerders hun naam en adresgegevens op de site moeten publiceren. Dat is wat raar. Kennelijk heeft het CBP niet goed opgelet om wat voor site het ging. Bij een site als GC gelden de privacyrichtsnoeren gewoon. En daar staat in dat een website als deze kan volstaan met een in Nederland gehost e-mailadres (zodat bij problemen de provider kan worden aangesproken om de gebruiker te identificeren).

Benieuwd of dit nog een juridisch staartje krijgt.

Arnoud

Afgifte persoonsgegevens achter Gmail-account verplicht

Ruzie met je mede-directeur, in echtscheiding liggen en er dan ook achterkomen dat allebei die wederpartijen weten wat je mailt. Daar zou ik ook boos om worden. De directeur van een bedrijf had ruzie met een compagnon, en lag ook nog eens in een zo te lezen niet prettig verlopende echtscheidingsprocedure. Tijdens de afwikkeling bleek dat zowel die compagnon als zijn vrouw kennis hadden van dingen die alleen in e-mails van en naar anderen stonden, zo wisten Zibb en de Telegraaf te vertellen. Enig onderzoek door een ingehuurde systeembeheerder bracht een stiekem ingestelde forwarding regel aan het licht, die alle mail kopieerde naar een Gmail-mailbox.
Het lag redelijk voor de hand dat die compagnon die regel had ingesteld, omdat hij als enige de gelegenheid en vakkennis had om dit te kunnen doen. Maar om dat te bewijzen, valt nog niet mee. Vandaar dat deze directeur Google voor de rechter sleepte en eiste dat het bedrijf de persoonsgegevens zou afgeven van de eigenaar van de mailbox.

De rechtbank toetst het verzoek aan het Lycos/Pessers-arrest, en herformuleert de eisen die daarin gesteld zijn in het vonnis als volgt:

  1. Het moet voldoende aannemelijk zijn dat sprake is van onrechtmatig handelen van de desbetreffende gebruiker.
  2. Het dient buiten redelijke twijfel te zijn dat degene van wie de gevraagde persoonlijke gegevens ter beschikking dienen te worden gesteld ook daadwerkelijk degene is die zich aan dit handelen schuldig zou hebben gemaakt.

Als hieraan is voldaan, moet de rechter nog een afweging maken tussen de privacybelangen van de betrokkenen bij het geheim houden van hun gegevens en het belang van de eiser om tegen het onrechtmatig handelen op te treden. Met andere woorden, wat is erger, de privacyschending door te onthullen wie er achter zit, of de onrechtmatige daad gepleegd door die persoon?

In deze zaak had de rechter er geen moeite mee om de afweging in het voordeel van de eiser uit te laten vallen. De belangrijkste overweging:

4.8. Zoals onder 4.5 overwogen is aannemelijk dat het Gmail-adres ook is gebruikt om de inhoud van aan [bestuurder] gerichte e-mails aan derden te overhandigen. Dit levert misbruik jegens [eiseres c.s.] op. De ernst van dit misbruik van het Gmail-adres en de gevolgen daarvan voor [eiseres c.s.] leveren een zo zwaarwegend belang van [eiseres c.s.] op dat het belang van Google bij de bescherming van de privacygevoelige informatie van haar gebruikers in dit geval dient te wijken.

Google moest dan ook de IP-adressen achter het account afgeven, plus het secundaire (backup) e-mailadres dat daaraan gekoppeld was.

Via Boek9.nl.

Arnoud

Een zwarte lijst beginnen voor webwinkels, mag dat?

blacklist-blackboard-bord-lijst.jpgEen lezer mailde me:

Als internetondernemer loop ik al een tijdje tegen het probleem aan dat er via mijn website met regelmaat ‘valse’ bestellingen gedaan worden. Klanten betalen niet, zendingen onder rembours worden nooit afgehaald op het postkantoor, er worden duidelijk foutieve gegevens ingevoerd, en ga zo maar door. Nu heb ik samen met een paar collega-ondernemers het plan om een zwarte lijst op te zetten. We zetten een website op waar we wanbetalers en oplichters kunnen aanmelden, zodat we die van elkaar kunnen zien. Maar mag dat eigenlijk wel? En moeten we de site dan achter een wachtwoord zetten, of mag het ook gewoon openbaar zijn?

Het aanleggen van zwarte lijsten is juridisch een moeilijk punt. Het belang voor winkeliers is duidelijk, maar het kan voor betrokken personen bijzonder vervelende gevolgen hebben. Zeker omdat mensen er onterecht op kunnen belanden. Wat nu als ik verhuis naar een plek waar een wanbetaler woonde? Dan krijg ik niets bij jou besteld. Of ik heb ruzie met een klant over iets ongerelateerds en zet hem op de zwarte lijst.

De Wet Bescherming Persoonsgegevens stelt strenge eisen aan zwarte lijsten. Het College heeft een checklist Zwarte lijsten opgesteld om te kunnen nagaan of een lijst binnen de wet blijft.

Voor een zwarte lijst gelden dezelfde regels als voor andere verwerkingen en registraties van persoonsgegevens. Zo moet vooraf aangekondigd zijn dat deze gegevens verwerkt worden. Een winkel moet dus op een of andere manier kenbaar maken dat men een zwarte lijst beheert. Ook moeten mensen in staat zijn om na te gaan dat zij op deze lijst staan, en hebben zij het recht om eraf gehaald te worden als blijkt dat hun vermelding onterecht was.

Verder moet een bedrijf of belangenorganisatie antwoord geven op de volgende vragen:

  1. Met welke gedragingen komt iemand op de zwarte lijst?
  2. Welk belang heeft het bedrijf bij de zwarte lijst?
  3. Hoe belangrijk is de dienst of het product voor de betrokken personen? Hoe belangrijker, hoe lastiger het is een zwarte lijst te hanteren.
  4. Is het gebruik van een zwarte lijst proportioneel? Met andere woorden, wegen de belangen van de winkelier op tegen de belangen van de betrokken personen?
  5. Is er geen andere mogelijkheid om de schade voor de winkelier te beperken (subsidiariteit)?
  6. Hoe en wanneer wordt iemand gemeld dat hij op de zwarte lijst staat?
  7. Hoe lang blijf je daarop staan, en wanneer ga je er weer af?

Er zijn nog meer eisen, zie daarvoor de checklist.

Voor de meelezende ondernemers: zou een zwarte lijst die je deelt met collega-bedrijven nuttig zijn in jullie branche?

Arnoud

Aansprakelijk voor kwaadaardige gadgets op Hyves?

aapje-api.pngCollega-jurist Danny Mekic’ kwam onlangs met de interessante observatie: hoe zit het met vertrouwen van gadgets op sociale netwerksites zoals Hyves?
Gadgets of widgets zijn kleine applicaties die je op een webpagina, blog of iets dergelijks kunt opnemen. Daarmee kun je bijvoorbeeld laten zien of je online bent op MSN, spelletjes toevoegen, het weerbericht in jouw stad laten zien of andere al dan niet nuttige dingen voor je bezoekers doen. Maar die applicaties kunnen ook allerlei persoonsgegevens verzamelen en daarmee enge dingen doen.

Vrij weinig mensen staan daarbij stil. Mensen vertrouwen Hyves, schrijft Danny terecht. Hyves heeft toch een privacypolicy? Dus dan zal het wel goed zitten met die privacyaspecten.

In de Hyves privacy policy staat echter:

Verder is het zo dat Hyves derden de mogelijkheid geeft om applicaties te ontwikkelen op basis van de Hyves API te ontwikkelen. Dit zijn, kort gezegd, applicaties die gebruik maken van Hyves. Deze applicaties worden gemaakt door derde partijen die niet aan Hyves gelieerd zijn. Ze worden dus niet door, voor of namens Hyves gemaakt. Hyves heeft geen invloed op de werking van deze applicaties of wat er met jouw gegevens gebeurt, als je gebruik maakt van een dergelijke applicatie. Als je een applicatie toestemming geeft voor het gebruik van jouw (persoons)gegevens, valt dit dan ook buiten de verantwoordelijkheid van Hyves. Je kunt je gegeven toestemming altijd zelf weer intrekken.

Kortom, Hyves stelt zich niet aansprakelijk voor privacyschendingen door gadgets of widgets.

Bij de zin “wij stellen ons niet aansprakelijk” zou u nu moeten denken “dat hoeft ook niet, dat doe ik wel”. Maar gaat dat hier op? Ik denk van niet.

De Hyves API is een generieke omgeving waarbinnen elke mogelijke applicatie ontwikkeld kan worden. Hyves heeft daar weinig tot geen invloed op. Tenzij men allerlei speciale maatregelen gaat nemen. Hyves zou bijvoorbeeld het systeem zo kunnen bouwen dat alleen gecertificeerde applicaties kunnen werken. Aan certificatie kunnen dan eisen worden gesteld, zoals het zich houden aan de privacywetgeving.

Maar daarmee halen ze zich een gigantische berg werk op de hals. Plus: is het wel realistisch om te verwachten dat men kan controleren op mogelijke privacyschendingen? Ik denk het niet. Microsoft probeerde dit al eerder met gesigneerde ActiveX controls maar echt lekker werken doet dat niet. Waarom zou het voor Hyves anders zijn?

Het enige wat ik nog kan bedenken, is dat Hyves bij installatie van een widget een waarschuwing toont dat zij niet aansprakelijk zijn. Maar goed, dat wordt dan toch blindelings weggeklikt. Dus meer dan dit kan Hyves niet doen, denk ik.

Arnoud<br/> PS excuses voor de flauwe grap in het plaatje, maar ik wist niks beters ter illustratie van een API(E).

Mag een schoolfoto op de website?

groepsfoto-klassenfoto.jpgEen lezer mailde me met deze vraag:

Wij zijn een openbare basisschool en hebben net een nieuwe website op het internet staan. Nu hebben wij de groepslijsten met de namen van de kinderen geplaatst en tevens de groepsfoto’s. Onze vraag is of dit niet in strijd is met de privacy van de kinderen?

Namen en foto’s waar personen herkenbaar op staan, zijn persoonsgegevens. Het publiceren van zulke informatie is een verwerking van persoonsgegevens die onder de Wet Bescherming Persoonsgegevens valt. Dat betekent dat je als school in principe toestemming moet hebben van de betrokkenen. In dit geval de ouders, omdat de betrokkenen (de kinderen) natuurlijk minderjarig zijn.

Een paar jaar geleden hoorde ik van een kind wiens naam en foto ook op een schoolsite waren gezet, zonder dat ze dat zelfs maar was gemeld. Dat pakte bijzonder pijnlijk uit – het kind en zijn moeder waren ondergedoken voor de stalkende vader. Via Google had deze ze man ze snel weer gelokaliseerd. Nou is dat een extreem geval, maar het geeft wel aan waar je tegenaan kunt lopen bij publicatie.

Het beste is dus om de ouders expliciet om akkoord te vragen dat deze informatie van hun kinderen op internet te vinden is. Nu kan dat bij een grote basisschool lastig zijn. Denk bijvoorbeeld aan een groepsfoto waarbij één ouder publicatie niet wil en de overige 35 wel. Een kind ‘uitpixelen’ of van zwart balkje voorzien is ook zo wat, dus in zo’n geval zou je kunnen kiezen voor publicatie op een semi-besloten deel van de site. Met een Robots.txt bestand kun je zoekmachines weghouden van zo’n pagina. Daarmee zijn veel van de bezwaren weggenomen lijkt me.

Arnoud