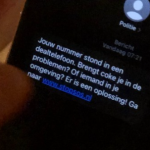
Politie Zwolle stuurt 750 coke-afnemers een sms

De politie heeft voor de tweede keer een sms gestuurd naar contacten die in de telefoons van vermeende drugsdealers werden aangetroffen, meldde Security.nl onlangs. “We willen een veilige en leefbare stad. Daarom doen we er alles aan om dealers van de straat te halen. Het begint echter bij de vraag om harddrugs. Daarom richten we ons nu op de gebruikers. We willen hen hulp bieden zodat ze stoppen met coke,” vertelt teamchef Riemer van Beem in een persbericht. In de sms staat een link naar een website waar de afnemers hulp kunnen zoeken om te stoppen met hun verslaving. De actie is een vervolg op een gelijksoortige Utrechtse actie, waarbij bijna vijfhonderd contacten die in de telefoons van vermeende drugsdealers waren gevonden, een sms-bericht verstuurd kreeg. Een nobel initiatief, maar juridisch een tikje ingewikkeld.

Het idee achter deze actie is natuurlijk heel nobel, en de agent die het heeft bedacht, verdient wat mij betreft een pluim. Als je als agent op straat iemand net hebt zien praten met een bekende drugsdealer, dan kan het heel goed helpen als je die persoon juist wijst op manieren om van een drugsverslaving af te komen, in plaats van te dreigen met arrestatie, fouilleren et cetera.

Het ligt alleen een klein beetje complex omdat je nu mensen een bericht stuurt zonder specifieke wettelijke bevoegdheid. Dan gaan juristen beginnen over persoonsgegevens, doelbinding, AVG et cetera. Maar even een stapje terug. De hoofdregel uit strafvordering (opsporing en bestrijding van strafbare feiten) is dat de politie alleen mag doen wat in het wetboek geregeld is. Ja, behalve wat geen of geringe inbreuk maakt op de grondrechten. Een praatje maken op straat is dus bijvoorbeeld gewoon prima, dat kun je moeilijk een inbreuk op je grondrechten noemen. Iemand meenemen naar het bureau voor een verplicht praatje is dat wel, en dat is dan ook wettelijk geregeld.

De doorzoeking van smartphones is eigenlijk niet geregeld, wat best wel een probleem is. De Hoge Raad heeft voor nu gezegd dat dat mag, zolang het gaat om kleine beetjes informatie of anderszins geringe inbreuk op de privacy van de smartphone-eigenaar. Kijken welke sms-conversaties een verdachte van drugsdealen heeft, ligt denk ik wel aan de goede kant van de lijn, zeker omdat er verder niets gebeurt behalve dus die ene sms. Of misschien gaat het nog wel netter: automatisch de 06-nummers ophalen maar niet de berichten lezen, en dan de sms. De tekst daarvan is immers

Jouw nummer stond in een drugstelefoon. Brengt coke je in de problemen? Of iemand in je omgeving? Er is een oplossing! Ga naar www.stopsos.nl
En daardoor denk ik dat er niet handmatig is gelezen wat de verdachte met deze mensen besprak.

Maar mag dat dan van de AVG? Nou ja, die is dus niet van toepassing: de politie werkt onder de Wet politiegegevens. En die zegt, als je gegevens voor een politiedoel hebt verkregen dan mag je die ook hergebruiken voor andere doelen binnen het gewone politiewerk:

Artikel 1 sub a
  • Politiegegeven: elk persoonsgegeven dat wordt verwerkt in het kader van de uitvoering van de politietaak, bedoeld in de artikelen 3 en 4 van de Politiewet 2012, met uitzondering van: (…)
Artikel 3 lid 3
  • Politiegegevens die zijn verkregen voor een doel, als bedoeld in artikel 1, onder a, kunnen worden verwerkt voor een ander doel, bedoeld in artikel 1, onderdeel a, voor zover deze wet of Unierecht uitdrukkelijk daarin voorziet en de verwerking voor dat andere doel noodzakelijk is en in verhouding staat tot dat doel.

En dan pakken we dus artikel 3 Politiewet erbij, waarin staat dat men naast handhaving ook moet zorgen voor “het verlenen van hulp aan hen die deze behoeven”. Dat is precies wat deze sms beoogt te doen. Dus volgens mij zit dit juridisch wel in orde.

Arnoud

Kun je een emoji als merk deponeren?

Een lezer vroeg me:

Ik heb een mooie naam voor mijn bedrijf bedacht en gebruik daar een emoji bij. Kan ik dat als merk deponeren?
Soms voel ik me oud als mensen het over emoji’s hebben, ik denk dan altijd “oh je bedoelt smileys” maar dat is dus wat anders. (Een smiley is iets dat je met je toetsenbord maakt.) Maar dat terzijde.

Een tekst of afbeelding die geschikt is om producten van concurrerende producten te onderscheiden, kan in beginsel als merk worden gedeponeerd. Het maakt daarbij niet uit of je die tekst zelf bedacht hebt – bestaande woorden mogen merken zijn, smileys dus ook.

De kern zal vooral zijn of mensen de smiley herkennen als een merk – als een aanduiding van de afkomst van een product, zoals juristen dat omschrijven. Het plaatje hierboven toont een voorbeeld van wat volgens mij goed gaat: de emoticon zit in een (Russische) naam, en dat als geheel zal overkomen als een merknaam.

Als iets een geldig merk is, dan mogen concurrenten het niet gebruiken in hun reclame of productverpakkingen en dergelijke. Daarmee zou de merkhouder van zo’n emojimerk dus kunnen optreden tegen hergebruik van de emoji zelf – maar ik denk dat dat weinig kans maakt, omdat je dan de emoji lostrekt van de tekst (of eigen afbeelding) die het onderscheidend maakt.

Oh ja, en op een grafisch vormgegeven figuurtje zoals je vaak bij emoji’s of grafische smileys ziet, zal al snel auteursrecht zitten. Wie “een lachend geel gezichtje” grafisch gaat weergeven, zal daarbij creatieve keuzes maken en dat is eigenlijk al precies het criterium voor auteursrechten.

Daar staat tegenover dat je juist vanwege de herkenbaarheid je vaak werkt met standaard elementen. Als je een cowboyhoed wilt weergeven in 32×32 pixels, dan heb je niet zo veel ruimte als bij een fullscreen tekening in een miljoen kleuren. Dat beperkt dan weer de mogelijkheden om auteursrecht te claimen.

Arnoud

Facebook moet 3,83 miljoen euro betalen aan ontwikkelaar wegens kopiëren Nearby

Een Italiaanse rechtbank heeft in hoger beroep bepaald dat Facebook 3,83 miljoen euro moet betalen aan de Italiaanse softwareontwikkelaar Business Competence. Dat las ik bij Tweakers. Een Italiaanse rechtbank vonniste dat de dienst het auteursrecht op een app (genaamd Faround) heeft geschonden door haar eigen concurrerende dienst. Opmerkelijk aspect: dat lijkt met name het geval te zijn geweest omdat BC haar app ter goedkeuring moest voorleggen, en Facebook zo een en ander kon afkijken.
Mijn Italiaans is niet zo sterk, maar het lijkt te zijn gegaan om een combinatie van auteursrechten en oneerlijke concurrentie. En dat laatste is met name waar Facebook vaker commentaar op heeft gekregen (en Amazon ook trouwens): mensen moeten hun app via jou aanbieden, en jij kunt dan kijken wat  er wel en niet werkt – en bij Facebook ook gewoon hoe het werkt. Dat is dan makkelijk scoren, anderen nemen het risico en als het wat oplevert dan maak je het snel na, met inside kennis.

Het is opmerkelijk dat dit Italiaanse bedrijf Facebook aanklaagt, ik ken geen eerdere zaken hierover. Ik vermoed dat veel mensen bang zijn dat Facebook ze dan verbant van hun platform, wat natuurlijk een enorm bedrijfsrisico is.

Uit het vonnis haal ik dat de rechtbank met name het auteursrecht op de databank die achter de app zit, geschonden ziet. Dit gaat om de gegevens over bedrijven en winkels die in de buurt zijn van de Facebook-gebruikers, zodat die snel naar een relevante shop kunnen als ze ergens zijn.

De originaliteit van Faround bestond erin een reeks criteria te hebben opgesteld van selectie, organisatie en presentatie van gegevens die zijn ontworpen om te werken met categorieën gegevens die worden gehost op het sociale netwerk van Facebook. Eerdere programma’s verwerkt door Facebook (Facebook Places) en derden (Foursquare en Yelp) bezitten deze niet.
De kern van het bezwaar is dan ook dat Facebook deze manier van werken heeft afgekeken, en wel door de verplicht te overhandigen broncode van Faround te inspecteren. Dit werd aangetoond door een deskundige die constateerde dat de nieuwe app van Facebook wel heel veel leek – en bovendien geheel anders was dan die eerdere apps van Facebook zelf. Dat is natuurlijk nogal verdacht.

In zo’n situatie mag de rechtbank de bewijslast omkeren: Facebook, laat je broncode zien zodat we kunnen kijken of er daadwerkelijk iets is overgenomen dat auteursrechtelijk beschermd is bij de klager. Alleen wilde Facebook daar niet aan meewerken. En dat wordt ze zeer kwalijk genomen, zo zeer zelfs dat de rechtbank concludeert dat er dan wel inbreuk moet zijn. Dat kan, hoewel het nogal een stevige conclusie is.

De redenering is dan, we zien dat Facebook veel sneller dan normaal een concurrerende app met sterk gelijkende functionaliteit op de markt heeft, nadat ze geprivilegieerde toegang heeft gehad tot de concurrent én terwijl ze weigert in detail aan te tonen dat ze het echt geheel apart heeft gemaakt. Dan ligt het meer voor de hand dat men toch heeft gekopieerd, dan dat men het echt zelf heeft gemaakt.

Arnoud


Mag je werknemers vragen of ze gevaccineerd zijn tegen het coronavirus?

Een lezer vroeg me:

Als mijn werkgever van mij verlangt om aan te geven of ik Corona heb, dan wel mij heb laten testen of mij gevaccineerd heb. Is dat toegestaan, en maakt het uit of men dat eenmalig vraagt of het ook opslaat?
Of je besmet bent met het covid-19 virus dan wel daartegen gevaccineerd bent, of zelfs maar getest, dat zijn gezondheidsgegevens in de zin van de AVG. Het zijn immers gegevens “die verband houden met de fysieke of mentale gezondheid van een natuurlijke persoon”.

De wet is daar terecht streng in: die gegevens mogen eigenlijk niet worden verwerkt tenzij je in de wet een grondslag kunt aanwijzen waarom je het wél mag. En die is niet makkelijk te vinden, met name omdat je er altijd een noodzaak bij moet onderbouwen. Dus “het is handig” of zelfs “bij een uitbraak op kantoor gaan we failliet” is echt bij lange na niet genoeg.

Bij het temperaturen is de nodige discussie geweest. Iemands lichaamstemperatuur zegt wat (kan wat zeggen) over zijn gezondheid, dus wordt dat gegeven ook gezien als persoonsgegevens. De AP zegt daarover dat je deze niét mag nemen, tenzij je het zo doet dat het buiten de AVG valt. Dat wil zeggen: een niet-geautomatiseerde meting (dus géén warmtecamera), geen registratie of opslag van de meting en géén automatische handeling laten volgen op de meting (dus geen poortje dicht of claxon bij te hoge temperatuur).

Vragen of men gevaccineerd is of dat men besmet is (geweest), mag sowieso niet. Deze gegevens zijn ook medische persoonsgegevens, en dit registreren (in bijvoorbeeld personeelsdossier) is dus problematisch. Toestemming vragen aan personeel kan per definitie niet, want werknemers voelen zich niet vrij daarop te antwoorden. Plus: toestemming mag worden geweigerd zonder consequenties, dus wat ga je doen als een werknemer ‘nee’ zegt?

Als je om kunt gaan met werknemers die niet willen zeggen of ze besmet zijn, dan mag je het ze vragen – alleen, waarom vraag je het nog als het niet noodzakelijk is? Je hebt immers net gezegd, als ze nee zeggen, kan ik daarmee omgaan. Je werkplek is dus coronaproof en dan hoef je het niet meer te vragen. (Voor juristen: noodzaak en proportionaliteit geldt immers óók bij de toestemming als grondslag.)

In uitzonderlijke situaties zou het in het algemeen belang kunnen zijn om iemands besmetting of vaccinatie gedwongen te onthullen. De enige reële situatie lijkt te zijn in de zorg: je wilt dat een arts of verpleegkundige geen patiënten of collega’s besmet, en gezien de aard van het werk is de kans daarop veel groter dan bij andersoortig werk. Deze grond zou dus voor andere werkgevers niet mogelijk zijn om in te roepen.

Als je die benadering van temperaturen toepast op het vragen naar vaccinatie, dan zou je wellicht uitkomen bij de situatie dat de werkgever het mondeling vraagt (dus niet geautomatiseerd), de werknemer een briefje laat zien met zhaar status en de werkgever dan besluit of thuiswerken dan wel op kantoor werken toegestaan is.

Alleen; als thuiswerken mogelijk is, waarom komt die werknemer dan überhaupt naar kantoor? En als zhij op kantoor moet werken, waarom is de werkplek niet coronaproof? Iemand kan in de tijd tussen test en naar kantoor komen net besmet zijn, of uit principiële redenen niet gevaccineerd willen worden (of vanwege gezondheid niet kunnen worden). En als je werkplek coronaproof is, waarom moet je dan nog weten wie besmet dan wel gevaccineerd is?


Arnoud

Mag de makelaar van de buren je tuin met een drone fotograferen?

Een lezer vroeg me:

Een makelaar maakt opnames met een drone om beelden te gebruiken bij verkoop huis. Daarbij neemt hij ook beelden op bij de buren om de koper goed te kunnen informeren, bovendien zijn die beelden te zien op Funda. Mag dit?
Een drone is een bewegende camera die vanuit de hoogte filmt. Daarmee is de regelgeving over bewakingscamera’s en dergelijke niet van toepassing want die geldt alleen voor aangebrachte (op één punt staande) camera’s.

Met de AVG kom je ook niet heel ver, mits je de camera pas aanzet als er geen mensen in de tuin te zien zijn. Iemands tuin is geen persoonsgegeven. Je kunt een foto van iemands tuin zien als een inbreuk op zijn privacy (artikel 8 EVRM) maar dat zou voor mij wel sterk afhangen van hoe gedetailleerd die in beeld komt en voor welk doel de foto wordt gepubliceerd. Een overzichtsfoto van de te verkopen tuin met de aangrenzende percelen zie ik eerlijk gezegd niet als inbreukmakend.

Sinds 1 januari gelden nieuwe Europese regels voor drones. Deze vormen op diverse punten een aanzienlijke versoepeling ten opzichte van de oude, Nederlandse regels. Relevant voor deze vraag is dat er geen verbod meer is op het vliegen boven bebouwing, zolang je maar mensen ontwijkt.

Als de makelaar een drone van meer dan 250 gram heeft, dan moet zhij zich wel registreren – en bovendien een vliegbewijs hebben. Dat is alleen niet iets waar je als boze buurman iets mee kunt, de vlucht kun je niet tegenhouden omdat de makelaar geen vliegbewijs heeft.

Langdurig over jouw terrein vliegen of detailfoto’s maken is natuurlijk wél een probleem, juridisch gezien. Dat zou bij een makelaar niet moeten gebeuren omdat dat buiten diens opdracht valt. Maar, zoals de casus-spionerende drone neerhalen laat zien, het kan wel degelijk tot problemen leiden.

Arnoud

Ransomware is inderdaad ook een datalek als je niet uitkijkt

De persoonsgegevens van een onbekend aantal ANWB-leden liggen mogelijk op straat door een datalek bij een incassobureau. Dat meldde Nu.nl onlangs. Het gaat om mensen die in contact zijn geweest met Trust Krediet Beheer (TKB), dat namens de ANWB betalingen incasseert bij wanbetalers. Het datalek betreft gijzelsoftware (ransomware) dat gegevens van TKB ontoegankelijk had gemaakt. De ANWB informeerde meteen haar leden, wat heel netjes is maar wel vragen opriep: hoezo is dit nu een datalek onder de AVG?

Meestal denken mensen bij de term ‘datalek’ aan het beschikbaar komen van persoonsgegevens bij onbevoegde derden. Bijvoorbeeld wanneer iemand zonder wachtwoord bij een database weet te komen of als een Excel naar de verkeerde is gemaild. Maar de wettelijke definitie (artikel 4 AVG) is breder:

een inbreuk op de beveiliging die per ongeluk of op onrechtmatige wijze leidt tot de vernietiging, het verlies, de wijziging of de ongeoorloofde verstrekking van of de ongeoorloofde toegang tot doorgezonden, opgeslagen of anderszins verwerkte gegevens;

Ook “vernietiging” en “verlies” zijn vormen van datalekken. Heb je je administratie maar op één datadrager en gaat die verloren, dan heb je dus een datalek in de zin van de AVG: je kunt de status van je administratie dan niet meer reproduceren. Je kunt dan bijvoorbeeld niet meer zeggen wie nog moet betalen of wie geld van jou krijgt, dan zijn persoonsgegevens (informatie over mensen) dus verloren. Dit is dus waarom je een backup moet maken.

In het geval van de ANWB en haar incassobureau TKB lijkt het onwaarschijnlijk dat de ANWB haar ledenadministratie kwijtgeraakt is door de ransomware bij TKB. Hooguit zijn de gegevens bij TKB zelf (wie hebben we aangemaand, wie heeft al betaald, welke reactie kregen we op onze laatste sommatie) verloren gegaan, maar het lijkt me vrij sterk dat men geen backup heeft. Hoewel je dat nooit zeker weet.

Ik vermoed echter dat men dit als datalek behandelt vanwege een andere reden. Al geruime tijd wordt gewaarschuwd dat ransomware niet alleen data gijzelt maar het vaak ook steelt. Als je toch al bij alle data kunt, waarom zou je dan niet even een kopietje trekken om daar achteraf misdadige dingen mee te doen? “Dank je voor het betalen voor de sleutel, dat bewijst dat je je zorgen maakt over deze data, graag nog eens 1 bitcoin want anders zet ik je klantendatabase op internet”. Dus dan is ransomware een datalek zelfs als je nog goede backups hebt.

De ANWB waarschuwt in haar mail (via) dan ook vooral om op te letten voor misbruik van je contact- en facturatiegegevens. Want een nepfactuur voor lidmaatschap 2022 is natuurlijk een leuke bijverdienste voor dit soort criminelen.

Arnoud

Wanneer is een bericht aangekomen als het in een portaal wordt geplaatst?

Vorige week hadden we een stevige discussie over wanneer een mail is aangekomen als providers daar spamfilters tussen hebben zitten. Als zijstap daarbij kreeg ik diverse vragen over die praktijk van de vele “Uw Mijn Dienstverlener”-portalen, waarbij de berichten in een inbox aldaar worden geplaatst en je alleen een mailtje krijgt met iets als “Er staat een (1) belangrijk bericht voor u klaar in Jouw Mijn Dienstverlener”. Wanneer is een bericht dan aangekomen?
Om maar te beginnen met de juridische regel: een bericht is aangekomen als het in de macht van de ontvanger is gekomen. Dus in ieder geval wanneer je hebt ingelogd en het bericht hebt aangeklikt / geopend. Ik zou zelf zeggen, het moment dat je de inbox opent en de subjectregel kon zien (dus niet pas na het openklikken), maar in de praktijk zal dat zelden uitmaken behalve bij 23:59 inloggen en om 00:02 het bericht openklikken.

Maar wat nu als je enkel de notificatiemail hebt gekregen, maar niet bent gaan kijken? Dat leek mij wat mager, immers ken je de inhoud dan al? Toch lijkt de rechter daar iets anders tegenaan te kijken. In een recent vonnis (dank, nl-x) kwam de dienst Aangetekend Mailen van KPN als bezorgdienst voor een ontbinding koop huis langs. Men had een huis gekocht, wilde daar binnen drie dagen vanaf en had dit verstuurd per aangetekende post en via deze aangetekende maildienst. De aangetekende brief was niet aangekomen, maar de aangetekende mail wel. Althans:

Blijkens [het logfile-] overzicht is de aankondiging van de e-mail van [gedaagden] met de ontbindingsverklaring op 22 juni 2015 om 12:10:10 uur aangeboden aan de mailserver van [mailadres] , welke aankondiging door deze mailserver om 12:11:06 uur is aangenomen. Op 28 juni 2015 om 08:00:07 uur is een herinnering van de aankondiging aangeboden, welke aankondiging op 28 juni 2015 om 08:01:06 uur is aangenomen. Uiteindelijk is de aangetekende e-mail 4 juli 2015 om 08:00:06 uur verwijderd vanwege het verlopen van de ophaaltermijn.
Hieruit concludeert de rechtbank dat de mail op 22 juni is ontvangen, in juridische zin. Immers, de aankondiging van de aangetekende e-mail op 22 juni 2015 is door de mailserver van de provider van [eisers] in de aldaar voor [eisers] aangehouden persoonlijke mailbox ontvangen op het e-mailadres waarmee de eiser gewoonlijk communiceerde.
Met de ontvangst van deze aankondiging door de mailserver van [eisers] kan worden gezegd dat de e-mail het digitale postvak van [eisers] heeft bereikt. De vergelijking kan worden gemaakt met de gang van zaken bij de gewone postbezorging. Als een aangetekende brief geweigerd wordt of bij geen gehoor na achterlating van een afhaalbewijs niet wordt afgehaald bij het postkantoor geldt deze in beginsel toch als ontvangen. Eventuele gevolgen van dit weigeren of niet ophalen komen voor rekening en risico van de ontvanger. In het onderhavige geval komt de omstandigheid dat [eisers] de e-mail blijkbaar niet hebben opgehaald ook voor hun rekening en risico. Bepalend is dat [eisers] over de ontbindingsverklaring hadden kunnen beschikken en hiervan redelijkerwijs kennis hadden kunnen nemen.
Een notificatie dat je een specifiek bericht hebt en hoe je dat in kunt zien, zou dus tellen als de ontvangst van dat bericht.

Maar let op, het bovenstaande geldt tussen civiele partijen (burgers, bedrijven et cetera). Want je hebt ook nog de overheidsdiensten die met een portaal werken. Dat is net weer even anders, want communicatie valt dan onder de Algemene wet bestuursrecht en die zit er anders in: elektronische communicatie van overheid naar burger mag als ontvanger eerder kenbaar heeft gemaakt dat hij langs deze weg voldoende bereikbaar is (art. 2:14 Awb). En daarbij hoeft alleen bewijs van verzending te worden geleverd. Wat bij een portaal in eigen beheer lekker makkelijk is, zie bijvoorbeeld deze zaak uit 2011.

(En terzijde, mijn jeuk over u/jij gebruik in communicatie begint ongezonde vormen aan te nemen.)

Arnoud

Mag je de claxon van je Tesla een eigen ringtone geven?

Tesla-auto’s krijgen een update waarmee gebruikers het geluid van de toeter van hun auto kunnen aanpassen, las ik bij Tweakers. Naast het geluid van de claxon als waarschuwingssignaal is het ook mogelijk om geluid af te spelen terwijl er geen bestuurder in zit, zoals bij de “summon” modus waarbij de auto naar je toe komt rijden. Het Tweakers-artikel riep de vraag op of dat nou wel mocht: “Vanwege regelgeving is gebruik van de functie vermoedelijk niet toegestaan in de EU.” En gezien onder meer scheten en kokosnootgeluiden voorgesteld worden, is dat een zeer relevante vraag.

De zogeheten Boombox-functie is beschikbaar voor auto’s die voorzien zijn van een externe speaker, zo laat Tesla-topman Elon Musk weten. Het praktisch nut wordt niet toegelicht, maar wie het een goed idee vindt auto’s scheetgeluiden te laten maken hoeft ook niet echt praktisch nut te verantwoorden lijkt me. En ach, sommige mensen zetten extra uitlaten of lampen op hun auto, dus waarom niet een ander geluid van je claxon?

Nou ja, omdat dat niet mag dus. De Regeling voertuigen, artikel 5.2.71 is duidelijk over de eis aan een auto-claxon:

Personenauto’s moeten zijn voorzien van ten minste een geluidssignaalinrichting die bestaat uit een goed werkende hoorn met vaste toonhoogte. Een samenstel van zodanige, tegelijk werkende hoorns wordt als één hoorn beschouwd.

Andere geluidssignaalinrichtingen zijn niet toegestaan in gewone auto’s. Het is dus gewoon verboden om je toeter meer dan één toon te laten produceren of de hoogte daarvan te variëren.

Voor bedrijfsauto’s (veel Tesla’s worden zakelijk aangeschaft) geldt ongeveer hetzelfde in artikel 5.3.71, maar met een extraatje:

Hybride elektrische of elektrische bedrijfsauto’s mogen zijn voorzien van een akoestisch voertuigwaarschuwingssysteem dat werkt tot het voertuig een snelheid van 25 km/h heeft bereikt.

Hierbij geldt niet de eis dat het een vaste toonhoogte moet betreffen. In theorie zou je hier dus de boombox met kokosnootgeluid in kunnen zetten. Voor particuliere Tesla’s is deze mogelijkheid er niet. Er komen regels voor kunstmatig geluid bij elektrische auto’s in het algemeen, maar dan gaat het om geluid dat grofweg lijkt op een verbrandingsmotor zodat je de auto hoort aankomen.

(Het fascineert me dat de claxon bij een trein tyfoon heet. Dit volledig buiten het onderwerp. En dan wil ik natuurlijk ook weten hoe de claxon van een vliegtuig heet.)

Arnoud

Breng jij de ethiek en regelgeving in AI in de praktijk?

“AI en ethiek, daar heb ik nou altijd al wat mee willen doen.” Wellicht een goed voornemen dat je bekend voorkomt? Dan moet je je echt inschrijven voor mijn online cursus AI In de Praktijk die op 1 februari van start gaat. Tien weken, eigen tijd, geheel online en met unieke inhoud, oefeningen en game element.

“Groot nieuws voor Juinen! Minister Hekking kent een enorme subsidie die onze gemeente kan gebruiken om een wereldspeler in artificial intelligence te worden. Burgemeester Van Tuyl en wethouder van AI mevrouw Oebema roepen alle burgers op om ideeën te pitchen.” Zo begon in oktober de aankondiging van het initiatief Juinen AI Wereldstad, waarmee het kleine plaatsje de ambitie op zich nam om in de World City AI Ranking van de UNOGAI mee te doen tegen technologiereuzen als Seattle, Toronto en Diamniado.

Ondertussen is er in Juinen veel gebeurd. De gemeente beheert haar discussieforum nu met AI-moderatoren, die ongewenste berichten automatisch en snel weghalen. De yogastudio gebruikt AI voor cursussen op maat. De slimme kassa helpt bakker Bakker om meer winst te maken, zelfs in deze crisistijd. Toch zien we ook protesten en tegengeluiden, zoals van vaste reaguurder Wim Billing die zijn berichten steevast weggehaald ziet. En de milieubeweging heeft grote moeite met de opwarming van de rivier door het AI datacentrum dat de gemeente gebouwd heeft.

Al deze zaken roepen juridische en ethische vragen op, die typisch zijn voor het werk van een AI jurist of compliance officer. Want pak de wet er maar eens bij; daar staat geen eenduidig antwoord in. Ga er dus maar aan staan hoe dit op te lossen. Dat is wat je bij mijn cursus leert.

We werken met het Ethisch Kader voor AI dat de Europese Commissie een tijdje terug formuleerde. Drie uitgangspunten en zeven vereisten waar AI aan moet voldoen. Elke week leer je op creatieve wijze over een van die vereisten, inclusief online oefeningen. En daarna ga je in een simulatie aan de slag met mensen uit Juinen die van jou willen horen hoe het zit.

Rode draad daarbij is dat jouw handelen de score van Juinen in de WCAIR beïnvloedt. Ben je te streng, dan zal Juinen nooit de AI wereldstad worden. Maar al te makkelijk alles goedkeuren levert natuurlijk ook weer minpunten op en kan tot diskwalificatie leiden.

Geïntrigeerd? Mooi. Lees gerust nog even het programma door, maar wacht niet te lang met inschrijven.

Arnoud