Hoe stap je over naar legal tech? #legaltechtuesday

Dat klinkt goed, technische tooling die juridisch werk standaardiseert, het saaie werk weghaalt bij de mensen en de kwaliteit naar een hoger plan tilt. Niet alleen maar efficiënter werken, maar op een heel nieuwe manier werken. Een prachtige belofte. Maar dit is meteen ook de grootste zwakte. Want je vraagt dan aan mensen om hun werk anders te doen. Zowel de jurist als de businessman of -vrouw. En wie legal tech invoert zonder dáár rekening mee te houden, zal gegarandeerd met een mislukking blijven zitten.

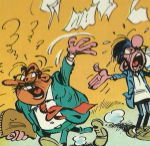
In de Franse strip Guust Flater was een veel voorkomende grap dat de heer De Mesmaeker (zie plaatje) langs zou komen om “de contracten” te tekenen. Nooit wist je waar die contracten nu precies over gingen, hoe ze onderhandeld waren of waarom het zo belangrijk was dat ze perse nu getekend moesten worden. Maar dát ze belangrijk waren, dat stond buiten kijf. (En dat het tekenen mis zou gaan door toedoen van Guust. Maar dat terzijde.)

Voor veel organisaties is contracteren een noodzakelijk kwaad. Zakendoen is afspraken maken en nakomen, en afspraken vastleggen is dan ook een verstandige stap. Lange tijd was het opstellen van het contract zelf een ietwat schimmig proces, waar slechts een paar mensen bij betrokken waren of waarvoor men de niet heel benaderbare afdeling juridische zaken nodig had. Contracten werden op die manier ook vaak als maatwerk opgesteld. Daar was vaak prima de tijd voor, net als voor overleg om tot de beste deal te komen.

Digitalisering en de explosieve groei van online zakendoen hebben deze traditionele werkwijze sterk onder druk gezet. Klanten komen online binnen, verwachten snelle resultaten en een scherpe deal. Intern zijn veel meer stakeholders betrokken bij een afspraak: niet enkel “de directeur” beslist, een hele rij afdelingen heeft wat te zeggen. Finance wil duidelijkheid over facturatie. Compliance wil borging over transparantie van inkoopprocessen. Marketing wil het persbericht vooraf inzien. De manager Innovatie moet gevraagd worden of de gevraagde exclusiviteit kan botsen met een toekomstig product. Ook zijn inkopers, verkopers en andere medewerkers steeds meer gewend geraakt om zelf dingen te regelen, zelf afspraken te maken. En niet te vergeten: iedereen wil nu alles op papier uitgeschreven, in plaats van zakendoen op basis van goed vertrouwen en een mooie offerte.

Dit alles heeft geleid tot vaak ondoorzichtige manieren van contracteren. Vele partijen in de organisatie hebben conceptteksten waarmee ze de onderhandeling in gaan, of desnoods schrijven ze zelf wel even wat. De juridische afdeling komt met standaard inkoop- of verkoopvoorwaarden, maar kan niet altijd snel genoeg reageren op verzoeken tot afwijkingen. En dan is er sinds 2018 ook nog de AVG of GDPR waardoor de privacy officer ineens óók bij contractsonderhandelingen moet worden.

Kortom, ontzettend veel partijen die op hun eigen manier tegen het contracteringsproces aankijken. En het is niet gek dat als je dan leest over veranderingen in het beroep, dat je dan denkt hoe je specialisme gewaarborgd blijft bij zulke veranderingen. Maar ik blijf het zeggen: het gaat niet om dat gespecialiseerde, het gaat juist om het standaardwerk. Hoewel ook juristen en advocaten zich veelal zien als leveranciers van uniek maatwerk (de term ‘kleermaker’ komt heel vaak langs), is een hele berg van het werk juist standaard.

Verandering hoeft niet strategisch, hoeft niet enorm en hoeft niet ineens. Verandering komt er als de cultuur daar voor open staat. Vaak is dat wel het geval bij kleine dingen. Een net iets handiger tooltje om verwijzingen te checken. Een dienst die niet alleen jurisprudentie opzoekt maar het meteen als referentie in je Word document zet (én controleert of er hoger beroep was tegen de gevonden zaak). Een knop in Word die een conceptbrief afrondt en van handtekening voorziet.

Ook kan legal tech vaak snel een ingang vinden bij grote, nieuwe projecten die men nog niet vaak heeft gedaan. Dan is er nog geen culturele opvatting in de organisatie dat het op een bepaalde manier moet, dus waarom dan niet met die nieuwe tool.

Wie meer wil, moet echt aan de slag met de cultuur op kantoor. Waarom willen mensen geen documenten uit een tool halen, maar blijven ze werken met de eigen sjablonen? Dat kan zijn dat ze de tool niet vertrouwen, of omdat ze de leercurve te pittig vinden. Of – heel stom maar het komt regelmatig voor – omdat ze niet (meer) kunnen inloggen en daarna merkten dat niemand ze daarop aansprak.

En dat aanspreken, dat is uiteindelijk ook een cultuur-ding. Want als je als leiding van zo’n organisatie wil veranderen, dan moet je een cultuur van leiden hebben. Van mensen meenemen en motiveren. En als het niet anders kan, verplichten. Maar dan moet je dus zelf ook volledig achter de keuze staan en voor lief nemen dat er dan dingen (tijdelijk) minder lopen.

Een belangrijke factor daarbij is ook hoe je mensen afrekent. Als je bijvoorbeeld stuurt op omzet per maand, dan zal niemand een nieuwe tool gaan gebruiken ook al zegt het projectteam dat je er veel efficiënter mee werkt. De maanden waarin men zich inwerkt, zullen minder productief zijn – daar gaat dus de omzetdoelstelling, en de bonus. Een leider moet dat compenseren. En wanneer de directie zegt dat documenten uit de generator moeten komen, maar vervolgens de sectiehoofden met de hand deze gaan corrigeren, dan zullen mensen ook niet graag die generator gebruiken want dat levert extra werk op.

Arnoud
Grote kosten gemaakt voor werkgever, heb ik een probleem?

“Ik zat dit weekend nog eens te lezen maar kwam er toen achter dat deze api helemaal niet gratis is en dat elke call een paar centen kost. Nu zijn alle calls al gemaakt en heb ik berekend dat er ongeveer $40.000 in rekening gebracht zal worden… oeps”. Dat las ik bij Tweakers. Denk je een leuk testprogrammaatje te hebben gemaakt dat tegen een gratis API van Google aan praat, blijk je een paar cent per call gerekend te krijgen. Leuke rekening voor de werkgever. En leuke discussie natuurlijk, maar diverse mensen mailden me: moet deze persoon Koptelefoontje dit zelf betalen?
‘Koptelefoontje’ was als werknemer aan de slag gegaan om een aantal data zaken voor het werk te verbeteren. Zhij had daarvoor een gratis Google API gevonden, en ingezet in combinatie met een bestaand Google cloud account. Tabel aanmaken, script uitwerken en de boel lekker laten lopen. Voor wie het nu technisch duizelt: 100.000 bedrijfsadressen opvragen bij de KVK om te controleren of de eigen klantadministratie nog op orde is.

Alleen, die API (Google Places) bleek niet gratis maar enkele centen per aanroep. Dus dan zit je achteraf met een rekening van 40.000 dollar, hoewel dat na enig naspeuren ‘slechts’ 15.000 Euro bleek te zijn. Die dus niet goedgekeurd was door de werkgever maar wel binnenkort geïncasseerd zal worden door Google.

Een stevige fout dus, dat is duidelijk. Maar hoe veel pijn gaat dit doen bij de werknemer?

Om met het goede nieuws te beginnen, je hoeft je als werknemer geen zorgen te maken dat jij dit bedrag gekort krijgt op je salaris. Dat kan gewoon niet in het arbeidsrecht. De kosten van fouten bij het werk worden gedragen door de werkgeverwerknemer.

Het slechte nieuws is natuurlijk dat (een beetje afhankelijk van de omvang van het bedrijf) een fout van 15.000 euro arbeidsrechtelijk wel een forse is. Ontslag zal er niet in zitten, maar het riekt naar een stukje slecht inschatten van wat je mag en kan op het werk en dat kost je punten op je volgende beoordelingsgesprek. Bij een klein bedrijf kan ik me voorstellen dat je iemands contract dan niet verlengt.

Daar staat wel tegenover dat je ook als werkgever wel enige stappen moet nemen om zulke dingen te voorkomen. Zo kan een organisatie budgetten instellen bij Google’s clouddiensten, die werknemers dan niet kunnen overschrijden. Ook zou je de toegang tot die API’s kunnen beperken of loggen zodat je toezicht hebt op wie wat doet. Dat maakt dat ik het nogal cru zou vinden om dit zonder meer te zien als alleen maar een fout van de werknemer.

Ik kan niet zeggen zelf ooit zo’n dure fout te hebben gemaakt. Enkele duizenden euro’s uitgeven en dan concluderen dat iets niet werkt, dat wel. De verkeerde backup terugzetten op mijn home server, ja dat ook.

Arnoud

Iemand structureel stiekem filmen is een vorm van dwingen

Als je twee jaar lang met een camera met telelens de overbuurvrouw filmt in haar slaapkamer, is dat dan strafbaar als stalking of niet? Met die vraag zat recent de Hoge Raad, want dit was dus gebeurd maar in artikel 285b Strafrecht staat dat het pas stalking is wanneer je iemand dwingt iets te doen, niet te doen of te dulden. Jezelf opdringen dus. Maar wie die camera stiekem tussen twee dekens uit het raam laat hangen, welke dwang past deze dan toe?
De zaak was bij de Hoge Raad gekomen nadat het Gerechtshof de man had vrijgesproken van het strafbare feit belaging, zoals stalking officieel heet:

Het hof is van oordeel dat het oogmerk van verdachte om aangeefster te dwingen iets te doen, niet te doen, te dulden en/of vrees aan te jagen, niet uitsluitend kan worden afgeleid uit heimelijke handelingen waarvan het slachtoffer zich pas geheel achteraf bewust is geworden.
In gewone taal: als iemand pas helemaal na afloop ontdekt dat jij haar stiekem filmde, dan kun je niet zeggen dat je haar gedwongen hebt gefilmd. Die persoon deed waar ze zin in had, jij filmde dat, daar zit geen centje dwang aan toch?

Nou, niet helemaal. Het is al langer vaste jurisprudentie dat je iemands privacy kunt schenden door een handeling die pas later uitkomt:

[Het Hof zei dat een] gedraging uitsluitend dan als inbreuk makend op de persoonlijke levenssfeer van een ander kan worden aangemerkt indien die ander ten tijde van die gedraging met die gedraging bekend was en dus niet indien deze nadien op de hoogte is gekomen van die gedraging. Die opvatting vindt evenwel geen steun in het recht en in het bijzonder niet in art. 285 Sr.
Maar waar zit dan de dwang? Die zit hem in het stiekeme karakter. Als jij je niet laat betrappen, kan ik geen bezwaar maken, je niet wegsturen of ingrijpen.
Het kan immers zijn dat de verdachte, door bewust en gedurende langere tijd heimelijk en onopgemerkt te filmen, heeft willen bewerkstelligen dat die ander zich niet kon verzetten tegen het gefilmd worden en aldus werd gedwongen dat filmen te dulden.
Door dus niet te onthullen dat je filmt, dwing je iemand het filmen te ondergaan. Je dwingt iemands autonomie opzij, als het ware. Ik zie daar wel wat in, privacy is in de kern het recht met rust gelaten te worden. Wie in dat recht binnendringt zonder zelfs maar zichzelf kenbaar te maken, dwingt zich op een plek waar hij niet mag zijn.

Arnoud

Kansspelautoriteit mag EA dwangsom opleggen voor FIFA-lootboxen

De Kansspelautoriteit (Ksa) mag FIFA-maker Electronic Arts (EA) en zijn Europese dochterbedrijf beide een dwangsom van 250.000 euro per week opleggen, zo las ik bij Nu.nl. Dit naar aanleiding van een vonnis van de rechtbank Den Haag dat een besluit van de Kansspelautoriteit hierover in stand liet. Het gaat natuurlijk om de lootboxen die in dit voetbalspel verwerkt zijn; “digitale aankopen waarvan de inhoud niet op voorhand bekend is” zoals Nu.nl dat noemt of een “gokelement” zoals de Ksa het noemt. En daarbij dan de vraag, valt dit onder de definitie van een verboden kansspel?

De lootbox is al een tijdje controversieel – de term die je als gebruikt als je eigenlijk weet dat het niet mag maar de commerciële belangen bij het ding zo groot zijn dat je even voorzichtig wil zijn. Maar in de kern is volgens mij duidelijk genoeg dat dit gewoon een kansspel is. Immers, van een kansspel onder de wet is sprake wanneer

de aanwijzing der winnaars geschiedt door enige kansbepaling waarop de deelnemers in het algemeen geen overwegende invloed kunnen uitoefenen
Die definitie past prima bij lootboxes. Je weet niet wat er in zit of wat je krijgt als je betaald hebt, en je kunt daar ook geen invloed op uitoefenen. Natuurlijk is dat bij zeg zakjes voetbalplaatjes ook zo, maar als iets meer dan een symbolische waarde heeft dan wordt het juridisch spannend omdat je dan bij het verbod uit de wet op de Kansspelen komt. Voetbalplaatjes worden natuurlijk wel geruild, maar om nou echt te spreken van marktplaatsen en betaalde transacties nee. Terwijl er voor lootbox-inhoud wel degelijk dergelijke marktplaatsen zijn. Vaak weliswaar buiten de eigenlijke game om, maar toch.

De discussie focuste dan ook op de vraag hoe legaal die verhandelplekken voor de lootbox-inhoud nu eigenlijk waren. EA wees erop dat zij dat niet toestaan, en dan krijg je dus de vraag wat zwaarder weegt: de feitelijke situatie, waarbij je kijkt naar het feit dát mensen betalen met echt geld en dan met rare kronkels elkaar de spullen leveren, of de juridische situatie waarin het verbod leidend is en er dus geen waarde aan het product hangt.

De Ksa vond echter een veel simpeler reden:

De Kansspelautoriteit stelt conform de Leidraad en gelet op het bovenstaande vast dat de te winnen virtuele goederen binnen FIFA19 overdraagbaar zijn. Zij vertegenwoordigen niet alleen een potentiële, maar ook daadwerkelijk een economische waarde. De economische waarde van FUT-munten kan als volgt bepaald worden. Op de transfermarkt kunnen de virtuele goederen verhandeld worden voor FUT-munten. FUT–munten kunnen naar FUT-punten en vervolgens naar euro’s omgerekend worden. Daarnaast kunnen FUT-munten ook buiten FIFA19 om voor echt geld verkocht worden.
EA heeft dus zélf een manier gecreëerd om werkelijke waarde te verbinden aan die lootboxen. Je kunt ze inwisselen voor munten, en die zijn via een indirectie binnen het spel te vertalen naar keiharde euro’s. En dat je dan een paar keer moet omwisselen, maakt niet meer uit. Het is allemaal officieel, dus je hoeft niet eens je af te vragen hoe dat zit met de niet-legitieme situatie waarin iemand een account verkoopt via Marktplaats om zo een speler over te dragen, bijvoorbeeld.

Je kunt je natuurlijk afvragen hoe ‘echt’ zo’n prijs is. Het is natuurlijk nog altijd een virtueel dingetje, slechts pixels op je scherm en bitjes in je account. Dat is wel even wat anders dan de keiharde cash waarmee je naar buiten loopt bij Holland Casino of die enorme roze beer die je op de kermis wint met balletje-balletje. Maar nee:

Uit onderzoek van een toezichthouder van de Kansspelautoriteit blijkt dat de waarde van de virtuele speler Hack minimaal 450 FUT-munten (€ 0,03) en maximaal 10.000 FUT-munten (€ 2,-) was. De virtuele speler Gullit was minimaal 337.000 FUT-munten (€ 67,40) en maximaal 6.400.000 FUT-munten (€ 1.280,-) waard. Een bijzondere versie van de virtuele speler Gullit kon als buy-it-nowoptie verkocht worden voor (minimaal) 9.970.000 FUT-munten (€ 1.994,-).
Een setje pixels op mijn scherm van € 1.994 vind ik echt meer dan alleen bragging rights, zoals EA dat noemt. Als ik het kan omzetten in euro’s, dan is het een ding van waarde.

Een laatste bezwaar van EA was dat zij niet primair een gokspel aanbood. Het gaat bij FIFA natuurlijk om het voetballen en het managen van je team. De lootboxen zijn op zich een klein onderdeel van dat hele gebeuren. Maar het aankopen en inzetten van de lootboxen kan prima los van een voetbalcompetitie gebeuren. Het is gewoon een apart spelonderdeel, en mag dus best apart worden beoordeeld tegen de Wet op de kansspelen.

Ook alle andere argumenten van EA worden terzijde geschoven door de Ksa, en de rechtbank volgt de toezichthouder in haar analyse. (Pet peeve van mij: het is niet zo dat pas de rechter de boetes oplegt, een toezichthouder is geen openbaar aanklager die met een voorstel of eis komt. De toezichthouder grijpt in en beboet, de rechter toetst terughoudend of daarbij fundamentele normen geschonden zijn.)

EA heeft aangekondigd in hoger beroep te gaan, maar ik moet zeggen dat ik geen argumenten weet waarmee ze dat zouden kunnen.

Arnoud

VoetbalTV hoeft boete Autoriteit Persoonsgegevens niet te betalen

VoetbalTV heeft een boete van €575.000 van de Autoriteit Persoonsgegevens gekregen, maar hoeft die van de rechtbank niet te betalen. Dat meldde Rechtspraak.nl maandag.  Een mooie winst voor de amateurvoetbalaggregator en -uitzender: de Autoriteit Persoonsgegevens heeft volgens de rechtbank onvoldoende uitgelegd waarom VoetbalTV geen gerechtvaardigd belang heeft bij het opnemen en uitzenden van amateurwedstrijden. De AP vond immers dat het hier ging om zuiver commerciële belangen, die sowieso nooit de privacy mogen schenden. Dat ligt dus – het zal eens een keer niet – een stukje genuanceerder.

In juni stapte VoetbalTV naar de rechter. Privacytoezichthouder AP was anderhalf jaar geleden een onderzoek gestart naar het videoplatform, maar de resultaten lieten maar op zich wachten. Op het platform kun je amateurvoetbalwedstrijden uit heel Nederland bekijken, maar omdat men onzekerheid voelde of dat wel mag van de AVG, kwam het niet op gang. Ondanks een redelijk vlotte uitspraaktermijn is het doek toch reeds gevallen voor VoetbalTV, maar dat terzijde.

Waar ging het nu om? VoetbalTV vond dat zij die beelden mocht maken zonder iedere voetballer individueel toestemming te vragen. Dat zou immers ook een onvoorstelbare administratieve ramp zijn geweest,  zeker omdat je toestemming op ieder moment kan intrekken – zeg, 30 seconden na een achterstand. VoetbalTV moest het hebben van het zogeheten gerechtvaardigd belang, waarmee je in beginsel de privacy mag passeren als je genoeg waarborgen neemt en jouw belang zo inkleedt dat het zwaarder weegt.

Alleen, wat voor belangen moet het dan om gaan? De AVG zwijgt hierover, en noemt alleen indirect een aantal zaken. Vrijheid van meningsuiting (journalistiek) is enerzijds een voorbeeld, anderzijds worden specifieke dingen als ‘bewaking’ en ‘direct marketing’ genoemd. De AP was er eens goed voor gaan zitten en kwam met een principieel standpunt:

Wat ook niet als een gerechtvaardigd belang kwalificeert, is bijvoorbeeld: het enkel dienen van zuiver commerciële belangen, winstmaximalisatie, het zonder gerechtvaardigd belang volgen van het gedrag van werknemers of het (koop)gedrag van (potentiële) klanten, etc.
Om als “gerechtvaardigd” belang te tellen, moest het belang eigenlijk gewoon tot een wettelijk recht te herleiden zijn. Vrijheid van meningsuiting dus, dat is een grondrecht dus daar kun je op gaan zitten. Vervolgens krijg je dan een belangenafweging die al dan niet pro-uitingsvrijheid kan uitvallen. Maar als je komt met “ik wil heel amateurvoetballend Nederland filmen en dat uitzenden als betaal-tv” dan is dat zuiver commercieel en dan gaan we het niet eens hébben over een belangenafweging. Bah, commercie, dat telt niet.

De rechtbank ziet dat anders: de AVG noch haar voorganger (de Richtlijn uit 1995) definieert in beperkte zin wat zo’n belang is. Er is niet direct jurisprudentie, maar uiteindelijk wel een gezaghebbende uitspraak van de verzamelde toezichthouders (de artikel 29-Werkgroep). En die zeiden, aldus de rechtbank:

In haar opinie uit 2014 heeft de WP29 geschreven dat het gerechtvaardigd belang moet worden geïnterpreteerd als een begrip waar een scala aan verschillende belangen onder kan vallen, of het nu gaat om triviale of dwingende belangen, en of deze nu evident of meer controversieel zijn, mits het een werkelijk en aanwezig (en dus niet speculatief) belang is. Niet alleen juridische, maar ook allerhande feitelijke, economische en ideële belangen kunnen dus als gerechtvaardigd belang kwalificeren.
Dit is dus wat de meeste juristen destijds ook al riepen: je kunt niet op voorhand zeggen dat belang X nóóit gerechtvaardigd kan zijn. Een belang moet er zijn, grofweg de enige echte grenzen zijn dan nog of het binnen de wet past (dus geen illegale belangen of tegen de openbare orde, zeg maar). Maar kwaliteitseisen of arbitraire grenzen, dat gaat niet.

Natuurlijk zal bij een zuiver commercieel winstbelang de belangenafweging sneller in het nadeel van de geldbeluste wolf uitvallen dan bij een hoogwaardige uiting die een zwaarwegend belang dient. Maar dat is dus het hele punt van die afweging van belangen. En omdat die niet was gemaakt, wordt het besluit van de AP vernietigd en moet zij gaan beoordelen hoe die afweging er dan wel zou hebben uitgezien.

Als bijvangst weten we nu dat dit soort activiteiten niét onder de persvrijheid vallen. Weliswaar is ook het filmen van voetballers een vorm van informatiegaring en -verbreiding, maar:

De uitzending van de amateurvoetbalwedstrijden kan namelijk niet worden aangemerkt als een bekendmaking aan het publiek van informatie, meningen of ideeën. De wedstrijden hebben daarvoor te weinig nieuwswaarde; het gaat om het uitzenden van amateursport en- spel. De beelden geven geen informatie over bekende personen, bijvoorbeeld bekende voetballers, en dragen ook niet bij aan enig maatschappelijk debat. Het gaat om een ongefilterd verwerken van een grote hoeveelheid door eiseres zelf verzamelde persoonsgegevens. Voor het geheel van de verwerkingen geldt niet dat zij uitsluitend een journalistiek doeleinde hebben. Dat er in alle door haar verzamelde beelden nieuwswaardige informatie kan zitten, maakt niet dat alle duizenden uitgezonden wedstrijden kunnen worden gezien als journalistiek en rechtvaardigt niet het maken van opnames en uitzenden van al deze wedstrijden.
Ik zag dat zelf altijd anders; er is immers geen kwaliteitstoets bij de uitingsvrijheid. Nieuwswaarde is een argument voor de belangenafweging, als iets te weinig nieuwswaarde heeft dan zeg je dat het nieuwsbelang niet opweegt tegen de privacy van je nieuwsonderwerp. Maar ik zie wel het punt dat een grove berg met beeldmaterial (nog) geen nieuws is, je moet zoeken naar de pareltjes die je wil brengen.

Arnoud

Hoe maak je een product van je juridische dienstverlening? #legaltechtuesday

Het gaat langzaam, maar de trend is onvermijdelijk: juridische dienstverlening gaat naar standaardisatie toe. Klanten verwachten meer dan alleen zuiver maatwerk, met name omdat ze de prijs er niet meer voor over hebben. Alternatieve dienstverleners, van accountants tot verzekeraars, bieden dan ook meer en meer producten aan die op prijs concurreren met dat maatwerk van de traditionele juridische aanbieders. Alleen, wat is dan een product, een dagvaarding met een streepjescode voor de kassa?

Al eerder schreef ik over wat commodificatie heet. Traditioneel leverden juridisch adviseurs volledig maatwerk, net als de kleermaker van vroeger die met een rol stof voor elke klant perfect maatwerk leverde. Slimme kantoren standaardiseren het proces en leveren maatwerk op basis van standaardclausules of snel aan te passen modelcontracten. Zij hebben half-affe broeken en jasjes in de kast en knippen de stof bij voor de klant. Standaardisatie is steeds verder te trekken, en het onvermijdelijke eindpunt is het product: een volkomen standaard stukje dienstverlening, tegen een vaste prijs en bij meerdere aanbieders in vrijwel identieke vorm te krijgen.

Aha, denkt u misschien: die snap ik wel, dat is gewoon je dienst tegen een vaste prijs aanbieden. Nou is een vaste prijs wel noodzakelijk voor een product, maar het is zeker niet genoeg. Het product moet ook vastomlijnd zijn, anders is die prijs niet meer dan een schatting van het werk maal het uurtarief (met de belofte daar niet overheen te gaan).

Een juridisch product voldoet aan de volgende eisen:

  • De dienst is standaard, echt een commodity oftewel uitwisselbaar product. De dienst moet dus met geen tot nauwelijks maatwerk te leveren zijn. Een claim tot schadevergoeding vanwege vertraging met de trein is bijvoorbeeld standaard, een schadevergoeding eisen bij een misgelopen verbouwing is te zeer maatwerk.
  • De dienst moet eenvoudig toegankelijk te maken zijn, de doelgroep moet zonder moeite deze kunnen inroepen. In de praktijk betekent dat vaak een app of online dienst, waar men de benodigde gegevens invult en de resultaten direct ontvangt.
  • Levering moet schaalbaar zijn. Ongeacht het aantal klanten dat de dienst afneemt, moet de kwaliteit en snelheid hetzelfde zijn. Dat is waar het bij juridische diensten vaak misgaat: die gaan uit van een persoon die de dienst levert. Natuurlijk kun je meer juristen inzetten op dezelfde dienst (“wij hebben nu zés procesadvocaten”) maar dat kent een natuurlijke grens.
  • De prijs moet vast te bepalen zijn, of in ieder geval per onderdeel vast. Een product moet bij elke klant hetzelfde kosten. Hooguit wanneer men een optionele extra wil (niet alleen een aanvraag invullen maar ook indienen, bijvoorbeeld) mag dat een vast, extra bedrag kosten.
In de praktijk wordt een juridisch product eigenlijk altijd neergezet als een softwaredienst, zoals een app. Dit is een van de mooiere voorbeelden van legal tech: het transformeren van juridische dienstverlening met technologie. Wat is nu een meer fundamentele transformatie dan een maatwerkdienst omzetten in een standaardproduct?

Voor een juridische dienstverlener kan productizatie bedreigend voelen, en met reden. Een standaardproduct zal per stuk minder geld opleveren dan de maatwerkdienst van voorheen, en bovendien risico’s geven zoals een incomplete of inadequate dienstverlening met alle klachten van dien.

Er zijn echter diverse manieren om deze bedreiging het hoofd te bieden. De eerste manier is het product als leadgeneratie in te zetten. Het product is dan eigenlijk de eerste helft, de intake van de eigenlijke dienstverlening. Bij sommige klanten is de dienst eigenlijk niet meer nodig, want die klanten voldoen aan het standaardprofiel. Andere klanten hebben veel dienstverlening nodig, en daar tussen is ook het nodige mogelijk. Vaak is een vaste prijs voor meerwerk, zoals nalopen van alle details, goed mogelijk.

Een iets verder gaande aanpak is om de productverkoop duidelijk los neer te zetten van de maatwerkdienstverlening. Een aparte juridische entiteit, waarbij doorverwijzen (“wilt u meer?”) natuurlijk mogelijk is. Zo staat de goedkope productverkoop naast, maar duidelijk los van, de high-end dienstverlening. Dat kan natuurlijk als volledig apart merk, maar het kan ook prima naast elkaar. De Albert Heijn is er groot mee geworden: AH Basic, daarna het ‘echte’ huismerk en dan het Excellent merk.

Natuurlijk zal er in de markt altijd behoefte blijven aan zuiver maatwerk. Maar vergis u niet: die markt wordt kleiner en kleiner, want steeds meer klanten ontdekken dat een standaard product eigenlijk ook wel goed is. Net zoals veel mensen liever hun pak als confectie aanschaffen, met hooguit beperkte aanpassingen zoals uitleggen van de broekspijpen, dan dat ze naar een kleermaker gaan. De kleermaker zal zeker blijven bestaan, maar steeds meer een niche worden. Het grote marktaandeel – en dus de grote omzet – zal verplaatsen naar die confectieverkopers.

Arnoud

Wacht, Marktplaatsoplichting is geen oplichting?

Een verrassing voor velen: de bekendste vorm van online oplichting, namelijk gewoon het geld pakken en niet leveren, is juridisch geen oplichting. Kwam recent nog langs en het blijft verwarrend. Maar de kern is dat we niet iedere vorm van wanprestatie tot een strafbaar feit willen verheffen, zeker omdat het wetsartikel voor oplichting uitgaat van echt een of andere truc.
In het gewone spraakgebruik spreken we al snel van oplichting als iets tegenvalt en je je geld (of spullen) kwijt bent. De Van Dale stelt het gelijk aan bedriegen, wat dan weer “met opzet misleiden” betekent. Maar juridisch gezien zitten er heel wat meer haken en ogen aan. Dit is wat de wet zegt (art. 326 Strafrecht):

Hij die, met het oogmerk om zich of een ander wederrechtelijk te bevoordelen, hetzij door het aannemen van een valse naam of van een valse hoedanigheid, hetzij door listige kunstgrepen, hetzij door een samenweefsel van verdichtsels, iemand beweegt tot de afgifte van enig goed, tot het verlenen van een dienst, tot het ter beschikking stellen van gegevens, tot het aangaan van een schuld of tot het teniet doen van een inschuld, wordt, als schuldig aan oplichting, gestraft met gevangenisstraf van ten hoogste vier jaren of geldboete van de vijfde categorie.
De juridische definitie van “oplichting” eist dus heel wat meer dan alleen een stukje voor de gek houden of misleiden. Je moet echt een vuile truc uithalen. Dat kan dus met een valse naam of hoedanigheid, of door (oud-juridische taal is echt ongelofelijk prachtig) listige kunstgrepen of (nóg prachtiger) een samenweefsel van verdichtsels uit te halen. Maar doe je dat allemaal niet, dan is het dus geen oplichting.

Het simpelste voorbeeld: ik zet op Marktplaats een telefoon te koop voor een lage prijs, mensen betalen me dat geld, ik sluit mijn account en lever nooit en te nimmer die telefoon. Sterker nog, ik héb niet eens een telefoon. Ik ben nu juridisch niet strafbaar, want welke valse naam of hoedanigheid heb ik gebruikt, wat was mijn listige kunstgreep of samenweefsel van verdichtsel dan? Die zijn er niet.

Natuurlijk, ik pleeg wanprestatie en ben dus civielrechtelijk voor de rechter te dagen. Ook heb ik (als ik professioneel handelaar ben) waarschijnlijk een oneerlijke handelspraktijk gepleegd en ben ik bestuurlijk te beboeten als de ACM heel veel zin heeft. En ik ben mijn account op Marktplaats kwijt, inclusief al mijn reviews en geschiedenis en dat doet ook pijn. Maar strafbaar, in de zin van een strafblad, boete en de cel in? Nee.

De kern is dat als je alléén maar niet levert (en dat ook niet van plan was), dat je dan geen oplichter bent omdat dat “valse voorwendselen of samenweefsel van verdichtsels” vereist. Je moet echt een truc uithalen om oplichter te zijn.

In 2016 zette de Hoge Raad de principes hierover nog eens op een rijtje. De kern is dat je niet iedere vorm van bedrog tot het misdrijf oplichting (vier jaar cel) wil verheffen. Het moet wel een ernstig geval zijn. Men citeert een voorbeeld van een internetondernemer die wist dat hij niet kon leveren maar desondanks de webshop open hield:

Niet elke vorm van bewust oneerlijk zakendoen levert het in artikel 326 van het Wetboek van Strafrecht strafbaar gestelde misdrijf ‘oplichting’ op. Dat geldt eveneens wanneer kan worden bewezen dat men is benadeeld door een persoon die niet van plan of in staat was zijn verplichting na te komen en die zich in strijd met de waarheid heeft voorgedaan als een bonafide (ver)koper.
Natuurlijk staan kopers dan een tikje in de kou. Maar er zijn genoeg andere middelen, zoals betalen met een beschermd middel (zoals de creditcard), onderzoek doen naar betrouwbaarheid (de reviews) of kopen bij bekende webwinkels (met keurmerken zoals Thuiswinkel Waarborg) of achteraf betalen dan wel bij het ophalen/ontvangen. (Oh ja, en in theorie de verkoper dus voor de rechter slepen, maar wie doet dat nou.) Het is dan eigenlijk niet meer nodig dat het strafrecht hier tegen ingezet kan worden.

Specifiek in de internetcontext zijn wel ontzettend vervelend de figuren die een gewoonte maken van niet leveren maar wel het geld houden. Daar is een oplossing voor bedacht, die recent in het strafrecht is beland (art. 326e Strafrecht):

Hij die een beroep of een gewoonte maakt van het door middel van een geautomatiseerd werk verkopen van goederen of verlenen van diensten tegen betaling met het oogmerk om zonder volledige levering zich of een ander van de betaling van die goederen of diensten te verzekeren, wordt gestraft met gevangenisstraf van ten hoogste vier jaren of geldboete van de vijfde categorie.

Hiermee is het dus wel mogelijk om grootschalige internetbedriegers aan te pakken, maar blijven de individuele “je zei dat je zou leveren dus ik ga aangifte doen” gevallen buiten het strafrecht. Ik ken nog geen veroordelingen onder dit artikel.

Arnoud

Ticketmaster krijgt boete van 1,4 miljoen euro van Britse privacywaakhond

Het Britse bedrijf Ticketmaster heeft een boete gekregen voor een datalek in 2018, las ik bij Nu.nl. Door een kwetsbaarheid in de chatbot op de website konden derden toegang krijgen tot betaalgegevens van 37.000 creditcardhouders, en in theorie zelfs 9.4 miljoen mensen uit de hele EU. Opmerkelijk aan de zaak vond ik vooral dat die chatbot een ingekochte component was en dat de leverancier al enige tijd op de hoogte was van het lek.
Het boetebesluit legt uit dat in 2018 een aantal bank-klanten ontdekten dat hun creditcard frauduleus werd gebruikt, wat te herleiden was tot een aanschaf bij Ticketmaster. (Smoking gun: een testbetaling met gefingeerde expiry date dook met diezelfde datum op in het criminele circuit.) De site van Ticketmaster bleek gehackt en voorzien van malware die gegevens doorstuurde.

De hack bleek mogelijk door een ingezette chatbot van het bedrijf Inbenta. De bot was zo’n typische vraagbeantwoordbot om de menselijke helpdesk te ontlasten, en kwam gezellig mee op elke pagina in het besteltraject. Daardoor kon – na het compromitteren van de code – de bot ook gegevens lezen uit bestel- en betaalformulieren, wat dus de creditcarddiefstal mogelijk maakte. Inbenta was desgevraagd erg verbaasd:

The Javascript we created specifically for Ticketmaster was used on a payments page, which is not what it was built for. Had we known that script would have been used in that way, we would have advised against it, as it poses a security threat.

Deze werkwijze was verder in strijd met de PCI-DSS regels voor het verwerken van creditcardgegevens. Desondanks vond Ticketmaster dat niet haar maar Inbenta verwijten te maken waren, zij mocht contractueel rekenen op een veilige chatbot dus dan is het overmacht als de chatbot onveilig blijkt. Een argument dat ik vaak hoor: “In de verwerkersovereenkomst staat dat de leverancier garandeert veilig te zijn, we hebben de veiligheid dus geregeld”.

De ICO accepteert dat excuus volstrekt niet, en ik zou iedereen ook willen aanraden om wie dat argument gebruikt een stevige schrobbering te geven. Security is niet iets dat je contractueel afspreekt, dat is iets dat je praktisch regelt én verifieert. Security doe je.

Natuurlijk zijn superzerodayhacks altijd mogelijk, en ik kan best accepteren dat dat overmacht zou kunnen opleveren. Maar het ging hier om een simpele Javascript aanpassing waarmee betaalformulieren uit te lezen en te kapen waren, iets dat zeker weten in 2018 tot de gewone stand der techniek behoorde en waar dus gewoon beveiliging tegen hoort te zijn.

Maar maar maar, aldus Ticketmaster: wij hadden netjes compliance geregeld, kijk maar:

At §§8-9 of its Comments, Ticketmaster relies upon its receipt of security certifications provided by Inbenta. At §29.3 of the Comments, Ticketmaster emphasises Inbenta’s ISO 27001 certification. The Commissioner places little weight on the mere provision of such certifications by Inbenta as a mechanism of securing the chat bot in the circumstances. Further, ISO 27001 is an information security management standard, which does not apply directly to software development.

Een certificering is nog geen bugfix, laat staan een securitymaatregel. Een code review of een security audit was dat wel, maar daar had Ticketmaster nul moeite in gestoken. En dat wordt ze serieus kwalijk genomen:

Rather, the GDPR requires that each organisation assess the risks arising in the circumstances of their own implementation and put controls in place to protect the personal data that it processes. Ticketmaster has shown very limited knowledge at the date of the Incident of the risk of implementing third party scripts into a payment page, despite it being widely known and documented at that time. A fortiori, Ticketmaster has not evidenced that it deployed appropriate and proportionate controls to manage this risk.

Verder noemt de ICO dit een serieuze overtreding van de AVG: in theorie hadden 9.4 miljoen klanten hun betaalgegevens gestolen kunnen hebben, en Ticketmaster had geen enkele control in place om hier wat tegen te doen. (Zelfs passieve detectie door wekelijks zelf een nepcreditcard te proberen was er niet.) De boete komt uiteindelijk dus uit op 1.4 miljoen euro. Een terechte tik op de vingers, wat mij betreft.

En ik zeg het nogmaals, want ik weet dat er veel contractsjuristen, FG’s en ander AVG compliance volk meeleest: doe alsjeblieft méér dan alleen contractueel vastleggen dat de veiligheid op orde moet zijn. Zonder daadwerkelijk feitelijk handelen ben je gewoon niét AVG compliant, al staan er honderd garanties en heb je duizend certificeringen.

Arnoud

Is een SaaS dienstverlener vanwege de AVG verplicht escrow op te zetten?

Een lezer vroeg me:

Strekt de AVG zover dat softwarepartijen verplicht zijn – in het kader van beveiligen van de continuiteit – een escrowachtige regeling aan te bieden waarbij software en hosting geborgd zijn na een faillissement of overname?
De AVG verplicht tot adequate maatregelen tot beschikbaar houden van persoonsgegevens zo lang als dat nodig is voor de toegezegde dienstverlening en de rechten van betrokkenen. Er is dus nergens een algemeen lijstje met wat je moet doen of hoe lang, je moet zelf beredeneren (al dan niet in een DPIA) wat er nodig is om aan deze eis te voldoen.

Een partij die een softwaredienst met persoonsgegevens aanbiedt, moet er dus voor zorgen dat die dienst blijft draaien zo lang als nodig. Escrow of een continuïteitsregeling is daarvoor een mogelijk middel. Maar als er andere manieren zijn om de klanten te blijven bedienen, dan is dat ook prima. Een offline backup die in noodgevallen naar de klanten gestuurd kan worden, zou ook kunnen werken.

Bij faillissement zal de dienstverlening gewoonlijk eindigen, hoewel dat niet wil zeggen dat de betrokkenen dan geen rechten meer hebben. Dus formeel zou ik zeggen dat er dan iets van continuïteit moet zijn, hoewel dat praktisch gezien lastig af te dwingen is want de organisatie is dan nou eenmaal failliet en dan houdt het gewoon op.

Het grote probleem met escrow is dat het daadwerkelijk uitvoeren pittig kan zijn: ga er maar aan staan om vanuit een broncodedepot een online dienst weer neer te zetten. Zat de database met gegevens bijvoorbeeld ook in het depot? Hoe oud was die databasedump dan eigenlijk?

Een overname is geen excuus voor welke wijziging in de dienstverlening dan ook. Daar moet de dienst dus gewoon doorlopen en moeten de gegevens gewoon beschikbaar zijn.

Het maakt natuurlijk ook nog uit of het softwarebedrijf een verwerkingsverantwoordelijke is of een verwerker. Als dat laatste het geval is, dan zal de afnemer van de dienst meer stappen moeten nemen om zich tegen uitval van die verwerker te wapenen. Escrow of continuïteit ligt dan meer voor de hand.

Arnoud

OM gaat met camera’s handhaven op telefoongebruik achter het stuur

Het Openbaar Ministerie gaat vanaf maandag camera’s inzetten om telefoongebruik achter het stuur te beboeten, las ik Bij Tweakers. Deze camera’s fotograferen alle bestuurders, en detecteren wanneer iemand vermoedelijk zijn telefoon vast heeft. In dat geval gaat de foto naar het CJIB, die dan een mens de beoordeling laat doen en een boete laat volgen als het werkelijk een telefoon is (in plaats van een plak ontbijtkoek). De proef uit 2019 is kennelijk een succes gebleken.

De wet (artikel 61a RVV) verbiedt het vasthouden van apparaten geschikt voor mobiele communicatie of informatieverwerking, kort gezegd mobieltjes vasthouden. Dit omdat afleiding een groot risico is voor de verkeersveiligheid, en dat risico zich meer voordoet bij telefoons in de hand dan bij handsfree gebruik of het aanraken van ingebouwde touchscreens. Toezicht op dit verbod is natuurlijk lastig, een agent moet het maar net zien.

Uit onderzoek “kwam naar voren dat er slimme camera’s zijn, die goed in staat zijn appende en bellende bestuurders te detecteren”, aldus het OM. Het gaat natuurlijk om machine learning, zeg maar neem tienduizend foto’s met label “wel telefoon” en tienduizend met label “zonder telefoon” en de computer kan dan op nieuwe foto’s berekenen welk label het beste past. Dit noemt men ‘algoritmen’, overigens.

Natuurlijk mag een algoritme niet mensen beboeten. Vandaar dat de software ingezet wordt als een voorselectie: foto’s waarvan de computer zegt “met telefoon” worden naar een menselijke opsporingsambtenaar gestuurd, die dan zelf de beoordeling doet. Als die positief is, dan wordt er een boete opgelegd.

Mag dat? Ja, omdat er dus een mens tussenzit die inhoudelijk kijkt. Zodra die mens het als een formaliteit gaat beschouwen, dan wordt dat anders. We hadden in 2014 het voorbeeld van agent 404040, die automatisch boetes uitschreef voor onverzekerd autorijden. Dat mocht daar, hoewel agent 404040 als mens niet bestond, omdat er elders een mens in het proces zat namelijk waar men bezwaar maakte. Maar ik denk dat dat anno 2020 niet meer kan gezien het verbod onder de AVG.

Arnoud