Hoe verwijder je sneller maar wel eerlijk ongewenste content van internet?

Voor mensen die geconfronteerd worden met onrechtmatige content op het internet is het moeilijk om deze snel verwijderd te krijgen, zo opent het WODC in een nieuwsbericht over deze lastige problematiek (via). 15 procent van de Nederlanders heeft direct of indirect ervaring met schadelijke, en mogelijk onrechtmatige, content die hen persoonlijk raakt, zoals bedreigingen, privacy-inbreuken en wraakporno. Daarvan overweegt slechts 1,4 procent juridische stappen te zetten. Het WODC deed onderzoek naar oplossingen voor dit probleem die óók recht doen aan de positie van de plaatser en de tussenpersoon.

Het onderzoek is uitgevoerd door het Instituut voor Informatierecht als onderdeel van het speerpunt van de Minister voor Rechtsbescherming om de positie van slachtoffers van onrechtmatige uitingen op het internet te verbeteren. De kern van het probleem is natuurlijk dat er nooit één partij is die je gewoon met één rechtsgang aanspreekt, zoals je zou doen wanneer iemand op een zeepkist gaat staan en wat over jou gaat roepen. Er zijn vele routes met voor- en nadelen, zoals dit schema uit het onderzoek laat zien:
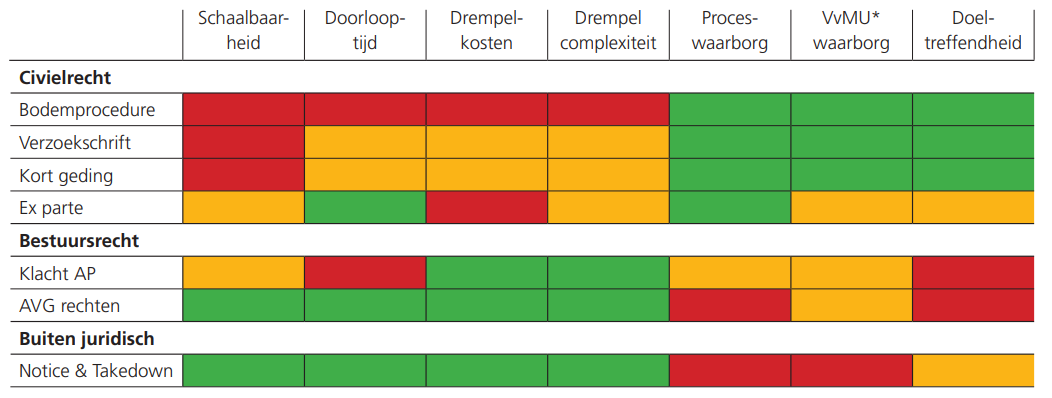
(klik voor schema)

Er zijn enerzijds procedurele routes die snel, laagdrempelig en schaalbaar zijn, en anderzijds procedures die optimale rechtstatelijke waarborgen bieden. Een combinatie van al deze kwaliteiten in één procedure lijkt uitgesloten, aldus het rapport. Dat vind ik ook niet gek gezien de verschillende partijen en hun belangen in dit proces.

Wat voor mij met name wringt, is de lage waarborgen bij de notice&takedown procedure, die voor mij toch de eerst aangewezen stap zou moeten zijn. Snel en effectief, en volgens de wet inclusief een beoordeling door de tussenpersoon die de notice krijgt of de eis wel terecht is. Maar daar gaat het dus vaak mis:

Dit alles bijeengenomen maakt dat mogelijk veel rechtmatige en toegestane uitingen verwijderd worden. Vervolgens wordt degene die de vermeend onrechtmatige content geplaatst heeft, niet altijd de mogelijkheid geboden zich te verdedigen of zich na verwijdering te verzetten. Ook bleek uit de bovenstaande uiteenzetting over de transparency reports dat het nog zeer moeilijk is zicht te krijgen op het daadwerkelijk functioneren van de Notice and Takedown-procedures van de verschillende grote internetdiensten.
Een belangrijke factor is daarbij dat veel takedowns automatisch plaatsvinden. Dat komt denk ik met name omdat dat het goedkoopste en snelste is, en vanuit de Amerikaanse achtergrond het meest logisch: onder de DMCA Notice & Takedown procedure is het weghalen na klacht de verplichte stap, en pas daarna ga je de discussie voeren. Die discussie verzandt vaak in standaardantwoorden, maar het materiaal is dan al weg. Eigenlijk moet de discussie inhoudelijk worden gevoerd (“nee, dit was legitieme kritiek” bijvoorbeeld) vóórdat de tussenpersoon besluit het materiaal weg te halen. Maar als je systeem gebouwd is volgens de Amerikaanse norm, dan gebeurt dat dus niet.

Hoe moet het dan wel? Het rapport doet een aantal voorstellen. Allereerst het verder normeren en codificeren van Notice and Takedown-procedures en het daarvoor geldende afwegingskader, bijvoorbeeld dus door expliciet op te schrijven dat een takedown niet automatisch op klacht mag gebeuren. Een simpele verbeterstap daarbij is providers verplichten op duidelijke en eenvoudige manier te publiceren hoe een takedown verzoek gedaan kan worden en wat er dan gebeurt, iets dat nu al geldt als best practice bij hostingproviders. Een experimentele opzet bij de kantonrechter (een soort supersnelrecht) vond ik ook een hele leuke, dan heb je wel gerechtelijke toetsing maar heel laagdrempelig. Hierbij speelt natuurlijk wel dat je vervolgens dan ook snel het vonnis bij de tussenpersoon uitgevoerd moet kunnen krijgen.

Het rapport gaat niet in op wat volgens mij een hele belangrijke factor is: de anonimiteit en daarmee onbereikbaarheid van de plaatser van de content. Logisch gezien de scope, maar wel meteen een sterk complicerende factor. Tegelijk besef ik ook dat een plaatser vaak internationaal kan zijn, zodat de naam en woonplaats weinig toevoegen.

Arnoud
Mag je de verlichting van de Erasmusbrug op paars zetten?

Het systeem om de verlichting van de Erasmusbrug in Rotterdam te veranderen was ruim een jaar via internet toegankelijk, meldde Tweakers onlangs. RTL Nieuws-reporter Daniël Verlaan kreeg een tip over het lek en wist de brugverlichting paars te maken. De brug zelf was verder niet te bedienen, maar de interface van dit systeem bleek zonder beveiliging toegankelijk als je wist wat de netwerkpoort was van de server. Die laatste was via zwakhedenzoekmachine Shodan te vinden. Dat riep dus weer de bekende vraag op, mag dat dan?
Je mag niet binnendringen in andermans computersysteem. Of dat systeem beveiligd is, doet niet ter zake. Enige vraag is of je wist dan wel moest weten dat je daar niet mocht zijn. Het lijkt me evident dat je als Shodan-surfende derde weet dat je niet de verlichting van de Erasmusbrug mag bedienen, dus dat noem je binnendringen.

Natuurlijk kun je per abuis op zo’n server belanden. Je klikte wat rond, iemand deelde een onschuldige server en oeps die brug werd paars. Kan. Maar ik zou zeggen dat het bewijs van jouw bewustzijn een heel eind rond is als jij zegt, ik zat op Shodan te kijken en zag daar de admin van de Erasmusbrug. Je wéét dat Shodan geen rechtmatig gepubliceerde interfaces bevat en je wéét dat jij niet welkom bent in de admin van de Erasmusbrug.

Dit is dus tevens waarom je niet aan de politie gaat uitleggen wat je deed of waarom je dacht dat dat mocht. Gewoon niet. Echt niet. Nee, ook niet vanwege die reden die jij nu in je hoofd hebt. Niet. “Ik wil graag eerst met een advocaat overleggen” is het énige dat je zegt. Serieus. Alsjeblieft.

En ja, het is een vrij onschuldig verhaal want er is niets kapot gegaan, niets bediend en niets ernstigs gebeurd. Maar toch, wees voorzichtig als je geen professioneel journalist bent. Ik benadruk dit omdat in de sfeer van “cybercrime” Justitie vaak overspannen reageert vergeleken met real-life situaties. Als je de controlekamer van deze verlichting was binnengelopen, dan had de portier op z’n kop gehad en was jij eruit gejaagd. Maar nu heb je een cyberhack gedaan. In theorie had je zelfs antiterrorismewetgeving kunnen triggeren met zo’n actie.

In dit specifieke geval betreft het een journalist die een opmerkelijke misstand aan de kaak stelt, en daarvoor het enige middel gebruikt om aan te tonen dat de misstand waar is. De maatschappelijke of persoonlijke schade is nihil en het slachtoffer is geïnformeerd en kreeg de kans de misstand op te heffen voordat dit nieuws werd. Dan en specifiek dan wordt de strafbaarheid opgeheven.

En natuurlijk, journalist is geen beschermde titel, maar journalist ben je pas als je journalistieke activiteiten ontplooit. Dus enkel zeggen “ik wilde erover publiceren” is niet genoeg. Je moet een track record hebben (zoals Daniël, koop dat boek) of daadwerkelijk een journalistieke uiting hebben gedáán. Wilde je nu eindelijk eens journalist worden en was dit je eerste geplande publicatie maar werd je gepakt voordat het online stond, dan vrees ik dat je niet wordt geloofd.

Arnoud

Zijn digitale handtekeningen ineens juridisch ongeldig verklaard?

Elektronische handtekening niet voldoende betrouwbaar, kopte ITenRecht onlangs. In een recent vonnis verwees de rechtbank Zeeland-West-Brabant een borgtochtovereenkomst naar de prullenbak, omdat de digitaal geplaatste handtekening niet betrouwbaar was. Daarmee kon niet worden bewezen dat de wederpartij daadwerkelijk deze had getekend, zodat de borgtocht niet kon worden opgeëist. Opmerkelijk, want het hele punt van digitale handtekeningen was nu juist die betrouwbaarheid.
De eisende partij had in 2018 voor zijn bedrijf een geldlening aangevraagd bij Swishfund, waarbij hij persoonlijk zich borg stelde voor de lening. Daarvoor werd een digitaal contract ondertekend, en wel met Adobe Sign dat een heel proces heeft voor tekenen:

Het contract wordt naar het e-mailadres van de aanvrager gestuurd. Alvorens deze het document kan openen en digitaal kan ondertekenen dient hij een verificatiecode in te voeren. Deze code wordt per SMS naar het door de aanvrager opgegeven telefoonnummer gestuurd. Nadat de aanvrager het document heeft geopend kan hij parafen en een handtekening plaatsen door deze te typen, tekenen of door een afbeelding in te voegen. De aanvrager kan zelf kiezen welke van deze methoden hij gebruikt. Wanneer het ondertekenen is afgerond wordt het document door Adobe Sign voorzien van een zegel. Hierdoor kan het document niet meer worden gewijzigd.
In 2019 ging het bedrijf failliet, waarna Swishfund de borgsteller uiteraard aansprak. Die liet de zaak lopen, waardoor hij bij verstek werd veroordeeld tot betaling. Daar kwam hij vervolgens tegen in verzet, met het argument dat hij nooit een rechtsgeldige borgovereenkomst had getekend. Dat is belangrijk, want in art. 7:859 BW staat dat een borgovereenkomst alleen kan worden bewezen met een door de borgsteller ondertekend geschrift. Wat je dus online allemaal zegt of aanvinkt, is dus niet van belang als er geen handtekening onder een (elektronisch of papieren) geschrift staat.

Nou, laat maar zien dan. Swishfund had inderdaad een digitaal ondertekend document, en meende sterk te staan: zij stelde dat de handtekening een gekwalificeerde elektronische handtekening betreft in de zin van artikel 3, onderdeel 12, van de eidas-verordening. Die term wijst op de hoogste en meest veilige vorm van digitaal ondertekenen, namelijk

een geavanceerde elektronische handtekening die is aangemaakt met een gekwalificeerd middel voor het aanmaken van elektronische handtekeningen [dat dus voldoet aan de strengste eisen uit de wet] en die gebaseerd is op een gekwalificeerd certificaat voor elektronische handtekeningen [dus dat is afgegeven door een gekwalificeerde verlener van vertrouwensdiensten, dus eentje die voldoet aan de strengste wettelijke eisen];
Ik vat hier de wet enorm samen. Maar de kern komt erop neer dat je voor zo ongeveer elke component van je handtekeningenproces een wettelijke eis hebt, en dat niet zomaar iedere partij even dergelijke krabbels kan faciliteren. Ik ben vast weer te cynisch als ik zeg dat dat zelden goed gaat; laten we het hier er dan op houden dat Swishfund niets had aangedragen waaruit blijkt dat zij met deze bureaucratische wirwar aan eisen had gewerkt. (Dit soort bewijs vergeten gebeurt opmerkelijk vaak; toevallig las ik gisteren nog een vrij ernstige geval waarin eiser Ziggo überhaupt niet eens een contractstekst had overlegd, laat staan bewijs dat het contract aanvaard was.)

Geen gekwalificeerde handtekening dus. Maar dat is niet perse een ramp, want de wet benoemt expliciet dat dit niet mag betekenen dat er geen geschrift ondertekend is (artikel 25 lid 1 eidas-verordening):

Het rechtsgevolg van een elektronische handtekening en de toelaatbaarheid ervan als bewijsmiddel in gerechtelijke procedures mogen niet worden ontkend louter op grond van het feit dat de handtekening elektronisch is of niet aan de eisen voor gekwalificeerde elektronische handtekeningen voldoet.

Wat je vervolgens doet, is kijken hoe er dan wél een krabbel is gezet en hoe betrouwbaar je dat gezien de omstandigheden mag beschouwen. Een simpel voorbeeld is de krabbel voor ontvangst van een pakketje. Dat is echt alleen maar een tekening met je vinger, vaak zelfs zonder verificatie tegen je identiteitsbewijs of het lijkt op je ‘echte’ handtekening. (Ja, haha of het lijkt, nee precies. En sterker nog, je ‘echte’ handtekening bestaat niet eens.) In de omstandigheden – vastleggen dat het aan de deur is afgegeven – vind ik dat echter een prima betrouwbare handtekening. Rechtsgeldig bewijs dus.

Hier ging het om een overeenkomst tot borgstelling, wat natuurlijk ietsje meer impact heeft dan tekenen voor een pakketje. Daarom kijkt de rechter een stuk strenger naar het proces:

Het enige direct aan [eiser] te relateren document waarover Swishfund beschikt is het kopie van zijn identiteitsbewijs. Vast staat dat er voorafgaand aan het sluiten van de overeenkomsten op geen enkel moment direct persoonlijk contact is geweest tussen Swishfund aan de ene kant en [eiser] aan de andere kant, terwijl ook niet is gebleken dat partijen eerder zaken met elkaar hebben gedaan. Swishfund stelt weliswaar telefonisch te hebben gesproken met [eiser] , maar deze stelling is tegenover de betwisting door [eiser] onvoldoende onderbouwd. Hoewel geen enkele ondertekeningsmethode bestand zal zijn tegen alle mogelijke vormen van misbruik, levert de door Swishfund gevolgde methode een groot risico op van misbruik door personen die de beschikking hebben over de e-mailadressen en de bankgegevens van een vennootschap en over de persoonsgegevens van haar bestuurders.
Oftewel, een oplichter zou vrij eenvoudig een borgtocht kunnen afsluiten als ze die gegevens uit de laatste zin hebben, en de digitale handtekening van Swishfund verandert daar niets aan. Daar had dus meer verificatie tussen moeten zitten, bijvoorbeeld een videogesprek waarbij je foto en persoon vergelijkt en dan de handtekening laat zetten.

Die meer verificatie is waar we de definitie van “geavanceerde digitale handtekening” voor hebben. Daar zit onder meer de eis in dat je “gegevens voor het aanmaken van elektronische handtekeningen die de ondertekenaar, met een hoog vertrouwensniveau, onder zijn uitsluitende controle kan gebruiken” gebruikt. Dat zou hier dan de SMS met code zijn, maar als je alleen een webformulier gebruikt dan weet je natuurlijk niet van wie dat nummer is of zelfs maar dat alleen de aanvrager die telefoon kan lezen. Dat is dus niet genoeg.

Dus kortom, geen superveilige wettelijk gekwalificeerde handtekening, geen unieke middelen voor ondertekening dus ook geen geavanceerde handtekening en gezien de omstandigheden ook geen vrije of eenvoudige digitale handtekening. (IT-ers die laatst zeiden dat ze een training IT-recht bij me willen doen, dit is niveautje op de helft, nog steeds interesse?) Daarmee is het stuk dus niet ondertekend door meneer, en vanwege die wettelijke eis is de borgtocht dus niet bewezen. En zelfs als het geen “particuliere borg” is, dan vindt de rechter het ondertekeningsproces niet betrouwbaar genoeg om desondanks van aanvaarding door meneer te spreken.

Zijn hiermee nu digitale handtekeningen ongeldig verklaard, zoals diverse tipgevers me vroegen. Nee, zeer zeker niet. Het zit hem (zoals zo vaak) in de slechte implementatie. Het proces gaat er te makkelijk vanuit dat je de juiste persoon tegenover je hebt, en dat is specifiek bij deze zware verplichting (een borg van totaal iets van 25k) een onoverkomelijk probleem. Heb je minder ernstige verplichtingen, zoals een arbeidscontract waarbij je weet dat je de juiste persoon tegenover je hebt, dan was deze zelfde technologie en proces helemaal prima geweest.

Arnoud

ING hoeft slachtoffer van nep ‘LinkedIn-helpdesk’ niet te vergoeden

ING hoeft een klant die werd opgelicht door iemand die zich voordeed als de helpdesk van LinkedIn niet te vergoeden, las ik bij Security.nl. Het financiële klachteninstituut Kifid oordeelde dat de transactie binnen de risicosfeer van de klant viel en niet die van de bank. De klant had vanwege een probleem met haar LinkedIn-account hulp gezocht en was bij een oplichter terechtgekomen, die haar wijs had gemaakt dat ze twee euro moest betalen en erin slaagde tweehonderd te pakken te krijgen. Eigen schuld, aldus de bindende uitspraak.

De klant was op zoek naar hulp voor een probleem met haar LinkedIn-account, en vond een oplichter die zich voordeed als de LinkedIn-helpdesk. Die had bedacht dat je als authenticatie twee keer een euro moet betalen, die je daarna terug zou krijgen. In plaats daarvan werd twee maal honderd euro afgeschreven. Toen de vrouw eiste dat dit terugbetaald werd, werd ze nogmaals genept en bleek er tweehonderd euro extra afgeschreven in plaats van vierhonderd terug.

Nadat een en ander uitkwam, deed de klant aangifte en eiste bij de ING het geld terug. Dat is niet raar: de wet legt in beginsel álle risico bij niet-toegestane online betalingen bij de bank (art. 7:529 lid 1 BW), zij het met een eigen risico van maximaal €150. Een uitzondering hierop is als sprake is van fraude, opzettelijk handelen of grove nalatigheid aan de zijde van consument.

We spreken van een “niet-toegestane” betaling als de consument daar geen instemming voor heeft gegeven (art. 7:522 BW). Daar kunnen afspraken over de procedure over gemaakt worden, bijvoorbeeld dat je toestemming geeft door via internetbankieren met je authenticatiekastje of -app een bepaalde handeling te verrichten en een code in te voeren.

Nu Consument zelf de betalingen heeft verricht en bovendien de oplichter toegang heeft gegeven tot haar computer waardoor hij de overgeboekte bedragen kon manipuleren, al was zij zich hiervan niet bewust, bestaat voor de Bank geen verplichting de door Consument gevorderde schade te vergoeden.
Dat klinkt wel erg makkelijk, gezien de zorgplicht van een bank. De uitspraak is erg kort zodat details over wat er precies gebeurd is. Ik lees dat de vrouw twee keer een iDeal-betaling aangeboden kreeg, waarmee dus die 200 euro werd afgeboekt. Maar was dit een phishing-iDeal betaling waarbij het leek of er één euro werd betaald, of heeft zij niet goed gekeken dat er 200 stond bij het af te boeken bedrag? En wat moet ik met ” Consument is op verzoek van de oplichter ook naar een website gegaan en heeft de oplichter daarmee (onbewust) toegang gegeven tot haar computer. ” in relatie tot het betalen?

Het maakt voor mij wezenlijk uit of je niet oplet bij het bedrag dat in een eerlijke iDeal-link staat dan wel dat die link nep is en op de achtergrond wat anders naar de bank stuurt. Dat laatste hoort niet mogelijk te zijn en vind ik altijd het risico van de bank. Als ik een transactie autoriseer en het bedrag kan anders zijn dan ik denk, dan is de autorisatie ontoereikend en heb ik geen instemming gegeven. Maar let ik niet op dat er 200 bij “Bedrag” staat (bijvoorbeeld door de mooie praatjes aan de telefoon) dan zou ik het eerder mijn risico vinden.

Arnoud

Uber en Lyft hoeven chauffeurs in Californië niet als werknemer te behandelen

Techbedrijven als Uber en Lyft hebben een belangrijke overwinning gehaald in de Amerikaanse staat Californië, meldde Nu.nl vorige week. De zogeheten Proposition 22 werd aangenomen, waardoor ride sharing platforms zoals Uber en Lyft uitgezonderd worden van de eerder aangenomen wet om gig economy-hulpjes als werknemer te behandelen. Dat scheelt de platforms 100 miljoen dollar aan kosten, hoewel ze wel minimumtarieven moeten betalen en een toelage voor ziektekosten te betalen, naar rato van de gewerkte uren.
De status van chauffeurs en bezorgers onder de wet is al een paar jaar onderwerp van forse discussie. Hebben we het over bijklussende parttime ondernemers, of juist over werknemers die met slinkse trucs buiten de beschermde arbeidswetgeving worden gehouden? Natuurlijk begonnen al die platforms als “even een centje bijverdienen” voor mensen die dat wilden, maar als je voor je inkomen zo goed als afhankelijk bent van zo’n platform én die clubs dicteren vrij gedetailleerd hoe je moet werken, dan vindt de wet daar wat van.

In Nederland blijft dit een langlopende discussie, maar in Californië pakten ze het wat voortvarender aan: daar werd gewoon een wet aangenomen die zulke hulpkrachten gewoon als werknemer aanmerkt. Klaar, geen discussie meer. Alleen wel gelijk een berg lobbywerk natuurlijk, wat dus leidde tot initiatiefswetsvoorstel 22 (de nummering is arbitrair geloof ik) waarin Uber en Lyft juist een uitzondering bedongen:

(…) an app-based driver is an independent contractor and not an employee or agent with respect to his or her relationship with a network company if the following conditions are met:

Die voorwaarden komen neer op (1) niet voorschrijven op welke tijden je moet werken, (2) niet verplicht elke klus aannemen, (3) niet uitsluitend voor dit ene bedrijf werken en (4) niet verbieden dat men andersoortig werk er naast heeft. Ik denk dat je met zo’n definitie ook in Nederland een heel eind komt, aangezien ook bij ons een werknemer iemand is die tijden voorgeschreven krijgt en moet doen wat de baas zegt (en gewoonlijk ook niet elders mag werken).

Wel weer een opsteker zijn dus die minimumtarieven, maar ook het feit dat het contract niet mag worden opgezegd behalve vanwege redenen die in het contract staan, waarbij er ook nog een appeals proces moet zijn binnen het bedrijf. Ook mogen fooien niet worden opgeëist door het bedrijf.

Arnoud

Gaat GPT-3 het contractenschrijven van ons overnemen? #legaltechtuesday

Opmerkelijk nieuws uit de technologiewereld: de Engelse krant The Guardian had een column gepubliceerd die geheel door een robot geschreven was. Die robot heet GPT-3, en hoewel bleek dat de column wel gewoon eindredactie had ondergaan was de tekst behoorlijk lastig te herkennen als van een robot afkomstig. GPT-3 is geschreven als algemene tekstschrijfdienst, en is daarmee in alle sectoren inzetbaar. Ook de juridische?

GPT-3, oftewel Generative Pre-trained Transformer 3, is een taalvoorspellend neuraal netwerk ontwikkeld door de Californische stichting OpenAI dat is getraind op 500 miljard tokens afkomstig van het gehele internet. In gewone taal: GPT-3 heeft internet in haar geheugen geladen en schrijft nu zinnen gebaseerd op dit onvoorstelbaar grote voorbeeld van alle mogelijke menselijke kennis.

Hiermee kun je de dienst bijvoorbeeld een vraag stellen, waarna deze een antwoord componeert dat griezelig vaak gewoon klopt. Feitelijke vragen over welk onderwerp dan ook blijken geen probleem. Maar het neuraal netwerk kan ook gedichten componeren, al dan niet in de stijl van Shakespeare, en zelfs software schrijven op basis van een omschrijving van wat de software moet doen.

Eerdere modellen in deze trant liepen vaak tegen de lamp doordat ze onzin produceerden, of niet ver van het bronmateriaal af wisten te stappen. Maar GPT-3 ontstijgt haar voorgangers fundamenteel; slechts zelden valt op dat de tekst niet door een mens geschreven is.

Dit riekt naar wat technologen general AI of artificial general intelligence noemen: de hypothetische intelligentie van een machine die de capaciteit heeft om elke intellectuele taak die een mens kan begrijpen of te leren. Als een computer iedere tekst kan schrijven die we nodig hebben, zou je die computer dan intelligent kunnen noemen?

Misschien wel. Daar staat natuurlijk tegenover dat die computer niet écht nadenkt, althans niet op de manier waarop mensen nadenken. Heel oneerbiedig naar haar ontwikkelaars toe zeg je hier dat GPT-3 herschikt en produceert wat zij eerder heeft aangetroffen. Er is geen eigen creatieve inbreng, er is alleen zó veel invoer dat het lijkt op iets nieuws. Dit is iets te kort door de bocht, want GPT-3 kijkt niet alleen maar naar voorbeeldzinnen maar ook naar thema’s en woordgebruik in de breedte. Maar er zit inderdaad nul woord- of zinsbegrip in.

Juristen produceren ook veel teksten, met name natuurlijk in contractenland. Maar ook een dagvaarding is natuurlijk een behoorlijke lap tekst. Met genoeg voorbeelden zou GPT-3 ook in staat moeten zijn om dergelijke teksten te schrijven. Moeten wij daar nu bang voor zijn, gaat deze tekstrobot ook ons werk vervangen?

Nee, dat denk ik niet. En niet omdat het opstellen van dergelijke teksten zo creatief is dat zelfs een met 500 miljard tokens  geladen Artificial Intelligence ze niet kan maken. Nee, juist omdat teksten zo standaard zijn dat dit volgens mij niet eens nodig zou moeten zijn. Waarom elke keer opnieuw dezelfde onderwerpen beschrijven met nieuwe taal? Zelfs een robot zou daar weinig trek in hebben.

Ik heb het al vaker gezegd, maar het blijft de moeite van het herhalen waard: juist door de opkomst van steeds meer van dit soort technologie zal meer standaardisatie ontstaan. Dan hoef je niet meer in detail op te schrijven welke aansprakelijkheid je uitsluit of welke eis je stelt, maar kun je simpelweg verwijzen naar variant X of model Y. En een robot weet dan wat je bedoelt en kan dat gericht aanvullen. Dat is de toekomst van juridische teksten.

Arnoud

Mag Ziggo mijn mediabox-opnames verplaatsen naar de cloud?

Een lezer vroeg me:

Binnenkort start Ziggo met de uitrol van een ingrijpende update van haar mediabox XL. Deze update zorgt ervoor dat opnames voortaan in de cloud worden bewaard in plaats van op de harde schijf van het apparaat. Als gevolg daarvan worden alle opnames die nog op de harde schijf staan gewist. Opnames kunnen echter niet worden verplaatst naar een ander opslagmedium. De update is verplicht en kan slechts tijdelijk worden uitgesteld om de bestaande opnames te bekijken. Mag Ziggo dat zomaar doen, die functionaliteit zo wijzigen?
Het klopt, Ziggo zelf zegt het ook: het voordeel is dat je tot 400 uur video kunt opnemen en het via de Go app overal kunt kijken. Maar ja, na de upgrade zijn de opnames namelijk verdwenen van je harde schijf. En jij dacht dat je die opnames voor eeuwig had. Het is vast flauw om te zeggen, maar dat krijg je ervan dat we in een diensteneconomie leven.

Het is alleen niet zo dat je nu “ineens” naar een dienst wordt geduwd. Ook de opnames op die mediabox bij je thuis waren altijd al een dienst, namelijk die van het vastleggen van bits om later een film of serie opnieuw te kijken. Volgens mij is de mediabox in bruikleen, maar zelfs al had je die doos echt gekocht in juridische zin, dan nog is wat er op die doos gebeurt een vorm van dienstverlening, volgens de wet.

Alles is namelijk dienstverlening in ICT-land, behalve levering van hardware (dat is koop, huur, bruikleen et cetera) en licentiëring van software (dat is ‘gewoon’ een overeenkomst). En bij dienstverlening geldt eenvoudigweg dat de dienstverlener van tijd tot tijd de dienst mag aanpassen.

Er is niet zo veel aan te doen, behalve wellicht het opzeggen van je abonnement als je kunt betogen waarom het een verslechtering is dat je nu vanuit de cloud kunt kijken. Ik moet zeggen dat ik dat argument niet meteen zie, gezien je in beide situaties even weinig controle hebt over de video’s die je aangaf op te willen slaan. Maar ik denk dat Ziggo niet heel moeilijk zal doen, als je weg wil kun je weg.

En ja, dat is dan ook de enige remedie. Ik zie niet hoe je af kunt dwingen dat Ziggo de oude opnames laat staan, je kunt niet eisen dat dienstverlening in oude vorm voortgezet wordt zolang jij wil. Althans, niet zonder het contractueel vast te leggen, en dat is in consumentenland nu eenmaal geen optie. Frustrerend, dat is het wel.

Arnoud

Ga er maar aanstaan als deskundige: moet die broncode opnieuw geschreven?

Deskundige vereist voor beoordeling gebrekkige broncode, meldde ITenRecht onlangs. In een automatiseringsgeschil tussen softwareontwikkelaar Capgemini en haar klant Equihold (die de software wilde inzetten bij onder meer FC Barcelona) ontstond discussie over de kwaliteit van de tot dan toe gemaakte broncode. Een mooi voorbeeld van hoe de rechtspraak omgaat met inhoudelijk diepgaande issues. Ik las laatst weer dat rechters moeten leren programmeren omdat ze anders dit soort zaken niet kunnen doen. Onzin, wat mij betreft. Daar heb je deskundigen voor. Maar bij deze zaak denk ik dan wel, blij dat ik die deskundige niet ben.
In 2002 ontwikkelde Equihold een sportapplicatie met de naam 1-2 Focus. Deze applicatie was geschreven in de programmeeromgeving en programmeertaal VB6. In 2004 besloot men deze om te werken naar Microsoft .NET, waarna men in 2005 een raamovereenkomst sloot met Capgemini om het werk te laten doen. Ik zal u de verdere tijdlijn besparen, maar in 2010 eindigde het feest met een brief aan Capgemini met als titel “1-2Focus; developed by Capgemini A Showcase of Bad Practices”.

Wat was er nu precies aan de hand met die broncode? Helaas is dat in het arrest niet in detail te achterhalen. We moeten het doen met uitspraken als

Volgens [B] , een voormalig werknemer van Equihold, heeft de broncode niet de gewenste laagstructuur, bestaat deze uit onnodig veel regels en is deze onsamenhangend. Zijn conclusie is dat de broncode van zo bedroevende kwaliteit is dat het volledig herschrijven daarvan onvermijdelijk is. SQMI is volgens [appellant] een gerenommeerde en onafhankelijke partij die een onderzoeksmethode gebruikt die is ontwikkeld door het Institute for Software Quality (IfSQ). Het rapport SQMI concludeert dat de broncode een hoog aantal ‘defect indicators’ heeft, dat de onderhoudskosten van de software onnodig hoog zijn en dat de software ongeschikt is als platform voor verdere ontwikkeling. Graham Bolton, oprichter van IfSQ en directeur van SQMI, (verder Bolton) voegt daar in een schriftelijke verklaring aan toe dat het verbeteren van de geconstateerde gebreken meerdere jaren in beslag zou nemen, en zelfs meer tijd zou kosten dan het geheel opnieuw schrijven van de applicatie.

Capgemini kon daar echter een ander rapport tegenover stellen dat juist aantoont dat de onderhoudbaarheid marktconform is.

Dan krijg je dus de situatie dat partijen elkaar tegenspreken, en dat je als rechter dan moet vaststellen wat er nu waar is. In een geval als dit is dat erg lastig, allereerst natuurlijk omdat broncode op kwaliteit toetsen sowieso ingewikkeld is (de een z’n ***var is de ander z’n nachtmerrie) maar ten tweede omdat dit om zo’n grote codebase gaat dat er een hele partij werk in gaat zitten. Oh ja, en omdat er natuurlijk niet echt objectieve standaarden zijn om codekwaliteit vast te stellen.

Een belangrijke factor in het geschil was de onderhoudbaarheid: kun je op lange termijn hiermee door, ook (denk ik) met een andere onderhoudspartij dan Capgemini zelf. Bij grote applicaties is langdurig gebruik te verwachten, dan heb je andere verwachtingen qua onderhoud en aanpasbaarheid voor de toekomst dan bij een snelle app voor een event begin volgend jaar.

Dus, ik gooi hem eens in de groep, voor al die IT-ers die denken dat rechters meer verstand van software nodig hebben: hoe zouden jullie bij deze berg aan code objectief vaststellen of de kwaliteit voldoet aan de contractuele eis van ‘high quality software’?

Arnoud

“Camera met gezichtsherkenning meestal niet toegestaan”

Het gebruik van camera’s met gezichtsherkenning is, zo las ik bij Security.nl meestal niet toegestaan voor bedrijven. Dit volgt uit een recente publicatie van de Autoriteit Persoonsgegevens. De privacytoezichthouder gaat daarom sectoren die dergelijke camera’s vaak gebruiken voorlichting geven over de regels. De Algemene verordening gegevensbescherming (AVG) verbiedt in beginsel het gebruik van biometrische gegevens om iemand te identificeren, maar het gebeurt vaak aldus de toezichthouder: Winkels gebruiken gezichtsherkenningscamera’s om winkeldieven op te sporen, terwijl bedrijven in de beveiliging, beurslocaties en pretparken de technologie inzetten voor toegangscontrole.

Het onderwerp is al wel vaker langsgeweest, eind vorig jaar blogde ik over gezichtsherkenning inzetten om een lokaalverbod te handhaven en eerder die sportschool die ’s nachts mensen met gezichtsherkenning binnenliet. De kern van het probleem is dat biometrische gegevens als bijzondere persoonsgegevens gelden, en je daar dus van af moet blijven. Gebruik je foto’s van mensen om ze te herkennen, dan tellen die foto’s als biometrische gegevens (een gewoon kiekje is dus geen biometrisch persoonsgegeven). En dan mag je ze dus niet gebruiken.

Dat ‘herkennen’ moet je breed opvatten: het gaat niet alleen over matchen tegen een database met NAW-gegevens of iets dergelijks. Ook enkel geautomatiseerd constateren “die was hier gisteravond ook” of “die lijkt op foto 31337 uit ons bestand overlastplegers” is al een vorm van ‘herkennen’, waarmee je camerabeelden tot bijzondere persoonsgegevens verworden.

Enige ruimte wordt gegeven door de uitzondering uit artikel 29 Uitvoeringswet: identificatie van de betrokkene die noodzakelijk is voor authenticatie of beveiligingsdoeleinden. En natuurlijk, het doel van deze identificatie (inclusief de 31337-constatering) is voor beveiliging, je wilt overlastplegers, lokaalverbodshouders et cetera niet binnen hebben. Maar is er een nóódzaak? Die vraag is veel lastiger want dat is een hele hoge lat.

Kort gezegd moet er dan geen ander middel voorhanden zijn dat ongeveer zo effectief is, en de maatregel moet ook proportioneel zijn. De AP gaat zelfs nog een stapje verder:

Het moet daarbij wel gaan om een zwaarwegend algemeen [italics AE] belang. Dat is bijvoorbeeld de beveiliging van een kerncentrale. Maar de beveiliging van bijvoorbeeld een supermarkt is niet zó belangrijk dat u daarvoor biometrische gegevens mag verwerken.
Dat algemeen belang haal ik zo niet uit de Uitvoeringswet, maar het is natuurlijk waar dat beveiligen van één winkel geen algemeen belang dient. Ik had zelf altijd het idee dat ook een individueel belang goed genoeg kon zijn (dit is weer die discussie over legitiem belang, geloof ik), maar dat het misgaat op wat ik de innovatieparadox noem.

De innovatieparadox uit de AVG luidt: nieuwe maatregelen voldoen nooit aan de noodzakelijkheidseis omdat er altijd bestaande maatregelen zijn die goed genoeg zijn. Zet een portier neer die het verbod handhaaft, beveilig je supermarkt met detectiepoortjes, doe toegangscontrole met tickets op naam, et cetera. Natuurlijk zitten daar kosten aan, maar zeker in het begin zitten die er ook aan camera-identificatie – aanschaf, onderhoud, testen en beveiligen bijvoorbeeld. Dus “dit is veel goedkoper” is geen argument.

Oftewel: hoe betoog je dat een nieuwe manier van persoonsgegevens verwerken acceptabel is, als deze net zo duur is en zich nog niet bewezen heeft in de praktijk?

Arnoud