Toch nog even over die uitlegbaarheid van AI uitspraken

Analyses van AI’s zijn niet meteen naar uitleg of verklaringen om te zetten, schreef ik in oktober. En dat is best wel een probleem, zeker waar die analyses leiden tot juridisch bindende besluiten. Een veelgehoorde eis aan AI’s is dan ook dat zij in staat zijn tot uitleg – in het jargon moeten AI’s white boxed zijn. Maar dat is niet genoeg. Er zit volgens mij een heel fundamentele foute aanname onder die eis, namelijk dat een AI-uitspraak uitlegbaar kán zijn zoals een menselijke uitspraak.

Een grote zwakte van AI analyses is dat ze meestal zonder uitleg komen. Deze mail is spam en die niet, je kunt beter linksaf gaan want dat is sneller, of als je in het spel nu schiet dan heb je de meeste kans om te winnen. Zelden tot nooit krijg je erbij te horen waarom dan. Maar omdat het heel vaak klopt, vinden we dat ook niet erg.

Vanuit juridisch perspectief kan dat toch eens best vervelend zijn, zeker als sprake is van een AI die juridisch bindende besluiten neemt. Uw bouwvergunning wordt afgewezen, u komt niet in aanmerking voor verkorte screening, u dient een extra cursus te volgen voordat u mag beginnen met deze studie. Die zorg gaat zo ver dat in de AVG expliciet is opgenomen dat dergelijke besluiten niet genomen mogen worden maar dat er altijd een mens tussen moet zitten, én dat er uitleg over de onderliggende logica van het besluitondersteunende systeem moet komen.

Dit veronderstelt dat de AI kán uitleggen hoe zhij tot het besluit is gekomen. En volgens mij kán dat fundamenteel eigenlijk niet.

Veel nadruk is de afgelopen jaren gekomen voor zogeheten white box AI’s, oftewel systemen die geen zwarte doos zijn maar juist inzicht geven in hoe men tot een besluit komt. BigML, het bedrijf waar mijn AI NDA Lynn op draait, heeft bijvoorbeeld de feature dat een analysemodel aangeleverd wordt als een beslisboom. Je kunt dan van stap tot stap precies zien welke criteria er zijn overwogen en wat de doorslag gaf bij twijfel. Daarmee is de uitlegbaarheid een feit, zou je denken.

Een oude computergrap luidt, don’t anthropomorphize computers, they don’t like that. In feite is dit het nadeel van “statistische analysetechnieken” het labeltje “kunstmatige intelligentie” te geven. Want de ‘uitleg’ die je uit zo’n witte doos krijgt, is eigenlijk niet meer dan een stack trace, een lijst van stappen die de software nam om door de data heen te komen. Je krijgt bijvoorbeeld te horen “als Venue bevat niet Californië en lengte < 800 woorden en Aansprakelijkheid bevat niet Dientengevolge dan goedgekeurd”. Ja, dat is een uitleg maar geen mens die ooit op die manier zou uitleggen waarom het contract goedgekeurd is. Plus je mist zo wat er met andere informatie is gebeurd, was die niet belangrijk?

Ik denk dat dit uiteindelijk geen oplosbaar probleem is, want een AI werkt nu eenmaal op deze manier. Gegeven een heleboel voorbeelden, analyseer op welk voorbeeld het beste de input lijkt. Daarbij kun je moeilijk afdwingen dat de AI dezelfde criteria hanteert als de mens, vaak héb je die eigenlijk niet. Je gebruikte immers AI omdat je met gewoon menselijk redeneren er niet goed uit komt.

Arnoud
Is het valsheid in geschrifte om andermans TTL aan te passen?

Sorry, beetje nerdtitel. Via Twitter de vraag:

DNS TTL violations is a controversial topic. It basically means a resolver overrides a TTL value provided by an authoritative server, and then serving its clients with this value. In this post, we analyse if this is happening in the wild. … is ttl violation geen valsheid in geschrifte?

Nu zie ik wel vaker de discussie of het aanpassen van elektronische informatie telt als valsheid in geschrifte, dus laten we er weer eens voor gaan zitten. In de basis is het wetsartikel vrij simpel:

Hij die een geschrift dat bestemd is om tot bewijs van enig feit te dienen, valselijk opmaakt of vervalst, met het oogmerk om het als echt en onvervalst te gebruiken of door anderen te doen gebruiken, wordt als schuldig aan valsheid in geschrift gestraft, met gevangenisstraf van ten hoogste zes jaren of geldboete van de vijfde categorie.

Het moet dus gaan om een geschrift. Dit mag ook elektronisch zijn, dus een digitaal document of gegevensverzameling valt er ook onder. Het geschrift moet wel een bewijsfunctie hebben, het doel van het geschrift moet zijn dat je er iets mee kunt aantonen of weerleggen. Een bioscoopkaartje voldoet aan die discussie (het bewijst dat je naar die en die film mag), een liefdesbrief niet (en nee “het bewijst je liefde” is juridisch niet goed genoeg). In de elektronische wereld zou een nep-SSL-certificaat bijvoorbeeld deze functie hebben, maar nepnieuws niet.

Dat “valselijk opmaken of vervalsen” is een brede omschrijving voor de ‘valsheid’ die je pleegt: je past dingen aan in een echt bewijsdocument, of je maakt een geheel nieuw document dat eruit ziet als echt. Beiden zijn goed genoeg om van valsheid in geschrifte te plegen. Wel is daarbij vereist dat het doel van je aanpassing is dat je het resultaat voor echt wilt laten doorgaan. Een bioscoopkaartje met Photoshop bewerken tot een ludieke uitnodiging voor je verjaardag in Star Wars-thema is dus niet strafbaar.

Goed, dan die TTL schending. Heel kort gezegd: de informatie achter domeinnamen die via nameservers wordt verspreid, heeft een houdbaarheidsdatum, de time to live of TTL. Na die TTL wordt je als ontvanger geacht die informatie opnieuw bij de bron op te vragen, zodat je niet met verouderde informatie (zoals oude IP-adressen en dus de verkeerde site) zit te werken.

De aanleiding voor de vraag was de constatering dat het voorkomt dat organisaties de TTL van andermans domeinnaaminformatie ongevraagd aanpassen. Enerzijds inkorten – zodat de bron veel vaker dan gewenst opnieuw bevraagd wordt – en anderzijds verlengen – zodat de ontvanger met mogelijk verouderde informatie werkt. Voor beide opties zijn argumenten te over.

Is dit nu valsheid in geschrifte? De makkelijke stukken: een brokje DNS informatie is een elektronisch geschrift en het wordt aangepast om het als echt door te laten gaan, want de ontvanger van de aangepaste informatie kan het niet onderscheiden van het origineel. Maar ik denk dat het hier stukloopt op de bewijsfunctie: het informatiebericht dient niet als bewijs, het is niet “wij verklaren bij deze dat onze informatie 2 dagen geldig is” maar het is een stukje informatieverstrekking met een houdbaarheidsdatum “controleer deze informatie na 2 dagen opnieuw”. Ik denk dus niet dat je er langs die route komt.

Arnoud

Hoe verhoudt het portretrecht zich tot de AVG?

Een lezer vroeg me:

Ik ben beroepsfotograaf en maak graag spontane foto’s van straatbeeld, waarbij natuurlijk mensen ook herkenbaar in beeld komen. Nu ken ik de regels over het portretrecht, maar hoe zit het met de AVG? Ik kan toch moeilijk toestemming vragen aan mensen die voorbij joggen.

Het portretrecht is een van de oudste rechten op het gebied van privacy, maar lijkt ondertussen een groot deel achterhaald door de algemenere wetgeving over persoonsgegevens. Ik blogde al in 2016 over het verschil tussen die twee; grofweg kom ik niet verder dan dat de ene bij fotografie ingezet wordt en de andere bij meer gestructureerde gegevensbronnen.

De AVG is duidelijk en expliciet: een foto is een persoonsgegeven, en wanneer het ter identificatie wordt gemaakt zelfs een bijzonder (want biometrisch) persoonsgegeven. En dan geldt er een bijzondere regel uit het Europees recht, namelijk dat nationale wetten ongeldig zijn voor zover ze hetzelfde onderwerp bestrijken als een Europese wet.

Vanaf 25 mei wordt het portretrecht dus een heel eind kleiner. Wanneer iemand een privacybelang inzet om publicatie van zijn portret te verhinderen, moet hij dat doen via de AVG en niet meer via het portretrecht. In principe kun je dus alleen nog een financieel of commercieel portretrecht inroepen: je verzilverbare bekendheid kun je verhandelen.

Daarbij gelden dan wel een aantal belangrijke uitzonderingen als die verwerking gebeurt voor journalistieke, artistieke of literaire doeleinden. De AVG is daarop maar beperkt van toepassing. Zo is het in die gevallen onmogelijk om je toestemming in te trekken, dus een zogeheten quitclaim is in principe niet te herroepen. Ook mogen journalisten en artistieke fotografen gewoon bijzondere persoonsgegevens verwerken in hun beeld, zodat je ook op die grond de publicatie niet tegen kunt houden.

Het recht op gegevenswissing, ook wel het vergeetrecht bevat ook een relevante beperking: wanneer een verwerking nodig is voor het uitoefenen van het recht op vrijheid van meningsuiting en informatie, kan geen beroep op dit recht worden gedaan.

Kort en goed betekent dit dat je weliswaar de AVG moet inroepen in plaats van het portretrecht maar dat je uiteindelijk bij hetzelfde uitkomt. Of je publiceert met toestemming (en dan moet je die aantonen en moet die voldoen aan de strikte eisen uit de AVG) of je beroept je op de vrijheid van meningsuiting en dan krijg je vervolgens dezelfde belangenafweging als voorheen onder het portretrecht.

Arnoud

Op een technisch natuurgetrouwe foto zit natuurlijk geen auteursrecht

Als je als fotograaf je best doet om je onderwerp zo natuurgetrouw, duidelijk en correct mogelijk in close-up in beeld te brengen, dan heb je op die foto geen auteursrecht. Die weinig verrassende maar toch ongetwijfeld controversiële uitspraak haal ik uit een recent vonnis van auteursrechtscrabbelaar Masterfile tegen een bedrijf dat één van haar stockfoto’s had gebruikt. De foto betrof een close-up van een dashboard, en de rechter kon daar niets creatiefs in ontwaren.
De zaak is op zich zo standaard als alle andere Masterfile/fotoclaims: een bedrijf gebruikt een foto zonder toestemming, de rechthebbende ontdekt dat en claimt twee- of driemaal het normale tarief (vandaar mijn term scrabbleclaim) waarbij vaak op een dure schikking wordt aangestuurd onder dreiging van duizenden euro’s proceskosten.

In dit geval liet het bedrijf het erop aan komen bij de rechter. Niet perse verstandig, zeker niet als je nooit had aangeboden schadevergoeding te betalen want als je een beschermde foto gebruikt als bedrijf, dan moet je betalen. Ook als je niet eerst wordt gewaarschuwd. (Natuurlijk moet de hoogte van de schadevergoeding wel reëel zijn, en botweg het tarief verdrievoudigen is dat niet, punt.)

Wat wil nu het geval: de foto in kwestie was weinig bijzonders, een close-up van een autodashboard, specifiek een temperatuurmeter. Leuk stockbeeld inderdaad, maar te weinig om van auteursrecht te spreken. Daarvoor is immers nodig dat het werk een eigen intellectuele creatie is, of in oud Nederlands een eigen origineel karakter met stempel van de maker vormt.

Bij fotografen is dan het standaardargument dat zij keuzes maken in belichting, hoek en afstand. Iets dat ik wat gemakzuchtig vind, en hier gelukkig ook afgewezen wordt omdat je uiteindelijk wel moet aantonen dat die keuzes leidden tot een creatieve foto:

[D]aarmee draagt de foto nog niet het persoonlijk stempel van de fotograaf. Dat is pas het geval als de keuzes die worden gemaakt in een foto resulteren, die zich zodanig van andere foto’s onderscheidt, dat daaraan is af te zien dat de fotograaf persoonlijke keuzes heeft gemaakt. Desgevraagd hebben Masterfile en Mediapro ter zitting niet concreet gesteld en/of onderbouwd in welke aspecten – die op een persoonlijk stempel van de maker zouden kunnen duiden – de onderhavige foto zich onderscheidt van andere door andere fotografen gemaakte foto’s van een dashboard of meer specifiek een temperatuurmeter in een auto.

Als gevolg is deze foto dus vrij van auteursrechten en daarmee kan er dus geen sprake zijn van inbreuk. Masterfile moet de ongeveer 8000 euro proceskosten van het bedrijf betalen. Het kan dus specifiek bij productfoto’s en stockbeeld zeker lonen om eens extra kritisch te kijken naar het creatief gehalte van de foto voordat je besluit te schikken.

Arnoud

Mag mijn werkgever me persoonlijk aansprakelijk stellen (met boete) op AVG-overtredingen?

Een lezer vroeg me:

Mijn werkgever eist dat ik een addendum op mijn arbeidscontract teken waarin opgenomen is dat ik persoonlijk aansprakelijk ben voor datalekken en niet-naleving van de AVG, inclusief een boetebeding voor 5.000 euro per geval. Ben ik verplicht dit te tekenen? Ik vind het wel héél ver gaan en overweeg serieus ontslag te nemen.

Een werkgever kan in principe niet eisen dat je iets ondertekent, tenzij de handtekening uitsluitend dient als bewijs dat je iets gezien hebt. Een akkoord kan in principe niet worden afgedwongen.

Specifiek bij wijzigingen van een arbeidscontract is er iets meer ruimte, grofweg wanneer de werknemer redelijkerwijs niet zou moeten weigeren. Dat zou kunnen spelen bij een functiewijziging, maar bij een beding als dit lijkt me dat niet op te gaan.

Minstens zo belangrijk is dat het juridisch niet mág, een werknemer persoonlijk aansprakelijk stellen voor niet-naleving van de AVG. Fouten in het werk die leiden tot zo’n niet-naleving zijn gewoon wanprestaties bij het werk, en die komen voor rekening van de werkgever (art. 6:170 BW).

Dit tenzij sprake is van opzet en grove nalatigheid, maar de lat daarvoor ligt zo hoog dat je er bij dit soort dingen vrijwel nooit aan komt. Sommige reglementen vermelden dan ook expliciet “iedere overtreding van de AVG wordt aangemerkt als opzet of grove nalatigheid” maar dat haalt niet eens de bulderlachtoets, laat staan de giecheltoets.

Ook een boete mag niet zomaar. Allereerst moet die boete in het arbeidscontract zelf staan (inclusief uitgewerkte regeling wanneer deze in werking treedt). Boetes in een eenzijdig aangekondigd reglement zijn sowieso niet geldig. Hier wordt de boete formeel in het contract zelf gezet, maar deze contractswijziging is geforceerd en dus ook niet rechtsgeldig.

Daarnaast mag een boete nooit hoger zijn dan een halve dag loon (art. 7:650 lid 5 BW). Met deze bedragen gaat het boetebeding dus sowieso van tafel.(Dit was onzin, dat verbod geldt alleen als je minimumloon verdient. Een hoge boete mag dus wel maar mag natuurlijk niet onredelijk hoog zijn, blauwe lijst algemene voorwaarden.)

Beide constructies zijn juridisch dus niet rechtsgeldig. Je hoeft dus niet te tekenen en dat kan juridisch geen gevolgen hebben. Natuurlijk mag de werkgever wel regels stellen over hoe je AVG-proof moet gaan werken, en mag hij je berispen of in extreme gevallen zelfs ontslaan als je die regels overtreedt. Die regels mag hij eenzijdig stellen, je akkoord als werknemer is daarvoor niet nodig. (Specifiek hier is die handtekening “voor gezien” wel nuttig, dan kun je niet ontkennen dat je wist van de regel.)

Een praktisch probleem blijft natuurlijk hoe je dat aan de werkgever overbrengt, zeker in situaties waarin deze zegt dat het wél moet en dat het wel rechtsgeldig is. Je kunt dan proberen het te escaleren via de vakbond of ondernemingsraad, of samen met collega’s bezwaar maken en kijken of dat meer indruk maakt.

Als men blijft vasthouden, dan zijn er twee opties: 1) je tekent niet, en hoopt dat hij je daar niet op afrekent door bv. een promotie te weigeren, 2) je tekent wel, en als het beding dan wordt ingeroepen dan start je een procedure bij de rechtbank om dat ongedaan te maken. Bij die tweede optie zou ik wel eerst de rechtsbijstandsverzekering vragen of ze dit dekken.

Wat zouden jullie doen?

Arnoud

Het onderbelichte probleem van dataverzameling in de artificial intelligence

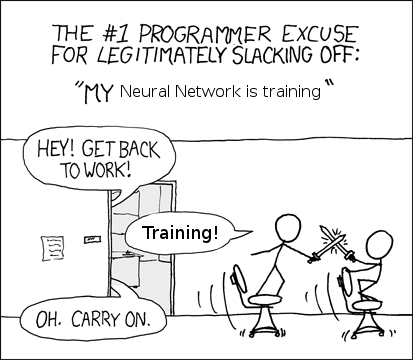
Bewerking/parodie van XKCD, bron https://xkcd.com/303/Jaja, vrijdag wordt machine learning/AI dag, maar ik vond vrAIdag zo’n rare hashtag. Deze week een netelige en vaak onderbelichte kwestie: hoe kom je aan je data? Veel mensen denken dat het bij AI vooral gaat om het bouwen van het netwerk, maar dat is in feite niet meer dan op de “Generate” knop drukken en het ding een nachtje laten stampen. AI als technologie is vrijwel een commodity. Het gaat erom wat je erin stopt, want dat bepaalt voor vrijwel 100% wat eruit komt. En daar zit hem het probleem.

AI en big data lijken als hype hand in hand te zijn opgekomen. En dat is niet gek, want AI is in feite weinig meer dan statistische analyse op grote datasets, en hoe groter de dataset, hoe accurater de uitkomsten van de analyse. Dus als je gigantisch veel data hebt, dan krijg je behoorlijk goede resultaten. Maar hoe kom je aan die data?

Er zijn grofweg twee manieren: je kunt alle data zelf verzamelen, of je kunt datasets van anderen betrekken. De eerste manier is behoorlijk duur en tijdrovend, en werkt eigenlijk alleen bij de grote platforms zoals Facebook die nu eenmaal heel veel mensen hebben die data genereren. Of onderzoeksinstellingen die grootschalige metingen kunnen doen op allerlei fenomenen. Voor veel partijen is er alleen de tweede manier: zie ergens een dataset te pakken te krijgen.

Die tweede manier is nog behoorlijk problematisch. Vanwege rechtenkwesties en natuurlijk de zorg over persoonsgegevens in de data wordt vaak teruggegrepen op publieke datasets. Uit een recent paper blijkt echter dat dit goed kan leiden tot bias in de AI. Zo is er een publieke dataset van 1,6 miljoen interne e-mails uit het controversiële bedrijf Enron, welke vanwege justitieel onderzoek openbaar zijn geworden. Deze zijn een mooie dikke dataset om sentimentanalyse te doen, grammatica te leren herkennen en ga zo maar door. Maar goh, wat voor voorbeeld neem je als je de mails gebruikt van een Texaans bedrijf dat omviel vanwege gigantische fraude?

Andere systemen worden gebouwd op basis van stokoude bronnen, zoals publiekdomeinboeken omdat je dan auteursrechtelijk veilig zit. Maar het doet nogal wat met een systeem of je hem traint op Charles Dickens dan wel Dan Brown (om mevrouw Van der Plas niet weer te noemen 😉 ). Taalgebruik zal verouderd zijn, en vooral: ook hier een grote kans op vooringenomenheid qua wereldbeeld.

En daar zit dus in de kern het probleem: de datasets waar iedereen mee kan werken, zitten scheef en leveren dus geen betrouwbare basis op voor een AI systeem dat aanbevelingen of beslissingen doet. En waar je mee zou moeten werken, zit opgesloten achter auteursrechten of is onbereikbaar omdat de eigenaar het als privé beschouwt.

Arnoud

Mag mijn school me verplichten een video van mezelf online te zetten?

Via Reddit:

Voor een vak op school (HBO) moet ik als onderdeel van het lesprogramma een video van mezelf maken en deze in het online programma van school zetten. Echter is deze video dan te zien voor elke leerling die dit vak volgt (meer dan 200) en dus ook te kopiëren. De bedoeling is dat 1 mede-student de video moet bekijken en beoordelen, en de lerares moet zien dat je dit hebt gedaan zodat zij het kan afvinken. Ik ben niet zo gek op het idee om van mezelf een video online te zetten. Kan ik dit weigeren, ivm privacy redenen bijvoorbeeld? Zou ik dan ook het maken van heel de video kunnen weigeren? Ik doe dit namelijk liever niet. Aangezien /r/thenetherlands zo veel van digitale privacy etc houdt zou ik graag weten of iemand hier een antwoord op heeft. Bedankt!

Wat is dat toch met rare praktijken op scholen. En nee, dit kan natuurlijk niet zomaar.

Het is op zich denk ik wel legitiem dat bepaalde vakken een uitwerking eisen in de vorm van video. Denk aan trainen hoe je overkomt voor de camera, het oefenen van dansen of sportbewegingen, of gewoon registratie van hoe je presenteert zodat je concrete visuele feedback kunt krijgen.

Dat je die uitwerking moet delen met medestudenten zie ik ook nog wel. Peer feedback en leren van hoe je medestudenten het doen lijkt me een standaard manier van werken bij hogescholen. Maar op het moment dat het op internet gezet moet, dan kunnen dus ook mensen meekijken die gewoon niets te maken hebben met je studievoortgang en -prestaties.

In de Reddit-draad lees ik dan discussie of dit wel een legitiem argument is, omdat het riekt naar een smoes om onder je huiswerk uit te komen. Dat probleem zie ik dus niet, omdat er geen reden is voor de school om een internetpublicatie te eisen. En dan kom je bij het simpele fundamentele punt dat het hier om persoonsgegevens gaat, en dús niet mag zonder grondslag, zonder goede reden.

Arnoud

Ook openbare gegevens vallen gewoon onder de AVG

Een lezer vroeg me:

Klopt het dat de Algemene Verordening Gegevensbescherming ook gaat gelden voor informatie uit openbare bronnen? Dat kan toch niet waar zijn, dan is internet toch ineens volledig verboden terrein?

Het klopt dat de AVG ook gaat gelden voor persoonsgegevens die in een vrijelijk toegankelijke openbare bron te vinden zijn. Dit is echter onder de huidige wet ook al het geval. Kort gezegd boeit het niet hoe openbaar of afgesloten de bron van je persoonsgegevens is.

De Wbp en straks de AVG zijn geschreven voor álle verwerkingen van persoonsgegevens, ongeacht de status van de bron. Dus of je nu een zelf opgebouwd nieuwsbriefbestand hebt of e-mailadressen uit LinkedIn haalt, in beide gevallen zul je moeten laten zien dat je een grondslag uit de wet hebt om dit te mogen doen. Dus vertel maar eens, waar is de gegeven toestemming, voor welk contract is deze verwerking of welke belangenafweging met privacywaarborgen heb je gemaakt?

Vaak wordt bij informatie uit openbare bronnen gezegd dat daar toestemming mag worden verondersteld voor hergebruik. Immers, je zet het zelf op internet dus mag iedereen alles. Maar dat is onmogelijk; onder de AVG is toestemming alleen rechtsgeldig gegeven als deze specifiek is. En ‘alles mag’ is het tegenovergestelde van specifiek.

In een zaak eerder dit jaar was de rechtbank snel klaar met een advocatenkantoor dat WSNP-gegevens had overgetypt uit de Staatscourant, toch een behoorlijk openbare bron. De personen in kwestie kregen vervolgens een direct mailing met aanbod zich te laten bijstaan door het kantoor. Dat is volgens de rechtbank zonder enige twijfel een verwerking van persoonsgegevens, en dat de Staatscourant openbaar is doet daarbij volstrekt niet ter zake.

In principe is verwerken van iemands gegevens mogelijk zonder toestemming, mits jij met een duidelijke belangenafweging kunt laten zien dat dit gerechtvaardigd is én je zo veel mogelijk rekening hebt gehouden met zijn privacy. Dat gaat hier meteen mis:

De eerste vraag die aan de orde komt is of verweerder werkelijk een gerechtvaardigd belang heeft bij de verwerking van de persoonsgegevens. Hieromtrent heeft verweerder niets naar voren gebracht. De tweede vraag is of met het verwerken van persoonsgegevens een inbreuk wordt gemaakt op belangen of fundamentele rechten van verzoekster, op welke vraag de rechtbank bevestigend antwoordt. Verzoekster is immers, door het onverwachts vinden van de brief op haar deurmat, geschrokken en geëmotioneerd, waarmee haar belang een gegeven is. … De rechtbank overweegt dat verweerder haar nagestreefde doel ook op een andere manier kan bereiken, omdat zij immers mensen niet direct hoeft te benaderen voor een gezonde bedrijfsvoering, maar ook in meer algemene zin reclame kan maken. Niet is gesteld of onderbouwd dat ‘direct marketing’ noodzakelijk is om als advocatenkantoor het hoofd boven water te houden.

Daarmee weegt het belang van direct marketing niet op tegen het privacybelang van personen die met naam en toenaam in de Staatscourant genoemd worden als onder de WSNP geplaatst. Dat die bron openbaar is, komt hier in het geheel niet aan de orde. En dat klopt.

Dit wil overigens niet zeggen dat je dus niets mág met openbare bronnen. Het mag wel, maar je moet dezelfde afweging maken als bij besloten bronnen. Waarom weegt jouw marketingbelang zwaarder dan mensen hun privacybelang?

Arnoud

Mag onze vereniging onder de AVG wedstrijdgegevens aan de andere club geven?

Een lezer vroeg me:

Bij onze schaakvereniging publiceren wij de wedstrijduitslagen inclusief namen van deelnemers op de site. Nu maakte een bezoeker daar bezwaar tegen, vandaar dat ik me nu afvraag hoe dit wettelijk zit, zeker onder de AVG die in mei van kracht wordt. Moeten wij toestemming vragen aan onze leden en hoe moeten we omgaan met bezoekers van andere verenigingen?

Voor publicatie van mensen hun persoonlijke informatie op internet is in principe altijd toestemming nodig, tenzij je een contractuele relatie met ze hebt waarbij dit noodzakelijk is, of wanneer je een eigen dringend belang hebt dat zwaarder weegt dan hun privacy. Een contractuele relatie zie ik hier niet – heel misschien met de eigen leden wel, het lidmaatschap van een vereniging is misschien als analoog met een overeenkomst te zien – en die eigen noodzaak kan ik ook zo niet bedenken.

Onder de AVG moet toestemming uitdrukkelijk, specifiek en apart worden gegeven. Dat mensen meedoen met een wedstrijd, is niet genoeg om toestemming uit af te leiden. Alleen als je bij inschrijving een kruisje laat zetten bij “Ik geef toestemming voor publicatie van mijn persoonsgegevens omtrent de wedstrijd op internet” dan gaat het goed.

Maar let op: mensen moeten dit vakje vrijelijk kunnen overslaan, én men moet de toestemming kunnen intrekken en dan van internet gehaald worden. Toestemming is immers op ieder moment zonder opgaaf van redenen intrekbaar.

Arnoud

Ik moet van mijn school andermans telefoon doorsnuffelen!

Een lezer vroeg me:

Voor mijn opleiding moet ik een vak volgen over forensische ICT. De opdracht is nu om een telefoon te doorzoeken, en de docent meldde trots dat hij deze op Marktplaats heeft gekocht, om de klus interessanter te maken. Het zijn dus echte telefoons met echte data. Ik voel me daar niet comfortabel bij, mag ik dit wel?

Wat een rare opdracht, en niet eens vanwege de juridische kant. Hoe kun je nu studenten beoordelen die allemaal zó verschillende input krijgen? Je zult net de telefoon van de directeur van Bits of Freedom krijgen en je buurman die van Samantha van der Plas, hoe kun je dat ooit met elkaar vergelijken?

Juridisch gezien denk ik niet dat dit door de beugel kan. Natuurlijk wordt de school eigenaar van die telefoon wanneer een docent die koopt, en het is toegestaan je eigendom te doorzoeken of er andere schoolactiviteiten mee te ondernemen. Maar dat recht houdt op wanneer andermans persoonsgegevens in het gedrang komen.

(Als privépersoon-koper kun je iets sneller klaar zijn. Volgens de wet behoor je eigenaar te worden van het hele toestel, zonder enige last of beperking (art. 7:15 lid 1 BW). Als er toch nog data van iemand op blijkt te staan, dan is dat dus een beperking die er niet hoort te zijn. Daar kun je de verkoper dus op aanspreken, hij moet deze tekortkoming in de koopovereenkomst herstellen. Heel formeel moet het toestel dus terug, waarna de verkoper het wist en het opnieuw aan je geeft. Praktisch gezien zou ik geen bezwaar zien tegen even namens de verkoper die data wissen, dat is effectief hetzelfde en scheelt een hoop rompslomp.)

De school weet donders goed dat die telefoon vol zit met persoonsgegevens van een ander, dat is immers het hele doel van die opdracht. Er is geen toestemming van die mensen om daarmee te werken. (Enkel dat iemand zijn telefoon verkoopt is nog geen uitdrukkelijke specifieke toestemming voor gebruik van die persoonsgegevens.) Er is ook geen contract dat dit onderzoek rechtvaardigt.

Je komt dan uit bij de eigen dringende noodzaak: ik kan niet anders, en ik heb rekening gehouden met de privacy. De belangenafweging is dan simpel, kom nou toch. Je kunt immers prima zo’n telefoon voorzien van nepdata en dan de studenten aan de slag laten gaan. En daarmee is er dus geen legitiem eigen belang om hiermee te gaan werken. Met een beetje goede wil kun je dit zelfs het opzettelijk verzorgen van een datalek noemen, een ongeautoriseerde verwerking.

Het lastige is alleen: hoe vertel je dat die docent?

Arnoud