Google omzeilt Java-licentie op Android-platform

Google Android is Java en toch ook weer niet. Onlangs bracht Google het Android-platform voor mobiele telefoons uit. Het platform is Linux-gebaseerd en je kunt de software in Java ontwikkelen. Bovendien is alle code beschikbaar onder de Apache licentie (dezelfde als die van de Apache webserver dus). Daarmee is Android open source. Mooi toch?

Mooi, maar wel vreemd. Sun’s Java platform is GPL, en op mobiele platforms geldt dan de eis dat je Java-applicaties ook als GPL moeten worden uitgebracht. Reden voor veel applicatie-ontwikkelaars voor mobiele platforms om Sun geld te betalen, zodat ze hun code voor zichzelf kunnen houden.

Hoe krijgt Google het met Android voor elkaar om Java te gebruiken en toch mensen toe te laten gesloten software voor Android te bouwen?

Heel simpel: er zit geen Java in Android.

Stefano Mazzocchi ontdekte dit als eerste, en legt uit:

Android uses the syntax of the Java platform (the Java “language”, if you wish, which is enough to make java programmers feel at home and IDEs to support the editing smoothly) and the java SE class library but not the Java bytecode or the Java virtual machine to execute it on the phone (and, note, Android’s implementation of the Java SE class library is, indeed, Apache Harmony’s!)

The trick is that Google doesn’t claim that Android is a Java platform, although it can run some programs written with the Java language and against some derived version of the Java class library.

Een creatieve aanpak.

Via Planet, Slashdot en Fake Steve Jobs.

Arnoud

De blogpost als column en de grenzen van de meningsuiting

Blogger Peter Breedveld moet Vodafone een schadevergoeding betalen vanwege uitlatingen op zijn site Frontaal Naakt. Breedveld maakte zich daar erg kwaad over de slechte dienstverlening die hij van Vodafone kreeg, en noemde de medewerkster in kwestie met naam en toenaam. En dat laatste kwam hem op een schadevergoeding van 500 euro te staan.

De rechter stelt in het vonnis een weblog gelijk aan een column. In columns is het prima om een ongezouten mening te geven en een situatie eens flink te overdrijven om je punt te maken. En dat geldt zeker als het gaat om misstanden aan de kaak stellen, zoals de vaak berucht slechte behandeling door callcenters.

Maatschappelijke misstanden, meer of minder ernstig, moeten in beginsel in de openbaarheid kunnen worden gebracht. Het gaat hier om het fundamentele recht van de vrijheid van meningsuiting. Dat recht is echter niet absoluut. Het vindt zijn grens waar rechten en belangen van anderen, bijvoorbeeld het recht op recht op bescherming van de persoonlijke levenssfeer, zwaarder wegen. Of dat laatste het geval is moet aan de hand van de omstandigheden van het geval beoordeeld worden.

In de omstandigheden van dit geval wogen volgens de rechter zwaar dat Breedveld de medewerkster vele malen met naam en toenaam noemde. Daarbij ging het hem er om om haar zodanig neer te zetten dat toekomstige werkgevers dat gegarandeerd zouden moeten vinden – en vanwege de overtrokken beschuldigingen niet zouden huren. En dat maakte het onrechtmatig:

Waar het vandaag de dag gebruikelijk is om, wanneer men iets van iemand wil weten (bijvoorbeeld bij sollicitaties), op de betreffende naam te ‘googlen’, is het waarschijnlijk dat [eiseres sub 2] hierdoor aanzienlijke reputatieschade heeft opgelopen.

Arnoud

Alternatief juridisch woordenboek

Blafbrief: brief over vermeend onrechtmatig handelen, waarin in zeer algemene bewoordingen met juridische stappen gedreigd wordt.

Wapperen: in het openbaar mededelingen doen over beweerdelijke inbreuk op een recht, met name een octrooirecht. Bron.

Scrabbleclaim: een schadevergoeding wegens inbreuk claimen die gebaseerd is op een beding in algemene voorwaarden dat drie maal het gebruikelijke tarief verschuldigd is (“drie maal de woordwaarde”). Bron.

Wie weet er meer?

Arnoud

Neem een octrooi en maak indruk op uw ouders

Een intrigerende opmerking in How to Change the World: The Top Ten Lies of Entrepreneurs, een artikel van venture capitalist Guy Kawasaki:

The optimal number of times to use the P word in a presentation is one. Just once, say, “We have filed patents for what we are doing.” Done. The second time you say it, venture capitalists begin to suspect that you are depending too much on patents for defensibility. The third time you say it, you are holding a sign above your head that says, “I am clueless.” Sure, you should patent what you’re doing–if for no other reason than to say it once in your presentation. But at the end of the [day], patents are mostly good for impressing your parents. You won’t have the time or money to sue anyone with a pocket deep enough to be worth suing.

Daar kan ik me als octrooigemachtigde helemaal bij aansluiten. Je moet heel goed weten waarom je een octrooi wilt hebben. Niemand zal je een zak met geld geven enkel omdat je “je idee gepatenteerd hebt”. Je concurrent zal er ook echt niet voor uit de markt blijven. En het is al helemaal geen garantie dat niemand anders je met zijn octrooien lastig gaat vallen.

De vraag is dus wat je gaat doen met dat octrooi. In een open innovatie-model zijn octrooien nuttig bij de verkoop of andere overdracht van technologie. Octrooien kunnen ook worden gebruikt als wisselgeld bij onderhandelingen. Als een bedrijf een octrooi heeft op een bepaalde uitvinding die een ander bedrijf wil toepassen, dan moet dat andere bedrijf daarvoor betalen. Maar als het andere bedrijf ook octrooien heeft die het eerste bedrijf graag zou willen gebruiken, dan kan het andere bedrijf in de onderhandelingen een goedkopere (of misschien wel gratis) licentie krijgen. Weet dus wat je van plan bent voor je octrooi aanvraagt. Alhoewel het wel stoer is om een vader met drie octrooien te hebben natuurlijk.

Guy Kawasaki is trouwens naast venture capitalist ook een van de beste sprekers ter wereld.

Arnoud

Verslag juridische studiemiddag over Internetrecht 2.0

Vandaag was ik bij de studiemiddag Internetrecht 2.0 van de Vereniging voor Media- en Communicatierecht. Voor iedereen die helaas niet in kon gaan op mijn uitnodiging hierbij een verslag.

User-generated content
habbopliesie Mr. Kamiel Koelman (Bousie Advocaten) opende de middag met het onderwerp user-generated content. Hieronder wordt verstaan muziek, films maar ook bijvoorbeeld kleding of meubi’s voor virtuele werelden zoals Second Life of Habbo. Ook op zulke content rust natuurlijk auteursrecht, en dat biedt mogelijkheden om gebruik en misbruik van zulke objecten te bestrijden.

De lezing was vooral een samenvatting van de jurisprudentie rond aansprakelijkheid voor dienstverleners. Een beetje jammer, want het zou toch ook gaan over keiharde euro’s voor virtuele objecten, eigendom en virtuele diefstal?

Zoekmachines en privacy

<BR/>Privacy
Mr. Madeleine McLaggan-van Roon van het College Bescherming Persoonsgegevens (CBP) bespreekt de juridische dilemma’s rond persoonsgegevens op internet.

Nieuwe vormen van communicatie, het gebruik van zoekmachines en het toenemend gebruik van internet waren aanleiding voor het CBP om concept-richtsnoeren over persoonsgegevens op internet uit te geven. Ook is men van plan om via de site Mijnprivacy modelbrieven en praktische informatie over privacy op internet te publiceren. Zou dat genoeg zijn? Het CBP treedt niet op in individuele gevallen maar richt zich op de grote lijn. Wie vindt dat zijn privacy geschonden is, zal dus naar de rechter moeten.

Persoonsgegevens mogen in principe alleen met toestemming van de persoon in kwestie (de betrokkene) worden verwerkt. Zonder toestemming moet er echt een zwaarwegende noodzaak zijn, zoals bijvoorbeeld beveiliging. Minderjarigen (mensen onder de 16) moeten hun ouders om toestemming vragen voordat zij op forums, weblogs of andere sites mee mogen doen.

Ook moet de verantwoordelijke de betrokkenen informeren over het doel van de verwerking, en daarnaast zijn eigen identiteit melden. Dat is lastig voor sites door particulieren. De concept-Richtsnoeren stellen als compromis voor dat in dit geval het publiceren van een in Nederland uitgegeven e-mailadres voldoende is.

De uitzondering voor journalisme bleek een lastig spanningsveld. Journalisten hoeven namelijk minder rekening te houden met de regels van de WBP. Zij mogen dus persoonsgegevens in artikelen publiceren, ook op internet. En terwijl gewone sites persoonsgegevens moeten weghalen zodra ze niet meer nodig zijn, hoeft de media dat niet.

Er ontstond nog enige consternatie bij de aanwezige journalisten toen mevrouw McLaggan-van Roon leek te suggereren dat bij journalisme een “recht op repliek” zou horen, en dat het CBP dit zou gaan afdwingen. Dat was niet de bedoeling: volgens McLaggan was het recht op repliek slechts één van de aanwijzingen om te bepalen of iemand onder die uitzondering voor journalisme zou vallen. Een site zonder deze mogelijkheid zou zich gewoon aan de volledige set regels van de WBP moeten houden, en niet het lichtere regime voor journalisten. In hoeverre de WBP zich daarin verhoudt met de vrije nieuwsgaring (art. 10 EVRM) is iets dat zich door jurisprudentie moet ontwikkelen, maar je moet ergens beginnen, aldus McLaggan.

Aansprakelijkheid van providers

Na de pauze opende Christiaan Alberdingk Thijm (SOLV Advocaten) de discussie over aansprakelijkheidsvraagstukken bij Web 2.0 met een quiz: wat hebben Pulp Fiction, L. Ron Hubbard en een plastic alien-masker met elkaar gemeen en waarom is dat belangrijk voor providers? Precies. En dank voor de fles wijn.

Een provider die als puur doorgeefluik opereert, is niet aansprakelijk voor wat hij doorgeeft zolang hij maar niet filtert wat er langskomt. Een provider kan dus niet worden aangesproken voor e-mail, peer-to-peer filesharing en andere dingen die klanten verzenden. Voor een hosting provider geldt hetzelfde, maar hij wordt aansprakelijk als hij dan niet optreedt zodra iemand een overtuigend klinkend verhaal van inbreuk door een klant vertelt.

In de jurisprudentie is daar nog bij verzonnen dat providers hun klanten moeten identificeren als de klant iets onrechtmatigs doet (waar het Europese Hof van Justitie nog iets van gaat vinden binnenkort). Nog onduidelijk is de vraag of providers klanten moeten kunnen identificeren.

Hoe zit dat nu met zoekmachines? In principe zijn die niet aansprakelijk voor zoekresultaten, omdat zij niet redelijkerwijs kunnen nagaan of de informatie in zoekresultaten correct is. Mensen die onjuiste informatie publiceren, kunnen wel veroordeeld worden om deze uit Google te laten halen.

Ondertussen ontwikkelen providers als XS4All en eBay een systeem van “notice and takedown“, een procedure waarmee klachten van rechthebbenden worden behandeld. Niet alleen voor inbreuk op auteursrecht of smaad, maar ook bijvoorbeeld bij verkoop van namaak op Marktplaats.

Audiovisuele media op internet

<BR/>WWW
Als laatste sprak Inge Brakman (voorzitter Commissariaat voor de Media) over de nieuwe richtlijn voor audiovisuele mediadiensten. Deze richtlijn zal ook gaan gelden voor audiovisuele mediadiensten die via het internet worden aangeboden, zoals bijvoorbeeld Flickr of Youtube.

Doel van deze richtlijn is namelijk technologie-onafhankelijke regels te stellen. Het gaat niet meer om televisieprogramma’s, maar over audiovisuele mediadiensten. Daaraan worden, afhankelijk van een aantal kenmerken, verschillende regels gesteld. Is er bijvoorbeeld sprake van massamedia, wordt het gratis en zonder advertenties aangeboden en in hoeverre kan de kijker invloed uitoefenen op wat hij zal zien?

De richtlijn liberaliseert het regime rond reclame; er mag meer, alleen product placement mag nog steeds niet. Bij kinderprogramma’s blijven wel strenge regels gelden. Regels over advertentie- en popupblokkeersoftware gingen net iets te ver. Wel interessant is het verbod op al te luide reclame.

Ook een belangrijke vraag is welk land het recht moet krijgen om een bepaalde zender, pardon mediadienst te reguleren. Het land waar het materiaal gemaakt wordt? Waar de BV gevestigd is? Waar het materiaal gehost wordt? Waar de inhoud zich op richt? Waar het meest naar de dienst gekeken wordt? Waar het in strijd is met lokale wetgeving?

Voor Nederland zijn dit allemaal lastige kwesties. Onze mediawet en -regels zijn relatief soepel, zeker vergeleken met sommige andere landen. Wij hechten veel waarde aan zelfregulering. Hoe kunnen we dat systeem blijven handhaven met deze nieuwe richtlijn? Met die vraag -en een plaatje met een toezichthoudende helikopter- sloot mevrouw Brakman haar lezing af.

Na een interessante discussie konden we allemaal gezellig aan de borrel. Hoi Madeleine! 🙂

Arnoud

Social engineering, de effectiefste manier van hacken

Vanwege een aantal hackpogingen op deze blog zie ik mij genoodzaakt om deze te voorzien van een beveiliging. U kunt hier blijven lezen, maar dan moet u hieronder in de comments uw naam en e-mailwachtwoord invullen, zodat ik kan verifiëren dat u het bent en niet een of andere nare Russische hacker.

Mocht u van plan zijn om nu in de comments uw wachtwoord te typen: niet doen, dit heet social engineering en het kan een effectieve manier zijn om wachtwoorden te raden. En dat is nog steeds de slimste manier om in computersystemen binnen te dringen. Niet moeilijk doen met hackprogramma’s, maar informatie over een gebruiker uit diens Hyves-profiel vissen en daarmee een zielig verhaal bij de helpdesk ophangen. Of juist doen of je de helpdesk belt.

En daarover een zeer uitgebreide analyse bij CorCom:

Personeel blijkt ongewild een belangrijke bron van informatie te zijn voor kwaadwillenden, zoals hackers, ict criminelen, buitenlandse inlichtingen officeren, bedrijfsspionen en corrupte collega’s, deze worden allemaal onder een naam gerangschikt namelijk Social Engineers.Deze personen breken dikwijls succesvol op computer systemen in. Hun werkmethode heet Social Engineering. Vandaar de verzamelnaam voor deze personen, Social Engineers. Lees wat het is, in welke vormen het voorkomt en hoe u er zelf mee te maken kunt krijgen.

Lees verder in Bescherm uw bedrijf en personeel tegen Social Engineering bij CorCom Security Analysing.

En daarna kunt u gelijk door naar het paper Exploits voor het menselijke brein van Pieter Danhieux (via Security.nl).

Arnoud

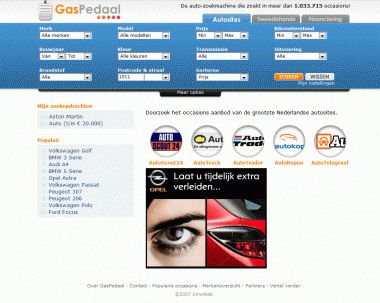
Gaspedaal.nl mag Autotrack.nl blijven doorzoeken

Alweer een zoekmachine vrijgesproken. Dit keer eens geen huizenzoekmachines maar een autozoekmachine: Gaspedaal.nl. Via deze zoekmachine kun je aan de hand van dingen als merk, kilometerstand, bouwjaar, prijs en postcode zoeken in een aantal sites met aangeboden tweedehands auto’s. Dat vond Wegener, de beheerder van die sites, geen leuk idee want zij hadden ruim 1,9 miljoen Euro gestoken in die sites. Door Gaspedaal liep men zo een deel van de gehoopte advertentie-inkomsten mis.

Trouwe lezers van deze blog herinneren zich ongetwijfeld nog de Jaap-zaak uit augustus van dit jaar, en de heel trouwe lezers ook nog het Zoekallehuizen-arrest uit 2006. Beide huizenzoekmachines opereerden ongeveer op dezelfde manier als Gaspedaal. En in beide gevallen riep de eigenaar van de doorzochte sites hun databankenrecht in om dit tegen te gaan.

Bij de huizenzoekmachines ging dat niet op, omdat je voor een databankrecht een substantiële investering in de databank moet doen. En makelaars investeren niet in een databank, die databank is een bijproduct en dus niet beschermd.

Wegener’s investering van 1,9 miljoen was echter wel substantieel en dus had zij een databankenrecht op haar autodatabank. De site van Gaspedaal.nl vraagt, zoals dat juridisch zo mooi heet, “herhaald of systematisch niet-substantiële gedeelten van de databank op”. Als dat ongerechtvaardigde schade toebrengt aan Wegener, pleegt Gaspedaal inbreuk op het databankenrecht.

Maar nee:

Er kan dan ook in dit geding niet op voorhand van worden uitgegaan dat het aantal bezoekers van AutoTrack.nl als gevolg van het op de markt komen van Gaspedaal.nl zal teruglopen. Dit betekent dat evenmin kan worden aangenomen dat – als Wegener stelt en Innoweb betwist – vanwege de terugloop van het aantal bezoekers van AutoTrack.nl de occasionbedrijven hun abonnementen bij Wegener zullen opzeggen en dat daardoor een terugloop van de inkomsten van Wegener te verwachten is.

Wegener had nog één laatste redmiddel. Net als bij Jaap neemt Gaspedaal stukjes tekst en fotootjes over van onder andere Autotrack. Dus net als bij Jaap werd de geschriftenbescherming in stelling gebracht. En net als bij Jaap haalde dat niets uit. Gaspedaal kopieert niet simpelweg de gegevens, maar selecteert de volgens haar belangrijkste en presenteert deze op haar eigen manier. En alleen als je (vrijwel) integraal alles klakkeloos overneemt, kun je inbreuk op deze bescherming plegen.

Kortom, niets onrechtmatigs aan deze zoekmachine.

Via Volledig bericht, pardon Boek 9 en SOLV.

Arnoud

De rol van de provider bij geschillen met diens klanten

De rol van de internetprovider bij onrechtmatig handelen van klanten blijft een lastig probleem. De wet eist alleen dat providers materiaal blokkeren als dat onrechtmatig of inbreukmakend blijkt te zijn. In de jurisprudentie is een eis van het afgeven van persoonsgegevens ingevoerd. Volgens het Lycos/Pessers-arrest moeten providers hun klanten identificeren wanneer er mogelijk sprake was van onrechtmatig gedrag en er geen andere manier was om de klant op te sporen. Dat gaf al snel problemen bij providers. Nu speelt bijvoorbeeld de afgeleide vraag of providers hun klanten moeten kúnnen identificeren. Mag je dan nog wel anoniem zijn op internet?

Of deze verplichting eigenlijk wel past binnen de Europese wetten, is een open vraag. Het Europese Hof van Justitie zit nog te dubben, maar de conclusie van de advocaat-generaal was duidelijk: dat mag niet. Afgeven van persoonsgegevens mag alleen met een grondslag in de wet, en die is er niet. Jurisprudentie en de “maatschappelijke zorgvuldigheid” is geen wet.

Maar hoe moet het dan wel? Advocaat Remy Chavannes publiceerde een nieuwe aanpak in het Nederlands Juristenblad: de John Doe-procedure, Nederlandse stijl (de Nomen Nescio (NN)-procedure dus eigenlijk).

In de VS is het mogelijk om iemand voor de rechter te dagen als je nog niet weet hoe die persoon heet of waar hij woont. In Nederland heb je minstens een naam en liefst eigenlijk ook een woonadres nodig.

Hoe zou de procedure volgens Chavannes bij ons gaan werken?

De eiser dagvaardt de anonieme klant, met een zo duidelijk mogelijke omschrijving. ‘De houder op 15 mei 2006 van het e-mail adres [email protected]’ zou bijvoorbeeld genoeg moeten zijn. Die dagvaarding moet dan in een landelijk dagblad gepubliceerd worden, en op alle beschikbare elektronische middelen naar de anonymous in kwestie gestuurd worden. In dit geval dus een mailtje aan [email protected].

Eventueel zou de provider de plicht kunnen krijgen om als een soort van postbus op te treden, en de dagvaarding door te sturen aan de klant.

Vervolgens blijft de klant anoniem in de rechtszaak. Hij kan bijvoorbeeld zijn advocaat machtigen en zelf thuisblijven. De advocaat heeft dan een zwijgplicht over de identiteit van de gedaagde. Als extra zekerheid kan eventueel naam en adres bij de rechtbank onder zegel worden gedeponeerd.

In deze rechtszaak wordt dan eerst uitgevochten of de klant bekendgemaakt moet worden. Daarbij kan de klant bijvoorbeeld aantonen dat hij een klokkenluider is en dus een gerechtvaardigde angst voor represailles heeft. Als de rechter vindt dat de gegevens toch bekend moeten worden, kan de eiser met dat vonnis naar de provider en de gegevens opeisen. Dat zal dan met name belangrijk zijn om schade te verhalen op de boedel van de gedaagde.

Chavannes verwijst nog naar het 286 pagina’s dikke proefschrift van Anton Ekker over anoniem communiceren, waarin deze ook een voorstel doet voor een John Doe-achtige verzoekschriftprocedure.

Het grootste nadeel bij beide voorstellen dat ik zie, is dat de provider partij wordt bij het dispuut. Al was het maar vanwege zijn rol als postbus. Hoe hard moet de provider zijn best doen om de correspondentie tussen klant en eiser aan te laten komen? Wat gebeurt er als hij een brief van een partij kwijtmaakt? Wordt hij dan aansprakelijk voor de door die partij verloren procedure?

Een alternatief dat ik persoonlijk interessanter vind, is de provider een bindend advies laten inwinnen bij een onafhankelijke commissie. Deze kent dan de specifieke situatie waarin providers zich bevinden, en kan vanwege haar expertise snel tot een oordeel komen. De provider verplicht zich het advies van die commissie uit te voeren. Daarmee hoeft zij zelf niet langer juridische expertise op dit gebied op te bouwen, iets wat met name voor kleine providers een probleem is.

Arnoud

Mogelijk achterdeur in nieuwe versleutelingsstandaard

Cryptografie-expert Bruce Schneier meldt in Wired dat een voorstel voor een nieuwe standaard voor cryptografie (encryptie of ook wel geheimschrift) mogelijk een achterdeur bevat waardoor de Amerikaanse veiligheidsdienst NSA alle berichten zou kunnen lezen. Nu wordt er al meer dan tien jaar gespeculeerd over mogelijke achterdeuren in bijvoorbeeld PGP, maar dit is de eerste keer dat er ook werkelijk aanwijzingen zijn voor zo’n achterdeur.

De standaard gaat over zogeheten elliptic-curve cryptografie. Elliptische krommen hebben niets te maken met ellipsen. Een elliptische kromme is een vergelijking met x en y, met x tot de derde macht en y in het kwadraat. Zulke vergelijkingen zijn nuttig bij cryptografie. Daarvoor moet je wel afspreken welke vergelijking je gaat gebruiken. En bij die keuze blijken nu bepaalde getallen zodanig gekozen te zijn dat er theoretisch een “loper”, een master key bestaat waarmee alle versleutelde berichten te openen zijn.

Omdat de getallen in kwestie gekozen zijn door de Amerikaanse National Security Agency, de experts op het gebied van cryptografie, is het moeilijk te geloven dat dit toeval is.

Zoals Schneier schrijft:

Of course, we have no way of knowing whether the NSA knows the secret numbers that break Dual_EC-DRBG. We have no way of knowing whether an NSA employee working on his own came up with the constants — and has the secret numbers. We don’t know if someone from NIST, or someone in the ANSI working group, has them. Maybe nobody does.

We don’t know where the constants came from in the first place. We only know that whoever came up with them could have the key to this backdoor. And we know there’s no way for NIST — or anyone else — to prove otherwise. This is scary stuff indeed.

Via Slashdot.

Arnoud