Wie belasting ontduikt met cryptomunten, moet snel aangiftes verbeteren

Advocaten adviseren cliënten die stiekem bitcoins bezitten om oude belastingaangiftes te verbeteren. Dat meldde Trouw een tijdje terug. De fiscus kan binnenkort namelijk zelf nagaan of iemand cryptomunten bezit, en aangezien ze vanwege een nieuwe Europese wet kunnen ontdekken dat je die niet opgegeven had als bezit, is het maar beter om dat nu zelf te doen en zo de naheffing voor te zijn.
Er bestaan al geruime tijd regels over informatiedelen tussen belastingdiensten. Europa wil deze nu uitbreiden tot ook cryptovaluta:

Door de aanpassing van de richtlijn zouden exchanges (handelsplatformen voor cryptomunten, red.) en digitale banken zoals het Luxemburgse Bitstamp verplicht worden informatie door te geven. Welke gegevens dat concreet zullen zijn, is nog niet definitief vastgelegd, maar wellicht gaat het over de aan- en verkopen en de saldi op de wallets (elektronische portemonnees, red.) aan het begin en het einde van het jaar.
De richtlijn die men bedoelt staat in het jargon bekend als DAC8:
Met DAC8 wenst de Europese Commissie de bestaande regels te versterken en het kader voor de uitwisseling van informatie op belastinggebied uit te breiden naar cryptovaluta en e-money. De openbare consultatie op DAC8 is inmiddels afgerond. De beoogde publicatie van het richtlijnvoorstel had in het derde kwartaal van 2021 klaar moeten zijn maar deze is voorzover ik heb kunnen zien nog niet gepubliceerd.
De laatste zin lijkt nog steeds waar: het laatste dat ik kon vinden, is een persbericht van december waarin men “werkt aan de routekaart” om tot DAC8 te komen. Het zal dus hoe dan ook nog even duren. Want na aankondiging van het eerste concept ben je al gauw een jaar verder tot deze aangenomen is. En daarna hebben lidstaten zoals Nederland 2 jaar om hun eigen wetgeving aan te passen zodat deze voldoet aan de Richtlijn. En pas daarna kan dus onze Belastingdienst die gegevens vorderen bij exchanges en andere relevante punten.

Maar, en daar ging het om in het Trouw-artikel, de fiscus kan met navorderingen 5 jaar terug in de tijd gaan. De aangifte 2021 valt dus zeker te controleren met wat men straks in 2025 of 2026 te pakken weet te krijgen. Misschien zelfs 2020 ook nog als implementatie wat vlot gaat. En dat is misschien even slikken, zo lees ik bij Trouw:

“Veel van mijn cliënten hebben ooit een paar duizend euro ingelegd”, zegt Marco Bik, partner bij Jongbloed Fiscaal Juristen in Enschede. “Zij zitten nu boven de ton met dat vermogen, en enkelen hebben zelfs meer dan een miljoen.” Ook Bik zegt dat veel van deze beleggers niet weten dat zij die bedragen moesten invullen op de aangifte.

Volgens mij was het al sinds 2018 bekend dat bitcoins fiscaal bezit zijn en in box 3 aangegeven moeten worden. Maar dat terzijde.

Arnoud

EU-sancties tegen Russische staatsmedia RT en Sputnik van kracht

mohamedhassan / Pixabay

De Europese Commissie verbiedt per direct de toegang in de EU tot de zenders van het Russische RT en het persbureau Sputnik. Dat meldde RTL Nieuws afgelopen woensdag. De gestrafte media zijn volgens de EU ‘instrumenten van het Kremlin’ om Russische propaganda in de oorlog tegen Oekraïne te verspreiden. De wettelijke maatregel geldt voor de transmissie en distributie via satelliet, kabel, onlinevideokanalen en zowel nieuwe als bestaande apps. Uniek volgens mij, zo’n Europese maatregel om twee specifieke media uit de lucht te krijgen. Maar welke juridische basis heeft het?

De formele basis is makkelijk te vinden: Verordening 2022/350, met superspoed aangenomen en per direct van kracht. De verordening bevat een wijziging van de Verordening uit 2014 met anti-Rusland maatregelen vanwege diens “illegale inlijving van de Krim en Sebastopol”. De wijziging komt neer op één toevoeging:

Het is exploitanten verboden inhoud die door de in bijlage XV vermelde rechtspersonen, entiteiten of lichamen wordt verstrekt, uit te zenden of de uitzending van die inhoud mogelijk te maken, te faciliteren of anderszins daartoe bij te dragen, onder andere door transmissie of distributie, ongeacht het middel, bijvoorbeeld via kabel, satelliet, IP-TV, internetproviders, internetplatforms of applicaties voor het delen van video’s, ongeacht of deze nieuw of voorgeïnstalleerd zijn.
(Lid 2 beveelt schorsing van uitzendlicenties, niet relevant omdat op de Nederlandse kabel geen RT of Sputnik te ontvangen is.)

Dit is uniek bij mijn weten: nog nooit heeft de Europese wetgever een specifieke informatiebron op deze formele manier verboden in Europa. En het is een breed verbod ook, niemand mag behulpzaam zijn bij de toegang tot deze bronnen. Geen kabelzenders, maar ook geen internetproviders en “applicaties voor het delen van video’s” waarmee denk ik Youtube bedoeld wordt. Dat is nogal wat, en geen wonder dat een hoop mensen nu toch hun censuurgezicht trekken.

Er zijn heel weinig precedenten, dat maakt het lastig in te schatten waar de EU staat. Maar wat er is, is weinig hoopvol voor de advocaat die hier (als dat mag van de Orde) bezwaar tegen gaat maken. De meest relevante uitspraak is uit 1999 toen het Europese Hof voor de Rechten van de Mens Turkije veroordeelde. In die zaak werden een wetenschapper en een uitgever strafrechtelijk veroordeeld vanwege publicatie van “propaganda”, namelijk een publicatie over de Koerdische onafhankelijkheidswens. Die zou ingaan tegen het beginsel van de ondeelbaarheid van de Turkse staat en dus staatsondermijnende propaganda zijn.

Het Hof erkende dat er voor de veroordeling een wettelijke grondslag was (net als hier) en die wet als doel had de bescherming van de nationale veiligheid en de territoriale integriteit (net als hier). Maar een verbod moet echt een uiterste middel zijn, immers ook meningen die dienen om te shockeren, beledigen en aanstoot geven zijn legale vrijheid van meningsuiting. Het Hof vond de veroordeling te ver gaan, met name omdat de straffen erg zwaar waren en er geen sprake was van oproep tot geweld of zelfs maar het steunen van de Koerden.

Er zijn er meer, ook over de Armeense genocide, allemaal dezelfde strekking: een breed verbod met als doel het tegengaan van ‘propaganda’ kan eigenlijk niet. Ook onwelgevallige meningen moeten kunnen, ook als men de staatsopvatting tegenspreekt of zelfs een gehate partij steunt die zich wil afscheiden.

Nou kun je natuurlijk wat RT zegt ook “maar een mening” noemen, maar volgens mij is er ondertussen overtuigend bewijs genoeg dat het bij RT niet alleen gaat om een andere politieke stellingname. Zoals het US Department of State het zegt:

RT and Sputnik are key state-funded and directed global messengers within this ecosystem, using the guise of conventional international media outlets to provide disinformation and propaganda support for the Kremlin’s foreign policy objectives. RT and Sputnik also interact with other pillars of the ecosystem by amplifying content from Kremlin and Kremlin-aligned proxy sites (some of which are connected to Russian intelligence), weaponizing social media, and promoting cyber-enabled disinformation.
Dat is voor mij wel andere koek dan de bestaande jurisprudentie, waarbij ook de term “propaganda” wordt gebruikt door de overheid maar wel tegen meer oprecht onderzoekend of reflecterende publicaties. In ieder geval niet waarbij de publicisten door een vreemde mogendheid werden gefinancierd met het doel om het land te beïnvloeden. Dat maakt RT en Sputnik echt wel uniek, en ook gevaarlijk. Zoals de EU het formuleert in de Verordening, overweging 6:
De Russische Federatie voert een systematische internationale campagne waarbij de media worden gemanipuleerd en feiten verdraaid om haar strategie van destabilisering van haar buurlanden, en van de Unie en de idstaten van de Unie te ondersteunen. De propaganda richt zich met name herhaaldelijk en consequent op Europese politieke partijen, met name tijdens de verkiezingsperioden, alsook tegen het maatschappelijk middenveld, asielzoekers, Russische – etnische minderheden, genderminderheden, en de werking van democratische instellingen in de Unie en haar lidstaten.
En ondertussen staat ook echt wel vast dat van zo’n campagne sprake is. Dat maakt zware maatregelen zoals een verbod eerder gerechtvaardigd. Hierbij weegt voor mij dan mee dat er weinig andere middelen zijn; ze bij de bron verbieden of ingrijpen gaat niet, ze zitten immers in Rusland. Eigen tegeninformatie publiceren is geen doen, flooding the zone with shit is vele malen makkelijker dan alles netjes debunken. Ook is belangrijk dat er geen strafmaatregelen volgen tegen de journalisten of uitgevers (zoals in die jurisprudentie dus wel gebeurde), er zitten geen boetes of celstraf in de lucht.

Daarmee is het voor mij wel duidelijk: dit verbod zal standhouden, gezien de unieke situatie en positie van deze twee partijen. (Ik zie dus weinig in een glijdende-schaalargument dat straks iedereen alleen nog maar de EU-propaganda mag nakauwen, want deze regels gáán niet over iedereen, en de jurisprudentie is duidelijk dat dat ook onmogelijk is.)

Arnoud

Ddos’er die fiscus, banken en Tweakers aanviel, krijgt 200 uur taakstraf

Een taakstraf van 200 uur en een voorwaardelijke jeugddetentie van 180 dagen voor het uitvoeren van ddos-aanvallen op banken, de Belastingdienst en bedrijven, meldde Tweakers – dat zelf ook werd getroffen. Omdat ze verslag deed van de aanvallen, en de aanvaller – die Tweakers Jelle noemt, omdat ie zo heet – het leuk vond om meer aandacht te krijgen. Hij krijgt aandacht van Justitie: 194 dagen jeugddetentie (180 voorwaardelijk) en 200 uur taakstraf.

Het eigenlijke verhaal dateert alweer uit 2018 en leest eigenlijk te bizar voor woorden. Internetbank bunq ondervond diverse ddos aanvallen en wist de dader te traceren, waarna men met een gedetailleerd dossier aangifte deed. Ook andere banken bleken onder vuur te liggen. Reden voor onder meer Tweakers om erover te schrijven, waarna de nieuwssite zelf ook een ddos voor de kiezen kreeg.

Een vasthoudende systeembeheerder van T.net (hoi Kees) kreeg tijdens zijn onderzoek zelfs mails van de crimineel, onder meer met de melding dat hij echt niet “de Russen” was – wat elders als mogelijke bron van de aanval werd genoemd, namelijk. Dat leidde tot gezellige gesprekken:

Omdat het leek dat deze persoon op erkenning uit was, besloot Kees hem vriendelijk te benaderen. Een half uur lang chatten ze op haast gezellige wijze met elkaar over de aanvallen en gebruikte technieken. Gebruiker DDoS liet daarbij zien kennis te hebben van bepaalde zaken die alleen bij de dader bekend kunnen zijn. Gedurende het chatgesprek kondigde hij aan een nieuwe aanval te starten, waarna meteen een piek in netwerkverkeer waar te nemen was. Ook wist hij de eerdere aanvallen met een opmerkelijke mate van detail te omschrijven.
Een voor mij pikant detail is dat de aanvaller dit alles wist te realiseren met een zogenaamde stresstester voor 40 euro. En als je daarmee zulke enorme infrastructuur plat kunt leggen, dan is dat misschien nog wel groter nieuws dan de taakstraf voor deze man?

Uit het vonnis (en het onderzoek van Tweakers) blijkt dat het de man vooral ging om aandacht, wat de rechtbank zwaar mee laat wegen in de strafmaat. Maar daar staat tegenover dat hij in 2018 is aangehouden en pas in 2022 veroordeeld wordt. Dat is wel érg lang, zeker voor iemand van toen net 18 en nu 22, met baan en relatie:

De rechtbank is van oordeel dat de ernst van en de veelheid aan feiten in beginsel een jeugddetentie van 12 maanden rechtvaardigen. Enkel het feit dat de redelijke termijn in aanzienlijke mate is overschreden en de omstandigheid dat verdachte relatief jong is, geen relevant strafblad heeft en de rechtbank het leven dat hij inmiddels heeft opgebouwd niet wil doorkruisen, maken dat de rechtbank daarvan afziet.
De aangevallen banken eisten tonnen aan schadevergoeding. Dat is altijd een heikel punt bij DDoS aanvallen, wat is precies de schade, en vooral ook wat had je kunnen/moeten doen als grote, professionele organisatie om je hiertegen te wapenen? Al in 2008 oordeelde de rechter dat het eigenlijk alleen mag gaan om de kosten van bereddering en opsporing en dergelijke, dus nadrukkelijk niet bijvoorbeeld de upgrade van je antieke firewall of indirecte gevolgschade die je zelf makkelijk had kunnen voorkomen. Waar anno 2022 de lijn ligt, weten we niet: de rechtbank hier oordeelt dat deze enorme schadeposten gewoon te complex zijn, begin maar een eigen rechtszaak.

Arnoud

WeChat en AliExpress in VS op zwarte lijst vanwege nepartikelen

De Verenigde Staten hebben de Chinese diensten WeChat en AliExpress op de zwarte lijst gezet, las ik bij Nu.nl.Dat blijkt een lijst van de U.S. Trade Representative’s office te zijn, waarop 42 online marktplaatsen (en 35 fysieke) vermeld zijn die volgens de TRO grootschalig namaak (“counterfeit”) merkproducten verkopen. Klinkt stoer, maar heeft het ook daadwerkelijk effect?

Ik moest ook even drie keer nagaan om welke federale organisatie het ging. Ik dacht eerst de Federal Trade Commission (FTC), die vergaande bevoegdheden heeft om de consument te beschermen en op kan treden tegen grootschalige namaak (inbreuk op IE-rechten). Of de federale International Trade Commission (ITC) die expliciet de mogelijkheid heeft om geïmporteerde namaak tegen te houden. Maar het is dus de USTR, de Office of the United States Trade Representative, in Nederlandse termen een onderdeel van het kabinet van de president (executive office).

De Review of Notorious Markets for Counterfeiting and Piracy is sinds 2006 een Amerikaans ‘dingetje’. Formeel is het slechts een rapport, samengesteld op basis van input van industriegroepen zoals de RIAA (muziek) en MPAA (film en televisie). Het bevat wel aanbevelingen die pijn kunnen doen, zoals het nemen van handelssancties tegen landen die niet snel beter hun best gaan doen Amerikaanse rechten te respecteren. Dat merkte China vorig jaar juli toen men vanwege de vorige editie sancties nam.

Gezien de hoeveelheid aan sancties die er al ligt, is het voor mij wel de vraag wat de extra gevolgen kunnen zijn van deze vermelding. Er is geen wettelijke regeling dat bijvoorbeeld ISP’s nu Alibaba.com moeten blokkeren of dat Amerikanen niet meer mogen handelen op het platform. Dus in dit geval is het voor mij voornamelijk spierballentaal.

Arnoud

Kan de politie Apple’s illegale audio-opnames opvragen en tegen je gebruiken?

RyanMcGuire / Pixabay

Een lezer vroeg me:

Apple heeft laten weten dat ze een bug in iOS 15 ontdekt hebben die ervoor zorgde dat Siri-opnames met Apple gedeeld werden. Dit ook wanneer je in de instellingen had gezegd dat dit niet mocht. Kan de politie deze opnames opvragen en tegen je gebruiken, ondanks dat ze onrechtmatig gemaakt zijn?
Siri is Apple’s spraakbesturing met AI: het systeem herkent je vraag of instructie die je via spraak doorgeeft. Die herkenning zal niet perfect zijn, daarom is het nodig van tijd tot tijd de opnames af te luisteren om correcties aan het systeem door te voeren.

Probleem was dat die opnames natuurlijk persoonsgegevens bevatten, en die mag Apple niet zomaar verwerken zonder toestemming. Na een schandaal in 2019 waarbij Apple dit toch bleek te doen, werd een functie geïntroduceerd om het delen met Apple aan en uit te kunnen zetten.

Nu blijkt die functie niet altijd goed te hebben gewerkt, zodat Apple soms toch audio kon verwerken terwijl men nadrukkelijk had gezegd (met de aan/uit knop) dat niet te willen. In AVG termen is die opname dan onrechtmatig verwerkt, en moet audio en transcriptie verwijderd worden.

Maar goed, stel Apple is daar nog niet aan toegekomen en ondertussen komt er via de FBI een Nederlands rechtshulpverzoek tot afgifte van die opname. Apple werkt mee, en de politie krijgt de opname. Is die dan bruikbaar als bewijs?

Ja, eigenlijk wel. Natuurlijk hoorden we net het woord “onrechtmatig” en door Justitie onrechtmatig verkregen bewijs is niet bruikbaar, maar let op: de procedure om het bewijs (de opname) te verkrijgen was geheel rechtmatig. Een Nederlandse rechter-commissaris vond het goed, de FBI heeft naar Amerikaans recht getoetst; weinig tegenin te brengen.

Dat het bewijs het resultaat is van onrechtmatig handelen, is niet relevant. Dat zou hooguit maken dat Apple onder de AVG beboet kan worden bijvoorbeeld, of wellicht strafrechtelijk vervolgd voor het illegaal afluisteren van gesprekken.

Arnoud


Wat kan de ACM doen dat wél indruk op Apple maakt?

PeggyMarco / Pixabay

Apple moet de Autoriteit Consument & Markt (ACM) opnieuw vijf miljoen euro betalen omdat het aan datingapp-aanbieders een onredelijke voorwaarde stelt, zo meldde Security.nl. De site berekende meteen waar de teller staat: het totaal van boetes en dwangsommen voor het techbedrijf is nu opgelopen tot twintig miljoen euro. Ik zou dat zelf een forse boete vinden, maar met een Q4 winst van 17,6 miljard euro (ongeveer tweeduizend Sywerts) is dat een belastingtechnisch verschoonbare afrondingsfout. De reacties van het soort “Apple betaalt en gaat verder” zijn dan ook niet van de lucht. Kan onze ACM meer doen dan nog meer zakgeld afpakken?

Het is natuurlijk niet echt zo dat Apple gewoon betaalt en doorgaat. Tikken op de vingers van toezichthouders komen bij beursgenoteerde bedrijven echt wel aan, ook al voelen de bedragen als symbolisch. Al is het maar omdat de aandeelhouders dan gaan piepen: die 20 miljoen had ook als dividend aan hen uitgekeerd kunnen worden, bijvoorbeeld.

Plus, het valt op, en er zijn vast Amerikaanse advocaten zich aan het warmlopen voor een massaclaim wegens securities fraud: Apple heeft de aandeelhouders nooit gewaarschuwd dat er miljoenen gaan weglekken in Calimero-landen, dus graag compensatie voor de koersdaling. Het feit alleen al dat Apple enige stappen doet om de ACM tegemoet te komen, laat zien dat men er meer van vindt dan muntgeld dat uit de broekzak lekt.

Maar los daarvan: zou de ACM meer kunnen doen dan steeds nog een paar miljoentjes erbij? Meer boetes kan, als Apple steeds met nieuwe overtredingen komt. Boetes zijn op zich wel aan maxima gebonden. In dit geval volgen die uit de Mededingingswet, de wet waaronder de ACM Apple aan de leiband wil krijgen (artikel 24). Die boete kan fors worden:

De bestuurlijke boete bedraagt ten hoogste € 900.000 of, indien dat meer is, ten hoogste 10% van de omzet van de onderneming, dan wel, indien de overtreding door een ondernemersvereniging is begaan, van de gezamenlijke omzet van de ondernemingen die van de vereniging deel uitmaken en actief zijn op de markt die de gevolgen van de inbreuk door de vereniging ondervindt.
Doe je het binnen vijf jaar nogmaals, dan mogen de boetemaxima worden verdubbeld. Die 10% klinkt dan aanlokkelijk maar betreft de omzet in Nederland, wat natuurlijk niet in de buurt komt van die 17,6 miljard.

Meer dwangsommen dan? Daar zit geen grens aan. In een al wat ouder vonnis (2012) sprong de civiele rechter uit zijn vel toen IBM een teruggedraaid ontslag niet wilde accepteren, en gewoon de dwangsommen betaalde maar de ex-werknemer buiten hield. De dwangsom werd toen verhoogd van 50k naar vijf miljoen euro. Was die persoon dan nog niet toegelaten, dan zou de dwangsom opnieuw zijn verhoogd. De wet kent namelijk geen absoluut maximum aan wat aan dwangsommen op te leggen is, mits het maar proportioneel is. En bij wie bij herhaling dwangsommen negeert (of betaalt en negeert), wordt vanzelf heel veel proportioneel.

Er is nog een instrument: de bindende aanwijzing (art. 12j Mededingingswet). Bij een last onder dwangsom krijg je te horen “los dit anders op, anders betalen”. Bij een bindende aanwijzing is het bevel “doe het vanaf nu zo en niet anders, anders betalen”. Waarbij je na betaling alsnog moet doen wat er bevolen is. Dat zou dus nog vervelender zijn voor Apple, dan ben je echt je vrijheid als bedrijf kwijt om een overtreding op te lossen zoals voor jou goed uitkomt. Maar daar heb je het zelf dan naar gemaakt.

In theorie zijn er nog meer instrumenten, zoals een bevel geven de verkoop te staken, of zelfs lijfsdwang tegen de directie (in Nederland) totdat een en ander opgelost is. Dat is voor zover ik weet nog nooit gedaan, en dat komt natuurlijk omdat een boete van 10% van je omzet normaal een hele forse straf is, en de meeste bedrijven dan ook echt wel inbinden. Maar er is inmiddels een categorie techbedrijven dat zó veel geld binnenharkt dat financiële prikkels niet meer werken, en waar ook de inherente behoefte ontbreekt om lokale wetgeving na te komen omdat dat nu eenmaal hoort.

Wat zou volgens jullie de beste manier zijn om Apple te dwingen?

Arnoud

OM eist vier jaar cel tegen man wegens fraude met zelfgemaakte cryptovaluta

Het Openbaar Ministerie heeft vier jaar cel geëist tegen een 40-jarige man uit Deventer, meldde Tweakers onlangs. De man zou pump-en-dumpacties hebben uitgevoerd met de coins ERSO, MALC, Europ en TulipMania. “[I]n deze zaak was er sprake van oplichting, het manipuleren van de markt, het verstrekken van valse informatie over cryptomunten en het verzwijgen en verhullen van belangrijke informatie”, aldus de officier van justitie. Hoe uniek en strafbaar is dit nou eigenlijk?

Handel in cryptomunten zou je tegenwoordig een hype kunnen noemen – de term tulip mania zegt eigenlijk alles. Iedereen wil sinds de bizarre waardestijging van munten als bitcoin op de begane grond instappen bij de volgende, en iedere munt kan zomaar de volgende zijn. (Zeker als Elon Musk erover twittert.) Dat biedt dus ook de nodige mogelijkheden voor fraudeurs.

In de financiële wereld is een pump-and-dump de truc dat je waardeloze aandelen koopt, vervolgens heel hard dat aandeel promoot en het verkoopt zodra door andermans aankopen de prijs een leuk stukje gestegen is. Dat is strafbaar wanneer je daarbij valse informatie gebruikt, wat meestal het geval is want anders krijg je mensen niet overtuigd. “Deze aandelen van een medisch bedrijf staan op 2 cent maar ze hebben een medicijn tegen corona, koop vandaag nog want morgen wordt het bekend gemaakt” bijvoorbeeld.

In de cryptowereld bestaat dat ook. Een populaire variant is de rugpull:

Rug pulls usually happen in the decentralized finance (DeFi) ecosystem, especially on decentralized exchanges (DEXs), where malicious individuals create a token and list it on a DEX, then pair it with a leading cryptocurrency like Ethereum. Once a significant amount of unsuspecting investors swap their ETH for the listed token, the creators then withdraw everything from the liquidity pool, driving the coin’s price to zero.
In gewoon Nederlands: je maakt je eigen munt en zorgt dat je met een bestaande cryptomunt (meestal ethereum, ETH) deze kunt kopen. En als genoeg mensen ingestapt zijn, verkoop je al de munten, zodat jij alle ethereum als tegenwaarde krijgt en de waarde van jouw munt gekelderd is. Ondertussen blokkeer je dan de verkoop van je munt voor anderen, zoals ook hier gebeurde:
Begin april 2018 werd voor de klanten van Coinhouse.eu de opnamefunctie (‘withdrawal’) van hun wallets stil gelegd. Door verdachten werden de wallets van accounthouders leeggehaald, terwijl Coinhouse.eu gewoon bleef draaien.
Maar strafrechtelijk gezien maakt de precieze werkwijze niet echt uit. Waar het om gaat, is dat er vrijwel altijd met valse informatie wordt geschermd, of mensen op het verkeerde been worden gezet zodat ze iets kopen dat ze eigenlijk niet wilden kopen. Dat is apart strafbaar, art. 334 Wetboek van Strafrecht:
Hij die, met het oogmerk om zich of een ander wederrechtelijk te bevoordelen, door het verspreiden van een leugenachtig bericht de prijs van koopwaren, fondsen of geldswaardig papier doet stijgen of dalen, wordt gestraft met gevangenisstraf van ten hoogste twee jaren of geldboete van de vijfde categorie.
In juni blogde ik over de arrestatie met de twijfel of cryptomunten onder zulk “papier” vielen. Maar in ieder geval is er jurisprudentie dat het verspreiden van half-ware berichten ook “leugenachtig” oplevert – zeggen dat de koers aan het stijgen is door een groot aantal aankopen, waarbij je niet zegt dat jij de persoon bent die die aankopen doet.

Interessant vind ik nog de variant van de pump and dump waarbij iedere deelnemer weet dat het een pump en dump is. Dan is het een vorm van gokken: we steken er allemaal geld in, de koers stijgt en wie het eerste de winst pakt die heeft alles. Maar hoe langer je wacht, hoe meer winst er te pakken is. Als je dat allemaal welbewust weet en toch erin meegaat, is er dan een strafbaar feit? Hóórt dat strafbaar te zijn?

Arnoud

Een vindikleuk is geen steunbetuiging naar Nederlands recht

Pijnlijk: de massaclaim van The Privacy Collective tegen Oracle en Salesforce is gestrand op een procedurefout, las ik bij VPNgids. Deze werd augustus 2020 gestart als grote poging om de online advertentieveilingen, waarbij grootschalig in profieltoegang wordt gehandeld, aan te pakken door van vele kleintjes één grote claim te maken. Dat kan in Nederland, maar je moet daarbij kunnen aantonen voldoende representatief te zijn voor je achterban. TPC gebruikte daarvoor een simpel en transparant mechanisme, dat nu door de rechtbank wordt afgekeurd: de vindikleuk-knop. (Geen grappen over dat die knoppen zelf ook zouden tracken.)

In de kern komt de achterliggende techniek erop neer dat wanneer je een site met advertenties bezoekt, allerlei bedrijven hun cookies op die pagina uitlezen om zo te achterhalen hoe interessant jij bent. Hoe meer informatie je dan kunt combineren, hoe beter je dat kunt. Vervolgens kun je een bod uitbrengen om een advertentie te mogen tonen, en het hoogste bod wint dan. Maar geen hond wordt daar duidelijk over geïnformeerd, dus de AVG-schending zie ik wel.

Het probleem is natuurlijk de schade: welk geldbedrag kun je zetten op het leed dat ik heb ondervonden door dit proces?Daar kom je niet uit. Vandaar:  claims bundelen om zo massa te creëren waardoor er genoeg geld binnenkomt. Daar hebben we een wettelijke basis voor, de Wet afhandeling massaschade in collectieve actie (Wamca). Maar om te voorkomen dat iedereen een stichting opricht en claimt namens heel Nederland, eist die wet dat je moet aantonen voldoende representatief te zijn.

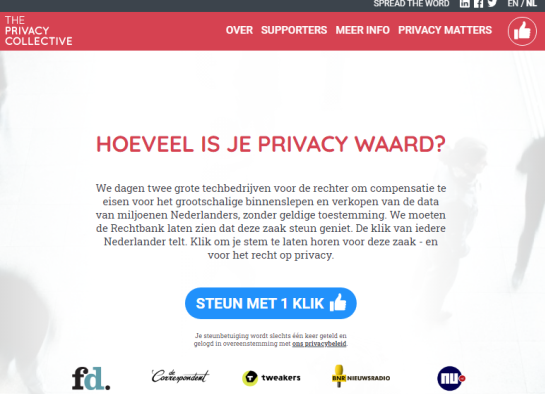
TPC deed dat zo (afbeelding uit vonnis):

Inderdaad, één klik was genoeg. Weliswaar met serverside ontdubbelen op basis van IP-adres en een onafhankelijke audit, maar geen inschrijfformulier, betaling of andere techniek om officiële NAW gegevens van je achterban te verzamelen.

De rechtbank heeft daar moeite mee, om twee redenen:

  1. De tekst van de knop is te vaag: steunt men concreet de claimrechtszaak of enkel het abstracte idee van grote bedrijven aanpakken wegens inbreuk (“je stem laten horen”)? Die vond ik ook wat gezocht.
  2. De organisatie dient nauwkeurig te omschrijven voor welke groep personen zij opkomt. “Zij die ons liken” is niet nauwkeurig genoeg, bijvoorbeeld omdat we nu niet weten of deze personen in de relevante periode een cookie van Oracle en Salesforce op hun apparatuur hebben gehad.
Deze twee punten zijn fundamenteel en TPC mag terug naar huis om na te denken over een volgende zaak. Dit alsnog herstellen vindt de rechtbank niet de bedoeling. Je moet op dit punt je zaken in één keer op orde hebben.

Voor de volledigheid (en dat is opmerkelijk, want als de zaak afgeschoten is dan hou je normaal op met vonnissen) komt de rechtbank nog met een juridische spitsvondigheid: kún je wel namens een achterban een AVG-claim indienen als stichting? Of moet je per benadeelde een procesvolmacht hebben? Ik dacht nooit dat dat een discussie was: het hele punt van zo’n stichting is immers een collectieve claim te kunnen doen. Als je dan alsnog van iedereen apart een formulier moet hebben, dan schiet dat niet bepaald op. Maar goed, de rechtbank houdt het bij de signalering en trekt geen conclusie.

Arnoud

Man (19) opgepakt voor het verkopen van valse QR-codes via sociale media

OpenClipart-Vectors / Pixabay

Agenten hebben woensdagmiddag een negentienjarige man uit het Brabantse Riel opgepakt vanwege het aanbieden van valse QR-codes voor het coronatoegansbewijs op sociale media, las ik bij Nu.nl. Hij wordt verdacht van valsheid in geschrifte, wat vele lezers opmerkelijk vonden want hoezo is een QR code een “geschrift”? Die term gaat toch over voor mensen leesbare geschriften? Nou, niet perse.

De politie kwam de man op het spoor dankzij misdaadverslaggever en programmamaker Kees van der Spek. Die had de aanbieding van de verdachte voorbij zien komen op sociale media. En het komt natuurlijk vaker voor, dat er wordt gehandeld in valse QR codes. Dus logisch dat men hier bovenop zit. Maar is het strafbaar?

Valsheid in geschrifte staat in artikel 225 Wetboek van Strafrecht:

Hij die een geschrift dat bestemd is om tot bewijs van enig feit te dienen, valselijk opmaakt of vervalst, met het oogmerk om het als echt en onvervalst te gebruiken of door anderen te doen gebruiken, wordt als schuldig aan valsheid in geschrift gestraft, met gevangenisstraf van ten hoogste zes jaren of geldboete van de vijfde categorie.
De HR leest de term “geschrift” breed. In een zaak uit 2016 werd het namaken van streepjescodes gezien als valsheid ingeschrifte. Dit was ingegeven door deze opmerking van de wetgever bij een recente herziening van het strafwetsartikel:
Een geschrift is een weergave van al dan niet dadelijk leesbare tekens die in min of meer duurzame vorm zijn vastgelegd. Het begrip tekens dient ruim opgevat te worden; een codesysteem dat met behulp van een decoderingssysteem kan worden gelezen, valt ook hieronder.
De voornaamste vraag is of de codes bestemd zijn om als “echt” te dienen. In die zaak uit 2016 was dat zo: de verdachte had nep-prijskaartjes met streepjescodes gemaakt om zo bij de bouwmarkt goedkoper af te kunnen rekenen. Dan wil je dus dat de winkel de kaartjes als echt beschouwt, hoewel ze dat niet zijn.

Als een streepjescode een “geschrift” is, dan is een QR code dat voor mij ook. Het maakt daarbij niet uit dat de QR code alleen op een scherm staat en niet op papier, zoals die prijskaartjes.

Arnoud