Betekent legal tech het einde van de advocatuur?

Wat is het verschil tussen legal tech en automatisering? Legal tech wordt je opgedrongen van buitenaf, automatisering kies je zelf voor. Die definitie kreeg ik vorige week (dank!). Het laat namelijk zien waar een stevig pijnpunt zit voor de juridische sector: het lijkt er vaak op dat je weinig keuze hebt, je moet mee in de vaart der volkeren en overstappen op nieuwe tools, je laten bijstaan door wizards en voor je het weet staat er een AI robot tegenover je te pleiten.

Dat beeld van die pleitende robot is een hardnekkige. Het is natuurlijk een algemene zorg, dat robots banen gaan inpikken. En een belofte (dreigement?) van legal tech is natuurlijk ook dat juridische werkzaamheden door robots en AIs overgenomen gaan worden. Maar hier wreekt zich een ander verschil tussen legal tech en automatisering.

Automatisering – in ieder geval in de juridische sector – is in principe niets meer of minder dan het automatisch doen van wat voorheen met de hand werd gedaan. Niet meer met pen je pleidooi schrijven maar typen, of met de tekstverwerker. Een sjabloon invullen in Wordperfect in plaats van handmatig de lege plekken zoeken. Een brief faxen in plaats van per post versturen. Op trefwoorden zoeken in een elektronische database in plaats van te bladeren in gelabelde bakken. Dat werk.

Legal tech is anders, het is gericht op echt iets nieuws. Transformeren van de manier van werken in de juridische sector. De inhoud van het werk wordt anders. En daarbij zijn AI en robots belangrijke trefwoorden, want daarmee is het mogelijk het werk inhoudelijk anders aan te pakken. Maar dat betekent niet dat AIs ineens gaan pleiten of onderhandelen zoals wij mensen dat doen.

Ik moet dan altijd denken aan de woorden van computerwetenschapper Edsger Dijkstra: The question of whether Machines Can Think… is about as relevant as the question of whether Submarines Can Swim. Machines werken fundamenteel anders. Ze kunnen teksten analyseren, data minen en correlaties aanwijzen. Die kunnen relevant zijn om beslissingen te nemen, maar het proces dat je dan volgt is onvergelijkbaar met de traditionele werkwijze. Een AI zou bijvoorbeeld bij een zaak vergelijkbare precedenten kunnen zoeken en concluderen dat in 90% van de gevallen de zaak verloren is, maar drijft dan puur op statistische vergelijkbaarheid. Een mens kan andere factoren zien, zoals hoe gevoelig het onderwerp tegenwoordig ligt, de verhouding van partijen en ga zo maar door.

De transformatie zit hem er dus niet in dat een AI of robot gaat doen wat een mens deed. Het is een stapje terug, een andere manier van werken om tot het gewenste resultaat te komen. Een voorbeeld uit de sector is de rechtsbijstandsverzekeraar. Die pakt zaken niet perse aan zoals een advocaat: we hebben een recht, ik ga het halen. Een verzekeraar zal rustig uit eigen zak de klant betalen waar die recht op heeft, als dat netto goedkoper is dan een procedure voeren. (Uiteraard komt dat via de premies weer terug, maar dat terzijde.) Dat is een wezenlijk andere manier van een zaak bekijken.

Ik denk dus dat dit soort ontwikkelingen niet het einde zullen betekenen van de traditionele juridische dienstverlening. Onderdelen zullen veranderen, worden overgenomen door legal tech diensten. Dat verschuift het accent voor de advocaat en andere dienstverlenende mensen.

Arnoud
Mag je de muziek hacken bij je ex-werkgever?

Radio-dj Giel Beelen heeft het begin van zijn nieuwe ochtendshow aangegrepen voor een opvallende promotiestunt, las ik bij de NOS. Hij ‘hackte’ een plaat die werd gedraaid bij zijn oude werkgever 3FM om reclame te maken voor zijn nieuwe programma. “Ik denk dat we effe van iemand het wachtwoord moeten wijzigen”, concludeert de NOS-opvolger. Dus, mag je de muziek hacken bij je ex-werkgever?
De suggestie dat Beelen op afstand ingebroken zou hebben bij zijn ex-werkgever lijkt me wat vergezocht. Logischer lijkt me dat hij gewoon het muziekbestand van een bekend nummer aangepast had om daar na enige seconden intro een eigen boodschap (“Hee, hallo, Giel hier”, en een promo voor zijn nieuwe programma bij de concurrent) te laten horen. Dat aangepaste bestand zet je dan over het origineel heen, en dan is het wachten tot je opvolger het aanklikt. Meer een logisch bommetje dan een computerinbraak.

Het zou natuurlijk strafbaar zijn om in te loggen en op afstand bestanden aan te passen. Je bent immers na einde dienstverband niet meer bevoegd om in te loggen, laat staan om gegevens te wijzigen. Dat je account nog werkt, doet er daarbij niet meer toe.

Als DJ-werknemer ben je natuurlijk wél bevoegd om met die bestanden te werken. Draaien van muziek (en het grappig bewerken daarvan) behoort tot je werk immers. Maar hier wordt dan toch wel een grens overschreden: de aanpassing straalt negatief af op de werkgever, die wordt nu voor gek gezet omdat het lijkt of ze zelf een boodschap spelen om naar de concurrent te gaan.

Strafbaar is dat niet, wel overtreedt het de algemene norm van goed werknemerschap, zeg maar je zorgplicht als personeel. De NOS kan als ex-werkgever hem hierop aanspreken, in theorie zelfs een schadeclaim indienen. Al zal het onderbouwen van de schade nog knap ingewikkeld zijn.

Arnoud

Mag een webshop mij informatie weigeren over mijn vrouws bestelling?

Een lezer vroeg me:

Mijn vrouw had recent wat geretourneerd bij een webshop, en na twee weken wilde ik eens bellen over de voortgang. Maar dat mocht niet “vanwege de Wet op de privacy”. Mijn vrouw moest toen aan de telefoon mij machtigen en toen kreeg ik wel alle informatie. Doet mij een tikje gek aan, zeker omdat ik iedere vrouwenstem dit had kunnen laten doen. Maar klopt het dat de privacywetgeving verbiedt dat je als echtgenoot mag informeren over elkaars bestellingen?

Op zich is het vanuit de Wet bescherming persoonsgegevens natuurlijk verboden om bestelgegevens van iemand te verstrekken aan een ander. Als ik bel over jouw bestelling, dan mag ik hopen dat ze me dat niet geven.

Binnen een huwelijk ligt dat anders, daar hebben de partners in principe recht op toegang tot elkaars persoonsgegevens. In ieder geval bij bestellingen, omdat ze beiden juridisch aansprakelijk zijn voor de bestelling. Er is dan een recht onder de goede uitvoering overeenkomst (artikel 8 sub b Wbp). Denk ik, ik kan er geen jurisprudentie over vinden.

Wie heel formeel insteekt, zal concluderen dat er een machtiging nodig is van de vrouw naar de man. Dat mag telefonisch, dus op zich doet de winkel het juridisch goed. Alleen pakken ze het wel heel slordig aan met de authenticatie. Beter was geweest als ze hadden gezegd, dit kan alleen per mail, of als ze je dingen ter verificatie hadden gevraagd (naam, adres, bestelnummer, zoiets).

Tegelijk snap ik ook wel dat dat best vervelend is. Zeker omdat je als consument wettelijk het récht hebt om te bellen over je bestelling, dus ze moeten in staat zijn een telefonisch verzoek te authenticeren.

Hebben jullie suggesties hoe je dat het beste kunt doen als winkel?

Arnoud

Politie werkt aan Pokémon Go-achtige app voor opsporing gestolen auto’s

De Nederlandse politie werkt aan een Pokémon Go-achtige app genaamd Automon waarmee burgers kentekens kunnen scannen en punten krijgen voor een ‘hit’. Dat meldde Tweakers onlangs. De app gaat een overlay tonen met informatie uit politieregisters over het al dan niet gestolen zijn van de auto op basis van kenteken. Maar wacht even, mogen burgers op die manier wel door de politie worden ingeschakeld?
In principe mogen burgers natuurlijk helpen bij de opsporing van gestolen goederen, zoals auto’s. Wie auto ziet en reden heeft te vermoeden dat die gestolen is, heeft natuurlijk het volste recht daar aangifte van te doen. En dat mag ook zijn op basis van iemands bericht op internet “Mijn auto met kenteken XX-123-XX is gestolen, wie ziet hem”. Of met een app die helpt met dergelijke informatie gestructureerd te verschaffen.

Anders ligt het als de politie een burger opdraagt of verzoekt bepaalde informatie te achterhalen. In dat geval valt diens handelen onder dezelfde regels als die voor de politie zelf gelden. Een door de politie ingehuurde IT-specialist mag dus niet ineens computervredebreuk plegen, het daardoor verkregen bewijs zou onrechtmatig zijn. Terwijl als die IT-er dat ongevraagd deed, het bewijs wél bruikbaar was (maar hij natuurlijk nog steeds wel strafbaar.)

Met een app als deze zit je ergens in het midden. Enerzijds vraagt de politie je om mee te helpen, anderzijds zou je dit een nogal ongerichte vraag kunnen noemen. Dit is geen inhuuropdracht, meer een “Opsporing verzocht” in een nieuw jasje. En er is niets mis met kijken naar Opsporing Verzocht en dan driftig gaan zoeken naar auto’s met het genoemde kenteken, dus waarom zou dat bij een app anders zijn?

Wat mij eigenlijk vooral interesseert, is met welke database deze app praat. Er is of komt dus een database met daarin kentekens en “gestolen ja/nee”, en die app kan daarbij. Die database lijkt me dan publieke informatie te noemen, want iedereen die de betreffende API call weet, kan die informatie ophalen. Dat voelt wel opmerkelijk, dat die informatie openbaar zou zijn?

Arnoud

Moet alle oude software worden afgeschaft onder de Privacyverordening?

Een lezer vroeg me:

De Algemene Verordening Gegevensbescherming (AVG of GDPR) stelt strenge eisen aan ICT-systemen, zoals privacy by design en beveiliging. Hebben wij nu een probleem met al onze legacy software?

Op 25 mei 2018 wordt de Algemene Verordening Gegevensbescherming (AVG of GDPR) van kracht. Deze gaat een grote verandering opleveren bij alle bedrijven die iets doen met persoonlijke gegevens. Eén belangrijk aspect daarbij is de inrichting van ICT-systemen die dergelijke persoonsgegevens opslaan.

Gegevensbescherming door ontwerp, in het Engels privacy by design, houdt in dat de voor verwerking gebruikte mechanismen zo zijn ontworpen dat zij zo veel mogelijk rekening houden met de privacy van betrokkenen en de vereisten uit de AVG. Een systeem dat hieraan voldoet, zou dus bijvoorbeeld knoppen ingebouwd hebben waarmee betrokkenen inzage in hun persoonsgegevens kunnen krijgen. Ook andere maatregelen, gericht op bijvoorbeeld het minimaliseren van de hoeveelheid persoonsgegevens en het zo spoedig mogelijk pseudonimiseren van persoonsgegevens, vallen onder dit beginsel.

Meer algemeen moeten passende technische en organisatorische maatregelen worden genomen om te waarborgen (én te kunnen aantonen) dat verwerkingen in overeenstemming met de AVG worden uitgevoerd. ICT-systemen moeten dus aantoonbaar uitgevoerd zijn met dergelijke waarborgen.

De AVG kent geen uitzondering voor software die reeds in gebruik was voor de inwerkingtreding (25 mei 2016). Dat betekent dat ook bij die systemen moet worden voldaan aan de eisen van passende waarborgen en privacy by design. In zoverre heb je dus een probleem met dergelijke legacy software.

Echter, de AVG eist ook weer niet dat je hele infrastructuur volledig opnieuw moet worden opgebouwd. Randvoorwaarde is namelijk dat je rekening houdt met de aard, de omvang, de context en het doel van de verwerking, alsook met de qua waarschijnlijkheid en ernst uiteenlopende risico’s voor de rechten en vrijheden van natuurlijke personen.

Je moet dus een afweging maken welke problemen of beperkingen er zitten in je huidige infrastructuur, en hoe je daar een kosteneffectieve oplossing kunt treffen waarmee mensen hun rechten kunnen halen. Dat kan zijn een vervanging, maar een extra systeem er naast zou ook een legitieme oplossing kunnen zijn. Zolang je maar kunt aantonen dat je erover nagedacht hebt en dat deze oplossing uiteindelijk goed genoeg is.

Arnoud

Waarom legal tech anders is dan automatisering

Het onderwerp legal tech is een stevige hype aan het worden. De term is breed: alle technologie en software waarmee de juridische sector zijn voordeel kan doen. Dat kan gaan om handige hulpjes bij tekstverwerken of zelfs toetsenborden met juridische symbolen, waar we het eerder over hadden. Of over kunstmatige intelligentie die mensenwerk vervangt. Maar hoe is dat nu anders dan klassieke automatisering?

Legal tech is inderdaad anders, maar dat zit hem niet in de technologie. Het is het moment waarop de technologie zich aandient en de beloftes die het doet.

Tot voor kort ging technologie in de juridische sector vooral om het automatiseren van het bestaande. Een brief kunnen typen in plaats van schrijven, een dossier elektronisch zoeken in plaats van op papier. Dat scheelt in tijd en kosten, maar verandert fundamenteel niets aan de manier van werken.

De nieuwste series innovaties zijn wél gericht op echt iets nieuws. Transformeren van de manier van werken in de juridische sector. En hoewel dat in het verleden al vaker is geprobeerd, lijkt daar nu eindelijk ook bereidwilligheid in de sector voor te ontstaan. En dát is echt iets nieuws.

Vanwaar die onwilligheid, dat vasthouden aan het bestaande? Veel verklaringen zijn geopperd. Dat advocaten niet van vernieuwing houden, lijkt me onzin. Nieuwe gadgets worden in de juridische sector net zo snel overgenomen als in andere sectoren.

De sector is wel meer risicomijdend dan andere, want fouten kunnen grote gevolgen hebben. En daarbij komt een zekere voorliefde voor traditie. Maar het belangrijkste is voor mij dat het gewoon góed gaat met hoe de sector werkt. En dan is er geen prikkel om te veranderen.

Waarom nu dan wel? Die prikkel komt er nu langzaam maar zeker in. Klanten vragen steeds nadrukkelijker om verandering, om snelheid en kostenbesparing. En de rek is er wel een beetje uit in de kleine besparingen, het lagere uurtarief of uitsmeren van kosten. Daarnaast zien steeds meer bedrijven mogelijkheden om op nieuwe manieren juridische diensten aan te bieden. De traditionele monopoliepositie komt daarmee in gevaar. Ook dat dwingt tot nadenken over transformatie.

Het aanbod van legal tech komt dus precies op het moment dat de sector zich geconfronteerd ziet met een probleem: hoe gaan wij sneller, beter en effectiever werken. Echt anders werken. Maar de inertie blijft natuurlijk sterk.

Arnoud

Duitse rechter: dashcam mag niet

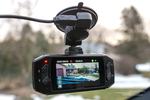
Automobilisten mogen in Duitsland geen camera in hun voertuig zetten. Dat meldde de Telegraaf maandag. Een Duitse vrouw kreeg een boete van 150 euro, nadat ze met de dashcam verkregen beelden van een parkeerbotsing had gebruikt als bewijs bij haar aangifte. Nu schijn ik een privacyfetishist te zijn, maar hier zakt toch mijn broek van af.
Duits nieuws helpt een beetje meer duiding te krijgen. Een vrouw had een dashcam in haar auto geplaatst, en liet die ook lopen bij het parkeren. Dit omdat ze al eerder schade had gehad aan haar BMW X1. Toen er ook daadwerkelijk schade was, stapte ze met de beelden naar de politie: mooi bewijs van wie het gedaan had.

Tot haar verrassing werd zij zelf vervolgd: de camera had drie andere auto’s gefilmd en daarmee de persoonlijke levenssfeer van die bestuurders geschonden. Iets preciezer, de Duitse Wet bescherming persoonsgegevens. Het verwerken van alle kentekens van passerende auto’s is onrechtmatig als er geen duidelijke grondslag is, en enkel willen weten wie jouw auto molesteert, is daarvoor niet genoeg volgens de rechtbank München, dat met een glijdendeschaalargument de dashcam onrechtmatig verklaart: het kan niet zo zijn dat straks iedereen elkaar permanent gaat filmen.

Raar. Ja, het klopt dat de openbare weg filmen onder de privacywet valt. Je moet daar een goede reden voor hebben. Maar mij lijkt het vrij evident legitiem dat je filmt wie tegen jouw eigen auto aanbotst. Dat je in de praktijk dan ook andere auto’s filmt, lijkt mij een nauwelijks te vermijden en minimaal risico voor de privacy van derden, zeker als daarbij geen personen in beeld kwamen – zoals bij de Duitse mevrouw het geval was.

In Nederland heb ik er geen twijfel over dat een dashcam legaal is, en dat je pas in de problemen komt bij het publiceren van de beelden. Ja, ook hier geldt natuurlijk dat Europese arrest dat je onder de Wbp moet kunnen rechtvaardigen dat je de weg filmt en daarbij mensen hun gezicht en/of kenteken vastlegt. Maar op de openbare weg gefilmd worden is een bekend en aanvaardbaar deel van het gewone leven, en ik zie niet waarom dat categorisch niet moet kunnen tenzij zwaarwegend nieuwsbelang of zo.

Arnoud

Moeten kortingscodes worden gerestitueerd bij een geannuleerde webshopbestelling?

Een lezer vroeg me:

Op het Vivaforum las ik dat iemand schoenen had besteld en daarbij (gedeeltelijk) met gespaarde punten had betaald. Na annulering van één paar kreeg ze die punten echter niet terug. In haar geval klopte het, want de punten waren ingezet voor de rest van de bestelling. Maar in het algemeen, hoe zit dat, moet men kortingscodes of punten teruggeven als je een bestelling annuleert?

Wanneer je een bestelling annuleert, moet de webwinkel het betaalde geld terugbetalen. De wet eist daarbij (art. 6:230r BW) dat dit gebeurt met hetzelfde betaalmiddel. Wie dus met creditcard betaalt, moet ook zo terugbetaald krijgen. Uitzondering geldt alleen als je zelf vrijwillig vraagt om een ander betaalmiddel (zoals een bankoverboeking omdat dat sneller is dan een creditcard refund). Dit geldt ook bij punten: wie met gespaarde punten betaalt, moet punten terugkrijgen.

Bij een gedeeltelijke annulering, zoals bij het Vivageval, ligt het iets ingewikkelder. De wet regelt niet expliciet hoe dat moet uitpakken met het terugbetalen, en al helemaal niet of de punten dan toegerekend moeten worden aan het geannuleerde deel of het niet-geannuleerde deel. Ik denk dus dat de winkel in zijn recht staat om te zeggen, die punten gebruiken we voor het restant. Zeker omdat daardoor de consument uiteindelijk het minste geld kwijt is voor wat ze wél wilde houden.

Dan heb je nog de situatie dat mensen een kortingscode inzetten, waarmee ze de prijs van hun bestelling kunnen verlagen. Als je die bestelling dan annuleert, dan krijg je die kortingscode niet terug (is mijn ervaring, uitzonderingen zullen er zijn). Dat kan vervelend uitpakken, denk aan dat je na ontvangst ontdekt dat je die jas toch een maatje groter wilde en dan opnieuw wilt bestellen maar dan helaas geen korting meer.

Maar ik denk dat je dan echt pech hebt als consument. Een kortingscode is een verandering op de prijs, en niet vergelijkbaar met een puntentegoed dat als betaalmiddel wordt ingezet. Hooguit zou ik een uitzondering zien voor individuele kortingscodes, dat is wellicht nog te zien als een soort van bedrag dat de winkel je geeft.

Wat vinden jullie? Is “gebruik code nieuwsbrief2017 voor 5% korting” een kortingsrecht dat die je moet terugkrijgen na annulering? En hoe zit dat bij “excuses voor de leveringsvertraging, als geste krijgt u met code thx1138 de volgende keer tien euro korting op uw bestelling”.

Arnoud

Hebben werknemers recht op een kopie van hun privébestanden bij uitdiensttreding?

Een lezer vroeg me:

Beleid bij ons bedrijf is dat bij uitdiensttreding de home-schijf van werknemers wordt gewist aan het einde van de laatste werkdag. Nu kan het voorkomen dat daar privé-informatie op staat (dit is oogluikend toegestaan in ons reglement). Zijn wij verplicht de werknemer hier een kopie van te geven, en verandert de GDPR daar nog wat aan?

Wanneer iemand uit dienst gaat, is het voor de werkgever natuurlijk prima om dan diens laptop en/of netwerkinformatie te wissen. Die apparatuur en opslag zijn dan niet meer nodig voor het werk, en mogen dus weg.

Het is mogelijk (en wettelijk toegestaan) dat er hier en daar wat privéinformatie tussen zit. Veel mensen hebben bijvoorbeeld muziekbestanden opgeslagen om naar te luisteren, wat administratie om bij te werken of logs van privéchats. Dat is op zich prima, en een goed werkgever heeft dat te tolereren zolang het werk er geen last van ondervindt.

Een werknemer heeft echter geen recht op een kopie van die informatie. Informatie is geen eigendom, en als deze dus wordt gewist na einde dienstverband dan heeft de ex-werknemer daar niets tegenin te brengen. Heel misschien als je zegt, een goed werkgever laat mensen die privézaken meenemen, en stuurt ze na als die vergeten blijken, maar ik vind dat hij dat gewoon op de laatste werkdag zelf had moeten uitzoeken.

De GDPR of AVG verandert daar weinig aan. Het klopt dat deze een recht bevat om een kopie van jouw persoonsgegevens op te vragen. Daarmee kun je dus je personeelsdossier in kopie krijgen, maar met een beetje goede wil zou je ook daar die privédocumenten met administratie onder kunnen rekenen. (Een muziekbestand is geen persoonsgegeven enkel omdat het in jouw home-schijf staat.) Alleen vervalt dit recht wanneer de gegevens met goede reden zijn gewist – en uitdiensttreding zie ik als een goede reden.

Arnoud

Kan een werknemer verplicht worden mee te werken aan een vingerafdrukslot?

Een intrigerende vraag op Reddit (de /r/Nederland):

I have a 6 months contract. My employer is adding a fingerprint lock to the door, I don’t want my fingerprint or the hash calculated from it to be taken, can he force me?

(Ik baseer het antwoord maar even op de AVG/GDPR want die is het relevantst voor de lange termijn.)

Een vingerafdruk wordt gezien als een biometrisch persoonsgegeven: fysieke, fysiologische of gedragsgerelateerde kenmerken van een natuurlijke persoon waarmee identificatie mogelijk is. Wel moet het dan gaan om verwerkingen met het oog op de unieke identificatie van een persoon, maar daarvan lijkt me hier wel sprake.

Het verwerken van biometrische persoonsgegevens valt onder de zeer strenge regels voor bijzondere persoonsgegevens. Dat mag kort gezegd niet, tenzij in de AVG staat van wel. Wie dan doorleest, zal in de AVG zelf niets vinden waarin staat dat dit mag. Echter, hoewel het hier gaat om een Europese wet is het specifiek op dit punt toegestaan dat landen eigen regels maken over biometrische persoonsgegevens.

Nederland heeft dat gedaan, althans in concept: de concepttekst van de Uitvoeringswet AVG bepaalt (artikel 26) dat deze gegevens mogen worden verwerkt ter identificatie. Voorwaarde hiervoor is wel dat de verwerking noodzakelijk en proportioneel is ter behartiging van gerechtvaardigde belangen van de verwerkingsverantwoordelijke of een derde. Het is onder omstandigheden eveneens toegestaan om biometrische gegevens te verwerken indien de betrokkene hiervoor in vrijheid toestemming heeft gegeven.

Dat van die toestemming kun je vergeten als werkgever. Even kort door de bocht, omdat iedereen graag salarisverhoging/vast contract/promotie wil, zullen ze op iedere toestemmingsvraag ja zeggen uit angst dat mis te lopen. Dat is dus niet vrijwillig.

Je moet als werkgever dus op zoek naar een rechtvaardigingsgrond. Waarom moet dat nou met biometrie, die deur. Is er werkelijk geen andere, net zo effectieve oplossing? Natuurlijk, sleutels kan men kwijtraken en pincodes kunnen worden vergeten, uitgelekt of afgekeken. Een portier is ook ietwat begrotelijk. En de kans dat een derde vingers gaat afsnijden om binnen te komen is bij het gemiddelde Nederlandse bedrijf niet zo groot.

Vanuit dat standpunt denk ik dat het dus wel mag, mits alléén voor toegangscontrole. Zou je die vingerafdrukken ook gaan gebruiken om bijvoorbeeld te kijken hoe goed iemand zijn werk doet (“neemt wel héél vaak pauze”) dan zul je daar een apart verhaal voor moeten bouwen waarom jouw belang als werkgever het alsnog wint van de privacy van de werknemer.

Arnoud