Mag de reparateur zomaar mijn harde schijf formatteren?

Een lezer vroeg me:

Onlangs ging mijn computer defect. Deze had twee harde schijven, waarvan ik er een voor Windows gebruikte en de andere voor diverse data. Ik zat nog in de garantieperiode, dus heb de computer meteen teruggebracht ter reparatie. Er bleek nogal wat stuk, kreeg ik later te horen: het moederbord en de grafische kaart waren volledig kapot, en de schijf met de Windows installatie was ook gecrasht en niet meer te repareren. Dat was allemaal vervangen, maar mijn dataschijf (waar dus niets mis mee was) bleek ook maar geherformatterd. Gelukkig had ik een recente backup maar ik vraag me toch af of dat zomaar kan?

Bij computerdefecten is het vaak onvermijdelijk dat er gegevens kwijtraken, dus het is een goede zaak dat de vraagsteller backups heeft gemaakt. (Hoe oud is jullie laatste backup?) Hier is de data verdwenen tijdens de reparatie. In deze zaak (met dank aan Alex’ gastpost over data recovery) bleken na een reparatie allerlei gegevens van een harde schijf verdwenen te zijn. Daar keek de klant nogal van op:

Vast staat daarnaast dat [gedaagde] niet aan [eiser] heeft meegedeeld dat het formatteren van de harde schijven een standaardonderdeel is van de reparatieprocedure; niet heeft gevraagd of er gegevens op de harde schijven stonden of dat daarvan kopieën waren gemaakt; niet heeft gewaarschuwd voor de gevolgen van de formattering en dat hij [eiser] niet de gelegenheid heeft gegeven om voorzorgsmaatregelen te nemen om het wissen van de bestanden te voorkomen terwijl hij evenmin zelf maatregelen heeft genomen om de bestanden te behouden.

Dit was volgens de rechter onzorgvuldig gedrag van de reparateur. Hij had niet zomaar die harde schijf mogen formatteren.

Als de schijf dusdanig defect is dat een low-level formatteeractie de enige mogelijkheid is om de data terug te krijgen, dan mag het natuurlijk wel. Alleen zou ik dan wel verwachten dat daarover iets gemeld wordt in het verslag van wat er gerepareerd of vervangen is. De eerste stap is dus opheldering vragen: waarom is die schijf opnieuw geformatteerd?

Ik vermoed alleen dat het antwoord iets zal zijn als “bij grote reparaties is het beleid dat we alle gegevensdragers in originele staat terugbrengen”. En dat is dus net iets te onzorgvuldig om legaal te zijn.

Arnoud
‘Camera in woning schendt privacy insluiper’

filmpje-politie-drenthe-bond-wetsovertreders.pngNee, ik heb het gecontroleerd: het is géén 1 april. (Wel wintertijd trouwens.) De klacht van de Bond van Wetsovertreders over privacyschending van haar inbrekende leden door camera’s in huizen is echt, hoewel ik niet uitsluit dat die alleen maar ingediend is om publiciteit voor die Bond te genereren. De kop bij Nu.nl is wat misleidend: het gaat niet om het ophangen van een camera maar om het publiceren op internet van die videobeelden.
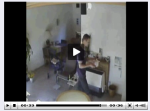
Op het filmpje is te zien hoe een man de huiskamer doorzoekt en met een voorwerp (een tasje, denk ik) weer wegloopt. Na aangifte van de bewoner van het huis heeft de politie Drenthe de film online gezet om hem zo op te sporen. Volgens het portretrecht (art. 22 Auteurswet) mag dat:

In het belang van de openbare veiligheid alsmede ter opsporing van strafbare feiten mogen afbeeldingen van welke aard ook door of vanwege de justitie worden verveelvoudigd of openbaar gemaakt.

Ik denk dus niet dat die klacht ergens toe zal leiden. Een klacht tegen de eigenaar heeft marginaal meer kans: artikel 139f Wetboek van Strafrecht bepaalt dat je strafbaar bent als je

gebruik makende van een technisch hulpmiddel waarvan de aanwezigheid niet op duidelijke wijze kenbaar is gemaakt, opzettelijk en wederrechtelijk van een persoon, aanwezig in een woning of op een andere niet voor het publiek toegankelijke plaats, een afbeelding vervaardigt;

of kort gezegd als je geen sticker op de deur hebt dat je beveiligingscamera’s hebt hangen in je huis. Het idee is dat je gasten jouw huis als besloten en dus private ruimte zullen beschouwen, en die privacyverwachting mag je niet zomaar doorbreken.

Maar hoe zit het dan met ongenode gasten? Nou, die hebben pech want dit strafwetsartikel is niet voor hen bedoeld. De minister van Justitie meldde bij de invoering van het artikel:

Dit ligt anders wanneer een persoon wederrechtelijk de woning van de rechthebbende betreedt. Deze persoon zal geen aanspraak kunnen maken op eerbiediging van zijn persoonlijke levenssfeer door de rechthebbende van de woning die hij wederrechtelijk heeft betreden. Dit heeft tot gevolg dat de rechthebbende, indien deze van de inbreker beelden heeft vervaardigd met een camera waarvan de aanwezigheid niet op duidelijke wijze kenbaar is gemaakt, niet wederrechtelijk handelt.

Oftewel een inbreker heeft geen privacy als hij andermans huis betreedt. beep Beste Bond, u bent af, ga direct naar de gevangenis, ga niet langs start, u ontvangt geen 200 dollar.

Update (23 november): de Ombudsman heeft de klacht afgewezen.

Omdat er geen redelijke twijfel kon bestaan dat de man een ernstig strafbaar feit heeft begaan, vindt de ombudsman dat politie en justitie een juiste afweging hebben gemaakt.

Met verwijzing naar zijn rapport over Overvallersgezocht waarin de publicatie van beveiligingscamerabeelden juist werd afgekeurd.

Arnoud

Die prijsmanipulatie bij Just-Eat

just-eat-hack-screenshot.pngHonderden studenten hebben maandenlang bijna gratis pizza’s kunnen bestellen via de website Justeat.nl, meldde Nu.nl vrijdag. Er bleek een fout in de website te zitten waardoor je eenvoudig de prijs kon manipuleren net voordat de betaalprocedure bij een externe partij in gang werd gezet. Tweakers meldt:
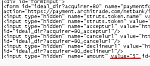
De kwetsbaarheid bleek ontstellend simpel te misbruiken, blijkt uit een test van Tweakers.net: het aanpassen van de html-code bleek genoeg om goedkoop pizza of shoarma te bestellen. Het lek zat bij Just-Eat op de pagina, waar de bestellingsmethode gekozen kon worden. Daar werden in verborgen input-velden de parameters voor de betaling doorgegeven, waaronder het bedrag in centen.

De reacties die ik her en der lees, zijn allemaal in de trant van “dom bedrijf, hadden ze dat lek maar moeten fiksen”. Zeker nu bekend is dat het lek al een jaar open ligt. Maar ligt dat nu aan mij of is dit gewoon crimineel?

Als je zo’n fout ontdekt en het dan meldt, dan ben je keurig bezig. Wil je het een keertje testen om zeker te weten dat die fout er (nog) in zit, nou vooruit. Maar voor 30.000 euro aan pizza’s bestellen, dat heeft toch niets meer met white-hat hacken te maken? Dat is gewoon profiteren van een domme fout.

Ik begrijp dit echt niet. Stel de supermarkt laat een prijstang onbeheerd liggen in het schap. Dan zullen er heus mensen proberen om wat goedkope prijsjes op dure producten te plakken en die te gaan afrekenen? Maar het lijkt me evident dat dat gewoon oplichting is. Waarom zou het voor hidden input fields anders zijn dan voor prijsstickers?

(Overigens heb ik nul komma nul sympathie voor directeur Laurens Groenendijk van Just-Eat die meende laatdunkend te moeten spreken van “slimste jongetjes van de klas”, terwijl het een fout die ie zelf een jaar lang heeft laten liggen. Ik hoop dat z’n rechtsbijstandsverzekeraar niet uitkeert.)

Arnoud

Politie weigert camerabeelden autoinbraak vanwege privacywet

En dat gebeurt nog in mijn woonplaats ook. De Eindhovense politie heeft beelden geweigerd die een echtpaar had gemaakt van een inbraak in hun auto, omdat de beelden “onrechtmatig verkregen” zouden zijn. Uit het Eindhovens Dagblad:
Een woordvoerder van de politie benadrukt dat die, gelet op de Wet Bescherming Persoonsgegevens, inderdaad niets kan met het bewijsmateriaal. ” De videocamera is gericht op openbaar terrein en de beelden zijn daardoor onrechtmatig verkregen. Juridisch gezien kun je er niets mee. Een burger mag zijn eigen huis beschermen met camera’s zolang die op privéterrein gericht zijn. Cameratoezicht instellen op openbaar terrein is voorbehouden aan de burgemeester.”

Dat mag dan allemaal wel zo zijn, maar dat neemt niet weg dat de beelden gewoon bruikbaar zijn als bewijs. Het is vaste jurisprudentie van de Hoge Raad dat “onrechtmatig” bewijs dat burgers op eigen initiatief verzamelen, gewoon gebruikt kan worden. Alleen bewijs dat de politie zelf in strijd met de wet verzamelt, moet buiten de rechtszaal blijven.

Overigens is het absoluut niet gezegd dat het filmen van de openbare weg dus een privacyschending is. In april blogde ik over cameratoezicht door de buren, waar ik het gerechtshof Leeuwarden aanhaalde dat filmen van de eigen auto niet in strijd met de privacywetgeving achtte.

Het klinkt nogal als “we hebben geen zin om er iets aan te doen” als ik zo vrij mag zijn. Of zie ik ergens een wetje over het hoofd?

Arnoud

Toegang tot een mailbox na overlijden?

Een lezer mailde me:

Wie is eigenaar van een zakelijke mailbox wanneer de werknemer ontslag neemt of komt te overlijden. Kunnen nabestaanden de inhoud claimen? Mogen wij als bedrijf daarin kijken? Wat moet je doen met mail die na vertrek of overlijden nog binnenkomt?

Dit is een lastige situatie. In oktober 2007 blogde ik over een artikel van advocate Eva Visser over de contractuele situatie als de eigenaar van een e-mailaccount komt te overlijden. Waarschijnlijk kun je dan als erfgenaam aanspraak maken op voortzetting van het contract, zodat je de toegang tot de mailbox kunt eisen.

Hier ligt het iets anders: het gaat om een zakelijke mailbox, en er is dus geen contract dat je als erfgenaam zou kunnen overnemen. (Een arbeidscontract eindigt automatisch bij overlijden van de werknemer.) Toegang eisen tot privémails uit deze mailbox lijkt me dus iets moeilijker. Ik denk dat je hier eigenlijk alleen op de coulance van het bedrijf kunt gooien.

Een ander punt is wat collega’s mogen doen met die mailbox. Er komen tenslotte zakelijke mails op binnen en het bedrijf moet nu eenmaal verder. Ik adviseer bedrijven altijd dat je dan wel in de mailbox mag kijken, maar dat je wel heel zorgvuldig moet zijn met wat je aantreft. De collega die erin kijkt moet met andere woorden strikt vertrouwelijk omgaan met wat hij in de mailbox aantreft, en het liefst alles weggooien wat niet zakelijk relevant is.

Ik moet nog steeds een lijstje maken met accounts, wachtwoorden en wie te contacteren als ik kom te overlijden. Jullie ongetwijfeld ook. Maar waar begin je met zoiets? En wil je wel dat bv. je ouders in al je mailboxen kunnen om je vrienden te mailen dat je dood bent? Want dan lezen ze wellicht ook mails die ouders niet zouden moeten lezen.

Arnoud

Houd eens op met die bolletjes in wachtwoordvelden

Dat heb ik me ook al jaren afgevraagd: waarom worden wachtwoorden op websites altijd als bolletjes of sterretjes getoond? Jakob Nielsen heeft er nu onderzoek naar gedaan, en wat blijkt:
Usability suffers when users type in passwords and the only feedback they get is a row of bullets. Typically, masking passwords doesn’t even increase security, but it does cost you business due to login failures.

Het idee achter die sterretjes is dat iemand die op je scherm meekijkt, niet kan meelezen wat je wachtwoord is. Maar hoe vaak komt dat tegenwoordig nog voor? De meeste wachtwoorden worden vandaag de dag gestolen met Trojans en phishingsites, en die kijken gewoon naar wat je intypt en niet naar wat er op het scherm komt te staan. Dus aan de veiligheid draagt het niets bij.

Nielsen doelt met die “login failures” op mensen die niet kunnen zien wat ze intypen en dus vaker fouten maken met hun wachtwoord. Ik vraag me af of dat nog steeds een probleem is. Wie gebruikt er geen password-manager voor websitewachtwoorden?

Overigens: degenen die mijn blog er ouderwets uit vinden zien, kunnen maar beter niet Nielsen’s site bekijken.

Arnoud

Data recovery op een tweedehands computer

ambulance-recovery.jpgEen lezer mailde me:

Onlangs kocht ik een tweedehands PC in een computerzaak. Omdat ik had gehoord dat daar vaak nog persoonlijke gegevens op staan, dacht ik, ik laat eens wat recovery software los. En ja hoor, stapels privemails, persoonlijke bestanden en zelfs een complete belastingaangifte! Ik heb het gelijk gewist (met speciale software die alle sectoren drie keer overschrijft) maar vroeg me nu wel af of ik strafbaar gehandeld heb.

Op tweedehands laptops of harde schijven blijkt steeds vaker data achter te blijven. Security.nl heeft in maart twee studenten onderzoek laten doen. Zij vonden allerlei persoonlijke informatie, zoals incasso machtigingen, medische gegevens, belastingdocumenten, bedrijfsinformatie, C.V.’s, een dagboek, sollicitatiebrieven, inkooporders, faxen, e-mails, porno en veel privé-foto’s en filmpjes. In een ander geval werd zelfs de handleiding voor een SCUD-raket aangetroffen op een tweedehands harde schijf.

De tweedehands computer is van jou, dus die mag je binnenstebuiten keren, onderzoeken en leegpluizen op elke manier die je goeddunkt. Het is dus niet strafbaar om te kijken of er nog data van de vorige eigenaar is achtergebleven.

Wat wel strafbaar kan zijn, is het publiceren of gebruiken van die data. Je schendt dan vaak iemands privacy, omdat je moet weten dat die data privé is en niet voor publicatie bestemd. (En dan heb ik het nog niet eens over opzettelijk misbruik zoals de vorige eigenaar chanteren of bedreigen.)

Natuurlijk kan het -zoals bij dat Security.nl-onderzoek- journalistiek relevant zijn om te melden dat je zulke data gevonden hebt. Maar het lijkt me niet dat je daarbij ook de materialen zelf moet laten zien. Wat voegt dat toe boven de mededeling dat je die data gezien hebt?

Arnoud

Massale laptopcontroles Schiphol leveren niets op

koffer-bagage-douane.pngDe Marechaussee op Schiphol heeft vorig jaar meer dan duizend maal gecontroleerd op digitale gegevensdragers, meldde nu.nl afgelopen vrijdag. Vorig jaar begon men met een proef voor het doorzoeken van digitale gegevensdragers van reizigers, met als voornaamste doel het afschrikken van mensen die digitale kinderporno Nederland in zouden willen smokkelen. De juridische basis was en is behoorlijk onduidelijk.
Journalist Brenno “Bigwobber” de Winter kreeg via de Wet Openbaarheid van Bestuur inzage in de werkwijze van de Marechaussee. Succes hadden de onderzoeken niet: geen enkele keer is iemand vervolgd naar aanleiding van zo’n onderzoek, ondanks dat 900 GSM’s, 62 harde schijven en een kleine honderd andere zaken digitaal onderzocht werden.

De aankondiging van vorig jaar zette me een beetje op het verkeerde been: ik dacht eerst dat het over de douane ging, die zeer brede doorzoekingsbevoegdheden heeft, gebaseerd op art. 1:24 Algemene Douanewet. Maar het is de Koninklijke Marechaussee, die (hoewel onderdeel van Defensie), gewoon onder de Politiewet valt en dus net als politieagenten alleen dingen kan doorzoeken op grond van het Wetboek van Strafvordering. En dan moet er toch echt sprake zijn van een verdachte (art. 27 Strafvordering) voordat zaken als inbeslagnemen of doorzoeken van goederen mogelijk worden.

Helemaal opmerkelijk vond ik wat een woordvoerder van de Marechaussee tegen Security.nl meldde:

Als we bij de inbeslaggenomen goederen gegevensdragers aantreffen die beveiligd zijn met codes of wachtwoorden hoeft de verdachte, wat u terecht al vraagt, niet mee te werken door die codes of wachtwoorden te geven”, erkent de woordvoerder van de marechaussee. Of weigeraars langer worden vastgehouden is onduidelijk, het lot van de gegevensdrager lijkt wel bezegeld. “De gegevensdrager kan wel verder worden onderzocht, met of zonder medewerking van de eigenaar/houder.”

Hier spreekt men van ‘verdachte’, wat op zichzelf al opmerkelijk is want de doorzoekingen gebeuren zonder nadere aanleiding. De criteria zijn gebaseerd op de omstandigheden – alleenstaande mannen van middelbare leeftijd die naar Thailand reizen bijvoorbeeld worden sneller geselecteerd dan getrouwde vrouwen van 65.

Maar het lijkt er zelfs op dat men gegevensdragers in beslag neemt als de eigenaar weigert deze te ontsleutelen. Dat gaat m.i. gewoon tegen de wet in: een verdachte mag niet worden gevraagd om gegevens te ontsleutelen. En dan mag er ook geen sanctie worden gekoppeld aan de weigering om die gegevens te ontsleutelen.

Arnoud

Gratis internet in de trein hacken, mag dat?

ns-kpn-onlineindetrein-binnendringen.pngDe draadloze internettoegang, die momenteel als proef gratis wordt aangeboden in de trein tussen Groningen en Leeuwarden, blijkt slecht beveiligd te zijn, las ik bij Tweakers. De verbindingen zijn standaard niet versleuteld, waardoor iedereen mee kan lezen met het netwerkverkeer. Ook blijkt de router gewoon de fabriekswachtwoorden te gebruiken. Dit ontdekte NOS Headlines dat “met de internettrein” reisde.

Dankzij dit aftappen wist de NOS ook het wachtwoord van een e-mailaccount te achterhalen, waarna men op het account inlogde en de eigenaar benaderde. Bij Security.nl werd al gemeld dat dit computervredebreuk zou zijn. Bij het aftappen van de verbindingen wordt het juridisch interessanter. Hoewel het “opzettelijk en wederrechtelijk opnemen of aftappen van gegevens die niet voor hem bestemd zijn” strafbaar is (art. 139c Strafrecht), is er een uitzondering voor “door middel van een radio-ontvangapparaat ontvangen gegevens”. Op grond van de informatievrijheid (art. 10 EVRM) is het namelijk toegestaan om radiosignalen op te vangen en te gebruiken, zolang je daarbij geen ‘bijzondere inspanning’ hoeft te verrichten.

De NOS heeft dus computervredebreuk gepleegd toen men op dat e-mailaccount inlogde. Haar rechtvaardiging zal zijn dat sprake was van nieuwsgaring: men wilde aantonen dat draadloos internet in de trein veel onveiliger was dan mensen dachten. Het plegen van misdrijven in het kader van vrije nieuwsgaring is een dubieuze kwestie. Zoals ik al bij de hack van staatssecretaris Jack de Vries schreef, ook journalisten mogen de wet niet breken, zelfs niet om aan te tonen dat sprake is van een misstand. (Hier was het strikt gesproken een derde die voor de camera liet zien hoe hij het systeem hackte.)

Er moet wel een bijzonder zwaar nieuwsbelang zitten aan zo’n wetsovertreding wil je ermee weg kunnen komen. Bij de hack van Jack kon ik die niet bedenken, en ook hier heb ik er moeite mee. Draadloos internet is onveilig want mensen kunnen meelezen. Is dat nieuws? Voor mij niet echt, maar voor veel gebruikers waarschijnlijk wel – zoals blijkt uit de ophef over dit stukje. Het stond trouwens wel keurig in de voorwaarden maar ja, wie leest die nou?

Trouwens, het nut van aparte internetvoorzieningen in de trein snap ik nog steeds niet. Er is toch HSDPA dat landelijke dekking zou moeten leveren? Zorg er dan liever voor dat die dekking ook echt landelijk is, want onder ‘landelijk’ versta ik ook “buiten de ring A10” en dus ook “op het spoor tussen Best en Geldermalsen”. Oh ja, en hang stopcontacten in alle treinen. Wat jullie?

Arnoud

Juridische vragen over beveiliging bij Security.nl

security-nl-logo-column.pngSinds kort schrijf ik bij Security.nl een wekelijkse serie waarin ik juridische vragen over beveiliging beantwoord. En om de creativiteit te stimuleren, had ik bedacht dat ik elk kwartaal de meest creatieve vraag ga uitkiezen. De inzender daarvan krijgt mijn boek De wet op internet.

De vragen tot nu toe:

Hebben jullie nog creatieve beveiligingsvragen?

Arnoud