Wie is er aansprakelijk voor een gebroken onderzeekabel als dat door een vulkaanuitbarsting kwam?

De zeekabel die eilandengroep Tonga met de buitenwereld verbindt, is door de onderzeese vulkaanuitbarsting van afgelopen zaterdag beschadigd geraakt. Dat meldde Tweakers afgelopen maandag. Die breuk zit op een afstand van 37 kilometer uit de kust van Nuku’alofa, de hoofdstad van Tonga. Even een nieuwe trekken zit er niet in, mede vanwege de kans op naschokken. Ook satelliet-internet werkt niet (wist ik niet) omdat vulkaanas de signalen hindert. Het riep de vraag op: wie gaat dat betalen, en is men daarvoor verzekerd?

Wie iets doet met contracten, weet dat natuurrampen vrijwel altijd onder overmacht geschoven worden. Amerikaanse contracten gebruiken daarvoor de prachtige term Acts of God, en de wat minder religieus gedreven juristen hebben het gewoon over force majeure. De kern is dat je als verzekeraar alleen wilt uitbetalen bij voorzienbare risico’s, omdat je daarvoor reserveringen kunt maken gebaseerd op te verwachten voorkomen en impact als het gebeurt. Een vulkaanuitbarsting is lastig te voorspellen, en kan qua impact zeer beperkt tot gigantisch zijn.

De Nieuw-Zeelandse RNZ citeert een overheidswoordvoerder, die meldt dat er een harde SLA ligt:

“When we hooked up to this optic fibre cable we were given the guarantee that the chances of a disconnection, or an accidental disconnection, was 00.0011, so it was virtually non-existent,” Lopeti Senituli said.
Als je dat zo leest, dan zou je zeggen dat een en ander gedekt zou moeten zijn. Maar het zal niet de eerste keer zijn dat iemand een hoge SLA leest en vergeet dat overmacht niet meegenomen wordt in zo’n percentage.

Toch hoeft het niet meteen te betekenen dat Tonga (met 100.000 inwoners en beperkt budget) dit zelf moet betalen. Het is normaal heel logisch dat je overmacht (force majeure) uitsluit in je SLA percentage, maar juist omdat het hier gaat om een onderzeekabel zijn dingen als kabelbreuk en vulkaanerupties reële risico’s en dan is het raar om dat uit te sluiten. De verzekering zal niet goedkoop zijn.

Bij een verzekeringsnieuwssite lees ik dat breuken in onderzeekabels 50% van de verzekeringsclaims zijn in het gebied van de offshore verzekeringen (nog nooit van gehoord):

Subsea cables, including both inter-array and export cables, have been particularly affected, with 44 per cent of all cable claims spend attributed to contractor error in transit and cable laying. This has contributed to subsea cables being responsible for the most frequent and expensive losses between 2010-2020, totalling 30 per cent of claims incurred and over 50 per cent of total claims spend.
Het plan is in ieder geval om binnen twee weken de reparatie uit te voeren. Eenvoudig zal dat niet zijn, want glasvezel is zeer precies en gevoelig en dat moet je op een stampend schip dan aan nieuwe glasvezel weten te verbinden.

Arnoud
Hoe veel varianten van Wordle mogen er in de App Store bestaan?

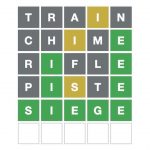
Apple heeft meerdere klonen van het populaire spel Wordle uit de App Store verwijderd, las ik bij Tweakers. Diverse varianten van de woordleggame stegen in korte tijd in populariteit, maar dat leidde tot kritiek dat de games gekopieerd waren en geld verdienden aan de hype. Het origineel is namelijk gratis en zou dat ook blijven, en heeft bovendien geen app. Klonen van populaire games is aan de orde van de dag in appstores, dus dat riep de vraag op: kan Apple dat zomaar doen, is daar een juridische basis voor en hoe ver gaat de bescherming voor zo’n game concept?
Bij Nederlanders komt de game wellicht bekend voor: vijfletterwoorden raden, groen als letter en locatie goed is en geel als ‘ie goed is maar verkeerd staat. Het enige dat mist is “staat niet op de kaart” maar verder is dit gewoon Lingo, volgens mij.

De uitwerking is wel nogal anders: geen ronde ballen voor de letters, geen presentator en teams tegen elkaar, je speelt individueel en er is niets te winnen. Dan is het juridisch vrij simpel, dan is hooguit het principe van “raad een woord van vijf letters” met hints, en dat is niet te beschermen met auteursrecht, octrooi of ander juridisch recht.

Deze zelfde afweging maak je ook tussen het spel Wordle van ontwikkelaar Josh Wardle en de vele klonen die al dan niet met letterlijk de term “Wordle” in hun naam in de Apple App Store staan. Sommigen lijken buitengewoon veel, anderen bieden alleen het spelprincipe met kleine variaties (zoals zesletterwoorden). Voor mij zou de vraag dus zijn of de vormgeving zodanig is dat je het zou aanzien voor het origineel van Wardle (pas nu bij het typen van deze zin besef ik dat Wordle een woordspeling op zijn achternaam is), dan lijkt het te veel en is er dus auteursrechtelijk ontleend.

Het merkenrecht zou hier meer mogelijkheden moeten bieden. Als Wardle de naam als merk heeft vastgelegd, wat nu niet zo lijkt te zijn, dan kan hij anderen verbieden om hun games met dat woord in de titel aan te bieden. Ook met variaties als “Wordle with friends”. Een vermelding in de omschrijving is iets lastiger, je mág zeggen “Dit spel lijkt op Wordle maar” bijvoorbeeld in je eigen woordenraadspel.

Apple hanteert eigen, strengere regels:

Come up with your own ideas. We know you have them, so make yours come to life. Don’t simply copy the latest popular app on the App Store, or make some minor changes to another app’s name or UI and pass it off as your own. In addition to risking an intellectual property infringement claim, it makes the App Store harder to navigate and just isn’t fair to your fellow developers.
Dat heeft met intellectueel eigendom weinig meer te maken, en het is op zich een legitieme regel om de App Store gezellig en waardevol te houden. (Dit is een van de weinige plekken waar ik “optimaliseren van de gebruikservaring” een relevante opmerking vind.) Het voelt wel ergens arbitrair, maar daar ontkom je niet aan.

Arnoud

OM eist vier jaar cel tegen man wegens fraude met zelfgemaakte cryptovaluta

Het Openbaar Ministerie heeft vier jaar cel geëist tegen een 40-jarige man uit Deventer, meldde Tweakers onlangs. De man zou pump-en-dumpacties hebben uitgevoerd met de coins ERSO, MALC, Europ en TulipMania. “[I]n deze zaak was er sprake van oplichting, het manipuleren van de markt, het verstrekken van valse informatie over cryptomunten en het verzwijgen en verhullen van belangrijke informatie”, aldus de officier van justitie. Hoe uniek en strafbaar is dit nou eigenlijk?
Handel in cryptomunten zou je tegenwoordig een hype kunnen noemen – de term tulip mania zegt eigenlijk alles. Iedereen wil sinds de bizarre waardestijging van munten als bitcoin op de begane grond instappen bij de volgende, en iedere munt kan zomaar de volgende zijn. (Zeker als Elon Musk erover twittert.) Dat biedt dus ook de nodige mogelijkheden voor fraudeurs.

In de financiële wereld is een pump-and-dump de truc dat je waardeloze aandelen koopt, vervolgens heel hard dat aandeel promoot en het verkoopt zodra door andermans aankopen de prijs een leuk stukje gestegen is. Dat is strafbaar wanneer je daarbij valse informatie gebruikt, wat meestal het geval is want anders krijg je mensen niet overtuigd. “Deze aandelen van een medisch bedrijf staan op 2 cent maar ze hebben een medicijn tegen corona, koop vandaag nog want morgen wordt het bekend gemaakt” bijvoorbeeld.

In de cryptowereld bestaat dat ook. Een populaire variant is de rugpull:

Rug pulls usually happen in the decentralized finance (DeFi) ecosystem, especially on decentralized exchanges (DEXs), where malicious individuals create a token and list it on a DEX, then pair it with a leading cryptocurrency like Ethereum. Once a significant amount of unsuspecting investors swap their ETH for the listed token, the creators then withdraw everything from the liquidity pool, driving the coin’s price to zero.
In gewoon Nederlands: je maakt je eigen munt en zorgt dat je met een bestaande cryptomunt (meestal ethereum, ETH) deze kunt kopen. En als genoeg mensen ingestapt zijn, verkoop je al de munten, zodat jij alle ethereum als tegenwaarde krijgt en de waarde van jouw munt gekelderd is. Ondertussen blokkeer je dan de verkoop van je munt voor anderen, zoals ook hier gebeurde:
Begin april 2018 werd voor de klanten van Coinhouse.eu de opnamefunctie (‘withdrawal’) van hun wallets stil gelegd. Door verdachten werden de wallets van accounthouders leeggehaald, terwijl Coinhouse.eu gewoon bleef draaien.
Maar strafrechtelijk gezien maakt de precieze werkwijze niet echt uit. Waar het om gaat, is dat er vrijwel altijd met valse informatie wordt geschermd, of mensen op het verkeerde been worden gezet zodat ze iets kopen dat ze eigenlijk niet wilden kopen. Dat is apart strafbaar, art. 334 Wetboek van Strafrecht:
Hij die, met het oogmerk om zich of een ander wederrechtelijk te bevoordelen, door het verspreiden van een leugenachtig bericht de prijs van koopwaren, fondsen of geldswaardig papier doet stijgen of dalen, wordt gestraft met gevangenisstraf van ten hoogste twee jaren of geldboete van de vijfde categorie.
In juni blogde ik over de arrestatie met de twijfel of cryptomunten onder zulk “papier” vielen. Maar in ieder geval is er jurisprudentie dat het verspreiden van half-ware berichten ook “leugenachtig” oplevert – zeggen dat de koers aan het stijgen is door een groot aantal aankopen, waarbij je niet zegt dat jij de persoon bent die die aankopen doet.

Interessant vind ik nog de variant van de pump and dump waarbij iedere deelnemer weet dat het een pump en dump is. Dan is het een vorm van gokken: we steken er allemaal geld in, de koers stijgt en wie het eerste de winst pakt die heeft alles. Maar hoe langer je wacht, hoe meer winst er te pakken is. Als je dat allemaal welbewust weet en toch erin meegaat, is er dan een strafbaar feit? Hóórt dat strafbaar te zijn?

Arnoud

Mag mijn provider me anno 2022 een IPv4 only verbinding geven?

Een lezer vroeg me:

Mijn ISP levert mij de dienst ‘internet’, maar levert alleen een verbinding via IPv4, niet via IPv6. Nergens wordt gesproken over een IPv4 only dienst. Levert de provider mij nu een onvolledige dienst?
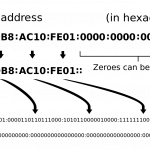
Het internetprotocol (IP) is de basis van het internet. Pakketjes met data worden dit protocol verzonden en ontvangen (of niet, er zijn geen garanties). Daarbij staat het IP-adres centraal. Dit is een 32-bits getal (meestal geschreven als 127.0.0.1) dat ieder apparaat op internet uniek identificeert. Het grote probleem inmiddels is dat alle 2^32 adressen toegewezen zijn, waardoor het internet eigenlijk niet meer kan groeien.

Om dit probleem op te lossen, is IPv6 ontwikkeld. Adressen zijn daarin 128 bits, zodat elke zandkorrel op aarde een eigen IP-adres kan krijgen. Het lastige is echter dat een internetprovider extra apparatuur en netwerkomgevingen moet inzetten om IPv6 compatibel te worden. Dat duurt nu al veel langer dan je zou denken, en het is bovendien nagenoeg tot stilstand gekomen zo las ik afgelopen september.

Desondanks is het best logisch dat je anno 2022 IPv6 verbindingen zou kunnen verwachten. En als er dan niets expliciet is afgesproken, dan wordt het juridisch een interessante.

De hoofdregel uit het contractenrecht is dat je niet alleen kijkt naar wat er letterlijk staat. Belangrijker is wat partijen over en weer van elkaar mochten verwachten, waarbij hun marktpositie en expertise op het gebied van het gecontracteerde zwaar meeweegt. Hetzelfde contract kan dus anders worden opgevat als het tussen twee grootzakelijke partijen wordt gesloten dan wanneer het een consument en een machtige leverancier betreft.

Eigenlijk is dus de eerste vraag welke positie de vraagsteller heeft. We gaan even uit van een consument, die bij een ‘gewone’ internetprovider de dienst “internettoegang” heeft afgenomen. Mocht die het contract dan begrijpen als dat er ook IPv6 mogelijk was?

Mijn inschatting is van niet, bij zo’n consumentensituatie. Een consument wil “gewoon internet”, en eigenlijk doet iedere site of dienst het gewoon via IPv4. Er is dan geen bijzondere reden waarom je IPv6 nodig zou hebben voor “gewoon internet”. En dan is het volgens mij feitelijk irrelevant of de geleverde dienst IPv6 ondersteunt.

Als het gaat om een zakelijke klant die belang heeft bij IPv6, dan kan dat anders liggen. Alleen zou ik daar verwachten dat de klant er naar vroeg, en dan dus weet dat de leverancier dit kan. En dan is het natuurlijk geen discussie als blijkt dat de leverancier toch een IPv4 only verbinding levert.

Arnoud

Hoe krijg ik security op de kaart bij mijn kinderopvang?

congerdesign / Pixabay

Een lezer vroeg me:

Onze kinderen gaan naar de kinderopvang. Het bureau gebruikt hiervoor een SaaS-platform van een derde, met daarin dus alle persoonsgegevens (inclusief bsn en benodigde gezondheidsinformatie). Maar meer dan een wachtwoord wordt er niet gebruikt, en je mag zo te zien onbeperkt wachtwoorden proberen. Ik maak me daar grote zorgen over, ik zie dit zo gehackt worden. Wat kan ik doen, zijn er juridische middelen?
Er zijn vele, vele pakketten en diensten als deze. Nu we als maatschappij graag onze zaakjes zo veel mogelijk online willen regelen, is het logisch dat er allerhande portalen, apps en diensten komen waarmee dat kan. En die slaan dan dus al die gegevens op, die vaak wettelijk nodig zijn (zoals bsn bij kinderopvang) of waarzonder men niet kan werken (zoals allergie-gegevens).

Er zijn tegelijk maar weinig wettelijke kaders. De AVG is natuurlijk de bekendste. Deze bepaalt dat zulke gegevens goed beschermd moeten zijn, maar schrijft geen specifieke security-eisen voor. Je moet zelf, op basis van de situatie, de kosten en de te verwachten bedreigingen, een afweging maken om het zo goed mogelijk op orde te maken.

Er is ook geen toezichthouder die preventief je platform komt screenen of een audit komt uitvoeren. Of zelfs maar komt eisen dat jij een audit laat uitvoeren of wat dan ook. Wie het heel treurig wil formuleren, komt dus tot de conclusie dat alles AVG proof is totdat blijkt dat dat niet zo is. Door een hack of datalek dus. Ik word daar inderdaad niet vrolijk van.

En natuurlijk, dan mag de kinderopvang de rommel opruimen en de schade vergoeden. Want ook als ze dit zonder enige kennis van digitale zaken inkopen, zij blijven onder de AVG de verwerkingsverantwoordelijke en zij zijn aansprakelijk voor alles dat er mis gaat. (Op papier kunnen ze dat verhalen op de leverancier, of ze dit in de onderhandelingen van het servicelevelcontract afdwingen blijft natuurlijk giswerk.)

Als je als ouder een vermoedelijk datalek of ander probleem zit, kun je dat natuurlijk aankaarten. Alleen lastig: het bureau kan er niets mee, want die heeft de kennis niet. En de leverancier van het platform is vaak lastig bereikbaar voor de eindklanten, of heeft er weinig belang bij theoretische risico’s snel op te pakken.

Dus veel praktische oplossingen zijn er niet. Specifiek bij kinderopvang is er wellicht nog de route van de oudercommissie, die bij het bureau kan aankaarten dat er zorgen leven en of er wat anders bedacht kan worden. Mijn gevoel is dat bij veel van dergelijke commissies de zorg om digitale veiligheid niet heel hoog is, maar het is het proberen waard.

Arnoud

Apple moet Nederlandse datingapps eigen betaalsysteem toestaan

LoboStudioHamburg / Pixabay

Aanbieders van datingapps in Apples Nederlandse App Store moeten ook andere betaalsystemen dan Apples betaalsysteem kunnen gebruiken, meldde Tweakers onlangs. Appaanbieders moeten ook de mogelijkheid krijgen om in hun datingapp te kunnen verwijzen naar betaalmogelijkheden buiten de app. Hier krijgt Apple twee maanden de tijd voor. De ACM dreigt met een dwangsom van maximaal 50 miljoen euro als dit niet gebeurt.

De kwestie van Apples verplichte betaalinterface (en het dikke percentage dat Apple vervolgens afroomt) is al lang een hot topic. Vorig jaar liep een conflict tussen Apple en Epic hoog op, maar vooralsnog komt daar weinig uit. De Nederlandse procedure voelt als een bijzaak, zeker omdat het ‘maar’ om datingapps gaat en niet om het wereldwijd beroemde Fortnite. Maar vergis je niet, er wordt nogal wat betaald in datingapps, vrij gebruikelijk is dat mannen per bericht stevig betalen. (En de boze tongen beweren dat de vrouwen dan weer betaald krijgen om de mannen aan het lijntje te houden, maar dat terzijde.)

In ieder geval, ook datingapps moeten de betalingen (de aanschaf van credits waarmee je berichten kunt sturen en dergelijke) via de kassa van Apple laten lopen. En dat vinden zij oneerlijk, vandaar de rechtszaak. Dan krijg je dus altijd meteen de vraag: heeft Apple een machtspositie, en zo ja wat is dan de markt? Als je kijkt naar smartphones dan is het marktaandeel klein, je kunt het dan “high end smartphones” noemen en dan is het hoger, maar dat voelt wat arbitrair.

De ACM ziet het nog scherper, zoals samengevat door de rechtbank:

Volgens de ACM beschikt Apple over een economische machtspositie op de markt voor appstorediensten op het mobiele besturingssysteem iOS ten behoeve van datingappaanbieders. De datingappaanbieders hebben niet in voldoende mate substitutiemogelijkheden voor de appstoredienst van Apple. Apple kan zich daardoor in hoge mate onafhankelijk gedragen van datingappaanbieders.
Het juridisch meest objectieve argument voor een machtspositie hebben is dat je onafhankelijk van je concurrenten kunt opereren. En dat kan Apple, in ieder geval waar het gaat om app-levering, -onderhoud en -betaling:
Voor een breed bereik van de datingapp moet een appaanbieder in ieder geval in zowel de App Store als de Google Play Store aanwezig zijn (multi-homing). Voor datingappaanbieders is multi-homing essentieel, omdat datingapps sterk afhankelijk zijn van netwerkeffecten: hoe groter de kans op een succesvolle match, hoe aantrekkelijker het wordt om de app te gebruiken.
Anders gezegd, je moet als datingdienstaanbieder wel een app hebben en dat moet wel bij Apple (en Google) zijn, anders kom je er niet tussen als commerciële dienst. Dus Apple (en ja, ook Google) kunnen je dicteren wat ze willen en jij accepteert dat maar, de App Store laten zitten kán gewoon niet. En als jij wel moet winkelen bij Apple, dan heeft Apple een machtspositie en dan mogen ze niet vragen wat ze willen. Ook niet als het moetje door een andere oorzaak komt dan Apples eigen handelen.

Dit verklaart ook meteen waarom het over dating gaat. Bij Tweakers:

Een ACM-woordvoerder zegt daarover tegen Tweakers dat er de afgelopen jaren onderzoek is gedaan naar Apples App Store-beleid en de impact op de markt. Hieruit zou zijn gebleken dat datingappaanbieders de meeste last ervaren van deze voorwaarden.
Dat haakt dus in op bovenstaand argument: je moet een sterke afhankelijkheid hebben van netwerkeffecten om in die afhankelijke positie te komen, en dat zien we met name bij sociale apps. En in Nederland is die categorie grotendeels vertegenwoordigd door de datingapp.

Arnoud

Een vindikleuk is geen steunbetuiging naar Nederlands recht

Pijnlijk: de massaclaim van The Privacy Collective tegen Oracle en Salesforce is gestrand op een procedurefout, las ik bij VPNgids. Deze werd augustus 2020 gestart als grote poging om de online advertentieveilingen, waarbij grootschalig in profieltoegang wordt gehandeld, aan te pakken door van vele kleintjes één grote claim te maken. Dat kan in Nederland, maar je moet daarbij kunnen aantonen voldoende representatief te zijn voor je achterban. TPC gebruikte daarvoor een simpel en transparant mechanisme, dat nu door de rechtbank wordt afgekeurd: de vindikleuk-knop. (Geen grappen over dat die knoppen zelf ook zouden tracken.)

In de kern komt de achterliggende techniek erop neer dat wanneer je een site met advertenties bezoekt, allerlei bedrijven hun cookies op die pagina uitlezen om zo te achterhalen hoe interessant jij bent. Hoe meer informatie je dan kunt combineren, hoe beter je dat kunt. Vervolgens kun je een bod uitbrengen om een advertentie te mogen tonen, en het hoogste bod wint dan. Maar geen hond wordt daar duidelijk over geïnformeerd, dus de AVG-schending zie ik wel.

Het probleem is natuurlijk de schade: welk geldbedrag kun je zetten op het leed dat ik heb ondervonden door dit proces?Daar kom je niet uit. Vandaar:  claims bundelen om zo massa te creëren waardoor er genoeg geld binnenkomt. Daar hebben we een wettelijke basis voor, de Wet afhandeling massaschade in collectieve actie (Wamca). Maar om te voorkomen dat iedereen een stichting opricht en claimt namens heel Nederland, eist die wet dat je moet aantonen voldoende representatief te zijn.

TPC deed dat zo (afbeelding uit vonnis):

Inderdaad, één klik was genoeg. Weliswaar met serverside ontdubbelen op basis van IP-adres en een onafhankelijke audit, maar geen inschrijfformulier, betaling of andere techniek om officiële NAW gegevens van je achterban te verzamelen.

De rechtbank heeft daar moeite mee, om twee redenen:

  1. De tekst van de knop is te vaag: steunt men concreet de claimrechtszaak of enkel het abstracte idee van grote bedrijven aanpakken wegens inbreuk (“je stem laten horen”)? Die vond ik ook wat gezocht.
  2. De organisatie dient nauwkeurig te omschrijven voor welke groep personen zij opkomt. “Zij die ons liken” is niet nauwkeurig genoeg, bijvoorbeeld omdat we nu niet weten of deze personen in de relevante periode een cookie van Oracle en Salesforce op hun apparatuur hebben gehad.
Deze twee punten zijn fundamenteel en TPC mag terug naar huis om na te denken over een volgende zaak. Dit alsnog herstellen vindt de rechtbank niet de bedoeling. Je moet op dit punt je zaken in één keer op orde hebben.

Voor de volledigheid (en dat is opmerkelijk, want als de zaak afgeschoten is dan hou je normaal op met vonnissen) komt de rechtbank nog met een juridische spitsvondigheid: kún je wel namens een achterban een AVG-claim indienen als stichting? Of moet je per benadeelde een procesvolmacht hebben? Ik dacht nooit dat dat een discussie was: het hele punt van zo’n stichting is immers een collectieve claim te kunnen doen. Als je dan alsnog van iedereen apart een formulier moet hebben, dan schiet dat niet bepaald op. Maar goed, de rechtbank houdt het bij de signalering en trekt geen conclusie.

Arnoud

Hoe veel gebakken lucht zit er juridisch in een NFT?

TheDigitalArtist / Pixabay

Hoeveel is een digitaal exemplaar van een column van de New York Times over NFT waard? Dat vroeg de NOS zich onlangs af in een overzichtsverhaal over de non-fungible tokens die nu enorme bedragen opbrengen. En zijdelings mocht ik wat mensen in de gordijnen jagen met mijn quote: “Het is puur een eretitel, de winnaar van de Formule 1 zijn, maakt je ook geen eigenaar van het racecircuit. Je koopt echt lucht, je doet het om te kunnen zeggen dat je een NFT hebt.” Wacht, wat?

Zoals ik vorig jaar al blogde:

De kern van een nft is dat ergens (op de blockchain dus) wordt genoteerd dat jij ‘eigenaar’ bent van een bepaald stukje informatie. Net zoals je eigenaar bent van zo’n zeldzaam voetbalplaatje, of van een koekblik van Rembrandt. En dat is dus niet hetzelfde als eigenaar zijn van waar het echt om gaat; de afbeelding van de voetballer (u mag zelf zeggen of u zich oud voelt bij a) Messi b) Gullit c) Van der Kuijlen) dan wel het schilderij van Rembrandt.
Er worden  nu grote winsten gemaakt met handel in NFT’s. Kritiek is er ook: de site Digiconomist becijferde dat één transactie zoveel rekenkracht van computers vergt dat daarbij 110 kilo CO2 wordt uitgestoten. Maar dat terzijde.

De handel in NFT’s roept de vraag op “hoe dat nou juridisch zit”. Ben je eigenaar van de NFT, heb je rechten op het onderliggende kunstwerk (of waar de NFT maar blijk voor is), wat doet het met de auteursrechten et cetera?

Nou ja, het korte antwoord is dus: helemaal niets. Het is een apart, buitenrechtelijk systeem waarbij eigenlijk op basis van eer wordt gehandeld. Binnen de context van zijn die aan NFT’s doen ben ik de eigenaar van die ene aap, en wie dat plaatje opslaat en als kopie ook gebruikt die schendt de mores, dat hoort niet. Maar juridisch gezien is er geen enkele regel waarmee de NFT-“eigenaar” kan optreden tegen zo’n vuile rechtermuisklikker (zoals dat heet).

De maker van de NFT kan dat wel: die heeft het auteursrecht op die tekening van die aap, en dat blijft bij hen, want alleen met een ondertekend document gaan die rechten over. Geen enkele NFT-handel omvat het overdragen van auteursrechten.

De reden dat we niet van eigendom spreken is trouwens precies omdat de NFT, het plaatje dus, vrij kopieerbaar is. Dat de registratie op de blockchain niet manipuleerbaar is, doet daar niet aan af. Natuurlijk, er is het Runescape-arrest uit 2012 dat bepaalde dat je virtuele goederen in online games kunt stelen. Maar er is een cruciaal verschil: games zijn zo gebouwd dat je spelobjecten niet kunt kopiëren maar alleen overdragen, en dát is wat er nodig is (naast economische waarde) om een object eigendomsvatbaar te noemen.

Daar komt bij dat dit arrest uit het strafrecht komt, waar men anders tegen “eigendom” aankijkt dan in het privaatrecht. Een simpel voorbeeld is dat een huurder in het strafrecht van het gehuurde bestolen kan worden, ondanks dat hij niet de eigenaar is. In het privaatrecht is het echt fout om de huurder de eigenaar te noemen.

Ik ben er nog niet uit over wat nu wenselijk is. Het voelt vrij logisch om NFT’s maar gewoon eigendommen te noemen, omdat je dan juridische bescherming aan NFT handelaren geeft. Alleen: wat voor bescherming? Binnen de kring is de blockchain immers het niet-manipuleerbare bewijs, wat voegt het recht daar nog toe? (Hacken van de blockchain, zo dat al kan, is al op te lossen via computervredebreuk.)

Buiten de kring heb je de vuige rechtermuisklikkers, zij die andermans NFT opslaan en gebruiken. Daar heb je het auteursrecht voor, zou het veel toevoegen om ook de NFT-eigenaar een procesbevoegdheid te geven? Of een eigendomsrecht, maar hoe verhoudt zich dat dan tot het auteursrecht van de ontwerper?

Arnoud