Eh, die meldplicht datalekken is dus voor het brakke bedrijf zelf, niet voor de ontdekker

Vele lezers vroegen me variaties op deze vraag:

Ik heb bij een [klant|leverancier|kennis|willekeurige website|app] een datalek ontdekt. Ik kan namelijk [vulmaarin] en daar ben ik best wel van geschrokken. Dit lijkt me een datalek in de zin van de AVG, ben ik nu verplicht dit te melden bij de Autoriteit Persoonsgegevens?

Er is geen algemene meldplicht dat wanneer je ergens een datalek aantreft, je dit moet melden bij de Autoriteit Persoonsgegevens. Sterker nog, er is op papier zelfs geen enkele reden om dat te doen. (Dit is anders dan bij aangifte van strafbare feiten, die iedereen mag doen die daar kennis van heeft.)

Inderdaad kent de AVG een meldplicht datalekken. Maar die geldt alleen voor verwerkingsverantwoordelijken die zélf een datalek hebben, niet voor partijen die elders een datalek ontdekken. Als je dus bij die [klant|leverancier|kennis|willekeurige website|app] een datalek ontdekt, dan is het dus genoeg om bij die partij een melding te doen (bij voorkeur bij de functionaris gegevensbescherming, als die er is) en dan moeten zij het zelf oppakken.

Dit geldt ook als je leverancier, partner of andere zakenrelatie van die [klant|leverancier|kennis|willekeurige website|app] bent. Mogelijk ben je dan een verwerker namens hen. Het ligt dan nog sterker: dan ben je juridisch gezien verplicht een melding te doen, maar ook dan moet het bij de verwerkingsverantwoordelijke. Als verwerker stap je niet naar de AP maar naar de klant dus. En ook dan moet de klant het oppakken en de melding doen bij de AP.

Heb je het idee dat die klant het niet goed oppakt, of weet je niet waar deze te bereiken, dan kun je bij de Autoriteit Persoonsgegevens een klacht indienen. Daarin beschrijf je dan het vermoedelijke datalek en het wat en hoe dat je hebt gevonden. Zij kunnen dat dan vergelijken met het datalek zoals dat een paar dagen later (hopelijk) wordt gemeld, of een onderzoek starten om zelf vast te stellen of er een datalek is geweest.

Natuurlijk kun je ook een journalist raadplegen. Een datalek bij een bedrijf of populaire internetdienst is al snel nieuwswaardig, en een journalist weet hoe je daar zorgvuldig bericht van doet (inclusief melden bij het bedrijf zelf). Bovendien kan een journalist je bronbescherming geven.

Arnoud

Wat kun je juridisch doen tegen advertenties in je superdure Samsungtelevisie?

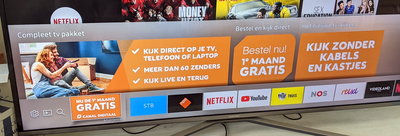
Bovenstaande afbeelding zag ik op Twitter bij privacyadviseur Floor Terra. Zijn zo te zien superdure Samsungtelevisie (ik heb een iets ander model maar herken het menu) toont net boven het hoofdmenu een minstens zo grote balk met daarop een advertentie van Canal Digitaal voor hun digitaletelevisiepakket. “Hey @SamsungNL en @CanalDigitaal, hoe zet ik deze advertenties uit? Dit vind ik echt niet sympathiek.” zegt Floor dan heel netjes.

Ik was iets minder gecharmeerd toen ik de eerste reclames op zag duiken, maar wist dankzij een bevriende Tweaker het domein te blokkeren vanaf waar de advertenties komen, en kan dus nu weer ongestoord televisie kijken op een door mij gekocht apparaat. En ja het is te gek voor woorden dat je best veel geld betaalt voor iets dat beloofd een kwaliteitsapparaat te zijn, en vervolgens ineens advertenties aantreft waar de vorige keer je Settings-menu zat. (Want ja dat zit me minstens zo hard dwars, dat het dus maskereert als een knopje in je menubalk dat er soms wel, soms niet is.)

Nou ben ik dus jurist, dus ik denk dan gelijk: welke juridische stappen kun je nemen om hier wat aan te doen. Ik zie een paar routes, maar echt eenvoudig is het niet vrees ik. In ieder geval heb ik het voorgevoel dat het meer geld gaat kosten dan het oplevert. Maar goed, in gevallen als deze moeten principes het winnen van het zakelijke, toch?

De eerste voor de hand liggende optie is dat je het gooit op nonconformiteit: die televisie werkt niet zoals verwacht, want voor deze prijs en kwaliteitsbelofte hoef ik geen advertenties In. De. Menu. Balk. te verwachten. In ieder geval is me dat niet verteld, dit staat zeker weten niet in de productinformatie bij Coolblue en andere elektronicaleveranciers. En als ze zoiets opmerkelijks er niet bij vertellen, dan hoef ik dat niet te verwachten.

Wat zegt u, staat dat in de privacyverklaring die ik bij de installatieprocedure gedachteloos heb weggeklikt? Of de 64 pagina’s tellende gebruiksovereenkomst digitale media randapparatuur (of hoe het monstrum maar heet). Ach. Wat leuk voor ze. Maar totaal niet relevant: aan informatieplichten voldoe je niet door een jurist een lijvig document op te laten stellen, ook niet als mensen voor akkoord moeten klikken. Grofweg: staat het niet op de site of op de doos, dan telt het niet.

Het lastige is alleen: als je het gooit op nonconformiteit, dan is de remedie in principe dat de winkel het moet herstellen en anders de televisie terug moet nemen en jou je geld terug moet geven. En dat laatste is natuurlijk niet wat ik wil. Ik wil die advertenties eruit, en ik wil de televisie houden. Maar of het een vorm van ‘herstel’ is die haalbaar is voor een Coolblue, dat betwijfel ik. Ja, natuurlijk kan Samsung alles maar dat ligt een stap verder.

Samsung zelf aanspreken maakt een stuk minder kans, want zij zijn geen partij in de koop van die televisie. Ja, tenzij ik erken dat ik een licentie met ze heb gesloten (die weggeklikte EULA) en ik daar dan een zin in mijn voordeel in vind, zodat ik ze wegens contractbreuk kan pakken met hun eigen tekst. Nee, leek me ook al geen goed verhaal.

Advocaat Menno Weij stelde nog een beroep op dwaling voor: als ik dit had geweten, had ik die televisie nooit gekocht en de winkel had mij dit moeten vertellen. Ook daar is de remedie in principe het terugdraaien van de koop, maar er is nog een optie: je kunt de rechter vragen om nadeelcompensatie (art. 6:230 BW) oftewel een aanpassing van de prijs ter compensatie van het geleden nadeel door de dwaling. Daar zit wel wat in, zij het dat ik bij dwaling altijd het gevoel krijg dat je veel specifieke omstandigheden aan moet dragen, en dan wordt het een lastiger verhaal dan bij conformiteit of informatieplichten – “het stond niet op de site”.

De AVG dan wellicht? Want reken maar dat die advertenties mij tracken. Er zit zelfs een tracking API in die dingen. Dan zou Samsung dus in strijd met de AVG een interesseprofiel van me opbouwen. En nee, dat dat in de privacvyerklaring staat is niet genoeg, dat moet duidelijk en in eenvoudige taal gemeld zijn toen de televisie hiermee begon. Nu heb ik een dochter van vier die op ie-aag-ree kan klikken, maar deze televisie heeft echt geen cookiebalk of trackingpopup getoond (dan had ik wel gehoord dat Doc McStuffins het niet deed).

Het lastige is dan weer dat Samsung (hierna te noemen “Samsung Electronics Co., Ltd.”) in Zuid-Korea gevestigd is en dus wat lastig aan te spreken is door de Nederlandse kortgedingrechter die je dan met een verzoekschrift zou vragen om een verwerkingsverbod. Natuurlijk kun je het Costéja-arrest volgen, waarin (naast het vergeetrecht) werd bepaald dat als de verantwoordelijke buiten de EU zit, een economisch verwante Europese entiteit ook aangesproken kan worden. Dan zou je dus wellicht Samsung Nederland een verbod opleggen met dwangsom totdat Samsung Electronics Co., Ltd. een software-update naar me pusht. Ik vind ‘m leuk maar heb zo enige twijfels bij de praktische uitvoering.

Dus nee, alles bij elkaar lijkt de effectiefste manier toch om gewoon die domeinen te blokkeren. Maar frustrerend is het wel.

Arnoud

VoetbalTV spant rechtszaak aan tegen Autoriteit Persoonsgegevens wegens treuzelen

VoetbalTV is het wachten zat en sleept de Autoriteit Persoonsgegevens voor de rechter, las ik bij BNR Nieuwsradio. De privacytoezichthouder is anderhalf jaar geleden een onderzoek gestart naar het videoplatform, maar de resultaten laten nog altijd op zich wachten. Op het platform kun je amateurvoetbalwedstrijden uit heel Nederland bekijken, maar omdat men onzekerheid voelt of dat wel mag van de AVG, komt het niet op gang en dreigen de investeerders er nu mee te stoppen. De AP moet dus zeggen of het mag, maar dat duurt en duurt maar.

Het probleem is natuurlijk: mag VoetbalTV die beelden via internet uitzenden zonder dat ze van iedere voetballer toestemming heeft verkregen? Dat zou een onmogelijke opgaaf zijn (en u weet het: wie toestemming vraagt, is verkeerd bezig (of heeft een nieuwsbrief)) dus logisch dat VoetbalTV het gooit op het eigen legitiem belang, de grondslag waarbij zo ongeveer alles mag als je het maar goed genoeg onderbouwt.

VoetbalTV had zo’n onderbouwing maar de Autoriteit Persoonsgegevens was een onderzoek gestart waaruit ze concludeerde dat deze niet goed genoeg was. Alleen bleef het bij dat rapport; een formeel besluit in de zin van de Algemene Wet Bestuursrecht kwam maar niet. En dat is vervelend, want als zo’n onderzoek gestart wordt dan mag je niets tot het besluit genomen is. En dat duurt nu dus al anderhalf jaar, een onhoudbare toestand en nogal unfair naar VoetbalTV – ongeacht wat je van hun standpunt vindt.

Persoonlijk had ik gezegd: wij brengen als nieuwsplatform sportverslaggeving, dat valt onder de informatievrijheid en dus de journalistieke exceptie, en dan is de AP in het geheel niet bevoegd. Want dan kun je verder en dwing je ze tot een onderbouwd besluit, immers ze kunnen je pas beboeten als ze een formeel besluit nemen. En dan vecht je dat dus weer aan met een beroep op hun onbevoegdheid.

Maar daar zit een fors financieel risico aan: dan ga je dus lanceren, komt drie maanden later dat besluit en legt men ondertussen een last onder dwangsom op dat je platform offline moet tot de uitspraak van de rechter er is. En hoe veel bitcoins John de Mol ook verdient naast zijn investeringen in dit platform, niemand heeft zin in het dragen van zulke financiële onzekerheden.

Bovendien klopt het principieel niet. Als er een onderzoek en een rapport is, dan moet er gewoon met gezwinde spoed een besluit komen. Zo werkt het bestuursrecht, dan kun je bezwaar maken en daarna naar de bestuursrechter als je het er echt niet mee eens bent. Er is geen enkele reden om dan anderhalf jaar te wachten.

In een heel andere zaak (pdf) las ik nog van een vrouw die dwangsommen bij de AP opeist omdat ze maar geen besluit kreeg tegen haar klacht dat haar gegevens ten onrechte voor kwaliteitsbenchmarking werden gebruikt. Die dwangsommen werden toegewezen, maar ze kreeg meteen ook een afwijzing van haar klacht.

Arnoud

Hoe bescherm ik mijn idee voordat ik het ga vertellen?

Een lezer vroeg me:

Ik heb een innovatief idee uitgewerkt om contactloos pinbetalen tegen afluisteren en dergelijke te beveiligen. Ik wil dat nu aan een paar banken voor gaan stellen, maar ik wil natuurlijk niet dat ze er met mijn idee vandoor gaan zonder mij te betalen. Hoe doe ik dat het veiligste? Is een i-depot nodig, kan ik een goed geheimhoudingscontract gebruiken of moet ik auteursrecht aanvragen?

Algemeen geldt: als je een idee hebt, dan kunnen en mogen anderen daarmee vandoor. Het is juridisch eigenlijk niet mogelijk een idee te beschermen tegen overname of afkijken, en wie adverteert dat het bij zijn dienst wel zo werkt, is een oplichter.

De enige juridische remedies tegen ongewenst overnemen zijn het idee onder een IE-recht beschermen of een contractuele afspraak te maken. Of beschermen mogelijk is, hangt helemaal af van het soort idee. Een technisch protocol (wat hier lijkt te spelen) kun je met een octrooi oftewel patent beschermen; anderen mogen dat protocol dan niet ook implementeren. Een auteursrecht beschermt tegen kopiëren of namaken van een tekst, foto of video – maar alleen de concrete uitwerking daarvan niet het onderliggende idee.

Een contractuele afspraak doe je meestal met een geheimhoudingscontract oftewel NDA (non-disclosure agreement). Daarin belooft de ontvanger om de verkregen informatie nergens voor te gebruiken, vaak op straffe van een contractuele boete. Het is toegestaan dat je jezelf een beperking oplegt die de wet niet kent, dus zo’n contract is legaal. Alleen: waarom zou je dat tekenen als ontvanger? Welk voordeel haal je eruit?

Ik zou zelf alleen adviseren om met een idee-leverancier in zee te gaan als deze concrete technologie heeft om in licentie te nemen. Dan weet je waar je voor tekent: snelle toegang tot iets dat werkt. Dat scheelt ontwikkelkosten bij jou, dus prima dat dat wat kost. Maar betalen voor enkel een idee dat je zelf nog moet uitwerken? Nee, vergeet het maar.

Een ander probleem met een NDA tekenen is dat je wellicht als ontvanger al met iets dergelijks bezig was. Toevallig las ik recent deze zaak waarin een man de Rabobank had benaderd met een anti-skimming idee. Naast dat er discussie was of überhaupt geheimhouding was overeengekomen, bleek de bank er al geruime tijd zelf mee bezig te zijn. Dan is het natuurlijk wel héél raar om te zeggen dat het jouw idee is.

Arnoud

Mag een KDV van de AVG camera’s inzetten in de slaapzaal?

Een lezer vroeg me:

Recent is mijn gezin overgestapt naar een ander kinderdagverblijf (AVG) voor onze dochter van anderhalf. Daarbij viel me op dat het nieuwe KDV geen camera’s in de slaapzaal had, alleen een microfoon gekoppeld aan een babyfoon in de speelzaal. De directeur vertelde me dat camera’s in slaapzalen niet mogen van de AVG. Dat kan toch niet waar zijn, is ieder KDV met een camera dan in overtreding?

Vragen als deze krijg ik regelmatig; het beeld dat de AVG van alles verbiedt is nogal hardnekkig en ik merk dat ik daar soms boos van word. Met als meest schandalige exponent dat falende burgemeesters kletsen over dat de AVG uitwisseling van gezondheidsinformatie over coronapatiënten zou blokkeren. Ik zat met gekromde tenen te lezen.

Cameratoezicht bij bedrijven -en dus ook scholen of kdv’s- mag inderdaad prima, mits je maar borgt wie er bij kan en waarom. (En randzaken als bewaren en beveiliging.) Livestreams naar alle ouders via de KDV-app lijkt me niet in orde, een opname die alleen bij calamiteiten wordt teruggekeken en liveview vanuit de speelkamer lijkt mij prima, even kort door de bocht.

De kern is natuurlijk de noodzaak. Moet dat echt, een camera? Bij een kdv zou je zeggen van wel: je kunt dan overal kijken zonder overal fysiek te hoeven zijn. Daar staat tegenover dat leidsters natuurlijk niet de hele tijd naar de beelden gaan kijken, babyfoons etc zijn er op gebouwd om pas bij geluid of beweging af te gaan. Dus dan kun je wel een camera hebben maar wat voegt dat toe? En dan kom je in het probleem van de noodzaak, wat voor nut dient een camera die niet wordt gebruikt?

Mogelijk dat men denkt dat ouders mee willen kijken,dat is een veelgehoord bezwaar van KDV’s (ik heb er een paar in de klantenkring). Zeker nu we vanwege corona overgaan naar app-gestuurd overleg, dan worden er ook foto’s in de app gedeeld. Ouders vragen dan ook om video, en met een beroep op de AVG kap je zo’n discussie snel af.

Arnoud

Mag Windows 10 je verplicht de keuze voor Edge blijven voorschotelen?

Het advies in het Windows 10-startmenu om Microsoft Edge te gebruiken, dat te zien is bij het zoeken naar andere browsers, is inmiddels niet meer weg te halen. Dat meldde Tweakers onlangs. Tot voor kort was dat wel het geval, en het lijkt ook wisselend bij mensen of het wel of niet weg te halen is. Nou heb ik zelf altijd een pesthekel aan software die mijn menu’s aanpast, dingen op desktops zet of zich bemoeit met zijn instellingen, dus ik was blij met de vraag: mag dat dan, gezien de marktmacht van Microsoft?

Microsoft is in het verleden juist veroordeeld onder de Europese concurrentiewetgeving voor het bundelen van Internet Explorer met Windows, waardoor de browser een veel makkelijker adoptie kreeg dan concurrentbrowsers zoals Sleipnir (wie? precies). Dat leidde tot onder meer de invoering van een browserkeuzescherm zodat je verplicht een keuze moest maken bij installatie van Windows (met dan weer een boete van 561 miljoen euro omdat dat scherm er sinds Windows 7 SP1 niet meer in zat). Je zou dus zeggen dat ze bij Microsoft nadenken over hoe browsers aan te bieden.

Bij mij kwam toen wel de vraag op, hoe zit het dan met de marktmacht van Microsoft tegenwoordig. Want je overtreedt pas de mededingingswet als je je marktmacht misbruikt. Wie geen macht heeft, kan die ook niet misbruiken. Een microspeler die zijn eigen browser afdwingt is dus geen probleem.

Ik vond het lastig goede cijfers te vinden, maar Wikipedia lijkt een goed overzicht bij te houden en is bovendien neutraal. Ik haal hieruit dat Windows in het algemeen rond de 70 procent marktaandeel op de desktopmarkt heeft. Maar, en dan wordt het interessant, als je de markt bekijkt als “personal computing platforms” dan gaat ineens mobiel meedoen en dan zijn er natuurlijk veel meer computers met Android dan met Windows. Een smartphone is een computer.

Dus: het mag als we desktops en tablets/smartphones als één markt zien. Even handenopsteken, wie is het eens met die samenvoeging? En waarom wel of niet?

Arnoud

Als IT-er heb je een zorgplicht en daar moet je wel wat voor doen

Ik roep het al een tijd maar zo’n vonnis is toch altijd wel weer leuk: ja, je hebt écht een zorgplicht en dat betekent ook doorvragen en vasthoudend doen als de klant er niet aan wil. Doe je dat niet, en gaat er wat mis, dan hang jij voor de kosten die het bedrijf heeft geleden. Je komt niet weg met “ik heb het voorgesteld maar ze vonden het te duur / ze wilden er niet aan”. Onverstandig handelen op verzoek van de klant maakt je schadeplichtig. En nee, je algemene voorwaarden gaan je niet redden.

Het gaat om een uitspraak uit 2018 die nu pas is gepubliceerd. Een IT-dienstverlener en automatiseerder had aan een administratiekantoor aangeboden om de IT-infrastructuur opnieuw in te richten. Er werd een nieuw netwerk aangelegd en allerlei onderhoud uitgevoerd. Wat me daarbij opvalt, is dat er geen uitgebreide afspraken gemaakt maar op basis van goed vertrouwen tegen een vast tarief (380 euro per maand, ja maand) werd gewerkt.

In 2017 werd het kantoor slachtoffer van ransomware. Zij heeft ervoor gekozen te betalen en zo haar bestanden terug te krijgen, kennelijk de enige manier want er was iets met de backups en daar kom ik zo op. Een cybersecuritybedrijf kwam tot de bevinding dat er een backoffice-account was met een zwak wachtwoord én dat poort 443 open stond zodat je vanaf internet een remote desktop kon starten. In juridische taal: slordigheden.

Ook signaleerde het securitybedrijf dat er geen maatregelen omtrent wachtwoorden waren genomen, dat er niet met VPNs werd gewerkt én er dus geen fatsoenlijke backupvoorziening was. Met name dat laatste: “[Deze aanval] had voorkomen kunnen worden met een op de juiste manier ingeregelde backup.”

Wat was nu het probleem daarmee? Nou ja, er was bij het offertetraject gesproken over een “totaalpakket” aan IT-dienstverlening. Het kantoor stelde nu dat beveiliging daar natuurlijk ook bij hoort, wat in 2017 best wel redelijk was als uitgangspunt. En aangezien die duidelijk was verzaakt, moest het IT-bedrijf de kosten van herstel (de bitcoins) en bereddering (de factuur van het securitybedrijf) komen vergoeden.

Maar het IT-bedrijf wierp daartegen op dat de klant steeds al zijn voorstellen op dat gebied had afgewezen. Zo vond men een firewall te duur, en waren alle backupoplossingen te ingewikkeld – inclusief de oplossing van een externe USB schijf die je dan in het weekend mee naar huis nam. Ook had het personeel kennelijk moeite met stevige wachtwoorden, zodat in arren moede dan maar simpele wachtwoorden werden toegestaan.

Ik zie alle IT-ers nu enigszins schamper lachen; herkenbaar die situatie. En de juristen? Sommigen zijn nog poort 443 aan het googelen maar de rest denkt nu “ja maar je zorgplicht”.

Want ja, je hebt een zorgplicht als IT-leverancier (art. 7:401 BW). Dat wil zeggen dat je moet handelen zoals een ‘goed’ vakgenoot zou doen. Dat is een open norm, en het hangt dus volledig af van de situatie wat dat precies inhoudt. Maar wat het niet inhoudt, is dat als de klant zegt “eh firewall is te duur en wachtwoorden graag alleen letters” dat je dan zegt “oké gaan we doen, wat jij wil”. Het is en blijft jouw verantwoordelijkheid dat er een fatsoenlijke oplossing komt. Kan dat niet, dan moet je de opdracht teruggeven.

Iets specifieker, als de klant je opdraagt het op een ongepaste of onveilige manier te doen, dan zegt art. 7:402 BW:

De opdrachtnemer die op redelijke grond niet bereid is de opdracht volgens de hem gegeven aanwijzingen uit te voeren, kan, zo de opdrachtgever hem niettemin aan die aanwijzingen houdt, de overeenkomst opzeggen wegens gewichtige redenen.

Natuurlijk, klanten kunnen onverstandig en koppig zijn (zowel alle juristen als alle IT-ers glimlachen nu van herkenbaarheid) maar aangezien jij de professional op dit gebied bent, moet jij die klant bij z’n nekvel pakken en zeggen, zo kan het niet wat u wil. We kunnen het zus doen of zo. Je zet dan bijvoorbeeld alle desktop-firewalls dicht of configureert de router zodat er niet op afstand gewerkt kan worden. Wil men dat toch, ja dan is dat meerwerk want dat moet wel veilig.

Zoals de rechter het formuleert:

Gelet op de afspraak dat hij een totaalpakket inclusief beveiliging zou leveren, in combinatie met zijn professionele deskundigheid, kon hij niet volstaan met een enkele waarschuwing en berusten in de keuzes van O’Cliance.

Dit wil natuurlijk niet zeggen dat je tot in lengte van dagen moet blijven ploeteren tegen de wens van de klant in, zonder extra kosten te mogen rekenen omdat je nu eenmaal een vast maandtarief had afgerekend. Je kúnt op zeker punt best zeggen, goed, dit is het en vanaf hier is het jouw risico. Maar dat kan pas als je uitgebreid hebt voorgelicht en gewaarschuwd, wat niet hetzelfde is als “dit lijkt me niet veilig maar oké”. En ook niet als “artikel 14.3 van mijn algemene voorwaarden zegt dat de gevolgen van klantkeuzes voor zijn rekening komen”, zoals sommige IT-ers nog wel lijken te denken.

Op één punt had de IT-er het wel goed gedaan en dat waren die zwakke wachtwoorden. Hij had eerst keurig ingewikkelde wachtwoorden ingesteld, maar de klant had daar moeilijk over gedaan. En pas na diverse rondes discussie én een uitdrukkelijke waarschuwing gaf hij zich gewonnen:

Met betrekking tot deze wachtwoorden staat bovendien vast dat [gedaagde] aanvankelijk complexe wachtwoorden had ingesteld, maar dat hij deze op uitdrukkelijk verzoek van [het administratiekantoor] heeft vereenvoudigd. Op de zitting heeft [betrokkene] hierover verklaard dat hij herhaaldelijk met [gedaagde] over de wachtwoorden heeft gesproken en dat hij zich ervan bewust was dat het gebruik van simpele wachtwoorden risico’s met zich bracht.

Daarom komt een derde van de schade voor eigen risico van de klant. En die schade? Ja, een slordige 15 duizend euro: gederfde omzet door bedrijfsstilstand, de kosten van het onderzoek én de drie bitcoins die nodig waren om de data terug te krijgen. Wellicht dat algemene voorwaarden deze vordering iets hadden kunnen dempen, maar schending van je zorgplicht is een vrij fundamenteel ding dus denk niet dat je wegkomt met enkel dat zinnetje “gederfde omzet komt niet voor vergoeding in aanmerking” of iets dergelijks.

De belangrijkste les voor mij: zorg dat je blijft communiceren met je klant en dat je daarin de risico’s ook écht duidelijk maakt. In taal die de klant snapt, met waarschuwingen die er niet om liegen en blijf aandringen op een bevestiging van de vorm “ik snap de risico’s en ik wil het tóch zo”. Dat doe je in de conversatie, niet verstopt in je voorwaarden en niet met een bulletpoint in je offerte. En die conversatie die log je en je komt erop terug als de situatie rijp lijkt voor verbetering. Dat is hoe een goed IT-er zorgt voor zijn klanten.

Arnoud
Nog even terugkomend op dat ‘Afrikaanse’ van machine learning

Onlangs blogde ik over “Afrikaanse” machine learning, wat een leuke discussie opleverde maar ook veel vragen over wanneer je nu een computersysteem “westers” moet noemen. Een computer past geen culturele waarden toe, bijvoorbeeld, die telt 1 en 1 bij elkaar op en dat is gewoon 2. Daar is niets Chinees, Ubuntu of neoliberaals aan. Een reactie van Ronald gaf me aanleiding hier eens verder over na te denken, want het raakt aan een fundamenteel punt rondom de effectiviteit en het nut van AI.

Volgens mij is het “Westerse” versus “Afrikaanse” aspect van een machine learning systeem meer wát je gaat leren en waarvan. Zoals ik Mhlambi begrijp, is het verschil in culturen dat je in de Westerse uitgaat van het individu, en in het Afrikaanse/Ubuntu model uitgaat van de groep. Je verzamelt dan andere data (hoe gedraagt de groep zich, wat wil de groep en hoe reageert de groep) en krijgt daarmee ook een ander model.

Meer algemeen groeit een AI (wat ik zie als een marketingterm voor “machine learning met een menssimulerende interface”) natuurlijk op basis van wat je erin stopt. En dan is dus de keuze van wat je in je dataset stopt de kern. Die keuze is dan cultureel bepaald. En natuurlijk rekent de computer zelf niet cultureel bepaald, het is meer hoe hij is vormgegeven. Een oude ergernis van me: dat computers zo slecht met accenten kunnen omgaan, komt omdat het toetsenbord uit de Amerikaanse cultuur/maatschappij komt waar accenten niet voorkomen. Ik zou dan zeggen dat tekstinvoer Amerikaans-cultureel is bepaald, maar als je liever zegt dat de ontwerpers dat zijn, ook prima.

Goed, een concreter voorbeeld. Stel ik wil de chat in mijn videogame via AI modereren. Die moet ongewenste chatberichten eruit vissen, zodat de kwaliteit van de onderlinge praatjes beter werkt. Ik train dan met spamdatasets want ik weet dat spam heel vervelend is, en gooi er ook racisme in want dat is tegenwoordig ook een ding. Dan krijg je een prachtige moderator – alleen doet die niets tegen seksueel lastigvallen, want ik vond dat geen issue. Heb ik dus geen data van. Vrouwelijke spelers denk ik wel, die zouden wellicht daar eerder op filteren. Of bedenken dat er een dickpic filter op toegezonden beeld moet komen. Dat zijn voor mij echt andere gezichtspunten, niet alleen maar een neutrale selectie van data.

Maar je zou ook kunnen zeggen, de dataset wordt gelabeld langs de lijn “is een teamspeler” versus “speelt individualistisch/doet niet leuk mee” en dan krijg je wéér een heel andere AI. En daarbij zou de aard van het spel en de samenstelling van de deelnemers veel uitmaken. Hebben we jonge Westerse mannen, of juist oudere Australische vrouwen? Gaat het om schieten (dus veel korte en snelle communicatie) of is het een langlopende puzzel hunt met dus veel overleg, discussie, filosofie? Al die dingen wegen mee in hoe je “modereer een chat” invult.

Het gaat dus niet om of de AI iets ‘begrijpt’ maar op welke manier deze functioneert. Welke aannames stop je erin bij het bouwen, welke data neem je mee en welke niet. Vanuit welke filosofie zeg je “dat gegeven is niet relevant” of “ik heb liever dat hij stuurt op A dan op B”. Dát is volgens mij waar het om gaat.

Arnoud

Embedden van Instagram-foto’s is in Europa legaal, ongeacht wat dat bedrijf beweert

Instagram zegt dat foto’s die via een embed op sites worden geplaatst niet automatisch voldoen aan het auteursrecht. Dat meldde Tweakers afgelopen weekend. De embed-api valt niet onder de sublicenties die het bedrijf afgeeft voor het rechtmatig delen van foto’s, aldus moederbedrijf Facebook. Dat gaf enige consternatie want hele hordes mensen gebruiken die embedfunctie om foto’s te kunnen tonen op hun site, en dat zou dus nu ineens inbreuk op het auteursrecht van de fotograaf (meestal de Instagram-plaatser) zijn die dan dus een factuur kan sturen. Maar laten we even helder blijven: in Europa is dit een betekenisloze uitspraak van Facebook, aangezien embedden gewoon in het geheel geen inbreuk is. Kan me niet schelen wat Facebook of de TOS van Instagram zegt.
De discussie werd aangezwengeld door Ars Technica in het verlengde van een rechtszaak tussen een fotograaf op Instagram en een gebruiker van een van diens foto’s. Die laatste had eerst toestemming gevraagd om de foto te mogen herplaatsen, en toen die werd geweigerd dan de foto maar geëmbed met de daarvoor beschikbaar gestelde functie van Instagram. De fotograaf was not amused en stapte naar de rechter.

Nou dacht de gebruiker goed te zitten, maar dat viel dus vies tegen. Allereerst had hij in de terms of service van Instagram gelezen dat fotografen die daar foto’s neerzetten, een sublicentieerbare licentie verlenen door dat te doen. Oftewel, Instagram mag anderen toestemming geven om die foto te hergebruiken – en dat omvat dus ook het laten embedden van de foto. En ten tweede had in april een rechter bevestigd dit is hoe de TOS werkt.

De rechtbank waar zijn zaak diende, dacht er echter anders over: dat staat helemaal niet zo letterlijk in die TOS, dus geen onmiddellijke afwijzing van de claim (summary judgment). Dat was even schrikken, vandaar dat Ars Technica het navroeg. En wat zegt Instagram (of eigenlijk haar overlord Facebook) dan:

“While our terms allow us to grant a sub-license, we do not grant one for our embeds API,” a Facebook company spokesperson told Ars in a Thursday email. “Our platform policies require third parties to have the necessary rights from applicable rights holders. This includes ensuring they have a license to share this content, if a license is required by law.”

Met deze achtergrond is het natuurlijk een stuk lastiger om vol te houden dat er sublicenties zijn verleend. (Voor de fijnproevers, er staat sublicenseable in de TOS, oftewel Instagram mág sublicenties uitdelen aan bijvoorbeeld embedders. Maar dat hebben ze dus niet gedáán, tenzij je zegt, door die functie te maken ging je stilzwijgend akkoord met een sublicentie voor die context. En dat is dus lastig als Instagram hardop zegt dat men dat niet ging.

Afijn. Ook Europese embedders van Instagram-content maken zich nu zorgen. Dat is geheel ten onrechte: embedden van legaal gepubliceerde foto’s is volstrekt legaal want geheel geen inbreuk op het auteursrecht. Dat volgt uit de Svensson- en Bestwater-zaken die het Hof van Justitie een paar jaar terug wees. (Bij onrechtmatige bronpublicaties ligt dat wellicht anders, dankzij het Geenstijl-arrest). Die zegt gewoon keihard dat je mag linken en mag framen oftewel embedden.

Een discussiepuntje dat ik laatst in een Nederlandse zaak zag, is of het dan uitmaakt of je nog kunt zien dat er wordt geëmbed. Dat is niet perse het geval (helemaal niet bij wat vroeger inline linken heette), en die rechter bepaalde dus dat daarom embedden/inline linken wél inbreuk was. Dat is dus onjuist. In de woorden van het Svensson arrest:

Deze vaststelling wordt niet op losse schroeven gezet indien de verwijzende rechter zou vaststellen – hetgeen niet duidelijk blijkt uit het dossier – dat wanneer de internetgebruikers op de betrokken link klikken, het werk verschijnt en daarbij de indruk wordt gewekt dat het wordt getoond op de website waar de link zich bevindt, terwijl dit werk in werkelijkheid afkomstig is van een andere website.

Het maakt dus geen ene bal uit of je kunt zien of de foto van Instagram is geëmbed of dat het 100% lijkt of je hem hebt gekopieerd. Als je feitelijk de foto laat oproepen vanaf een Instagram-server, dan is het legaal.

Arnoud