Politiek wil waakhond op algoritmes, maar ik heb liever een keurmerk voor de trainingsdata

De Nederlandse politieke partijen D66 en CDA roepen het kabinet dinsdag in een motie op toezichthouder op te zetten die het gebruik van algoritmes bij de overheid in de gaten houdt. Dat las ik bij Tweakers maandag. De macht van algoritmes is een steeds grotere angst aan het worden: ze zijn niet transparant, ze kunnen al snel discrimineren of oneerlijk behandelen en ambtenaren voelen zich vaak verplicht om te doen wat het algoritme zegt in plaats van hun eigen afwijkende opvatting over de zaak door te zetten. Een loffelijk idee, alleen vergeten ze weer waar het eigenlijk om gaat: it’s the data, stupid.

Aanleiding voor het voorstel is eerdere berichtgeving van de NOS over de macht van algoritmes. Schokkend vond ik vooral dat niet duidelijk was waar en hoe men geautomatiseerde besluitvorming toepast, de NOS had vele wob verzoeken nodig om een en ander een tikje inzichtelijk te krijgen. De richtlijn moet duidelijk maken in welke gevallen gebruik van algoritmes wel of niet gerechtvaardigd is. Of er een volledig nieuwe toezichthouder moet komen of dat bijvoorbeeld de Autoriteit Persoonsgegevens extra bevoegdheden krijgt, moet nog worden besloten.

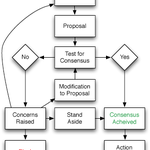
Een algoritme is een reeks instructies die door een computer wordt uitgevoerd, zo meldt de NOS netjes. Alleen hebben we het hier niet over algoritmes in klassieke zin, zoals in het stroomschema hier rechtsboven. Een klassiek algoritme is als een taartrecept: doe eerst dit, als de temperatuur hoog genoeg is doe dan dat, doe daarna zus tenzij X want dan zo. En computers gaan dat dan rechtlijnig uitvoeren. (Kennen jullie die van de programmeur die totaal uitgeput uit zijn douche werd gehaald? Op de shampoofles stond namelijk: haren natmaken, shampoo aanbrengen, uitspoelen, herhalen.)

Dergelijke algoritmes worden top-down ontworpen. Begin met de hoofdlijnen, zoek de simpele randgevallen en voeg daar uitzonderingen voor toe, draai het een paar keer en voeg extra uitzonderingen of bijzondere regels toe. Dat groeit door de tijd heen, maar in principe is elke stap bewust genomen en iedere uitbreiding weloverwogen. In theorie is daarmee iedere stap uit te leggen.

De algoritmes waar dit voorstel over gaat, zijn echter geen klassieke algoritmes. Ik zou dit haast kunstmatige intelligentie noemen maar het is gewoon machine learning: het zoeken naar trends en verbanden op basis van grote bakken met data. Eigenlijk gewoon statistiek: in deze bak data zijn dit de fraudeurs en dit niet, en dan flink doorrekenen wat die gemeenschappelijk hebben om zo een voorspellende functie te bedenken die voor een nieuwe aanmelding zegt of deze fraudeur is.

Die voorspellende functie, geladen met die data, is dan een algoritme in de zin dat het een reeks instructies is – maar praktisch gezien is het onvergelijkbaar met die klassieke algoritmen. Sterker nog: ik durf wel te zeggen dat die functie an sich totaal niet interessant is. Daar zijn er genoeg van, en hoewel ieder deep neural net vast zijn eigen prachtige theorie en implementatie heeft, is dat niet waar het om gaat. Laad datzelfde net met nieuwe data en je krijgt iets compleet anders.

Het gaat dus om die data en niets anders. Welke data gaat erin, hoe is die samengesteld en hoe wordt geborgd dat dit een eerlijke en objectieve samenstelling is? Want dáár komt al die ellende van. Vaak is data uit beperkte bron geselecteerd, of ergens aangekocht, en in ieder geval is ‘ie niet getest op representativiteit en actualiteit. Daar gaat het dan meteen mis, want met slechte brondata ga je natuurlijk nooit goede voorspellingen doen. Maar het enge is, het lijken bij het testen best goede voorspellingen want je houdt altijd een stukje van je brondata apart om eens mee te testen. En ik geloof onmiddellijk dat je dan goede uitkomsten krijgt. Logisch, het is dezelfde bron en op dezelfde manier gecategoriseerd.

Ik zou er dus hard voor willen pleiten om geen tijd te verspillen aan die algoritmes, maar juist de problemen bij de bron te bestrijden: geen data de overheid in tenzij met keurmerk. De data moet kloppen, eerlijk zijn en volledig. Dáár een toezichthouder voor lijkt me een prima idee.

Arnoud
Natuurlijk is het lezen van 150 privacy policies een totale ramp. Laten we ermee ophouden

Wij lazen 150 privacy policies en ze waren echt een totale onbegrijpelijke brij, aldus de NY Times vorige week. Het ging uiteraard om Amerikaanse sites; de policies stonden vol met juridisch jargon en braaftaal, met alles drie slagen om de arm en het taalgebruik zo moeilijk dat alleen Emmanuel Kant’s “Critique of Pure Reason” pittiger te lezen was. De strekking: deze dingen zijn niet bedoeld voor gewone mensen, maar voor bedrijven om zich in te dekken als ze weer eens je data verkopen of andere rare dingen doen waar wij gewoon niet op zitten te wachten. Inderdaad een totale ramp, en inderdaad zullen we daar gewoon mee ophouden?
De privacy policy is een raar ding. Waarom alle websites precies zo’n ding hebben is me nooit duidelijk geworden, maar al sinds jaar en dag loopt iedereen er mee te leuren. Het is waarschijnlijk te herleiden tot de FTC Fair Information Act, die eist dat je als eerlijk handelaar transparant bent over wat je doet met privacy en persoonlijke informatie. Dat gaan we dan even opschrijven, zal wel de gedachte zijn geweest.

Maar dan krijg je dus vrij massaal dat mensen lappen tekst posten (want niemand die eist dat het allemaal logisch en leesbaar moet zijn) en dat vervolgens niemand die leest. Totdat het misgaat, en dan is “ja maar in de privacyverklaring stond We respect your privacy en We may use data for certain purposes dus dan had u moeten begrijpen dat” een prima reactie in de praktijk.

In Europa hadden we altijd de eis van een informatieplicht onder de privacyrichtlijn (Wbp), en die is uitgebreid in de AVG: duidelijk en transparant, en in eenvoudige taal aangeven wat je doet met persoonsgegevens, waarheen waartoe en hoe lang. En stom genoeg zijn we dat allemaal gaan uitvoeren door privacyverklaringen te gaan (her-)schrijven. “Wees concreet”, zegt de wet. “Ik geef het woord nu aan mijn jurist”, zegt de ondernemer. Precies.

Wat mij betreft is het vrij simpel: zo’n onleesbare privacyverklaring is niets waard, en ik zou het werkelijk fantastisch vinden als de AP gewoon boetes van 5000 euro het stuk uitdeelt voor elke privacyverklaring die volgens een objectieve taalredacteur niet taalniveau B2 is. Zo moeilijk is dat niet. (Waarom maar 5000? Omdat in beroep gaan dan weinig zin heeft en de administratieve rompslomp voor de toezichthouder daardoor minder is.)

Nog geweldiger zou ik het vinden als we gewoon zouden stoppen met privacyverklaringen. Waarom moet je eigenlijk überhaupt een apart document hebben dat van alles gaat vertellen? Leg het gewoon uit op het moment dat het aan de orde is. Zet op je bestelformulier onder elk veld waarom je het nodig hebt (“Je geboortedatum gebruiken we voor een verjaardagscadeau en om je demografisch te kunnen categoriseren”) en je bent er eigenlijk al. Krijg je het verhaal daar niet rond, dan heb je meteen een check dat je het anders moet gaan aanpakken.

Dat laatste is denk ik nog het belangrijkste: door een aparte privacyverklaring te schrijven, koppel je het verhaal daaruit los van wat je werkelijk aan het doen bent. Dan krijg je indekken, braaftaal en slagen om de arm. Terwijl je op het moment zelf concreet moet zijn: waarom vragen wij eigenlijk om het geslacht van onze klanten?

Arnoud

De Spaanse Liga mag dus niet je microfoon inzetten om illegale voetbaluitzendingen te detecteren

De Spaanse voetbalbond heeft een boete van 250.000 euro gekregen van de toezichthouder vanwege overtreding van de AVG, meldde Tweakers vorige week. De app luistert met de microfoon mee om illegale voetbalstreams op te sporen aan de hand van voor mensen onhoorbare tonen in de sportuitzendingen. Hoewel de app daarmee niet direct mensen afluistert (althans iets doet met wat mensen zeggen) is dat toch een AVG-overtreding: niet privacy by design, want je kunt niet zien dat je microfoon staat op te nemen.

In juni 2018 kwam in het nieuws dat de Liga (de Spaanse voetbalbond) microfoons van telefooneigenaren met hun app erop had ingezet om onhoorbaar geluid op te vangen dat als watermerk in voetbaluitzendingen zit. Hiermee kan men illegale voetbaluitzendingen detecteren en zo een database opbouwen van locaties die wedstrijden uitzenden, zowel thuis als in cafés en andere gelegenheden. Als dan blijkt dat een locatie geen licentie heeft, dan kan daartegen worden opgetreden. Maar ondertussen sta je dus wel tienduizenden (of meer) microfoons van mensen te beluisteren.

De algemene voorwaarden vermelden expliciet dat dit gebeurt:

LaLiga will enable the microphone of your device, solely if you accept by checking the box enabled for htis purpose or the pop-up window emerging in the APP, to find out if you are watching football matches. This information shall be employed to detect fraud in unauthorized public establishments.

Ik zei toen, vanuit AVG- of privacyperspectief zie ik hier weinig mis mee, omdat het hier niet gáát om het vastleggen van persoonlijke informatie zoals wat je zegt of waar je bent terwijl je iets zegt. Maar de Spaanse Autoriteit Persoonsgegevens is toch wat strenger: je bent wél bezig met persoonlijke informatie, ook al is het bijvangst in je jacht naar de verborgen piepjes.

En vooral: dit is niet privacy by design, want mensen hebben niet dóór dat je die informatie aan het verzamelen bent. De AV zijn natuurlijk niet relevant, je moet dit duidelijk melden. En dan dus niet een verplichte popup (de standaardkeuze van een geërgerde developer die iets hoort over “je moet X van de wet”) maar nadenken over design, hoe je dit integreert in je app. Een icoontje dat je microfoon aan staat bijvoorbeeld. En zo moeilijk zou dat ook niet hoeven te zijn.

Arnoud

De AVG, het einde van het portretrecht – maar niet helemaal

Het portretrecht bestaat niet meer, roep ik bij tijd en wijle. Wat dan gevolgd wordt door mensen die zeggen, hoezo, dat staat toch gewoon in de Auteurswet nog steeds? En dat doet het natuurlijk. Al zo ongeveer sinds de Auteurswet zijn er regels over hoe om te gaan met de rechten van geportretteerden, en die regels zijn niet herzien of afgeschaft met de invoering van de AVG (of de uitvoeringswet). Toch staat het portretrecht op zijn zachtst gezegd op losse schroeven door de AVG, omdat dat nu eenmaal de Europese spelregels zijn.
Het portretrecht staat eigenlijk per toeval in de Auteurswet. Het is natuurlijk een vorm van privacyrecht, grip hebben op je portret. Maar omdat dat recht nu eenmaal ingezet moest worden tegen fotografen, en fotografen vooral leven van de Auteurswet (en er niet echt een meer logische plek was in het wetboek) kwam dat recht in de Auteurswet terecht. Het valt uiteen in twee delen: een fotograaf/rechthebbende mag een portretfoto niet zomaar exploiteren, en een geportretteerde mag zelf kopietjes maken van zijn portret.

Het portretrecht tegen de fotograaf is het bekendste. Als iemand herkenbaar op de foto staat, mag de fotograaf niet zonder belangenafweging die foto exploiteren. En als de geportretteerde opdracht gaf tot de foto, dan is zelfs altijd toestemming nodig, ongeacht hoe de belangenafweging uitgepakt zou hebben.

En dat is dus een probleem onder de AVG, want die kent naast toestemming nog vijf grondslagen, vijf redenen om iemands persoonsgegevens te verwerken. En een publicatie doen van een portret is een verwerking van persoonsgegevens. Daarmee zegt ons portretrecht dus iets over persoonsgegevens, maar wel iets anders dan wat de AVG zegt. En da mag nie, zoals dat dan heet. Algemene Europese regels zeggen dat als er een Europese wet over een onderwerp is, lidstaten geen eigen regels over datzelfde onderwerp mogen maken tenzij die Europese wet zegt van wel. En dat doet de AVG niet.

Voor het portretrecht anders dan in opdracht maakt het weinig uit. De belangenafweging onder artikel 6 lid 1 sub f AVG komt op hetzelfde neer als de klassieke afweging van belangen onder het portretrecht, je moet alleen andere terminologie gebruiken. Maar het portretrecht in opdracht (alleen gebruiken met toestemming) bestaat volgens mij echt niet meer, de AVG staat eenvoudigweg niet toe dat je mensen een beroep op de grondslag eigen belang ontzegt.

En om het dan nog ingewikkelder te maken, het portretrecht bestaat nog wél voor situaties waarin het gaat om andersoortige belangen dan puur je privacy. Er bestaat namelijk ook zoiets als het commercieel portretrecht en het verzilverbare portretrecht. Het commercieel portretrecht is het specifieke recht niet geassocieerd te worden met andermans reclame (het Discodanser-arrest), en het verzilverbare portretrecht gaat over je gezicht als BN’er te gelde te kunnen maken (het Cruijff/Tirion-arrest).

Het commercieel portretrecht is denk ik opgegaan in de belangenafweging onder de AVG; je moet een héél sterk verhaal hebben waarom je ongevraagd iemand in je reclame mag opnemen. Maar het zuiver verzilverbare portretrecht (ik ben Max Verstappen en ik wil niet als personage in de Picnic-reclame) staat denk ik los van de AVG omdat het puur gaat om een commercieel belang, los van privacyoverwegingen.

Arnoud

De eerste schadeclaim onder de AVG is binnen, maar het is wel een rare zaak

Het is waarschijnlijk een juridische primeur: een rechter heeft een schadevergoeding toegekend op grond van de Algemene verordening gegevensbescherming (AVG). Dat meldde RTL Z afgelopen vrijdag. De gemeente Deventer moet van de rechter 500 euro betalen aan een man van wie de gemeente de naam en woonplaats doorspeelde naar tientallen andere gemeenten. Ik ken ook geen andere uitspraken waarin sec voor misbruik van persoonsgegevens een schadevergoeding moest worden betaald. Het bedrag is niet mis dus ik hoop dat dit andere organisaties aan het denken zet. Want privaat handhaven kan iedereen, zelfs zonder advocaat.
De man wordt in diverse media als een professioneel wobber aangeduid, wat de zaak een reukje moet geven want wie doet dat nou, stelselmatig gemeentes om informatie vragen? Maar het is een grondrecht dat je dat mag doen. Gemeentes worstelen daar soms mee, en gaan dan onderling tips uitwisselen. RTL legt uit:

Een aantal van die gemeenten wilde kennis uitwisselen over hoe ze moesten omgaan met zijn verzoeken. In een e-mail aan ongeveer veertig tot vijftig andere overheden gaf de gemeente Deventer aan ook een Wob-verzoek van de man te hebben ontvangen, waarbij ze zijn naam noemden, aangaven dat het om een man ging (‘hij’), waar hij woonde en hoe ze zijn verzoek hadden afgehandeld.

Dat was een probleem, want onder de Wbp én de AVG is het zomaar delen van persoonsgegevens niet echt de bedoeling. Onrechtmatig dus, en een onrechtmatige daad geeft aanleiding tot een schadevergoeding. Alleen, wat is dan je schade? Dat is al een decennium of zo het discussiepunt bij privacykwesties. En waar ze dan bij andere rechten – zoals het auteursrecht – een willekeurige tarieflijst erbij pakken of een bedrag uit de duim zuigen, word je bij persoonsgegevens er hard op gewezen dat je schade écht moet onderbouwen meneertje. Frustrerend ja.

Deze rechter pakt het in zoverre verfrissend aan dat hij het als immateriële schade aanmerkt en dan een bedrag van €500 billijk verklaart. De grond is dan de algemene “schending van de privacy”, dat de rechter herleidt tot “verlies van controle over zijn persoonsgegevens”. Controle over persoonsgegevens is één van de kerndoelen van de AVG (overweging 7), dus dat is een mooie invulling van dat grondrecht. Blijf van mijn gegevens af.

Opvallend daarbij is wel dat de rechter nadrukkelijk vaststelt dat Deventer geen oogmerk had de man kwaad te doen. Dit is dus uitdrukkelijk de schade bij een onschuldige inbreuk. En dat maakt het precedent des te interessanter. Als deze vogel tot een zomer leidt, dan kunnen dus heel wat organisaties 500 euro per geval af gaan tikken voor onschuldige slordigheden. Ik zei al, private handhaving gaat het helemaal worden.

Arnoud

YouTube haalt kanaal Alkmaars archief uit de lucht om haatzaaien

Het YouTube-kanaal van het Regionaal Archief Alkmaar is offline gehaald vanwege haatzaaien. Dat las ik op NRC. De aanleiding zouden beelden uit de Tweede Wereldoorlog zijn geweest, die “herhaalde of ernstige schendingen” van de richtlijnen van YouTube op zouden hebben geleverd. Na duizenden boze reacties ging de videosite overstag; het kanaal is weer hersteld. Maar het is natuurlijk een hele rare zaak, waar veel mensen zich van afvroegen of Youtube dat nu mag, zomaar met eigen regels materiaal weghalen.
Welke beelden exact de reden voor het weghalen waren, is niet duidelijk geloof ik. Maar gezien de recente crackdown op haatzaaivideo’s ligt het voor de hand dat het zal gaan om fragmenten van Nazi-materiaal. NRC meldde dat er eerder een waarschuwing was ontvangen vanwege een video van NSB-leider Anton Mussert.

Het argument ter verdediging van Youtube is natuurlijk dat het hun plaform is en dat zij dus de regels mogen bepalen. Het is dan ook in principe aan hen wat ze “haatzaaien” vinden en wat “ongepast”. Dan kun je dus prima als platform zo’n video verwijderen, net zoals je gasten je café uit mag zetten ook al ontdek je de volgende dag dat het eigenlijk wel meeviel wat die persoon allemaal deed.

Daar staat natuurlijk tegenover dat Youtube niet een willekeurig café is maar het grootste en daarmee niet te passeren platform voor video’s. Wie zo’n platform heeft, moet een grotere maatschappelijke verantwoordelijkheid in acht nemen dan een cafébaas om de hoek. Je kunt zo naar een ander café, maar wie zegt dat je zo naar een ander platform kan die lach ik keihard juridisch in zijn gezicht uit. Dat is net zo relevant als bij een burenruzie zeggen dat je op een hutje op de hei kunt gaan wonen.

Helaas is er niet echt jurisprudentie over. Ik blog vaker over de Appleby-zaak, waarin het ging om mogen demonstreren in een winkelcentrum dat privaat eigendom was. Dat recht heb je dus niet omdat het andermans eigendom is, tenzij het verbod van het winkelcentrum zo veel impact heeft dat het

preventing any effectieve exercise of freedom of expression or [if] it can be said that the essence of the right has been destroyed (r.o. 47).

En daarvan is eigenlijk niet snel sprake. Pas als ongeveer het gehele stadscentrum privaat eigendom is, dan mag de eigenaar van het stadscentrum niet categorisch iedere demonstratie of flyeractie weigeren. Maar als het alleen gaat om één koopgoot, dan mag dat wel want je hoeft dan niet per se daar te demonstreren of flyeren.

Ik zou meer zien in het argument dat Youtube gewoon een fóut gemaakt heeft: zelfs als je zegt dat ze haatzaaien of whatever mogen verbieden, dan nog overtrad het Archief Alkmaar niet die regels. En een regel “wij mogen fouten maken en dan heb je alsnog pech”, die gaat er bij mij niet in vanwege de redelijkheid.

Praktisch blijft natuurlijk wel het punt dat Youtube het gewoon doet, je kanaal opheffen. En of je het terugkrijgt, lijkt meer afhankelijk van hoe veel herrie je kunt schoppen dan van je juridische argumenten. Dát is denk ik nog het sterkste argument tegen de macht van de platforms: rechtsongelijkheid.

Arnoud

John de Mol start rechtszaak tegen Facebook om nepadvertenties

Talpa-oprichter John de Mol spant een kort geding aan tegen Facebook. Hij eist dat het sociale netwerk stopt met het tonen van nepadvertenties voor bitcoinproducten waarin zijn naam en foto worden gebruikt. Dat meldde het FD onlangs. De ondernemer is niet de enige: ook foto’s van zanger Waylon, presentator Matthijs van Nieuwkerk en techondernemer Alexander Klöpping worden op Facebook en Instagram misbruikt om mensen te verleiden tot nepinvesteringen. Of beter gezegd pure oplichterij, want zover ik kan zien wordt er überhaupt niet belegd maar wordt je geld gepakt en verder niets. De vraag is natuurlijk: waarom deed Facebook hier zelf niets aan, ondanks de vele signalen van al die ondernemers?
De oplichterij is op zich vrij simpel: er wordt een snelgeldverdienenmodel met Bitcoin aangeprezen, met 250 euro inschrijfgeld. Wie dat betaalt, krijgt een advies om meer te betalen. Doe je dat niet, dan ben je je geld kwijt. Doe je dat wel, dan ben je ook het meer betaalde kwijt. Dat is natuurlijk lastig verkopen, vandaar de inzet van bekende Nederlanders zoals De Mol of Klöpping die zogenaamd met hun echte baan stoppen omdat ze lekker binnenlopen op de bitcoin.

Natuurlijk mag zoiets niet. Iemands gezicht in reclame gebruiken valt onder het portretrecht – dat bestaat onder de AVG niet meer, maar specifiek voor het commerciële stukje nog wel. Ook zou je hier kunnen spreken van smaad, omdat de indruk wordt gewekt dat die personen betrokken zijn bij de zwendel. Dus je zou zeggen, klacht bij Facebook en klaar. Maar nee, want de advertenties blijven langskomen.

Onduidelijk is voor mij waarom Facebook niet ingrijpt. Dat ze het zouden moeten kunnen, lijkt me geen discussie. Als je zo goed bent in dingen herkennen, dan moet steeds dezelfde persoon met naam toch makkelijk er uit te vissen zijn?

Een mogelijke verklaring is dat Facebook niet aansprakelijk wil zijn voor advertenties, en dat ze bang zijn een precedent te zetten door deze advertenties tegen te gaan houden. Want dan komt er morgen iemand met nog een claim, en daarna iemand die moest hoesten van een andere advertentie en dan houdt het nooit meer op.

Daar zit wat in juridisch: je bent aansprakelijk voor wat je publiceert. Alleen platforms zijn dat niet voor materiaal dat ze zonder filter doorlaten en waar ze zelf niet actief bemoeienis mee hebben. Ook voor advertenties, althans bij merkinbreuk zo bepaalde het Hof van Justitie in 2011. Weet je van de onrechtmatigheid in je advertentie (een nep-merkproduct) dan moet je ingrijpen. Ik zie niet in waarom dat voor dit soort nepreclames niet op zou moeten gaan, weten van onrechtmatig lijkt me ook hier niet zo héél erg moeilijk.

Het kan natuurlijk ook dat wij gewoon niet belangrijk genoeg zijn voor Facebook?

Arnoud

ING gaat persoonlijke aanbiedingen doen op basis van bij- en afschrijvingen, en ik weet niet waarom dat mag

ING gaat klanten ‘persoonlijke aanbiedingen’ doen op basis van hun bij- en afschrijvingen, las ik bij Tweakers. Het gaat om aanbiedingen van ING zelf, dus niet van externe partijen, en klanten kunnen zich er voor afmelden. Dat mag, zegt de bank: “Volgens de AVG moet er een wettelijke grondslag zijn voor het gebruik van persoonsgegevens. Gerechtvaardigd belang is ook een wettelijke grondslag die gebruikt kan worden voor direct marketing.” Maar is daarmee de privacyrechtelijke kous af, gezien de boosheid en het onbegrip van veel klanten dat hier niet met opt-in oftewel toestemming wordt gewerkt?

Het is veel mensen een doorn in het oog, maar het klopt juridisch dat je zonder toestemming oftewel opt-in mensen reclame onder de neus kunt duwen. De enige situatie waarin dat niet kan, is bij e-mailreclame: de Telecommunicatiewet eist gewoon altijd opt-in oftewel toestemming (behalve bij mailings aan klanten, daar is het dan weer opt-out). Maar wat ING hier doet, is geen e-mailreclame voor zover ik kan zien, dus niks met de Telecomwet te maken.

De AVG kent naast toestemming (opt-in) nog vijf redenen om iemands persoonsgegevens te mogen verwerken – juridische taal voor onder meer “iemand langs elektronische weg een reclameboodschap vertonen die op hem toegespitst is”. De door ING ingeroepen reden is het eigen gerechtvaardigd belang, wat vereist dat je een eigen belang aandraagt dat legitiem is en een belangenafweging (al dan niet met invoering van privacybeschermende maatregelen) maakt waarom jouw belang wint van de privacy van je klanten of andere betrokkenen.

Direct marketing staat letterlijk in de AVG genoemd als een voorbeeld van een eigen belang. Daarmee is het dus in principe mogelijk om direct marketing zonder toestemming te doen, mits je de belangenafweging met privacy rond krijgt. En daar zit hem natuurlijk de kneep, want wat zijn je argumenten dan? Enkel “wij hebben zin in marketing dus dat gaan we doen” voelt wat mager, maar ik kan niet ontkennen dat marketing als deel van de vrijheid van ondernemen (een grondrecht) aan te merken is. Net zoals journalistiek of kunst ook mag zonder toestemming.

Het zal dus neerkomen op de privacy-afweging. Hoe ernstig is het gebruik van de gegevens, en hoe belangrijk is het marketingbelang in deze context? Daar heb ik in dit geval wel een mening over. Want we hebben het hier niet over zomaar wat gegevens van willekeurige personen, maar over toch behoorlijk privé aanvoelende gegevens, namelijk je financiële handel en wandel. Niet voor niets is het eigenlijk altijd een datalek als je financiële informatie kwijt raakt over iemand. Daar marketing op bedrijven is dan wel behoorlijk invasief.

En ja, dan is het leuk dat je een opt-out biedt en dat het alleen eigen producten zijn. Dat zijn argumenten om de belangenafweging naar je voordeel toe te trekken. Want eigen producten zijn minder erg dan verkoop aan derden, en een opt-out is zeg maar de best practice bij direct marketing op basis van eigen belang. Maar die maatregelen kun je bij iedere vorm van marketing met alle mogelijke gegevens inzetten, en daarom vind ik ze niet sterk. Verder lees ik geen echt inhoudelijke argumenten (“70% van onze klanten geeft in een trial aan deze reclame waardevol te vinden”, kijk dat was nou eens een bevinding geweest) en daarom concludeer ik dus eigenlijk meteen al dat dat helemaal niet mag.

Daarnaast kun je nog andere stevige bezwaren aan laten rukken: die financiële gegevens zijn verstrekt voor het doel van de bancaire dienstverlening, en marketing van andere producten heeft volgens mij niets te maken met de eigenlijke dienstverlening. Kun je dan wel spreken van doelbinding, alleen hergebruiken voor verwante doelen? De AVG (artikel 6.4) is nogal strikt bij hergebruik voor andere doeleinden, en eist onder meer dat je expliciet rekening houdt met het verband tussen origineel en nieuw doel, de aard van de gegevens en de relatie tussen betrokkene en bank. Ook vanuit die hoek zie ik niet hoe je het argument rondkrijgt dat je gewoon marketingboodschappen mag gaan genereren. (Oh, en je schijnt ook nog iets te moeten met privacy by default van de AVG: waarom zou je deze optie net net zo goed standaard uit kunnen zetten.)

Alles bij elkaar kan ik me dus niet voorstellen dat dit overeind blijft. De AP heeft al gemeld dit te gaan onderzoeken.

Arnoud

Mag een festivalorganisatie zelf boetes uitdelen voor strafbare zaken?

De organisatie van de Zwarte Cross gaat zelf boetes uitdelen aan stiekeme rokers op het festival. Wie betrapt wordt met een sigaret, moet – na een eerste waarschuwing – 70 euro dokken. Dat meldde het AD onlangs. Niet echt internetrecht, maar het raakte kennelijk veel lezers want ik kreeg er nogal wat vragen over. Mag dat zomaar, zelf boetes uitdelen als organisatie? En maakt het dan nog uit of het zoals hier gaat om een strafbaar feit, of mag je als organisatie dat ook zelf verzinnen? Want dan weet ik nog wel wat leuks voor in mijn algemene voorwaarden, om een lezer te citeren. En inderdaad, dat kan een heel eind.

De organisatie van het festival zet de bijzondere stap omdat ze helemaal klaar is met de torenhoge rookboetes die ze zelf ontvangt; vorig jaar was dat nog zo’n 20.000 euro. Logisch dus dat men harder wil optreden tegen rokers. Er is overleg geweest met Justitie, maar ik snap niet goed waarom want dit is een puur civiele kwestie: de boete wordt opgenomen als algemene voorwaarde, oftewel deel van de regels om het festival te mogen bezoeken. Wie een kaartje koopt, gaat dus akkoord met het rookverbod versterkt met boete.

In principe is dat zonder meer mogelijk. Contractsvrijheid staat toe dat je een boete afspreekt bij overtreding van een verbod (of meer algemeen, bij een niet-nakoming). De wederpartij kan immers piepen voordat hij het contract aangaat, dus als hij dat niet deed dan vond hij de boete redelijk, kennelijk. Of hij las de voorwaarden niet, maar dat is juridisch natuurlijk geen argument. (Zie deze zaak uit 2010 waarin een forumspammer 10.000 euro contractuele boete moest betalen.)

Bij consumenten ligt dat iets anders. Die hebben niets te piepen over het algemeen, dus daar komt de wetgever ze tegemoet. Het is niet perse verboden om bij consumentencontracten een boete op te nemen, maar de rechter moet er wel extra streng naar kijken. Ook als de consument er niets over gezegd heeft in de rechtszaak – ambtshalve toetsing, heet dat in het jargon. De rechter moet dan onderzoeken of de boete logisch en redelijk is gezien de soort overtreding, en zo niet dan gaat er een dikke streep doorheen.

Een factor van belang is dan inderdaad of de boete staat op strafbaar gedrag, ten opzichte van gewoon hinderlijk of vervelend doen. In deze zaak van vorig jaar was het een huurder verboden -met boete- om de woning onder te verhuren, inclusief kortdurend AirBnB verhuur. De verhuurder had daar een reden voor, namelijk dat hij van de gemeente een boete zou krijgen als dergelijke onderverhuur plaatsvond. In die context vond de rechter het boetebeding niet oneerlijk.

Gezien de werkwijze van de Zwarte Cross-organisatie zou ik zelf ook denken dat deze aanpak redelijk is, en dat de boetes dus contractueel niet te vernietigen zijn.

Arnoud