Kandidaat zijn zonder dat je het weet, mag dat?

Voor het radiospel ‘De Uitverkorene’ stuurt Qmusic een privédetective af op onbekende Nederlanders. Dat meldde RTL maandag. Het concept: een Nederlander wordt door een privédetective gevolgd. Wie de gelukkige denkt te zijn en dat raadt, wint 10.000 euro. De kandidaat-zonder-wil wordt gekozen op basis van een “goede daad” die hij eerder verricht heeft, maar wel eentje die Q-Music in scène heeft gezet. Het signalement wordt enigszins generiek opgebouwd en alleen op basis van gegevens verkregen in de openbare ruimte. Desondanks de vraag: huh, sinds wanneer mag dat?

“Je mag willekeurige personen gewoon observeren in het publieke. Het gebeurt wel vaker, bijvoorbeeld in stalkingszaken.” aldus de verdediging van het programma in een notendop. Eh ja, maar dat is omdat er dan een zwaarwegend belang is, namelijk het vastleggen van stalkingsgedrag zodat je aangifte kunt doen. Een andere reden om mensen te observeren, is fraude bij bijvoorbeeld ziekmeldingen op te sporen. En zelfs bij het onderzoeken van zeg overspel in een relatie kan ik me nog wat voorstellen bij een zwaarwegend belang om dat te willen weten.

Hier gaat het echter om een zelfbedacht belang: men zet een “goede daad” in scène, zoals een portemonnee neerleggen die iemand dan opraapt en retourneert. En dan wil je vervolgens die persoon in het zonnetje zetten met een opsporingsbericht en een privédetective. Nee, daar vind ik dan toch wel wat van.

Hoe zou het dan wel moeten? Geen idee eerlijk gezegd. Ja, toestemming vragen aan de betrokkenen maar dan is de lol er wel een beetje af natuurlijk. De enige manier om dit te spelen is via de belangenafweging van de grondslag “eigen gerechtvaardigd belang”. En omdat het hier gaat om puur entertainment, kun je natuurlijk spreken van vrijheid van meningsuiting maar sterk zal dat niet zijn. Daarmee is het moeilijk het privacybelang van de kandidaten-in-spe te overrulen.

En ja, mensen worden gevolgd in het publiek domein, in het openbaar. Maar dat maakt niet uit bij privacy: die houdt niet op bij de voordeur. Ook op de openbare weg heb je recht op privacy, waaronder dus ook valt het structureel vastleggen van je persoonsgegevens met als doel deze in een televisieprogramma te gebruiken. De openbaarheid van de gegevens is een factor in die belangenafweging, maar geen doorslaggevende.

Arnoud

Mag een website je vliegreis veranderen als je er een hotel bij doet?

Een interessante vraag op het Tweakersforum:

Vanmiddag heb ik via een website vliegtickets geboekt. Na het uitzoeken van de tickets stonden er 2 knoppen in beeld. “Boek nu” en “Toon prijs incl. hotel’. Aangezien ik een hotel nodig heb voor de 2e knop gekozen. … Helaas zie ik pas in de bevestiging dat het ineens heel andere vliegtickets zijn (andere luchthaven (in Londen) en andere tijden). [De helpdesk zegt] “We zien dat wanneer er een hotel geselecteerd word er andere vluchten mogelijk zijn, welke vlucht er aan verbonden was kon u zien via de vluchtdetails.”

Wat een merkwaardig verhaal. Het komt er dus op neer dat als je een vlucht met hotel boekt, men uitkomt bij andere vluchten en voor het gemak die maar gelijk in de plaats stelt van de uitgekozen vluchten. Dat kan dus kennelijk inclusief een volledig ander vliegveld in de gewenste stad zijn?

Uiteindelijk blijkt het wel zo te zijn (Bekijk de video!) dat men een aparte pagina met een boekingsoverzicht toont, met daarin de aangepaste -andere dus- vluchtgegevens opgenomen. De vraagsteller hád het dus kunnen weten, als hij die pagina aandacht had gelezen en dan op de definitieve knop voor betaling had gedrukt. Vanuit dat perspectief valt er dus weinig te verdedigen. Wie niet leest wat hem aangeboden wordt, moet niet klagen dat hij iets krijgt wat hem niet opgevallen was.

Daar staat tegenover dat we in het consumentenrecht echt wel meer verwachten dan “had je maar moeten lezen”. Verkopers (en dus ook reisorganisaties en bemiddelaars) moeten actief aan de bak; zij hebben informatieplichten, mogen geen misleidende praktijken plegen en moeten zo duidelijk mogelijk zijn in wat ze aanbieden. Tot en met de expliciete tekst “betalingsverplichting” bij de bestelknop, enkel “Nu bestellen” of “Nu definitief boeken” is juridisch niet genoeg.

Ik zou zeggen dat als iemand in een boekingsproces kiest voor vlucht A vanaf Schiphol om 14:20, en hij er dan een hotel bij boekt, hij niet zomaar hoeft te verwachten dat de vlucht verandert in eentje vanaf Londen Stansted (of voor mijn part Eindhoven Airport) om 12:10. Je vertrouwt erop dat je vérder gaat in het boekingstraject, niet terug naar de keuze hoe en wanneer je wilt vliegen. Mentaal heb je dus onthouden dat de vlucht al gedaan is, alleen nog een hotel erbij.

Vanuit dat standpunt is het dus vrij essentieel om te signaleren dat de gekozen vlucht is veranderd. En daarmee wordt het dus een plicht om dit te doen, op straffe van vernietigbaarheid van de combinatieboeking hotel en vlucht. Ongeacht of de juiste gegevens op het eindscherm stonden; het niet tonen van de expliciete “Let op, dit is anders” boodschap levert een misleidende omissie op.

Wat vinden jullie? Moet je gewoon beter lezen, of is het de taak van de reisorganisatie om te waarschuwen?

Arnoud

HP kan blokkeren generieke inktcartridges niet met het octrooirecht afdwingen

Printermakers zoals HP hebben graag dat je hun originele cartridges gebruikt, maar vanwege de kosten willen veel mensen toch liever een merkloze (generieke) cartridge. Het is dan ook niet gek dat je vaak ziet dat namaak van cartridges op allerlei manieren wordt tegengewerkt door printermakers. Dat ondervond ook het Nederlandse bedrijf Digital Revolution, bekend van 123inkt.nl, dat al enige tijd in een geschil met HP is verwikkeld over het verkopen van eigen cartridges die passen in (en dus zouden moeten werken met) HP printers. De laatste stap in dit geschil is een uitspraak van de Hoge Raad, en wel eentje in het voordeel van Digital Revolution: het octrooirecht van HP op haar cartridges mag niet in de weg staan aan de verkoop van zulke cartridges.
HP heeft sinds 2007 een octrooi op een techniek voor printercartridges, die als ik het goed lees gaat over een protocol voor het herstellen van mogelijke foute informatie bij het uitlezen van een cartridge. Dat is van belang om te voorkomen dat een defecte cartridge tot fysieke schade aan de printer leidt. Dit protocol wordt uitgevoerd bij het plaatsen van een nieuwe cartridge.

Toevalligerwijs had je die techniek altijd nodig als je een cartridge wilde maken die werkt met HP printers, omdat die printers bij het niet volgen van het protocol concluderen dat de cartridge defect is, en hem dan weigeren. Digital Revolution had dus het protocol ingebouwd in haar cartridges, en kreeg toen het verwijt van octrooi-inbreuk naar haar hoofd.

In eerste instantie had de rechtbank het octrooi nietig verklaard. Er was een eerdere publicatie waarmee de uitvinding niet nieuw zou zijn. Dan kan er van inbreuk natuurlijk geen sprake zijn. In hoger beroep werd dat teruggedraaid, maar kreeg Digital Revolution via een andere route alsnog gelijk: als iemand een HP printer koopt, dan krijgt hij een impliciete licentie voor gebruik van dat protocol. Ook als dat via een cartridge van een derde gebeurt.

De Hoge Raad bevestigt nu dat laatste. Zij bevestigt wat het Hof al zei:

Aangezien degene die een HP printer aanschaft mag verwachten dat de printer normaal moet kunnen functioneren, moet die toestemming – behoudens bij de aanschaf van de printer overeengekomen beperkende voorwaarden, die niet zijn gesteld of gebleken – geacht worden zich tevens uit te strekken tot het gebruik van voor die printer geschikte cartridges die zelf geen inbreuk maken op enige productconclusie, zoals hiervoor is vastgesteld.

Het octrooi ging immers over printers die praten met cartridges, en niet apart over cartridges. Juridisch gezien maakt het nogal uit of een object zelf inbreuk maakt of ‘slechts’ ingezet kan worden om een inbreuk elders te verrichten.

Een mooie slag dus voor Digital Revolution, want in vrijwel alle gevallen is het de printer die het slimmigheidje (het protocol) uitvoert en de cartridge slechts een domme meewerkende partij. Daarmee is het dus in principe altijd de printer die de inbreuk maakt, en volgens de Hoge Raad is dat legaal wegens uitputting – als je een printer van HP koopt, mag je ook hun cartridge-validatie doen met zelf aangeboden cartridges.

Arnoud

Wat moet je geregeld hebben als je als ICT-ondernemer komt te overlijden

Misschien een luguber onderwerp, maar wel iets waar je zakelijk over na moet denken als je een bedrijf hebt. Zeker als je ook personeel of partners hebt, want die worden dan geraakt in hun bedrijfsvoering. Natuurlijk speelt dit bij iedere ondernemer wel, en niet alleen bij ICT-ondernemers, maar er zijn wel een paar speciale aandachtspunten die voor ICT-dienstverlening uniek zijn. Maar het belangrijkste is: denk er over na en regel het ruim voordat het een issue zou kunnen gaan worden. Want anders is het voor je collega’s, personeel of nabestaanden een bijzonder complex, confronterend en ook duur traject.
Het hangt van de rechtsvorm af wat er gebeurt met je bedrijf als je overlijdt. Ben je een eenmanszaak, dan houdt deze op te bestaan na overlijden. Je kunt dat anders regelen, door in je testament op te nemen hoe het verder moet met de onderneming en de bijbehorende bedrijfsmiddelen. (Die zijn namelijk deel van je privévermogen.) Bij een vennootschap onder firma hoort in het VOF-contract te staan wat er gebeurt als een vennoot overlijdt. En bij een besloten vennootschap gaat het primair over de eigendom van je aandelen. Vaak is vastgelegd dat deze naar de andere vennoot gaan, al dan niet tegen een afkoopsom. Maar ga na hoe je wilt dat het verloopt, en leg dat vast.

Een speciaal punt van aandacht voor ICT-ondernemers is je auteursrecht. Wanneer je als directeur software maakt, of andere werken waar auteursrecht op rust, dan is niet gezegd dat die rechten aan je bedrijf toekomen. Je bent geen werknemer, dus de gewone regel “het is voor werk, dus het is van werk” gaat hier niet op. Heb je niets geregeld in je testament of in een aparte ondertekende akte, dan is het mogelijk dat je auteursrechten naar je erfgenamen gaan in plaats van naar de collega of partner die het bedrijf voortzet. Dat is natuurlijk bepaald onhandig.

Regel dus expliciet (en met handtekening) dat de rechten bij de juiste entiteit komen te liggen. En let op: een algemene zin in je VOF- of managementcontract dat alle bedrijfsmiddelen of “resultaten van vlijt en inspanning” overgaan naar het bedrijf, is niet genoeg. Een auteursrecht draag je alleen over als concreet is vastgelegd om welk werk het gaat. En er moet een handtekening onder staan.

Daarnaast heb je als bedrijf vaak de nodige accounts bij diensten van derden. Dat kan iets simpels als de bedrijfs-Twitter zijn tot een SaaS-dienst waar je als bedrijf van afhankelijk bent. Misschien betaal je die nog steeds met je privé-creditcard, omdat dat handiger was toen je begon. Zet dat even om naar een zakelijke betaalmogelijkheid, net als het gekoppelde telefoonnummer voor accountherstel. En bedenk een manier om het wachtwoord veilig beschikbaar te hebben voor je zakenpartner(s) die met je bedrijf doorgaan.

Bij je zakelijke social media wil je misschien het wachtwoord niet delen. Wat moet een collega immers met jouw Linkedin? Maar wat moet er dan met die dienst gebeuren? Wie gaat namens jou dan het account bevriezen of opheffen? Er is een procedure voor maar misschien is het makkelijker om toch het wachtwoord ergens vast te leggen, zodat iemand bij overlijden snel het account weg kan halen, of juist een bericht kan plaatsen van overlijden.

Hebben jullie nog meer tips?

Arnoud

Een cent overmaken is wel een heel creatieve manier van spammen

Het betreft een door klaagster via haar privé bankrekening ontvangen uiting, onder meer omtrent de bijschrijving van € 0,01 op haar bankrekening. Wacht, wat. Ja inderdaad, dat is hoe een recente uitspraak van de Reclame Code Commissie over ongewenste elektronische reclame begon. KPN had een consument een cent gegeven, en in de omschrijving reclame opgenomen voor een nieuwe dienst naar aanleiding van het stoppen van de dienst ISDN (nee dat wist ik ook niet, dat ISDN stopt). KPN kon niet onderbouwen hoe ze aan de gegevens van de consument was gekomen, waarop deze naar de RCC stapte voor een uitspraak over of dit nu de Telecommunicatiewet overtreedt.
De gewraakte overboeking had als omschrijving:

ISDN stopt Wij helpen u verder. Bel gratis 0800-5025 op werkdagen 09.00 17.30u voor een persoonlijk advies. Voor info: kpn.com/ ISDNstopt IBAN: (bankrekeningnummer) Kenmerk: (een nummer) Datum maandag 12 november 2018 Bedrag € 0,01 Tegenrekening (in de bij de klacht overgelegde uiting weggelakt) Mutatiesoort Verzamelbetaling

Ik zou daar in mijn internetbankieren ook een tikje chagrijnig van worden. Dit riekt naar reclame, KPN’s eerste standpunt dat sprake was van een “servicebericht” ten spijt. De term ‘servicebericht‘ is in de e-mailmarketing ingeburgerd als vakterm voor mails die geen reclame zijn. Mijn vuistregel daarvoor is wel dat je het eigenlijk niet leuk vindt om te sturen – dit weekend gaat uw internetdienst offline, de levering is helaas vertraagd, dat werk. Bovenstaand bericht voldoet daar natuurlijk voor geen cent (haha) aan.

Reclame dus. Maar vrij zeldzaam, deze manier. Hoe kon dat gebeuren? KPN had een zakelijke klant gevonden die aan het bankrekeningnummer van deze mevrouw was gekoppeld, en die zou de reclame-uiting wel hebben willen ontvangen / de service hebben willen genieten. Dat gelooft de RCC inderdaad ook niet. Deze merkt de reclame dan ook aan als verboden spam onder de Telecommunicatiewet.

Je kunt als jurist natuurlijk nog wel enige vraagtekens stellen bij of dat laatste écht zo is. Immers, de wet definieert spam als:

Het gebruik van automatische oproep- en communicatiesystemen zonder menselijke tussenkomst, faxen en elektronische berichten voor het overbrengen van ongevraagde communicatie voor commerciële, ideële of charitatieve doeleinden aan abonnees of gebruikers (…)

Je kunt je dan natuurlijk afvragen of wel sprake is van een automatisch communicatiesysteem. Ik vind het een tikje gezocht om te spreken van een “communicatiesysteem” waar het enkel gaat over een veld waar je een opmerking bij een overboeking achterlaat. Is dat ‘communiceren’ met de ontvanger van dat geld?

Arnoud

Nee, ik blijf liever moddervet – Hoe illegaal is confirmshaming onder de AVG?

Kent u dat? Dat je gevraagd wordt je in te schrijven voor het een of ander, en dat de “nee” optie wordt voorzien van een beschamende kwalificatie. “Ja, ik wil de slankwordennieuwsbrief / Nee, ik blijf liever moddervet”. Of “Ik wil een groentetuin starten / Nee, ik weet alles al”. Of “Ja, houd me op de hoogte / Waaahh, ikke willen niet”. Lekkere voorbeelden te over bij de Confirmshaming Tumblr. Een paar lezers (dank) vroegen me, hoe legaal is dat nu eigenlijk, mensen proberen over te halen om ja te zeggen door van de nee een schaamtevolle gebeurtenis te maken. Want is het nog wel een vrije keuze als de nee voorzien is van een zó botte diskwalificatie?
Onder de AVG moet toestemming in vrijheid worden gegeven, en deel daarvan is dat je geen sancties koppelt aan het weigeren van toestemming. Dit is waarom het debat over cookiemuren speelt: iemand de toegang tot je site ontzeggen als hij geen toestemming voor marketing/profiling geeft, kun je zien als een sanctie. Maar het speelt natuurlijk niet alléén bij cookies.

Confirmshaming is het fenomeen waarbij je de keuze om de gevraagde toestemming te weigeren voorziet van een negatieve kwalificatie, specifiek eentje waarbij de gebruiker schaamte over zichzelf afroept. “Nee, ik blijf graag een loser zonder toegang tot superdeals”, bijvoorbeeld. Het idee is dan natuurlijk dat je dan liever de schaamte vermijdt en toch maar “ja” klikt. Dit artikel maakt duidelijk dat schaamte een zeer sterke emotie is om mensen over te halen:

“Because guilt is experientially bad, the act of making another person feel guilty clearly qualifies as an aversive interpersonal behavior. To make someone feel guilty is to inflict a negative, undesired emotional state that most people normally try to avoid.”

Het gaat hier natuurlijk niet om fysieke of juridische dwang, maar ik denk dat zo’n sterke negatieve emotionele reactie oproepen toch wel sterk in de buurt komt. Ik zie dan ook wel wat in het argument dat je hier niet echt vrij gelaten wordt.

Arnoud

Activision betaalt medewerkers om zwangerschappen te volgen via gezondheidsapp

Activision Blizzard betaalt vrouwelijke medewerkers om gegevens over hun vruchtbaarheid en zwangerschap in te voeren in de gezondheidsapp Ovia. Dat meldde Tweakers onlangs. De medewerkers die vrijwillig kiezen hieraan mee te doen, krijgen hiervoor dagelijks een kadokaart ter waarde van een dollar. De gegevens worden geanonimiseerd en als statistieken weergeven, met als doel -hou je vast- “het bedrijf in een competitieve industrie te laten excelleren en bijdragen aan het vasthouden en laten terugkeren van vrouwen met vaardigheden”. Mag ik een teiltje? En ondertussen de vraag, mag dat als je dat in Europa zou doen?
Gegevens over zwangerschap vallen binnen Europa onder het strenge regime van de bijzondere persoonsgegevens, namelijk onder het kopje ‘gezondheid’. Dat betekent dat verwerking van die gegevens verboden is, tenzij er een uitzonderingsgrond van toepassing is. Voor werkgevers is er een mogelijke grond, de arbeidsgezondheid en de “de beoordeling van de arbeidsgeschiktheid van de werknemer” (artikel 9 lid 2 sub i AVG). Een zwangere vrouw heeft een bijzondere positie, dus dat moet je kunnen registreren voor je bedrijfsvoering. Ook kun je het gooien op de Uitvoeringswet AVG, waarbij je die gegevens mag gebruiken als dat noodzakelijk is voor een goede uitvoering van wettelijke voorschriften (en die zijn er dus, ter bescherming van de vrouw).

Het soort actie van Blizzard kan ik moeilijk zien als zo’n uitzonderingsgrond. Tenzij je zegt, die app is bedoeld om bij te houden wat we wettelijk eigenlijk al moesten als werkgever, en die statistieken ten behoeve van kuchkuch excellentie zijn geen persoonsgegevens. Ik zie alleen dat er een héleboel gegevens worden verzameld (“… lopen uiteen van de status van lichaamsfuncties, medicijngebruik, gemoedstoestand, tot aan de geslachtsdrift”) en kan dat niet goed rijmen met de wettelijke taak als werkgever.

Maar er wordt uitdrukkelijk vrijwillig toestemming gevraagd, staat in het artikel. Dan zou het oké moeten zijn, want “uitdrukkelijke toestemming voor welbepaalde doelen” heft ook het verbod op. Dan kom je ‘gewoon’ uit bij een onderzoek onder zwangere vrouwen die voor een leuke cadeaukaart vrijwillig gegevens geven over hoe het met ze gaat, waar me an sich niets mis mee lijkt.

Alleen krijg je dan de complicatie omdat het hier gaat om werknemers. Die kunnen eigenlijk geen toestemming geven, omdat ze in een afhankelijkheidsrelatie zitten naar de werkgever toe. Of dat nu is dat ze een nieuw contract willen, een loonsverhoging of alleen maar hun baan op dezelfde manier terug na het ouderschapsverlof, doet er niet eens toe. Er zal altijd iets van een gevoel van dwang zijn, waardoor je als werknemer niet vrijwillig kunt beslissen.

Heel misschien dat het kan omdat het énkel gaat om statistieken. Dat kun je denk ik wel vrijwillig vragen, wil je meedoen aan dit onderzoek. Als je dan ook borgt dat je niet hoort wie er meedoet, dan zie ik wel weer vrijwilligheid ontstaan. Alleen, de werkgever weet het hier wél (je krijgt immers die cadeaubon) en deel van de inzet van de data is ook verbetering van het bedrijf. Dan voelt het ergens toch als een soort moetje, en dat zou tegen de AVG zijn.

Arnoud

Curatoren verkopen geregeld klantgegevens zonder toestemming na faillissement

Curatoren verkopen na bedrijfsfaillissementen geregeld klantgegevens door, waaronder die van failliete webwinkels. Dat meldde Tweakers woensdag. Zij baseren zich op onderzoek van De Groene Amsterdammer en onderzoeksplatform Investico. Zij bekeken verschillende faillissementen en de dataverkoop die daarmee gemoeid ging. Zo’n dataverkoop mag niet, en wie zegt van wel -of dat het ingewikkeld is- die heeft het keihard fout. Ik ergerde me dan ook rot aan het bericht. Ik wil best geloven dat niet iedere curator even diep in de AVG zit, maar de partijen die die data kopen die moeten gewoon weten dat ze privacyheling plegen.
Curatoren moeten natuurlijk de failliete boedel te gelde maken, en ik zie heus wel dat er geld te verdienen is met een lijst klantgegevens of relaties. Er zijn altijd partijen die daar geld voor geven. Deze praktijk speelt dan ook al vele jaren. Het belang van zo’n bestand was tien jaar terug niet zo heel erg groot, en je merkte er niet altijd wat van als je gegevens werden doorverkocht. Maar vandaag de dag is dat wel anders.

Onder de AVG zijn de regels vrij simpel: zowel de kopende als de verkopende partij moet een eigen grondslag hebben om dit te mogen doen. Dat je iets van een curator koopt, betekent nog niet dat je er wat mee mag doen. En als je er niks mee mag doen, dan mag je die gegevens niet hebben. Dataminimalisatie, verwijderplicht.

“Het belang van de boedel gaat gewoon voor”, zegt een curator dan. Zou hij dat ook zeggen bij een partij asbest of Viagra-pillen die hij in de boedel aantreft? Ik kan me het niet voorstellen. Ja, ik weet dat de AVG erg ingewikkeld kan zijn, maar denk dan cynisch wel altijd “vooral voor mensen die er baat bij hebben dat ze het niet begrijpen”. Want je voelt op je klompen aan dat databestanden met klantgegevens niet bedoeld zijn voor derden om reclame op te doen. Dus dan mag het niet.

Oké, het hielp niet dat de AP eind 2017 op haar website expliciet vermeldde dat curatoren wel die gegevens mogen verkopen. Maar die zin is snel weer weggehaald, en terecht. Ik blijf cynisch: tot 2017 was het dus heel onduidelijk hoe de wet werkte, ondanks dat de AP op diverse manieren aangaf dat het niet mocht. En in 2017 was het dan ineens wél duidelijk dat het mocht omdat de AP het zei, en nu de AP weer zegt dat het niet mag is het heel onduidelijk en dus blijven we het maar doen. Ik kan daar met mijn eenvoudige juristenpet niet bij.

Arnoud

Wijkagent Jan trok alles en iedereen na en dat is computervredebreuk, wacht wat?

De politieman die op de diensttelefoon de ‘opsporingsapp’ raadpleegt, moet iedere klik kunnen verantwoorden. Dat las ik in NRC Handelsblad. Ene agent Jan kon dat niet. Hij klikte maar raak: meer dan 6.000 bevragingen in het ‘Basisvoorziening informatie – Integrale bevraging’ (BVI-IB) systeem van de politie, en nog vanaf zijn privételefoon ook. Voor een deel werkgerelateerd – het natrekken van dure auto’s die hij op vakantie langs zag komen – maar ook echt privé, zoals het natrekken van een vriend van zijn zoon en de auto van zijn zwager. En dat werd een zaak wegens, wat krijgen we nou: computervredebreuk. Nee, die moest ik ook drie keer lezen.
Dat je als agent niet zomaar Jan (haha) en alleman gaat bevragen in het informatiesysteem, dat snap ik zeker nog wel. Een disciplinaire straf had me dan ook volkomen logisch geleken. Ook het gebruik van de privételefoon is vast tegen interne regels, dus daar een tik voor op de vingers lag ook wel in de lijn der verwachting. Maar de politie gooide het op computervredebreuk, nadat Jan in beeld was gekomen bij een onderzoek naar een hennepkwekerij en daarbij was gebleken hóe vaak en hóe veel mensen hij in dat systeem onderzocht.

Computervredebreuk is het opzettelijk en wederrechtelijk binnendringen in een computersysteem, terwijl je weet dat je daar niet hoort te zijn. Of je een beveiliging doorbreekt, is al vele jaren niet meer relevant. Als Jan mij dus zijn telefoon geeft, en ik pak die BVI-IB app en ik check de buurman, dan pleeg ik een strafbaar feit. Maar Jan zelf mág die basisvoorziening inzetten, dat is deel van zijn werk. Dus hoe wordt excessief een dienst gebruiken computervredebreuik?

De rechtbank ziet inderdaad een vorm van binnendringen in het opzoekgedrag van Jan:

De rechtbank is daarom van oordeel dat verdachte bij de niet werk gerelateerde bevragingen de grenzen van zijn autorisatie ver te buiten is gegaan. Die autorisatie was verdachte immers juist uitsluitend ter beschikking gesteld met betrekking tot de uitoefening van zijn werk binnen de politie. … Door zijn inloggegevens te gebruiken voor doeleinden die ver buiten de grenzen van zijn autorisatie vallen, heeft verdachte onbevoegd gebruik gemaakt van de servers van de politie. Naar het oordeel van de rechtbank is verdachte daarmee opzettelijk en wederrechtelijk binnengedrongen in een geautomatiseerd werk (…)

Het heeft me nooit lekker gezeten dat ergens mogen inloggen maar dan inhoudelijk te ver gaan, kan leiden tot een strafbaar feit. Want dat is waar dit op neerkomt. Ik snap het achterliggende argument echt wel, maar volgens mij wordt hier echt op een oneigenlijke manier dit misdrijf ingezet om een ernstig ambtsfalen aan te pakken. Want wat is nu “ver te buiten” gaan?

Arnoud

Gelden de strenge Ierse regels over dashcams ook bij ons?

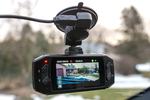
Steeds meer mensen nemen een dashcam, en daarom leek het ons goed de regels daarover eens netjes uit te leggen. Aldus mijn parafrase van de nieuwe dashcamregels van de Ierse Autoriteit Persoonsgegevens. Of nou ja, nieuw: het is een invulling van de AVG die in Ierland natuurlijk net zo goed geldt als bij ons. Maar allemachtig wat een stoffig stuk en hoe onwerkbaar hebben ze het opgeschreven. Je zou bijna gaan denken dat je maar beter géén dashcam in je auto moet nemen. Ik ben er nog niet uit of dat de bedoeling is.

De AVG kent natuurlijk heel veel regels, en als je die gaat toepassen op een consument met een auto met daarin een naar buiten gerichte camera met opnamefunctie dan krijg je nogal wat. Informatieplichten: hang maar een duidelijke sticker op je auto. Register van verwerkingen: leg maar een papiertje thuis met waarom je een camera hebt en wat je doet met de beelden. Recht van inzage: op die sticker hoe mensen je kunnen bereiken voor inzageverzoeken. Vergeetrecht. Eh. En ga zo maar door. Oh ja, en als de politie het vraagt dan moet je wel een belangenafweging maken.

Op zich is het allemaal niet zo héél raar, dit krijg je als je regels bedoeld voor grote organisaties loslaat op een privésituatie. Maar het leest wel erg absurd natuurlijk, als je in die regels ook geen momentje ruimte toont voor de unieke situatie of het zeer kleinschalig karakter. Ik ben zeg maar verrast dat je geen PIA moet uitvoeren voor je de dashcam in gebruik mag nemen.

Geldt dat nu ook bij ons? Nou ja, de AVG is een Europese wet dus die regels gelden hier net zo goed. En als je die op dashcams loslaat dan krijg je natuurlijk hetzelfde verhaal, maar dan in het Nederlands.

Helemaal lekker voelt dat niet, zeker niet gezien de praktijk hier dat iedereen er gewoon vrolijk mee rondrijdt en aangifte doet (of verzekeringsclaims indient) wanneer de beelden wat relevants bevatten. Het wil er bij mij dan gewoon niet in dat de AVG dit heeft willen doorkruisen en verbieden (of zo onwerkbaar maken dat het de facto verboden is).

De AVG kent natuurlijk een uitzondering voor strikt persoonlijk of huishoudelijk gebruik. Maar die wordt heel beperkt uitgelegd – de Ieren concluderen vrij eenvoudig dat deze niet opgaat bij een dashcam. Dat baseren ze op een uitspraak uit 2014 van het EU Hof van Justitie, die bij beveiligingscamera’s rond een huis gericht op de openbare weg concludeerde

Voor zover het gebruik van een videobewakingssysteem, zoals dat in het hoofdgeding, de openbare ruimte bestrijkt – zelfs gedeeltelijk – en hierdoor buiten de privésfeer geraakt van degene die door middel van dit systeem gegevens verwerkt, kan het niet worden beschouwd als een activiteit die met uitsluitend „persoonlijke of huishoudelijke doeleinden” wordt verricht (…)

Ik ben er nog steeds niet uit wat dit nu betekent. Bij iedere verwerking van persoonsgegevens kom je in andermans privésfeer, lijkt me zo. Dat is het hele punt van verwerken van andermans persoonsgegevens. Wat is een fundamenteel verschil tussen enerzijds een adresboek van een particulier en anderzijds een bewakingscamera van een particulier? Val ik onder de AVG als ik thuis zit en in de WhatsApp-buurtapp roep wie ik voorbij zie lopen?

Het enige echte argument dat ik kan bedenken, is dat je bij dat cameratoezicht uit die casus structureel andere mensen filmt op een specifieke plek. Dat is wel meer dan je adresboek of “er loopt nu een raar type met bontkraag, kent iemand die” appen naar de buren. Gezien het doel van de AVG zou ik het verdedigbaar vinden dat je dán zegt, nu gaat de wet lopen en ga je het maar eens netjes aanpakken.

Inderdaad, dat is precies het argument waarmee ik al jaren verdedig dat dashcams buiten het strafrecht vallen – de “aangebrachte” camera uit de strafwet is een camera die structureel één plek filmt. En dan zeg ik dus dat een dashcam die rondrijdt buiten de AVG valt, omdat deze niet structureel één plek filmt.

Als je dat niet accepteert, dan is dus ieder verwerken van persoonsgegevens dat je eigen huis(genoten) overstijgt een niet-huishoudelijke/niet-persoonlijke verwerking. Dan blijft er eigenlijk niets over, en ik kan gewoon niet geloven dat de AVG dat bedoeld heeft.

Arnoud