Instagram eist fotogebruiksrecht, gebruikers maken ophef (goh)

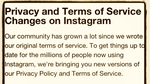
privacy-terms-instagramOphef om Instagram, las ik bij Tweakers. De gratis fotodienst heeft haar voorwaarden aangepast en claimt nu het recht om foto’s van gebruikers door adverteerders te laten gebruiken. En zoals gebruikelijk bij aangepaste voorwaarden van internetdienstverleners geeft dat heisa. Want gratis is leuk maar er moeten niet ineens dingen tegenover staan, ho ho.

Het lijkt zo’n onschuldig zinnetje in de nieuwe voorwaarden van Instagram (16 januari in werking):

To help us deliver interesting paid or sponsored content or promotions, you agree that a business or other entity may pay us to display your username, likeness, photos (along with any associated metadata), and/or actions you take, in connection with paid or sponsored content or promotions, without any compensation to you.

Maar ja, dit betekent inderdaad dat men je zelfgemaakte foto’s, je portret en alles dat er verder op je profiel staat, in advertenties mag belanden. Je blijft formeel eigenaar van de auteursrechten (die kunnen AV immers niet opeisen) maar hiermee krijgt Instagram een gratis licentie onder die rechten.

Mag dat? Ja, dat mag. Er is geen wet die dit eisen als tegenprestatie verbiedt. Heel misschien kun je nog iets privacyrechtstechnisch beargumenteren over je naam en portret, omdat daar eigenlijk een uitdrukkelijke toestemming voor nodig is en die kan niet in algemene voorwaarden worden opgeëist. Maar in de VS doen ze niet aan privacy (behalve in het geval “thuis met de gordijnen dicht”) dus daar zal Instagram niet echt wakker van liggen. Hoewel – er zijn staten die commercieel profiteren van naam of foto gereguleerd hebben.

Zou het moeten mogen? Tsja. Vorige zomer hebben we het hier al eens over gehad: wat mogen diensten opeisen in de voorwaarden? Daar kwam niet direct een consensus uit. Het lijkt me ondertussen wel verdedigbaar dat een dienst alles mag, zolang dat maar vooraf duidelijk is én je bij wijzigingen ruim de gelegenheid hebt om weg te gaan. De uitzondering zou voor mij zijn als een dienst van het kaliber Facebook ineens hele rare dingen eist – bij Facebook kun je praktisch gezien niet weg.

Ondertussen blogt Instagram dat de vertaalslag naar de juristen niet helemaal goed gegaan is en dat het niet hun bedoeling is om foto’s te gaan verkopen. Het ging alleen maar om “innovative advertising that feels appropriate on Instagram”, wat ontdaan van het geronk volgens mij neer komt op “we willen je gezicht in advertenties stoppen omdat dat de verkoop aan je vrienden verhoogt”.

Verder denk ik: wat had je dán gedacht? Instagram moet toch ergens de schoorsteen mee laten roken?

Arnoud
Ik moet van mijn werkgever op Facebook!

facebookEen lezer vroeg me:

Mijn werkgever maakte recentelijk een Facebookgroep aan en heeft alle werknemers op Facebookopgezocht en toegevoegd aan deze bedrijfspagina. Ik heb zelf nog geen Facebook maar werd vorige week toch vriendelijk verzocht die aan te maken “zodat we allemaal op Facebook zijn”. Kan ik dat weigeren?

Het lijkt me niet dat de werkgever dit kan eisen. Een Facebookprofiel telt als verwerking van persoonsgegevens, en dat kan een werkgever alleen van een werknemer eisen als dat óf nodig is voor het werk óf er een zeer dringend belang is dat zwaarder weegt dan de privacy van de werknemer.

Die eis van “nodig voor het werk” zie ik niet opgaan bij Facebook. Bij LinkedIn vind ik het iets twijfelachtiger of je kunt weigeren. LinkedIn is een zakelijk netwerk, en als een bedrijf zich profileert als ICT-minded dan wordt verwacht dat de werknemers via LinkedIn te vinden zijn.

Bij het zeer dringend belang kan ik me ook niets voorstellen hier. Als je (volgens de privacywaakhond dan) al toestemming nodig hebt voor een foto op je eigen site dan bij de perfide Amerikaanse persoonsgegevensjatters al helemaal, lijkt me.

Tenzij het in het arbeidscontract staat of men vrijwillig toestemming geeft, zie ik niet hoe je dit voor elkaar krijgt.

Ik snap ook niet goed waaróm je dit zou willen als werkgever. Een profielpagina op je site voor klanten, oké. Een LinkedInprofiel om te netwerken, alla. Maar Facebook, dat is toch totaal irrelevant voor het werk?

Arnoud

Ik moet heel juridisch lachen om die “Facebook Privacy Notice”

Onder het motto “geen idee wat het betekent maar het leest juridisch dus zal het vast wel nuttig zijn” knalt menig persoon de laatste tijd deze tekst op Facebook:

In response to the new Facebook guidelines I hereby declare that my copyright is attached to all of my personal details, illustrations, comics, paintings, professional photos and videos, etc. (as a result of the Berne Convention). For commercial use of the above my written consent is needed at all times!

By the present communiqué, I notify Facebook that it is strictly forbidden to disclose, copy, distribute, disseminate, or take any other action against me on the basis of this profile and/or its contents. The aforementioned prohibited actions also apply to employees, students, agents and/or any staff under Facebook’s direction or control. The content of this profile is private and confidential information. The violation of my privacy is punished by law (UCC 1 1-308-308 1-103 and the Rome Statute).

Ik ben blij dat ik geen Facebook heb want als ik dat de hele avond in mijn timeline zou zien, zou ik van ergernis helemáál overspannen raken.

Nee, het slaat helemaal nergens op, die Facebook notification. Tegen de tijd dat je een dergelijke tekst plaatst, ben je al lid van Facebook en dus ben je akkoord met hun gebruiksvoorwaarden. Je kunt dat niet achteraf opzij zetten of aanpassen, ook niet met een beroep op de Berner Conventie, het Verdrag van Rome (dat gaat over het Internationaal Strafhof, wtf?) of artikel 1-308 van de Uniform Commercial Code. Geen van die rechtsbronnen biedt jou de bevoegdheid om achteraf terug te komen op een contract dat je hebt gesloten.

En ook juridisch-inhoudelijk slaat het nergens op. Je kunt wel zeggen dat je auteursrecht hebt (en dat heb je ook inderdaad van die Berner Conventie) maar Facebook mag nog steeds alles dat ze in de gebruiksvoorwaarden van je eisen. Die voorwaarden hoeven niet schriftelijk te zijn gemeld, de hyperlink bij registratie is genoeg.

Ook melden dat je profiel privé en vertrouwelijk is, gaan je niet helpen, zelfs niet als je dat notificeert in een communiqué langs elektronische weg (in plaats van ze dat te zeggen per e-mail). Wederom, de voorwaarden van Facebook bepalen wat privé is – en belangrijker, wat Facebook mag doen met content die privé is. Toegegeven, als van specifiek content duidelijk is dat deze privé is dan mag Facebook die niet van de ene op de andere dag publiek maken (zoals ze ooit met foto’s deden door alles naar publiek te gooien) maar het idee dat je Facebook zelf zou kunnen verhinderen iets te doen (zoals jou bannen of je content verwijderen) met content op hun server is gewoon te hilarisch voor woorden.

Misschien dat deze tekst ingegeven is door het plan van Facebook om de feedbackregels aan te passen die zij moet volgen alvorens de voorwaarden te mogen wijzigen. Facebook vindt het niet meer leuk dat er gestemd moet worden, kort gezegd.

Dat artikel 1-308 UCC is trouwens een verhaal apart. Het artikel bepaalt kort gezegd dat je naar Amerikaans recht een overeenkomst onder protest kunt aangaan, oftewel onder voorbehoud van bepaalde rechten. Zo kun je een overeenkomst sluiten als niet op voorhand alles duidelijk is. Een handig juridisch trucje, maar ondertussen door rare figuren gekaapt die onder meer met dit artikel gaan beweren dat je jezelf buiten het rechtssysteem kunt plaatsen door een dergelijke disclaimer op te sturen naar de rechtbank. Een variant van het opzeggen van het sociaal contract met de Staat, wat ook niet kan. Like it or not (haha, hij zei “like” en Facebook), je valt onder het recht en daar is geen ontsnappen aan.

Aan Facebook valt wél te ontsnappen: zeg je account op en alle rechten die FB heeft op je content komen te vervallen. Of je daarna opnieuw lid kunt worden mét een geldig voorbehoud van rechten, betwijfel ik maar díe rechtszaak wil ik wel eens zien.

Arnoud

Facebooken en het overtreden van een relatiebeding

En we hebben er weer eentje: een overtreden relatiebeding dankzij Facebook. Waar eerder al gebruik van LinkedIn een overtreding bleek op te leveren, kan dat ook via Facebook. Zul je net zien: schrijf ik (samen met advocaat Elisabeth Thole) een artikel met vragen en antwoorden over arbeidsrecht versus social media, komt er vlak na publicatie een vonnis dat er eigenlijk gewoon in had gemoeten. In dit nieuwe vonnis wordt bepaald dat een Facebookposting een relatiebeding kan ovetreden.

Media zoals Hyves en Facebook zijn (in tegenstelling tot LinkedIn) primair bedoeld voor privécontacten, en dus niet zozeer voor het onderhouden van zakelijke contacten. Dit was voor de Maastrichtse rechter expliciet reden om een relatiebeding buiten toepassing te laten bij communicatie tussen de ex-werknemer en relaties van zijn oud-werkgever op Hyves:

De kantonrechter overweegt daarbij dat conversaties via “social media” zoals Hyves, Twitter, Facebook, WhatsApp etcetera in beginsel beschouwd moeten worden als geschiedende in privésfeer van de betrokkenen – en dus vallende onder het grondrecht van vrije meningsuiting – tenzij daaruit duidelijk en ondubbelzinnig voor eenieder een zakelijk karakter blijkt.

In deze nieuwe zaak had de gedaagde deze tekst op zijn Facebook gezet:

Vandaag start de voorverkoop om lid te worden van The Training Room! Kijk op de website voor de aanbieding. Voorkom een wachtlijst en maaknu vast een afspraak. thetrainingroom.nl

en later nog een evenement geopend met

The Training Room ? for body&soul opent zijn deuren op dinsdagavond 10 april a.s. vanaf 19.00 uur. Er is dan een gezellig borrel en iedereen is welkom! Neem leuke en vrolijke bekende mee! Zet het in je agenda. Tot dan!

Volgens de rechter gaat dit wel even verder dan gewoon een gesprekje met kennissen of een algemene statusupdate. Hij had hiermee beoogd actief klanten te werven voor The Training Room.

Echter, het relatiebeding was beperkt: “geen personeel of klanten van Gosh benaderen voor zakelijke doeleinden”. Als je zo’n algemeen bericht online zet, benader je dan (ook) klanten of personeel van de andere partij?

De rechter oordeelt van niet, vooral omdat er niets concreets ligt waar dat uit af te leiden zou zijn. Er was een algemene lijst van Facebookvrienden overlegd, maar onduidelijk was wie daarvan personeel/klant én vriend was op het moment dat de uitingen werden gedaan. En voor een overtreding is dat toch wel nodig als bewijs.

Ook neemt de rechter mee dat er geen echt direct verband aan te tonen is tussen de Facebookuitingen en de terugloop in leden bij de sportschool van de eiser. Zo’n verband moet er wel zijn, omdat je anders met een relatiebeding een té machtige positie krijgt.

Een logische uitspraak, maar wel onbevredigend omdat er niet echt een algemene lijn uit te halen is. Het is zó specifiek op de feiten van deze situatie geschreven dat ik er geen voorspellingen mee kan doen. Jullie wel?

Arnoud

Wie is er aansprakelijk voor het “Facebook feest” in Haren?

project-x-haren.jpgHet dorp Haren is veranderd in een ravage na het “Facebook feest” van afgelopen zaterdag, las ik bij Nu.nl. Naast de nodige materiële schade zijn er ook twintig gewonden gevallen. De gemeente spreekt van “ongekend geweld” met “vernielingen, plunderingen, brandstichtingen en gewonden”. Ik blijf het een bizar verhaal vinden. Ondertussen zijn er meer dan 200 tips binnen over mogelijke daders, dus dat riep bij mij de vraag op: op wie is deze schade te verhalen?
De politie is natuurlijk bezig met opsporing, onder meer dankzij camerabeelden en de vele beelden die mensen op social media hebben gezet. Een logische route, en de herkende daders kunnen met die beelden als bewijs worden veroordeeld tot boetes of schadevergoeding. Een probleem daarbij is alleen dat je dan moet bewijzen dat juist die persoon die schade heeft aangericht. Zie je een groepje mensen op een winkelpui aflopen en is vervolgens die pui beschadigd, dan is dat bewijs erg lastig.

Nu is dat geen nieuw probleem, dus het verbaast niet dat het strafrecht hier een regeling voor heeft. Naast de pleger zelf kent het strafrecht ook het begrip van de “medepleger”, en ook de “medeplichtige” en de “uitlokker” die iets verder er vanaf staan.

Van medeplegen is sprake wanneer twee partijen een “nauwe en bewuste samenwerking” aangaan om het feit samen te plegen. Gooi je met z’n drieën een auto op de kant, dan ben je alle drie even hard te vervolgen en te beboeten. Een medeplichtige werkt ook wel mee, maar minder nauw. Een medeplichtige kan bijvoorbeeld de auto besturen waarmee men naar de rellen gaat, of de steen aanreiken waarmee de ruit ingegooid wordt. Wel moet de medeplichtige dan weten dat dat het plan was; de NS-machinisten zijn natuurlijk niet medeplichtig.

Van uitlokken is sprake wanneer iemand een ander wordt overgehaald om het feit te begaan, bijvoorbeeld door hem een beloning voor te houden of hem gelegenheid of middelen te geven om het feit te begaan. Iemand die op Facebook opriep om te rellen, zou als medeplichtige van de gevolgen daarvan kunnen worden gezien. Wel moet dan worden bewezen dat de werkelijke pleger zich heeft laten aanzetten door die oproep van die specifieke persoon, en dat zal niet meevallen.

Naast het strafrecht kunnen gedupeerde bewoners en winkeliers van Haren ook zelf civielrechtelijk de daders aansprakelijk stellen. Daarbij geldt hetzelfde bewijsprobleem: wie gooide de ruit in en wie stak die auto in de brand? Maar in het civiele recht is er een iets andere regeling wanneer groepen mensen schade aanrichten. Op grond van de regels over groepsaansprakelijkheid is ieder lid van de groep volledig aansprakelijk te stellen voor handelingen vanuit de groep (art. 6:166 BW). Dus ook als je niet de baksteen aangaf maar er wel naast bleef staan. Het is genoeg dat je op een of andere manier direct of indirect bijdroeg aan de schade, bijvoorbeeld door aanmoedigen of eenvoudigweg door niet in te grijpen terwijl dat eenvoudig had gekund.

Een winkelier kan dus langs deze weg eenvoudiger zijn schade verhalen door iemand uit de groep te identificeren en de rekening te sturen. En die persoon mag dan afrekenen met de medeleden van de groep.

De discussie of “het internet” aansprakelijk is, gaat alleen denk ik meer aandacht krijgen. Want dat er ook op de radio is opgeroepen om te gaan, is niet zo belangrijk – het was een uitnodiging op Facebook dus heeft het internet het gedaan. Juridisch gezien onzin maar veel leuker om over te praten natuurlijk. (Update: zie ook de scriptie van Sander Vols over wat burgemeester of officier kunnen doen bij Facebookrellen.)

Arnoud

Van wie is het social media account van de vereniging?

Een lezer vroeg me:

Als vrijwilliger onderhoud ik al jarenlang de website van mijn vereniging, en sinds kort ook het Twitter- en Facebookaccount. Nu heb ik helaas ruzie gekregen met iemand uit het bestuur, en ik overweeg op te stappen. Maar kan ik dan die accounts uit de lucht halen, of kan de vereniging die opeisen?

Ruzies binnen verenigingen komen helaas vaak voor, en ik merk dat er opvallend vaak mensen zijn die zelf de website hebben opgezet en privé allerlei accounts beheren die bestemd zijn voor de vereniging. Het lijkt me goed als verenigingen vaker daar zélf de regie in nemen, dan voorkom je problemen. Maar goed, het is zoals het is en er zal een oplossing gevonden moeten worden.

Zoals ik al eerder blogde, degene die de website bouwt, heeft daarop het auteursrecht. Ook als hij de site bouwt ten behoeve van een ander, zoals een vereniging. De vereniging krijgt een gebruiksrecht, een licentie, maar is niet eigenaar op de site. (Wel op de content die ze er zelf in zetten, natuurlijk.)

Een vereniging heeft echter een trucje om de rechten te claimen. In artikel 8 Auteurswet staat dat als een vereniging (of stichting, of BV, etc) een werk publiceert met alleen haar naam als de bron, de vereniging de auteursrechten heeft. Tenzij blijkt dat de vereniging die vermelding niet mócht doen, maar dat is een vrij hoge grens.

Voor Facebook, Twitter en andere accounts geldt: het account is aangevraagd door vrijwilliger X, die heeft het wachtwoord en die heeft het contract met het Amerikaanse bedrijf. Dus die en alleen die heeft rechten op het account.

Als het account de naam van de vereniging heeft, dan kan dat anders liggen. Maar niet vanwege zo’n trucje. Wat je dan doet, is als vereniging stellen dat je handelsnaam (of merknaam) geschonden wordt, en op die grond een opeisingsprocedure starten bij de dienstverlener. Zo heeft Twitter een trademark policy waarmee een merkhouder kan eisen dat een Twitteraccount van hun bedrijfsnaam wordt afgestaan. Maar of een vereniging een handelsnaam heeft, is nog maar de vraag.

Ook hier zou ik dus zeggen: beste vereniging, claim per direct uw social media accounts.

Arnoud

Facebook scant seksconversaties van gebruikers

Opmerkelijk: Gesprekken op Facebook worden geautomatiseerd afgeluisterd en gescand op criminele inhoud, meldde Webwereld. Het bedrijf gebruikt geautomatiseerde tools om de inhoud van privéchats en -berichten te controleren op verdachte zaken, met name seksgerelateerde misdrijven. Reuters beschreef de zaak van een dertienjarig meisje dat werd lastiggevallen met berichtjes, die via de scantool aan het licht kwam.

Mag dat? Tsja, het is Amerika en daar is het genoeg als je zoiets in je algemene voorwaarden zet:

We use the information we receive about you in connection with the services and features we provide to you and other users like your friends, our partners, the advertisers that purchase ads on the site, and the developers that build the games, applications, and websites you use. For example, we may use the information we receive about you: as part of our efforts to keep Facebook products, services and integrations safe and secure;

want ja, het gaat hier om de veiligheid. Hoewel dit volgens mij eerder zou duiden op de technische veiligheid en niet zozeer de gebruikersveiligheid, maar goed.

Een apart precedent zet het wel. Het argument is namelijk altijd geweest: Facebook is niet aansprakelijk voor de inhoud of wat er gebeurt, omdat ze slechts een passief doorgeefluik is. Maar met dit soort technologieën ga je toch echt een andere kant op, je geeft aan dat je wel degelijk wilt investeren om je platform te bewaken. En dat opent de deur voor andere partijen om te eisen dat ook hun belang gediend gaat worden door de platformaanbieder.

Een tegenargument van Facebook kan zijn dat ze puur automatisch scannen, en medewerkers alleen inlichten bij evidente wetsovertredingen. Dan ben je -binnen de Europese regels dan- sowieso al aansprakelijk als je niets doet. Opmerklijk is het wel, om twee redenen: ten eerste omdat je hiermee dus aansprakelijkheidssituaties gaat zóeken en ten tweede omdat in Amerika de wet zegt dat je nérgens voor aansprakelijk bent. Notice en takedown geldt daar alleen voor auteursrechten, en voor het overige hoef je helemaal niets.

Hoewel, dat zeg ik nu wel maar mogelijk dat Facebook dit doet vanwege de COPPA wetgeving, die actieve verificatie eist als je dertienminners op je site wil toelaten. Dat is dan een wettelijk geregeld speciaal geval.

Toevallig las ik ook net dat Rapidshare moet filteren, althans ‘redelijke voorzorgsmaatregelen’ moeten nemen om piraterij te voorkomen. Ook daar zie je dus dat het idee “ik ben een platform dus nérgens voor aansprakelijkheid” steeds verder weg erodeert.

Het wordt denk ik tijd voor een nieuwe set regels over aansprakelijkheid voor tussenpersonen. Volledige aansprakelijkheid lijkt me absoluut onwenselijk, maar dat er iets van filters of blokkades gaat komen is wel duidelijk. De vraag is dan dus: waarop en waar trek je de grens? Ik zou het echt niet weten. Maar dit is wél het grote debat dat gevoerd moet gaan worden.

Arnoud

Mogen Facebook, LinkedIn en consorten mij uitnodigen via mijn vrienden?

facebook-invite.pngVolgens het mailtje dat ik vanochtend kreeg, zitten er 93 mensen met smart te wachten op mijn terugkeer op LinkedIn. Hoe veel er op Plaxo zitten weet ik niet, maar ik word er regelmatig aan herinnerd dat dat nog bestaat. En op Facebook is het ook heel gezellig maar zou het toch leuker zijn met mij erop. Zo ongeveer de enige waar ik géén regelmatige mailtjes van krijg is Google+. Maar mag dat allemaal zomaar, al dat commerciële gemail om mij op die netwerken te krijgen?

In principe mag dat natuurlijk niet. Ongevraagde commerciële mail heet spam, en is voor Facebook of LinkedIn net zo hard verboden als voor de Aziatische v1agraspammers. Ook in de VS, waar die bedrijven gevestigd zijn. Maar de truc die ze daar hanteren, is dat degene die zijn adresboek openzet zodat de sociale netwerken iedereen daarin kunnen oogsten en mailen, in de voorwaarden moet garanderen dat hij van iedereen uit dat adresboek toestemming heeft om dit te mogen doen. En dan kan Facebook dus met een oprecht gezicht melden dat de mail opt-in is. Ehm, tsja.

In Nederland zie ik dat argument de giecheltoets niet doorstaan. Maar bij ons is er een andere escape, namelijk de tell a friend systemen waarvoor in 2008 een soort-van uitzondering is gemaakt door spamtoezichthouder OPTA en privacywaakhond Cbp.

Een tell-a-friendsysteem is een mailsysteem op een website waarbij je als bezoeker je eigen gegevens en die van een ontvanger (een vriend) kunt invullen, waarna de website daar een mail heen stuur. Het originele idee was dat je zo snel even een tipje of signalering kon versturen, maar zoals met zo ongeveer alle technologieën op internet wordt dat binnen de kortste keren tot op het bot uitgemolken om advertenties en andere meuk mee te versturen.

Een tell-a-friendsysteem is uitgezonderd van het spamverbod als aan vier eisen is voldaan:

  1. De communicatie gebeurt volledig op eigen initiatief van de internetgebruiker (of afzender), de website stelt hier geen (kans op) beloning tegenover voor afzender of ontvanger.
  2. Voor de ontvanger moet het duidelijk zijn wie de initiatiefnemer van de e-mail is, zodat hij diegene kan aanspreken als hij niet gediend is van dergelijke mails.
  3. De afzender moet volledige inzage hebben in het bericht dat namens hem wordt verzonden, zodat hij de verantwoordelijkheid kan nemen voor de persoonlijke inhoud van het bericht.
  4. De website in kwestie mag de e-mailadressen en andere persoonsgegevens niet gebruiken of bewaren voor andere doeleinden dan het eenmalig verzenden van een bericht namens de afzender. Daarnaast dient de website het systeem te beveiligen tegen misbruik, zoals het geautomatiseerd verzenden van spam.

Een uitnodiging om lid te worden van bijvoorbeeld Facebook kan voldoen aan deze eisen. In de praktijk gaat het meestal fout bij eisen 3 en 4. Zo krijg je vaak herinneringen, dus dan worden de gegevens bewaard voor meer dan een eenmalig verzenden. En ook krijg je lang niet altijd een preview van het bericht zoals dat verzonden gaat worden.

Wél fijn is dat sommige van die netwerken de optie bieden “stuur mij nooit meer uitnodigingen”. Die zwarte lijst is niet verplicht maar ik vind dat dat eigenlijk wel zou moeten.

Arnoud

Ontslag vanwege Facebookposting

post-facebook-wall.pngJe werkgever uitschelden op Facebook (“hoerebedrijf” en “kkstreken” van de teamleder) is reden voor ontslag. Ook als je dat doet op Facebook. En dat krijg je niet teruggedraaid door snel de berichten te verwijderen. De rechtbank Arnhem is streng – en terecht, wat mij betreft.

De werknemer was magazijnmedewerker bij de Blokker, en had het kennelijk niet zo naar z’n zin want hij had zich op het internet (Facebook) negatief uitgelaten over zijn werkgever. Die ontdekte dit en gaf hem een formele waarschuwing. Twee weken later deed hij het weer, en dat was voor de Blokker reden om hem per direct te schorsen, en vervolgens deze procedure op te starten om de arbeidsovereenkomst te beëindigen.

De kantonrechter is snel klaar met deze zaak. Dat de Blokker juist gehandeld heeft, staat vast. De berichten waren grove beledigingen, met vrijheid van meningsuiting had dat niets te maken. Zeker niet omdat er geen enkele aanleiding was om zo los te gaan met kankerdit en hoerendat.

Als hij die teksten op briefjes in het fietsenhok had gehangen, had niemand er een punt van gemaakt. Maar omdat hij de teksten op zijn Facebook heeft geprikt, is dit een uniek internetvonnis waar ik binnenkort over mag gaan vertellen op een arbeidsrechtcongres. En nou ja, helemaal onterecht is dat ook weer niet, want is Facebook het fietsenhok van het bedrijf of je eigen achtertuin? Je mag toch zeker wel thuis privé schelden op je baas?

Het privékarakter van Facebook is immers betrekkelijk, zoals de rechtbank het formuleert. In dit geval zaten er collega’s in de Facebook, en eentje daarvan had het bericht doorgespeeld. Net zoals dat kan gebeuren als je dit roept in het fietsenhok.

Mijn tenen krullen zich een tikje bij

[werknemer] miskent bovendien dat met het plaatsen van het bericht op Facebook er het risico van re-tweten is, welk risico met zich meebrengt dat ook anderen dan de “vrienden” van [werknemer] kennis kunnen nemen van het bericht in kwestie.

want je retwet (sic) niet op Facebook. Ok, die koppeling is vast te maken maar de rechtbank wilde hier volgens mij net iets te internethip zijn. Hoe dan ook: inderdaad, als je iets op FB zet dan kunnen mensen dat doorplaatsen op hun eigen wall, tweeten op Twitter of prikken op Pinterest. En als je bericht dan ter ore komt van de werkgever dan heb je een probleem als je hem een kkhomo noemt.

Misschien dat dat anders wordt wanneer je zelf het bericht zo veel mogelijk afschermt en een ander door de privacysettings heen ramt. Had hij dit via MSN of Ping aan zijn vriendin gestuurd, en had die (of een meelezende schoonmoeder) het naar de baas doorgestuurd dan kan ik me de uitkomst een stuk moeilijker voorstellen.

Omdat de man al gewaarschuwd was, heeft de rechter geen medelijden: hij ging door en daarmee is de dringende reden voor ontslag gegeven.

Arnoud