Zijn wij aansprakelijk voor ingezonden foto’s?

Een lezer vroeg me:

Ik ben redactielid van een verenigingsblad en -website voor amateurschilders. Leden mogen foto’s van hun werk inzenden, en die plaatsen we dan in het blad en op de site. De regels stellen dat men eigen werk moet inzenden. Vaak is ons echter meteen duidelijk dat hier sprake is van naschilderen van bekende werken, soms van oude meesters maar vaak ook van recente schilders. Mogen we dan nog tot publicatie overgaan, of worden wij aansprakelijk voor deze publicatie?

De redactie (of eigenlijk de uitgever) van een tijdschrift is aansprakelijk voor alle foto’s die zij publiceert. Als zij niet bij de bron controleert of foto’s legaal zijn, neemt ze dus een risico. Ze kan daarbij niet volstaan met een regel dat men eigen werk moet inzenden en erop vertrouwen dat de inzenders deze regel zullen naleven.

Voor de website kan dit iets anders liggen, mits de website een echt open podium biedt waar de redactie zich niet mee bemoeit. In dat geval kan de redactie wellicht aanspraak maken op de status van ‘doorgeefluik’ in de zin van de wet (art. 6:196c BW). Zij is dan slechts verplicht om bij evident juiste klachten over auteursrechten de foto’s te verwijderen. Maar zij mag dan geen enkele controle vooraf uitvoeren, en eigenlijk zich ook niet bemoeien met of een foto wel in de goede rubriek is geplaatst. (Zie de 123video– en Galeries-zaken).

Overigens mogen de leden voor hun eigen oefening en studie schilderijen naschilderen van recente schilders, omdat ook dit onder de thuiskopie-regeling valt. Maar dat je iets na mag schilderen, betekent nog niet dat je foto’s daarvan mag publiceren.

Arnoud

De inlogverplichting van MoneYou, kan dat eigenlijk wel?

Mensen met een spaarrekening bij MoneYou worden verplicht om in te loggen op hun persoonlijke pagina met een tussentijd van maximaal tien dagen, meldde Nu.nl. Dat “vindt MoneYou belangrijk”, zo stond in de toelichting. Na een storm van protest werd de maatregel teruggedraaid naar de oude eens-per-maandinlogverplichting. Dat riep vele vragen op, getuige mijn inbox, over of een bank dat zo kan eisen allemaal.

Nou, in principe wel. Een bedrijf mag zo ongeveer alle algemene voorwaarden stellen die ze maar wil, tenzij de wet het expliciet verbiedt. En zo gek veel wetten zijn er niet over het gebruik van online diensten. Als je producten verkoopt dan krijg je een berg grijze en zwarte lijsten over je heen, maar als je online diensten aanbiedt dan geldt vrijwel volledige contractsvrijheid en dat heb je als consument maar te slikken. Sorry, dat floepte er even uit.

Natuurlijk is en blijft er de algemene norm dat algemene voorwaarden niet ‘onredelijk bezwarend’ mogen zijn, maar je zult in gevallen als deze als consument moeten bewijzen dat het onredelijk was om elke tien dagen te moeten inloggen. En dat zal niet meevallen, zeker niet nu meer banken deze termijn hanteren. (Tijd voor een zwarte lijst voor algemene voorwaarden door internetdienstverleners?)

Vrijwel al deze eisen zijn ingegeven vanuit het idee van veiligheid: door regelmatig in te loggen weet je dat je wachtwoord nog werkt, zie je waarschuwingen van MoneYou en vallen je ongebruikelijke transacties op. In de AV van MoneYou vond ik nog meer bepalingen vanuit deze gedachte:

  • De klant mag tijdens een bezoek aan de Persoonlijke pagina niet van zijn computer weggaan zonder eerst uit te loggen van de Persoonlijke pagina.
  • Bij ieder bezoek moet de klant zijn berichten lezen en ook de boekingen in zijn (rekening)overzichten controleren.
  • De klant moet bij ieder bezoek aan de Persoonlijke pagina controleren of de daar over hem vermelde klantgegevens (nog) juist zijn.

(Ik hoor graag wat ik gemist heb of wat voor geks er bij anderen staat. De aanleveraar van de gekste wint een boek naar keuze.)

Het idee dat de bank je aan veiligheidsinstructies kan houden heeft MoneYou niet zelf verzonnen. De wet (art. 7:524 BW) schrijft voor dat je als bankklant verplicht bent je te houden aan de voorwaarden van je bank over gebruik van het betaalinstrument – mits deze redelijk zijn natuurlijk. Doe je dat niet, dan kán de rechter (art. 7:529 lid 3 BW) besluiten dat je een groter eigen risico draagt dan de normaal geldende 150 euro bij frauduleuze transacties.

Het idee is nobel, maar waarom moet dat nu zo op die manier worden opgeschreven? Met zo veel detail wéét je dat je weerstand gaat oproepen. Maak er liever een paar algemene, redelijk klinkende regels van (“Bij een vermoeden van misbruik dient Klant MoneYou te informeren”) en werk details als “elke tien dagen inloggen” uit in een voorlichtingsfolder. De kans is net iets groter dat mensen die lezen.

Arnoud

Wat mag een provider nog als netneutraliteit wet wordt?

dpi-deep-packet-inspectionRecent is netneutraliteit expliciet wettelijk vastgelegd. De Eerste Kamer moet er nog over stemmen, maar dat lijkt slechts een hamerstuk te gaan worden. Vorige week blogde ik over het gepuzzel met de cookiewet, die in hetzelfde wetsvoorstel is overgenomen. Puzzelen over de regels rond netneutraliteit hoeft niet meer, want het wetsvoorstel zoals aangeboden aan de Eerste Kamer is nu gewoon beschikbaar. Welke regels gelden er nu voor internetproviders?

Het belangrijkste artikel over netneutraliteit is artikel 7.4a geworden. Dit stelt in klare taal (nou ja, voor juristen dan): aanbieders van openbare elektronische communicatienetwerken waarover internettoegangsdiensten worden geleverd en aanbieders van internettoegangsdiensten belemmeren of vertragen geen diensten of toepassingen op het internet. Het gaat dus specifiek en alleen over internettoegang, voor andere diensten (bijvoorbeeld telefonie of televisie) geldt dus geen netneutraliteit. (Opmerkelijk genoeg bevat het wetsvoorstel geen definitie van ‘internet’, terwijl de Telecommunicatiewet zo ongeveer elk woord definieert dat erin voorkomt.)

Natuurlijk zijn er uitzonderingen op deze algemene regel. Deze zijn beperkt geformuleerd:

  1. om de gevolgen van congestie te beperken, waarbij gelijke soorten verkeer gelijk worden behandeld;
  2. ten behoeve van de integriteit en de veiligheid van het netwerk en de dienst van de betrokken aanbieder of het randapparaat van de eindgebruiker;
  3. om de doorgifte van ongevraagde communicatie als bedoeld in artikel 11.7, eerste lid, aan een eindgebruiker te beperken, mits de eindgebruiker daarvoor voorafgaand toestemming heeft verleend;
  4. ter uitvoering van een wettelijk voorschrift of rechterlijk bevel.

(In de wetstekst staat nog een item e. Dat is het SGP-amendement over filters met ideologische motieven, maar dat is ondertussen via een lompe hack er weer uit gehaald.)

Item a roept natuurlijk de vraag op wat “gelijke soorten verkeer” dan wel zijn. Skype is niet gelijksoortig met e-mail, en Youtube niet met Nu.nl. Het afknijpen van bijvoorbeeld streaming video via internet is dan ook toegestaan bij congestieproblemen, mits maar alle streamingvideodiensten worden afgeknepen en niet alleen die van de concurrentie. Ook toegestaan is bijvoorbeeld de snelheid van internet in het algemeen te beperken op drukke momenten, of om de capaciteit op de lijn met prioriteit in te zetten voor de eigen video-on-demanddienst die buiten internet om loopt. Tevens mag de provider premiumabonnementen invoeren waarvan het verkeer voorrang krijgt.

Item b gaat erg belangrijk worden voor providers die maatregelen willen nemen tegen malware en inkomende of uitgaande hackpogingen. Het categorisch blokkeren van bijvoorbeeld poort 139 (Samba) omdat daar vaak misbruik van wordt gemaakt, of een PC in quarantaine gooien zodra er spam of malware uit komt, is een probleem. De wet eist namelijk dat wanneer het gaat om verkeer afkomstig van een eindgebruiker, de provider deze eerst moet contacteren en gelegenheid moet geven de inbreuk te staken. Dat moet dus vóór het afsluiten gebeuren.

Pas als “wegens de vereiste spoed” dit niet haalbaar is, mag er eerst gehandeld en dan gemeld worden. Maar ik denk niet dat je mag zeggen “malware is vervelend dus er is vereiste spoed”. Spoedgevallen lijken me eerder zalen als ddos-aanvallen waar de klant aan meedoet, dat richt nú grote schade aan en moet dus nú gestaakt worden. Een grote spamrun is misschien ook wel spoedhandelwaardig.

Item c stelt kort gezegd dat een spamfilter alleen nog mag als de klant daar expliciet mee ingestemd heeft. Wat mij betreft had dat niet gehoeven; spam is categorisch verboden in artikel 11.7 Telecommunicatiewet, en het lijkt me geen probleem om toe te staan dat verboden ongevraagde communicatie sowieso geblokkeerd mag worden. Maar het is wel netjes en principieel juist natuurlijk. Al snap ik niet waarom spam wel en malware niet deze uitzonderingspositie krijgt.

Ook erg belangrijk is lid 3 van dit wetsartikel:

Aanbieders van internettoegangsdiensten stellen de hoogte van tarieven voor internettoegangsdiensten niet afhankelijk van de diensten en toepassingen die via deze diensten worden aangeboden of gebruikt.

Effectief mag een aanbieder dus alleen nog op de hoeveelheid dataverkeer afrekenen. Een “onbeperkt / fair use”-constructie kan denk ik ook nog wel, hoewel ik erbij blijf dat deze snel een oneerlijke handelspraktijk oplevert. Andere afrekenmodellen voor internetproviders kan ik niet echt bedenken. Ja, hij mag de up- en/of downloadsnelheid in het algemeen differentiëren (een supersneldownloadpakket of een goedkoop pakket voor mailende moeders – hoi mam!). Maar iets anders kan ik niet bedenken; wie het weet mag het zeggen!

Aanverwant is het nieuwe artikel 7.6a, dat beperkingen oplegt aan de gronden voor opzeggen van een internetabonnement door de provider. Kort gezegd mag dat alleen nog

  1. op verzoek van de abonnee;
  2. bij een tekortkoming in de nakoming van de betalingsverplichting door de abonnee of faillissement van de abonnee;
  3. bij bedrog in de zin van artikel 3:44 van het Burgerlijk Wetboek door de abonnee;
  4. wanneer de looptijd van de overeenkomst van bepaalde duur tot levering van de internettoegangsdienst afloopt en de overeenkomst met instemming van de abonnee niet wordt verlengd of vernieuwd;
  5. ter uitvoering van een wettelijk voorschrift of rechterlijk bevel; en
  6. bij overmacht en onvoorziene omstandigheden in de zin van artikel 6:258 van het Burgerlijk Wetboek.

Dit artikel is bedoeld om “lichtvaardig afsluiten” van klanten te kunnen blokkeren. Een internetprovider kan dus niet meer eigen regels verzinnen in de algemene voorwaarden en mensen op grond daarvan afsluiten. En ook is het hiermee onmogelijk geworden om mensen af te sluiten die auteursrechten schenden, tenzij een rechter oordeelt dat dit een gepaste sanctie is.

In het geval van bedrog (bijvoorbeeld een vals adres opgeven) heeft de provider de bewijslast: hij moet schriftelijk de klant informeren en hem een redelijke termijn gunnen om te reageren. Pas als daar niets uit komt, mag de provider tot afsluiting overgaan.

Bij het niet-betalen geldt overigens dat de provider nog steeds niet meteen mag afsluiten. De gewone regels van niet-nakoming gelden ook hier. De abonnee moet eerst in gebreke zijn gesteld en krijgt hij de gelegenheid het gebrek te herstellen en alsnog aan zijn betalingsverplichting te voldoen. (Waarom er dan niet gewoon gezegd is “de abonnee in verzuim is met zijn betalingsverplichting” in plaats van het generieke woord “tekortkoming”, weet ik niet. Voer voor iemands afstudeerscriptie.)

De regels over netneutraliteit treden niet meteen in werking. Ze gaan pas gelden voor abonnementen die een jaar na inwerkingtreding van de wet actief zijn. Ik ben benieuwd of KPN en collega’s dan ook tot die tijd gaan wachten met de aangekondigde prijsverhogingen. Vodafone in ieder geval niet.

Heel veel stof tot lezen dit, en de exacte implicaties zullen nog heel wat discussie geven. Misschien moest ik er maar eens een studiemiddag of workshop over organiseren. Zouden jullie daarbij willen zijn? En welke concrete vragen moeten we dan behandelen?

Arnoud

Is tonen van een screenshot automatisch een citaat?

spits-citaat.pngEen lezer vroeg me:

Ik weet dat op foto’s auteursrecht rust. Je kunt niet zonder meer een afbeelding van een andere website kopiëren en deze in een artikel op je eigen website plakken. Maar het valt me op dat sommige websites een truc hebben bedacht: in plaats van een afbeelding overnemen maken ze een screenshot (printscreen) van de originele site en die tonen ze dan. Om deze regel (vermoedelijk) te omzeilen merk ik dat sommige websites hier een handigheidje voor hebben bedacht: als afbeelding in hun artikel, plaatsen ze een printscreen van de website waar de daadwerkelijk gewenste afbeelding gedeeltelijk op staat.

Een recent voorbeeld is dit Spitsnieuws artikel over Paris Hilton. De afbeelding behorend bij het artikel is een printscreen van de website The Sun waar het artikel staat, en dus ook de afbeelding. Is het zo automatisch een citaat en dus legaal?

Of het overnemen van een afbeelding is toegestaan, hangt niet af van de wijze van overnemen. Of je nou de afbeelding opslaat en een kopie uploadt, een screenshot van de website plaatst of een foto van je monitor maakt en die uploadt, het is en blijft een kopie van de afbeelding. Het auteursrecht geldt niet per verschijningsvorm maar geldt voor het beeld als zodanig. Zelfs met potlood natekenen van die foto is een verveelvoudiging in de zin van de auteurswet.

Overnemen van beeld (ongeacht dus de manier waarop) mag alleen met toestemming van de fotograaf, of wanneer een wettelijke uitzondering geldt. Een zo’n uitzondering is het beeldcitaatrecht. Deze uitzondering geldt bijvoorbeeld wanneer je foto’s die nieuwswaardig zijn wilt tonen in de context van een artikel over dat nieuws. Deze foto van mevrouw Hilton is nieuws, dus je moet wel deze foto laten zien om het nieuws te kunnen bespreken. Zolang je een bronvermelding hanteert, zou dat legaal moeten zijn.

Ook kan een site als Spitsnieuws zich mogelijk beroepen op de persexceptie als het gaat om actueel nieuws dat ze moeten overnemen.

Waarom Spitsnieuws werkt met screenshots in plaats van gewoon een gecopypastede foto, weet ik niet. Misschien is het gemakzucht, misschien vinden ze dat een mooie manier van bronvermelding of misschien hopen ze zo de plaatjeszoekmachine van TinEye en collega’s te frustreren. Maar je bent niet automatisch legaal als je een screenshot plaatst.

Arnoud

Een retourtermijn voor software

android-market-15-minuten.pngTaiwanese iOS-gebruikers mogen apps 7 dagen testen, las ik bij iPadclub. De Taiwanese wet koop op afstand blijkt ook te gelden voor digitale producten zoals apps voor iPads en Android apparaten. Apple heeft gemeld haar beleid aan te passen, maar Google weigert meer dan 15 minuten retourtermijn te geven en incasseert de boetes vooralsnog.
Bij ons geldt er geen retourrecht voor apps, behalve dan wat je vrijwillig aangeboden krijgt in de algemene voorwaarden. In het Android-geval dus 15 minuten, en bij Apple bij mijn weten helemaal niet. Software wordt wel genoemd in de Wet koop op afstand, maar dan alleen als uitzondering: software mag alleen worden geretourneerd als deze in de originele verzegeling zit. Want die wet komt uit een tijd dat downloaden van software alleen iets voor bebaarde hippies was.

De op stapel staande richtlijn over consumentenrechten moet daar verandering in brengen. De recent goedgekeurde regels kiezen een andere insteek: downloadbare software wordt niet als product gezien en valt dus niet onder de gewone Wet koop afstand. Wel wordt het downloaden van software expliciet als dienst gemarkeerd, en die mag worden geannuleerd binnen 14 dagen (nieuwe regel) mits het downloaden nog niet is begonnen.

Dat lijkt me een iets betere aanpak dan de Taiwanese insteek. Menig app heb je binnen een week wel gezien lijkt me, zeker spelletjes, en de kans op misbruik lijkt me wel erg groot in die situatie. Een app kopen is voor mijn gevoel wat anders dan een boek of een paar sokken. Aan de andere kant, enige mogelijkheid tot uitproberen lijkt me wel een goed idee voor software. Niet voor niets was shareware/trialware lange tijd zeer populair. (Hoewel, wie kócht daadwerkelijk zijn shareware?)

Arnoud

Hoe anoniem is het om mij om advies te vragen?

Een lezer vroeg me:

Hoe anoniem is het om eigenlijk jou om advies te vragen? Je ontvangt regelmatig vragen van lezers en ik denk dat hier soms ook wel eens vragen tussen zitten die indirect toegeven dat een persoon betrokken is geweest bij een (digitaal) misdrijf. Of een misdrijf heeft begaan. Ben je dan niet verplicht om aangifte te doen?

Ik heb nog nooit gehad dat iemand vrijelijk een misdrijf kwam bekennen. Wel mensen die worstelen met de vraag of een computerhack strafbaar was, maar die zijn slim genoeg om een anoniem adres te gebruiken.

Daarover aangifte doen zou ik ongepast vinden, hoewel het wel mag. (Niemand is verplicht aangifte te doen, het is alleen een recht.) Maar ik heb dan niet genoeg informatie om de politie in beweging te krijgen, en als ze dat wel doen dan gaat de vraagsteller natuurlijk gigantisch rondbazuinen dat ik niet te vertrouwen ben. Dat zou dan het einde van mijn reputatie zijn. Er is dus impliciet vertrouwen dat ik zulke dingen niet doe, en dat vertrouwen wens ik niet te beschamen. Maar zulk vertrouwen moet je wel verdienen natuurlijk.

Wanneer een strafrechtadvocaat op dezelfde manier zou gaan werken als ik, dan is het misschien goed om te zeggen dat je de vragen alleen gebruikt voor een vertrouwelijk eerste advies, en dat je altijd apart toestemming vraagt voordat je ze doorspeelt aan een derde. Met ‘derde’ houd je de ruimte open om te publiceren of om aangifte te doen.

Persoonlijk vind ik het lastiger om vragen te beantwoorden die gaan over conflicten (of conflicten-in-wording) met bedrijven die klant van me zijn. Als ik een webwinkel heb geadviseerd over het retourbeleid, en een klant vraagt aan mij of dat retourbeleid wel klopt, dan geef ik natuurlijk naar eer en geweten antwoord maar hoe weet die klant dat? Als het advies niet is wat hij zoekt, dan kan hij denken dat ik mijn klant naar de mond praat. Dat vind ik wel moeilijk.

Arnoud

“Voortgezet gebruik van deze site impliceert akkoord met de voorwaarden”

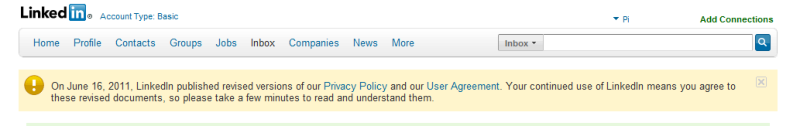
Het was mij niet opgevallen, maar een lezer stuurde me dit screenshot van zijn Linkedin:

linkedin-veranderde-voorwaarden.png

Met andere woorden, Linkedin vraagt niet expliciet een akkoord van haar gebruikers maar doet alsof voortgezet gebruik van de site mag worden gezien als akkoord. Kan dat zomaar?

In principe wel. Het Nederlands recht eist nergens dat je expliciet een handtekening zet of een vinkje voor akkoord plaatst om ergens mee akkoord te gaan. Een rechtshandeling mag op elke manier worden verricht (art. 3:37 BW), ook door een bepaalde handeling of gedraging. Zelfs stilzitten kan onder omstandigheden als rechtshandeling worden opgevat.

Het is dan ook zeker mogelijk om gebruik van een website op te vatten als aanvaarding van de (gewijzigde) voorwaarden van die website. Wel zul je mensen dan expliciet moeten wijzen op het feit dát er voorwaarden gelden, het enkele hebben van een linkje ‘disclaimer’ onderaan lijkt me daarvoor niet genoeg. Zoals Linkedin het doet, lijkt het me juist.

Ook naar Amerikaans recht trouwens. Het 9th Circuit oordeelde in 2007 dat je gebruiksvoorwaarden alleen mag wijzigen met expliciete notice naar de wederpartij. Een clausule “U dient elke week te kijken of deze voorwaarden wijzigen” werd expliciet ongeldig verklaard.

Bij geregistreerde gebruikers moet natuurlijk in de oude algemene voorwaarden staan dat je deze mag wijzigen. En de wederpartij moet dan het recht hebben om op te zeggen, anders is het wijzigingsbeding al snel ongeldig (art. 6:237 sub c BW, de grijze lijst).

Arnoud

Toevoegen van debug=1 om kwade code te triggeren: computervredebreuk?

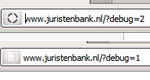
juristenbank-hack.pngdebug=1. Een onschuldig uitziend statement, zo zou je denken. Maar in mei 2009 had het een heel wat minder onschuldig effect als het werd toegevoegd aan de URL van de vacaturesite Juristenbank.nl: er werden dan telkens maximaal 10 kandidaten, dan wel werkgevers, in willekeurige volgorde volledig onomkeerbaar verwijderd. Dat bleek een logisch bommetje van een gefrustreerde werknemer te zijn. De vraag voor het Gerechtshof Arnhem: was hierbij sprake van computervredebreuk, oftewel binnendringen op de webserver?
De verdachte was ICT-medewerker bij een bedrijf dat geavanceerde webapplicaties maakte ten behoeve van arbeidsmarktcommunicatie. Daarbij had hij een tool ontwikkeld, zo te lezen een library met handige standaardfuncties. De geweldige neutrale formulering “Een verslechterde werkrelatie lag aan het einde van het dienstverband ten grondslag” uit het arrest doet al nattigheid vermoeden, en inderdaad: na het vertrek van deze meneer bleken diverse records van werkzoekende juristen verdwenen te zijn.

Dit bleek terug te traceren tot websiteaanroepen waarvan de URL was voorzien van “debug=1” (en soms “debug=2”), die code triggerde die het feitelijk weggooiwerk verrichte. Die code bleek geïmplementeerd met precies de tool van de werknemer met de ‘verslechterde werkrelatie’, plus de aanroepen waren vanaf zijn IP-adres gedaan. Reden dus om meneer op het politiebureau uit te nodigen, en daar vertelde hij dat hij inderdaad (“het kan zijn dat”) deze code had toegevoegd. Wat zijn verklaring daarvoor was, blijkt niet uit het arrest. Maar hij ontkende ten stelligste de destructieve code te hebben aangeroepen na zijn dienstverband. Iemand had zijn IP-adres gespooft om hem in de problemen te brengen.

Het Hof acht dat verweer “op geen enkele wijze aannemelijk”. Alleen de verdachte kende die code, en hij was de IT-guru bij het bedrijf. De code in kwestie was in productie genomen op zijn laatste werkdag, én de arbeidsovereenkomst was vanwege een verslechterde arbeidsrelatie beëindigd. Het is dan nauwelijks voorstelbaar dat een derde hiervan heeft kunnen profiteren, en dan ook nog binnen een dag nadat de code was ingecheckt in productie én vanaf het IP-adres uit de woning van de verdachte. (Het kan, maar dan komen we in serieus aluhoedjesland.) Ook speelde mee dat een specialist bij het Team Digitale Expertise had verklaard dat het na sporenanalyse

zeer veel minder waarschijnlijk dat een computer waaraan het IP adres [nummer IP adres]niet is toegewezen de sporen in de logbestanden heeft veroorzaakt dan dat de computer waaraan het IP adres [nummer IP adres] wél was toegewezen dit heeft veroorzaakt.

Deze vorm van misbruik van de website levert volgens het Hof computervredebreuk op. Er is binnengedrongen in de server dus. Oftewel, het aanroepen van een URL die niet geautoriseerd is, is binnendringen in de webserver? Een tikkeltje eng als conclusie. Ik ben geen fan van dingen strafbaar verklaren enkel en alleen omdat ze ongeautoriseerd zijn. Er moet meer zijn dan alleen “u mocht dit niet intypen” (en eigenlijk vind ik dat een adequate beveiliging een harde eis moet zijn, maar goed) voordat je de intyper strafrechtelijk gaat vervolgen.

Natuurlijk, er is data vernield, maar daar hebben we een apart wetsartikel voor: het opzettelijk en wederrechtelijk veranderen, wissen, onbruikbaar of ontoegankelijk maken van gegevens die door middel van een geautomatiseerd werk of door middel van telecommunicatie zijn opgeslagen, worden verwerkt of overgedragen, (art. 350a Strafrecht). Om dat feit te plegen, hoef je niet binnen te dringen in een computersysteem. Dit wordt subsidiair ook bewezen geacht, daar niet van.

Misschien was de achterliggende gedachte dat niet slechts de URL het binnendringen opleverde, maar de URL plus de kwade code in de webserver. Daarmee werd toegang verkregen tot de database, een plek waar een ex-werknemer (of willekeurige derde) absoluut niet hoorde te zijn. De debug-instructie was dan slechts de trigger om het binnendringen te starten. Net zoiets als een kopietje van de sleutel van de achterdeur van het bedrijfspand maken en dan daarmee naar binnen gaan.

Iemand tips om dit soort ongein tegen te houden? Wat doe je tegen een IT-er die op zijn laatste dag een logisch bommetje achterlaat?

Arnoud

Puzzelen met de cookiewet: wat is het nou geworden?

Wat mag er nu wel en niet onder de nieuwe cookiewet? Die vraag kreeg ik vele malen de afgelopen week. Het was ook een onoverzichtelijk zootje, de procedure rond de aanpassing van de Telecommunicatiewet. En er is nog geen geconsolideerde tekst beschikbaar met de definitieve versie van dit wetsartikel. Je moet echt het dossier door en dat naast de apart gepubliceerde stemmingsuitslagen leggen om te zien wat nu concreet het wetsvoorstel wordt.
Het cookieartikel in de Telecommunicatiewet heeft als nummer 11.7a gekregen, en komt daarmee direct na het spamverbod. Volgens mijn reconstructie gaat het er dan als volgt uitzien (met onderstreept en doorgehaald de wijzigingen):

Artikel 11.7a

1. Onverminderd de Wet bescherming persoonsgegevens dient een ieder die door middel van elektronische communicatienetwerken toegang wenst te verkrijgen tot gegevens die zijn opgeslagen in de randapparatuur van een gebruiker dan wel gegevens wenst op te slaan in de randapparatuur van de gebruiker:

a. de gebruiker duidelijke en volledige informatie te verstrekken overeenkomstig de Wet bescherming persoonsgegevens, en in ieder geval omtrent de doeleinden waarvoor men toegang wenst te verkrijgen tot de desbetreffende gegevens dan wel waarvoor men gegevens wenst op te slaan, en
b. van de gebruiker ondubbelzinnige toestemming te hebben verkregen voor de desbetreffende handeling.

Een handeling als bedoeld in de aanhef, die tot doel heeft gegevens over het gebruik van verschillende diensten van de informatiemaatschappij door de gebruiker of de abonnee te verzamelen, combineren of analyseren voor commerciële, charitatieve of ideële doeleinden, wordt vermoed een verwerking van persoonsgegevens te zijn, als bedoeld in artikel 1, onderdeel b, van de Wet bescherming persoonsgegevens.

2. De in het eerste lid, onder a en b, genoemde vereisten zijn ook van toepassing in het geval op een andere wijze dan door middel van een elektronisch communicatienetwerk wordt bewerkstelligd dat via een elektronisch communicatienetwerk gegevens worden opgeslagen of toegang wordt verleend tot op het randapparaat opgeslagen gegevens.

3. Het bepaalde in het eerste en tweede lid is niet van toepassing, voor zover het de technische opslag of toegang tot gegevens betreft met als uitsluitend doel:

a. de communicatie over een elektronisch communicatienetwerk uit te voeren, of
b. de door de abonnee of gebruiker gevraagde dienst van de informatiemaatschappij te leveren en de opslag of toegang tot gegevens daarvoor strikt noodzakelijk is.

4. Bij algemene maatregel van bestuur kunnen in overeenstemming met Onze Minister van Veiligheid en Justitie nadere regels worden gegeven met betrekking tot de in het eerste lid, onder a en b, genoemde vereisten. Het College bescherming persoonsgegevens wordt om advies gevraagd over een ontwerp van bedoelde algemene maatregel van bestuur.

Het stuk over ondubbelzinnige toestemming was de kern van de zaak. Punt was hier dat de Europese richtlijn spreekt van ’toestemming’ maar de ministerraad in eerste instantie koos voor “ondubbelzinnige” toestemming. Dat leverde felle protesten op, waarna het wetsvoorstel formeel werd ingediend met alleen “toestemming”.

Uiteindelijk is de wet toch aangenomen met een expliciet toestemmingsvereiste, maar dan indirect vastgelegd. De crux zit hem in het feit dat artikel 11.1(g) Telecommunicatiewet bepaalt dat onder «toestemming» in de Telecommunicatiewet moet worden verstaan «toestemming» als bedoeld in de Wet bescherming persoonsgegevens. Oftewel:

elke vrije, specifieke en op informatie berustende wilsuiting waarmee de betrokkene aanvaardt dat hem betreffende persoonsgegevens worden verwerkt;

Dat biedt iets meer ruimte dan de originele tekst die expliciet ondubbelzinnig toestemming wilde hebben. Echter, er zal wel degelijk nog iets gevraagd moeten worden. De cookieinstellingen van huidige browsers voldoen niet, zo verklaarde de minister eerder. Met name omdat ze standaard alle cookies accepteren, maar ook omdat je vaak alleen grofmazig wel/geen cookies kunt accepteren of alleen heel moeilijk de cookies van zeg DoubleClick of Facebook kunt weren. (En Flashcookies vaak al helemaal niet.)

cookie-icoon.pngEen sprankje hoop voor de marketingbranche:

De toestemming hoeft slechts eenmalig verkregen te worden en dus niet bij elke handeling opnieuw. De aanbieder kan die toestemming zelfstandig verkrijgen van de gebruiker, maar ook collectief. Dat laatste vergt voor de gebruiker slechts een enkele handeling, waarna ongestoord gebruik kan worden gemaakt van het internet en andere diensten. Het is aan de sector zelf om dit slim te organiseren. Essentieel is dat de toestemming ondubbelzinnig is, zoals bedoeld in de Wet bescherming persoonsgegevens.

Er mag dus niet worden gewerkt met een puur passief systeem waarbij de gebruiker zelf maar moet ontdekken of er wellicht cookies op zijn PC staan en wat daarmee gebeurt. Maar een actief systeem van informeren zodra het gebeurt in combinatie met een knop “hou daarmee op” zou er denk ik wel onder kunnen vallen.

De zinsnede “onverminderd de Wet bescherming persoonsgegevens” komt uit amendement 39 (aangenomen 21 juni) en

voorkomt dat de indruk ontstaat dat met het verkrijgen van toestemming voor het plaatsen of lezen van een cookie op grond van artikel 11.7a Tw ook een grond voor verwerking van de met deze cookie verzamelde persoonsgegevens in de zin van de Wbp ontstaat. Dat is uitdrukkelijk niet het geval.

Er moet dus naast het plaatsen van cookies apart (uitdrukkelijke) toestemming worden gevraagd voor het aanmaken van profielen en dergelijke waarmee persoonsgegevens van gebruikers kunnen worden vergaard. Het onderstreepte blok tekst (uit datzelfde amendement) legt daarbij de bewijslast ook nog eens bij de site, die moet bewijzen dat het cookie níet wordt ingezet om persoonsgegevens te verwerken. Kan hij dat bewijs niet rondkrijgen, dan wordt zijn cookie geacht wél een privacyschending op te leveren.

Uitgezonderd van dit alles zijn de cookies die vallen onder lid 3, oftewel de cookies met als doel communicatie mogelijk te maken of die noodzakelijk zijn om een dienst te leveren. Daaronder vallen volgens de minister onder meer cookies die instellingen onthouden:

Deze functie zorgt er bijvoorbeeld voor dat de door de gebruiker zelf gekozen persoonlijke instellingen en voorkeuren van een site (zoals de taal) worden «onthouden» bij het browsen binnen het bezochte internetdomein en bij herhaald bezoek aan dit domein. … zonder deze technische opslag of toegang tot gegevens, is communicatie met gebruik van voorkeuren en instellingen niet mogelijk dan wel uitermate moeilijk.

Hetzelfde geldt voor cookies die de bekende virtuele winkelwagentjes en bijbehorende transacties mogelijk maken of die onthouden dat je echt niet mee wilt doen aan die enquête over die website. Zolang deze cookies nergens anders voor worden gebruikt, vallen ze onder lid 3 en is er dus geen aparte toestemming voor nodig.

Overigens geldt de eis van toestemming niet alleen voor cookies. De minister noemde:

(flash)cookies, Java-scripts (sic), webtaps, spionagesoftware of soortgelijke programmatuur (waaronder zogeheten dialerpprogramma’s en inbelprogramma’s)

Met name de Javascripts fascineren me. Ik zie even niet hoe je met een Javascript meer kunt doen dan een dienst mogelijk maken. Worden er daadwerkelijk JS-applicaties gebruikt om gebruikers te tracken, of om überhaupt iets meer te doen dan alleen functionaliteit van de site mogelijk te maken?

Arnoud

Wie is verantwoordelijk voor je logincodes?

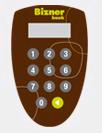
bizner-bizkey.pngInternetbank Bizner stopt ermee, maar op de valreep leveren ze nog een leuk vonnis over de aansprakelijkheid van een bedrijf voor misbruik van de inlogcodes rond internetbankieren.

Bizner had een bedrijf voor een kleine 40.000 euro aangeklaagd. Er waren leningen aangevraagd vanuit het bedrijf via de internetbankierapplicatie van Bizner. Voor een deel werd dit erkend, maar voor één lening van ” 10.000,- stelde het bedrijf dat dit zonder toestemming aangevraagd was door een werknemer met wie ze in een conflict lagen.

De werknemer had toegang tot de BizKey, het apparaatje waarmee je inlogt op de internetbankierapplicatie. Volgens de directeur was hij echter niet geautoriseerd de lening te sluiten zonder overleg. In de voorwaarden van Bizner stond niet expliciet wat er in zo’n situatie zou moeten gebeuren. De rechtbank valt dan ook terug op de algemene rechtsregel of het te verwijten is aan het bedrijf dat deze medewerker de BizKey kon gebruiken:

Indien dit misbruik te wijten is aan gebrek aan zorg van [gedaagde], dan wordt dat in beginsel aan hem toegerekend, tenzij [gedaagde] omstandigheden stelt en bewijst die een zodanig gebrek aan zorg uitsluiten.

In dit geval bleek de werknemer in te wonen bij de directeur. De betaalrekening van Bizner werd door hen gezamenlijk op een vaste computer beheerd, waarbij de werknemer ook de beschikking had over de BizKey en daarbij behorende codes. Waarom de directeur dit toestond, wordt niet duidelijk uit het vonnis. Je gaat je dan wel achter je oren krabben als je leest dat de directeur wist dat deze werknemer een fraudeverleden had.

De rechtbank oordeelt dan ook dat het bedrijf aan te spreken is op de lening, en dat deze dus gewoon moet worden terugbetaald.

Door [persoon1] niet te betrekken in de rechtsverhoudingen met Bizner en hem daarentegen wel in de gelegenheid te stellen te beschikken over en gebruik te laten maken van de BizKey en de codes, heeft [gedaagde] het risico genomen dat jegens Bizner misbruik van zijn identiteit kon worden gemaakt en kan hem dat worden toegerekend.

Wel had men nog betwist dat Bizner een vertragingsrente in rekening mocht brengen. Deze claim was op de algemene voorwaarden gebaseerd (en was dus hoger dan de wettelijke rente). Volgens het bedrijf waren de algemene voorwaarden niet van toepassing, maar daar gaat de rechter niet in mee.

Namens Bizner is immers op de comparitie onweersproken verklaard dat het onmogelijk is om via internet een aanvraag van haar producten te voltooien zonder het aanvaarden van de algemene voorwaarden.

Helaas werd niet nader ingegaan op de vraag of die voorwaarden wel correct werden aangeboden, iets dat verbazingwekkend vaak fout gaat bij grote bedrijven. Maar ja, wie bewaart er screenshots van het algemenevoorwaardenscherm?

Dat het de werknemer was die hier de voorwaarden aanvaardde, maakt niet uit. Het bedrijf is vanwege het wanbeheer van de Bizkey en code aansprakelijk voor de gevolgen, en is dus gebonden aan die algemene voorwaarden. Bizner mag dus het bedrijf houden aan het artikel over de vertragingsrente.

Arnoud