Facebook moet gegevens Nederlandse gebruiker doorgeven om chantage

naam-handelsnaamFacebook moet gegevens van een gebruiker opsporen en doorgeven om vervolging van die persoon mogelijk te maken, meldde Nu.nl maandag. Het gaat om gegevens van iemand die dreigde intieme foto’s van een gebruiker te publiceren. De rechter bepaalde dat Facebook die moet afgeven. Opmerkelijk genoeg wel met de overweging dat Facebook terecht niet zelf die gegevens heeft afgegeven maar het op een rechtszaak liet aankomen. Ik mis even iets.

De eiseres had via Facebook een ander leren kennen op wie ze verliefd was geraakt, en die ander wist bij haar intieme beelden los te peuteren (in ruil voor nepbeelden terug). Op zeker moment ontstonden bij haar twijfels over of haar wederpartij wel echt was, waarop het gesprek explodeerde en de ander dreigde deze beelden van haar op internet te slingeren.

Een klassiek geval, en lastig aan te pakken want de politie ziet hier vaak weinig heil in (“niet strafbaar, had je maar geen naaktfoto’s moeten sturen”, is een klant van me eens verteld) en zelf een rechtszaak beginnen is toch een hele hoop tijd en moeite. Al is het maar omdat je dan op zijn minst een naam nodig hebt, en alleen Facebook heeft dergelijke informatie.

Naar de rechter dus en opeisen die gegevens. Lycos/Pessers biedt daar een grondslag voor: bij onrechtmatig handelen van een klant waarbij alleen Facebook diens identiteit kent én er geen andere optie is én de klant zijn privacy ondergeschikt is aan de claim, moeten deze gegevens worden afgegeven. Alleen: staat dan in voldoende mate vast dat hier sprake is van iets onrechtmatigs?

Natuurlijk, een dreigement om naaktfoto’s te publiceren is een strafbaar feit (smaad, schending van portretrecht en als er iets wordt gevraagd om het dreigement niet uit te voeren dan is het chantage) maar hoe weten we dat dat echt is uitgevoerd? Veel zal immers in privéberichten (of zelfs buiten Facebook om) gebeuren, dus dat is geen gelopen race.

De rechter in deze zaak kijkt niet naar dit arrest, maar formuleert een eigen norm toegespitst op dit soort gevallen:

Een vordering zoals ingesteld door [eiseres] kan slechts worden toegewezen, indien een gebruiker door middel van een valse identiteit tracht om in het bezit te komen van gegevens die niet voor hem of haar zijn bedoeld en die hij of zij, indien zijn of haar ware identiteit was gebruikt, niet zou hebben ontvangen.

Wanneer iemand dus met een nepprofiel gegevens probeert los te peuteren, handelt hij onrechtmatig. Dat biedt dan voldoende grondslag om tegen de dienstverlener te zeggen, afgeven wat je over deze persoon weet zodat het slachtoffer hem kan aanklagen.

Opmerkelijk vind ik dan dat de rechtbank zegt dat Facebook onrechtmatig handelt door die gegevens niet te geven, maar:

De voorzieningenrechter is van oordeel dat Facebook terecht niet op eerste verzoek van [eiseres] privacy gevoelige informatie van haar gebruikers heeft prijsgegeven, maar een uitspraak van de rechter over dit punt heeft afgewacht.

Onder het Lycos/Pessers arrest moet nu juist wél direct die gegevens worden verschaft. Dat is het hele idee van “onrechtmatig handelen door ze niet te geven”. Je richt schade aan door die gegevens achter te houden terwijl het duidelijk is dat ze afgegeven moeten worden. Ik denk dat de rechter tussen de regels door bedoelt dat het voor Facebook hier niet duidelijk genoeg was of sprake was van onrechtmatigheid, en in dat geval is inderdaad een rechterlijke toets nodig.

Maar het is wel jammer dat het zo geformuleerd staat, want dit wekt dan toch weer de indruk dat je als tussenpersoon altijd naar de rechter mag verwijzen. En dat is nadrukkelijk onjuist.

Arnoud
Hoe kan WhatsApp alle Duitse klanten uitzonderen van haar Facebookkoppeling?

whatsappFacebook moet WhatsApp-data wissen van Duitse privacywaakhond, meldde Tweakers vorige week. De privacytoezichthouder van de deelstaat Hamburg (waar Facebook gevestigd is) heeft bepaald dat de recente Facebook/Whatsapp-koppeling in strijd is met de Duitse Wet bescherming persoonsgegevens. Facebook mag nu geen gegevens van Duitse WhatsApp-gebruikers meer hebben. Maar hoe kan Facebook dat doen, vroegen diverse mensen me.
De reden voor het Duitse stakingsbevel is dat WhatsApp nooit vooraf heeft gevraagd of zij gegevens aan andere bedrijven mag geven. Zoiets mag alleen met toestemming, ook als het gaat om je nieuwe moederbedrijf. En die toestemming heeft WhatsApp noch Facebook geregeld. Dat is dus gewoon een overtreding van de privacywet, de Wbp.

(Facebook kletst dan ook uit haar nek in haar persbericht dat zij zich zou houden aan Europese privacywetgeving. Allereerst omdat die er niet is – de Richtlijn is geen wet maar een instructie om wetten te máken. En ten tweede omdat in heel Europa die wetten hetzelfde zijn, en de Duitse interpretatie correct is.)

Maar goed, stel dat WhatsApp zegt, prima, we houden ons hieraan, we blokkeren dit voor Duitsers. Hoe moet dat dan? Want er is geen paspoortcontrole als je WhatsApp neemt, dus hoe weten zij dan welke accounts Duits zijn?

Er zijn natuurlijk diverse benaderingen te verzinnen. Accounts met Duitse telefoonnummers (kengetal +49) zullen vermoedelijk aan personen uit Duitsland behoren. Je kunt een landinstelling doen via je account. De taalinstelling zegt misschien ook iets (hoewel Oostenrijk en Zwitserland, en wellicht België, daar anders over zullen denken). Wellicht logt WhatsApp de landen waar je bent, het land waar je 90% van de tijd bent zal dan wel ‘jouw’ land zijn. Een optelsom van een aantal van die factoren zou voor mij een prima manier zijn. Maar toegegeven, 100% zekerheid heb je niet.

Is dat een probleem? Voor de wet niet. Wetten bepalen zelden hoe je dingen moeten doen, ze zeggen wat het gewenste eindresultaat is en verlangen van jou dat je dat doet of uitlegt waarom dat niet kan. En de lat bij dat laatste ligt hoog. In het algemeen moet je alles doen dat je redelijkerwijs kan om aan zo’n bevel te voldoen.

Honderd procent zekerheid wordt niet verlangd, en het is dus geen argument dat je die niet kunt geven. Laat maar zien wat je wél kunt doen en hoe goed dat resultaat is.

Arnoud

Dochter klaagt ouders aan wegens babyfoto’s op Facebook

facebook-duitsland-likeEen achttienjarig meisje uit Oostenrijk heeft haar ouders aangeklaagd omdat die zonder haar toestemming babyfoto’s op hun Facebook-account hadden gepost. Dat meldde Het Nieuwsblad onlangs (dank, Koen). De ouders van de vrouw (sinds wanneer zijn volwassenen ‘meisjes’?) publiceerden dagelijks babyfoto’s van hun dochter, al vanaf dat zij elf was. Dit ondanks aandringen van de dochter. Kan dat?
Ja, op zich kun je je ouders aanklagen. Als je meerderjarig bent, staat niets daar juridisch aan in de weg. Bij minderjarigen is dat wat ingewikkelder, maar het kan ook. De vraag is alleen, hebben de ouders hier iets verkeerd gedaan?

Ook kinderen hebben recht op privacy (en portretrecht valt daaronder). En meer algemeen bepaalt de wet (artikel 1:247 lid 1 en 2 BW) en het VN-Kinderrechtenverdrag dat ouders een zorgplicht hebben om hun kind op te voeden (zie ook deze gastblog van Noortje Mulder ).

Maar zoals altijd met dit soort algemene normen, zijn er geen harde regels over hoe daaraan te voldoen. Het komt dus neer op een belangenafweging: in hoeverre draagt dit bij aan een goede zorg voor het kind, welk privacybelang heeft het kind en welk gerechtvaardigd belang mogen de ouders daar tegenover stellen?

Van publicatie van babyfoto’s van jezelf zullen weinig elfjarigen en ouder erg blij worden. Maar is gêne voelen over wat je ouders doen genoeg voor een schadeclaim? Dat gaat me ook weer wat ver. Misschien moet je het dan zoeken in de reden van publicatie. Een foto of wat tonen aan geïnteresseerden, dat is nog ergens informatief en blijft tussen de ouders en hun vrienden. Maar op Facebook meer dan 500 foto’s zetten waar de hele wereld het kan zien – en dus ook vrienden/vriendinnen van het kind – maakt het een ander verhaal. Ergens daartussen ligt denk ik een grens, maar een formule daarvoor is niet te geven.

Wat vinden jullie? Gaan deze ouders te ver, of moet deze dochter gewoon maar tolereren dat haar ouders foto’s plaatsen?

Arnoud

Mag WhatsApp data gaan delen met Facebook?

whatsappChat-app WhatsApp gaat standaard accountinformatie van gebruikers delen met Facebook, zodat het sociale netwerk relevantere advertenties gaat aanbieden. Dat meldde Tweakers vorige week. Wie dat niet wil, kan het uitzetten (klik gerust, ik wacht wel even) maar moet wel bedenken dat Facebook dan minder optimaal “spam [kan] bestrijden en advertenties relevanter [] maken”. Maar ik mis iets, mag dit zomaar?

“We have not, we do not, and we will not ever sell your personal information to anyone. Period. End of story”. Dat was ooit de stoere uitspraak van de chatdienst over privacy. Dat werd bevestigd na de aankoop door Facebook – WhatsApp zou een autonoom bedrijf blijven. Maar al is de marketingmeelbal nog zo snel, het wijzigingsbeding achterhaalt hem wel. Want uiteraard had ook WhatsApp ergens in de voorwaarden een “Wij mogen deze voorwaarden herzien en als je dat niet bevalt dan hoepel je maar op”-clausule.

En ja, zulke clausules zijn legaal. De wet ziet WhatsApp als niet anders dan een schoonmaakbedrijf dat elke week je huis komt reinigen. Dienstverlening moet van tijd tot tijd kunnen wijzigen, en het is dan logisch dat de opdrachtgever mag opzeggen. Logisch bij schoonmaken en dergelijke, iets minder logisch bij online diensten en apps. Want dan krijg je dus dit soort dingen.

Privacytechnisch zie ik ook weinig dat je kunt doen. Want ja, de gegevens die ze gaan delen zijn persoonsgegevens onder de Wbp en straks de Privacyverordening (check die cursus) en nee dat mag niet zonder uitdrukkelijke toestemming worden gekoppeld (ook in de VS niet) maar daar komt vast een draai dat stilzitten uitdrukkelijk instemmen is, want dat is het bij de cookiewet ook. Sorry, ik ben alweer rustig.

Ik werd nog getroffen door de reactie van ‘Rainbow’ bij Tweakers:

Wat ik persoonlijk het meest bezwaarlijk vind is dat je er niet onderuit kan, ook als je zelf geen WhatsApp gebruikt (en dus niet hebt ingestemd met de gebruikersvoorwaarden van die dienst). Voorheen was dit nog niet echt een probleem, omdat de privacyvoorwaarden van WhatsApp wel prima waren, ze verzamelden de gegevens, maar deden er in principe niets mee. Nu dus wel.

En dat is hier nog wel een hele interessante. Want inderdaad, bij WhatsApp worden ook telefoonnummers van niet-gebruikers opgeslagen. Hoewel in Nederland alleen als hash zodat niet-gebruikers van WhatsApp beter beschermd zijn, zoals de Autoriteit Persoonsgegevens eind 2015 nog meldde. Maar “hashen == privacy” is ook een beetje overrated: matchen blijft gewoon mogelijk, alleen moet Facebook nog even de hash van de bij haar bekende 06-nummers berekenen. Alleen gebruikers wier 06 niet bij Facebook bekend is (oeps, handig joh die tweefactorauthenticatie), zouden nu buiten schot moeten blijven. Ik ben benieuwd.

Arnoud

Facebook mag niet-ingelogde internetters in België weer gaan volgen

facebook-vind-ik-stomFacebook mag niet-ingelogde Belgische internetters weer twee jaar gaan volgen met een datr-cookie, meldde Tweakers vorige week. In 2015 verbood de rechtbank dit volgen op verzoek van de Privacycommissie (de Belgische Autoriteit Persoonsgegevens), maar dat verbod wordt nu ongeldig verklaard omdat er onvoldoende spoedeisend belang zou zijn geweest.
Facebook weet alles van iedereen, onder meer omdat heel veel websites zo’n handig “Vind ik leuk/Deel dit”-knopje hebben opgenomen met door Facebook aangeleverde scripting. Dat knopje zet cookies en stuurt informatie door over de bezoeker, ongeacht of die persoon ingelogd is op Facebook of zelfs maar een Facebook-account hééft.

Dat gaat een tikje ver, en zeker onder de Europese cookieregels lijkt me dat niet in de haak. Om cookies te mogen zetten, moet toestemming zijn gegeven. En die Facebookwidget doet dat niet. Daarmee overtreedt men dus de cookiewet. En daarom besloot eind 2015 de Belgische rechter in kort geding dat dit onmiddellijk moet stoppen.

Facebook ging in hoger beroep, en won op een formeel punt: zij doen dit al sinds 2012, en de rechtszaak kwam pas in 2015, dus hoezo is er dan nog spoed bij deze zaak? En ja, dat is een argument want in kort geding gaat het allemaal even wat sneller en dus minder grondig, en dat doen we omdat er zulke grote spoed bij is dat we niet kunnen wachten op een bodemprocedure. Blijkt er dus geen grote spoed te zijn, dan moet de rechter in kort geding de eis afwijzen en de partijen naar de bodemrechter verwijzen. En dat is wat hier is gebeurd.

Ergerlijk, maar het betekent niet dat Facebook dus legaal is. Ik kan eerlijk gezegd geen enkel argument bedenken waarom dat zo zou zijn. Facebook roept dan steeds dat de cookies belangrijk zijn voor de beveiliging tegen cybercriminelen en malware, maar dat klinkt mij als marketingblaat (wie corrigeert me?). Dus voor mij leest deze uitspraak als een juridische trucje van Facebook on mog even door te mogen gaan tot die bodemprocedure in 2017 afgerond is.

Arnoud

Is een boevenopsporingspagina op Facebook nuttig of een schandpaal?

stocks-schandpaalVergeet je iets te betalen bij een bedrijf in Zeeland, dan loop je kans dat je wordt ontmaskerd op Facebook, meldde PZC vorige week. Winkeliers met camerabeelden van vermeende diefstal kunnen die plaatsen in de facebookgroep ‘Vergeten te betalen? Zeeland’. Het lijkt effectief – diverse nietbetalers hebben zich bij de winkelier gemeld. Maar mag het?
Schandpaalsite, zal misschien uw eerste reactie zijn. Of juist: eindelijk de criminelen achter de vodden gezeten. En dat is hier exact het probleem. De maatschappelijke opvattingen lopen hierover uiteen, en dan loop je binnen de wet een tikje vast.

Natuurlijk, we hebben wetgeving die zegt dat je niet zomaar iemands gezicht mag publiceren. Portretrecht, en de Wet bescherming persoonsgegevens. Maar beide wetten toepassen op deze casus komt uiteindelijk neer op een belangenafweging. Wat weegt zwaarder, het belang van de winkelier om mensen herkenbaar te tonen op een site met als doel ze te shamen om alsnog te betalen, of het belang van de winkeluitloper om niet herkenbaar te zijn onder de vlag “Winkeldief” dan wel “Vergeten te betalen”.

Persoonlijk vond ik daarbij nog creatief de aanpak om eerst onherkenbare beelden te publiceren met iets van “Je weet wie je bent en je hebt een week om langs te komen anders gaat het balkje eraf”. Dat komt tegemoet aan de belangenafweging onder de Wbp om de privacy zo veel mogelijk te beschermen.

In 2004 werd het nog door de rechter eigenrichting genoemd en diffamerend en stigmatiserend voor de geportretteerde om een foto op te hangen met “Deze vrouw heeft hier gestolen”. Maar 2004 is ICT-technisch de middeleeuwen, dus of de opvattingen uit die tijd nu nog gelden, daar ben ik niet van overtuigd.

Wie de Wbp streng leest, concludeert dat camerabeelden met daarop een nietbetalende wegloper strafrechtelijke persoonsgegevens zijn, en die mag je gewoon nooit verwerken (art. 22 Wbp). In die lezing is het ook niet toegestaan om te zeggen dat Volkert van der G. een moordenaar is, dus ik heb daar moeite mee, maar goed. In 2015 werd een wetsvoorstel gedaan om een uitzondering te maken voor publicatie van dergelijke beelden door particulieren in geval van diefstal of vernieling. Ik kan niet vinden wat de actuele status is, maar het zal nog wel even duren voordat dat wet is (ik gok dat de Europese Privacyverordening dit in gaat halen en dan kan dit voorstel meteen de prullenbak in, want je mag geen nationale wetten over persoonsgegevens meer maken dan).

En dit is het lastige aan het recht: je moet ergens een grens trekken, maar soms kan dat niet. Dan kies je maar voor normen als “A tenzij B zwaarder weegt”, zodat de rechter het in een concreet geval kan inschatten. In 2004 was “Deze vrouw heeft gestolen” dus nog diffamerende eigenrichting, maar hoe kijken we anno 2016 aan tegen “Vergeten te betalen”?

Arnoud

EC formuleert samen met techbedrijven gedragsregels tegen haatzaaien op internet

leeuw-boos-trol-figuur.jpgSamen met Microsoft, Facebook, YouTube en Twitter heeft de Europese Commissie een gedragscode tegen haatzaaien op internet opgesteld, meldde Tweakers vorige week. Daarin is onder andere vastgelegd dat dergelijke inhoud binnen 24 uur verwijderd wordt. De gedragscode is een uitvloeisel van nieuwe wetgeving voor online mediaplatforms.
Het doet wat gek aan, maar gezien de partijen waarmee de EC dit heeft opgesteld toch weer logisch. In het Amerikaans recht, waar deze clubs vandaan komen, staat de vrijheid van meningsuiting op een hoog voetstuk. Tussenpersonen zoals forumbeheerders zijn daarom volledig beschermd tegen aansprakelijkheid (47 U.S.C. § 230) voor hetgeen hun gebruikers plaatsen. Hierop geldt slechts één uitzondering: wanneer een forumlid een auteursrechtinbreuk begaat, is de beheerder gehouden op klacht de inbreuk te beëindigen (een DMCA notice/takedown). Maar ook al staat je sociale netwerk vol met de meest ranzige haat, je bent er formeel niet aansprakelijk voor.

In het Europese recht ligt de bescherming van tussenpersonen genuanceerder. De E-commercerichtlijn bepaalt dat tussenpersonen wiens dienst eruit bestaat dat zij informatie van anderen opslaan en doorgeven, niet aansprakelijk zijn voor de inhoud wanneer zij deze niet vooraf screenen en een adequaat notice-takedown regime hanteren. Dit betreft echter alle mogelijke onrechtmatige inhoud, en niet alleen auteursrechtinbreuk. Je moet dus bij ons sowieso al in actie komen als er haatzaai-inhoud geplaatst wordt.

Wel zit je natuurlijk met de lastige vraag wanneer sprake is van dergelijke inhoud. Onder de huidige regels moet sprake zijn van onmiskenbaar onrechtmatige inhoud, oftewel iets waar niet aan te twijfelen valt. De gedragscode maakt daar geen verwijzing naar. Wel zie ik een definitie van haatcontent, en die is specifiek gericht op bevolkingsgroepen en xenofobie:

all conduct publicly inciting to violence or hatred directed against a group of persons or a member of such a group defined by reference to race, colour, religion, descent or national or ethnic origin.

Je vraagt je dan af waarom niet doorgepakt naar álle vormen van discriminatie, zoals op grond van geslacht of seksuele voorkeur. Misschien omdat het zo beter te verkopen was aan de Amerikanen? Of omdat de werkgroepen in kwestie alleen gericht zijn op rassendiscriminatie?

De bedrijven beloven in principe binnen 24 uur te reageren op onderbouwde klachten, en wel door de berichten te blokkeren of weg te halen. Ook zeggen ze toe hun gebruikers op te gaan voeden op dit punt.

Ik zit een beetje in dubio. Enerzijds is dit (volgens Europese en Nederlandse regels) niets nieuws. Je moest sowieso al reageren op alle (evident juiste) klachten, ook bij haatzaaien en discriminatie. Je moest sowieso al op de stoel van de rechter gaan zitten als hoster/tussenpersoon en ingrijpen. “Kom maar terug met een gerechtelijk bevel” was nooit een geldige reactie. Maar anderzijds voelt het alsof er nu iets nieuws ingevoerd wordt, alsof de lat lager ligt en de verplichting hoger. Ik krijg er alleen niet de vingers achter waar hem dat in zou zitten.

Arnoud

Mag je iemands gezicht opzoeken op sociale netwerken?

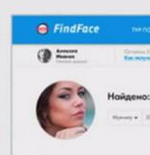
findface-ruslandRusland is in de ban van FindFace, een app waarmee gebruikers anderen kunnen identificeren door een foto van ze te maken, meldde de Volkskrant vorige week. De app vergelijkt een foto van iemands gezicht met profielfoto’s op Vkontakte, de Russische variant van Facebook. En dat is dan weer handig voor stalkers en dergelijk volk. Oh jee.
Het zal wel weer aan mijn antieke opvattingen over innovatie liggen, maar wat is dat toch dat iets nieuw is omdat het in een app zit? Want heel spannend voelt het niet: gezichtsherkenning als technologie bestaat al jaren, en dat matchen tegen foto-databanken is ook niet echt nieuw. Ook niet als app. (Oké, zomaar even toegang krijgen tot alle foto’s van een sociaal netwerk dat is een creatieve hack, dat wel.)

Mag het? Ja, leuke vraag. Dan haal ik maar weer de Wbp van stal: een foto maken is een verwerking van iemands persoonsgegevens, en dat zul je dus moeten rechtvaardigen onder een eigen noodzaak als er geen toestemming of contract is. (Met portretrecht kom je er niet want dat geldt pas bij publicatie, en de FindFace foto wordt niet gepubliceerd.) Tegen de Volkskrant zei ik dat de gebruikers onder de uitzondering voor huishoudelijke verwerking vallen, maar misschien moet ik daarop terugkomen: als cameratoezicht op de openbare weg er buiten valt, waarom dan niet los fotograferen op de openbare weg? Zeker in combinatie met dat matchen op een netwerk van derden.

Doet FindFace iets verkeerd? Die staat immers hoe dan ook grootschalig persoonsgegevens te verwerken door foto’s te herkennen en te matchen. Dat lijkt me wel, maar ze zouden kunnen zeggen dat ze per geval steeds in opdracht handelen van de consument die doel en middelen kiest, en daarmee zijn zij slechts bewerker en niet zelfstandig aan te spreken voor overtreding van de Wbp. Onder de Privacyverordening zal dat anders liggen, maar die heeft nog twee jaar overgangsrecht voor de boeg.

Daarbij komt – en dat is wel vaker met zulke apps – dat er ook allerlei legitieme toepassingen zijn van zo’n app. Het is handig om snel profielen van je vrienden te vinden. En hoe weet die app nou of jij een stalker bent of de beste vriend van die vrouw die je net fotografeerde?

Het is voor mij vooral de vraag hoe populair dit gaat worden, en hoe het dan misgaat. De eerste rechtszaak zal de toon zetten. Een principiële niet-Facebooker of een al jaren gestalkte dame, dat maakt nogal uit. Plus natuurlijk dat matchen op Facebook iets ingewikkelder is dan bij Vkontakte, dus de implementatie zal nog niet meevallen.

Arnoud

Onder de 16 geen Facebook, geen Twitter, geen Instagram?

kinderen-oppassen-bord-verkeersbord-waarschuwing.pngWie jonger is dan 16 jaar, mag zonder toestemming van zijn ouders geen sociale media gebruiken, meldde het AD maandag. De nieuwe Privacyverordening stelt strenge regels over persoonsgegevens van minderjarigen, en als gevolg daarvan mogen die straks (2018) niet meer op sociale media. Alleen, hoe is dat nieuws?

Het AD denkt van wel, want: “[t]ot op vandaag bestaat er geen aparte wet over de leeftijd waarop je als kind een account mag hebben op sociale media zoals Facebook, Twitter of Instagram.” Maar dat klopt eenvoudigweg niet. Al sinds 2001 bestaat er een wet, namelijk de Wet bescherming persoonsgegevens die precies dat zegt. (Ja, of ze bedoelen dat er geen Wet op de Sociale Media is die letterlijk wat over accounts zegt. Maar, eh, kom nou.)

De Wbp regelt in het algemeen hoe om te gaan met persoonsgegevens, en in artikel 5 staat dat bij personen onder de 16 toestemming van hun ouders nodig is om die gegevens te mogen gebruiken. Om een of andere reden is dat een gekke regel die periodiek nieuws is: in 2007 bleken Hyves en Sugababes illegaal, en sindsdien zie ik het bij elk nieuw social netwerk weer opduiken als nieuwtje. Maar goed, dat zal aan mij liggen.

De Verordening verruimt eigenlijk juist de mogelijkheden. Lidstaten mogen een lagere grens instellen dan zestien, mits die grens maar minimaal dertien is. Een grens die wij overigens niet hebben, wederom in tegenstelling tot wat het AD schrijft. Toegegeven, de regel wordt totaal niet gehandhaafd dus als je wilt spreken van gedoogbeleid dan is dat prima, maar het stáát nergens.

Arnoud

Mag de NOS een portret publiceren als dat nieuws is?

video-camera-filmen-fotoDe foto ging de hele wereld over en al snel gingen media op zoek naar de vrouw op de foto, schreef de NOS vorige week. De foto was een van de eerste foto’s van de aanslag in Zaventem, en toonde een daarbij gewond geraakte stewardesse. Nieuws? Zeker. Maar wel nieuws waarbij deze dame in haar ondergoed in gewonde toestand herkenbaar in beeld is. Moet dat nou? Mag dat nou?

In feite zijn dit dezelfde vragen. Het mag (juridisch) omdat het moet (van de nieuwswaarde). Iets formeler gezegd: er is hier sprake van een botsing tussen twee grondrechten, de uitingsvrijheid van de journalist en de privacy van de persoon in beeld. Die twee grondrechten zijn gelijkwaardig, dus je kunt alleen concluderen dat het mag op basis van een afweging van alle argumenten voor en tegen. Het is niet zo dat de privacy altijd wint of juist dat als het nieuws is, je het maar moet slikken als je in beeld bent.

De grote argumenten vóór zijn de urgentie en het belang van het nieuws. Dit gebeurt nú en hier zie je wat er gebeurt. Dergelijke argumenten rechtvaardigen al heel snel het tonen van het beeld. Beeld zegt veel meer dan woorden, zeker bij urgente en belangrijke, schokkende zaken.

Daar staat tegenover dat het hier niet gaat om een bekend persoon, of zelfs maar een specifiek ‘doelwit’ waardoor je zou kunnen zeggen dat de identiteit van deze dame ertoe doet. Het was een ongerichte aanslag immers. En dan voelt het als een kleine moeite om even een blurcirkel over haar gezicht te halen. Dus waarom dat niet even gedaan? (Terzijde: ik vond ooit een fotocollage waarbij in de VS alleen de borsten en in Europa alleen het gezicht van een selfie waren geblurd.)

Maakt het nog uit dat de foto op Facebook stond? Dat denk ik hier niet. Het was immers de fotograaf die deze op Facebook zette, niet de geportretteerde. Als je zelf welbewust een privéfoto geheel publiek zet, en deze foto blijkt nieuwswaarde te hebben, dan is een privacyargument om publicatie tegen te houden nauwelijks nog denkbaar. Maar wat de fotograaf doet met het portret, is volstrekt irrelevant voor het portretrecht van degene op de foto.

Het portretrecht noemde ik inderdaad niet in de analyse. Dat staat wel in de wet (art. 19-22 Auteurswet) maar in feite is dat niet meer dan een uitwerking van de algemene regel over die botsende grondrechten. Bij een portret als deze – wat de wet een “portret anders dan in opdracht” noemt – moet bij publicatie een afweging worden gemaakt van de belangen voor en tegen publicatie. De voornaamste aanvullende waarde van het portretrecht is bij het portret in opdracht (dan geldt een publicatieverbod zonder toestemming) en bij andere belangen dan privacy (bv. het gebruik van een BN’er in reclame).

Alles bij elkaar denk ik dat het tonen van de foto wel door de beugel kon. De actualiteit en ernst rechtvaardigen dat, en het blurren kost net even meer tijd en tast misschien toch de zeggenschap van het beeld aan. Ik snap alleen niet wat de nieuwswaarde is van vervolgens gaan achterhalen wie deze dame is, waar ze werkt en wat ze aan het doen was?

Arnoud