Hoe rechtsgeldig is een foutief toegepaste kortingscode?

teufel-winter-wonderland-korting-coupon-codeDiverse lezers wezen me op een Tweakersdiscussie over een kortingscode van het Duitse bedrijf Teufel. Die code gaf 50% korting op je bestelling, maar Teufel meldde zich achteraf in de mail met dat dit een vergissing was en of men de spullen even terug wilde sturen. Hoe werkt die variant op het Otto-arrest eigenlijk?

Een basisregel in het recht is dat je pas een koopovereenkomst hebt als beide partijen het eens zijn over wat er moet worden geleverd en wat er moet worden betaald. Als dat niet zo is, dan is er nog één redmiddel: mag de wederpartij er redelijkerwijs op vertrouwen dat het aanbod zo bedoeld was? Dit is waar de toets over “kennelijke typefouten” uit het Otto-arrest op gebaseerd is. Typt men 99 terwijl men 999 bedoelde, dan is het verschil te groot en heb je geen overeenkomst. Typte men 888 terwijl men 999 bedoelde, dan is de kans groot dat je wél gewoon een overeenkomst hebt. Die getallen liggen niet bijster ver uit elkaar.

Hier gaat het om een kortingscode, die een stevige korting van 50% opleverde. Geloofwaardig? Gezien de kerstactie (zie screenshot hierboven, bron) op zich wel, 50% korting is niet gek in een “Winter Wonderland” actie met korte looptijd.

Teufel zegt in de annuleringsmail echter:

Bij deze bestelling werd een actiecode geactiveerd, die weliswaar in ons systeem is aangemaakt, maar niet openbaar is gemaakt. De code is door iemand toevallig ontdekt en o.a. op internet verspreid. Bij het gebruik van de niet vrijgegeven code werd in het bestelproces een foutieve prijs aangegeven.

Ik volg niet helemaal hoe dat kan gebeuren, maar op zich hebben ze daar wel een punt áls het zo is. Dan ontbrak de wil van de verkoper om die korting te geven. Het tegenargument moet dan zijn “maar ik mocht erop vertrouwen dat jij dit wilde, een code van 50% uitgeven”. Alleen dan moet er wel bewijs komen: waar komt die code vandaan, wat zei Teufel bij de aankondiging van de code en welke voorwaarden zaten er eventueel op?

Dat iets technisch werkt, is geen bewijs dat je erop mocht vertrouwen dat het juridisch bindend was. Net zoals wanneer de kortingscode technisch zou werken maar in strijd met de voorwaarden gebruikt werd. Staat er in de voorwaarden bijvoorbeeld “alleen bij bestellingen vanaf €100” en hij werkt toch bij een bestelling van €50, dan heb je gewoon per definitie pech. Voorwaarden winnen het van implementatie.

Verder had Teufel nog een mailtje gestuurd met daarin de frase “bindende opdrachtbevestiging”. Ik denk niet dat dat veel betekenis heeft: die mail is automatisch gegenereerd, en uit het Otto-arrest blijkt dat je geen rechten kunt ontlenen aan zulke automatische mails, zeker niet als ze wettelijk verplicht verzonden moeten worden:

Otto heeft daarmee enkel bevestigd dat de bestelling van de consument haar heeft bereikt (artikel 3:37 lid 3 BW). Juist omdat bij een bestelling die via elektronische weg wordt gedaan geen direct menselijk contact plaatsvindt, is … wettelijk vereist dat de dienstverlener, in casu Otto, zo spoedig mogelijk via elektronische weg de ontvangst van de bestelling bevestigd (artikel 6:227 c lid 2 BW). Het betreft dus geen ‘opdrachtbevestiging’ doch enkel een ontvangstbevestiging. Een ontvangstbevestiging geeft geen uitsluitsel over de vraag of er al dan niet een overeenkomst tot stand is gekomen.

En als laatste melden sommige mensen dat ze het product gehad hebben en dat Teufel ‘dus’ erkend heeft dat de overeenkomst rechtsgeldig is. Nou, vergeet het maar. Die bestel- en leverprocessen zijn automatisch, en daarmee geen (sterk) bewijs dat men dit daadwerkelijk wilde. De afdeling orderafhandeling gaat niet over de prijzen. Het is natuurlijk buitengewoon slordig, maar als het aanbod of de kortingscode niet geloofwaardig was, dan is er geen rechtsgeldige koop gesloten en dan moet het geleverde terug want daar heb je geen recht op.

(Misschien dat je nog kunt zeggen, never mind die code, ik betaal het verschil bij en koop zo voor het originele bedrag. Maar formeel doe je dan een nieuw aanbod aan Teufel in plaats van ze te houden aan een eerdere koop.)

Wat mij betreft komt de vraag dus zoals altijd neer op: hoe reëel was de kortingscode en waarom mocht je erop vertrouwen dat die code correct en legaal gepubliceerd was?

Arnoud
Nogmaals de rechtsgeldigheid van gebruiksvoorwaarden, EULA’s en zo

algemene-voorwaarden-kleine-lettertjes-tos-eulaEen lezer vroeg me:

Regelmatig moet ik bij het installeren van apps gebruiksvoorwaarden accepteren. Wanneer is dat nou rechtsgeldig?

Gebruiksvoorwaarden, TOS, EULA of hoe je het maar wilt noemen: deze juridische regeltjes zijn altijd goed voor veel ergernis. Met name van het soort “waarom val je me hiermee lastig”.

Naar Nederlands recht zijn dergelijke voorwaarden algemene voorwaarden, net als de bijlagen met kleine lettertjes die je bij veel offertes krijgt. Hoe ze heten, of in welke context ze worden gebruikt, of je ze op software hangt of bij een dienst, dat doet er allemaal niet toe: het zijn voorwaarden die zijn opgesteld om in gelijke vorm in meerdere contracten gebruikt te worden, en dat is de definitie van een algemene voorwaarde.

Algemene voorwaarden zijn snel van toepassing. Je hoeft als dienstverlener alleen te melden dát je ze gebruikt. De wederpartij hoeft ze niet te lezen en hoeft ook geen gelegenheid te hebben gehad te onderhandelen of bezwaar te maken. Het is slikken of stikken.

Daar staat tegenover dat algemene voorwaarden niet onredelijk bezwarend mogen zijn. Omdat ze eenzijdig opgelegd worden, is de kans immers groot dat er onredelijke voorwaarden verzonnen worden. Vandaar dat de wet zegt dat als je dat doet, de wederpartij (de gebruiker van de dienst) deze mag vernietigen oftewel ongeldig verklaren.

Bewijzen dat iets onredelijk is, valt niet mee. De wet helpt de consument daarom met een grijze en zwarte lijst. Wat op de zwarte lijst staat, is per definitie onredelijk. Zo mag je de consument niet verbieden je aan te klagen als je het contract niet nakomt.

En wat op de grijze lijst staat, mag als je als bedrijf kunt bewijzen dat het wél redelijk is. Een omgekeerde bewijslast dus. Zo staat het beperken van je aansprakelijkheid op de grijze lijst. Dat mag dus alleen als je kunt aantonen dat het redelijk is om dat te doen (en dat valt in de praktijk nog niet mee).

Een grote valkuil voor partijen die met algemene voorwaarden werken, is dat deze correct ter hand gesteld moet worden anders tellen ze niet. In een elektronische omgeving betekent dit dat je een PDF of ander makkelijk op te slaan document moet aanbieden. Enkel op een scherm tonen telt niet, ook niet als gebruikers het kunnen copypasten naar Notepad. En dit is waar het het vaakste misgaat bij online diensten en met name bij apps en software.

In de VS bestaan al deze regels niet. Daar geldt alleen dat je vooraf gezegd moet hebben welke voorwaarden je hanteert. Kunnen opslaan is geen wettelijk recht, en een zwarte of grijze lijst bestaat daar al helemaal niet. Je moet maar goed lezen waar je aan begint, en als een dienstverlener dat moeilijk maakt, nou dan ga je toch ergens anders heen. Tsja, het is ook een manier van werken. Maar ik prefereer toch de Nederlandse.

Arnoud

Als particulier de openbare weg filmen valt onder de privacywet

dome-camera.jpgWie met een beveiligingscamera de openbare weg filmt, valt onder de privacywet (Wet bescherming persoonsgegevens) ook als hij dat als privépersoon doet. Dat bepaalde het Hof van Justitie vorige week. Je kunt je niet beroepen op de uitzondering voor “strikt privégebruik” en je moet dus een belangenafweging maken tussen jouw beveiligingsbelang en het belang van de mensen die voor je camera komen. Dat verbaast me toch een klein beetje.
Wie met een camera mensen filmt, verwerkt persoonsgegevens. Op foto- of filmbeelden zijn immers details over mensen te zien (tenzij je de camera heel hoog hangt, denk aan een stadsbeeldcamera) en per definitie spreek je dan van persoonsgegevens. Ook als je niet weet hoe de mensen heten of je ze kunt contacteren.

Dat is op zich een logische interpretatie maar het leidt wel tot allerlei onverwachte consequenties, zoals hier. Het betekent namelijk dat als je iemand filmt, je moet regelen onder de Wbp dat je dat mag. Toestemming vragen dus, een contract hebben met die mensen of een eigen dringend belang dat zwaarder weegt dan hun privacy.

De Wbp geldt niet voor gebruik van persoonsgegevens in de strikte privésfeer maar het Hof beslist hier dat daarvan geen sprake is als je de openbare ruimte filmt. Ik snap werkelijk niet waaróm, de motivatie is dat je dan “buiten de privésfeer geraakt van degene die door middel van dit systeem gegevens verwerkt”. Oftewel het is niet privé omdat het niet privé is. Wacht, wat. Maar álle verwerkingen raken toch aan de privacy van andere personen?

De onontkoombare conclusie is dus dat áls je dit doet, ook als privépersoon, dat je moet voldoen aan de hele mikmak aan eisen voor cameratoezicht en opslag van beelden. Je zult allereerst een dringende noodzaak moeten aantonen (waarom kun je niet anders dan een camera), je moet een reglement hebben, je moet mensen op verzoek een kopie van ‘hun’ beelden geven en je moet opslag van de beelden strikt beveiligen.

En mensen vragen zich nog steeds af waarom ik altijd zo denigrerend doe over de Wbp.

Google News sluit in Spanje na nieuwe wet

google-spanjeDe nieuwssite van Google sluit zijn deuren in Spanje, nadat een nieuwe wet het verplicht maakt om te betalen voor het tonen van fragmenten uit nieuwsartikelen. Dat las ik bij Nu.nl na enig aansporen vanuit de comments hier. Een Spaanse wet
Google News is controversieel bij nieuwsuitgevers, omdat ze gerichte snippets van nieuws aanbiedt zonder contractuele afspraken met die uitgevers. Formeel past dat binnen het citaatrecht. Het is immers kort, functioneel en met bron. Maar als je bij een nieuwsbericht de eerste twee regels overneemt, dan gaan weinig mensen de rest nog lezen. En dat maakt het misschien toch een verkapte exploitatie van het werk.(Wie van jullie las eerst het Nu.nl artikel uit zin 1 en wie dacht er “handig Arnoud, zo hoef ik niet door te klikken”? Bij overwegend antwoord 2 schend ik het auteursrecht van Nu.nl.)

In Duitsland was eerder al een wet aangenomen die het vragen van geld voor nieuwssnippets legaliseerde, maar de Spaanse wet gaat een stapje verder: daar is het verplicht te betalen, ongeacht wat de nieuwsuitgever ervan vindt. Dit om machtsspelletjes van zoekmachines te voorkomen: oh je wil geld, nou dan laat maar en dan gooien we je integraal uit de zoekmachine. Een soort Buma/Stemra-constructie, of beter gezegd Sena-constructie: als je muziek openbaar maakt dan móet je geld betalen aan de Sena, ongeacht wat de uitvoerend artiest daarvan vindt.

Of dit mag van de Europese auteurswetgeving is nog wel een relevante: je mag geen andere criteria voor bescherming of inbreuk invoeren dan wat in de Europese regels staat. Om die reden is onze geschifte bescherming, pardon geschriftenbescherming dan ook afgeschaft. En deze regel lijkt het citaatrecht tog enigszins te doorkruisen.

Afijn. Google ziet met die constructie geen andere optie dan geheel te stoppen met Google News in Spanje. Ik gok met name omdat als ze wél gaan betalen, alle andere landen meteen ook zo’n betaalregeling invoeren. Maar het zal ook vanuit het principe zijn dat openbare content te indexeren en te herverpakken moet zijn.

Ja, ik hink op twee gedachten hier. Het doet gek aan om categorisch te zeggen “snippet gebruiken == geld betalen” maar aan de andere kant gaat Google News voor mij wel een paar stappen verder dan de gewone Google zoekresultaten.

Uiteindelijk komt het neer op de gunfactor, zoals bij wel meer van dit soort geschillen. Gunnen we het Google dat die (indirect, want geen advertenties) verdient aan deze slimme exploitatie, of gunnen we het meer aan de aanbieders van de informatie zelf? Een beetje zoals we het Über lijken te gunnen dat die slimmer maar zonder vergunning opereert en we het The Pirate Bay gunnen omdat dat nu eenmaal zo veel efficiënter is (en goedkoper) dan een dvd kopen. Hm. En we gunnen het die nieuwe jongens omdat de oude zulke fossielen zijn. Toch?

Arnoud

De rechtsgeldigheid van een niet te openen pdf-bestand

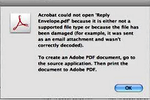
adobe-pdf-acrobat-foutmeldingDie kende ik nog niet: “Het is immers algemeen bekend dat er, afhankelijk van bijvoorbeeld het e-mailaccount van de ontvanger of van de apparatuur die hij gebruikt of het netwerk op de plaats van ontvangst, problemen kunnen optreden bij het openen van bijlagen bij e-mailberichten.” Citaat uit een vonnis met een discussie over of een aankondiging van een gemeente wel correct was doorgegeven aan een burger.

De burger in kwestie was eigenaar van een perceel grond met een schuur erop. Die was zonder vergunning gebouwd, dus de gemeente gaf hem een last onder dwangsom tot verwijdering. Daarop volgde de nodige discussie per mail, onder meer over de vraag of het verwijderen van het dak genoeg zou zijn want dan is het geen schuur meer maar een “bouwwerk geen gebouw zijnde”. (Wie zei daar giecheltoets achterin?)

Vervolgens kreeg de man medio september een aanzegging per mail (met een PDF bijlage) waarin werd gemeld dat het bouwwerk nog niet was afgebroken en er dus dwangsommen moesten worden vertaald. Was dat nu rechtsgeldig?

De rechtbank meent van niet, en wel met name omdat de aanzegging in een pdf-bestand was opgenomen. Om rechtsgeldig te zijn, moet een dergelijk bericht correct bekendgemaakt zijn. Normaal gebeurt dat door een brief naar het huisadres, maar de schuureigenaar woonde ondertussen in Frankrijk en daar was de brief niet heengegaan. Maar de brief was ook per e-mail verstuurd, en in theorie kan dat genoeg zijn: er moet dan (art. 3:41 lid 2 Awb) een “andere geschikte wijze” worden gebruikt.

E-mail is in beginsel genoeg, aldus de rechtbank, tenminste als de gemeente en burger eerder al per e-mail hadden gecorrespondeerd. Dat is dan kennelijk een geschikt middel. Alleen, er is een verschil tussen mails kunnen lezen en bijlagen bij mails kunnen lezen. Zeker als je in Frankrijk rondloopt waar l’internet en les iPads toch net even wat minder strak werken. En als de burger dan ontkent dathij de bijlage niet kon lezen én je uit de mail zelf niet kon halen dat er een boete-aanzegging in de bijlage zat, dan moet de gemeente bewijzen dat de bijlage wel leesbaar was op l’ipad en France. Wat dus niet lukte.

Oké daar was ik een tikje sarcastisch. Maar het zal wel aan mij liggen, is het écht zo’n gedoe om bijlagen te openen in het buitenland? Afgezien van lage downloadsnelheden kan ik weinig bedenken. En is het niet logischer dat je even aan de bel hangt als je een bijlage niet kunt openen?

Arnoud

‘Algemene voorwaarden simpeler met pictogram’

icoon-6-maanden-bewarenDe algemene voorwaarden waar mensen bij gebruik van diensten op internet akkoord mee moeten gaan, zijn nu veel te onduidelijk, te lang en te ingewikkeld. Dat las ik bij Nu.nl. Hear hear en zo. Maar de oplossing die de Nationale DenkTank bepleit – een set standaardiconen die zeggen waar het op staat – gaat hem echt niet worden. Grmbl. En dat op mijn verjaardag. (Jaja, 0x28 alweer.)
De iconen moeten in het voorstel vijf onderwerpen dekken: hoe lang wordt je data bewaard, wordt je data met derden gedeeld, wordt je data voor advertentiedoeleinden ingezet, blijft je data in Nederland en wordt er een persoonlijk profiel gemaakt. Het doet me nogal arbitrair aan en bovendien gaat dit eigenlijk allemaal over privacy-zaken; allemaal dingen die nu net niet in algemene voorwaarden geregeld kunnen worden. Er zou dus geen pictogram nodig moeten zijn dat zegt dat mijn data voor advertenties gebruikt wordt – ik moet gevraagd zijn om toestemming om dat te mogen doen.

Sowieso is het idee niet nieuw. Volgens mij komt er elk jaar wel een initiatief voorbij dat zegt, je moet standaardiconen introduceren zodat mensen al die lange lappen tekst niet hoeven te lezen. En elke keer krijg je precies dezelfde discussie: wélke iconen, hoe symboliseren die het onderwerp en waarom nu net die onderwerpen en niet anders?

Ik zou zelf bijvoorbeeld graag iconen zien over welk gebruiksrecht men opeist op je data, hoe vaak de voorwaarden gewijzigd worden, hoe sterk men garandeert dat de dienst beschikbaar is, of export van data in een standaardformaat nodig is en of betalende klanten hun geld terug krijgen bij problemen met de dienst. Dát lijkt me qua algemene voorwaarden iets relevanter dan “niet nader genoemde derden doen iets met je data voor advertenties”.

Maar nog iets fundamenteler: ik denk niet dat het zin heeft met iconen te werken. Ook al heb je de perfecte set en de perfecte symboliek. Er is gewoon te veel ruimte voor bedrijven om binnen de wet allerhande zaken te doen waar consumenten toch ahem enigszins van opkijken. Dát zou ik nu eens een leuk verjaardagskado vinden: de wet op de online dienstverlening, die bepaalt wat een internetbedrijf in haar algemene voorwaarden mág zetten. Webwinkels hebben dat al, waarom webdiensten niet?

Ik denk dan aan:

  • Gebruiksvoorwaarden mogen slechts eens per kalenderjaar gewijzigd, met drie maanden vooraankondiging
  • Een in algemene voorwaarden opgeëiste gebruikslicentie onder auteursrechten is beperkt tot het strikt noodzakelijke voor de dienst (en geen andersoortige exploitatie)
  • Opgeslagen data moet zonder meer kosten kunnen worden gedownload
  • Opzegging van gebruikersaccounts mag alleen met gegronde reden die in de voorwaarden genoemd moet zijn (behoudens zeer ernstige overige situaties

Er is vast meer maar als ik dit voor m’n volgende verjaardag kan krijgen dan zou ik zéér tevreden zijn. Jullie?

Arnoud

Nog even over die nieuwe Facebookvoorwaarden

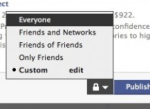
post-facebook-wall.pngVorige week blogde ik Facebookdisclaimer tegen de nieuwe voorwaarden van de dienst, waarbij Facebook en passant tot een open stad werd uitgeroepen en het bedrijf het Statuut van Rome inzake het internationaal strafgerechtshof om de oren kreeg. Seriously, wtf. Maar wat zijn de nieuwe voorwaarden van Facebook nu en wat betekent dat in de praktijk?

Bij online diensten voor consumenten zijn er eigenlijk twee zaken écht belangrijk: wat mogen ze met je spullen en wat mogen ze met je privacy? (Dat ze nergens voor aansprakelijk zijn, dat de voorwaarden op elk moment mogen wijzigen, dat het Weens Koopverdrag uitgesloten is en dat je je kind ‘Zuckerberg’ als tweede naam moet geven, dat zeggen ze allemaal.)

Allereerst dus maar het “wat mogen ze met je spullen”, wat hier dus betekent met je teksten, foto’s, video’s en dergelijke die je uploadt naar Facebook. Het antwoord in het kort: alles. In het lang:

For content that is covered by intellectual property rights, like photos and videos (IP content), you specifically give us the following permission, subject to your privacy and application settings: you grant us a non-exclusive, transferable, sub-licensable, royalty-free, worldwide license to use any IP content that you post on or in connection with Facebook (IP License). This IP License ends when you delete your IP content or your account unless your content has been shared with others, and they have not deleted it.

Het is gebruikelijk dat hierbij staat “to use as necessary to deliver the service” maar dat staat er niet. In theorie mag Facebook dus je foto’s en statusupdates op mokken en t-shirts afdrukken of verkopen aan de roddelpers. Of ze dat ooit echt zouden doen is vers twee, maar het mag.

(Detail: je behoudt formeel je auteursrechten op wat je uploadt maar Facebook krijgt een onbeperkt gebruiksrecht, juridisch net wat anders dan “Facebook eist je auteursrechten op”).

Oh ja, en je moet niet gek opkijken als je jezelf ineens op een billboard terugziet met het Facebooklogo erbij:

You give us permission to use your name, profile picture, content, and information in connection with commercial, sponsored, or related content (such as a brand you like) served or enhanced by us. This means, for example, that you permit a business or other entity to pay us to display your name and/or profile picture with your content or information, without any compensation to you. If you have selected a specific audience for your content or information, we will respect your choice when we use it.

Met je privacy ligt het wat complexer. Hier is een apart privacybeleid voor dat zo lang is dat ik niet goed weet waar te beginnen. En als er dan ook nog reutelzinnen over “passionate about creating engaging and customized experiences for people” in voorkomen dan weet je al: hier kan weinig goeds uit voortkomen.

De opmerkelijkste is dat wanneer een ander iets doet met jouw naam, gezicht of ander persoonsgegeven, Facebook daarmee mag werken comform die ander zijn privacy-instellingen. Leuk dus als je een keer op de foto staat bij een “privacy is dead, get over it”-hippie.

Bezoek je een website met Like-knop, of een website met een Facebook-koppeling, dan wordt dat doorgegeven en geregistreerd. Ook als je nergens op klikt. (En ik weet niet wat er gebeurt als je toevallig uitgelogd bent van Facebook, wordt het dan toch ergens geregistreerd en achteraf alsnog gekoppeld als je weer inlogt?)

Oh en partners (zoals WhatsApp, veronderstel ik) mogen hun gegevens aan Facebook geven en Facebook mag daar dan ook lekker mee werken.

Verder wil de mobiele app een héle zwik informatie hebben, waaronder verplicht je GPS-locatie (tijd voor een spoofingfeature dus). Maar gelukkig, adverteerders krijgen alleen maar geanonimiseerde data.

Mag dat allemaal? Ja en nee. Enerzijds ja, want je bent er ooit mee akkoord gegaan dat Facebook haar voorwaarden mocht wijzigen en bovendien, je kúnt weg. Anderzijds nee, want het gaat hier om privacygerelateerde zaken en daar moet apart toestemming voor worden gevraagd, en die toestemming moet ook nog eens op elk moment in te trekken zijn. (Hoewel ze dan wel mogen zeggen, prima maar dan wegwezen.) En bovendien, je kunt praktisch gezien helemaal niet weg, dat is een te grote sociale afgang voor de gemiddelde gebruiker.

Arnoud

Mag een school-app persoonsgegevens van kinderen naar derden sturen?

school-kind-ipad-leren-onderwijs-privacy-appDigitaal lesmateriaal is iets totaal anders dan gewoon maar een boek op de computer: de software observeert en categoriseert al doende elk kind dat met zulk digitaal lesmateriaal werkt. Dat schreef Karin Spaink vorige week naar aanleiding van een Kamerbrief over allerlei apps en tools die persoonsgegevens van leerlingen bijhouden. Dat roept meteen een belangrijke vraag op: eh, wat krijgen we nou? Die software houdt persoonsgegevens bij van kinderen, en slaat dat centraal op onder beheer van de uitgevers van die apps of software. Hoe zit dat privacytechnisch?
Apps en webtools voor educatieve doeleinden werken vrijwel altijd met accounts, al is het maar om prestaties per leerling te kunnen registreren voor de docent. Dergelijke accounts vallen daarmee onder de Wet bescherming persoonsgegevens (Wbp) oftewel de privacywet. Deze zegt dat voor verwerking van zulke gegevens in principe toestemming nodig is, behalve in twee uitzonderingssituaties: allereerst als de verwerking nodig is voor de uitvoering van de onderwijsovereenkomst tussen ouder en school, en ten tweede als de partij die verwerkt een dringend eigen belang heeft waarvoor de privacy van het kind moet wijken.

Het bijhouden van de uitslagen van proefwerken en dergelijke, of het meten van hoe snel een kind iets leest of afmaakt, valt denk ik wel onder “nodig voor de onderwijsovereenkomst”. Je kunt immers geen onderwijs verrichten als je zulke dingen niet kunt bijhouden. Maar die “dringende noodzaak”, daar kan ik met de beste wil van de wereld geen voorbeeld van vinden.

Als de app of tool gegevens opslaat bij een derde, bijvoorbeeld de uitgever van een digitaal schoolboek of de partij die de webtool host, dan is die partij een bewerker zoals dat heet. Die handelt dan in opdracht en onder verantwoordelijkheid van de school, en dat moet schriftelijk zijn vastgelegd tussen school en bewerker. De school is en blijft aansprakelijk voor de verwerking, ook als de fout in feite niet bij de school ligt maar bij de bewerker.

Bij school-apps en webtools blijkt dit allemaal erg onduidelijk. In een rapport uit september spreekt men van “de beste bedoelingen voor het welzijn van de leerling” en gezond-verstandhandelen. Maar gezond verstand en Wbp gaan niet per se samen, zal de vaste lezer van deze blog nu opmerken.

Zo lijkt het bijvoorbeeld zo klaar als een klontje dat je een app mag inzetten waarmee leerlingen een educatief spelletje kunnen doen, en dat de docent dan de resultaten kan zien. Maar omdat de app zijn gegevens elders heenstuurt, is een bewerkersovereenkomst nodig én mag de spelaanbieder niet zelfstandig dingen doen met de gegevens die hij zo van de leerlingen verkrijgt. En zelfs als je als leraar een Facebookgroep aanmaakt, dan moet je een bewerkersovereenkomst sluiten met Facebook eigenlijk.

Je kunt ook zeggen: die aanbieder is zelf de verantwoordelijke, en staat los van de school. Net zoals de snackbar aan de overkant van de school zijn eigen klantenbestand heeft, ook al overlapt dat met het leerlingenbestand en ook al zegt de docent, ga lekker een frietje halen jongens. Of het digitale equivalent, dat de docent een account aanmaakt voor de leerlingen en ze daarmee laat werken.

Alleen, dan moet die aanbieder wel zelf een grondslag hebben, zoals toestemming, uitvoering overeenkomst of een eigen dringende noodzaak. Die toestemming is er maar zelden, omdat de aanbieders niet rechtstreeks met de ouders communiceren en de leraar of school niet aan de ouders vraagt of er toestemming is een account aan te maken voor het kind.

Zonder toestemming is het voor zo’n aanbieder lastig. Mijn Wbp-tenen krullen als ik dan in die Kamerbrief lees

[Die aanbieders] doen een beroep op een “eigen” Wbp-grondslag: hun gerechtvaardigde belang om de gegevens voor de toepassing van het leermiddel te gebruiken. Het gaat dan om gebruik uitsluitend binnen het kader van de leermiddelen; zo worden de gegevens van een leerling vernietigd wanneer deze het leermiddel niet langer gebruikt. [Dan] is aparte toestemming van de betrokken leerling of zijn of haar ouders niet noodzakelijk.

Ik snap niet hoe hier een wetstechnisch correct antwoord wordt gegeven. De frase “gerechtvaardigd belang” slaat op de uitzondering voor het dringend eigen belang. Maar die uitzondering gaat alleen op als toestemming redelijkerwijs niet te vragen is én er een afweging van belangen is geweest die zegt, ga je gang. Het enkele feit dat het nodig is die gegevens te gebruiken omdat de app anders niet werkt, betekent nog niet dat je een noodzaak hebt om die gegevens te gebruiken in de zin van de Wbp. Ga maar toestemming vragen.

Gezond verstand zegt: doe niet zo moeilijk, als die leraar dat account aanmaakt en die aanbieder zich netjes gedraagt, waarom zou je dan toestemmingsbriefjes gaan doen waar de ouders tóch geen chocola van kunnen maken? Maar de Wbp zegt: waar is je toestemming? En hoe we dáár uit gaan komen?

Arnoud

Arnoud

Foto: Schulknabe mit iPad, Flickr, CC-BY

Wat zijn kwaliteitsdoeleinden in een telefoongesprek?

De meest gehoorde zin in een zakelijk telefoongesprek: “Dit gesprek kan worden opgenomen voor kwaliteitsdoeleinden”. Wat betekent dat en wat kun je ertegen doen?
Een privépersoon mag zijn telefoongesprekken opnemen en de wederpartij kan daar niets tegen doen. De opnemende partij hoeft het zelfs niet te melden aan de wederpartij (hoewel dat niet echt netjes is), je bent pas strafbaar als je andermans gesprekken opneemt zonder toestemming.

Een bedrijf dat structureel telefoongesprekken opneemt en die ergens opbergt, moet dat wél melden want zij vallen met zo’n verzameling telefoongesprekken onder de Wet bescherming persoonsgegevens. En die eist onder meer dat je de betrokkenen informeert over het verzamelen van gegevens en het doel waarvoor je dat doet.

Normaal heb je als bedrijf ook toestemming nodig voor zo’n verzamelactie, maar niet altijd. Als de verwerking noodzakelijk is voor het uitvoeren van een contract, dan is aparte toestemming niet meer nodig. Een opname maken van een verkoopgesprek is bijvoorbeeld altijd toegestaan: zo verzamelt men bewijs van het akkoord, en dat is redelijkerwijs wel noodzakelijk te noemen.

‘Kwaliteitsdoeleinden’ kunnen ook zijn dat je het gesprek opneemt om bij klachten over het gesprek dit na te kunnen luisteren. Dat vind ik ook nog wel onder ‘noodzakelijk’ vallen; afhandelen van klachten over een overeenkomst is logischerwijs wel verbonden met de afhandeling van die overeenkomst.

Een variant is de opname voor trainingsdoeleinden. Daarmee wordt normaliter bedoeld dat het gesprek in interne trainingen wordt afgespeeld, zodat de nieuwe medewerkers kunnen horen wat er goed of fout gaat in het gesprek. (Soms de betreffende medewerker zelf, bijvoorbeeld als ‘ie slecht functioneert.)

Dát vind ik een heel stuk lastiger te rechtvaardigen als ‘noodzakelijk voor de overeenkomst’. Die nieuwe medewerkers hebben niet per se jouw opname nodig voor hun training, je kunt ook prima met een acteur een gesprek nabootsen dat de benodigde leerdoelen kan halen.

Alleen: wat doe je eraan? Je kunt natuurlijk wel piepen tegen de telefonische wederpartij, maar die kan de opname neit uitzetten. Ophangen schiet ook niet op. Dus dan maar een inzage- en verwijderverzoek per brief? Je wordt nog net niet uitgelachen als je een brief stuurt “wilt u mijn gespreksopname wissen” maar iets voor elkaar krijgen, ho maar. Maar wat dan?

Arnoud

Mogen persoonsgegevens per mail worden verstuurd?

email-e-mail-elektronische-post-envelopEen lezer vroeg me:

Is het toegestaan om persoonsgegevens zoals namen en adressen, maar ook bv. een kopie van je paspoort met BSN en foto, per mail te versturen? Dat is toch veel te onveilig!

De wet bescherming persoonsgegevens bepaalt dat wie persoonsgegevens verwerkt, een adequate beveiliging moet toepassen. En verwerken omvat zo ongeveer alles: inscannen, overtypen, versturen, opslaan, delen of zelfs verwijderen daarvan.

Wat is adequaat? De wet geeft daar geen antwoord op, en er is geen uitvoerende regeling die specifiek securitynormen voorschrijft of een toets waarmee je kunt bepalen of je gegarandeerd compliant bent met de wet.

De reden hiervoor is dat dat ‘adequaat’ geen absolute term is maar gemeten moet worden in de omstandigheden. Met een patiëntendossier van een ziekenhuis moet je zorgvuldiger omgaan dan een e-mailadres op een visitekaartje, zeg maar. Dus zou het raar zijn als de beveiligingseisen voor die twee sets persoonsgegevens hetzelfde zou zijn.

De vraag is dus hier in ieder geval eerst, hoe wordt er gemaild, naar wie en waarom. Dan zoek je de (redelijke) beveiligingsrisico’s en ga je na of die kunnen worden opgelost. En pas als je merkt dat dát niet kan, dan kom je bij de conclusie “misschien dan maar géén e-mail” of “laten we maar encryptie op de mail gaan zetten”.

Ik vraag me bij zulke vragen altijd wel af waarom niemand zich zorgen maakt bij eenzelfde communicatie per brief.

Arnoud