Marriott wil hotspots van gasten in vergaderruimtes blokkeren

De Marriott-keten van hotels is niet van plan eigen wifi-netwerken van gasten te blokkeren, maar “vanwege de veiligheid(!!1!)” wil men wel hotspots van gasten in vergaderruimtes blokkeren. Dat verklaart de keten tegenover de Amerikaanse toezichthouder FCC naar aanleiding van een onderzoek naar haar blokkeerpraktijken een half jaartje terug. Uiteraard heeft die spin op het blokkeerplan niets te maken met de ophef die anders zou ontstaan.

Het Marriott Hotel in Nashville werd vorig jaar door de toezichthouder FCC op de vingers getikt voor “willfully or maliciously interfering with any radio communications”. Men had een apparaatje in gebruik dat deauth-commando’s stuurde om zo wifi-netwerken middels hotspots van klanten te verstoren. Dat is weliswaar niet het jammen in klassieke zin, maar het effect is hetzelfde: geen werkende eigen hotspot, dus dan maar het (dure) hotel-wifi. En dat mag dus niet in de VS.

Bij ons zou dit denk ik vallen onder de denial-of-service aanval (art. 138b Strafrecht):

Met gevangenisstraf van ten hoogste een jaar of geldboete van de vierde categorie wordt gestraft hij die opzettelijk en wederrechtelijk de toegang tot of het gebruik van een geautomatiseerd werk belemmert door daaraan gegevens aan te bieden of toe te zenden.

Marriott geeft nu toe dat haar plannen breder zijn dan die ene stagiairhotelmanager maar gooit er de nuancering tegenaan dat het voor de veiligheid is:

The question at hand is what measures a network operator can take to detect and contain rogue and imposter Wi-Fi hotspots used in our meeting and conference spaces that pose a security threat to meeting or conference attendees or cause interference to the conference guest wireless network.

Ik kan me echter niet aan de indruk onttrekken dat dit een redelijkmakend sausje is dat bedoeld is om iets los te weken uit de strenge regel van de FCC, zodat er vervolgens een haakje gevonden kan worden om de “gebruikerservaring” erin te fietsen (wacht, in de saus fietsen?) en dan gewoon op de oude voet verder te gaan.

Althans in vergaderzalen dan – in kamers en in de lobby wil men sowieso niets blokkeren. Logisch, want die mensen gaan geïrriteerd ergens anders heen en mensen die een dag een seminar hebben met 300 man die kopen de upgrade naar het hotelwifi voor 300 man. Oh sorry, ik doe cynisch.

Arnoud
Hoe bewijs je dat je een app gemaakt hebt?

hardware-software-computer-gollem-huh.jpgMet zeer, zeer grote regelmaat krijg ik vragen van mensen die hun idee willen beschermen, hun app willen vastleggen of op andere wijze bescherming willen voor een stuk software. Nu zegt de Auteurswet dat je automatisch bescherming krijgt als je een werk maakt (dus ook een app) en dat registratie, depot of wat dan ook niet nodig is. Maar hoe bewijs je dan dat het jouw app is?
In een recent vonnis stond die vraag centraal. De eiser had een app ontwikkeld voor de gedaagde, maar die claimde op zeker moment daar zélf auteursrechthebbende van te zijn. Nu had de gedaagde een redelijk argument: zijn naam stond vermeld bij de apps, preciezer gezegd in de appstore-publicatie daarvan.

De Auteurswet zegt dat je dan ‘vermoed’ wordt de rechthebbende te zijn. Het was dus aan de eiser om te bewijzen dat hij werkelijk het werk gemaakt had.

De broncodes van de app bevatten copyright-vermeldingen in de naam van de eiser. Ook die van een derde, maar die had verklaard de rechten af te hebben gestaan aan de eisende partij.

Wel zaten er ook “zogenoemde open source componenten” in de software. U voorziet nu wellicht gillende FUD over virale effecten en kwijtraken van eigen rechten, maar dat valt reuze mee. De rechter wijdt er eigenlijk maar één zin aan:

Naar het oordeel van de kantonrechter ondersteunen deze omstandigheden het standpunt van [eiser] dat hij de broncodes van de apps naar eigen inzicht en eigen ontwerp tot stand heeft gebracht (al dan niet met hulp van medewerkers van Sveak). Dit wordt niet anders, doordat [eiser], zoals hij ook erkent, bij het schrijven van de broncodes op bepaalde onderdelen (‘open source’) programmatuur van derden heeft gebruikt, aangezien de wijze waarop hij die programmatuur heeft gerangschikt (telkens) een nieuw werk oplevert.

Oftewel, ook al gebruik je software van derden en ook al gebruik je open source, je hebt de auteursrechten op het eindresultaat als je creatief programmeerde of zelfs maar dingen aan elkaar knoopte.

(Het zou kunnen dat de opensourcelicenties van die componenten vereisen dat de eiser de app open source maakt als hij die wil distribueren. Dat komt niet aan de orde want dat is irrelevant bij de vraag wie de maker van de app was. Dat is immers hooguit een geschil tussen de opensourceauteur en zijn afnemer.)

Als laatste argument blijkt de app data te sturen naar een server van de eiser en niet van de gedaagde. Ook dat is natuurlijk best wel een aanwijzing dat die eiser gewerkt heeft aan de app. Alles bij elkaar is daarmee het bewijs geleverd.

Bewijs leveren van makerschap mag dus op elke manier, zolang het totaalplaatje maar de rechter overtuigt dat de app jouw werk was. Een depot of registratie was hier niet nodig, en zelfs het feit dat de naam van een ander bij de app stond, bleek niet onoverkomelijk.

Punt is en blijft alleen: dit helpt enkel tegen mensen die er met jouw broncode vandoor gaan of jouw app letterlijk kopiëren (oké, eventueel met aanpassingen). Wie het achterliggende idee opnieuw implementeert, mag dat doen ondanks het auteursrecht. Ook al deponeer je het honderd keer en zet je er duizend copyright-tekens op.

Maar omdat die uitkomst té frustrerend is voor mensen, zal die vraag “hoe bescherm ik mijn idee” nog héél vaak langs blijven komen.

Arnoud<br/> PS oh en natuurlijk nog de beste wensen voor 2015!

Juridische voorspellingen voor 2015 (en terugblik op die van 2014)

En zoals elk jaar op Oudjaarsdag mijn juridische voorspellingen voor het volgend jaar. Maar eerst eens zien hoe ik het in 2014 deed.
  • In hoger beroep blijft de TPB-blokkade gehandhaafd en Brein pakt dit aan om blokkades te eisen van alle torrentsites die ze kunnen bedenken, daarbij gemakshalve vergetend dat in de TPB-uitspraak ook meewoog dat een Nederlandse rechter eerder had bepaald dat TPB onrechtmatig handelt. Nope. De blokkade werd opgeheven door het Gerechtshof, omdat deze niet effectief zal zijn.
  • De Europese privacywet (Verordening bescherming persoonsgegevens) komt er maar het blijkt een monstrum van onduidelijke regels die elkaar intern tegenspreken. Nope. Hij is er (nog) niet, maar een monstrum is het wel. En de Raad van Ministers gaat het alleen maar erger maken.
  • Een werknemer wordt door zijn werkgever verplicht tot afstaan van een werkgerelateerd social media account. Het komt voor in de praktijk maar of die verplichting standhoudt bij de rechter, is nog niet uitgeprobeerd.
  • Getty Images blijft sommatiebrieven sturen maar pakt niet door bij de rechter. Ja. De brieven worden wel minder sinds de embeduitspraak, en zeker sinds Getty haar eigen embedtool lanceerde. Maar doorpakken bij de rechter, ho maar. Update Op één zaak na, zie onder.
  • Crowdsourced: “ACM gaat een grote speler beboeten voor het niet naleven van de cookiewet”. Niet helemaal, het was niet de ACM maar het Cbp dat de cookiewet onverwacht ging handhaven. En het Cbp kan geen boetes opleggen.

Ik blijf maar matig scoren met deze voorspellingen. Dus of het veel zin heeft om door te gaan? Afijn, ik probeer het toch weer eens:

  • In de herhaling: de Europese privacywet (Verordening bescherming persoonsgegevens) komt er maar het blijkt een monstrum van onduidelijke regels die elkaar intern tegenspreken.
  • Het Hof van Justitie doet een uitspraak die het mogelijk maakt TPB-achtige sites te blokkeren bij de provider.
  • Microsoft moet van de Amerikaanse hogerberoepsrechter data van Europese cloudklanten afgeven, maar doet dit niet. De FUD van Europese concurrenten bereikt ongekende hoogten.
  • Er komt een vonnis over bitcoins waar ik hoofdpijn van krijg.
  • En ik crowdsource zoals elk jaar de laatste.

Wat denken jullie dat er gaat gebeuren in 2015?

Arnoud

Jaaroverzicht 2014: een plusje voor de reacties

Net zoals elk jaar is het weer tijd voor de jaaroverzichten. Sinds een tijdje kun je reacties plussen, dus ik dacht laten we ook eens kijken welke reacties dit jaar het meest werden gewaardeerd.

De actiefste reageerder (naast mezelf) in 2014 is, niet geheel verrassend, Wim ten Brink met 600 reacties. Op de voet gevolgd door NP (404 reacties, maar ik kan ze niet terugvinden), hAl (366), Elroy (356) en Corné (311). Bedankt heren!

De meest gepluste reacties van het jaar:

  1. 12 plusjes voor mezelf in een rant over (over schele jeuk bij de Fappening.
  2. 11 plusjes voor Tom Maaswinkel met een terechte nuancering bij de ophef over “WhatsApp mag alles met je foto’s”.
  3. 10 plusjes voor Ruben met een verzoek tot aanvulling van mijn blogtekst.
  4. 8 plusjes voor Kees van Tweakers met uitleg hoe men omgaat met privéberichten, pardon Direct Messages.
  5. 8 plusjes voor Elroy zijn oproep voor tanden aan de wetgeving rond EULA’s en gebruiksvoorwaarden.

De all-time meest gepluste reacties:

  1. 26 plusjes voor meo met een vraag over aansprakelijkheid voor een niet-ontvangen bestelling.
  2. 23 plusjes voor Frieda met haar vraag over een reis annuleren wegens een waardeloze relatie.
  3. 13 plusjes voor Wim ten Brink met een case over filmen van personeel voor kwaliteitsbewaking en enkele aanverwante vragen.
  4. 12 plusjes voor Ferdinand (over domeinnamen claimen), oussama (over Netflix opzeggen) en mijzelf (over schele jeuk bij de Fappening).

De meest gepluste reageerder uit 2014 (naast mezelf) was Corné met 168 plusjes, gevolgd door Elroy met 141 plusjes. Ons aller Wim was met 134 plusjes een goede derde, gevolgd door 128 plusjes voor NP en 75 voor hAl. De Most Plusjes Ever-award gaat naar Wim (235 plusjes), die NP (154) en elroy (149) een heel eind achter zich laat.

Werkt het plussysteem voor jullie? Wanneer plus je iemand, en kijk je überhaupt naar de plusjes bij andermans reactie?

Arnoud

Jaaroverzicht 2014: de populairste berichten van het jaar

Net zoals elk jaar is het weer tijd voor de jaaroverzichten. Ik vind het zelf altijd interessant om te kijken wat veel gelezen wordt, waar de meeste reacties vandaan komen en natuurlijk wíe er allemaal reageren.

De meest bekeken berichten:

  1. Verrassend op één: Mag UPC mijn internetverbinding delen via WifiSpots? Ik neem aan omdat heel veel mensen UPC en Wifispots hebben en zich dan afvragen of dat wel mag.
  2. Nederland moet downloadverbod invoeren van Europese Hof, op de voet gevolgd door Valt streamen ook onder het downloadverbod? want wat zijn we toch altijd technisch creatief om om wetten heen te komen.
  3. Rantweek: kappen met “had je de voorwaarden maar moeten lezen”, kennelijk had ik daar een gevoelige snaar geraakt.
  4. Op staande voet ontslagen wegens Facebookcomment?, ik gok omdat het een viral dingetje op Feesbook was.
  5. ‘Ruim van tevoren uw contract opzeggen is helaas niet toegestaan’, en dat is ook een zeer ergerniswekkende praktijk.

De meeste reacties:

  1. 107 reacties op >Hyperlinks zijn geen auteursrechtinbreuk, ook niet als je embedt of framet
  2. 105 reacties op Tiradeweek: Nee, Google moet zich gewoon ook aan onze wet houden</A
  3. 99 reacties op Google heeft eigen verantwoordelijkheid bij persoonsgegevens in zoekresultaten
  4. 85 reacties op Hoe bewijs ik dat mijn grootouders niet online gokken?
  5. 79 reacties op Nederland moet downloadverbod invoeren van Europese Hof, en deze blog had met 45 unieke reageerders dan weer de grootste deelname

De minste reacties kreeg mijn Kroniek van het internetrecht, editie 2012 en 2013, maar dat was natuurlijk geen echte blog maar meer een signalering. De blog Het opeisen van een louter beschrijvende domeinnaam is dan ook wat mij betreft de werkelijke hekkensluiter.

Wat vonden jullie het leukste/beste/interessantste/stimulerendste artikel van 2014? En waarover moet ik echt niet meer bloggen in 2015?

Arnoud

Fijne feestdagen!

Iedereen fijne feestdagen en een gelukkig alsmede juridisch correct 2014! Eh, 2015.

Net zoals voorgaande jaren mag u zich vermaken met een gepatenteerde kerstboom want het is ook voor mij kerstvakantie. Wel komen er volgende week diverse jaaroverzichten! Verzoekjes om interessante statistieken zijn welkom.

US4939004-kerstboom

Bron: US patent 4939004, een kerstboomornament in de vorm van een hoofd en twee handen, bij voorkeur uitgevoerd naar de gelijkenis van een bekend persoon. Eh, juist.

Arnoud

Amerikaanse politie mag nepaccounts op Instagram gebruiken, onze politie ook?

politie-bordje-logo-aangifte-bureau.jpgDe Amerikaanse politie mag nepaccounts op Instagram aanmaken en hiermee vrienden worden met verdachten, las ik bij Nu.nl. Zo kon men foto’s verkrijgen die bewijs leverden van een wetsovertreding zonder dat een bevelschrift nodig was. Een Amerikaanse rechter achtte dat legaal. Hoe zou dat bij ons gaan?
In Nederland mogen politieagenten minder dan gewone burgers. Althans, ze moeten altijd uit de wet kunnen halen dat ze iets wél mogen, terwijl gewone burgers alleen hoeven te kijken of ze iets níet mogen. Het idee is dat je zo misbruik van bevoegdheden voorkomt. Hoofdregel is: een agent mag het alleen als het in de wet staat, tenzij het gaat om iets met slechts geringe inbreuk op de burgerrechten. Op straat rondkijken is nou niet echt een stevige inbreuk op de privacy, dus dat is zonder specifieke wettelijke grondslag toegestaan aan de politie. Eenmalig in Google Earth kijken ook niet.

Bij ons is geen gerechtelijk bevel nodig om politieagenten videobeelden of foto’s te vorderen. De wet (art. 126nd Strafvordering) eist slechts een bevel van de officier van justitie, niet van de rechter-commissaris. Tenzij je de strenge lijn van de Hoge Raad volgt die zegt dat camerabeelden ‘bijzondere’ persoonsgegevens zijn, dan is een bevel rechter-commissaris nodig.

Alleen, dat gaat eigenlijk over het vorderen van gegevens die niet zomaar te pakken zijn. Bij Instagram en andere sociale media gaat het om openbare bronnen, waar in principe iedereen mag kijken, dus ook de politie. Net zoals ze op straat mogen lopen en observeren wat daar te observeren valt. Ik denk dan ook niet dat er iets nodig is om een agent openbare Instagram-foto’s of een publieke Twitterfeed te laten bekijken. Oké, iemand op Twitter volgen is nog soort van spannend omdat je dan structureel iemands online gangen nagaat. Maar één keer kijken, nee.

Zit een en ander afgeschermd, dan wordt het lastiger. Er is dan bijvoorbeeld artikel 126m Strafvordering, dat regelt wanneer de politie “niet voor het publiek bestemde communicatie die plaatsvindt met gebruikmaking van de diensten van een aanbieder van een communicatiedienst” mag opnemen. En dat artikel vereist wél een machtiging van de rechter-commissaris. Hoewel ook dit artikel niet geschreven is voor sociale media maar voor bijvoorbeeld afluisteren van telefonie, is goed verdedigbaar dat het ook hier opgaat want een afgeschermde Twitterfeed is ook “niet voor het publiek bestemd”. Maar het gaat me wat ver om dat al te laten gelden wanneer de afscherming enkel is dat je lid moet zijn van de dienst, zonder nadere toegang te vragen aan de verdachte. Iedereen mag op Instagram, dus als een politieagent toevallig ingelogd is en dan de foto’s kan zien dan vind ik dat nog wel “voor het publiek bestemd”.

Maar in deze Amerikaanse zaak ging om het aanmaken van nepaccounts, om zo vrienden te worden met de verdachte en zijn foto’s te kunnen inzien. Dan ga je nóg weer een stapje verder, je doet je dan voor als een ander dan je bent. Dat kun je “stelselmatig informatie inwinnen” (art. art. 126j Rv, Oerlemans & Koops). Er moet dan sprake zijn van een misdrijf maar toestemming van de rechter-commissaris is niet nodig.

Tenzij je hier zegt, het was eenmalig en even kort kijken. Dan zou je het, net als dat Google-Earthverhaal, kunnen rechtvaardigen als “slechts geringe inbreuk op de burgerrechten”. Daar valt wat voor te zeggen, immers hij heeft je zelf toegelaten terwijl hij niet wist wie je was, dus heel erg privé vond hij het allemaal niet. Of heb je dan toch iemand misleid dan wel omgepraat?

Arnoud

Kan Sony de media verbieden over gehackte informatie te berichten?

parkeren-den-haag-verboden-te-parkeren-asfalt-weg.pngSony heeft verschillende Amerikaanse media het verzoek gestuurd niet langer verslag te doen van informatie die door de grote hack van het bedrijf openbaar is geworden. Dat meldde Nu.nl vorige week. Het bedrijf (Sony Pictures dan) werd in november gehackt en grote hoeveelheden interne mails werden gekopieerd. Enkele delen van Reddit werden al gesloten na meer juridisch getinte brieven van Sony aan de socialmediasite.
Het is op dit moment niet op zich strafbaar om openbaar geworden vertrouwelijke informatie verder te verspreiden, tenzij je het over de indirecte boeg van bijvoorbeeld het auteursrecht gooit. De meeste interne mails zullen wel een minimum aan creativiteit hebben, en dan kan Sony zich als werkgever op auteursrecht beroepen. Het wetsvoorstel computercriminaliteit III wil apart strafbaar stellen het verspreiden van onrechtmatig verkregen informatie. Auteursrecht is ook de grond waarmee Sony het verzoek bij Reddit voor elkaar kreeg.

Sommige van die gelekte informatie zal nieuwswaardig blijken. Het is een grondrecht – vrijheid van meningsuiting – dat je mag berichten over actuele en nieuwswaardige zaken, en dat grondrecht eindigt niet enkel omdat je een lekkende bron hebt of omdat informatie onrechtmatig gekopieerd is. Er moet dan een belangenafweging plaatsvinden: hoe erg is het dat deze bron dit lekt, en hoe belangrijk is het dat dit feit wordt gemeld?

Daar is geen eenduidig antwoord op. Wat Sony-mensen vinden van Angelina Jolie als acteur, zou voor mij minder nieuwswaardig zijn dan hun aanpak van torrentverspreiding van hun films. Maar voor anderen kan die afweging weer anders uitpakken.

Simpelweg zonder commentaar álle gelekte informatie herpubliceren met een beroep op de vrijheid van meningsuiting zal niet snel opgaan. Dan doe je geen belangenafweging en dan kom je eigenlijk altijd wel in de problemen. Deze discussiehadden we al bij de discussie over Wikileaks gezien, hoewel daar ook meespeelde dat het ging om staatsgeheimen. Maar ik denk dat je sowieso eigenlijk altijd moet zorgen dat je bij zo’n herpublicatie iets van jezelf toevoegt: wat vind je ervan, waarom is het belangrijk. En vooral: doe dat in je eigen woorden, gebruik de gelekte informatie als bron en niet sec als het bericht zelf.

Verder nog een veel lastiger dilemma: volgens diverse bronnen wordt deze informatie gehackt om Sony te chanteren. Doe je dan als media eigenlijk niet mee aan de chantage, door te publiceren uit deze informatie?

Arnoud

De security scan als strafbare poging tot computervredebreuk

Wanneer is het zoeken naar kwetsbaarheden nu strafbaar als computervredebreuk? Een vaak terugkomende discussie, waar nu met een vonnis (dank, lezer) een eerste antwoord op is gegeven. Een security scan is strafbaar als het er alle schijn van heeft dat je van plan bent daarna in te gaan breken.
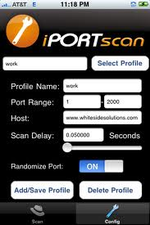
Een security scan kan van alles omvatten. Uitproberen of een invulveld gevoelig is voor cross-site scripting. Directory traversals zoeken. Of een portscan uitvoeren, waarbij je per poort gaat kijken welke software daar draait en of dat kwetsbare software is. Dit kun je puur uit nieuwsgierigheid doen. Of omdat je bezig bent met een groot onderzoek hoe kwetsbaar allerlei systemen zijn. Maar het kan ook overkomen als een opmaat tot inbreken – ’s nachts om drie uur aan een huisdeur rammelen komt ook best wel over als een opmaat tot insluipen in dat huis.

In deze zaak had de verdachte verklaard dat hij uit nieuwsgierigheid allerlei sites had gescand met de vulnerability scanner Acutenix. Er was in de krant allerlei ophef over onveilige sites en hij wilde wel eens weten hoe dat zit.

Niet geloofwaardig, aldus de rechtbank:

Door meermalen het computersysteem van [bedrijf 2] te ‘scannen op zwakheden’ met de programma’s waarmee hij dit heeft gedaan, kan dit naar de uiterlijke verschijningsvormen niet anders worden gezien dan het proberen binnen te dringen in het computersysteem van de [bedrijf 2].

Wat exact de bewijzen zijn voor deze conclusie, kan ik niet halen uit het vonnis. Mogelijk speelde ook mee dat hij had gezegd dat het een schoolopdracht was, wat niet waar was. Dan sta je natuurlijk al meteen met 3-0 achter in de verdere discussie. En het lijkt erop dat hij naast het uitproberen ook data heeft gekopieerd, zo staat in de tenlastelegging:

immers heeft hij, verdachte, een of meer bestand(en) en/of gegevens gekopieerd naar zijn eigen computer, te weten 500 gebruikersnamen en wachtwoorden om in te loggen op de webwinkel van de genoemde groothandel;

Ik kan begrijpen dat het “ik wilde alleen uit nieuwsgierigheid scannen” niet heel geloofwaardig is als je ook inloggegevens bewaart. Een nieuwsgierige zou genoegen nemen met het uitslagscherm van de scanner lijkt me.

Tegelijk kan ik me ook voorstellen dat je bij zo’n scan data downloadt als deel van het proces, en daar vervolgens niet meer naar omkijkt. Dan heb je dus een probleem want je hebt zwaar de schijn tegen in zo’n situatie. Dus áls je vreemde systemen wilt gaan scannen omdat je nieuwsgierig bent, zorg er dan voor dat je niets downloadt, hoe nieuwsgierig je ook bent.

Arnoud

Hoe bewijs je je gelijk in een online game?

persoon-gebruiker-verbannen-bannedEen lezer vroeg me:

Laatst werd ik geband in een online spel, omdat ik volgens de beheerder onfatsoenlijk taalgebruik had gebruikt. Op mijn vraag wat dan, kreeg ik te horen dat logs vertrouwelijk zijn maar dat zij volgens de spelvoorwaarden altijd gelijk hadden. Kan dat zomaar?

Dergelijke situaties kom ik vaak tegen. Het is erg frustrerend voor spelgebruikers om te merken dat ze zomaar ineens verbannen zijn, al dan niet permanent, op basis van bewijs dat ze niet mogen inzien.

We hadden die recente discussie bij hosters die niet willen overleggen met hun gebruikers. Dit is in feite het omgekeerde perspectief: wat doe je als een bedrijf zegt “je zit fout, kickban, toedeledokie”.

Ik heb nog eens zitten denken over welke grond je nu kunt gebruiken tegen zo’n toedeledokie-opzegging. Volgens mij kom je met dit artikel van de grijze lijst een eind:

d. dat de gebruiker van zijn gebondenheid aan de overeenkomst bevrijdt of hem de bevoegdheid daartoe geeft anders dan op in de overeenkomst vermelde gronden welke van dien aard zijn dat deze gebondenheid niet meer van hem kan worden gevergd;

Opzeggen zonder genoemde grond of zonder ernstige grond (“kan niet worden gevergd”) door de gebruiker van de voorwaarden (de dienstverlener dus) is dus verdacht, en de dienstverlener moet dus bewijzen dat hij wél zomaar mag opzeggen zonder genoemde grond of op basis van iets triviaals. Dat geeft hem een achterstand maar een keihard verweer is het niet.

Maar goed, stel er staat iets in de AV van “geen onfatsoenlijk taalgebruik” of “verboden vals te spelen bv. met een bot“en men zegt “onze logs bewijzen dat je dat deed, ernstige en genoemde overtreding, toedeledokie”. Wat dan?

Allereerst is er de vraag of je het bewijs mag inzien. Dat lijkt me vrij evident vanuit mijn juridische onderbuik maar een specifiek artikel heb ik niet. Eisen dat iets gemotiveerd wordt met bewijs, zou ik alleen vanuit de algemene regels van redelijkheid en billijkheid kunnen onderbouwen. Of heel misschien via de Wbp – dan doe je een inzageverzoek voor persoonsgegevens over jou. Men is verplicht je die inzage te geven, maar dat is een apart traject los van de discussie of het bewijs terecht is.

Vervolgens zou je dan tegenbewijs willen leveren. Wellicht maak je filmpjes van alles dat je doet, en kun je die terugkijken om te zien of je werkelijk raar speelgedrag vertoonde. Art. 6:236 sub k BW zegt dat algemene voorwaarden niet mogen bepalen dat de gebruiker geen tegenbewijs kan leveren, of dat het bewijs van de dienstaanbieder altijd bindend is. Er moet dus ruimte zijn voor tegenbewijs.

Heb je geen tegenbewijs, dan houdt het vrij snel op denk ik. En soms ís het ook gewoon een vrije beoordeling; wanneer is taal onfatsoenlijk of wanneer is spelgedrag nu typisch iets voor een bot?

Arnoud