Mag je klantgegevens voor een interne training gebruiken?

adresboek-gids-lijst-databank.pngEen lezer vroeg me:

Bij een interne training (ik ben software engineer) kregen we de opdracht een web-based CMS te ontwerpen inclusief klantendatabase. Prima, maar ik ontdekte dat de database échte gegevens bevatte. Er stond zelfs een familielid van me in! Mag dat zo maar, klantgegevens gebruiken voor trainingsdoeleinden?

Antwoord: Het gebruiken van klantgegevens mag eigenlijk altijd alleen als de Wet bescherming persoonsgegevens (Wbp) daar ruimte voor biedt. Er is geen letterlijk verbod op testen met productiegegevens. De eis is dat je de gegevens mag gebruiken voor het doel waarvoor je ze krijgt, en voor doelen die in duidelijk direct verband daarmee staan (art. 8 en 9 Wbp).

Het testen van de omgeving waarbinnen je persoonsgegevens wilt gaan gebruiken, lijkt mij zonder meer voldoende verband te hebben met het daadwerkelijk (productie) gebruik van die omgeving. Maar veel verstandiger is fictieve gegevens inzetten, en een ander artikel uit de wet (art. 11) eist dat je gegevens alleen gebruikt als dat “toereikend, ter zake dienend en niet bovenmatig is”. En daar is dan niet aan voldaan.

Bij dit doel gaat het nóg een stapje verder dan testen van een productieomgeving, namelijk een training van medewerkers met een fictieve omgeving. Dan is er geen enkele manier waarop het gegevensgebruik “toereikend, ter zake dienend en niet bovenmatig” zou kunnen zijn.

Soms vraag ik me af welke gedachtenprocessen er ten grondslag liggen aan “geef even een kopietje van alle klantgegevens want we gaan een training doen met IT”.

Arnoud

Mag ik zomaar mensen interviewen en op Youtube zetten?

camera-foto-filmen-straat-openbare-weg.pngEen lezer vroeg me:

Voor een filmproject wil ik op straat mensen gaan filmen en interviewen met gekke vragen. Die film zet ik dan op Youtube en ik hoop dat hij viral kan gaan. Maar moet ik dan van iedereen een ondertekende portretrechtverklaring vragen of kan ik ze gewoon in beeld “dit mag op Youtube” laten zeggen? En wat als men zich achteraf bedenkt?

Je mag mensen op straat filmen, ook als ze herkenbaar in beeld komen. Zolang het gaat om gewoon straatbeeld, is dat volgens de uitspraak van het Gerechtshof Amsterdam geen schending van portretrecht. Filmen in genante of rare situaties kan wél tegen het portretrecht aanlopen.

Laat je mensen meedoen aan een video-opname, dan heb je eigenlijk toestemming nodig. En dat betekent ook vooraf uitleggen waar het over gaat. “Wilt u in een filmpje” is te kort door de bocht voor toestemming. “Het komt op Youtube” vind ik twijfelachtig. Enerzijds weten mensen best dat Youtube wereldwijd is, anderzijds weten ze niet wat het betekent als iets groots viraal gaat en waar het dán terechtkomt.

Het is verstandig toestemming op papier te krijgen (een quitclaim) omdat een ondertekend stuk papier als zwaar bewijs geldt. Maar een mondelinge gegeven en gefilmde toestemming is ook rechtsgeldig. Zolang maar duidelijk is waar men toestemming voor geeft.

Privacytoestemming kan in principe worden ingetrokken maar de reden voor intrekking moet wel redelijk zijn. Enkel je bedenken is niet redelijk; dat het viral gaat en een veel groter publiek bereikt dan je kon bedenken misschien wel. (En ik blijf twijfelen of artikel 5 Wbp, waar staat dat toestemming “te allen tijde worden ingetrokken” eigenlijk niet alleen gaat over toestemming betreffende kinderpersoonsgegevens.)

De vraag zal eerder zijn of mensen konden overzien waar ze toestemming voor gaven. Als je mensen zo’n vraag stelt en ze geven antwoord én ze weten dat dit op Youtube gaat, dan zou ik denken van wel. Maar als je iemand verrast met een camera en die persoon voelt zich overvallen en durft geen nee te zeggen, dan wordt het lastig.

Arnoud

Amerikaans hotel krijgt boete voor blokkeren wifi-hotspots

wifi-hotel.pngHet Marriott Hotel in Nashville heeft een schikking van 600.000 dollar getroffen met de Amerikaanse telecomwaakhond FCC voor het verstoren van de persoonlijke wifi-hotspots van klanten, meldde Nu.nl onlangs. Met deze truc wilde men voorkomen dat huurders van conferentiezalen eigen tijdelijke netwerken zouden aanleggen tegen lagere prijzen dan het hotelnetwerk. Maar de verstoring trof ook privénetwerken zoals een hotspot op je telefoon. Wat voor mij de vraag oproept: waarom mág dat eigenlijk niet, stel dat het een Nederlands hotel was?

In de VS hebben ze een specifiek artikel dat hierover gaat (Section 333 of the Communications Act):

No person shall willfully or maliciously interfere with or cause interference to any radio communications of any station licensed or authorized by or under this Act or operated by the United States Government.

Een dergelijk artikel specifiek over storingen in radio-uitzendingen verzorgen, ken ik niet. We zullen dus op zoek moeten naar een generieker artikel en zien hoe dat ‘past’ op deze vorm van verstoring.

Het ging hier niet om een wifi-jammer of ander radiostation dat gewoon de frequenties voor 802.11-radioverkeer blokkeert. Hoewel die frequentiebanden vrij gebruikt mogen worden, gelden voor apparatuur wel eisen zoals dat deze niet te hard of ongecontroleerd mogen zenden. En apparatuur die stoorverkeer genereert, zou dus tegen dit verbod aanlopen.

De apparatuur van het hotel gebruikte een specifiekere techniek, deauth geheten. Kort gezegd stuurt de apparatuur een commando dat randapparatuur meldt dat ze niet meer geauthenticeerd (deauthenticated) zijn en of ze zich opnieuw willen aanmelden bij het netwerk. En dat dan zo veel keer per seconde, zodat je effectief het netwerk niet meer op kunt. Dan wil je van ellende wel op het Marriott wifi uiteindelijk.

Een dergelijke aanval zou ik strafbaar vinden als denial-of-service aanval, art. 138b Strafrecht:

Met gevangenisstraf van ten hoogste een jaar of geldboete van de vierde categorie wordt gestraft hij die opzettelijk en wederrechtelijk de toegang tot of het gebruik van een geautomatiseerd werk belemmert door daaraan gegevens aan te bieden of toe te zenden.

(Hee Arnoud, maar één jaar cel, dat was toch veel hoger? Nee, alleen bij zware aanvallen die infrastructuur van algemeen nut verstoren.)

Ik zit een klein beetje met dat “daaraan”, dat impliceert dat het alleen opgaat als je één specifiek apparaat op de korrel neemt. En deze aanval kan ook ongericht worden uitgevoerd, oftewel op alle apparaten op het netwerk tegelijk. Maar ik denk dat daaraan (haha) wel een mouw te passen is: iets broadcasten dat bij apparaat X aankomt en mede bedoeld is voor apparaat X, lijkt me wel “daaraan toezenden”.

Weet iemand eigenlijk hoe je detecteert dát men zo’n apparaat gebruikt, ter onderscheid van dat het gewoon een brak netwerk is (zoals in menig hotel)? En wat doe je ertegen?

Arnoud

Gerechtshof: werkgever mag onbelast iPad verstrekken

Bedrijven mogen iPads aan werknemers verstrekken zonder dat de werkgever daarover loonheffing aan de Belastingdienst hoeft af te dragen, meldde Tweakers vorige week. Dit volgt uit het arrest van het Hof Amsterdam in hoger beroep op de zaak uit 2012 over de vraag of een Ipad een telefoon of computer is. En die vraag is bepalend voor de vraag of er loonheffing op de verstrekking moet zitten, wat een stevige kostenpost kan zijn.

RTL had als werkgever 664 iPads belastingvrij aan zijn werknemers had verstrekt. De Belastingdienst legde een naheffing neer van € 325.000 omdat het zou gaan om computers, en computers mag je niet belastingvrij verstrekken. Telefoons en dergelijke wel. En wat is nu het verschil?

Toen de wet werd gemaakt, was het onderscheid vrij duidelijk. Met een telefoon kon je bellen, met een computer niet. Met een computer kon je rekenen en software draaien, met een telefoon niet. Maar inmiddels kan worden gesteld dat het “onderscheid tussen computers en communicatiemiddelen sindsdien steeds verder is vervaagd” met als uitkomst dat je op je telefoon kunt computeren en op je computer kunt telefoneren. Tsja, en trek dan maar eens een wettelijke grens zodat de een wel en de ander niet fiscaal onbelast kan blijven.

Het Hof kiest een nieuwe invalshoek: hoe mákkelijk is het eigenlijk om te kunnen computeren op een telefoon in vergelijking tot een computer. Heb je dan niet op zijn minst een echt toetsenbord nodig in plaats van zo’n raar klein tekeningetje waar je met je dikke worstvingers mag proberen een g in te drukken zonder f en h ook?

Beeldscherm – zodra daarop een toetsenbord verschijnt – en invoermogelijkheden van de iPad zijn naar het oordeel van het Hof dusdanig beperkt in vergelijking met desktop-PC’s en laptop-computers dat het Hof ten aanzien van iPads tot eenzelfde oordeel komt als de staatssecretaris in het Besluit ten aanzien van de smartphone en de BlackBerry: “Het beeldscherm en de invoermogelijkheden zijn bij deze apparaten te beperkt voor langdurig gebruik als computer”.

Met als gevolg dat een iPad functioneel gezien een ’telefoon’ genoemd kan blijven worden. Het eerdere standpunt van de rechter – je kunt er niet normaal mee bellen dus is het geen telefoon – wordt daarmee verlaten.

Ik moet zeggen, ik ben er nog niet over uit. Dat eerdere standpunt spreekt me meer aan: als je telefoons wilt uitzonderen dan ligt de focus op de telefoniefunctie meer voor de hand dan op de vraag hoe effectief je ermee kunt computeren. Mijn beamer is toch ook geen telefoon vanwege het ontbreken van een groot beeldscherm en een toetsenbord?

Arnoud

“Voor je het weet ruil je je kind voor gratis wifi”

wifi-hotel.pngJe leest de voorwaarden niet en voor je het weet ruil je je kind voor gratis wifi, las ik bij NRC. In een experiment van het Cyber Security Research Institute in Londen in samenwerking met het bedrijf F-Secure werd gratis wifi aangeboden met “the recipient agrees to assign their first born child to us for the duration of eternity” verstopt in de algemene voorwaarden. En dat is dan “legally binding” aldus een geraadpleegde Engelse advocaat. Ehm, ja, nou, eh, nee.

EULA’s, TOS’sen en andere dergelijke juridische documenten zijn in beginsel snel juridisch bindend. Maar je moet wel altijd uitkijken met wat men bedoelt met die term.

‘Bindend’ betekent meestal “je bent ermee akkoord gegaan dus nu moet je doen wat er staat”. Maar dat is niet per se de hele juridische waarheid. Vaak zijn clausules uit contracten of algemene voorwaarden eenzijdig opgesteld en is er geen onderhandelingsruimte. Zeker op internet – er is niet eens een fatsoenlijk communicatiekanaal met iemand met wie je zou kunnen onderhandelen over die voorwaarden. Vandaar dat de wet daar een paar waarborgen tegen ingebouwd heeft.

Bij algemene voorwaarden hebben we allereerst de norm van “onredelijk bezwarend” zijn (art. 6:232 BW). Dat wil zeggen dat ze toch best wel vervelend eenzijdig zijn. Als de wederpartij daar last van heeft, en dat hard kan maken, dan mag hij ze ongeldig (proberen te) verklaren. Dit heet juridisch ‘vernietigen’, en het resultaat is dat we dan doen of de clausule nooit heeft bestaan. Maar vindt de wederpartij het prima, dan geldt de clausule gewoon.

Stel bijvoorbeeld in algemene voorwaarden staat een opzegtermijn van 3 maanden voor een consument. Dat mag niet van de Wet Van Dam, dus een consument kan deze clausule vernietigen en daarmee geldt er géén opzegtermijn meer. (Ook niet de standaard éénmaandstermijn uit de wet.) De consument kan dan per direct van het contract af. Maar vindt die consument het prima om drie maanden van tevoren even op te zeggen, dan is dat rechtsgeldig.

In het algemeen is er nog de norm dat contractuele afspraken niet “naar redelijkheid en billijkheid onaanvaardbaar” mogen zijn (art. 6:248 BW). Dit komt ongeveer op hetzelfde neer als “onredelijk bezwarend” bij algemene voorwaarden (Wessels et al. p. 129), maar die norm uit 6:248 BW mag bij élke afspraak worden ingezet, ook bij specifieke op maat gemaakte en uitonderhandelde clausules. En de toets bij een algemene voorwaarde wordt wat abstracter uitgevoerd – is de clausule onredelijk bezwarend – dan de algemene norm – is in déze situatie het uitoefenen van de clausule onaanvaardbaar.

Als een contractuele afspraak leidt tot een oneerlijke handelspraktijk, dan kan daarmee de gehele overeenkomst worden vernietigd (art. 6:193j lid 3 BW). Die sanctie is er niet bij een beroep op onredelijkbezwarendheid of 6:248 BW; als dat beroep slaagt dan gaat de clausule van tafel maar staat de rest van het contract nog wel. Je abonnementskosten uit het voorbeeld hierboven moeten worden betaald tot aan de opzegging.

Sommige dingen vinden we zó erg dat je ze niet eens mág afspreken. Je kind afstaan aan een ander voor geld bijvoorbeeld, of een huurmoord. Dergelijke zaken zijn per definitie nietig; hoe hard je het allebei ook wilt, er is geen rechtsgeldige afspraak op dat punt. Juristen hebben het dan over “strijd met de openbare orde of goede zeden”. Hier kom je niet vaak aan maar je kind in ruil voor wifi voldoet er toch echt aan.

Het lastige is: de meeste clausules zijn niet zo evident te vernietigen. Zo zie je vaak dat er in algemene voorwaarden staat “wij mogen deze aanpassen en als je het niet bevalt dan hoepel je maar op”. Een sterk argument waarom dat onredelijk bezwarend zou zijn, heb ik nog niet. Maar het vóelt niet eerlijk, zeker niet als het elke dag kan gebeuren en je daardoor een prettige dienst moet verlaten en aldus met een hoop ongemak komt te zitten. Tijd voor een Wet op de clouddienstverlening.

Arnoud

Tablets met onderwijs-apps in strijd met privacywet

snappet-tablet-schoolEen organisatie die tablets met onderwijs-apps verhuurt aan scholen, heeft de privacywetgeving geschonden, las ik bij Tweakers. Men gebruikte namelijk persoonsgegevens van scholieren voor onder meer het vergelijken met alle andere kinderen die de Snappet-tablets gebruiken. En dat mag niet: het is de school en niet de tabletverhuurder die bepaalt wat er met dergelijke persoonsgegevens gebeurt. Als ‘bewerker’ zoals je dan juridisch heet, mag je niets met de langskomende persoonsgegevens behalve datgene wat je klant – de verantwoordelijke – zegt.

Snappet verhuurt tablets aan basisscholen, en daarbij speciale onderwijs-apps opneemt. Via die apps worden allerlei persoonlijke gegevens over de kinderen verzameld die de apps gebruiken, en Snappet gaat daar zelf mee aan de slag. Uit het besluit blijkt dat men dit onder meer doet voor het maken van overzichten, het adviseren van scholen en het analyseren en classificeren van gegevens over alle tabletgebruikers heen.

Wanneer je je klanten tools geeft waarmee zij persoonsgegevens van hún klanten (klantjes) verwerken, dan ben jij een bewerker. Een bewerker is een partij die in opdracht persoonsgegevens verwerkt voor de doelen die de verantwoordelijke (de klant dus) vaststelt.

Dit doet wat gek aan in een ICT context, want het is toch Snappet die de apparatuur levert en bepaalt wat de software doet? Maar formeel klopt het: de school kiest voor de tablet en apps en bepaalt daarmee wat er mag gebeuren. Dat zij dat bepaalt als “whatever de software doet” zonder nader onderzoek, maakt daarbij niet uit.

Als bewerker mag je dus niet zelf met gegevens aan de slag, het zijn niet jouw doelen en jouw gegevens. Afblijven; je beheert ze voor je klanten maar je mag alleen doen wat je klant expliciet heeft goedgekeurd en dan ook nog eens uitsluitend ten behoeve van die klant.

Doe je meer dan dat, dan ben je ineens zelfstandig verantwoordelijke en dan moet je zélf toestemming hebben gekregen (of een andere grond uit de privacywet hebben) om aan de slag te mogen met die gegevens. En dat had Snappet niet.

In theorie is dit op te lossen: de school kan aan ouders toestemming vragen voor het beoogde gebruik door Snappet, en dan vervolgens Snappet melden dat het in orde is. Maar dan moet je als school wel diepgaand nagaan wat die apps allemaal doen en waarom, en volgens mij ontbreekt het in de praktijk vaak aan de daarvoor benodigde kennis. Wat ergens wel zorgelijk is – als we alles via apps gaan doen, moeten we dan niet eerst allemaal snappen wat apps doen?

Arnoud

Papieren treinkaartje hoeft niet meer, vanwege incheckdisplay

ov-chipkaart-paal-inchecken-saldoHet papieren treinkaartje hoeft niet terug te keren, meldde Nu.nl onlangs. De Nederlandse Spoorwegen (NS) moeten op verzoek wel laten zien welke reis de reiziger op zijn OV-chipkaart heeft staan. Dat blijkt uit een uitspraak van de hoogste rechtbank voor sociaal-economisch bestuursrecht, het College van Beroep voor het Bedrijfsleven. Hoewel Europese regels eisen dat een OV-reiziger zijn reisrecht kunnen controleren, voldoet de NS omdat je bij de incheckpaal en bij de conducteur inzage kunt krijgen in dat rechter.

Een ICT-er was naar de rechter gestapt met de eis dat het papieren treinkaartje moest blijven, omdat je met de ov-chipkaart geen objectief bewijs hebt dat je legaal mag reizen. En dat is wél verplicht van Europese Verordening 1371/2007. Bij een elektronische kaart is dat een probleem, want het is niet echt mogelijk een identiek resultaat neer te zetten als met een papieren vervoerbewijs. Maar, zo staat in die Verordening:

De voor de registratie en bewerking van de gegevens gebruikte procedures moeten uit functioneel oogpunt gelijkwaardig zijn, in het bijzonder wat betreft de bewijskracht van het vervoerbewijs (…)

Hoe kun je nu het bewijs dat je mag reizen halen met een ov-chipkaart? Het College noemt vijf manieren:

  1. op het display van een incheckpaal of –poortje ziet de reiziger, zeer kort, dat hij tot de reis is toegelaten omdat er voldoende saldo is, de klasse waarmee wordt gereisd en of er al dan niet een voltarief wordt berekend;
  2. bij een kaartautomaat op het station kunnen op het display de laatste tien transacties ingezien worden;
  3. bij een NS-servicebalie kan om een papieren uitdraai van de NS-transacties gevraagd worden;
  4. via internet kunnen transactiegegevens worden opgeroepen indien de houder van de OV-chipkaart daarvoor een account heeft aangemaakt;
  5. op het uitleesapparaat van de conducteur is zichtbaar of is ingecheckt, het station waar is ingecheckt, de inchecktijd, de klasse waarmee wordt gereisd, alsmede gegevens over een eventueel op de kaart geladen reisproduct (bijvoorbeeld een bepaald soort abonnement).

Is dit nu genoeg? In principe ja, zegt het Cbb: je kunt (optie 3) naar een servicebalie gaan en die printen het voor je uit. Maar ben je op reis, dan is dat geen optie. Dan ben je afhankelijk van de conducteur (optie 5) en dan moet je maar hopen dat die meewerkt. De NS zegt toe dat ze hier de conducteur over zullen instrueren, maar bij Nu.nl meldt Rikus Spithorst (reizigersbelangenorganisatie ‘Voor Beter OV’ ) dat de conducteur “meester is in het onvindbaar zijn”. Dat wordt dus nog wat.

Voor mij voelt het bepaald onbevredigend: niemand gaat werkelijk naar de servicebalie om te zien of hij ingecheckt is. En in de drukte van de spits kun je gemakkelijk het piepje van de incheckpaal missen, en daar sta je dan als vertwijfelde reiziger. Ja oké ik heb een laptop bij me en zou dus kunnen zien of ik ingecheckt ben, maar het voelt alsnog wat om een laptop mee te moeten nemen om informatie te krijgen die vroeger gewoon op een stukje papier staat.

Arnoud

Wie is aansprakelijk voor niet-genoemde actievoorwaarden?

Onlangs las ik over een cashbackactie van Logitech die via Bol.com werd gemeld:

logitech-cashback-bol

Drie halen, twee betalen. De topicstarter bij Tweakers had vervolgens drie dezelfde Logitech-producten besteld in de hoop op twee betalen, maar hij kreeg bij navraag bij Logitech het teleurstellende antwoord dat dit alleen gold bij bestelling voor drie verschillende producten. Maar dát stond er niet bij in de actievoorwaarden die bij Bol.com waren vermeld.

Algemene voorwaarden – en dus ook actievoorwaarden – moeten voor of bij het sluiten van de koop worden gemeld. Pas achteraf voorwaarden melden is dus gewoon te laat: die voorwaarden gelden niet, dikke punt voor je.

Natuurlijk is het vervelend voor een leverancier als Logitech als haar acties zonder volledige voorwaarden worden verspreid door partners. Maar dat moeten zij onderling oplossen. De wet zegt dat wanneer iemand anders mededelingen namens jou doet, de wederpartij daarop mag vertrouwen als jij de indruk hebt gewekt dat die iemand anders uit jouw naam mag spreken. Dit ziet er in alles uit als een officiële actie van Logitech, en dus mag de consument erop vertrouwen dat de actie correct is.

En ja, de consument had in theorie de voorwaarden op de website van Logitech kunnen ontdekken. Daar stond wel correct in beschreven dat men drie verschillende producten moet bestellen. Maar dat is niet hoe het werkt. De regels van algemene voorwaarden zeggen dat degene die ze wil hanteren, moet zorgen dat ze ter hand worden gesteld bij de wederpartij. Zelfs zeggen waar je ze kunt vinden is (normaal) niet genoeg: ze moeten meteen bij het aanbod bijgesloten zijn.

Gelukkig liep het hier goed af: Bol meldde enkele dagen later dat de actie ook gaat gelden voor drie dezelfde producten.

Arnoud

Acht ton boete voor reclamemails wegens ontoereikende toestemming

daisycon-optin-email-spamDe Autoriteit Consument & Markt (ACM, voorheen OPTA) heeft acht ton boete opgelegd aan affiliatenetwerk Daisycon voor haar betrokkenheid bij het op grote schaal versturen van spamberichten. Het bedrijf had tussen oktober 2009 en juli 2011 enkele miljoenen reclamemails verstuurd op basis van de bekende zin “aanbiedingen van dit bedrijf en (geselecteerde) partners”. En de ACM oordeelt nu volstrekt terecht dat die zin zinloos is: opt-in voor mail moet specifiek en dat vereist zeggen wie de partners zijn. De zogeheten coregistratie is niet rechtsgeldig.

Daisycon is een affiliatenetwerk: men bemiddelt tussen adverteerders en websites. Websites die advertenties laten zien, krijgen een vergoeding als er bezoekers of concrete leads naar de adverteerder worden geleid. Naast websites konden ook reclames per mail worden gedaan. Zo werden per mail nieuwsbrieven als als de Nationale Consumenten Enquête rondgestuurd, met daarin advertenties voor Daisycon’s adverteerders.

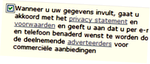
De ACM oordeelt nu dat die mails ongevraagde commerciële communicatie zijn, oftewel dus spam, waarvoor geen toestemming is gegeven. En nou ja er stond wel een vakje bij (zie boven) waar het woord ’toestemming’ in staat maar daarin werd verwezen naar ‘partners’ en als generieke term is dat onvoldoende.

In het onderzoeksrapport laat de ACM zien dat dit vér gaat. Ook als je wel degelijk partijen noemt, is het niet genoeg: de “en overige partners” wordt Daisycon stevig aangerekend zelfs nu deze niet wordt gebruikt. Bovendien

… nu de gebruikte privacy statements doorgaans geen uitputtende lijst bevatten, maar ook vermelddendat mogelijk andere derdenof niet nader gespecificeerde “partners” of “adverteerders”onderdeel uit maakten van de geselecteerde bedrijven. Hierbij moet worden opgemerkt dat Daisycon heeft verklaard dat zij geen gegevens daadwerkelijk heeft uitgeleverd aan partijendie niet bij naam waren opgenomen in het privacy statement. Dit laat echter onverlet dat het privacy statement niet uitputtend was en derhalve is een dergelijke bepaling onvoldoende specifiek.

Betekent dit nu dat in de vráág zelf de partners genoemd moeten worden? Het is juist dat je niet met een privacystatement kunt volstaan maar als ik een lijst heb met twintig partners dan moet het toch duidelijk zijn als ik zeg “klik hier voor de partners”?

Waar het ook misging, was dat de genoemde partners niet zelf reclame stuurden maar dat deden namens weer anderen. En dan gaat het inderdaad mis: toestemming is partijgebonden en kan niet worden overgedragen, verhuurd of verkocht.

Dat Daisycon de bestanden met mailadressen heeft ingekocht bij anderen, maakt voor de ACM niets uit. Terecht. Ook al staat er in je contract dat de leverancier van alles garandeert, dat is gewoon niet genoeg. Hooguit kun je met zo’n contract de boete dan verhalen op de leverancier. Maar je blijft zelf verantwoordelijk voor gebruik van aangekochte mailadressen.

In sommige gevallen hadden adverteerders in de enquêtes gesponsorde vragen laten opnemen: “Wil je lid worden van ons netwerk van 1900 aangesloten webwinkels”? Dat lijkt specifiek en duidelijk, maar er stond niet bij wie dit dan waren, hoe vaak je de mails zou krijgen en waar dit dan over zou gaan. En oh ja, je kreeg ook mails van dat netwerk als je “nee” had gezegd. Auw.

Ook op het gebied van opt-out ging het mis. Meerdere bij Daisycon aangesloten partijen konden hetzelfde mailadres gebruiken, maar wie zich wilde afmelden kon dat slechts per nieuwsbrief. Er had ook een algemene opt-out moeten zijn voor álle nieuwsbrieven van aangesloten partijen.

Daisycon gaat in hoger beroep dus het is afwachten wat overeind blijft maar mij doet de uitspraak stevig en duidelijk aan. De geschetste praktijken zijn populair bij e-mailmarketeers maar buitengewoon irritant voor ontvangers. Het legt wel de bijl aan de wortel van handel in e-mailadressen, maar misschien moet dat ook maar eens gewoon kappen. (Haha, kappen en wortel.)

Arnoud
Mag je de Shellshock-kwetsbaarheid gebruiken om die kwetsbaarheid te repareren?

shell-script-hacker-go-awayEen recent ontdekte softwarekwetsbaarheid laat aanvallers code injecteren in de Bash-shell, die door OS X en vrijwel alle Linux-distributies wordt gebruikt. Dat meldde Tweakers woensdag. Door de kwetsbaarheid kun je op afstand code laten uitvoeren op systemen die met die shell werken. Een slimme lezer mailde me vervolgens: wat nu als die code geen kwade bedoelingen heeft maar de getroffen Bash-shell upgradet naar een veilige versie?

Kwetsbaarheden als deze zijn (helaas) een regelmatig terugkerend fenomeen. Gelukkig blijken ze vaak op te lossen, en dat is ook wat er hier is gebeurd. Oplettende systeembeheerders hebben ondertussen dus het probleem al opgelost, maar je zult ze de kost moeten geven die over drie maanden nog deze kwetsbaarheid op hun systeem hebben zitten.

Het gaat hier om het soort kwetsbaarheid waarbij je op afstand met speciaal gekozen code arbitraire instructies kunt uitvoeren. Het vereist de aanwezigheid van de zogeheten Bash-shell, maar die is op veel Linux systemen standaard aanwezig. Genoeg ruimte voor exploitatie van de fout dus. Je kunt allerhande narigheid uithalen op iemands systeem, maar -dank voor de suggestie- ook op afstand het probleem oplossen door als instructie mee te geven “upgrade de bash shell”.

Op andermans systeem binnengaan zonder toestemming is in beginsel computervredebreuk, zeker als je daarbij gebruik maakt van een technische ingreep en dat is dit zeker wel. Maar de wet spreekt letterlijk van “wederrechtelijk binnendringen” en dat betekent dat áls je een recht hebt, je niet strafbaar bent als je binnendringt.

Het recht zou in dit geval gevonden worden in de zaakwaarneming. Daar hebben we het al eerder over gehad, bijvoorbeeld in de context van andere mensen met open netwerkschijven helpen. De eis uit de wet (art. 6:198 BW) is kort gezegd dat een goede reden voor is en die persoon dat niet zelf kan doen. En je moet zo snel mogelijk verslag afleggen bij de persoon wiens zaak je hebt waargenomen.

Bij deze kwetsbaarheid kun je je afvragen of mensen dit niet zelf kunnen doen. Een mailtje sturen dat ze lek zijn, en dan kijken hoe er wordt gereageerd dus. Pas als er geen reactie komt én je reden hebt om aan te nemen dat men echt lek is en dit schade geeft, zou je zelf actie mogen ondernemen. Mits je dat dan maar ook mailt naar die partij.

Ik vind het dubbel. Enerzijds, de fix is eenvoudig en als deze is uitgevoerd door gewoon het standaard package management systeem aan te roepen dan is de kans op bijkomende schade nihil. Het resultaat is hetzelfde als wanneer meneer het zelf doet. Anderzijds, ik zou er ook niet vrolijk van worden als mensen bij mij dingen komen repareren die ik zelf net wilde gaan doen. Dus wanneer is het nódig dat je dit recht in eigen hand neemt?

Arnoud