Nintendo ‘gijzelt’ Wii U’s totdat nieuwe EULA is aanvaard, mag dat?

nintendo-wii-u-eulaWie de nieuwe EULA voor de Nintendo WII U niet wil accepteren, kan het apparaat niet meer gebruiken. Dat meldde de EFF, die het meteen maar apparaatgijzeling noemt. Nintendo heeft onlangs een softwareupdate voor haar spelcomputer uitgebracht en wie deze installeert, krijgt een EULA voor de neus die niet te weigeren is. Pas wanneer je op “Accept” drukt, kun je weer iets doen met de console. Mogen ze dat zomaar doen?
Met enige regelmaat roep ik dat er een wet op de cloud moet komen, maar een wet over de EULA zou misschien ook geen gek idee moeten zijn. Want ja, dit is legaal onder huidig recht en er zijn slechts beperkte escapes voor mensen die geen zin hebben in de nieuwe EULA.

Het idee van algemene voorwaarden – want dat zijn EULA’s, wat er ook in de koptekst staat – is dat je ze als bedrijf eenvoudig kunt invoeren. De klant hoeft ze niet eerst gelezen te hebben, jouw enige verplichting is ze vooraf ter hand te stellen. Op papier in de gewone situatie, en als downloadbare pdf of simpele printbare webpagina in een online situatie. Daar staat tegenover dat als je ze niet juist ter hand stelt, ze niet rechtsgeldig zijn.

Overeenkomsten mag je niet wijzigen, tenzij je afspreekt van wel. En met een simpele clausule in de oude EULA (“Nintendo may change these Terms at any time”) kun je zoiets afspreken. Dit voelt nogal onredelijk, want je kunt zo mensen verlokken met een simpele eerlijke EULA en na drie maanden een verplichte update met een wanstaltig lange en eenzijdige EULA er doorheen rammen. Een specifieke wetsbepaling die dit soort dingen verbiedt, ken ik niet.

We hebben de zogeheten zwarte en grijze lijsten. Daarop staan zaken die per definitie (zwart) of meestal (grijs) onredelijk zijn. Op de zwarte lijst staat een verbod op clausules die “het recht ontneemt de door [het bedrijf] toegezegde prestatie op te eisen”. Dit slaat primair op clausules die zeggen “als we niet willen leveren dan heb je pech en mag je ons niet sue’en” maaar met enige fantasie zou je ook een verplichte “Klik hier om de overeenkomst compleet te wijzigen” hieronder kunnen rekenen. Maar enkel “je moet akkoord gaan met de nieuwe voorwaarden en tot die tijd is je apparaat gegijzeld” valt hier volgens mij niet onder.

Op de grijze lijst staat een verbod om “een prestatie te verschaffen die wezenlijk van de toegezegde prestatie afwijkt”, en ook dat kun je inzetten als de inhoud sterk wijzigt ten opzichte van wat er voorheen mocht. Maar omdat erbij staat “tenzij de wederpartij bevoegd is in dat geval de overeenkomst te ontbinden”, gaat dat hier niet werken: zeg gerust je overeenkomst met Nintendo op hoor. Alleen tsja leuke deurstopper heb je dan.

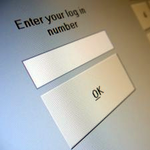
Meer algemeen geldt dat wanneer je je algemene voorwaarden wijzigt, je dat op dezelfde manier ter hand moet stellen als de originele. Op de screenshot hierboven is te zien dat dát een beetje lastig is met de Nintendo EULA. Dat is een scrollvenster met een Agree-knop, en dat is te weinig. Hoe sla ik dit op? Waar is de pdf? Dát maakt de nieuwe EULA vernietigbaar onder Nederlands recht. Maar dat is snel op te lossen met een “Click to print/e-mail these terms” knopje eronder.

Wat je eigenlijk wilt, is een verbod op het eenzijdig mogen wijzigen van algemene voorwaarden maar dat is ook weer te streng denk ik. Maar wat is dan wel een zinnig compromis? Een verbod op het wijzigen zonder een maand om te lezen en na te denken? Een verplichting de oude voorwaarden te respecteren als bedrijf wanneer men de nieuwe niet wil? Oftewel dat je alleen een nieuwe EULA bij nieuwe features mag invoeren?

Arnoud

Zijn ouders verantwoordelijk voor Facebookgedrag van hun kinderen?

kinderen-oppassen-bord-verkeersbord-waarschuwing.pngOuders zijn verantwoordelijk voor wat hun kinderen op Facebook doen, las ik bij de Wall Street Journal. Dat bleek uit een vonnis van een gerechtshof in de Amerikaanse staat Georgia. Het kind had een ander kind gepest, en de ouders hadden nagelaten in te grijpen terwijl ze wel hadden moeten weten dat dit speelde. Hoe zou dat bij ons gaan?
De wet is voor aansprakelijkheid van ouders in principe helder. Een kind is tot 14 jaar niet aansprakelijk voor zijn handelen (art. 6:164 BW). Ouders zijn dat wel (art. 6:169 BW), mits het gaat om actief handelen (en dus niet nalaten door het kind, bijvoorbeeld omdat het kind niet waarschuwt voor een gevaarlijke situatie in het ouderlijk huis).

Vanaf 14 jaar is het kind in principe zelf aansprakelijk, hoewel hier dan wel het kalekipprincipe opgaat natuurlijk. Voor de ouders ligt het dan iets complexer. In beginsel zijn zij aansprakelijk voor hun kind van 14 tot 16 jaar. Vanaf 16 jaar is alleen het kind aansprakelijk. Je leest wel eens dat je als ouder tot 18 of 21 aansprakelijk bent voor je kind, dat is dus niet juist. Je hebt wel een onderhoudsplicht tot 21 jaar voor levensonderhoud en studie van je kind. (En er is een wetsvoorstel tot verruiming van de aansprakelijkheid voor ouders.)

Bij dat beginsel geldt een uitzondering die ik altijd drie keer moet lezen. Een ouder is aansprakelijk voor het kind,

tenzij hem niet kan worden verweten dat hij de gedraging van het kind niet heeft belet.

Dit wil zeggen: je bent aansprakelijk voor een fout van je kind als blijkt dat jij als ouder in had moeten grijpen, maar dat hebt nagelaten. En de bewijslast ligt bij jou als ouder: jij moet bewijzen dat je niet in had moeten grijpen, oftewel dat dit gedrag van het kind binnen zijn normale vrijheid valt en daarom alleen de schuld van het kind is. Rijdt een kind van 15 iemand aan met de fiets, dan zijn de ouders daar dus normaliter niet voor aansprakelijk. Het is immers normaal dat kinderen van 15 zelfstandig fietsen en ongelukken kunnen dan gebeuren.

Is het normaal dat kinderen van 14 jaar en ouder zelfstandig Facebooken? ‘Duh’ lijkt mij het enig juridisch correcte antwoord hier. (Of misschien “Facebook is voor oude mensen, wij zitten op Snapchat of Instagram” maar ik ben oud dus dat weet ik niet.) In dat geval heb je dus niet snel een plicht als ouders om in te grijpen en is alleen het kind juridisch aansprakelijk voor wangedrag daar.

In 2009 was er een rechtszaak tegen de ouders van een vijftienjarige die auteursrechtinbreuk had gepleegd (de Cruijffclaim van vierduizend euro). Omdat de jongen niet betaalde, wilde de rechthebbende via dit wetsartikel dat de ouders dat zouden doen. Maar dat wees de rechter af:

Het gaat kennelijk om een handige jongen – zoals zoveel kinderen tegenwoordig zeer handig zijn in het omgaan met internet en alles wat met computers te maken heeft – die op deze wijze zijn liefhebberij mede vorm geeft. Dat is tegenwoordig niets bijzonders. Er zijn veel kinderen van (ongeveer) deze leeftijd die een website hebben. Het onderwerp van de site -voetbal- is onschuldig: volstrekt normaal voor een jongen van 15 jaar.

Mede gezien die omstandigheid zag de rechtbank geen reden om de ouders aansprakelijk te houden voor deze inbreuk. De vrijheid om een website te bouwen is voor een vijftienjarige “normaal” en de ouders zijn “niet tekort geschoten in hetgeen in de gegeven omstandigheden redelijkerwijze van hen kon worden gevergd.” En als een website bouwen al normaal is, dan lijkt me het updaten van je Facebook ook heel normaal.

Anders wordt het misschien als je wéét van wangedrag door je kinderen en je laat dat doorgaan. Op zeker moment komt er toch een soort van verwijt dat je in had moeten grijpen bij pesterij en dergelijke. En dan vervalt de ’tenzij’ dat het je niet had kunnen worden verweten dat je niet ingreep. Hoewel ik me dan wel afvraag, wanneer wéét je als ouder dat je kind rare dingen doet op internet.

Arnoud

Mag een school een leerling schorsen wegens installeren van illegale iPadsoftware?

schoolbord-overstekende-minderjarigen.pngEen lezer vroeg me:

De vwo-school van mijn zoon heeft iedereen een iPad in bruikleen gegeven. Handig als mijn zoon is, heeft hij er allerlei eigen software op gezet en daarbij kennelijk ‘gehackt’. Hij gebruikt een Chinese appstore en dat mag niet volgens de school. Hij moet nu de iPad binnen 24 uur in originele staat terugbrengen anders wordt hij geschorst! Kunnen ze dat zomaar eisen?

Het is me niet helemaal duidelijk wat er illegaal zou zijn aan die apps. Als het om gekraakte versies van betaalde software gaat, dan kan ik me hier wat bij voorstellen. Enkel dat men de iPad geroot heeft en zo alternatieve bronnen kan gebruiken voor apps lijkt mij wat magertjes om van “illegale apps” te spreken.

Daar staat tegenover dat het hier gaat om een bruikleen-iPad. Daarmee mag je minder dan met een apparaat dat je eigendom is. Een leen-iPad mag je niet zomaar rooten, net zo min als je een huurhuis zomaar zou mogen verbouwen. En men kan bij verstrekking van de iPad hier regels aan stellen en daarmee expliciet verbieden dat men toegang zoekt tot alternatieve appstores, hoewel ik persoonlijk vind dat als iemand dat voor elkaar krijgt je dat moet toejuichen. En wie het probeert en het verprutst, krijgt een extragratis fabrieksreset. Zo moeilijk moet dat toch niet zijn?

Een leerling met schorsing dreigen wegens eigenlijk iets creatiefs stuit me zeer tegen de borst. Volgens de wet mag een school een leerling voor maximaal één week schorsen met opgave van redenen. Oftewel gemotiveerd waarom dit nodig is, en dat mag niet zomaar een ter plekke verzonnen motivatie zijn. Zo’n besluit moet zorgvuldig gemotiveerd zijn en ergens op gebaseerd, en natuurlijk moet de schorsing gerechtvaardigd zijn door wat er is gebeurd. Iemand schorsen wegens een kauwgumpje laten vallen kan bijvoorbeeld niet.

In deze zaak bij de geschillencommissie werd geschorst na een serie waarschuwingen (en een serie wangedragingen). Dat vind ik niet meer dan logisch. Terwijl in deze rechtszaak een schorsingsbesluit van tafel ging wegens onzorgvuldig voorafgaand onderzoek naar wat er nu precies was gebeurd.

Schorsen wegens aantoonbaar wangedrag of wetsovertredingen binnen de school, ja logisch. Maar een verder goed functionerende leerling meteen met schorsing dreigen na één (kennelijke) wetsovertreding, dat gaat me wel erg ver. Doen ze dat ook bij één keer een andere overtreding begaan? Of is dit weer een voorbeeld van: hacken is eng dus keihard aanpakken dat langharig brildragend nerdtuig?

Arnoud

Maakt de ‘1’ toets op je telefoon een overeenkomst schriftelijk?

radar-uitzending-televisie-pretiumIk had ‘m gemist maar een tijdje terug bleek telecombedrijf Pretium bij TROS Radar in de uitzending te zijn geweest. Pretium ligt onder vuur omdat ze via telefonische acquisitie contracten sluit, en daarbij de schriftelijkheidseis uit de wet voor dat soort contracten creatief invult: druk op de ‘1’ toets op je telefoon om te bevestigen dat je het contract wilt, zou hetzelfde zijn als een stuk papier opsturen naar aanleiding van het gesprek.
Onder normale omstandigheden heb je voor contractsluiting geen papier of handtekening nodig. Overeenkomsten sluit je vormvrij, zoals juristen dat noemen, en behalve in een paar speciale gevallen (zoals koop van een huis of een arbeidscontract met concurrentiebeding) heb je geen papier of handtekening nodig.

Specifiek bij het soort overeenkomsten dat Pretium sluit (internet/telefoniediensten na telefonische acquisitie) geldt er sinds afgelopen zomer een expliciete eis dat deze schriftelijk worden aangegaan. Art. 6:230v BW bepaalt namelijk in lid 6 onder meer:

Een overeenkomst op afstand tot het geregeld verrichten van diensten of tot het geregeld leveren van gas, elektriciteit, water of van stadsverwarming, die het gevolg is van dit gesprek, wordt schriftelijk aangegaan.

Telefonie is een vorm van ‘diensten’ en daarom moet ook Pretium aan dit artikel voldoen als zij telefonisch klanten werft – een vorm van overeenkomst op afstand.

Pretium meldt in een reactie dat zij wel degelijk voldoet:

Onder “schriftelijk” aangaan van een overeenkomst wordt verstaan op papier of elektronisch. (zie TK 2012-1013, 33520, nr. 3, p.52). Uit de wetsgeschiedenis blijkt dat op diverse wijzen invulling gegeven kan worden aan een elektronische bevestiging. Voorbeelden zijn het geven van instemming per e-mail, door middel van het aanklikken van een hyperlink of door gebruik te maken van de toetsen op de telefoon.

Ha, een bron. Laten we eens kijken wat er staat in dat Kamerstuk 33520 nr. 3 op pagina 52. De minister meldt hier dat men problemen bij telemarketing wil oplossen – mensen zitten na een gesprek ineens vast aan een contract, en daar zijn ze niet altijd blij mee. Vandaar de oplossing van de schriftelijkheidseis:

Dit betekent dat een per telefoon aangegane overeenkomst op zichzelf niet geldig is. Slechts wanneer de overeenkomst schriftelijk is gesloten, is deze geldig. In de praktijk zal aan deze norm zijn voldaan doordat de handelaar een aanbod tot het aangaan van een overeenkomst in schriftelijke vorm opstelt en aan de consument toestuurt. De consument zal dit aanbod moeten aanvaarden om de uiteindelijke overeenkomst tot stand te brengen.

Als alternatief wordt e-mail genoemd, aangezien de wet (art. 6:227a BW) stelt dat aan een schriftelijkheidseis is voldaan met een elektronisch geschrift onder bepaalde voorwaarden.

De toetsen op de telefoon zie ik hier niet staan. Ook niet in de overige wetsgeschiedenis bij dit artikel maar ik kan wat missen. Ik zie wel “het aanklikken van een in een e-mail gezonden hyperlink” staan (double opt-in), wat denk ik de basis is voor Pretiums zinsnede die verwijst naar e-mail en aanklikken van hyperlinks.

Ik heb dus geen idee waar deze lezing van Pretium vandaan komt. Wellicht zit er een gedachte achter dat het indrukken van een telefoontoets analoog is aan het aanklikken van een hyperlink; beiden zijn een elektronische vorm van een specifieke communicatie die een bevestigingssignaal stuurt. Goed, bij hyperlinks zit er dan een unieke code (token) in de URL zodat je weet dat het klant X is, maar dat hoeft natuurlijk niet als je klant X aan de telefoon hebt. Dan is een token met 1 bit informatie genoeg.

Mijn bezwaar zit hem meer in het doel van de schriftelijkheidseis. Zoals de minister aangaf, heeft men voor ogen dat men na het telefoongesprek een brief opstuurt waar de consument op reageert (bv. door een ondertekend formulier terug te sturen). En het doel daarvan is dat de consument nog even na kan denken. En dát is wat er mist bij de Pretium-werkwijze: je moet in het telefoongesprek al de “schriftelijke” bevestiging geven. Dat gaat in tegen het doel van het wetsartikel en dáárom is dit geen geldige uitleg van de wet.

Update (17 november) de ACM zegt NOPE:

Aan het vereiste van schriftelijkheid wordt niet voldaan als de ondernemer in het telefoongesprek, waarin hij het aanbod doet, de consument bijvoorbeeld vraagt:<br/> • om op een bepaalde telefoontoets te drukken ter bevestiging van de overeenkomst; of<br/> • om een mondeling ja te geven dat op band wordt opgenomen.

Arnoud

Mag je met ‘lead forensics’ websitebezoekers opsporen en nabellen?

blog-ip-adres.pngEen lezer vroeg me:

Onlang werden wij benaderd door een bedrijf dat “Lead forensics” aanbood. Daarmee kon je heel gedetailleerd (met naam adres en telefoonnummer) zien welke bezoekers er op je site komen, zodat je concreet geïnteresseerden (leads) kon nabellen of mailen als ze direct wat bestelden. Klinkt interessant maar mag dat wel van de privacywet?

Ik had er nog nooit van gehoord, maar Lead Forensics is een dure naam voor het opzoeken van contactgegevens op basis van bezoekersgegevens. Men kan bv. aan een IP-adres zien dat de bezoeker van een bepaald bedrijf afkomstig is, als het bedrijf surft vanaf een IP-range waar de bedrijfsnaam aan gekoppeld is. Vervolgens is het een kwestie van bedrijfsgegevens opvragen bij bijvoorbeeld de Kamer van Koophandel of gewoon de WHOIS en dat tonen.

Uiteraard is een voorwaarde dat de klant afkomstig is van zo’n bedrijfs-IP-adres (Ruud, help, hoe schrijf je dat?). Bij mijn bedrijf is dat niet zo, wij hebben gewoon een generiek UPC IP-adres (upcipadres? argh!) maar bij grote clubs (bv. Philips of Shell) is dat wel zo. Dus daar kan deze technologie nuttige informatie opleveren.

Afijn, dan heb je zo’n IP-adres en dan zoek je de bedrijfsnaam erbij. Daarna gaat men spitten in de KVK of andere openbare bronnen om tot contactgegevens te komen, en dan kun je gaan bellen of mailen om een concreet geïnteresseerde te benaderen met een interessant voorstel. “Dag, ik zag u rondkijken op onze site, met name onze FAQ las u met interesse, en nu heb ik een whitepaper dat alles in één keer beantwoordt, mag ik dat toesturen”. Of zoiets. Ik zou er redelijk van opkijken als ik dat hoorde.

Of dit mag, betwijfel ik. Het combineren is één ding, mensen gaan bellen iets anders. Je mag in Nederland niet ongevraagd mensen commercieel bellen, in ieder geval niet zonder het Bel-me-niet register te raadplegen. Maar dat geldt alleen voor natuurlijke personen, niet voor bedrijven. (Hoewel ik me wel afvraag hoe ver je komt als je een philips.com IP-adres ziet en dan 0900-2021177 gaat bellen om de lead binnen te halen.)

Bedrijven máilen is een groter probleem. Zo’n leadmailtje heeft een duidelijk commercieel oogmerk, en dat stuur je ongevraagd naar een persoon of bedrijf. Dat mag niet van de spamwet (art. 11.7 Telecommunicatiewet) aangezien je geen specifieke toestemming hebt gekregen om dat te doen. Het bezoeken van je website* is niet genoeg om als specifieke toestemming voor reclamemailings te tellen.

(*Off-topic: reclamemailtoestemming is juridisch hetzelfde als cookietoestemming. Iedereen die dus pleit voor “mijn site bezoeken is toestemming voor cookies” pleit dus ook voor “iemands site bezoeken is toestemming voor reclame mailen als men dat in datgrijze balkje erbij zet”.)

Maar oké, als je het enkel gebruikt om te zien welke bedrijven langssurfen en je gaat niemand contacteren, dan is het denk ik legaal. Maar waarom zou je?

Arnoud

Rijscholenvergelijker wil overheidsalternatief laten verbieden

us-supreme-court-rechtbank.jpgDe online rijscholenvergelijker Rijschoolregister.nl is van plan juridische stappen te ondernemen om een soortgelijk project van de overheid, de site Rijscholenkiezer.nl, te verbieden. Dat meldde Nu.nl onlangs. Het overheidsproject werd in september 2013 opgezet, toen Rijschoolregister.nl al ruim een jaar bestond. “We moeten het hier als twee studenten afleggen tegen een project dat 15 miljoen euro over tien jaar aan overheidssubsidie krijgt”, zegt oprichter Joost Aanen tegen Nu.nl. Alleen waaruit de juridische stappen bestaan, is nog niet geheel duidelijk. Hmm.
De overheid mag op zich producten en diensten aanbieden op de markt. Dat lijkt gek maar soms is er specifieke behoefte aan die producten, terwijl de markt er zelf niet in voorziet. Of de overheid wil dingen versimpelen of een standaarddienst op de markt brengen. In principe is dat legaal, zo bepaalt de Wet markt en overheid (Wmo).

De Wmo bepaalt wel dat de overheid zich daarbij wel aan 4 gedragsregels moet houden. Dit zijn:

  • De overheid moet ten minste de integrale kosten van een economische activiteit in rekening brengen. Zij mag een product of dienst niet onder de kostprijs aanbieden.
  • De overheid mag eigen overheidsbedrijven niet bevoordelen ten opzichte van concurrerende bedrijven.
  • De overheid mag de gegevens waarover zij beschikt alleen hergebruiken voor andere, economische activiteiten als andere organisaties of bedrijven ook (onder dezelfde voorwaarden) over de gegevens kunnen beschikken.
  • De overheid moet belangenverstrengeling voorkomen.

Een subsidie geven aan een overheidsbedrijf of -project valt onder de tweede gedragsregel. De handreiking vermeldt hierover:

In Artikel 10 van het Besluit M en O is bepaald dat het niet is toegestaan aan een overheidsbedrijf een subsidie te verstrekken waarvoor private partijen niet in aanmerking komen. Voorwaarde voor subsidieverstrekking aan een overheidsbedrijf is daarom dat het niet een selectieve begunstiging mag zijn van een (aan uw overheidsorganisatie gelieerd) overheidsbedrijf, maar dat ook derden aanspraak moeten kunnen maken op het subsidiegeld. In dat geval is het verlenen van subsidie als begunstiging en niet als bevoordeling aan te merken.

De vraag zal dus zijn, waarom krijgt dit platform subsidie en het eerdere project niet? Ik moet zeggen dat ik geen idee heb, er lijken al meer dan genoeg sites in de markt te zijn waar je kunt vergelijken. En “we willen wat beters/objectievers/duidelijkers” is voor mij geen reden om als overheid aan de slag te gaan, die overweging is immers “ik zie een gat in de markt” en dat is iets dat private partijen moeten vullen.

Volgens dit nieuwsbericht zou het overigens gaan om €134.000 en geen 15 miljoen, maar wellicht heb ik een bron gemist.

Arnoud

Is Google Analytics zonder toestemmingspopup legaal onder de nieuwe cookiewet?

cookie-bril.jpgDe Tweede Kamer is dinsdagmiddag akkoord gegaan met een minder strenge cookiewet, meldde onder meer Tweakers. Cookies die geen inbreuk maken op de privacy, zoals first-party analytics en affiliatecookies, zullen legaal worden als dit wetsvoorstel de Eerste Kamer overleeft. Waarbij de hamvraag natuurlijk is: mag dan Google Analytics ineens zonder toestemming te vragen?
Al sinds de invoering van de cookiewet is deze hoogst controversieel. Het idee dat een wet zou bepalen welke (tracking of andere) cookies je mocht plaatsen, was voor vele webmasters buitengewoon stuitend en dom. Al snel verschenen dan ook overal popups en vooral cookiemuren: geen cookies, dan geen site voor jou. Buitengewoon ergerlijk, vooral ook voor mensen die wél geven om hun privacy en daarom tracking cookies willen uitschakelen.

Na veel gedoe is er dan nu een wetsvoorstel door de Tweede Kamer geaccepteerd: cookies die “geen of slechts geringe” inbreuk op de privacy van de bezoeker maken en dienen om informatie te verkrijgen over kwaliteit of effectiviteit van de dienst, zullen buiten het toestemmingsvereiste vallen als dit voorstel wet wordt.

Wanneer maakt nu zo’n cookie “geen of slechts geringe” inbreuk op de privacy? Dat staat er niet letterlijk bij. Er is ook nooit gesproken over de Analyticsdienst van Google als zodanig. Verder dan dat dat “sommige” analytic cookies geringe privacygevolgen opleveren. Het moet dan gaan om first party analytics, en het is niet toegestaan de informatie voor iets anders dan analytics te gebruiken, je mag dus geen bezoekersprofielen of iets dergelijks verrijken met analyticsdata.

Googles dienst lijkt hieraan te voldoen. Echter, Google is strikt gesproken niet first-party: niet de website-eigenaar verzamelt de data maar Google. Formeel weliswaar in opdracht (‘bewerker’) van de website-eigenaar, maar Google wordt eigenaar van de analyticsdata en de website-eigenaar kan niet zien wat Google ermee doet.

Bovendien worden met de Google-dienst analyticsgegevens naar buiten de EU geëxporteerd. Dat is op zichzelf een niet-geringe inbreuk op de privacy, aangezien ze in de VS geen adequate bescherming van persoonsgegevens hebben. Daarmee zal Google Analytics dus niet voldoen aan “geen of geringe inbreuk op de privacy”. Een eigen first-party analyticstool zoals Piwik zou wel voldoen aan deze eis, mits je het maar houdt bij zuiver meten en statistieken bedrijven en de analyticsdata niet gebruikt om persoonsgebonden siteveranderingen door te voeren.

En ik erger me rot aan media die meldt dat “de cookiewet gewijzigd is”. Dat. Is. Niet. Zo. De Tweede Kamer heeft ja gezegd, maar de Eerste Kamer moet dat ook nog doen. En juist de Eerste Kamer is meer gespitst op de principiële aspecten van wetten, en hoe dit binnen Europese regels past. Het is dus zeer zeker geen gegeven dat de EK dit zal goedkeuren.

Arnoud

Inspectie legt boetes op aan Uberpop-chauffeurs in Amsterdam

taxi-verboden-uberDe Inspectie Leefomgeving en Transport heeft boetes opgelegd aan een viertal chauffeurs die via Uberpop taxiritjes aanboden, meldde Tweakers gisteren. Juridisch niet gek, want taxivervoer aanbieden zonder vergunning is een strafbaar feit. Maar kennelijk wel opmerkelijk omdat de taxi’s via een app zijn geboekt en de chauffeurs ook een account bij de appdienst hebben.

Ik maakte me in april al boos over het idee dat vergunningen niet meer belangrijk zouden zijn als je een innovatieve dienst aanbiedt. Wat is er zo fundamenteel anders aan Uberpop dat rechtvaardigt dat je taxi mag spelen, terwijl de klassieke snorder met gestencilde briefjes met een prepaid 06-nummer hard aangepakt moet worden want onveilig en geen toezicht et cetera?

De taxibranche is sterk gereguleerd. Je mag beroepsmatig geen mensen vervoeren tegen betaling, staat in de Wet personenvervoer 2000. En een taxivergunning krijgen (of een vergunning voor een taxicentrale) is niet eenvoudig te krijgen. Met reden: er gaat (ging) te veel mis in de taxibranche, dus daar hoort vanuit bescherming van de klant toezicht en een vergunningsstelsel bij. En dat geldt dan ook voor taxi’s met hippe app en bestuurders die het als bijbaantje zien.

Waarom zou UberPop buiten de vergunningen vallen? Noem jezelf geen taxi en je komt weg met het negeren van alle regels? Dus wel personenvervoer tegen betaling maar geen meter hoeven hebben en geen opleiding of keuring of wat dan ook? Dat vind ik niet eerlijk. Het hele púnt van het systeem met taxivergunningen is kunnen zien wie er veilig/betrouwbaar is. Ik denk dat daar deel van is dat je jezelf ‘taxi’ moet noemen als je die dienstverlening verricht.

Het is alleen wel een typisch internetding dat je op een disruptive manier een bestaande tak van dienstverlening gaat herimplementeren en daarbij de bestaande wetgeving en gebruiken daarop gaat negeren. Denk aan Napster dat hetzelfde deed binnen de auteursrecht’vergunningen’. En ik ben er nog niet goed uit waarom het de ene keer wel en de andere keer niet volstrekt logisch voelt dat men recht heeft op die disruptive manier van zakendoen.

Zit het hem in de risico’s van de dienst? Zeg maar net zoals medicijnenverkoop zonder vergunning ernstiger is dan domeinnaamhandel. Of in het doel van de beperking? Verouderde verkoopmodellen van muziek in stand houden versus het beschermen van klanten tegen ripoffs.

Arnoud

Mag je als chauffeur een dashcam gebruiken?

dashcam-ruslandEen lezer vroeg me:

Als professioneel chauffeur heb ik een dashcam in mijn voertuig geplaatst. Zo film ik de weg waar ik rij en heb ik bewijs voor het geval van verkeersovertredingen of ongevallen. Die moet ik immers betalen. Maar mijn werkgever verbiedt dit in verband met de privacy van de klant (die soms in beeld kan komen inderdaad). Mag hij dat?

Hoofdregel uit het arbeidsrecht is dat de werkgever bepaalt hoe het werk wordt uitgevoerd. Wil hij dat je met Windows werkt, dan heb je als Macliefhebber dus helaas pech gehad. Wil hij dat je naar een conferentie gaat, dan ga je.

Natuurlijk zijn daar grenzen aan, zoals waar het de privacy betreft. Je werkgever mag niet zomaar bepalen dat je je locatie 24/7 bekend moet maken bijvoorbeeld. Daar moet een zwaarwegende reden voor zijn, zoals dat je dure spullen vervoert en het belangrijk is te weten waar die zijn. Maar de locatiebepaler moet dan uit als je pauze hebt (en geen dure spullen meer bij je hebt).

Omgekeerd moet een werkgever ook rekening houden met de belangen van klanten en andere relaties. Dat kan dus betekenen dat jij iets niet mag omdat de werkgever (redelijkerwijs) bepaalt dat het klantbelang zwaarder weegt. Kledingeisen zijn een bekend voorbeeld: de werkgever beslist dat dat een representatieve uitstraling geeft, en dus moet jij een uniform aan of een stropdas om. Tenzij er dan weer zwaarwegende redenen vanuit de werknemer zijn, zoals een religie die hoofdbedekking voorschrijft of een allergie voor de stof waarmee het uniform is gemaakt.

De werknemer is in principe zelf aansprakelijk voor verkeersboetes, zeker als dat in het arbeidscontract is geregeld. Het is dan ook logisch dat de werknemer een dashcam wil inzetten om bewijs te verzamelen tegen onterechte boetes of overtredingen die eigenlijk andermans schuld zijn.

Tegelijk snap ik ook het belang van de werkgever, die boze klanten aan de telefoon krijgt omdat “ze gefilmd zijn door die chauffeur” en ze niet weten wat er met de beelden gebeurt. Een totaalverbod lijkt me niet echt de oplossing. Je zou kunnen kiezen voor een afspraak waarbij de werknemer de camera uit moet zetten zodra hij het terrein van de klant op rijdt, het liefst met een stuk karton of plastic voor de lens zodat er écht niet meer gefilmd kan worden. Of werkgever en werknemer spreken af dat de beelden nergens online komen (ook niet bij Wegmisbruikers), hoe ernstig de gefilmde overtreding ook. Dan kan de werkgever die zekerheid doorgeven aan de klant.

Arnoud