Moet je controleren of iemand minderjarig is?

minderjarigEen lezer vroeg me:

Naar aanleiding van de discussie over minderjarige forumleden vroeg ik me af: hoe kun je als forumbeheerder controleren hoe oud een lid is? Je kunt toch moeilijk zeggen: “Registreren is gratis,maar we willen wel even een kopie van je paspoort!” En wat gebeurt er als ik het niet controleer en de ouders erachter komen?

Je hebt gelijk, dat is bijna niet te controleren. In de praktijk gaat het meestal goed, omdat je er niets van merkt dat iemand minderjarig is. Een 14-jarige kan ook prima discussiëren op een forum of meedoen aan een spel. Als de ouders erachter komen, dan kunnen ze eisen dat zijn account wordt verwijderd, en dat moet je dan doen als beheerder.

Pas als er dingen betaald moeten worden (abonnementen, diensten etc) wordt het echt relevant hoe oud iemand is. Want als iemand nog geen 18 is, moeten zijn ouders toestemming geven voor die transactie, tenzij het volstrekt normaal is dat iemand van die leeftijd die transactie aangaat.

Een 14-jarige die Habbo-meubi, mobiel beltegoed of Runescape-punten koopt, kan dat doen zonder toestemming want dat is volstrekt normaal vandaag de dag. Maar als hij acht jaar is, denk ik dat de ouders het wel terug kunnen draaien. Al was het maar omdat Habbo zelf verbiedt dat je meedoet onder de 12 jaar zonder toestemming. Een webhostingabonnement bij een 14-jarige vind ik een twijfelgeval.

Een ander punt is publicatie van persoonsgegevens. Die 14-jarige kan dingen over zichzelf publiceren die de ouders niet online willen hebben. De ouders kunnen te allen tijde eisen dat die informatie eraf gaat, en kunnen vaak zelfs de site aansprakelijk stellen omdat het erop stond. Dit volgt uit de Wet Bescherming Persoonsgegevens, die hier erg ongenuanceerd streng over is.

Arnoud

“Filmpje van cokesnuivende oppas is geen bewijs” (zucht)

oppas-beelden-camera-verborgen.pngAf en toe word ik moe van de excuses waar sommige agenten mee komen om een zaak maar niet in behandeling te hoeven nemen. Via GeenStijl een berichtje over ouders die met een verborgen camera de oppas van hun kind filmden en enkele schokkende zaken zagen. UpdateDit was een hoax, niets te zien, doorlopen graag. Zij stapten naar de politie, maar:

We zijn natuurlijk ook met de hele film naar de politie gegaan maar die zeiden dat je niet zomaar iemand zonder toestemming mag filmen in verband met de privacywetgeving en dat ze er daarom niks mee gaan doen.

Dit is eenvoudigweg niet juist. “Toestemming” is niet wat er in de wet staat over verborgen camera’s. Artikel 139f Strafrecht zegt dat je strafbaar bent als je

gebruik makende van een technisch hulpmiddel waarvan de aanwezigheid niet op duidelijke wijze kenbaar is gemaakt, opzettelijk en wederrechtelijk van een persoon, aanwezig in een woning of op een andere niet voor het publiek toegankelijke plaats, een afbeelding vervaardigt;

Een verborgen camera is zo’n “technisch hulpmiddel”, en die mag je dus niet “opzettelijk en wederrechtelijk” inzetten. Maar “wederrechtelijk” is niet hetzelfde als “zonder toestemming van de gefilmde persoon”. Je kunt wel degelijk een eigen recht hebben om te filmen ondanks ontbrekende toestemming. Wel zal je een gedegen afweging moeten doen van de belangen van alle partijen; de oppas heeft ook recht op privacy en je mag niet zonder concrete aanwijzingen dat die zich misdraagt, gaan filmen zonder dat te melden. (Ja, als je het meldt dan mag het wel.)

Maar wederom: ook al zijn de beelden onrechtmatig verkregen, ze zijn bruikbaar als bewijs. Alleen als de politie zelf via verborgen camera’s beelden verzamelt, wordt het bewijs onbruikbaar. In deze Hoge-Raaduitspraak merkte de advocaat-generaal nog op

dat de Strafkamer van Uw Raad toelaatbaar acht dat zelfs een door diefstal verkregen bewijsmiddel dat aan de politie is overhandigd als basis dient voor een vermoeden dat uiteindelijk tot een succesvolle strafvervolging leidt.

In 2004 oordeelde het Gerechtshof Amsterdam dat beelden van cameratoezicht gewoon gebruikt mogen worden, ook al had de gemeente (die de camera’s had opgehangen) zich niet aan haar privacyreglement voor cameratoezicht gehouden.

Het hof is van oordeel dat de door de raadsman gereleveerde verzuimen -ook indien van het bestaan van de gestelde schendingen wordt uitgegaan- geen aan het openbaar ministerie toe te rekenen verzuimen opleveren (…)

Evenzo in deze zaak uit Dordrecht:

Indien immers al sprake zou zijn van schending van verdachtes rechten, dan is dat niet in het kader van de opsporing door opsporingsambtenaren veroorzaakt.

Daar kan ik één uitspraak van de politierechter in 2000 tegenover zetten. Die oordeelde dat beelden van illegaal cameratoezicht (in de openbare ruimte) niet gebruikt mochten worden, maar zonder uitgebreide motivatie.

Ik snap dit niet. Even afgezien van “de pliesie schrijft alleen maar bonnen uit want da’s makkelijk” en aanverwante onzin: waarom deze houding? Meer algemeen: waarom zou het erg zijn dat burgers langs illegale weg bewijs hebben van wandaden? Als ze illegaal zijn verkregen, schrijf dan een boete daarvoor uit. Maar waarom zou het bewijs dan van tafel moeten?

Arnoud

“Politie mag niets doen met datamining van eigen bestand”

data-mining-mijnen-graven-downloadenLekker tendentieus, dachten ze bij Webwereld:

Veel veroordeelde én potentiële pedofielen verraden zich door hun profiel en gedrag op Hyves, blijkt uit datamining-onderzoek. De politie mag officieel niks doen met de resultaten.

De bevindingen uit de eerste zin komen uit het proefschrift Algorithmic Tools for Data-Oriented Law Enforcement van onderzoeker Tim Cocx. Cocx analyseerde politiedatabanken met gegevens over alle Nederlanders die sinds 1998 zijn veroordeeld voor een misdrijf, of in de afgelopen zes maanden zijn verdacht van een misdrijf. Hiermee legde hij “talloze significante en onbehaaglijke verbanden bloot tussen bepaalde bevolkingsgroepen en crimineel gedrag.” Zo blijken vrouwen in de database zijn significant vaker verslaafd aan drugs dan mannen, en is er een correlatie tussen verdenking van doodslag en veroordeling wegens racisme. En, het onderwerp uit de openingszin, veroordeelde pedofielen blijken meer minderjarigen in hun Hyves-netwerk te hebben dan gemiddelde volwassenen (18% tegen 10%).

Maar hoezo “de politie mag niets doen met de resultaten”? Volgens Cocx in het hoofdartikel over zijn onderzoek:

Ik kan me voorstellen dat in sommige situaties er alarmbelletjes gaan rinkelen bij de politie. Je kunt er ook beleid op gaan baseren. Maar voorlopig wordt er niets mee gedaan omdat het niet toegestaan is. Je mag data wettelijk alleen gebruiken voor het doel waarvoor ze zijn verzameld. Dit heeft geen prioriteit.

Maar waar dan dat “niet toegestaan” vandaan komt? Ik vermoed dat Cocx heeft gekeken naar de Wet Bescherming Persoonsgegevens, die in artikel 9 verwerking verbiedt voor doelen die niet verenigbaar zijn met het oorspronkelijke doen. Maar de Wet Bescherming Persoonsgegevens geldt niet voor bestanden met persoonsgegevens die de politie aanlegt (art. 2 lid 2 sub c Wbp). Daar is de Wet Politiegegevens voor bedoeld. En die zegt:

Politiegegevens worden slechts verwerkt voor zover dit noodzakelijk is voor de bij of krachtens deze wet geformuleerde doeleinden.

waarbij “politiegegevens” dan synoniem is voor “persoonsgegevens waar de politie mee werkt”. Eén van die doelen is (artikel 8, leden 1 en 2 WPol):

1. Politiegegevens kunnen worden verwerkt met het oog op de uitvoering van de dagelijkse politietaak gedurende een periode van één jaar na de datum van de eerste verwerking.
2. Voor zover dat noodzakelijk is met het oog op de uitvoering van de dagelijkse politietaak kunnen politiegegevens ten aanzien waarvan de in het eerste lid genoemde termijn is verstreken geautomatiseerd worden vergeleken met politiegegevens die worden verwerkt op grond van het eerste lid teneinde vast te stellen of verbanden bestaan tussen de betreffende gegevens. De gerelateerde gegevens kunnen verder worden verwerkt met het oog op de uitvoering van de dagelijkse politietaak.

En dit lijkt me nu precies wat Cocx heeft gedaan: oude en nieuwe gegevens met elkaar combineren om vast te stellen of er verbanden bestaan. Die verbanden mogen dan worden gebruikt voor de dagelijkse politietaak.

Kortom, “niets doen” lijkt me niet juist. Wel vraag ik me af wat de politie kàn doen met deze gegevens. Want het is vast wel interessant als borreltafelfeitje dat “joyriders het ook niet zo nauw nemen met de arbeidswetten en alcohol” maar wat moet je daarmee als agent?

Arnoud

Constitutioneel Hof Roemenië: Bewaarplicht in strijd met mensenrechten

disc-data-weg-bewaren-kruis.jpgHet constitutioneel hof van Roemenië heeft geoordeeld dat de bewaarplicht ongrondwettelijk en in strijdt met de mensenrechten is, zo meldde ISPam.nl gisteren. Dit gebeurde al op 8 oktober, maar de Engelse vertaling is nu pas beschikbaar. Kort gezegd oordeelt het Hof dat de bewaarplicht de essentie van het privacyrecht uitholt en daarmee onoverkomelijk in strijd is met dit fundamentele grondrecht.

Het Hof toetst de Roemeense versie van de Wet bewaarplicht aan haar eigen grondwet en meteen ook maar aan het Europees Verdrag voor de Rechten van de Mens. Dit verdrag, waar ook Nederland lid van is, bepaalt kort gezegd dat inbreuken op het private life van de burger alleen mogen als die:

  1. bij wet geregeld zijn,
  2. een legitiem doel dienen, en
  3. niet op een andere, minder inbreukmakende manier geregeld kunnen worden (proportionaliteit).

Meestal zijn die eerste twee eisen geen probleem: er is altijd wel een wet en een op zich legitiem doel te verzinnen (terrorisme, drugshandel, kinderporno, auteursrechten*). Maar hier valt het Hof al meteen over de eerste eis: ok, er is dan wel een wet, maar die is zo vaag dat het voor providers niet mogelijk is om vast te stellen hoe ze zich daaraan moeten houden. In de Roemeense wet staat namelijk dat men onder andere “the related data necessary for the identification of the subscriber or registered user” moet bewaren, en dat is inderdaad behoorlijk vaag. Vandaar dat het Hof zegt:

The limitation of exerting the right to private life and to the secrecy of the correspondence and the freedom of expression, must also be made in a clear, predictable and unambiguous manner, so that the possibility of the arbitrariness or abuse from authorities in this field may be avoided , as much as possible.

In Nederland staat diezelfde term “related data” in artikel 13.2a lid 1 sub a Telecommunicatiewet, maar de bewaarplicht geldt alleen voor de zaken die in een specifieke lijst genoemd zijn. Bij ons is daarmee denk ik die onduidelijkheid wel weggenomen.

Wat wel bij ons speelt, is het punt van de proportionaliteit. Volgens de Wet Bewaarplicht moeten verkeersgegevens continu worden verzameld en bewaard, los van de vraag of die data nodig is voor bestrijding van enig strafbaar feit. Dat is niet noodzakelijk, zegt het Hof. Een inbreuk op de privacy moet in alle gevallen tijdelijk zijn. Immers:

[T]he regulation of a positive obligation that foresees the continuous limitation of the privacy right and the secrecy of correspondence makes the essence of the right disappear by removing the safeguards regarding its execution. The physical and legal persons, mass users of the public electronic communication services or networks, are permanent subjects to this intrusion into their exercise of their private rights to correspondence and freedom of expression, without the possibility of a free, uncensored manifestation, except for direct communication, thus excluding the main communication means used nowadays.

Op die gronden wordt de Roemeense wet die de bewaarplicht invoert, ongeldig verklaard als strijdig met de Roemeense Grondwet. Maar wat betekent dit nu voor de rest van Europa?

Mijn Roemeens recht is wat -ahem- roestig, maar zo te lezen is dit een wettelijk verplichte toets op deze nieuwe wet (zoals onze Raad van State doet, maar dan goed) en niet een arrest op verzoek van een benadeeld persoon. Dat is jammer, omdat er nu geen directe stap naar het Europese Hof voor de Rechten van de Mens mogelijk is. Dat kan pas als alle nationale rechtsmiddelen uitgeput zijn, en daar zijn we nog lang niet. Een Roemeen (bv. een provider die moet bewaren of een persoon wiens gegevens worden bewaard) zal nu eerst een rechtszaak moeten beginnen, en pas na hoger beroep en cassatie kan deze dan naar dat Hof.

Het is me zelfs niet duidelijk of dat er überhaupt van gaat komen – het kan goed zijn dat deze wet nu ingetrokken wordt en door iets nieuws vervangen gaat worden. En zolang er geen wet is, kan niemand die overtreden en is er dus geen grond om naar het Europese Hof te stappen. In Roemenië dan. Wie in Nederland zin heeft, heeft hier een mooi argument.

Arnoud
“Minder openbare” websites bestaan niet

Semi-openbare websites bestaan per definitie niet, zo ging NRC Handelsblad gisteren kort door de bocht. Het Gerechtshof Amsterdam had namelijk in hoger beroep een man veroordeeld die op Polinco.net discriminerende teksten had achtergelaten. Eerder had de rechtbank hem vrijgesproken omdat lezers niet onverhoeds tegen de uitingen aan zouden kunnen lopen en daarmee de uiting niet als “in het openbaar” te zien zou zijn.
De uitspraak is op zich geen verrassing; al eerder oordeelde ditzelfde Hof dat internetpublicaties per definitie openbaar zijn vanwege de grote reikwijdte van het medium. En in een ander recent arrest werd een afgeschermde Hyve ook als min of meer openbaar aangemerkt.

Het kort-door-de-bocht gaande van NRC zit hem in de “bestaan per definitie niet”: in al deze zaken ging het om publicaties die in principe een onbeperkt publiek kunnen bereiken. Ok, bij die afgeschermde Hyve lag dat wat onduidelijker maar ook daar kon iedere Hyvesvriend bij de tekst. In haar eerder arrest wijst het Hof zelf al op het feit dat “[n]iet gebleken is dat de website bijvoorbeeld met een wachtwoord was beschermd” als aanwijzing dat de website openbaar zou zijn. Dus wat nu als ik de publicatie achter een wachtwoord zet dat alleen enkele kennissen weten? Of een besloten forum met beperkte toegang voor enkele geregistreerde gebruikers?

Arnoud

Mag ik een cookie op uw PC plaatsen?

Enigszins boos meldde Out-law onlangs dat “cookies verboden gaan worden” in Europa. Of nou ja, ze mogen wel maar een website moet vooraf expliciet om toestemming vragen. Dat zou blijken uit de gewijzigde regels uit het Telecompakket dat onlangs door het Europees Parlement gegaan is.

Artikel 5 van de Universeledienstenrichtlijn 2002/22/EC wordt namelijk aangepast, en in dat artikel staat geregeld onder welke voorwaarden een aanbieder informatie mag opslaan (of inzien) op de computer van een gebruiker. Er staat nu dat dit alleen mag als:

the subscriber or user concerned is provided with clear and comprehensive information in accordance with Directive 95/46/EC, inter alia about the purposes of the processing, and is offered the right to refuse such processing by the data controller

en dat gaat worden:

the subscriber or user concerned has given his or her consent, having been provided with clear and comprehensive information, in accordance with Directive 95/46/EC, inter alia about the purposes of the processing.

“Consent” is een heel stuk sterker dan “information”. Je kunt als website dus niet meer volstaan met een standaardriedel “Wat zijn cookies en waarom slaan we die op op uw PC- in je privacyverklaring. Je moet nu ook toestemming hebben om dit te mogen doen. En het aanbieden van een privacystatement is onvoldoende om toestemming te mogen claimen.

En het is zeker de bedoeling dat cookies vallen onder het kopje “information”, zo blijkt uit de aanhef van de gewijzigde richtlijn. Daarin staan namelijk cookies expliciet genoemd als voorbeeld.

Maar toch denk ik dat Out-law een beetje te paniekerig is. In diezelfde aanhef staat namelijk:

Where it is technically possible and effective, in accordance with the relevant provisions of Directive 95/46/EC, the user’s consent to processing may be expressed by using the appropriate settings of a browser or other application.

Wanneer een browser dus afdoende controle biedt over het accepteren en opslaan van cookies, hoeft een site daar niet meer elke keer om te vragen. Ik vraag me wel af wat de EU hieronder gaat verstaan.

Iemand een suggestie hoe je op een niet-irritante manier om toestemming gaat vragen om cookies op te slaan?

Arnoud

Afgeschermde Hyve is toch openbaar!

Op een afgeschermde Hyvespagina een opmerking plaatsen kan smaad zijn, ook als er maar een man of twintig toegang heeft tot die Hyve. Dat blijkt uit een arrest van het Gerechtshof Leeuwarden van vorige week. Dit bevestigt het vonnis van de politierechter van vorig jaar in deze zaak. Ik klaagde toen dat het vonnis niet gepubliceerd was, maar gelukkig publiceert het Hof haar arrest wel.
De opmerking in kwestie kwam neer op “ik moet mijn kind meegeven aan een pedo”, waarmee de plaatser haar ex-partner bedoelde. Zo’n opmerking is eigenlijk altijd smaad, maar hier speelde dus de juridische kwestie of deze vrouw wel de vereiste “ruchtbaarheid” wilde geven aan de opmerking. Smaad is namelijk alleen strafbaar als er ruchtbaarheid wordt gegeven, als de opmerking “ter kennis van het publiek” wordt gebracht of dat in ieder geval je bedoeling was. Volgens de Hoge Raad wordt met “publiek” een relatief brede kring van betrekkelijk willekeurige derden bedoeld.

Het Hof bepaalt nu dat zo’n afgeschermde Hyve ook telt als zo’n relatief brede kring, zodat uitlatingen die daar staan ook onder smaad kunnen vallen.

Het betrof immers niet een beperkt aantal geadresseerden die -zoals de raadsman de vergelijking maakt- in de beslotenheid van de huiskamer vertrouwelijke informatie krijgt toevertrouwd. In het onderhavige geval gaat het om een in potentie ruimere kring van personen, die kennelijk naar eigen inzicht en zonder enige restrictie over de uitlatingen mocht beschikken, waarbij daarnaast een verdere verspreiding van de gewraakte tekst door de oorspronkelijk geadresseerden -gezien de aard van de beschuldiging- voor de verdachte niet alleen in theorie voorzienbaar was maar ook op voorhand feitelijk te verwachten viel.

Het is jammer dat geen aandacht werd besteed aan de lijn die de rechtbank Amsterdam vorige zomer inzette. De rechtbank oordeelde toen dat je op een besloten forum niet voor het publiek spreekt, in een kennelijke poging het grondrecht vrije meningsuiting eens wat nadrukkelijker neer te zetten. In een arrest van het Hof Amsterdam van vlak daarna werd de intrigerende opmerking gemaakt dat “Niet gebleken is dat de website bijvoorbeeld met een wachtwoord was beschermd”, wat me toen al deed afvragen of een website met een wachtwoord niet openbaar zou zijn.

Arnoud<br/> Foto: Robert Gaal, Flickr, CC-BY 2.0.

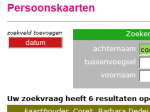
Amsterdam zet persoonskaarten van levende personen online

persoonskaarten-privacy-archief.pngOp het Archiefforum vond ik een verwijzing naar de Index op de Persoonskaarten van de gemeente Amsterdam. Via een zoekscherm zijn gegevens vanaf 1931 tot 1991 te vinden. Opmerkelijk daarbij is dat ook gegevens van levende personen te vinden zijn via deze index. Dat is in strijd met de Wet Bescherming Persoonsgegevens, zo blijkt onder andere uit de richtsnoeren persoonsgegevens op internet.

Een deelnemer aan het forum deed navraag en kreeg deze uitleg van de gemeente:

De wet maakt onderscheid tussen algemene en bijzondere persoonsgegevens. Geboortejaar valt onder de algemene gegevens, publicatie hiervan is toegestaan. De kaarten zijn niet te openen, dus verder gegevens die onder de bijzondere persoonsgegevens vallen zijn niet te zien.

Het klopt dat er zo’n onderscheid is; de wet kent een strenger regime voor gegevens zoals religie of seksuele voorkeur dan voor naam en geboortedatum. Maar dat wil niet zeggen dat die laatste soort gegevens zomaar overal gebruikt mag worden. Er is nog steeds toestemming nodig om die gegevens te mogen publiceren. Zoals het College het formuleert:

Wie een stamboom wil publiceren op internet, doet er verstandig aan om zich in eerste instantie te beperken tot gegevens van overledenen en alleen gegevens op te nemen over levende personen als zij daarin ondubbelzinnig hebben toegestemd. De Wbp kent geen principe als “wie zwijgt, stemt toe” bij het publiceren op internet van persoonsgegevens.

Het lijkt me dat dit net zo goed geldt voor persoonskaarten. Er is mij geen wettelijke regel bekend die zegt dat je naam en geboortejaar van mensen zomaar mag publiceren.

Op zich zie ik weinig praktische risico’s bij het melden van iemands naam en geboortejaar. (Hoewel, niet iedereen wil graag bekend zien hoe oud hij of zij is.) Maar dit antwoord van de gemeente is onbegrijpelijk en ik kan me niet voorstellen dat daar werkelijk juridisch advies is ingewonnen.

Arnoud

‘Camera in woning schendt privacy insluiper’

filmpje-politie-drenthe-bond-wetsovertreders.pngNee, ik heb het gecontroleerd: het is géén 1 april. (Wel wintertijd trouwens.) De klacht van de Bond van Wetsovertreders over privacyschending van haar inbrekende leden door camera’s in huizen is echt, hoewel ik niet uitsluit dat die alleen maar ingediend is om publiciteit voor die Bond te genereren. De kop bij Nu.nl is wat misleidend: het gaat niet om het ophangen van een camera maar om het publiceren op internet van die videobeelden.
Op het filmpje is te zien hoe een man de huiskamer doorzoekt en met een voorwerp (een tasje, denk ik) weer wegloopt. Na aangifte van de bewoner van het huis heeft de politie Drenthe de film online gezet om hem zo op te sporen. Volgens het portretrecht (art. 22 Auteurswet) mag dat:

In het belang van de openbare veiligheid alsmede ter opsporing van strafbare feiten mogen afbeeldingen van welke aard ook door of vanwege de justitie worden verveelvoudigd of openbaar gemaakt.

Ik denk dus niet dat die klacht ergens toe zal leiden. Een klacht tegen de eigenaar heeft marginaal meer kans: artikel 139f Wetboek van Strafrecht bepaalt dat je strafbaar bent als je

gebruik makende van een technisch hulpmiddel waarvan de aanwezigheid niet op duidelijke wijze kenbaar is gemaakt, opzettelijk en wederrechtelijk van een persoon, aanwezig in een woning of op een andere niet voor het publiek toegankelijke plaats, een afbeelding vervaardigt;

of kort gezegd als je geen sticker op de deur hebt dat je beveiligingscamera’s hebt hangen in je huis. Het idee is dat je gasten jouw huis als besloten en dus private ruimte zullen beschouwen, en die privacyverwachting mag je niet zomaar doorbreken.

Maar hoe zit het dan met ongenode gasten? Nou, die hebben pech want dit strafwetsartikel is niet voor hen bedoeld. De minister van Justitie meldde bij de invoering van het artikel:

Dit ligt anders wanneer een persoon wederrechtelijk de woning van de rechthebbende betreedt. Deze persoon zal geen aanspraak kunnen maken op eerbiediging van zijn persoonlijke levenssfeer door de rechthebbende van de woning die hij wederrechtelijk heeft betreden. Dit heeft tot gevolg dat de rechthebbende, indien deze van de inbreker beelden heeft vervaardigd met een camera waarvan de aanwezigheid niet op duidelijke wijze kenbaar is gemaakt, niet wederrechtelijk handelt.

Oftewel een inbreker heeft geen privacy als hij andermans huis betreedt. beep Beste Bond, u bent af, ga direct naar de gevangenis, ga niet langs start, u ontvangt geen 200 dollar.

Update (23 november): de Ombudsman heeft de klacht afgewezen.

Omdat er geen redelijke twijfel kon bestaan dat de man een ernstig strafbaar feit heeft begaan, vindt de ombudsman dat politie en justitie een juiste afweging hebben gemaakt.

Met verwijzing naar zijn rapport over Overvallersgezocht waarin de publicatie van beveiligingscamerabeelden juist werd afgekeurd.

Arnoud

Googelen van sollicitanten – de NVP sollicitatiecode

nvp-sollicitatie-code-googelen-sollicitant.pngMag je als recruiter je sollicitanten googelen? Dat is een lastige vraag, waar de op woensdag 7 oktober gepresenteerde NVP Sollicitatiecode een antwoord op zou moeten geven. Het doel van de code is een norm te bieden voor een transparante en eerlijke werving en selectieprocedure, zo meldt het document. Daarbij wordt nu voor het eerst expliciet aandacht besteed aan het omgaan met informatie over sollicitanten uit openbare bronnen, zoals internet.

De code vermeldt in artikel 5 namelijk het volgende:

5 Indien de arbeidsorganisatie inlichtingen over de sollicitant wil inwinnen bij derden en/of andere bronnen, vraagt zij hiertoe vooraf diens toestemming, tenzij zulks niet vereist is op grond van een wettelijk of algemeen verbindend voorschrift. De te verkrijgen informatie moet direct verband houden met de te vervullen vacature en mag geen onevenredige inbreuk maken op de persoonlijke levenssfeer van de sollicitant. De bij derden en andere bronnen, waaronder websites, verkregen informatie zal, indien relevant, a) aan de sollicitant worden meegedeeld, met uitdrukkelijke vermelding van de bron en b) met de sollicitant worden besproken.

Volgens de code moet je dus toestemming vragen voordat je iemand mag googelen of op Hyves mag gaan bladeren. Je zou dit kunnen afvangen met een duidelijke waarschuwing bij de advertentie (“Een achtergrondcheck met Google alsmede een psychologisch onderzoek maken deel uit van de procedure”).

Het beste punt is echter dat je de gevonden informatie moet delen en bespreken met de sollicitant. Dat is immers waar het vaak fout gaat: men vindt een rare Hyvepagina of foute blogpost en wijst de sollicitant af, zonder dat deze heeft kunnen uitleggen dat die tekst vijf jaar oud is of van een naamgenoot is die ze verder niet kennen.

Bij Sync wijst Wilfred van Roij erop dat het nog wel even zou duren voordat een organisatie in een afwijzingsbrief iets schrijft als:

Bij een onderzoek in openbare bronnen op het Internet hebben wij helaas vastgesteld dat uw hobby’s en levenswijze niet overeenkomen met deze eisen [uit onze vacature].

Dat lijkt mij ook erg sterk, maar dan vooral omdat zo’n mededeling me als illegaal voorkomt: je erkent dan dat je iemand afwijst op basis van levensovertuiging, en dat is strafbaar. “Wij zagen dat u moslim was” of “ons bedrijf heeft beleid tegen naturisten” zul je ook niet snel horen als reden voor afwijzing.

Desondanks blijft het een goede zaak dat deze oplossing nu aanbevolen wordt.

Arnoud