Een foto van je kind op een afgeschermde Hyve, mag dat?

ditisnietok-hyves.pngIk had er al eens een vraag over opgeworpen, maar nu is er dan echt een rechtszaak over gevoerd: mag je foto’s of filmpjes van je minderjarig kind op internet zetten? De kantonrechter Almelo vindt van niet, maar maakt daarbij wel onderscheid tussen een openbaar en een afgeschermde pagina op Hyves.

Na een echtscheiding plaatste de vader foto’s en filmpjes van de vijfjarige zoon op een openbaar Hyves-profiel, waar de moeder bezwaar tegen maakte. Dit onder andere omdat de vrouw in een blijf-van-mijn-lijfhuis werkte en daarmee een reëel risico loopt als haar eigen adres bekend is. Na zo’n sommatie werden de materialen dan verwijderd maar kwamen al snel weer terug, vandaar de stap naar de rechter.

Dat de publicatie van foto’s van minderjarigen een privacyinbreuk kan zijn, wisten we al: dat bleek uit de zaak rond Kleinkind onbereikbaar. Maar in deze zaak ligt het iets complexer. Zowel de vader als de moeder hebben iets te zeggen over de privacy van het kind. Oftewel (waar ik dus over blogde in maart): als de moeder nee zegt, en de vader ja, wat geldt er dan? De nee dus, volgens de kantonrechter:

De voorzieningenrechter is van oordeel dat de man door het plaatsen van foto’s op een niet afgeschermd gedeelte van het internet inbreuk maakt op de (ook door voormeld Verdrag beschermde) privacy van [Naam zoon], alsmede dat hij de op grond van het gezamenlijk gezag op hem rustende verplichting om belangrijke beslissingen omtrent de minderjarige na onderling overleg te nemen, niet nakomt.

De vader mag dus niet zomaar “ja” zeggen bij zoiets ingrijpends als publicatie van foto’s en dergelijke van het kind, daarover moet hij overleggen met de moeder. De foto’s moeten dus van het openbare internet af.

De publicatie op de afgeschermde Hyve blijkt echter geen privacyschending:

De vrouw heeft niet aannemelijk gemaakt en niet valt in te zien datdaarvan hinder, leed, schade, onheil of ander ongerief dan wel een inbreuk op de persoonlijke levenssfeer van de vrouw en [Naam zoon] redelijkerwijze te verwachten valt. De omstandigheid dat partijen werkzaam zijn in een omgeving die vraagt om afscherming van hun privacy en van die van [Naam zoon], leidt niet tot een ander oordeel. Dat in dat verband bijzonder gevaar te duchten valt van foto’s van [Naam zoon] op het afgeschermde Hyves-profiel van de man is door de vrouw niet verder geconcretiseerd en ookoverigens niet direct aannemelijk. Van misbruik van ouderlijk gezag is in zoverre evenmin sprake.

Het is me niet helemaal duidelijk waar de kantonrechter dit op baseert. Je zou kunnen zeggen, de vrienden en kennissen weten al hoe vader en kind eruit zien, daar is dus geen probleem met publicatie als diezelfde mensen dat ook via Hyves kunnen zien. Maar heel sterk is dat niet. Misschien heeft het te maken met de specifieke vrees van de moeder vanwege haar werk. De kans dat een relatie van de vrouwen die zij helpt, haar opspoort via een afgeschermde Hyve lijkt me minimaal.

Ik denk niet dat je nu kunt zeggen dat nu op een afgeschermde Hyve (alleen voor vrienden toegankelijk dus) zomaar alles mag zonder dat dat de privacy schendt. Maar het is mogelijk dat je een claim van privacyschending kunt afwenden door je Hyve af te schermen.

Via Boek9.nl, dat de laatste tijd wel vaker van het IE-pad dwaalt richting privacy en vrije meningsuiting. Krijg ik concurrentie?

Arnoud<br/> Foto door Robert Gaal, CC-BY 2.0

GeenStijl moet privacyschendend “Majesteit”-filmpje verwijderen van Dumpert

geenstijl-majesteit.pngPubliceren van een filmpje van een dronken studente (“‘Jullie moeten mij majesteit noemen, ik ben de praeses”) blijkt in strijd met het portretrecht van diezelfde studente. Dat vonniste de kortgedingrechter in Amsterdam op 11 september, maar het vonnis is nu pas publiek beschikbaar. Op zich weinig opzienbarend, afgezien van het feit dat GeenStijl hier de verliezende partij is. Vaak aarzelen mensen immers om de shockblog aan te klagen, omdat ze bang zijn voor verdere publiciteit over het betreffende artikel of filmpje.
Omdat de studente herkenbaar in beeld is, kan zij aanspraak maken op haar portretrecht. Ook in de versie van het filmpje waarbij haar gezicht “uitgebalkt” was, omdat ze dan aan haar stem en haar lichaam(shouding) nog steeds te herkennen is voor vrienden en kennissen. De rechter weegt vervolgens haar privacybelang af tegen het nieuwsbelang dat GeenStijl claimde, en komt tot de (evidente) conclusie dat het laatste het moet afleggen.

[eiseres] is middenin de nacht op straat gefilmd, zonder dat ze daarop bedacht hoefde te zijn. Zij is geen bekende persoonlijkheid en vervult geen publieke functies. Door Geenstijl zelf is zij aangeduid als een ‘jong en onzeker meisje’. Ondanks dat zij aanvankelijk aangaf niet gefilmd te willen worden (door het uiten van de woorden ‘rot op’) is de filmer toch doorgegaan, terwijl evenzeer duidelijk was dat [eiseres] onder invloed was van alcohol. De inhoud van het filmpje is, zo heeft Geenstijl zelf ook erkend, voor [eiseres] gênant en beschamend. Bovendien werd in het filmpje, door het inzoomen op bepaalde beelden en het herhalen van teksten, de spot met gedreven.

In die situatie ziet de rechter weinig nieuwswaardigs aan het filmpje. Hooguit zou het nieuws kunnen zijn dat dronken studenten zich vaak brallerig gedragen, maar dat kun je ook laten zien zonder één studente zo lang en breed in beeld te brengen in een gênante situatie. En ook het feit dat GS wordt aangeklaagd om het filmpje, maakt het filmpje zelf nog geen nieuws.

Een begrijpelijk vonnis. Ook op straat heb je privacy, zeker als je dronken bent. Het feit dat iets op de openbare weg gebeurt, wil nog niet zeggen dat het onbeperkt gefilmd en uitgezonden mag worden. Je zult echt een reëel nieuwsbelang moeten laten zien. Voor wie nu denkt aan Wegmisbruikers en dergelijke programma’s: daarvan is ooit in 2006 gevonnist dat er educatieve waarde zit aan het tonen van filmpjes van verkeersovertreders. Dat belang was voldoende om de privacy van die mensen opzij te mogen zetten.

Ik vraag me af wat voor gevolgen het heeft voor GeenStijl’s Dumpert en andere filmpjes van mensen in privésituaties die daar regelmatig in verschijnen zonder nader commentaar of toelichting. Het lijkt erop dat dat nu een stuk lastiger gaat worden.

Via GeenStijl en Boek 9.

Arnoud

Een nummerbord op Youtube

nummerborden.pngEen lezer vroeg me:

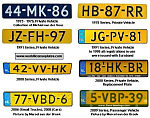
Ik heb een camera in de auto waarmee ik opvallende verkeerssituaties vastleg. De opvallendste situaties deel ik via Youtube. Mag dat? De gefilmde bestuurders zijn niet (herkenbaar) in beeld, maar de kentekens wel. Ik weet dat ze bij Wegmisbruikers (SBS6) alle kentekens wel onleesbaar maken, maar dat gaat altijd om mensen die bekeurd worden.

De camera zit trouwens geklemd tussen de hoofdsteun en de bijrijdersstoel, maar ik overweeg nu een nieuwe camera te kopen die ik met een zuignap aan de voorruit kan hangen. Maakt dat nog uit?

Elk opzettelijk filmen of fotograferen van personen met een aangebrachte camera in de openbare ruimte is verboden, tenzij dit vooraf duidelijk is aangekondigd (art. 441b Wetboek van Strafrecht). De wetgever bedoelde hiermee “elke vorm van min of meer permanent installeren” van de camera. Het lijkt mij dat het klemmen tussen de hoofdstoel of met een zuignap aan de voorruit ophangen daar niet onder valt, maar met een schroef aan het dak vastmaken zeker wel.

Artikel 441b verbiedt je om met zo’n camera personen te filmen, dat wil zeggen opnames te maken waarbij mensen herkenbaar in beeld komen. Als je erop let dat dit niet gebeurt, en in ieder geval bij beelden de mensen onherkenbaar maakt, dan moet dit geen probleem zijn.

Ik zou echter toch adviseren om ook kentekens onherkenbaar te maken. Dat doet Wegmisbruikers vanwege de privacywetgeving: via kentekens zijn mensen alsnog te herkennen, en op grond van de Wet Bescherming Persoonsgegevens moet je die gegevens dan onherkenbaar maken. Die regel geldt niet alleen voor verdachten maar ook (juist?) voor gewone mensen die ineens in beeld komen.

Arnoud<br/> Foto afkomstig van Worldlicenseplates.com.

Algemene voorwaarden zijn geen opt-in

Bij Rectec verscheen vorige week een interview met mij over de gevolgen van de nieuwe spamwetgeving voor werving & recruiting. Mag je per 1 oktober nog wel mensen mailen om ze een nieuwe baan aan te bieden? Dat bleek gebaseerd op een misverstand: mensen ongevraagd mailen voor commerciële aanbiedingen is allang verboden. Het nieuwe is dat je bedrijven ook niet meer mag mailen met zulke aanbiedingen.

Oftewel: het zinnetje “Acquisitie n.a.v. deze advertentie is verboden” krijgt nu juridische tandjes. Ik vond dat vroeger ook altijd een raadselachtig zinnetje, maar het betekent dus dat men niet wil dat werving&selectiebureaus gaan bellen of mailen omdat zij een alternatief weten voor de openstaande vacacture. Bijvoorbeeld: ach, u wilt geen administrateur, besteed uw administratie gewoon uit bij ons. En dat is een ongevraagde commerciële aanbieding, die dus per 1 oktober niet meer mag.

In de comments werd verwezen naar een toelichting van de OPTA op het ongevraagd bellen van bedrijven na 1 oktober. Daarin stond nog een interessante observatie, die een bom legt onder de opt-inpraktijk van veel bedrijven:

Ook bij het gebruik van belbestanden, die zijn verkregen via enquêtes of een website waarbij consumenten door het accepteren van de algemene voorwaarden of een privacy statement toestemming geven voor het gebruik van hun contactgegevens. In dat geval is er nog steeds sprake van ongevraagde communicatie. En moeten de belbestanden dus worden opgeschoond met het register.

Volgens de wet moet “uitdrukkelijk” toestemming worden gevraagd, en een zinnetje over toestemming in de algemene voorwaarden is inderdaad niet “uitdrukkelijk”. Dat belooft dus nog wat voor 90% van de Nederlandse websites die het wel zo doet.

Arnoud

Doorzoeken van computers in andermans huis, mag dat?

Een computer van de wederpartij in een civiele procedure doorzoeken mag niet zomaar. Tot die conclusie komt het Gerechtshof Leeuwarden in een arrest (via Boek9.nl) tussen twee bedrijven die een geschil hadden over een exclusieve distributieovereenkomst. Er zou namelijk informatie zijn ‘gelekt’ die gebruikt was bij de beëindiging daarvan. De eiser liet conservatoir beslag leggen op diverse gegevensdragers en schriftelijke informatie die relevant kon zijn voor de zaak. Daardoor kon men het huis doorzoeken en alles meenemen dat onder het verlof viel, inclusief een computer die later door bedrijfsrecherchebureau werd onderzocht.
Pardon, huiszoeking bij een civiele ruzie? Kan dat zomaar dan? Nou, niet helemaal. Inderdaad kun je beslag laten leggen op “bescheiden”, waaronder ook gegevensdragers vallen, als je daarbij een rechtmatig belang hebt. Het idee achter die wetsbepaling is vooral te voorkomen dat de wederpartij die gauw door de shredder haalt. Maar om dan op eigen houtje die computer te gaan doorzoeken, is nog weer een stap verder. Om nog maar niet te spreken van andermans huis binnengaan met een deurwaarder en daar uit alle kamers en kastjes spullen meenemen.

Het Gerechtshof haalt dan ook terecht artikel 8 EVRM en artikel 12 Grondwet van stal, die bescherming van de persoonlijke levenssfeer garanderen en meer in het bijzonder verbieden dat de overheid zomaar gaat snuffelen in je privéspullen.

Uit die artikelen volgt in ieder geval dat er alléén in huizen gezocht mag worden als daar een expliciete wettelijke bepaling voor is. En die is er niet volgens het Hof. Het beslag was aangevraagd op grond van artikel 843a Rechtsvordering, maar dat artikel gaat alleen over het opvragen (vorderen) van gegevens. Niet het zelf in beslag nemen daarvan. En ook de andere regels over beslag in civiele zaken zijn volgens het Hof echt onvoldoende om zomaar bij mensen binnen te gaan en zaken mee te nemen. Daarom was dit binnentreden dus niet legaal.

Het doorzoeken van een computer tegen de wil van de eigenaar is om dezelfde reden illegaal:

Het hof is van oordeel dat de kennisneming, tegen de wil van de eigenaren van de inhoud van de computer, onder dit recht valt. Artikel 843a Rv is een wettelijke beperking op dit recht. Een wettelijke regeling die het mogelijk maakt dat, alvorens een rechterlijke beslissing op deze grondslag is gegeven, derden bij wege van conservatoire maatregel een computer op zijn inhoud mogen onderzoeken, ontbreekt evenwel. Voor het onderzoek door [betrokkene 5] van de computers van [appellant 1] en [appellant 2] ontbreekt dan ook een voldoende wettelijke grondslag, zodat op dit punt artikel 10 van de Grondwet is geschonden.

Terecht, lijkt me. Ik moet zeggen, ik voel me niet vaak emotioneel bij het lezen van vonnissen maar bij deze gingen de haren in mijn nek toch even overeind staan. Dat de politie je huis kan doorzoeken is één ding, maar een andere burger die meent juridische ruzie met mij te hebben?

Arnoud

Politie weigert camerabeelden autoinbraak vanwege privacywet

En dat gebeurt nog in mijn woonplaats ook. De Eindhovense politie heeft beelden geweigerd die een echtpaar had gemaakt van een inbraak in hun auto, omdat de beelden “onrechtmatig verkregen” zouden zijn. Uit het Eindhovens Dagblad:
Een woordvoerder van de politie benadrukt dat die, gelet op de Wet Bescherming Persoonsgegevens, inderdaad niets kan met het bewijsmateriaal. ” De videocamera is gericht op openbaar terrein en de beelden zijn daardoor onrechtmatig verkregen. Juridisch gezien kun je er niets mee. Een burger mag zijn eigen huis beschermen met camera’s zolang die op privéterrein gericht zijn. Cameratoezicht instellen op openbaar terrein is voorbehouden aan de burgemeester.”

Dat mag dan allemaal wel zo zijn, maar dat neemt niet weg dat de beelden gewoon bruikbaar zijn als bewijs. Het is vaste jurisprudentie van de Hoge Raad dat “onrechtmatig” bewijs dat burgers op eigen initiatief verzamelen, gewoon gebruikt kan worden. Alleen bewijs dat de politie zelf in strijd met de wet verzamelt, moet buiten de rechtszaal blijven.

Overigens is het absoluut niet gezegd dat het filmen van de openbare weg dus een privacyschending is. In april blogde ik over cameratoezicht door de buren, waar ik het gerechtshof Leeuwarden aanhaalde dat filmen van de eigen auto niet in strijd met de privacywetgeving achtte.

Het klinkt nogal als “we hebben geen zin om er iets aan te doen” als ik zo vrij mag zijn. Of zie ik ergens een wetje over het hoofd?

Arnoud

Mag de baas privée-mail op het werk lezen?

Een lezer mailde me:

Ik stuur een e-mail naar een kennis bij een groot bedrijf. Heeft de meerdere binnen dat bedrijf recht om mijn e-mail aan die persoon te lezen? En zo ja, gaat dit ook op als ik specifiek in het onderwerp “privé” zet?

Privacy bestaat ook op het werk. Een manager mag niet zomaar de mails van werknemers gaan lezen, daar zal een dringende reden voor moeten zijn.

Een reden kan zijn dat de werknemer ziek, overleden of ontslagen is. Maar, zoals ik bij dat blogbericht al schreef, je mag dan wel in de mailbox kijken, maar je moet wel heel zorgvuldig zijn met wat je aantreft.

Als het onderwerp van een mail al aangeeft dat deze privé is, dan zou ik zeggen dat de manager die eigenlijk gewoon niet mag lezen. Hoewel, dit is recht dus er zijn altijd uitzonderingen. Ok, niet, tenzij een heel dringende reden waarbij zo goed als zeker is dat die mail iets belangrijks voor het bedrijf bevat. Al zou ik niet weten wat.

Het beste is en blijft om het privéadres van de medewerker te gebruiken voor privézaken. Wat volgens mij vandaag geen probleem meer zou moeten zijn; of zijn er nog bedrijven die Hotmail, Gmail en dergelijke blokkeren?

Arnoud

Bezwaar tegen bezwaarschrift op internet

stellage-steiger-gebouw-bouwen-bouwbesluit-vergunning-bezwaar-beroep.jpgEen lezer mailde me:

Vorig jaar heb ik een bezwaarschrift ingediend tegen het plan van de gemeente om een nieuw gemeentehuis te gaan bouwen op ons dorpsplein. Nu blijkt dat de gemeente mijn bezwaarschrift, plus vele andere, ingescand heeft en op internet heeft gezet. Hierdoor ziet iedereen die mijn naam via Google opzoekt dat ik dit bezwaarschrift heb ingediend. En mijn adres staat er ook nog bij! Nu weigert de gemeente dit te verwijderen. Kan dat zomaar?

Het lijkt me dat je hier met een beroep op de Wet Bescherming Persoonsgegevens wel tegen op moet kunnen treden. Een bezwaarschrift bevat persoonsgegevens van de betrokkene, en publicatie daarvan op internet is dus juridisch gezien een ‘verwerking van persoonsgegevens’. Er is een vrijstelling voor zulke verwerkingen in het kader van beroep en bezwaar maar die zegt niets over publicatie op internet. Verstrekking aan “anderen” dan de betrokken ambtenaren mag volgens dit besluit alleen als:

– de betrokkene zijn ondubbelzinnige toestemming heeft verleend voor de gegevensverwerking, of
– de gegevensverwerking noodzakelijk is voor de nakoming van een wettelijke plicht door de verantwoordelijke, of
– de gegevensverwerking noodzakelijk is vanwege een vitaal belang van de betrokkene (bijvoorbeeld een dringende medische noodzaak), of
– de gegevens verder worden verwerkt voor historische, statistische of wetenschappelijke doeleinden. Voorwaarde hierbij is dat de verantwoordelijke ervoor zorgt dat de gegevens ook alleen voor deze specifieke doeleinden verder worden verwerkt.

Artikel 7:4 lid 2 van de Algemene Wet Bestuursrecht bevat zo’n wettelijke plicht:

Het bestuursorgaan legt het bezwaarschrift en alle verder op de zaak betrekking hebbende stukken voorafgaand aan het horen gedurende ten minste één week voor belanghebbenden ter inzage.

Alleen is voor zover ik kan zien, nergens uitgewerkt hoe een gemeente (een bestuursorgaan) deze stukken ter inzage moet leggen. Op zich lijkt me weinig mis met terinzagelegging via internet. Dat is snel en goedkoop, en maakt het voor anderen veel eenvoudiger om te kijken of een eigen bezwaar nog iets toe zou voegen.

Wel moet je bij publicatie op internet zeker rekening houden met de persoonsgegevens in het bezwaarschrift. Toevallig vond ik een handreiking voor publicatie van bouwvergunningen van het ministerie van VROM. Bij bouwvergunningen blijkt hetzelfde probleem te bestaan: ook die moeten worden gepubliceerd en ook dat kan op internet. In deze handrekening wordt onder andere aanbevolen om PDF-bestanden niet doorzoekbaar te maken voor zoekmachines, en om gegevens zoals het BSN van de aanvrager altijd weg te laten voordat je publiceert. Dat lijkt mij een prima manier om dit op te lossen.

Arnoud

Privacyschending op website: ook provider aansprakelijk

kleinkindonbereikbaarpuntnl-logo.pngDe website Kleinkind onbereikbaar schendt de privacy van de (klein-)kinderen wiens naam, geboortedatum, woonplaats en dergelijke zonder hun toestemming op deze site waren gezet. Dit levert reputatieschade op voor die kinderen en kleinkinderen. Dat blijkt uit een vonnis van afgelopen donderdag. Opmerkelijk daarbij is de reden om de website-beheerder aansprakelijk te houden: de E-commercerichtlijn zegt dat de bescherming voor providers niet geldt voor privacyzaken.
De site Kleinkind onbereikbaar is bedoeld voor grootouders die hun kleinkind niet meer kunnen zien, vanwege een geschil met de ouders. Wie op die site zijn of haar verhaal kwijt wil, kan dat doen via een speciaal formulier. Na screening door de beheerders wordt het verhaal dan geplaatst. En daarbij werd de volledige naam, geboortedatum, geboorteplaats, woonplaats en nationaliteit, alsmede de naam van de moeder en van de vader van het kleinkind vermeld op een open deel van de website. Dat was ook expliciet de bedoeling:

Door de gegevens van uw kleinkind op internet te publiceren ” dat doet u bij het invullen van de gegevens bij “mijn kleinkind”- komen die gegevens beschikbaar voor zoekmachines, en zo hopelijk bij uw kleinkind of diens omgeving terecht. … Dit werkt het beste als u zoveel mogelijk gegevens ” foto’s, teksten, namen ” invult. Het is hierbij van belang dat u zich realiseert dat dit persoonsgegevens betreft. U bent zelf verantwoordelijk voor wat u invult

Deze manier van werken acht de kortgedingrechter onrechtmatig. Er wordt “op grove wijze inbreuk op de privésfeer van de kleinkinderen en de ouders wordt gemaakt”. Dat bleek ook uit het feit dat de (klein-)kinderen in kwestie in hun dagelijks leven werden aangesproken op wat er op deze site stond. Bovendien:

Ook het gevaar van commerciële belangstelling is niet denkbeeldig. Zo is bijvoorbeeld denkbaar dat de persoonsgegevens interessant zijn voor gerichte reclame, zoals bijvoorbeeld voor mediationdienstverleners, gezien het doel van de website om de verstoorde familierelatie te herstellen.

Maar waarom was de websitebeheerder nu aansprakelijk? Volgens de Wet Bescherming Persoonsgegevens is hij degene die het doel en de middelen voor deze “verwerking van persoonsgegevens” vaststelt. Daarmee is hij de ‘verantwoordelijke’ en daarmee degene die je moet aanspreken als er geen toestemming of noodzaak tot publicatie is. Op zich denk ik wel begrijpelijk: de beheerder screende vooraf en bepaalde wat hij online zou zetten.

Daarmee is denk ik ook wel duidelijk dat deze beheerder geen aanspraak op art. 6:196c BW kan maken; hij biedt niet slechts een platform maar plaatst zelf de berichten.

Update (12:15) de beheerder van de site vroeg me deze reactie van hem toe te voegen:

De uitspraak is inderdaad opmerkelijk. Zeker ook omdat ik NIET de inhoud vooraf, tijdens of achteraf controleer(de). het enige wat ik wel verifieerde is wie ik toegang verleen, met daarbij uitdrukkelijk uitleg over wat wel en niet kan. Dus volgens mij wel bescherming ex. 6:196c.

De rechter vond echter nog een andere reden: de WBP gaat boven de bescherming van internettussenpersonen, omdat artikel 1 lid 5 van Richtlijn 2000/31/EG (waarin deze bescherming is geregeld) expliciet zegt dat deze niet van toepassing is op diensten die onder de privacyrichtlijnen 95/46/EG 97/66/EG vallen. Dat is bij mijn weten de eerste keer dat een rechter deze redenering hanteerde.

In de Martijn-zaak ging ook de privacy boven de bescherming van de beheerder, maar dat was expliciet vanwege het bijzondere karakter van die website. De rechter in die zaak verklaarde dat vereniging Martijn een extra zware verantwoordelijkheid had tegen privacyschendingen: “anders dan wellicht [bij] eigenaren of beheerders van websites die door hun aard niet op dergelijk misbruik en onbedoeld gebruik bedacht behoeven te zijn”.

Maar moeten sitebeheerders zich nu zorgen gaan maken? Ik denk het niet. Het gaat in artikel 1 lid 5 om kwesties in verband met diensten die onder de privacyrichtlijn vallen. Zo’n dienst kan bijvoorbeeld zijn een elektronisch adresboek (telefoongids of e-mailgids). Wie zo’n dienst aanbiedt, kan geen aanspraak maken op de uitsluiting van aansprakelijkheid voor providers. Maar als de dienst zelf niet het verwerken van persoonsgegevens is, dan lijkt dit artikel me niet van toepassing.

Een forumbeheerder die aangesproken wordt op publicatie van iemands naam in een forumbericht bijvoorbeeld kan gewoon de bescherming van art. 6:196c claimen: het bericht moet aangepast maar voor schade is die beheerder niet aansprakelijk. De dienst “online forum” is geen dienst in de zin van de privacyrichtlijn.

Arnoud

Data recovery op een tweedehands computer

ambulance-recovery.jpgEen lezer mailde me:

Onlangs kocht ik een tweedehands PC in een computerzaak. Omdat ik had gehoord dat daar vaak nog persoonlijke gegevens op staan, dacht ik, ik laat eens wat recovery software los. En ja hoor, stapels privemails, persoonlijke bestanden en zelfs een complete belastingaangifte! Ik heb het gelijk gewist (met speciale software die alle sectoren drie keer overschrijft) maar vroeg me nu wel af of ik strafbaar gehandeld heb.

Op tweedehands laptops of harde schijven blijkt steeds vaker data achter te blijven. Security.nl heeft in maart twee studenten onderzoek laten doen. Zij vonden allerlei persoonlijke informatie, zoals incasso machtigingen, medische gegevens, belastingdocumenten, bedrijfsinformatie, C.V.’s, een dagboek, sollicitatiebrieven, inkooporders, faxen, e-mails, porno en veel privé-foto’s en filmpjes. In een ander geval werd zelfs de handleiding voor een SCUD-raket aangetroffen op een tweedehands harde schijf.

De tweedehands computer is van jou, dus die mag je binnenstebuiten keren, onderzoeken en leegpluizen op elke manier die je goeddunkt. Het is dus niet strafbaar om te kijken of er nog data van de vorige eigenaar is achtergebleven.

Wat wel strafbaar kan zijn, is het publiceren of gebruiken van die data. Je schendt dan vaak iemands privacy, omdat je moet weten dat die data privé is en niet voor publicatie bestemd. (En dan heb ik het nog niet eens over opzettelijk misbruik zoals de vorige eigenaar chanteren of bedreigen.)

Natuurlijk kan het -zoals bij dat Security.nl-onderzoek- journalistiek relevant zijn om te melden dat je zulke data gevonden hebt. Maar het lijkt me niet dat je daarbij ook de materialen zelf moet laten zien. Wat voegt dat toe boven de mededeling dat je die data gezien hebt?

Arnoud