De journalistieke hack van Revu

Staatssecretaris Jack de Vries (Defensie) gaat aangifte doen bij Justitie tegen de redactie van het tijdschrift Revu, meldde nu.nl donderdag. Het tijdschrift had via een “virtueel beveiliger” toegang tot het privé mailaccount van de staatssecretaris weten te krijgen, en vervolgens een forward kunnen installeren zodat nieuwe mails naar een aparte mailbox werden doorgestuurd. Tenminste, als ik Webwereld goed begrijp. Security.nl voegt toe dat men via een botnet het wachtwoord heeft gebruteforced.

Het doet denken aan die zaak van half oktober, waar een ex-vennoot zakelijke mails liet doorsturen naar een eigen Google Mail account. Dat mocht niet, en het lijkt me duidelijk dat hier net zo goed sprake is van computervredebreuk. Jezelf toegang verschaffen tot andermans beveiligde mailbox is strafbaar, en het doorsturen lijkt mij de strafverzwarende omstandigheid van het kopiëren van gegevens.

Revu beroept zich op het landsbelang:

We wilden laten zien hoe makkelijk het is om binnen te dringen in mailadressen en dat vrijwel iedereen te hacken is. Zelfs iemand van de overheid. Hopelijk schroeven ze naar aanleiding van het artikel de beveiliging op. Wij hadden geen kwaad in de zin, maar er zijn genoeg anderen die dat wel hebben.

Een klassiek antwoord, maar wel fout. Ook journalisten mogen de wet niet breken, zelfs niet om aan te tonen dat sprake is van een misstand. In 1995 werd een journalist tot voor de Hoge Raad schuldig verklaard aan valsheid in geschrifte omdat hij onder valse naam rijbewijzen had aangevraagd (en gekregen). Het verweer dat hij wilde aantonen dat de uitgifte van rijbewijzen niet klopte, werd niet geaccepteerd. Wel kreeg hij een lagere straf opgelegd dan normaal, maar of dat nu kwam omdat hij de rijbewijzen niet had gebruikt of omdat de rechters toch gevoelig waren voor de persvrijheid, is mij niet duidelijk.

Die journalist had nog enig verhaal: de minister had namelijk eerder nog gezegd dat die uitgifte in orde was, en hij had maar 1 manier om aan te tonen dat de boel toch echt fout zat. De situatie hier vind ik heel wat minder sterk. Er was geen enkele reden of aanwijzing om die mailbox te hacken. De Vries had niets gezegd dat kon suggereren dat hij onoorbare dingen zou doen met zijn privé mailbox of dat hij sterk tegen het gebruik van privé mailboxen zou zijn of iets dergelijks. Ik kan dus geen enkele goede reden bedenken om deze hack uit te voeren. Behalve dan om leuk te scoren met je tijdschrift, maar dat is geen journalistieke reden.

Wat vinden jullie? Persvrijheid of gewoon crimineel gedrag? En zou het anders liggen als in die privé mailbox allerlei staatsgeheime documenten zaten?

Arnoud

Bob Sijthoff blijft in Wikipedia, althans voorlopig

wikipedia-bob-sijthoff.pngWat een leuk verjaardagskadootje! Bob Sijthoff mag in Wikipedia blijven staan, vonniste de rechtbank Utrecht gisteren. Eind november spande de zakenman een rechtszaak aan tegen de Nederlandse Wikimedia vereniging en stichting met als eis dat zijn vermeend onrechtmatige lemma uit de vrije encyclopedie verwijderd zou worden.

Sijthoff legde de verantwoordelijkheid voor het onderhoud van Wikipedia bij Wikimedia Nederland, omdat “zij immers een platform biedt” en de moderatoren zou benoemen. De auteur, ene Jacob H., zou bekend zijn bij Wikimedia omdat kort na zijn klacht bij de vereniging Jacob het lemma aanpaste. Maar de vereniging en stichting wijzen er terecht op dat alle juridische verantwoordelijkheid bij de Wikimedia Foundation in de VS liggen. Sijthoff krijgt dan ook nul op het rekest:

Uit vorenomschrevene volgt dat niet voldoende aannemelijk is geworden dat Wikimedia Nederland c.s. zelfstandig tot verwijdering van het artikel in staat is danwel invloed kan uitoefenen op verwijdering van het artikel door Wikimedia Foundation of een ander verantwoordelijke zodat dit gedeelte van de vordering zal worden afgewezen.

Ook de eis tot afgifte van de persoonsgegevens van Jacob H. wordt afgewezen, omdat Wikimedia Nederland die simpelweg niet heeft. Sijthoff wordt vervolgens in de proceskosten veroordeeld. Wat me brengt op het punt dat de advocaten van Wikimedia, Struik en Briët van CMS Derks Star Busmann deze zaak pro bono hebben gedaan, wat wel een complimentje waard is.

Wel jammer is dat de rechter nu niet aan de inhoudelijke vraag toekomt of het lemma nu wel of niet door de beugel kon. Ik ben benieuwd of Sijthoff nog door gaat pakken richting de club die hij eigenlijk vanaf dag 1 had moeten hebben, maar ik vermoed van niet. Zijn actie tegen de Nederlandse clubs heeft al genoeg stof doen opwaaien binnen de Nederlandstalige pers en blogosfeer. Een actie tegen de Amerikaanse stichting voegt daar alleen maar een hoop Engelstalige publicaties aan toe, en het is de vraag of Sijthoff daarop zit te wachten.

Arnoud

Wat staat er in uw bedrijfsreglement over bloggen?

internetten prive op het werkIeder zichzelf respecterend bedrijf heeft wel een gedragscode of reglement over privé-internetgebruik op het werk. Hoewel privé-internetten op zich moet kunnen, mag een bedrijf daar wel grenzen aan stellen. Porno kijken is een bekend voorbeeld, maar ook overmatig downloaden kan verboden worden. Maar hoe zit het met bloggen?

Er zijn maar bar weinig bedrijven die in hun reglement iets opnemen over publicaties die werknemers op internet doen. Via hun blog, via een forum of andere kanalen. Toch zou dat wel moeten. Internetten wordt steeds actiever. Mensen consumeren niet alleen maar braaf Buienradar, Nu.nl en een paar andere leuke websites, maar publiceren zelf dingen. En daar hoor je rekening mee te houden als bedrijf.

Vorige maand studeerde Mieke Kreunen af op dit onderwerp. In haar afstudeerscriptie ‘De juridische valkuilen voor de Werknemer 2.0‘ (pdf) keek zij naar de impact op de werksituatie van online actief zijn. Een aanrader, en dat zeg ik niet alleen omdat ze mijn bloggids citeert alsof het een juridische bron is.

Wat kun je doen als bedrijf? Verbieden en blokkeren zal vaak de eerste reflex zijn, maar dat is nergens voor nodig en in sommige gevallen zelfs niet toegestaan. Er moet wel een werkgerelateerde reden zijn om bloggen door een werknemer te verbieden. Je kunt er ook gebruik van maken, bijvoorbeeld door de bloggende werknemer te laten reageren op negatieve dingen over het bedrijf (niet als PR-handpop natuurlijk). Of om simpelweg bij te houden wat mensen vinden over het bedrijf.

Heeft jullie bedrijf een reglement over internetgebruik? En staat daar wat in over publiceren?

Arnoud

WBP gebruikt tegen publicatie op website

Voor zover mij bekend de eerste keer dat iemand met succes de Richtsnoeren persoonsgegevens op internet weet in te zetten om zijn naam van internet te krijgen. Op NJBlog bespreekt Folkert Jensma een in juli gewezen vonnis over de grenzen van de meningsuiting. De website Kleintje Muurkrant had in een bericht de naam van een zakenman genoemd en in herinnering gebracht dat hij ooit gehoord was in een strafrechtelijk onderzoek naar Johan de V. alias ‘de Hakkelaar’. De man begon een rechtszaak omdat daarmee zijn persoonsgegevens onterecht op internet terechtkwamen en bovendien zijn privacy geschonden was.

Voor deze verwerking was geen toestemming, en dus moet de site laten zien dat er een noodzaak was om de gegevens te publiceren. Maar dat lukt ze niet. De connectie die men rapporteerde, was gedateerd en weinig relevant, zo staat in het vonnis. Een opmerkelijke motivatie volgt:

Het zou te dol voor woorden zijn als iedereen die ooit in een strafrechtelijk onderzoek is gehoord maar nooit is vervolgd, dat nog decennia later in besmuikte zin op internet tegengeworpen krijgt.

De rechter benoemt de publicatie als een “hetze” en wijst de vordering toe. Al in juli meldde Peter Olsthoorn hierover:

Hiermee gaat de rechter ver in de journalistieke beoordeling. Je kunt je afvragen of die niet te ver gaat. In elk geval is het een vonnis om goed rekening mee te houden. Zeker voor Kleintje Muurkrant. Moet dat voortaan meer bronnen gaan noemen en/of om wederhoor gaan vragen?

Wat ik persoonlijk zorgelijker vind, is de grondslag van dit vonnis. De Wet Bescherming Persoonsgegevens gaat niet over dit soort dingen. Een publicatie waarin iemand besmaad wordt, behoort niet als verwerking van persoonsgegevens gezien te worden. Het is smaad, belediging, laster, aantasting van iemands goede naam, wat dan ook, maar het heeft niets te maken met iemands naam in een kaartenbak stoppen.

De WBP stelt (te) strenge eisen aan verwerkingen op internet, en al helemaal wanneer het gaat om publicaties in journalistieke context.

Arnoud

Real human rights in virtual worlds (bij NJblog)

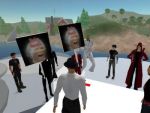
second-life-protest.jpgAlweer even geleden, maar ik was er helemaal over vergeten te bloggen. Dit voorjaar volgde ik het interessante mastervak Electronic Commerce: international legal aspects bij de Universiteit van Tilburg. Samen met twee medestudenten schreef ik als onderdeel van dat vak de column “Real human rights in virtual words”, die werd gepubliceerd bij NJblog:

Virtual worlds are artificial, fictitious, and invented, they are unreal. But this does not mean they fall entirely outside the ambit of reality – or the law. Virtual worlds are no longer “just a game for nerds.” By 2011, four out of every five people who use the internet will work or play in virtual worlds. 1 Millions of people spend a large portion of their waking lives in virtual worlds.2 And more than just work or play: they form communities, social groups of people that share a common interest or background. Virtual worlds therefore mean a great deal to a large number of people and social activities that are conducted in virtual worlds should be protected by real-world laws.

People and communities have human rights. They are allowed to assemble on the church square, demonstrate in front of the town hall or preach their convictions in the park. But how far do these rights go in virtual worlds? Operated by companies and regulated by the End-User License Agreement (EULA), these worlds are private spaces. While most human rights are also in force in horizontal relations between citizens, it is possible to surrender the exercise of these rights as a condition of access to someone else’s private space.

Lees verder in Real human rights in virtual worlds bij NJblog.

En teken daarna snel alsnog in voor mijn boek!

Arnoud<br/> (Afbeelding via Freakitude)

Website exploitant vervolgd voor ‘websmaad’ (gastpost)

mr. StaringVandaag weer een gastbijdrage van strafrechtadvocaat mr. A.H. (Bert) Staring. Mooi inhakend op de discussie van dinsdag over Fok!.

Een recent voorbeeld van strafrechtelijke vervolging van een website exploitant is de zaak van Budget Webhosting en diens directeur uit Beverwijk. Deze exploitant weigerde op bevel van de Officier van Justitie op te treden tegen de smadelijke uitlatingen op de website van ene Ruud R., destijds woonachtig in Emmen, die zijn gal spuwde over een advocaat. Zo had deze Ruud R. een advocaat ondermeer uitgemaakt voor “psychopaat, rechter bedriegend advocatentuig die schuldig is aan dood door schuld” etc..

De Officier Justitie is tot vervolging van deze exploitant overgegaan en de zaak is in juli van dit jaar voorgekomen bij de Rechtbank Assen. De Rechtbank heeft de Officier van Justitie niet-ontvankelijk verklaard in de vervolging van Budget Webhosting. Tegen deze beslissing van de Rechtbank is door de Officier van Justitie hoger beroep ingesteld. De vragen die in dit verband rijzen zijn: In hoeverre een website exploitant of een andere tussenpersoon, die van een ander afkomstige gegevens die strafbare informatie bevatten doorgeeft of opslaat, het risico loopt zelf te worden vervolgd? Over welk soort delicten hebben we het dan en hoe kan vervolging worden voorkomen?

Het gaat hier dus om tussenpersonen die elektronische communicatiediensten verlenen bestaande in de doorgifte of opslag van gegevens die van een ander afkomstig zijn. Er zijn in dit verband drie vormen van dienstverlening te onderscheiden.

  • Bij ‘mere conduit’ fungeert de dienstverlener slechts als doorgeefluik: hij geeft informatie door of verschaft toegang tot een communicatienetwerk. Onder ‘mere conduit’ vallen ook de automatische, tussentijdse en tijdelijke opslag van doorgegeven informatie, voor zover deze uitsluitend dient voor de doorgifte en niet langer duurt dan daarvoor redelijkerwijs noodzakelijk is.

  • Bij ‘caching’ gaat het om het automatisch, tussentijds en tijdelijk opslaan van informatie om latere doorgifte daarvan aan andere gebruikers van de dienst doeltreffender te maken.

  • Bij ‘hosting’ gaat het (tevens) om de langer durende opslag van verstrekte informatie, hetgeen een minder passieve rol van de tussenpersoon impliceert dan bij ‘mere conduit’ en ‘caching’.
Zoals gezegd gaat het om gegevens met strafbare informatie, bijvoorbeeld smadelijke, discriminatoire teksten dan wel afbeeldingen waarvan de opslag en doorgifte strafbaar is. Maar het kan ook gaan om bedreigende teksten. Een recent voorbeeld hiervan is de aangifte van Geert Wilders tegen de beheerder van de bekende digitale vriendennetwerk Hyves wegens de jegens hem gedane doodsbedreigingen door bezoekers van deze site. Zo zouden tientallen bezoekers op de ‘Anti-Wilders hyves’ hebben geschreven dat ze de politicus ‘een kogel door zijn kop zullen schieten als ze hem tegenkomen op straat.’. Het is evenwel nog onduidelijk of de beheerder van Hyves hiervoor zal worden vervolgd.

Betekent dit dan dat providers en exploitanten of andere tussenpersonen rücksichtslos kunnen worden vervolgd? Neen, de wet voorziet in een vervolgingsuitsluiting voor deze groep tussenpersonen. De achterliggende gedachte hierbij is de vrijheid van meningsuiting in een digitale omgeving zoveel mogelijk te ondersteunen door de neiging tot preventieve censuur door de tussenpersonen, uit angst voor vervolging, weg te nemen. Er moet evenwel aan bepaalde voorwaarden zijn voldaan wil vervolging kunnen worden voorkomen.

Zo moet de tussenpersoon wel ‘als zodanig’ hebben gehandeld om gevrijwaard te kunnen zijn van vervolging. Dat betekent dat zijn optreden niet verder mag reiken dan ‘mere conduit’, ‘caching’ en/of ‘hosting’. Hij mag zich niet bemoeien met ontstaan, bestemming en/of inhoud van de doorgegeven of opgeslagen gegevens noch mag hij de opslag van gegevens onder zijn gezag of toezicht doen plaatsvinden. Bij ‘mere conduit’ en louter ‘caching’, die vooral passief van aard zijn, zal deze voorwaarde weinig problemen opleveren. Bij ‘hosting’, dat een actievere betrokkenheid bij de gegevens behelst, kan het lastiger zijn vast te stellen of aan de voorwaarde is voldaan. Indien de ‘hoster’ weet dat hij onwettige informatie opslaat, kan sprake zijn van zo’n nauwe betrokkenheid bij de gegevens dat hij niet meer een uitsluitend faciliterende rol speelt; hij treedt dan niet meer ‘als zodanig’ als tussenpersoon op. Ook samenwerking met een afnemer van de dienst om onwettige handelingen te verrichten, gaat het karakter van ‘als zodanig’ optreden te buiten. Kennis van het strafbare karakter van de informatie is evenwel geen onderdeel van de vervolgingsuitsluiting.

Daarnaast moet de tussenpersoon voldoen aan een bevel van de Officier van Justitie om alle maatregelen te nemen die redelijkerwijs van hem kunnen worden gevergd om gegevens ontoegankelijk te maken. Maar dit bevel kan de Officier Justitie alleen geven als hij hiervoor toestemming heeft gekregen van de rechter.

Welnu, in de hier bovengenoemde zaak van Bugdget Webhosting had de Officier van Justitie weliswaar toestemming gevraagd aan de rechter maar deze niet gekregen. Toch heeft de Officier Justitie Budget Webhosting bevolen om op te treden tegen de smadelijke uitlatingen op de website van Ruud R.. Daar Budget Webosting dit bleef weigeren is de Officier Justitie tot vervolging overgegaan en is de zaak voorgekomen bij de Rechtbank Assen. Volgens de rechter te Assen is het Officier van Justitie hiermee over de schreef gegaan aangezien de vereiste toestemming voor een bevel ontbrak. Budget Webhosting is daardoor een beroep op een vervolgingsuitsluitingsgrond onthouden. Het OM had volgens de rechter dan ook niet tot vervolging mogen overgegaan. Het Openbaar Ministerie is daarom niet-ontvankelijk verklaard in de vervolging van Budget Webhosting. Tegen deze beslissing is de Officier van Justitie vervolgens in hoger beroep gegaan. Deze zaak krijgt dus nog een staartje.

mr. A.H. (Bert) Staring is advocaat in Arnhem, gespecialiseerd in strafrecht.
AD wil principeuitspraak over citaatrecht bij nieuws

regioselect-eindhoven.png Het Algemeen Dagblad daagt de Telegraaf Media Groep voor de rechter wegens ‘onevenredig gebruik’ van zijn nieuwsberichten op de website Telegraaf Regioselect, Tweakers gisteren. Regioselect is een regionale nieuwsbrief van de Telegraaf, met daarin koppen en samenvattingen van artikelen op regionale nieuwswebsites. Volgens het AD wordt daarbij onrevenredig veel gebruik gemaakt van regionale edities van het AD. Het AD wil nu dan ook een principiële uitspraak over citaatrecht bij nieuws. Zo’n uitspraak kan ook bij weblogs en andere internetmedia erg belangrijk zijn.
Samenvatten en doorgeven van nieuws valt onder het citaatrecht (“citeren in de vorm van persoverzichten uit in een dag-, nieuws- of weekblad of tijdschrift verschenen artikelen”), en belangrijker nog onder de zogeheten persexceptie. De pers heeft het recht om actueel nieuws over te nemen. Het is immers een belangrijke vorm van vrije meningsuiting om nieuws te kunnen melden. Wel moet het dan gaan om een “medium dat een zelfde functie vervult” als een dag-, nieuws- of weekblad of tijdschrift. Een nieuwsbrief via internet lijkt me daar in principe wel onder te vallen. Alleen, de nieuwsbrief komt drie maal per week uit. Hoe actueel is de berichtgeving daarin nog?

De nieuwsbrief lijkt mij dan ook eerder een digitale knipselkrant. Ook die kunnen van de persexceptie gebruik maken, maar dat recht is wel beperkter dan bij actueel nieuws. Bij de parlementaire behandeling van de laatste aanpassing van de Auteurswet merkte de minister daarover op dat de grens zou liggen bij

de situatie waar het gebruik van nieuwsberichten een economisch zelfstandige betekenis krijgt en die ook een exploitatiebelang van rechthebbenden raakt, bijvoorbeeld omdat rechthebbenden in die behoefte met behulp van dienstverlening voorzien.

In die gevallen zou de zogeheten driestappentoets uit de Berner Conventie de doorslag moeten geven bij de vraag of er sprake is van een legitiem gebruik van de persexceptie. En dat zal neerkomen op de vragen of de “normale exploitatie” van de regionale AD-websites wordt aangetast, en of dat een onredelijke schade oplevert voor het AD.

In PCM vs. kranten.com werd erkend dat een overzicht van koppen met hyperlinks maken mocht, “om op deze wijze een overzicht van de berichten en artikelen in diverse media te geven.” Hoe belangrijk dat ‘diverse media’ was in dit vonnis durf ik niet te zeggen, maar ik zou verwachten dat het vonnis anders uitgevallen was als men zich maar op één site had gebaseerd.

Update (3 februari) via-via hoor ik dat er is geschikt. Geen toelichting over de onderlinge afspraken.

Arnoud

Grenzen aan columns en de aansprakelijkheid van Fok!

halsema-oplopers.jpgOok de websatire kent grenzen, schreef NRC gisteren. Dit natuurlijk naar aanleiding van de column ‘Femke Halsema moet dood’ van Driek Oplopers bij Fok!. De column zou ironisch bedoeld zijn en “Groenlinks slechts een spiegel voor hebben willen houden in hoe de partijleider de affaire-Duyvendak heeft afgehandeld”. Dat had, zacht gezegd, dan wel iets duidelijker uit de pen kunnen komen. Zoals ik tegenover NRC zei, “dit was een persoonlijk gekleurde oproep om iets bij haar huis te doen. Elke relativering ontbrak.” (Hij zei ooit vrijwel hetzelfde over Geert Wilders maar dat is nooit opgepikt.)

In het NRC artikel nog een intrigerende opmerking van Michael Polman van provider Antenna (en “van ISOC“?):

Het is onduidelijk wie er, behalve de scribent zelf, verder nog strafrechtelijk vervolgbaar is bij dergelijke oproepen. De website zelf is in elk geval juridisch aansprakelijk en steeds vaker ook de providers. Die plegen, om dat te voorkomen, in toenemende mate zelfcensuur”, zegt Michael Polman van Internet Society Nederland en internetprovider Antenna. Internetproviders krijgen volgens hem nu al te maken met justitiële acties als tapverzoeken en inbeslagnames van sites als de officier van justitie of de rechter-commissaris daarom verzoekt.

Ik vraag me af of Fok! hier inderdaad zo evident aansprakelijk zou zijn. Fok! leest columns van vaste columnisten niet vooraf en past dus geen selectie toe in wat deze mensen schrijven. Daarmee zou in eerste instantie alleen de columnist zelf aansprakelijk moeten zijn. Hoewel je je natuurlijk kunt afvragen of je bij een columnist die op het redactionele deel van een site publiceert niet had moeten screenen.

De link met de zelfcensuur van providers zie ik alleen niet. Het was Fok! dat de column weghaalt, de website dus en niet de provider van Fok!.

Bovendien zou het wel erg vreemd zijn als providers overgingen tot zelfcensuur. Juist wanneer ze vrijwillig op zoek gaan naar mogelijke problemen en die pagina’s blokkeren, worden ze aansprakelijk voor wat ze laten staan. Ik hoop dus maar dat Polman met die ‘zelfcensuur’ bedoelde dat men pagina’s na klachten weghaalt.

Arnoud<br/> (afbeelding via De Pers)

Afgeschermde Hyve is toch openbaar?

Een afgeschermd Hyves-profiel kan in geval van smaad als openbaar worden beschouwd, meldde Nu.nl gisteren. Bij een afgeschermde Hyve kunnen alleen mensen die als ‘vriend’ zijn toegevoegd, iemands profiel of krabbels (berichten) lezen. Voor smaad (art. 261 Strafrecht) is echter nodig dat de uitlating in het openbaar gedaan wordt. Wat je tijdens het afwassen tegen je moeder zegt (hoi mam!) kan dus geen smaad zijn. Wat je op een zeepkist in het park zegt, is openbaar en kan dus smaad zijn.

De politierechter in Assen heeft afgelopen maandag besloten dat een afgeschermde Hyve eerder te vergelijken is met een zeepkist in het park dan de keuken van mijn moeder. Irritant is wel dat dat vonnis dus nergens te vinden is (wie het heeft, mag het mailen, graag!) zodat ik de motivatie niet kan nalezen of bespreken. Update (9 november 2009) het vonnis is bevestigd in hoger beroep.

In een vonnis van afgelopen juni bepaalde de rechtbank Amsterdam nog dat een internetforum (Polinco) geen openbaar medium was, omdat men niet onverhoeds tegen de uitlatingen op het forum aan kon lopen. In een recent arrest van het Gerechtshof in Amsterdam werd deze redenering echter juist weer onderuit gehaald:

Door gebruik te maken van het internet heeft verdachte welbewust gekozen voor een medium met een groot potentieel publieksbereik en kon via zijn website ook daadwerkelijk een groot publiek worden bereikt. Daaraan doet niet af dat internetgebruikers de website van verdachte moesten aanklikken en aldus “niet ongevraagd” zoals bij het medium radio of televisie, met verdachte’s opinies in aanraking kwamen. Niet gebleken is dat de website bijvoorbeeld met een wachtwoord was beschermd. Het is een feit van algemene bekendheid dat het gebruik van internet een enorme vlucht heeft genomen en het hof ziet geen reden voor wat het publieksbereik betreft een onderscheid te maken tussen radio en televisie enerzijds en internet anderzijds.

Intrigerend hier vind ik die opmerking over wachtwoorden. Zou het arrest anders zijn uitgevallen als er wel een wachtwoord op de site had gezeten? Want dan zou de smadelijke Hyve ook niet verboden hoeven worden. Een systeem met autorisatie op basis van een vriendenlijst lijkt me toch sterk vergelijkbaar

Hoe openbaar vinden jullie dat afgeschermde Hyves-krabbels of profielen zijn?

Arnoud