Hoezo mag internetshoppen vanaf 2018 alleen nog met een apart betaalkastje?

webshop-closed-gesloten-geschlossen.pngVanaf 2018 moeten we alle internetaankopen afrekenen met een nieuw ‘pasjeskastje’, omdat de Europese bankentoezichthouder dat veiliger vindt, las ik in de Financiële Telegraaf. De Europese Bank Autoriteit (EBA) heeft nieuwe regels opgesteld voor veilige financiële transacties, en daaruit volgt dat alle transacties boven de 10 euro vanaf eind volgend jaar met een identificatie-apparaatje goedgekeurd moeten worden. Wacht even, wie is de EBA en hoezo bepalen zij dat?

De Europese Bankenautoriteit (EBA) is belast met het toezicht op de banken in de Europese Unie. Zij is een van de financiële toezichthouders die in 2010 zijn ingesteld naar aanleiding van de economische crisis en de grote begrotingstekorten van een aantal EU-lidstaten.

Eén van de taken van de EBA is invullen van de technische normen uit de Payment Service Richtlijn 2, de voorgestelde Europese regels over financiële transacties en bankieren die als opvolger dient van de wetgeving uit 2007. Deze werd in januari aangenomen en zal vanaf 13 januari 2018 van toepassing zijn.

Recent publiceerde de EBA haar consultation paper over dit onderwerp. Hierin suggereert ze allerlei technische en organisatorische maatregelen om betalen en bankieren veiliger te maken. Het belangrijkste voorstel is om een sterke klantauthenticatie in te voeren met eenmalige codes per transactie, die ook nog eens transactieafhankelijk zijn.

Die sterke authenticatie moet een tweefactorauthenticatie zijn, aldus de consultatie: iets dat je weet (zoals een pincode), en/of iets dat je hebt (zoals een kastje), en/of iets dat je bent (bijvoorbeeld een biometrisch kenmerk). Alleen als twee van die dingen ingevoerd worden, mag de transactie worden uitgevoerd. Op zich is tweefactorauthenticatie verstandig, dus niet gek dat dat hier opduikt.

Wel is het natuurlijk een tikje omslachtig, zeker bij kleine transacties. Vandaar dat men voorstelt een uitzondering in te voeren voor transacties op afstand met een waarde van minder dan 10 euro.

Ik haal echter nergens uit dat er een apart kastje móet komen (maar vind het dan weer wel knap hoe de Telegraaf dat ding dan pasjeskastje noemt en je meteen weet wat ze bedoelen.) De paper signaleert dat er een risico is met tweefactorauthenticatie op bijvoorbeeld een smartphone. Als iemand dat apparaat weet te kraken, dan wordt het mogelijk om een valse transactie uit te voeren. Je onderschept de watjeweet-factor door een neptoetsenbord en je vangt de input van de vingerafdrukscanner op, en hopla.

Een apart kastje voorkomt zulke aanvallen, dus logisch dat dat een oplossing kan zijn. Maar het móet niet:

Where any of the elements of strong customer authentication or the authentication code, is used through a multi-purpose device including, but not limited to, mobiles phones and tablets, the authentication procedure shall provide measures to mitigate the risk of the multi-purpose device being compromised.

Voorbeelden van zulke maatregelen zijn gescheiden trusted execution environments, zodat een hack of malware niet meteen het hele apparaat overneemt.

Dus nee, ik zie nadrukkelijk nergens staan dat er een kastje moet komen. Sterker nog, ik zie nergens überhaupt een aanbeveling voor een apart kastje. Dus tenzij ik iets mis, is dat bericht juridisch onjuist.

Arnoud
Hoe je met een nepvonnis je reputatie op kunt schonen

grumpy-cat-no-nee-weigering-juristTwee Californische advocaten worden ervan beschuldigd met neprechtszaken hun cliënten beter in zoekmachines te laten uitkomen, las ik bij Ars Technica. Of nou ja, neprechtszaken: ze bestonden echt, en er werd ook echt wat geëist. Gelukkig voor partijen kwam men meteen tot een schikking. Dus hoezo is dat raar, en vooral wat levert het je dan op voor je zoekresultaten?
Eigenlijk is de truc briljant in zijn eenvoud. Waar het hier om ging, is het weg krijgen van onwelgevallige publicaties over je cliënt. De meeste blogdiensten en recensiesites doen dat naar goed Amerikaans gebruik alleen met een court order want free speech en zo. Notice en takedown heeft dus niet echt zin, tenzij je auteursrechtelijke trucs gaat toepassen. Je moet naar de rechter, en zijn vonnis “die recensie is smaad” is het enige waarmee dat bericht dan weggehaald wordt.

De scam komt erop neer dat je een bereidwillige stooge (hoe noem je dat bij ons, een katvanger?) zoekt die zich wel wil laten aanklagen voor die recensie. Je dagvaardt hem voor een verklaring voor recht en misschien één dollar schadevergoeding, hij erkent meteen dat hij schuldig is en daarmee is voor de rechter de zaak snel klaar.

Immers wat niet wordt betwist, is voor de rechter waar. Als beide partijen het erover eens zijn dat deze meneer de auteur is en dat de inhoud onrechtmatig is, dan kan de rechter dus niet nader bewijs eisen of die meneer écht de review geschreven heeft, of alsnog gaan beslissen dat géén sprake is van onrechtmatigheid. Vonnis, stempel, klaar. En vooral: opsturen dat vonnis naar de site met de review. Want weet die veel welke persoon achter Henkiepenkie123 zit?

Nee, natuurlijk klopt dat van geen kant. Zeker niet als je als eisende advocaat wéét dat de meneer die je dagvaardt, niet de schrijver van het bericht is. Maar dat is lastig te bewijzen als de gedaagde niet gevonden kan worden. En op zich is het niet gek dat een auteur van een smadelijke tekst niet meer gevonden wil worden. Heb je dan verder ook geen identiteitsgegevens of wat dan ook van je Henkiepenkie123, dan sta je als reviewsite dus met lege handen. Ja, zeer creatief.

Arnoud

Wanneer mag je een online geboekte training of cursus nu annuleren?

stop-bordEen lezer vroeg me:

Ik organiseer cursussen internetgebruik. Die kun je via mijn website boeken, en nu wil iemand zijn deelname gratis annuleren omdat dat zou mogen van de Wet koop op afstand. Maar is dat werkelijk zo?

De Wet koop op afstand, of eigenlijk de regels over overeenkomsten op afstand uit het Burgerlijk Wetboek, gelden ook voor diensten. Je mag in principe alle overeenkomsten die je online sluit, ook weer annuleren en wel kosteloos. Bij diensten gaat de termijn van veertien dagen in op de dag van contractsluiting (art. 6:230o BW), los van wanneer de dienst verricht zou worden.

Er zijn twee uitzonderingen:

  1. Een dienst die binnen de 14 dagen al is afgerond voordat hij wordt geannuleerd – althans wanneer de consument vooraf instemde met die vroege levering én hij heeft verklaard dan ook afstand te doen van zijn annuleringsrecht.
  2. Een dienst over verhuur van accommodatie, vervoer, catering en vrijetijdsbesteding – wanneer al bij het boeken een tijdstip of periode is vastgelegd. En hier zal zo’n cursus op struikelen, want gewoonlijk staat de cursusdatum (of data) er bij.

Sowieso moet het gaan om cursussen of evenementen voor consumenten. Bij een cursus gericht op zzp’ers geldt deze wet immers niet, hoewel je misschien nog een beroep op reflexwerking kunt doen. Maar je moet dan aantonen dat je eigenlijk vergelijkbaar bent met een consument. Ik zou dat lastig vinden bij een zakelijke cursus.

Er is echter nog een mogelijkheid om een cursus te annuleren, en wel eentje die los staat van internet en koop op afstand. Het Hof Arnhem oordeelde in 2012 namelijk dat een cursus een overeenkomst van opdracht is. Het is gewoon dienstverlening zeg maar, net als schoonmaken of een chauffeur inhuren. (Of als SaaS, maar dat is een andere discussie.)

En dat is van belang, want in de wet (art. 7:408 BW staat dat je als opdrachtgever altijd een overeenkomst van opdracht mag annuleren. Wel moet je dan een vergoeding betalen voor de reeds gedane werkzaamheden. Een dienstverlener kan zich daartegen indekken door in zijn algemene voorwaarden dat annuleringsrecht weg te nemen, maar dat mag dan weer niet bij een consument als opdrachtgever.

Arnoud

Dynamische ip-adressen zijn ook persoonsgegevens voor websitehouders

shirt-127-0-0-1-ip-adresHet Europese Hof van Justitie heeft bepaald dat dynamische ip-adressen persoonsgegevens kunnen zijn, zo meldde Tweakers vorige week. Daar schijn je over te kunnen twijfelen, dus goed dat er nu een uitspraak (zaaknr. C-582/14) over is.
De zaak werd aangespannen door een Duitse burger die constateerde dat overheidswebsites zijn IP-adres logden. Hij maakte daartegen bezwaar: als hij zich op de website had geïdentificeerd (bijvoorbeeld door in te loggen) dan zou na de bezoeksessie er geen reden meer zijn om zijn IP-adres te bewaren. En wat niet nodig is, moet weg onder de privacywet. Nee, aldus de instantie: dat IP-adres is geen persoonsgegeven als u niet inlogt want wij weten niet dan wie u bent. Dus niks privacywet.

Dit lijkt een wat gezocht argument en dat is het natuurlijk ook, maar het raakt wel aan een heel fundamenteel punt. Namelijk, hoe ver ga je met iets persoonsgegeven verklaren? De literatuur is daarover verdeeld in de objectieven en de relatieven, zeg maar de preciezen en de rekkelijken. De objectieven/preciezen vinden dat een gegeven een persoonsgegeven is als de koppeling naar de betrokkene met redelijke moeite te maken is, ook als je daarvoor een derde (zoals de isp, in dit geval) nodig hebt en ook als die daar niet perse aan mee werkt. De relatieven/rekkelijken vinden dat iets alleen een persoonsgegeven is voor wie de koppeling kan maken, in dit geval dus alleen de isp.

Het Hof pakt de wet er nog eens bij en constateert dat de objectieven gelijk hebben: de wet spreekt ook van “indirect identificeerbaar” zijn, dus iets is niet alleen maar een persoonsgegeven voor wie zélf de koppeling kan leggen. Dus de vraag is alleen nog, hoe moeilijk is het om de identificatie ui te voeren, oftewel hoe moeilijk is het die isp’s mee te krijgen?

Redelijk moeilijk, want in Duitsland gaat het opvragen van NAW-gegevens bij een IP-adres altijd via Justitie. Maar dat is genoeg:

Hoewel de verwijzende rechter in zijn verwijzingsbeslissing preciseert dat de internetprovider de extra informatie die noodzakelijk is voor de identificatie van de betrokken persoon, naar Duits recht niet rechtstreeks mag doorgeven aan de aanbieder van onlinemediadiensten, lijken er – onder voorbehoud van de door de verwijzende rechter in dit verband te verrichten verificaties – voor de aanbieder van onlinemediadiensten juridische mogelijkheden te bestaan om zich, met name in geval van cyberaanvallen, te wenden tot de bevoegde autoriteit opdat deze de nodige stappen onderneemt om die informatie van de internetprovider te verkrijgen en om strafvervolging in te stellen. … De aanbieder van onlinemediadiensten lijkt dan ook te beschikken over middelen waarvan mag worden aangenomen dat zij redelijkerwijs kunnen worden ingezet om de betrokken persoon met behulp van derden, te weten de bevoegde autoriteit en de internetprovider, te identificeren aan de hand van de bewaarde IP-adressen.

Als dát al genoeg is, dan zijn we er. In Nederland ligt de lat lager dankzij het Lycos/Pessers-arrest, zodat ik er geen enkele twijfel over heb dat in Nederland aan het vereiste is voldaan dat het Hof hier oplegt.

Gelukkig voor de Duitse overheidssites mogen zij wel gewoon doorgaan met loggen. Dit is namelijk te rechtvaardigen onder een “eigen dringende noodzaak” (bij ons art. 8 sub f Wbp), zonder ip-adressen is het lastig aanvallen en dergelijke te herkennen. Maar dat is dus wel het kader waarbinnen élk gebruik van een IP-adres zal moeten worden bekeken vanaf nu. Hoe groot is de noodzaak dat gegeven te gebruiken, en hoe groot is het privacybelang van de websitebezoeker?

Arnoud

Privacyprogramma AVROTROS offline gehaald vanwege privacyschending

fail-faal-it-project-altijd-kat.jpgJaja, dat is hilarisch: het AVROTROS-programma De Privacytest, dat vorige week maandagavond werd uitgezonden op NPO 3, blijkt zelf de privacy van nietsvermoedende Instagram-gebruikers te hebben geschonden. Men wilde met een quiz aandacht vragen voor onverwachte privacykwesties, en daarbij werden foto’s van rijbewijzen en sleutels van Instagram geplukt om het punt te maken dat die makkelijk op Instagram staan. Maar eh ja, dan zet je wel iemands privé op teevee. Mag dat?

Het spreekt voor zich dat het op zijn zachtst gezegd niet handig is om je rijbewijs of identiteitskaart op internet te zetten. Zeker niet als je je bsn erin laat staan. (Over een foto van je creditcard op internet zetten heb ik het al helemaal niet.) Dus aandacht vragen daarvoor – doe het niet, in vredesnaam doe het niet – dat zie ik wel.

Ook bij sleutels (“Eindelijk, mijn nieuwe huis! #sleuteloverdracht”) speelt dat, en dat is nóg belangrijker want weinig mensen beseffen dat je een sleutel van zo’n foto kunt namaken met een 3D printer.

Mag je dan als televisieprogramma een paar voorbeelden laten zien? Ik meen van wel: het punt “dit komt vaak voor” is niet goed te maken als je vervolgens zegt “ik heb er alleen geen beeld van”. Dus ik denk dat auteursrechtelijk het wel goed zit met die foto’s. De bron had misschien wel moeten worden genoemd, maar in combinatie met de privacyschending is dat misschien niet zo handig. “Bron bij de redactie bekend” zou dan beter zijn, of “Bron ivm privacy verborgen”.

Wel hadden die foto’s natuurlijk geblurd moeten zijn vanwege de privacy. Het punt blijft dan duidelijk, dit is eenvoudig te vinden. Maar je hoeft dan niet dubbelop de privacy nog eens te schenden.

Arnoud

Mag je met een Kapture armband je hele omgeving opnemen?

kapture-armbandEen lezer vroeg me:

Mag je met een Kapture armband rondlopen en alles opnemen dat in je buurt gezegd wordt?

De Kapture armband is een simpel apparaatje dat continu een minuut aan geluid opneemt dat in de buurt te horen is. De opname staat in een buffertje dat continu wordt overschreven. Twee drukken op een knop zorgt er voor dat de laatste minuut permanent wordt opgeslagen en naar je mobiel wordt gestuurd.

Het is legaal in Nederland om gesprekken op te nemen waar je deelnemer aan bent. Dus als je de armband daarvoor gebruikt, zit je goed.

Lastiger wordt het als de armband dingen opneemt waar je zelf niet aan deelneemt. Denk aan het gesprek achter je in de bus of iemand die toevallig voor je loopt en net wat harder praat. Dat zijn geen eigen gesprekken, dus die regel hierboven geldt niet. Maar het zijn wél gesprekken aan de openbare weg, dus hoe zit dat dan?

Gesprekken in een woning of besloten ruimte mogen niet worden opzettelijk opgenomen zonder dat een deelnemer daarmee instemt (art. 139a Strafrecht). Het maakt dus niet uit of het heimelijk gebeurt – tenzij je de eigenaar bent van de ruimte en de opnameapparatuur duidelijk zichtbaar ophangt.

Gesprekken buiten de woning mogen niet heimelijk worden opgenomen (art. 139b Strafrecht). Buiten rondlopen met een prominente boom-microfoon is dus altijd legaal, dat ziet en snapt iedereen.

Maar die armband lijkt me een stuk minder prominent, dus daar kun je echt een probleem hebben als die het gesprek achter je opneemt. Voor de wet doet het er niet toe of het gesprek in de openbare ruimte werd gevoerd. Het gaat erom dat mensen niet verwachten opgenomen te worden, ook niet in de bus en ook niet op straat als ze vlakbij iemand anders lopen.

Arnoud

Mag Tesla’s autopilot eigenlijk wel autopilot heten in de reclame?

tesla-autopilotAutobedrijf Tesla mag in Duitsland de term ‘autopilot’ niet meer gebruiken, las ik bij Ars Technica. De Duitse Minister van Transport (sinds wanneer gaat die over reclame?) heeft het bedrijf gezegd dat hier sprake zou zijn van een misleidende term die bij het publiek verwarring kan geven. Tesla vindt dat maar raar, in de vliegwereld is die term al tientallen jaren ingeburgerd dus wat is het probleem?
Natuurlijk, we weten toch allemaal zo ongeveer wat een autopilot is? Ik citeer even Wikipedia:

De automatische piloot is een mechanisme waarmee een voertuig bestuurd kan worden zonder hulp van een mens. Ook systemen die de stuurtaak van de mens vereenvoudigen, door logische stuurhandelingen van de bestuurder te vertalen naar complexe stuuracties van het voertuig, worden tot de automatische piloten gerekend. De term wordt meestal gebruikt voor de automatische besturing in vliegtuigen, maar ook vaartuigen kennen een automatische piloot. Automatische piloten worden toegepast in zelfrijdende auto’s, maar ook cruisecontrol is een vorm van een eenvoudige automatische piloot.

Kijk, weer wat geleerd: ook systemen die de stuurtaak vereenvoudigen worden tot de automatische piloten gerekend. In vliegtuigen zijn dit bijvoorbeeld systemen die een simpele beweging (een pookje naar links) vertalen naar een complexe serie zware bewegingen (zoals de stuurvlakken bewegen, wat een mens niet kan gezien de krachten die erop duwen van buitenaf). Dus Tesla heeft gelijk, het valt onder de definitie dus daarmee is de bewering waar.

Maar daarmee zijn we er niet, juridisch gezien. Een term in een reclameuiting is misleidend als het relevante publiek er redelijkerwijs door in verwarring kan raken, kan denken dat het product een eigenschap heeft die het niet bezit. Daarbij gaat het dus niet per se om wat het woordenboek of Wikipedia zegt dat het mógelijk kan betekenen, het gaat erom wat het publiek zál denken.

Jaren geleden hoorde ik het verhaal van een man die ‘aanstekers’ verkocht, en dan kreeg je een lucifer in een doosje. Daarmee kun je dingen aansteken, dus dat was een aansteker. Eh, nee. Dat overleeft de giecheltoets niet eens, dus dat is echt gewoon misleiding.

De autopilot van Tesla is niet zó evident fout. Maar ik heb er ergens wel mijn twijfels bij of het publiek bij ‘autopilot’ als eerste denkt aan een stuurtaakvereenvoudigend systeem zoals dat in de Tesla-auto’s zit. Mijn eerste gedachte bij die term was namelijk ook een volledig automatisch systeem, ga gerust even slapen en ik zorg dat je thuis komt. Zo ken ik die term uit boeken en televisieseries over vliegtuigen. En als dat de heersende interpretatie is, dan heeft Tesla reclamerechtstechnisch dus ongelijk.

(Kleine lettertjes gaan hier overigens niets aan veranderen, mocht iemand een folder van Tesla hebben gevonden waarin een Amerikaanse jurist uitlegt wat dient te worden verstaan onder ‘autopilot’.)

Arnoud

Softwarepatenten als inbreuk op vrijheid van meningsuiting

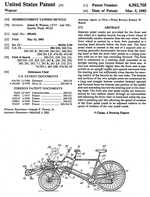
patent-fiets.pngEen Amerikaanse rechter van het gerecht dat beroepen in patentzaken behandelt, is van mening dat patenten op software inbreuk maken op de vrijheid van meningsuiting. Dat las ik bij Tweakers vorige week. De opmerking komt uit een concurring opinion in de Intellectual Ventures/Symantec zaak, waarbij voor de zoveelste keer een softwarepatent kansloos sneuvelde onder de Alice-criteria.
Softwarepatenten in de VS zijn berucht, maar sinds de Alice-uitspraak uit 2015 vrijwel kansloos. In die afspraak bepaalde de Supreme Court dat abstracte ideeën alleen nog octrooieerbaar zijn als ze iets toevoegen dat significant meer is dan het idee an sich, en “het idee, maar dan per computer” is dat per definitie niet.

Onder die criteria houdt vrijwel geen softwareoctrooi het, zo blijkt uit onderzoek: meer dan 90% van de softwareoctrooien wordt in hoger beroep ongeldig verklaard. De motivatie is vaak wel wat makkelijk: lees de claims een beetje half, concludeer dat het abstract is en pak gelijk door dat er niets significants meer bovenop zit. Maar goed, ik kan niet ontkennen dat veel van die octrooien ook niet meer zijn dan een abstract idee verpakt in octrooigemachtigdenjargon met een pro forma computer erbij.

Ook in die IV/Symantec zaak is dat niet anders:

But when a claim directed to an abstract idea “contains no restriction on how the result is accomplished . . . [and] [t]he mechanism . . . is not described, although this is stated to be the essential innovation[,]” id. at 1348, then the claim is not patent-eligible.

De opvallende uitspraak uit de titel van deze blog komt uit de concurring opinion van rechter Mayer. Een concurring opinion is iets typisch Angelsaksisch, een rechter die het wel eens is met de uitkomst maar daar via een andere weg had willen komen. Dit is geen jurisprudentie, maar juridisch stoom afblazen zeg maar.

Mayer zag een fundamenteler probleem met softwarepatenten:

I write separately, however, to make two points: (1) patents constricting the essential channels of online communication run afoul of the First Amendment; and (2) claims directed to software implemented on a generic computer are categorically not eligible for patent.

Dat punt 2 komt ook al uit de hoofduitspraak, dus laten we dat eerste punt er even bij pakken. Het ligt al meteen iets genuanceerder dan de kop: niet softwarepatenten an sich zijn in strijd met de vrije meningsuiting, maar softwarepatenten die (online) communicatie volledig aan banden leggen. The asserted claims speak in vague, functional language, giving them the elasticity to reach a significant slice of all email traffic. Daarmee zou de octrooihouder dus iedereen kunnen blokkeren die iets met e-mail doet, en dat gaat véél te ver. De zogenaamde uitvinding daarbij is zo vaag en rekbaar dat alles er wel onder te rekenen is.

Natuurlijk is daar wel wat op af te dingen. Als een patent zo breed is dat het bestaande infrastructuur afdekt, dan is het per definitie ongeldig want bestaande zaken kunnen niet later ineens alsnog gepatenteerd worden. Dat patent is dan niet nieuw en dus ongeldig. Het standaardverweer is dan natuurlijk, het dekt alleen een specifieke innovatie binnen de bestaande infrastructuur, maar dan kan het patent dus niet Jan en alleman blokkeren en al helemaal niet de free speech die in de VS boven alles gaat.

Tegelijk zie ik het meer principiële argument wel. Een patent dat zó breed is dat het in feite alle variaties op een idee dekt, blokkeert in ieder geval een ríchting in de innovatie, in de infrastructuur van morgen. Dat gaat veel verder dan waar patenten voor bedoeld waren. Het octrooi op de benzinemotor blokkeerde Otto Diesel niet in het ontwikkelen van zijn alternatieve verbrandingsmotor, bijvoorbeeld. Dat waren twee concrete fysieke machines met een innovatieve functionaliteit. En dat is het fundamentele probleem denk ik met softwarepatenten: geen beperking tot iets concreets (al dan niet fysieks) waardoor er geen duidelijke grenzen te trekken zijn bij de beschermingsomvang. En dáár is niemand mee gebaat.

Arnoud

Privacywaakhond waarschuwt stichting die ‘verloren’ kleinkinderen zoekt

kinderen-oppassen-bord-verkeersbord-waarschuwing.pngDe Autoriteit Persoonsgegevens (AP) heeft Stichting Voor Mijn Kleinkind op de vingers getikt vanwege de manier waarop zij kleinkinderen in contact probeert te brengen met hun grootouders. Dat meldde Nu.nl vorige week. Grootouders die geen contact hebben met hun kleinkinderen kunnen daar een oproep plaatsen, die deze kleinkinderen dan kunnen vinden (via bijvoorbeeld een zelfgoogel) en zo alsnog contact leggen als zij dat willen.
De privacytoezichthouder ziet een dergelijke site als een overtreding van de Wet bescherming persoonsgegevens. “Uit zo’n oproep tot contact kun je afleiden dat er problematische familieomstandigheden zijn”, zegt vicevoorzitter Wilbert Tomeen. En dat levert een verwerking van persoonsgegevens op die zonder toestemming van álle betrokkenen (dus ook de ouders van die kleinkinderen) eigenlijk niet te rechtvaardigen is onder de Wbp. Ook niet met een wachtwoord.

In 2009 werd de website Kleinkind onbereikbaar door de rechter verboden. Er werd “op grove wijze inbreuk op de privésfeer van de kleinkinderen en de ouders [] gemaakt” door zomaar gegevens van kleinkinderen vindbaar te maken.

Pfoe. Ik blijf dit zó lastig vinden, het is heel gevoelige materie waar het recht eigenlijk niet voor bedoeld is. Maar bovenal: ik snáp het niet. Als je ruzie hebt over het mogen zien van je kleinkinderen, dan is het toch sowieso géén goede manier om buiten de ouders om publiek te gaan maken dat je die niet mag zien? Ik snap de frustratie, maar dat levert toch gewoon nóóit op wat je wilt, namelijk ouders die van gedachten veranderen?

Arnoud

Apple haalt tientallen gokapps uit Nederlandse App Store

onlinegokken.jpgTientallen apps voor casino’s en sportweddenschappen zijn door Apple uit de App Store verwijderd, meldde de NOS vorige week. Dit naar aanleiding van verzoeken van de Nederlandse Kansspelautoriteit; kansspelen organiseren is immers verboden en een app die dat faciliteert dus ook. Maar toch vind ik dit gek: hoezo vráág je zoiets als toezichthouder, en dan ook nog eens aan een andere partij dan de aanbieder van die kansspelen?

In Nederland is het organiseren van kansspelen al heel lang wettelijk verboden. Er komt verandering aan, met name ten voordele van internetgokken, maar dat duurt nog even. Tot die tijd mag je dus Nederlanders niet laten gokken (althans niet als er geld te winnen is, behalve als promotioneel kansspel).

Daar kun je van alles van vinden, maar juridisch gezien lijkt het me in de haak dat de Kansspelautoriteit op zoek gaat naar overtreders en ze vervolgens een last onder dwangsom oplegt om daarmee te stoppen. Dat is immers de geëigende weg: er is een wet, er is een toezichthouder die iets een overtreding vindt en dan komt er een last (besluit met verplichting). Daar kun je dan tegen in bezwaar bij de Ksa zelf, en daarna naar de bestuursrechter.

De route die hier wordt gekozen, doet bepaald raar aan. In plaats van een besluit te nemen tegen de aanbieders van de app of het achterliggende spel, zegt de Ksa tegen Apple “volgens ons is dit illegaal, wilt u daar wat aan doen” en dan haalt Apple die apps uit de store. Ja, notice en takedown bestaat en Apple verbiedt in haar voorwaarden apps die in strijd zijn met toepasselijke wetgeving. Dus Apple staat in haar recht, volgens mij.

Alleen: ik blijf erbij dat een overheidsinstantie niet mag vragen. Niet kán vragen. Natuurlijk, ze kunnen dingen in de vragende vorm formuleren en er bij zeggen dat het geen verplichting is et cetera et cetera. Maar uiteindelijk blijft het een uitspraak van een overheidsinstantie die een paar stevige knuppels in de kast heeft staan. En dan komt het toch een heel eind over als een bevel.

Dat is dus waarom we die constructie hebben van besluiten, bezwaar en beroep bij de rechter. Net als in het strafrecht, waar de politie geen dingen vraagt maar ze vordert. Bij die vorderingen staan grenzen en procedures in de wet (met name het wetboek van Strafvordering), en die heeft men dan te volgen. Zo weten we dat de gevorderde zaken legaal zijn en netjes verlopen. En als dat niet gebeurt, dan kan de rechter daar wat mee doen.

Hier gaat het mis. De aanbieders van de apps kunnen niets doen tegen de Ksa, want formeel is er geen besluit tegen ze genomen dat die apps illegaal zijn. Ook kunnen ze niet protesteren bij Apple, want Apple mag immers doen wat haar goeddunkt zo staat in de voorwaarden (en bij zakelijke partijen is dat in principe legaal om in je voorwaarden te zetten). Maar raar is het wel.

Arnoud