Hoe een merkenclaim tijdelijk het internet stukmaakte

kaartenhuis-cards-modules-blokken-software-scriptsWhoa. Elf regels code weghalen leidde tot een stukgegaan internet, las ik bij BusinessInsider. Dit was het onverwachte gevolg van een merkenclaim van sociaal netwerk Kik tegen softwaremodule Kik. Op basis van die claim werd de module weggehaald, waar de developer zo boos over werd dat hij al zijn code weghaalde. Waaronder dus die ene van elf regels die het internet stuk maakte.

Of nou ja, stukmaken is een groot woord. De elf regels implementeerden een vrij basale functie (het links uitvullen van een tekst met een zelf te kiezen teken tot een bepaalde lengte), maar duizenden softwareprojecten maakten er gebruik van.

Het begon allemaal met een merkenclaim van dat sociale netwerk waar ik ook nog nooit van had gehoord. Die claim is een tikje raar: twee softwarepakketten of -diensten mogen best dezelfde naam hebben, zolang ze maar niet verwant aan elkaar zijn. Een sociaal netwerk en een installatiescript hebben weinig met elkaar te maken, dus merkenrechtelijk zou die claim afgewezen moeten worden. Echter, de beheerder van de software repository (NPM) heeft eigen beleid en vindt dat namen toebehoren aan de partij bij wie dat het meest voor de hand ligt. Aangezien dat sociale netwerk bekender is dan het installatiescript, moest het script plaats maken.

De auteur van het script zag dit als ‘kapen’ van zijn project, mede omdat NPM die code zelf weer beschikbaar stelde als lapmiddel, en besloot met al zijn projecten daar weg te gaan. En toen ging het internet dus stuk: één van zijn projecten was dat left-pad programma van elf regels waar die duizenden projecten op rekenden. Al die projecten konden ineens niet meer worden gecompileerd, totdat iemand een alternatief uploadde. Inderdaad, een nogal ruime definitie van “stuk”. Maar goed, journalistieke vrijheid hè.

Juridisch gezien een zeer merkwaardig verhaal. Die merkenclaim riekt nogal gezocht, en de mails daarover doen nogal bullying aan. En nee, ze hoeven niet ieder gebruik van een merknaam aan te pakken maar alleen als de merknaam anders een generieke term wordt.

Hoewel een club als NPM best beleid mag maken dat strenger is dan het merkenrecht, doet het wel gek aan om zó ver te gaan met je regels. Bovendien zou je verwachten dat men eerst overlegt alvorens projecten offline te halen of naamswijzigingen af te dwingen.

Dat herpubliceren van de code door NPM lijkt me legaal. De code was open source, en dan mag je forken tegen de wens van de auteurs in. Handig is anders, dat wel.

Maar sjonge zeg, wat een geblunder.

Arnoud

Mag de NOS een portret publiceren als dat nieuws is?

video-camera-filmen-fotoDe foto ging de hele wereld over en al snel gingen media op zoek naar de vrouw op de foto, schreef de NOS vorige week. De foto was een van de eerste foto’s van de aanslag in Zaventem, en toonde een daarbij gewond geraakte stewardesse. Nieuws? Zeker. Maar wel nieuws waarbij deze dame in haar ondergoed in gewonde toestand herkenbaar in beeld is. Moet dat nou? Mag dat nou?

In feite zijn dit dezelfde vragen. Het mag (juridisch) omdat het moet (van de nieuwswaarde). Iets formeler gezegd: er is hier sprake van een botsing tussen twee grondrechten, de uitingsvrijheid van de journalist en de privacy van de persoon in beeld. Die twee grondrechten zijn gelijkwaardig, dus je kunt alleen concluderen dat het mag op basis van een afweging van alle argumenten voor en tegen. Het is niet zo dat de privacy altijd wint of juist dat als het nieuws is, je het maar moet slikken als je in beeld bent.

De grote argumenten vóór zijn de urgentie en het belang van het nieuws. Dit gebeurt nú en hier zie je wat er gebeurt. Dergelijke argumenten rechtvaardigen al heel snel het tonen van het beeld. Beeld zegt veel meer dan woorden, zeker bij urgente en belangrijke, schokkende zaken.

Daar staat tegenover dat het hier niet gaat om een bekend persoon, of zelfs maar een specifiek ‘doelwit’ waardoor je zou kunnen zeggen dat de identiteit van deze dame ertoe doet. Het was een ongerichte aanslag immers. En dan voelt het als een kleine moeite om even een blurcirkel over haar gezicht te halen. Dus waarom dat niet even gedaan? (Terzijde: ik vond ooit een fotocollage waarbij in de VS alleen de borsten en in Europa alleen het gezicht van een selfie waren geblurd.)

Maakt het nog uit dat de foto op Facebook stond? Dat denk ik hier niet. Het was immers de fotograaf die deze op Facebook zette, niet de geportretteerde. Als je zelf welbewust een privéfoto geheel publiek zet, en deze foto blijkt nieuwswaarde te hebben, dan is een privacyargument om publicatie tegen te houden nauwelijks nog denkbaar. Maar wat de fotograaf doet met het portret, is volstrekt irrelevant voor het portretrecht van degene op de foto.

Het portretrecht noemde ik inderdaad niet in de analyse. Dat staat wel in de wet (art. 19-22 Auteurswet) maar in feite is dat niet meer dan een uitwerking van de algemene regel over die botsende grondrechten. Bij een portret als deze – wat de wet een “portret anders dan in opdracht” noemt – moet bij publicatie een afweging worden gemaakt van de belangen voor en tegen publicatie. De voornaamste aanvullende waarde van het portretrecht is bij het portret in opdracht (dan geldt een publicatieverbod zonder toestemming) en bij andere belangen dan privacy (bv. het gebruik van een BN’er in reclame).

Alles bij elkaar denk ik dat het tonen van de foto wel door de beugel kon. De actualiteit en ernst rechtvaardigen dat, en het blurren kost net even meer tijd en tast misschien toch de zeggenschap van het beeld aan. Ik snap alleen niet wat de nieuwswaarde is van vervolgens gaan achterhalen wie deze dame is, waar ze werkt en wat ze aan het doen was?

Arnoud

Wat is internet dan eigenlijk? #VrijMoReFi

internetrechtKun je eigenlijk wel wat zinnigs zeggen over internetrecht (zoals ik vorige week probeerde) als je niet weet wat het internet is? Het lijkt vrij triviaal, iedereen heeft internet en zit op internet. Maar probeer het eens. Ik waag een poging, want wellicht biedt dat een bottom-up definitie van het internetrecht.

Oké, met een zin lukt mij ook niet direct, maar dan zou het ook wel een erg korte blog worden. Tijdens mijn studie informatica (1993, toen bits nog van hout waren) was het 7-lagen ISO/OSI model de theoretische basis voor netwerken. Het idee was dat je een netwerk op diverse lagen van abstractie kunt bekijken. Aan het ene uiterste heb je de fysieke kabels die van A naar B gaan, en aan de andere kant heb je de toepassing die daar overheen gaat. Daar zitten dan nog vijf lagen tussen, die allemaal op hun eigen manier modelleren hoe data van A naar B gaat.

Het Internetmodel is een afgeleide van het ISO/OSI-model. Er zijn vier abstractielagen om naar internet als geheel te kijken:

  • Linklaag: op dit niveau gaat het om individuele verbindingen (links) tussen computers en hoe er op het laagste niveau data kan worden uitgewisseld. De bekende ethernetstekker en -kabels zitten op dit niveau.
  • Internetlaag: op dit niveau wordt er over individuele netwerken data uitgewisseld (inter-network, inderdaad). Hier wordt geabstraheerd van individuele netwerken en onderliggende hardware. Specifiek gaat het hier over de IP-pakketjes die van computer met IP-adres A naar computer met IP-adres B moeten gaan.
  • Transportlaag: op dit niveau kunnen computers (clients en servers of peer-to-peer) met elkaar communiceren en data uitwisselen. Hier wordt geabstraheerd van de pakketjes die op de internetlaag worden uitgewisseld. Hier stroomt data van punt naar punt. Het bekendste protocol op dit niveau is TCP, dat samen met het onderliggende IP-protocol een synoniem gaf voor het internet als transportmedium.
  • Applicatielaag: op dit niveau krijgt de data betekenis. Er worden diensten (applicaties) gerealiseerd waar mensen (of apparaten) gebruik van kunnen maken. De bekendste dienst is het World-wide Web, maar ook e-mail, chat, streaming video en dergelijke zijn applicaties.

Op het linklaag-niveau bekeken is internet dus niet meer dan een grote verzameling verbindingen. Kabeltje hier, kabeltje daar, draadloosje zus en satellietsignaal zo. Daar valt juridisch niet zo heel veel over te zeggen denk ik. Veel verder dan interconnectie (mag ik met mijn kabel in jouw router) of patenten op standaarden kom ik eigenlijk niet. Niet oninteressant overigens, zeker dat van die patenten: interoperabiliteit is een essentieel onderdeel van informatie-uitwisseling immers.

Komen we bij de internetlaag. IP-pakketjes zijn de basis van wat ik gevoelsmatig “het internet” zou noemen. Alles komt uiteindelijk neer op pakketjes die van A naar B moeten. Routeren dus. En dan moet ik gelijk denken aan een oud gezegde: The internet treats censorship as damage and routes around it. Dat heeft te maken met een oude mythe over internet: het zou ontwikkeld zijn om een nucleaire aanval te weerstaan. Het werkt met decentrale coördinatie van pakketgebaseerde communicatie. Iedere knoop in het netwerk beslist zelf waar ze welk pakketje heenstuurt. Er is geen centrale autoriteit die de route voorschrijft

Dat internet tegen een nucleaire aanval bestand is, is een hardnekkige mythe. Het internet is in de praktijk niet eens in staat een strategisch ingezette eekhoorn of scheepsanker te weerstaan. Maar dat decentrale karakter is ergens wel een heel belangrijke factor in de rechtsvragen die ontstaan rond internet. Want als er geen centrale autoriteit is, wie spreek je dan aan als er iets tegen de wet blijkt te zijn? Hoe dwing je af dat ‘men’ een website blokkeert als er geen ‘men’ is? Wie klaag je aan als iedereen iets doorgeeft dat niet mag? En hoezo “niet mag”, wiens recht bepaalt dat?

Deze discussies zijn onder juristen bekend als de governance-vraagstukken (Lodder: beheersvragen rond de techniek van het internet: protocollen, standaarden, domeinnamen). Wie is de baas op internet? Dit is een fundamentele vraag, die een niveau lager niet bestaat. Een netwerkkabel ligt in een land en is eigendom van iemand. Die iemand is gewoon aan te spreken door de autoriteiten in dat land. Op IP-niveau wordt ook geabstraheerd van fysieke locatie.

Minstens zo belangrijk echter is filteren en blokkeren door private partijen. Netneutraliteit, heet dat. Mag een partij die IP-pakketjes routeert, besluiten dat niet (of maar beperkt) te doen tenzij er extra wordt betaald? Is het erg dat een internetprovider alleen familievriendelijk internet aanbiedt, gamesnelheden afknijpt tenzij men het premiumabonnement neemt of Netflix alleen in het premiumabonnement opneemt? Die beslissingen kunnen vérgaande invloed hebben op de toegang tot internet, en dat schijnt een grondrecht te zijn. Daarom zie ik netneutraliteit als een van de meest fundamentele uitdagingen in het internetrecht.

Nog een niveautje hoger komen we in de transportlaag. Hier wordt tussen computers gecommuniceerd. Mijn client legt verbinding met de mailserver van Ziggo en verstuurt een mail. Ik word deel van een peer-to-peer netwerk en ahem wissel data uit met een peer ergens in een ver buitenland. Netneutraliteit speelt ook hier: op dit niveau kun je specifieke diensten blokkeren. Geen voice-over-ip of alleen de eigen DNS-server.

En dan zijn we uitgekomen bij de applicatielaag. Het World-Wide Web, maar ook bijvoorbeeld Spotify, online games of wat je maar kunt bedenken. Ja, verzin daar maar eens een alomvattend juridisch vraagstuk voor. Ik kom niet verder dan het model van Dommering waar ik eerder over blogde. Op dit abstractieniveau hebben we in feite te maken met de implementatie van de informatiesamenleving. En die bestaat uit een krachtenveld tussen vier krachten: de uitingsvrijheid, de privacy, de intellectuele eigendom en de ondernemingsvrijheid. De juridische conflicten ontstaan wanneer deze met elkaar botsen. Auteursrechten handhaven bij uploaders vereist een privacy-inbreuk (NAW-gegevens opvragen), en de huisregels van Facebook beperken de vrijheid van meningsuiting maar kunnen worden gerechtvaardigd vanuit hun ondernemingsvrijheid.

Ik heb het gevoel dat die laag verder uitgesplitst moet worden. Bij de discussie vorige week kwam bijvoorbeeld aan de orde het netwerkeffect (Shapiro & Varian): een dienst wordt exponentieel waardevoller naarmate er meer mensen op zitten. Dat effect zorgt ervoor dat mensen niet zomaar weggaan, want iedereen zit er toch? Dit geeft macht aan de exploitanten van het netwerk. Een klusje voor het mededingingsrecht misschien.

Code as law, moet ik dan ook noemen. Het idee dat de implementatie de wetten maakt. In een café is het verboden te schelden, maar het kán wel. Op een blog waar dat verbod geldt, kán het niet want je bericht komt niet voorbij de zelflerende moderatorbot (of het domme filter dat per abuis ook bezoekers aan het Engelse Scunthorpe voor scheldkanonneerders uitmaakt). Daar worden dus wetten verzonnen door private partijen, én keihard gehandhaafd middels “computer says no”. Daar zou het recht ook wat mee moeten doen.

Ook is er vanuit code, vanuit techniek een continue push van vernieuwing. Men verzint aan de lopende band nieuwe diensten, en die kunnen dwars door wetten heen lopen. Is Uber een innovatie in het vervoer of een snorder met een app? En die innovaties gaan ook nog eens zó snel dat de juridische discussie pas op gang komt als de innovatie al breed ingeburgerd is (hoi Youtube, Bittorent of Facebook). Dat lijkt ook iets internetspecifieks te zijn.

Eerder noemde Lodder nog democratisering: “Ieder individu kan de hele wereld bereiken. Traditionele reguleringsmodellen gingen uit van 1-op-1 communicatie, of 1-op-n (klassieke media zoals krant, TV), maar nu dus n-op-m.” Zeer waar maar hoe werkt het door? Hier wil ik binnenkort nog eens op terugkomen.

Hebben jullie nog aanvullingen of verfijningen?

Arnoud
Ben je nou eigenaar van je gekochte ebooks of niet?

scanbook.pngJe bent geen eigenaar van je ebooks als er DRM op zit, las ik bij Gizmodo. Je krijgt slechts een tijdelijk leesprivilege. Dat concludeert men uit het staken van eboekenleverancier Nook. Hierdoor worden alle aangekochte boeken ontoegankelijk. Men “werkt aan een oplossing” en bladiebla, maar ondertussen zijn je boeken dus mooi weg. Kan dat zomaar, juridisch?
Het begint een mantra te worden hier, maar: data is niets. Data kun je niet kopen. Maar daar zit een nuance op. In Nederland gelden de regels over kopen uit het Burgerlijk Wetboek ook voor

de levering van digitale inhoud die niet op een materiële drager is geleverd, maar die wel is geïndividualiseerd en waarover feitelijke macht kan worden uitgeoefend,

Je kunt dus bij een niet-werkend ebook eisen dat dit wordt hersteld, want dat is een conformiteitsgebrek (art. 7:17 BW) net zoals bij een televisie die het niet doet. Echter, een belangrijke uitzondering op deze regel is dat bij koop van digitale inhoud er géén eigendomsoverdracht (art. 7:9 BW) plaatsvindt. Je koopt het dus wel maar je wordt geen eigenaar. Eh, ja, oké.

En daarmee zijn we dan toch weer terug bij mijn mantra. Een ebook is niets, het is gestolde dienstverlening en dienstverlening mag stoppen. Specifiek bij digitale inhoud (zoals boeken maar ook films of muziek) heb ik daar moeite mee, in ieder geval als er “kopen” bij staat.

Tegelijkertijd weet ik ook niet hoe je het dan wel moet doen als leverancier. Als mensen alles in de cloud willen hebben, dus ook hun boeken, dan moeten die boeken bij jou op je server staan. Maar het voelt niet redelijk te verlangen dat die servers dan levenslang aan blijven staan. Dienstverlening houdt een keertje op.

Arnoud

Is verlies van data ook een datalek?

usb-stick-gegevens-geheugenEen lezer vroeg me:

Dat je verlies van persoonsgegevens moet melden onder de meldplicht datalekken begrijp ik. Maar waarom ben ik het ook verplicht te melden als er gegevens verloren gaan? Er kan toch per definitie geen identiteitsdiefstal of fraude plaatsvinden als gegevens wég zijn?

Voor veel mensen is het niet echt intuïtief dat verloren gaan (wissen) van gegevens telt als een datalek. Maar het is echt zo. Het is alleen even een puzzel in de Wet bescherming persoonsgegevens (Wbp).

De wet (art. 34a Wbp) bepaalt dat melding moet worden gedaan bij iedere “inbreuk op de beveiliging, bedoeld in artikel 13, die leidt tot de aanzienlijke kans op ernstige nadelige gevolgen dan wel ernstige nadelige gevolgen heeft voor de bescherming van persoonsgegevens.” En artikel 13 zegt dan weer dat het doel van de beveiliging moet zijn de gegevens te beschermen “tegen verlies of tegen enige vorm van onrechtmatige verwerking.”

Met ‘verlies’ wordt bedoeld het kwijtraken in de zin dat een ander ze te pakken kan krijgen. Een USB-stick met onbeveiligde persoonsgegevens in de trein verliezen dus. Maar “enige vorm van onrechtmatige verwerking” betekent in feite “iedere verwerking die geen grondslag heeft”. En verwerking is dan weer “elke handeling of elk geheel van handelingen met betrekking tot persoonsgegevens, waaronder in ieder geval … uitwissen of vernietigen van gegevens”. Vernietigen of wissen is dus ‘verwerken’.

Wie data laat wissen of vernietigen zonder toestemming of andere wettelijke grondslag, verwerkt ze onrechtmatig en schendt daarmee zijn beveiligingsplicht uit artikel 13. Daarmee kom je in het vizier van de datalekmeldplicht en moet je bepalen of dat wissen “ernstige nadelige gevolgen” heeft of kan hebben. Zo ja, dan moet het worden gemeld.

Wissen kan nadelig zijn, omdat de betrokken persoon daardoor vaak niet meer kan bewijzen waar hij aan toe is. Als alle betaalgegevens zijn gewist, zijn alle klanten ineens wanbetaler. Als de notitie is gewist dat ik recht heb op korting de volgende keer, krijg ik mijn korting niet. Sta ik op de lijst van geautoriseerde bezoekers die nu gedelete is, dan kan ik niet naar binnen. En er zijn zo nog meer voorbeelden. Als die ernstig genoeg zijn, dan moet het wissen worden gemeld.

In de beleidsregels meldplicht datalekken wordt daarover nog opgemerkt dat wanneer je een backup hebt, er geen sprake is van ernstige nadelige gevolgen. Je kunt het wissen dan immers meteen ongedaan maken.

Arnoud

Sena wil naar Europees Hof met zaak tegen radiosite Nederland.FM

De Stichting Exploitatie Naburige Rechten (Sena), die namens uitvoerende muzikanten royalty’s int, wil er via het Europees Hof voor zorgen dat de radioportal Nederland.FM weer een vergoeding aan de organisatie gaat afdragen. Dat meldde Nu.nl afgelopen zaterdag. Nadat het Hof van Justitie had bepaald dat hyperlink en embedden legaal was (en daarmee de Buma/Stemra overrulede), leek de zaak voor embedverzamelsites als Nederland.FM afgedaan. Maar nu ziet de Sena (het zusje van de Buma dat over rechten van uitvoerende artiesten gaat) toch een gaatje voor een argument dat het anders ligt als je geld verdient met je embedden.
Het Svensson-arrest uit 2014 leek me vrij duidelijk. Een hyperlink leggen naar een werk, ook via een embedconstructie, is legaal omdat je daarmee geen nieuw publiek bereikt. Dat laatste is namelijk het auteursrechtelijk relevante criterium. Neem je een televisiesignaal en stream je dat naar internet, dan bereik je een nieuw publiek – de internetter in plaats van de televisiekijker.

Nederland.FM is een verzamelsite met embedded links naar allerlei radiostations op internet. Zo kun je snel van station wisselen. De manier die Nederland.FM gebruikt, is gewoon embedden van de player van de radiostations. Ik kan dat niet anders zien dan wat het Hof voor ogen had met het Svensson-arrest.

Alleen, pas op, verdient de site geld met advertenties. En zodra je geld gaat verdienen met iets dat aanschuurt tegen het auteursrecht, dan ben je éigenlijk een vuile piraat, ongeacht hoe mooi je advocaat kan pleiten over uitzonderingen op het auteursrecht of het belang van de uitingsvrijheid. Dan moet en zal er een haakje worden gevonden waarmee het tóch inbreuk te noemen is. (Nee, ik ben totaal niet bitter.)

Het juridisch argument kan ik zo uit het Nu.nl-artikel niet halen, en het vonnis met de verwijzing lijkt nog niet op Rechtspraak.nl te zijn. Maar het lijkt te gaan om het idee dat men meer doet dan alleen maar een stream embedden. “Een eigen dienstverlening aan de streams toevoegen”, wat dat ook moge betekenen. Ik ben heel benieuwd naar het exacte argument maar voorspel nu alvast dat het zeer gekunsteld gaat klinken.

Ergerlijk, ja. Tegelijk is het wel zo dat de zaak nu stil komt te liggen tot het Hof van Justitie er wat van heeft gevonden, en dat kan rustig twee jaar duren. En gezien de precedenten ligt het voor de hand dat de Sena het deksel op de neus krijgt. Je zou zeggen dat ze dat zelf ook wel kunnen bedenken?

Arnoud

Wat is internetrecht nu eigenlijk? #VrijMoReFi

internetrechtAl sinds 2007 blog ik over internetrecht, maar ik ben er nog steeds niet over uit: wat is internetrecht nu eigenlijk? Het fascineert me dat zo’n bekende term geen definitie heeft, en dat mensen niet weten hoe het in te vullen. Ik had er in 2013 al eens over geblogd, maar eigenlijk kwam ik daar ook niet echt tot een definitie. In het kader van de nieuwe rubriek VrijdagMorgenRechtsFilosofie Een nieuwe poging!

Termen komen meestal uit de praktijk boven borrelen. Zo ook in het recht. Dat is ondertussen zó breed dat niemand kan stellen alles ervan te weten. Specialisatie is onvermijdelijk. Hij doet arbeidsrecht, zij zit in het strafrecht, mijn buurman focust op contractenrecht en het privacyrecht is sterk in opkomst. Een rechtsgebied is dus een stukje van het recht dat speciale aandacht verdient, en dat af te bakenen is aan de hand van een centraal onderwerp.

Internetrecht draait om internet (of computers, zeker als we het ICT-recht noemen) en dat verdient aandacht, daarom is er internetrecht. Internetrecht is volgens die visie eenvoudigweg al het recht waarbij internet (of computers) een belangrijke rol speelt. Computervredebreuk is in die visie dus internetrecht, maar iemands hersens inslaan met een laptop (of wurgen met een netwerkkabel) is dat niet. Computervredebreuk kun je per definitie alleen plegen met een computer en/of internet, terwijl wurging met elk flexibel ding zou moeten kunnen.

Maar is dat genoeg? Neem ransomware, het recente fenomeen waarbij iemands bestanden via encryptie in gijzeling worden genomen en de sleutel na betaling van enkele honderden euro’s in bitcoins wordt verstrekt. Dit is in de kern niet anders dan een andere gijzeling – ik heb je paard, laat 300 euro achter in de prullenbak achter het standbeeld – met een technisch verbeterde uitvoering en meer bescherming voor de ontvoerder. Waarom noemen we dat dan toch cybercrime, internetcriminaliteit? Waarom is dit meer dan gewoon strafrecht met een toevallige technische slimme delictsuitvoering? Als inbrekers ineens doorkrijgen dat je een cilinderslot met een tang kunt lostrekken, dan noemen dat niet ineens slotenrecht. Hooguit krijgt de techniek een naam – in dit geval de Bulgaarse methode – maar het blijft gewoon inbreken. Internetadvocaat Remy Chavannes roept dan ook al jaren dat “[de term] ’technologie en recht’ vooral een tijdelijke wachtkamer is voor ontwikkelingen die nog niet door hun eigen rechtsgebied zijn opgehaald.”

Oftewel, het is internetrecht omdat internet heel nieuw is en we daarom nog niet weten hoe het internetaspect van de zaak te wegen. Bahco’s kennen we, dus een slot slopen met een bahco is geen nieuw recht, zelfs niet als dat slopen binnen het strafrecht nieuw is. Internet, bitcoins en encryptievirussen kennen we niet, dus een bestand gijzelen met een encryptievirus en betaling in bitcoins eisen is iets nieuws en dat noemen we dan maar cybercrime. Over twintig jaar is dit heel normaal en dan heet het gewoon weer gijzeling of afpersing.

Ook het belang voor de maatschappij weegt mee. Onder juristen verplicht is dan de term paardenrecht, uit de lezing The law of the horse (pdf) van Amerikaanse rechter Frank Easterbrook. Dat zit zo. Natuurlijk geldt de wet ook bij dingen die paarden betreffen (aansprakelijkheid voor een op hol geslagen paard, of conformiteit bij een gekocht paard). En er zijn vast juristen gespecialiseerd in het recht rond paarden. Maar daarmee spreken we nog niet van paardenrecht. Waarom niet? Ik denk dat dat hem zit in de impact, het belang. Paardenrecht heeft weinig impact op de samenleving, zo weinig dat het daarom evident geen eigen rechtsgebied hoeft te hebben. Terwijl, noem eens een onderwerp, het arbeidsrecht wél een eigen rechtsgebied is. Ontslagen worden, geen bonus krijgen of zelfs maar je vakantieverzoek zomaar geweigerd krijgen: die vraagstukken raken buitengewoon veel mensen en dat kan erg zwaar vallen. Daarom verdient dat deel van het recht wel een eigen rechtsgebied.

Is internetrecht een vorm van paardenrecht? Niet volgens onze eigen internetrechtprof Arno Lodder. Internet verdient zijn eigen rechtsgebied, want Internet past in het rijtje voedsel en drinken, een eerste levensbehoefte waar vrijwel niemand meer zonder kan. Dat maakt het belangrijker dan paarden, en fundamenteler dan regels over het slopen van sloten. Nog verder gaat de Amerikaanse jurist Lawrence Lessig. Hij ziet (pdf) het internet als een fundamentele vernieuwing in de maatschappij, zo groot en zo belangrijk dat ook het recht erdoor verandert. De software en infrastructuur van internet veranderen onze normen en waarden, en die liggen ten grondslag aan het recht. Daarom is internetrecht meer dan alleen de regeltjes over internet, er gebeurt iets heel fundamenteels waar het recht wat van moet vinden. “[M]ore than law alone enables legal values, and law alone cannot guarantee them.” Daarom verdient internetrecht onze onverdeelde aandacht.

Volgens mij zit het in een combinatie van beiden. Internet -of iets breder, de ICT- is niet alleen (vrijwel) een levensbehoefte, het is ook uniek in dat men heel veel ruimte heeft om zelf de regels te maken. En dan bedoel ik niet alleen EULA’s waarin staat hoe je je moet gedragen. Huisregels heeft ieder café. Nee, het gaat om de achterliggende infrastructuur, de wijze van inrichting van de diensten. Die bepaalt wat je wel en niet mag. Code as law, zoals Lessig dat ooit formuleerde. En dát is echt uniek.

Neem spam, de ongewenste reclame die de bulk van het mailverkeer vormt. Hoewel daar zeker wettelijke regels over zijn, is de regulering primair technisch: spamfilters analyseren berichten en concluderen op inhoud en volume of iets spam is en in de map Ongewenste mail (of /dev/null, afhankelijk van het platform) terecht moet komen. Soms zijn de daarbij gebruikte heuristieken te herleiden tot expliciete regeling. Zo hanteert het bekende Spamhaus een definitie met twee punten: de mail is bulk, niet gericht op de ontvanger, en de ontvanger heeft er geen consent, toestemming voor gegeven.

Steeds vaker echter wordt de analyse uitgevoerd door zelflerende systemen, waarvan zelfs de auteur niet meer kan zeggen waarom ze beslissen wat ze beslissen. Iets is niet spam omdat Viagra in de onderwerpregel staat, maar omdat het Bayesiaanse filter het meer vindt lijken op eerder ontvangen spam dan op legitieme mail. Maar waarom? De computer knows it when it sees it. Dat is iets dat eigenlijk alleen binnen het internet- of ICT-recht gebeurt, en dát rechtvaardigt toch zeker wel een apart rechtsgebied.

Volgende week: wat is dat internet dan eigenlijk, als het zo belangrijk is voor onze maatschappij?

Arnoud

Nee, je kunt geen taart in je huurcontract smokkelen

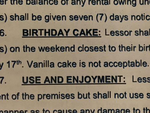
cake-contractJa Arnoud, had je maar beschuit met muisjes in je contracten moeten smokkelen. Dat mailden diverse mensen me naar aanleiding van dit Metro-bericht: Reddit gebruiker GloriousGherkins had een huurcontract als Word-document gekregen en daarin opgenomen dat “De verhuurder zal een verjaardagstaart geven aan de huurders in het weekend dat het dichtste bij hun verjaardagen zit (7 juni en 17 februari). Vanille taart is onacceptabel”. Rechtsgeldig? Mijn juridische hoela.

Het is natuurlijk een mooie prank richting al die partijen die ellenlange lappen tekst over de schutting gooien en dan zeggen “had je die maar moeten lezen, je zit er aan vast vriend”. Want iedereen weet dat niemand die teksten leest. Dus als ik vast zit aan de EULA van die verhuurder, dan zij nu ook aan die verjaardagstaart. En je had ooit die Rus die het voor elkaar kreeg. Maar daar had het ook effect: hij had zichzelf een rentepercentage van nul gegeven én gekregen.

Toch denk ik niet dat dit gaat werken. Het komt eigenlijk op een hele simpele regel uit het contractenrecht neer: willen beide partijen dit deel van de afspraak laten zijn? Het antwoord is daar vrij evident ‘nee’ op. En dan ben je dus klaar. Of nee, niet helemaal, want iedereen kan achteraf wel van alles roepen niet gewild te hebben. Vandaar dat de wet zegt, als je de redelijke indruk wekte dat je iets wilde (art. 3:35 BW) dan hang je. Precies dezelfde regel als waarmee al die prijstypefouten worden afgeschoten inderdaad.

Het punt is hier dat door het contract zo op te maken en terug te sturen, je de indruk wekt akkoord te zijn met het originele contract, en niets anders. Redelijke mensen zeggen immers “leuk contract, maar eh ik wil wel graag taart op mijn verjaardag, ik heb het er alvast ingetypt in artikel 16.” Daarom gaat dit hem dus niet worden.

Het is zeer ergerlijk dat grote partijen wél hun voorwaarden kunnen opdringen, hoe onzinnig ook. Dus grappig is het en een mooie taart in de snufferd ook. Maar legaal, nee.

Arnoud

Heuglijke dienstmededeling

geboorte-blogVanwege de geboorte van onze dochter Otteline heb ik de komende dagen een blogpauze.

Mocht u een kaartje willen sturen, dan kan dat via mijn bedrijf ICTRecht. Hieronder mag natuurlijk ook!

Eind deze week is er ongetwijfeld iets dat me genoeg ergert om een blog over te schrijven. Of ik word filosofisch en dan krijgt u een longread. Hoe dan ook: tot binnenkort!

Arnoud