Ja, de politie mag je filmen (mits je ze niet hindert)

politie-bordje-logo-aangifte-bureau.jpgHet Amerikaanse Court of Appeals heeft bepaald dat burgers politieagenten mogen filmen als die op de openbare weg hun werk doen, las ik. Een man was daar “wiretapping fraud” ten laste gelegd omdat hij een agent had gefilmd zonder toestemming te vragen. Helemaal fout, aldus het beroepshof: het is een evidente uitoefening van je vrije meningsuiting om agenten te filmen in het openbaar. En ja, dat geldt bij ons ook. Mits je de agenten maar niet hindert en je bij publicatie een beetje om de privacy van de individuele agent denkt.

Filmen en fotograferen op de openbare weg mag, omdat dat valt onder de vrijheid van informatiegaring (onderdeel van de vrije meningsuiting, artikel 10 EVRM). Gebruik je een aangebrachte camera, dan moet je mensen daarvoor waarschuwen voordat ze in beeld zijn. Bij een met de hand vastgehouden camera hoeft dat niet. Dat geldt voor gewone mensen net zo goed als voor een professionele journalist.

Bij publicatie kunnen mensen hun portretrecht inroepen. Dat wil zeggen dat als er een “redelijk belang tegen publicatie” is, je het filmpje (of de foto) niet zomaar mag publiceren. Het wil niet zeggen dat ze het filmen of fotograferen zelf al mogen verbieden. Voor gewone mensen op straat lijkt het portretrecht niet zo sterk, hoewel daar de nodige juridische discussie over is.

Specifiek bij politieagenten is zo’n redelijk belang minder snel denkbaar. Zij verrichten een openbare taak en hebben daarmee een sterke positie in de maatschappij. Daar kritiek op willen uitoefenen of bewijs verzamelen van wat jij eventueel wangedrag vindt, hoort daar dan bij. Hoge bomen vangen veel wind. Er is dus niet snel een reden voor een agent om je te sommeren het filmen te staken.

Tegelijk zal het zelden gaan om de specifieke persoon van de agent die je filmt. Die doet gewoon zijn werk, en wat je ook vindt van dat werk, dat kun je meestal niet die specifieke persoon verwijten. Dat betekent dat je bij publicatie rekening moet houden met de privacy, wat in de praktijk erop neerkomt dat je de agent onherkenbaar moet maken, zoals bleek in een rechtszaak over foto’s van flitsende agenten:

Voor zover [de agenten] zich tegen publicatie van hun naam, hoofd en gezicht (al dan niet in combinatie met elkaar) verzetten, is een toewijzing van hun vordering dan ook in een democratische samenleving noodzakelijk.
Ook mag je de agenten natuurlijk niet voor de voeten lopen, want dan kunnen ze hun werk niet doen en dát is een reden om je te sommeren ergens anders te gaan staan met je camera.

In de praktijk is het goed mogelijk dat je desondanks een héél streng bevel krijgt onmiddellijk op te houden met filmen, en misschien wel dat je aangehouden wordt of dat je camera in beslag genomen wordt. Daar is op dat moment erg weinig aan te doen, maar het hoort niet. Het wissen van de beelden hoort al helemáál niet: die beelden zijn bewijs bij die arrestatie, en een agent behoort geen bewijs te vernietigen. (En als de beelden niet relevant zijn voor de arrestatie, waarom moeten ze dan gewist?)

Eisen dat beelden vernietigd of gewist worden op grond van portretrecht is niet mogelijk. Portretrecht gaat alleen over publicatie van beelden, niet over het maken ervan. En dan nog: als je als persoon iets wil eisen op grond van je privacy of portretrecht, dan doe je dat bij de civiele rechter en niet via een strafrechtelijke inbeslagname. (Zie ook deze en deze rechtszaken.)

Maar ja, wat doe je als je daar staat te filmen en je krijgt bars te horen “Nú wissen of je gaat mee”?

Arnoud
Bij een vechtscheiding mag je geen foto’s van je kinderen twitteren, ook niet als BN-er

Wie in een echtscheiding bij de rechter zit, mag zich niet ondertussen op sociale media (of in roddelbladen of kranten) uitlaten over wat daar zoal gebeurt. Dat blijkt uit een arrest (via) van het Hof Amsterdam over de langlopende vechtscheiding van een Bekende Nederlander.

Ik aarzel of ik moet zeggen dat het om Emile Ratelband gaat, maar goed: de man was verwikkeld in een echtscheiding en diverse roddelbladen gaven daar aandacht aan. Hij werkte daaraan mee, onder meer door interviews te geven en op Twitter foto’s van hemzelf en de kinderen te plaatsen en teksten over zijn vrouw te plaatsen.

De rechter had in eerste instantie een verbod uitgesproken over het doen van mededelingen over zaken die te maken hadden met de echtscheiding, waaronder ook de kinderen worden gerekend. Dat kan, omdat de wet een expliciete geheimhoudingsplicht kent bij dergelijke procedures die met gesloten deuren worden gevoerd(art. 29 Rechtsvordering):

Het is aan partijen verboden aan derden mededelingen te doen omtrent: het verhandelde op een terechtzitting met gesloten deuren of een terechtzitting waarbij slechts bepaalde personen zijn toegelaten; (…).

Daartegen was hoger beroep aangespannen. Praten over je kinderen en wat je vrouw doet met de alimentatie is toch niet hetzelfde als lekken over de processtukken? Het Hof vindt echter van wel:

De uitingen zoals hiervoor weergegeven hebben grotendeels betrekking op juist de kern van het debat in de echtscheidingsprocedure, namelijk de omgangsregeling met de kinderen en de alimentatie. [appellant] handelt aldus wel degelijk in strijd met het verbod van artikel 29 Rv. Daaraan doet op zichzelf genomen niet af indien de uitingen ook in een ander verband dan ter terechtzitting zijn gedaan.

Het doet er daarbij niet toe dat hij geen smadelijke of onjuiste opmerkingen heeft gemaakt. De wet zegt dat je gewoon niets mag zeggen over de onderwerpen van zo’n zitting, ook niet als je het netjes houdt. Dat is nogal bot, maar gezien de gevoelige situatie bij zo’n rechtszaak wel te begrijpen. Tegelijk kan ik me ook ergens wel voorstellen dat je je behoorlijk gefrustreerd voelt als zoiets je gebeurt, en dat dan “je moet je mond houden” wel érg vervelend en gevoelloos overkomt.

Er waren ook foto’s van de kinderen op sociale media gezet. Dat heeft niet echt veel meer met de rechtszaak te maken, maar er was wel een geschil over: de moeder wilde het niet, de vader wilde het wel. Op zich beslissen de ouders over wat er gebeurt met de privacy (en persoonsgegevens) van hun kinderen. Maar omdat men daar hier niet uitkwam, beslist de rechter dan (art. 1:253a BW):

Het hof is van oordeel dat het plaatsen van beeldmateriaal van de kinderen in de (sociale) media in dit geval dermate ingrijpend is voor het leven van de kinderen dat, bij onenigheid daarover tussen de ouders die gezamenlijk met het gezag over de kinderen zijn belast, een gezagsvoorziening als bedoeld in artikel 1:253a BW getroffen dient te worden.

Er was al een “dringend advies” van de Raad voor de Kinderbescherming uitgebracht waaruit bleek

dat het uitermate schadelijk en stigmatiserend is voor de kinderen wanneer zij geconfronteerd worden met informatie uit de media aangaande de problematiek van partijen.

en dat lijkt me niet meer dan logisch. Het Gerechtshof volgt dat advies dan ook terecht. Het vonnis blijft in stand en hij mag niet meer twitteren over de echtscheiding, of interviews daarover geven, of foto’s van de kinderen delen op sociale media.

Maar de vrijheid van meningsuiting dan? Dat was in feite de kern van de klacht in hoger beroep. Die is niet onbeperkt: als er een wettelijke grondslag is voor een inperking daarvan, en die wet dient een legitiem doel én er is in feite geen andere keuze dan die inperking voor dat doel, dan mag het. Die wettelijke grondslag is er (art. 29 Rechtsvordering en 1:253a BW), en het legitieme doel is het beschermen van de wederpartij (en de kinderen) bij de scheiding is er ook. En dat dit verbod noodzakelijk is, vind ik eigenlijk vanzelfsprekend, hoe pijnlijk het ook is als je je mond moet houden over zo’n vervelende situatie.

Arnoud

Mag mijn werkgever zomaar mijn inkomende post scannen en mailen?

e-mail-email-brief-post-envelopEen lezer vroeg me:

Op mijn werk geldt sinds kort de regel dat alle papieren post centraal wordt geopend, gescand en per e-mail wordt doorgestuurd naar de medewerker. Dit “vanwege de efficiency”. Maar soms wordt die mail naar een centraal adres of een collega gestuurd. Ik voel me hier niet prettig bij, kan dit zomaar?

In principe kan dit. De werkgever bepaalt hoe het werk wordt uitgevoerd, dus als hij vindt dat post voortaan als gescande mail het bedrijf in moet, dan heb jij daar maar mee te werken. Ook als hij vindt dat bepaalde brieven naar een centraal adres of een collega moeten, dan is dat in principe zijn bevoegdheid.

Natuurlijk is het de vraag of zoiets wel handig is, maar uiteindelijk is dat een zakelijke beslissing.

Je beroepen op briefgeheim zal niet veel zin hebben: het briefgeheim is met name iets voor de postbode en voor onbevoegden die jouw post in handen hebben gekregen. Maar je werkgever is bevoegd wanneer de post aan het bedrijf is geadresseerd, ook als het ter attentie van jou is.

Een uitzondering zou moeten gelden als de post evident persoonlijk is. Ook op het werk heb je immers recht op privacy. Bij post die dan ook expliciet als “persoonlijk” of “uitsluitend voor geadresseerde” is gemarkeerd, zou je dan ook mogen verwachten dat die niet wordt gescand maar als stuk papier aan je wordt overhandigd.

Arnoud

Wat, worden klanten nu ook al gerecenseerd?

Niet onbeleefd doen tegen je Uber-chauffeur, las ik bij Slashdot: straks geeft hij je een laag cijfer en dan krijg je nooit meer een illegale taxi, pardon een dienst bij een disruptieve innoveerder. En ja dat is een probleem, las ik in de New York Times, dat het voorbeeld noemt van een meneer met onverwacht een slechte rating die drie weken geen Ubertaxi meer krijg. Wacht even, worden klanten nu ook al gerecenseerd?

Nou ja, het was te verwachten. Als mensen cijfers geven aan dienstverleners, dan is het logisch dat die omgekeerd ook cijfers gaan geven aan hun klanten. En dan krijg je situaties dat mensen alleen nog willen ridesharen of spullen willen uitlenen aan personen met hoge cijfers. Of, nog interessanter: dat iedereen elkaar alleen nog een vijf uit vijf geeft. “When services choose whom to serve, no one wants to be labeled difficult.”

Mag dit? Ja, in principe wel. Bijhouden hoe een klant zich gedroeg, is legitiem. Ook als je bedenkt dat een cijfer over een persoon een persoonsgegeven is, want je kunt verdedigen dat deze verwerking nodig is in verband met de uitvoering van het contract en dat is een grondslag voor verwerking. Maar je moet wel de klant vooraf mélden dat je dit doet, en inzage geven (plus correctie indien gegevens onterecht zijn) in de vastgelegde gegevens.

Discutabeler wordt het als je de rating gaat gebruiken om de klant de volgende keer te weigeren, want dát is verboden onder de Wbp. Artikel 42 lid 1:

Niemand kan worden onderworpen aan een besluit waaraan voor hem rechtsgevolgen zijn verbonden of dat hem in aanmerkelijke mate treft, indien dat besluit alleen wordt genomen op grond van een geautomatiseerde verwerking van persoonsgegevens bestemd om een beeld te krijgen van bepaalde aspecten van zijn persoonlijkheid.

“Computer says no” is dus geen argument. Er moet een mens bij betrokken zijn geweest, en er moet zijn uitgelegd hoe de computer bij dat nee kwam. (Maar ja. De computer says nog steeds no, dus daar sta je dan.) Dus dit is weer zo’n geval waar de wet vrij duidelijk is maar de geautomatiseerde praktijk daar vrolijk overheen fietst.

Persoonlijk ben ik vooral geïntrigeerd door dat “It’s a Barney world,” in het NYT-artikel. Als iedereen elkaar lief vindt en iedereen elkaar maximaal ratet, dan heeft raten geen enkele zin meer. Maar zodra er wél zinvol gerate wordt, gaat het mis want dan filteren mensen op die basis en sta je als persoon in de kou. Ik denk niet dat daar een juridische oplossing voor is, maar een praktische kan ik ook niet bedenken. Dat wordt dus nog een uitdaging.

Arnoud

Valt een configuratiebestand onder intellectueel eigendom?

Via Twitter een tip naar deze al wat oudere discussie over intellectueel eigendom ten aanzien van een configuratiebestand:

Een relatie van mij heeft een probleem met een ICT leverancier. Deze weigert het password van de bedrijfs firewall van de klant (dus niet die van een eventuele kabelprovider) te overhandigen. Het argument van de leverancier is dat de configuratie (of de kennis die hij daarvoor gebruikt heeft) onder het intelectueel eigendom valt.

Dit soort spraakverwarring krijg je als je juridische termen buiten hun scope gaat gebruiken. “Intellectueel eigendom” is de naam voor een vakgebied binnen het recht, waaronder we auteursrecht, merken, octrooien en nog een paar dingen rekenen die niet tastbaar zijn maar waar je wel een soort van eigendom op kunt laten gelden. Niemand mag in je tuin, en niemand mag in je auteursrecht.

Die term is op zeker moment de betekenis gaan krijgen van “iets creatiefs dat ik heb bedacht” en is daarmee los gaan staan van dat vakgebied en de rechten die daaronder vallen. En dat klopt gewoon niet. Je hebt wel eigendom op je dingen maar intellectueel eigendom op je ideeën of creatieve zaken heb je niet. Het is zoiets als zeggen dat iemand een dossier is. Nee, je hébt een dossier over een persoon.

Maar ik ben dan weer jurist genoeg om te erkennen dat als de monteur had gezegd “dat is ons bedrijfsgeheim” hij een juridisch punt(je) had gehad. Informatie die waarde heeft doordat hij als strikt geheim wordt behandeld, is namelijk beschermd als een vorm van intellectueel eigendom. De formule van Coca-Cola is het bekendste voorbeeld. Het aftroggelen of stelen van bedrijfsgeheimen (trade secrets) is onrechtmatig en strafbaar.

Of dat ook voor configuratiebestanden geldt, vraag ik me echter zeer af. Hoe je de beste configuratie maakt, is zeker waardevol en als iedereen dat weet dan wordt die waarde verminderd. Dus dat is wel als bedrijfsgeheim te beschouwen. Maar om dan elk bestánd ook meteen maar afgeleid geheim te noemen, daar heb ik moeite mee.

Een ander punt is dat normaliter zo’n ICT-apparaat verkocht wordt. Als je dat doet, dan moet je de volledige eigendom overdragen zonder rare verplichtingen erbij (art. 7:15 BW), tenzij je die uitdrukkelijk hebt afgesproken. Dan zou er dus in dit geval in het contract moeten staan “u koopt de router maar we spreken af dat u het wachtwoord niet krijgt”. Het lijkt me sterk dat veel klanten dat accepteren.

Misschien gaat het om een full service leasecontract of iets dergelijks? Als de leverancier alle onderhoudsplichten op zich heeft genomen, dan is het niet handig als de klant zelf gaat rommelen in configuratiebestanden. Maar dan zou het argument zijn “dan vervalt de garantie” of “dan stoppen wij met onderhoud” lijkt me, en niet “intellectueel eigendom!!1!”

Jullie enig idee wat hierachter kan ziten?

Arnoud

Appen op de fiets leidt niet tot aansprakelijkheid voor schade aan auto’s

Bellen of appen op de fiets blijft toegestaan, las ik bij RTL. Het ging alleen over net iets anders: minister Schultz heeft in een brief aan de Tweede Kamer gemeld dat ze geen afwijking in de Wegenverkeerswet wil opnemen wanneer een appende fietser schade berokkent aan een auto.
Fietsers zijn zwakke verkeersdeelnemers, en daarom is in de Wegenverkeerswet (art. 185) opgenomen dat de eigenaar (of bestuurder) van een motorvoertuig in principe altijd aansprakelijk is voor schade aan de fiets of fietser. De uitzondering is bij overmacht, oftewel wanneer de bestuurder helemaal niets kon doen om het ongeluk te vermijden. Deze uitzondering is zéér beperkt: je kunt immers altijd remmen en je kunt altijd alle plotselinge bewegingen anticiperen, is de lijn in de rechtspraak. Er moet jou geen enkel verwijt te maken zijn.

Je hebt dus als automobilist weinig kans met het argument “die fietser reed tegen me aan omdat ie zat te appen”, want jij had moeten remmen of ontwijken. Op die lijn inbreken kan dan eigenlijk alleen nog door de wet aan te passen: “in geval van overmacht of in geval de fietser door gebruik van “een apparaat dat bestemd is voor het gebruik van mobiele openbare telecommunicatiediensten” afgeleid was” of zoiets erin zetten. Maar daar ziet de minister geen heil in:

Smartphonegebruik, zowel bij automobilist als fietser, kan bijdragen aan ongeval. Dit geldt echter evenzeer voor rood licht negatie, zonder verlichting fietsen en snelheidsovertredingen. De mogelijkheid om schade te verhalen bij fietsers die dit gedrag vertonen is er nu ook al. Ik ben er daarom geen voorstander van om specifieke gedragingen, zoals appen op de fiets, in art. 185 WVW op te nemen.

Wel zegt de minister toe te kijken hoe in het buitenland wordt omgegaan met een appverbod op de fiets, en of dat wellicht iets is voor Nederland. En oh ja er komt een campagne verantwoord gebruik van de smartphone in het verkeer. Tsja.

Wat vinden jullie? Verbieden en/of geen aansprakelijkheid voor de auto als het ongeluk door de smartphone kwam?

Arnoud

In welke landen ben je aansprakelijk voor je website?

wij-stellen-ons-niet-aansprakelijk.jpgAls een website in een bepaald land op te roepen is, en daar is een inbreuk op auteursrecht (oid) te zien, dan is de rechter van dat land daarvoor bevoegd. Ook als die website niets te maken had met dat land, bijvoorbeeld omdat de domeinnaam een extensie van een ander land heeft. Wel is de schade dan beperkt tot hetgeen er in dat land is aangericht. Dat bepaalde het Hof van Justitie (via) eind januari. Oftewel: káp nou eens met “ik val onder Duits recht want ik heb een .de domein”.
In deze rechtszaak had een organisatie foto’s van een fotograaf met toestemming gebruikt, maar zonder toestemming op hun website gezet. De fotograaf stapte in Oostenrijk naar de rechter, en het bedrijf betwistte dat die bevoegd was omdat zij nu eenmaal in Duitsland was gevestigd en de website een .de extensie had. De rechtbank zette daarop haar juridische hulplijn in en vroeg het Hof van Justitie hoe dat nu zit: wanneer val je met je website onder het recht van een land als je via die website een onrechtmatige daad pleegt?

Nu is dit in het recht niet een heel nieuwe vraag. Het is al langer mogelijk om in land A iets te doen waar ze in land B last van hebben. Denk aan het exporteren van een krant met iets smadelijks, of het lozen van dingen in een rivier. Er zijn dan twee regels: 1) waar de veroorzaker gevestigd is, 2) waar de schade zich voordoet. Bij regel 2 geldt wel de beperking dat je dan alleen de schade mag vorderen die in dát land is voorgevallen. Volg je regel 1, dan mag je in dat land álle schade proberen vergoed te krijgen.

In deze zaak hielp regel 1 niet: de organisatie was immers in Duitsland gevestigd. Maar regel 2 vertaald naar internet gaat wél op:

In omstandigheden als die van het hoofgeding dient dus te worden aangenomen dat het intreden van de schade en/of het risico dat dit gebeurt, voortvloeien uit het feit dat in de lidstaat van de aangezochte rechter via de website van [de organisatie] toegang kon worden verkregen tot de foto’s die het voorwerp uitmaken van de rechten waarop [de fotograaf] zich beroept.

Ja, dat is wel gek: iedere website is in principe op te roepen in elk land. Die redenering kennen wij ook: menig Nederlands vonnis begint ergens met de formaliteit dat de website via internet op te roepen is vanuit Utrecht, Den Haag of Amsterdam en dat daarom de rechtbank Midden-Nederland (voorheen Utrecht), Den Haag of Amsterdam bevoegd is. Het deed me altijd wat flauw aan, maar ja als het Hof van Justitie het zegt dan valt het niet meer te ontkennen.

Dat de website wordt geëxploiteerd onder een Duits topleveldomein en niet op Oostenrijk gericht is, doet niet ter zake. Het gaat er echt alléén om dat je de website kunt benaderen vanuit Oostenrijk, en zodra dat het geval is mag de Oostenrijkse rechter zeggen hoe veel schade er in Oostenrijk geleden is. Deze regel is dus losser dan de regels bij de vraag op welk land een site zich richt bij elektronische handel en reclame. Daar moet je echt actief iets doen gericht op dat land, bijvoorbeeld in die taal adverteren, betaalmiddelen uit dat land accepteren of reclame maken op de radio aldaar.

Ik snap de redenering maar ik maak me er wel zorgen om. Het riekt heel erg naar de mogelijkheid van forumshoppen: zoek een land waar de wet of jurisprudentie je gunstig gestemd is, dien daar je rechtszaak in en hoop dat ze niet ál te moeilijk doen over je schadeclaim.

Arnoud

Is Verizons perma-cookie eigenlijk wel legaal?

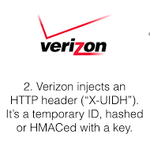
verizon-uidh-permacookieDe Amerikaanse provider Verizon plaatst permacookies, las ik bij Wired. Een zogeheten Unique Identifier Header (UIHD) wordt toegevoegd aan elke opvraging van webpagina’s, afbeeldingen en dergelijke. Met deze unieke code kunnen website-eigenaren vervolgens precies bijhouden wie wie is, en via Verizon specifiek op maat gemaakte advertenties plaatsen. Na de gebruikelijke ophef komt Verizon met de gebruikelijke PR-braaftaal (“delivering solutions with best-in-class privacy protections”, het moet verboden worden zulke uitspraken te citeren in nieuwsberichten) en een opt-out. Maar eh, mag dat?

Het ding heet permacookie, dus je zou zeggen dat de cookiewet hier wat over te zeggen heeft. Maar nee. Die wet bepaalt dat je geen informatie mag lezen of schrijven van randapparatuur zonder toestemming van de gebruiker. Maar wat Verizon doet, is het injecteren van een ID nádat de informatie (de http request) je randapparaat heeft verlaten. Die schrijfactie valt dus buiten het bereik van die wet.

Netneutraliteit? Nee, ook niet. Die verbiedt het belemmeren of vertragen van internetverkeer, en daarvan is geen sprake. Die ene header erbij fietsen kost echt niet zo veel vertraging dat dat een “belemmering” te noemen is.

De Wbp dan? Ja, misschien wel. De UIDH is immers ontworpen om uniek te zijn per klant, en is daarmee een persoonsgegeven. Toestemming is er niet, en een contract waarvoor dit nodig is ook niet, dus dan kom je vrijwel meteen bij de belangenafweging: hoe groot is het belang van Verizon om deze tracking te mogen faciliteren, en hoe groot is het privacybelang van de gebruiker? Ik denk dat de gebruiker daar in principe wel gaat winnen, want het belang voor Verizon bij tracking is veel kleiner dan bij een website die immers leeft van advertenties en zonder tracking zijn inkomsten zal zien kelderen.

Maar even serieus: hoe kómen ze er bij Verizon bij dat dit iets handigs is waar de consument van zou denken, “wow, wat een best-in-class privacy solution, zo fijn dat Verizon ondanks haar evolutie in het mobiele advertentie-ecosysteem de focus houdt op mijn belangen”?

Arnoud

Wat mag er nu de cookiewet wordt versoepeld?

cookie-bril.jpgHet voelt een tikje als verplicht nummer, deze blog, maar goed. De versoepelde cookiewet is aangenomen in de Eerste Kamer. Nu is het alleen nog even wachten op inwerkingtreding, maar dan zal het toegestaan zijn om niet-functionele cookies te plaatsen zonder toestemming te vragen zolang het gaat om cookies die “geen of slechts geringe” inbreuk op de privacy maken. Dus ook analytics, en tot mijn verrassing zélfs Google Analytics.
Al sinds de invoering heeft iedereen een hekel aan de cookiewet. Jammer ergens, want het was een goed idee, ze hadden alleen cookies uit moeten zonderen. Het principe is namelijk best sympathiek: geen data zetten op mijn apparatuur zonder mijn toestemming, en geen data uitlezen ook niet. Maar toen kreeg iemand het in zijn hoofd dat cookies ook ‘data’ zijn en toen zei iemand, dat is handig want cookies zijn privacyschendend en spyware en tracking en OMGWTFWBP daar moeten we wat mee. Vandaar.

Het idee was daarbij ook nog eens dat iedereen door de cookiewet zou denken “oei, toestemming vragen is moeilijk, laten we maar zonder tracking en zonder Analytics gaan werken”. Niet dus: dat werd de bekende domme oplossing van het de gebruiker vragen terwijl die geen idee heeft waar het over gaat. Binnen een mum van tijd stond het web vol met popups waar je een door een jurist opgestelde tekst (“Deze website wenst ‘cookies’ te plaatsen, conform artikel 11.7a Telecommunicatiewet is daarvoor specifieke, vrije en geïnformeerde toestemming nodig”) moest lezen en dan “ja” of “nee” kon kiezen. Hoewel vaker je alleen “ja” of je Back-button kon kiezen – de cookiemuur.

Na veel ophef, met name over cookiemuren bij de publieke omroep, is er dan toch gekozen voor een wettelijk compromis: je mag nu zonder toestemming cookies plaatsen die de privacy niet of slechts een klein beetje schenden én je dat doet voor het doel “informatie te verkrijgen over de kwaliteit of effectiviteit van een geleverde dienst van de informatiemaatschappij.” Analytics dus.

Ook die van Google? Nee, dacht ik altijd: Google is eng-Amerikaans en doet niet aan privacy, dus dat is meer dan “geringe gevolgen” voor de privacy. Bij dit wetsvoorstel is daar verder niet op ingegaan, maar recent publiceerde het Cbp een handreiking over hoe je je aan de privacywet kunt houden en toch Google Analytics kunt inzetten. Je moet vier stappen nemen:

  1. Accepteer het “Amendement gegevensverwerking” in je Analytics-account (‘Beheer’ > ‘Account instellingen’ en dan helemaal onderaan);
  2. Blokkeer het meezenden van volledige IP-adressen (ga('set', 'anonymizeIp', true);) en forceer als je toch bezig bent even SSL (ga('set', 'forceSSL', true););
  3. Zet het delen van gegevens met Google uit (‘Beheer’ > ‘Account instellingen’ en dan vier instellingen uitvinken);
  4. Informeer je bezoekers in een cookieverklaring of privacyverklaring over je gebruik van Google Analytics.

Hiermee is je gebruik van Google Analytics zo privacyvriendelijk mogelijk, en onder de Wbp is het dan oké via de “eigen dringende noodzaak”-uitzondering. En kennelijk vinden we het in die situatie dan ook oké om te spreken van een “geringe inbreuk op de privacy”, zodat je je popup weg kunt laten als je daarmee werkt.

Ga je mensen over meerdere sites heen tracken dan blijft de cookiewet van kracht: dat valt buiten het doel “informatie over kwaliteit of effectiviteit” en bovendien is dat écht wel een meer dan geringe inbreuk op de privacy. Hetzelfde geldt voor andere analytics-achtige tools waarbij je wél IP-adresgebonden informatie logt en analyseert.

Oh, en als je een instelling bent die op grond van de wet is opgericht dan mag je geen toestemming eisen voordat mensen op je site mogen. De Publieke Omroep werd hier een tijdje terug nog voor beboet, maar nu geldt het dus formeel voor álle openbare instellingen. Private bedrijven en organisaties mogen wel cookiemuren hanteren, omdat daar concurrentie voor bestaat.

Afijn. Ik ben benieuwd hoe dit in de praktijk gaat uitpakken.

Arnoud

Currence gaat misbruik via iDEAL aan banden leggen

machtiging-incasso-idealToezichthouder Currence gaat misbruik met het betalingssysteem iDeal onmogelijk maken door een nieuwe bepaling in de voorwaarden van het gebruik van het systeem op te nemen.
las ik bij Nu.nl. De nieuwe bepaling verbiedt het gebruik van gegevens van een eenmalige betaling om een automatische incasso op te zetten. U weet wel, van al die vage “gratis proefpakket”-sites die vervolgens in de algemene voorwaarden ineens spreken van “als de proef u bevalt, hoeft u niets te doen en zit u een jaar vast aan een abonnement”.

Vorige week besteedde TROS Radar aandacht aan deze iDeal-grapjes. Mensen worden verlokt een “gratis proefpakket” af te nemen, waarbij dan alleen verzendkosten van een paar euro hoeven te worden betaald. Vervolgens voert de verkoper vrolijk een automatische incasso in op basis van het rekeningnummer et cetera dat uit de iDealbetaling is verkregen.

Het doet een tikje merkwaardig aan dat dit nodig is: zonder inktkrabbel op een plakje dode boom is een incasso niet rechtsgeldig, punt. Maar zoals Radar zegt, het zorgt voor een hoop gedoe als je zelf onrechtmatig afgeschreven bedragen weer terug wil halen. Want het bedrijf gaat dan meteen dreigen met incassomaatregelen omdat je “de voorwaarden hebt geaccepteerd” en dus vast zit aan een betalingsverplichting.

Oké, dat kunnen ze ook onder de nieuwe regels doen, want het feit dat je geen machtiging voor incasso hebt afgegeven, betekent zeer zeker niet dat je niet hoeft te betalen. Het betekent alleen maar dat de winkel niet via incasso de betaling mag incasseren maar met acceptgiro’s en dergelijke moet gaan smijten. Het probleem van de “gratis proef=jaarabonnement” grapjes blijft bestaan.

Is dat rechtsgeldig, een proefpakket dat automatisch een betaald maandelijks abonnement op pakketjes wordt? Er is geen direct relevante regel die dit verbiedt. De Wet Van Dam verbiedt weliswaar het stilzwijgend omzetten van proefabonnementen, maar die wettelijke regel over toezendingen “ter kennismaking” geldt alleen voor kranten en tijdschriften. Niet voor pakketten of productzendingen. Nee, ik weet ook niet waarom.

Je kunt wellicht betogen dat hier sprake is van een oneerlijke handelspraktijk. De wet eist immers dat een handelaar

de prijs, inclusief belastingen, of, als het om een product gaat waarvan de prijs redelijkerwijs niet vooraf kan worden berekend, de manier waarop de prijs wordt berekend …

vermeldt bij het aanbod. Ook alle essentiële productkenmerken en de wijze van betaling en levering moeten duidelijk worden gemeld. De prijs van een abonnement en meer algemeen dát het een abonnement is, lijken me vrij essentieel.

Of, laat ik eens gek doen: het is misleidend om te spreken van een proef-abonnement waar langlopende verplichtingen bij horen. Als ik bij de slager een plakje worst proef, hoef ik ook geen pondje te kopen tenzij ik “jakkes wat vies” zeg, toch? Dus hoezo is het rédelijk dat ik bij een proef van een product wel moet zeggen “stop, dit wil ik niet”? Welk algemeen nut is er gediend met die juridische constructie? Waarom zeggen we niet gewoon dat het omzetten van proefzendingen naar abonnementen voor álles verboden wordt?

Arnoud