Hela, onze vergadering wordt gelivestreamed!

skype-chat-meetingEen lezer vroeg me:

Tijdens een vergadering, waarbij ik een presentatie hield, werd tijdens de voordracht op initiatief van de voorzitter alles opgenomen. Dit omdat -zo hoorde ik achteraf- er ook mensen vanaf thuis wilden meekijken. Heb ik dat zomaar te slikken?

De wet eist dat het filmen van mensen in een besloten ruimte duidelijk wordt aangekondigd, en een vergaderruimte is een ‘besloten’ ruimte. Zou dit buiten of in een openbare ruimte spelen, dan geldt dit verbod niet. (Buiten geldt alleen een dergelijke eis bij het filmen met een “aangebrachte” camera.) Hetzelfde geldt voor het opnemen van gesprekken: dat mag niet heimelijk gebeuren. Aankondigen is dus eigenlijk sowieso verplicht.

Als je beelden van mensen vastlegt, dan verwerk je persoonsgegevens: beelden laten gegevens over die mensen zien: man/vrouw, jong/oud – én etnische afkomst, wat de gegevens meteen gevoelig maakt. Idem voor geluidsopnamen waar mensen herkenbaar op staan. Als hoofdregel geldt dat toestemming toestemming nodig van de gefilmde personen, tenzij de beelden een dringend eigen belang dienen dat zwaarder weegt dan de privacy én je zo veel mogelijk rekening houdt met de privacy van mensen die in beeld komen. Cameratoezicht ter beveiliging is zo’n dringend eigen belang. Maar het filmen van een presentatie voelt als een categorie minder dringend dan camerabewaking.

Een ander belang is de uitvoering van de overeenkomst. In dit geval is dat de arbeidsovereenkomst. De werkgever mag je persoonsgegevens verwerken zonder je toestemming als dat noodzakelijk is om de arbeid te laten verrichten. Hij moet bijvoorbeeld je bankrekeningnummer weten om je salaris uit te betalen, en hij is zelfs verplicht een kopie van je identiteitsbewijs te bewaren.

De vraag komt dus neer op, is het nódig voor het werk dat die collega’s je presentatie zien via de audio/videoverbinding? Dat is een afweging die eigenlijk niet in het algemeen te maken is. Hoe belangrijk is de presentatie, kan er niet een whitepaper of de Powerpoint zelf worden opgestuurd, en wat gebeurt er achteraf met de beelden? Alleen live streamen lijkt mij eerder te rechtvaardigen dan opslaan en via intranet nog jaren toegankelijk houden.

Wel lijkt het me dat hoe dan ook een goed werkgever vooraf zegt “we gaan je presentatie streamen naar de collega’s in Groningen/Limburg/Polen”. En iedere werkgever is wettelijk verplicht ‘goed’ te zijn, dus dáár kun je je altijd wel op beroepen als werknemer.

Arnoud
Heeft het strafbaar stellen van identiteitsfraude zin?

identity-identiteit-kaart.pngWie zich op internet voor een ander uitgeeft, moet volgens de Tweede Kamer maximaal vijf jaar cel kunnen krijgen. Dat meldde RTL Nieuws gisteren. Identiteitsfraude is op zichzelf niet strafbaar; pas als je iets strafbaars doet mét die identiteit kan een sttrafbaar feit ontstaan, bijvoorbeeld oplichting of smaad. Maar hoe ze dat gaan definiëren en wat de toegevoegde waarde is, ontgaat me.
Identiteitsfraude is al een paar jaar een behoorlijk hot item. Het is immers nogal makkelijk om andermans identiteit aan te nemen en dan dingen te bestellen, rare berichten op forums te plaatsen of anderszins misbruik te maken van die identiteit. Bedenk maar eens hoe veel bedrijven ondertussen een kopietje paspoort van je hebben. Of hoe veel databases je NAW-gegevens en bankrekeningnummer bevatten en hoe makkelijk die kraakbaar zijn; dan is een automatische incasso op internet zo ingevuld.

Maar: al die dingen zijn al strafbaar. Het op valse naam bestellen van spullen of afboeken van geld heet oplichting. Onder iemands naam een goedenaamaantastend bericht plaatsen (“hoi ik ben Henk en ik ben een oplichter”) is smaad. Enzovoorts. In april meldde de minister dan ook dat “een afzonderlijke delictsomschrijving juridisch geen toegevoegde waarde heeft”. Maar de Kamer wil toch graag “iets doen”, en dit is iets dus laten we het maar doen.

Helaas kan ik de Kamerstukken nog niet vinden, maar waarschijnlijk zal het wetsvoorstel gaan werken met deze definitie van identiteitsfraude:

Het opzettelijk (en) (wederrechtelijk of zonder toestemming) verkrijgen, toe-eigenen, bezitten of creëren van valse identificatiemiddelen en het daarmee begaan van een wederrechtelijk gedraging, of het verrichten van een dergelijke handeling met de intentie om daarmee een wederrechtelijke gedraging te begaan.

En dan denk ik gelijk, ja, “om een wederrechtelijke gedraging te begaan”, dat is dan mooi circulair. Het wordt strafbaar iets strafbaars te doen als je daarbij een valse identiteit gebruikt. Wat pak je daarmee aan dat nog niet strafbaar was dan?

Update (9:44) met dank aan de Piratenpartij een link naar het werkelijke voorstel:

?Hij die opzettelijk en wederrechtelijk identificerende persoonsgegevens, niet zijnde biometrische persoonsgegevens, van een ander gebruikt met het oogmerk om zijn identiteit te verhelen of de identiteit van de ander te verhelen of misbruiken, waardoor uit dat gebruik enig nadeel kan ontstaan, wordt gestraft met een gevangenisstraf van ten hoogste vijf jaren of geldboete van de vijfde categorie.

Het zou dan voldoende zijn dat ‘enig nadeel’ ontstaat, dat is dus een stuk breder dan “wederrechtelijke gedraging”. (En ‘verhelen’ betekent hier ‘verstoppen, verbergen’ en niet “door heling verhandelen”.)

Ik blijf zitten met onduidelijkheden. Wat is ‘misbruiken’? Onder mijn naam ergens reaguren en en zo mij belachelijk maken? Dan is het wel érg breed. Verder vraag ik me af of een undercoverjournalist nu ook strafbaar is: die bezorgt zijn onderwerp ook nadeel, die komt immers negatief in het nieuws. Of wordt dat dan net als satire en parodie opgelost door te zeggen, het is niet wederrechtelijk?

Zinniger lijkt mij om een strafverzwaring op te nemen bij delicten als oplichting. “Indien het feit begaan wordt gebruikmakend van de identiteit van een ander, wordt de maximale straf verhoogd met 3 jaren” of iets dergelijks. Die constructie kennen we bijvoorbeeld bij smaad en laster. Smaad is strafbaar met maximaal zes maanden cel. Smaadschrift (dus smaad op papier of op internet) is extra strafbaar, een jaar cel. En het heet laster als je wéét dat het niet waar is, twee jaar cel. Op die manier laat je duidelijk zien dat je die varianten van smaad nóg erger vindt. Hetzelfde zou m.i. goed passen bij identiteitsfraude.

Je kunt ook de “wederrechtelijke gedraging” eruit gooien maar dan krijg je allerlei problemen met bv. Twitterparodieaccounts of imitaties op televisie. Dat kun je dan wel weer oplossen door te zeggen dat wanneer sprake is van een legitieme meningsuiting je niet strafbaar bent, maar echt elegant voelt dat niet. Plus, er zullen ook andere situaties zijn. Wat te denken van de identiteit van een overleden of langdurig ziek familielid aannemen om zo zijn Facebook te beheren? Mailen vanuit het account van een zieke collega?

Hebben jullie een suggestie hoe je identiteitsfraude die géén oplichting, smaad of zo is zou kunnen definiëren?

Arnoud

Help, ik word gehackt door de buren!

goede-buurEen lezer vroeg me:

Mijn buurjongen hackt regelmatig mijn computer. Dat weet ik zeker, want hij maakt opmerkingen over dingen die hij niet kan weten tenzij hij op mijn PC heeft gekeken. Maar concreet bewijs kan ik niet overleggen, en zonder zulk bewijs wil de politie niets doen. Dus nu dacht ik, ik kan een honeypot bouwen met net wat slechtere beveiliging dan normaal, en dan alles loggen zodat ik dat bewijs krijg. Mag dat?

Er is op zich weinig mis met het opzetten van een honeypot, oftewel een systeem dat voorzien is van uitgebreide logging en een paar eigenschappen waardoor een inbreker daar graag gaat kijken. De beveiliging net wat slechter dan normaal, een paar bestanden of mappen die suggereren dat er wat te halen is en vrij gemakkelijk bereikbaar vanaf het inbreekpunt op het netwerk.

Een honeypot opzetten is geen uitlokking. Van uitlokking is pas sprake als je zelf het initiatief neemt, oftewel als jij de buurjongen overhaalt om bij jou in te gaan breken. Volgens de Hoge Raad is het enkele neerzetten van een fiets zonder slot nog geen uitlokken van diefstal: het gaat erom of je een specifiek persoon met concrete handelingen aanzet iets te doen dat hij niet zelf al van plan was. Een fiets neerzetten zet niemand specifiek aan tot het stelen daarvan. En een zwakke beveiliging hebben op een computer zet je buurjongen nog niet aan tot computervredebreuk, ook niet als jij hoopt dat hij dan op die computer binnendringt.

Je moet alleen niet tegen de buurjongen zeggen “haha nu kom je écht niet meer binnen” of juist “nou ik heb vandaag toch een serie lekkere pornofoto’s van je moeder op mijn netwerkdrive gezet”. Dat kan wél worden gezien als uitlokking, want daarmee nodig je hem min of meer uit om in te gaan breken.

Lastig punt blijft hoe je dat bewijs aan de buren gaat koppelen. Jij kunt niet het IP-adres van de binnendringer koppelen aan zijn NAW-gegevens. De politie natuurlijk wel, dus die zul je met de juiste logs et cetera moeten overtuigen dat er werkelijk is ingebroken. (Iemand tips hoe je het meest overtuigend laat zien aan Oom Agent dat er is binnengedrongen? Standard logs zien er niet heel overtuigend uit. Een screencast?)

En dan nog. Is het wel die buurjongen? Of iemand die zijn IP-adres gebruikt?

Arnoud

Omgaan met online reputatieschade

google-review-recensie-overnemen.pngWie ontevreden is over een product of bedrijf, kan zich op een website, blog of mailinglijst daarover afreageren. Dat mag dankzij het recht op vrije meningsuiting, maar wanneer daarmee de reputatie van het product of bedrijf wordt aangetast, willen veel bedrijven in actie komen want dat is toch smaad of laster, en het kost gewoon omzet. Maar wat kun je doen?
De mogelijkheid om online publiek zichtbare uitingen te doen, wordt veel gebruikt door ontevreden klanten. Op online fora ontstaat vaak een negatieve sfeer bij het samen lezen van verschillende berichten over een bepaald bedrijf. Het is een oud gezegde dat een tevreden klant drie mensen spreekt over het bedrijf, en een ontevreden klant tien. Dankzij internetfora kun je van die tien ondertussen wel tienduizend maken misschien.

In principe is dit niet tegen te houden. Het is toegestaan recensies over bedrijven/ondernemers te verzamelen of te (laten) plaatsen, ongeacht het soort dienstverlening. Of het bedrijf nu een zzp’er is of een BV met 800 medewerkers, men mag over het bedrijf praten. Afdwingen dat men geheel wordt verwijderd van een recensiesite, is dus niet mogelijk.

Een bedrijf kan tevreden klanten proactief uitnodigen een positieve recensie te plaatsen. De meeste klanten zijn hier wel toe bereid, en dit biedt dan een tegenwicht aan eventuele negatieve berichten. Daarnaast kan een bedrijf reageren op recensies. Hoewel een reviewsite niet wettelijk verplicht is een weerwoord te plaatsen, staan eigenlijk alle sites dit wel toe.

Een negatieve review juridisch aanpakken is een grote stap, die niet altijd tot het gewenste resultaat zal leiden. De eerste overweging is hoe serieus andere lezers het bericht zullen nemen. Hoe oud is het bericht, worden er concrete feiten genoemd en zou iemand zich hierdoor laten afschrikken? Is er sprake van één negatief bericht of een hele serie? Als er één recensie compleet negatief is tussen 89 best positieve berichten, dan zal een beetje normaal denkende lezer wel snappen dat die ene recensie een boze klant is, en deze dus minder serieus nemen.

Wanneer de klant te herkennen is, kan hem worden gevraagd de review te verwijderen of aan te passen. Dit vereist wel enige tact: de klant is immers boos, en dan gaan eisen en dreigen zal hem alleen maar nóg bozer maken, en misschien wel nog meer berichten gaan plaatsen. Soms is het beter het eigen gelijk te slikken en de klant tegemoet te komen.

De stap naar de reviewsite is de volgende. Een reviewsite moet ingrijpen bij klachten, als vaststaat dat de recensie geen basis in de feiten heeft en/of nodeloos grievend is. Negatief zijn mag, zelfs stevige taal is toegestaan. Een duidelijke mening of overdrijving is ook niet snel aan te pakken (“ik raad dit mijn ergste vijand nog niet aan”) maar zodra men feitelijke zaken gaat noemen, moeten deze wel kloppen.

Een probleem hierbij is dat de reviewsite moet gaan beoordelen of de klacht juist is. Dit is erg moeilijk als het gaat om een recensie. Bij auteursrechtinbreuk kan men op een website kijken van een fotograaf, of bellen met de filmmaatschappij. Bij discriminatie kan de uiting zelf erbij gepakt worden. Bij recensies van bedrijven of producten kan dat niet. Als de klager zegt, “ik heb het bestelde nooit gehad”, en het bedrijf zegt dat het bestelde wél is afgeleverd, wie heeft er dan gelijk?

Overleggen van bewijs is mogelijk, maar vaak is de zaak niet zó eenvoudig dat één document het gelijk bewijst. Een factuur is zo vervalst, immers. Het bewijs moet dus zo veel mogelijk uit objectieve bronnen komen: denk aan een handtekening die via TrackTrace.nl van Post.nl in te zien is. En dan nog: wat als de klant zegt dat hij een verkeerd product kreeg, of een retour gevraagd had die (volgens hem) ten onrechte is geweigerd?

De stap naar de rechter is als laatste redmiddel mogelijk. Hier zit wel een groot risico aan: een bedrijf dat een klant aanklaagt, trekt publiciteit aan. Derden zijn snel geneigd de kant van de klant te kiezen, omdat deze al heel snel de rol van de underdog kan aannemen. Ook rechtszaken tegen reviewsites en andere dienstverleners trekken aandacht. Dit kan ertoe leiden dat andere mensen nog eens wat extra gaan spitten naar de reputatie van het bedrijf, of dat andere klanten nu óók een negatieve duit in het zakje gaan doen. Daarmee wordt uiteindelijk de reputatieschade groter dan zonder rechtszaak.

Arnoud

Wanneer is een Message of the Day rechtsgeldig?

login-warningEen lezer vroeg me:

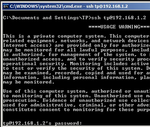
Bij sommige diensten binnen ons bedrijf moet je inloggen. Daarbij krijg je een bannertekst te zien, ook wel “message of the day” (MOTD) geheten. Daarin staat onder meer dat je persoonlijk aansprakelijk bent voor misbruik, dat privégebruik verboden is en dat men je te allen tijde in de gaten mag houden. Is dat juridisch houdbaar? En hoe ver mag je gaan met zo’n banner of motd?

Of je het nu MOTD, banner, disclaimer, terms of service, EULA of wat dan ook noemt, naar Nederlands recht zijn bepalingen die voor meerdere gebruikers hetzelfde zijn “algemene voorwaarden”. Algemene voorwaarden zijn immers per definitie (art. 6:231 BW) voorwaarden die bestemd zijn om in meerdere overeenkomsten op gelijke wijze gebruikt te worden.

Algemene voorwaarden zijn snel bindend; ook als je ze niet gelezen hebt en ook als je geen vinkje hebt geplaatst zit je eraan vast als vóór contractsluiting is gemeld dat ze gelden. Het idee hierachter is dat toch geen hond die voorwaarden leest. Maar daar tegenover staat dat je als wederpartij algemene voorwaarden sneller kunt aanvechten dan voorwaarden die wél specifiek onderhandeld zijn. Zodra algemene voorwaarden ‘onredelijk bezwarend’ zijn, kun je ze vernietigd krijgen. Een motd of banner of EULA is dus in principe rechtsgeldig.

Een loginbanner wordt echter pas bij het inloggen getoond, en een motd pas ná dat inloggen. Beiden zijn te laat. In de meeste gevallen sluit je het contract met het bedrijf achter de dienst immers bij registratie of bestelling en niet bij inloggen.

In de context van werknemers die inloggen ligt het iets anders. Een werknemer sluit natuurlijk geen contract met zijn werkgever elke keer als hij inlogt. Meldingen als deze zijn in dat kader dus geen algemene voorwaarden maar moeten onder het kopje “instructies betreffende de arbeid” (art. 7:660 BW) worden gerekend. De werkgever mag zulke instructies geven, mits ze redelijk zijn, maar hij hoeft ze niet apart in een ICT-reglement of het arbeidscontract vast te leggen. En hij mag ze dus ook na het sluiten van het arbeidscontract stellen. Een werkgever kan dus prima via een motd of banner voorwaarden stellen aan het gebruik van de ICT-faciliteiten.

Natuurlijk mogen die voorwaarden op zich niet ingaan tegen de wet, dus een voorwaarde die zomaar de privacy opzij zet kan niet door de beugel. Hiervoor gelden dezelfde regels als bij ICT-reglementen in het algemeen: de privacy staat voorop, en de werkgever mag daar alleen doorheen als dat noodzakelijk is voor een eigen legitiem belang, er geen andere keuze is die de privacy niet of slechts in beperktere mate schendt én de maatregel proportioneel is gezien het doel. Op een bedrijfskritische server alles loggen lijkt me daar net wel in te passen. Persoonlijke aansprakelijkheid is echt volstrekte onzin, je bent als werknemer eigenlijk nooit persoonlijk aansprakelijk (art. 6:170 BW) voor wat je doet met je werknemerspet op. Maar mogelijk staat dat er alleen om mensen schrik aan te jagen.

Meelezende systeembeheerders: hoe komen jullie aan je banner- dan wel motdteksten? Zijn die opgesteld door de bedrijfsjurist, ergens van internet geplukt, bij de installatie meegekomen of hebben jullie er zelf over nagedacht?

En wat stáát er in jullie banners?

Arnoud

Hoe bewijs je dat een webpagina bestond op een bepaald moment?

Dat kan geen toeval zijn: gisteren kreeg ik drie keer (in iets verschillende bewoordingen, dat wel) de volgende vraag:

Wat moet je eigenlijk doen om de inhoud van een webpagina op een bepaald moment rechtsgeldig vast te leggen i.v.m. schadeclaims e.d.? Een “Akte van Inhoud” laten opmaken door een notaris, of op een andere manier ergens deponeren waardoor een rechter dit als feit kan hanteren, ook al is de pagina nadien veranderd?

In Nederland gelden geen formele regels voor bewijs: alles dat je kunt aandragen om je standpunt te onderbouwen, is welkom. Het verhaal “dit is onrechtmatig verkregen want” zal je weinig helpen. Hooguit kun je er een rechter achterdochtiger mee maken over de échtheid van het bewijs. Maar als partijen geen punt maken van die echtheid dan mag de rechter er gewoon op afgaan. Ook bij iets triviaals als een MSN-chatlog.

Als mensen wél gaan betwisten dat iets de waarheid is, dan wordt het lastig. Want hoe bewijs je dat een website echt wél online was met bepaalde inhoud op een bepaald moment. Ik herinner me een vonnis (helaas het LJN vergeten) waarin een webwinkel de bewijsopdracht kreeg aan te tonen dat haar bestelprocedure zoals gehanteerd bij de procederende klant anderhalf jaar geleden een aanvinkvakje voor de algemene voorwaarden bevatte. Nou, succes. Wie heeft er überhaupt screenprints of een filmpje van zijn bestelprocedure?

In de andere zaak werd de gedaagde verplicht om iedere verwijzing naar het merk van de eiser van zijn site te verwijderen. Na de deadline waren er in Google nog zoekresultaten zichtbaar met de merknaam in de URL, dus dat gaf een executiegeschil. Daarbij werden screenprints overlegd, maar die waren onvoldoende als bewijs:

Allereerst geldt dat op grond van de schermafbeelding niet is vast te stellen of de getoonde URL daadwerkelijk toegang gaf tot de website van het ’t Stokertje, die volgens het oordeel van de rechtbank in haar bodemvonnis inbreuk maakte op de merkrechten van Smeedatelier De Jong.

Het was dan ook een screenprint van de Google zoekresultaten. Ja, mijn eerste gedachte was ook, wtf, waarom niet een screenprint van de pagina zelf. Mogelijk dat het idee was dat Google-zoekresultaten er officiëler uitzien, of mogelijk was de site zelf onbereikbaar en was dit de enige optie.

En in een zaak uit 2012 stond ter discussie wie de ontwerper was van een set lampen. Daar had de eisende partij een mooie oplossing voor: registratie bij de Belastingdienst (wat niet meer kan tegenwoordig). Maar

de door [appellante A.] overgelegde registraties bewijzen niets meer dan dat [appellante A.] in 2008 en 2010 foto’s bij de Belastingdienst heeft gedeponeerd.

Dat is juist maar wel érg formeel: wie als eerste een registratiedatum kan laten zien, mag toch gevoeglijk worden vermoed de maker te zijn. Wat pijnlijker was dat de registratie door een Commanditaire Vennootschap was gedaan en niet door [appelante A].

Ook had zij screenprints uit Windows Photo Viewer en uit Windows Picture and Fax Viewer overlegd, waarbij per foto tevens de eigenschappen zichtbaar waren, zoals de aanmaak-, bewerkings- en toegangsdatum. Deze screenshots bewijzen niet dat het [appellante A.] was die de lampen had ontworpen. Het Hof komt met diverse scenario’s:

– de screenshots kunnen afkomstig zijn van een andere computer dan die van [appellante A.];
– de ontwerpenkunnen door een ander vervaardigd zijn op [appellante A.]s computer;
– de afbeeldingen kunnen afkomstig zijn van bestanden welke elders, op een andere computer of door iemand anders, zijn vervaardigd en vervolgens op deze computer zijn gezet en al dan niet (op al dan niet onderge-schikte onderdelen) zijn aangepast,
– ongeacht wie de op de screenshots zichtbare ontwerpen heeft “vervaardigd” kan het ook gaan om het resultaat van een poging om lampen welke degene die achter de computer zat elders had gezienna te maken;
– de datum op de computer kan zijn gemanipuleerd.

Daarvan zeggen ze meteen, we wéten niet of dat is gebeurd maar deze mogelijkheden geven zo veel twijfel dat we er geen overtuigend bewijs in zien. Wederom, wat erg formeel. Maar in deze context wel kloppend: de gedaagde hád er een punt van gemaakt dat niet vaststaat dat de eiser de maker/rechthebbende was. En dan is een screenshot inderdaad wat weinig.

Hoe dan wel? Allereerst lijkt me een objectieve datumbron van belang. Dus niet een screenshot vanaf je eigen PC, maar een i-depot, een akte door de notaris of proces-verbaal van constatering door de deurwaarder. Dan staat in ieder geval vast wáár het om gaat en wannéér. Maar bij al deze diensten geldt dat ze geen verificatie doen, geen verificatie kúnnen doen van het werkelijke makerschap. Ik kan een ontwerp stelen en de deurwaarder laten constateren dat het in mijn bezit is of op mijn website staat. Zolang de bestolene niet hardop piept, zou ik dan kunnen claimen maker te izjn.

Bij bewijs over wat de inhoud van een site was (zoals die merkinbreukzaak hierboven of bij zeg smaad) zou zo’n proces-verbaal wél kunnen helpen. De deurwaarder gaat dan zelf naar de site, leest wat er staat en zet dat in zijn proces-verbaal (al dan niet met screenshot). Dan staat vast dat die tekst online stond toen de deurwaarder ging kijken. Een i-depot lijkt een goedkoop alternatief, maar je kunt een webpagina natuurlijk snel even bewerken voor je ‘m i-deponeert dus dat zou iets minder bewijskracht geven.

Algemeen denk ik dat er geen keiharde oplossing is voor het probleem. Hebben jullie suggesties?

Arnoud

Kan ik een IPv6-internetverbinding afdwingen via netneutraliteit?

ipv6Een lezer vroeg me:

We hebben sinds een klein half jaar officieel netneutraliteit in Nederland. Dat betekent dat IP-verkeer niet meer mag worden gefilterd, afgeknepen of geblokkeerd. Maar geldt dat ook voor IPv6 verkeer? Oftewel, kan ik mijn provider verplichten om ook mijn IPv6 pakketjes het internet op te sturen?

Het internetprotocol (IP) is de basis van het internet. Pakketjes met data worden dit protocol verzonden en ontvangen (of niet, er zijn geen garanties). Daarbij staat het IP-adres centraal. Dit is een 32-bits getal (meestal geschreven als 127.0.0.1) dat ieder apparaat op internet uniek identificeert. Het grote probleem inmiddels is dat alle 2^32 adressen toegewezen zijn, waardoor het internet eigenlijk niet meer kan groeien.

Om dit probleem op te lossen, is IPv6 ontwikkeld. Adressen zijn daarin 128 bits, zodat elke zandkorrel op aarde een eigen IP-adres kan krijgen (serieus). Het lastige is echter dat een internetprovider extra apparatuur en netwerkomgevingen moet inzetten om IPv6 compatibel te worden. Dat duurt nu al een hele tijd, en hoewel er beweging in lijkt te blijven zitten, is het omslagmoment waarop ‘iedereen’ naar IPv6 gaat nog best ver weg, zo lijkt het.

Kan netneutraliteit hierin helpen? Het wetsartikel (art. 7.4a Tw) bepaalt dat internetaanbieders geen internetdiensten of -toepassingen mogen belemmeren of vertragen, behalve in enkele uitzonderingssituaties. En die komen neer op “we kunnen even niet anders”, zoals het tegenhouden van malware of het beperken van congestie.

Wat “internet” is, is niet heel formeel gedefinieerd. Mijn collega Matthijs vond deze definitie:

Met de term «internet» wordt gedoeld op het wereldwijde, publieke netwerk van eindpunten met door de Internet Assigned Numbers Authority toegewezen IP-adressen. Het is niet de bedoeling om de «reservering» van bandbreedte voor IP-gebaseerde diensten die via het eigen netwerk worden aangeboden, zoals IP-gebaseerde televisie die niet via het internet wordt aangeboden, te verbieden: dit zijn geen diensten of toepassingen op het internet. De term internet moet echter breed worden uitgelegd, om te voorkomen dat aanbieders de strekking van deze bepaling kunnen omzeilen. Met de term «aanbieder van een internettoegangsdienst» wordt gedoeld op de term, zoals deze wordt gebruikt in de bijlage behorende bij artikel 13.2a van de Telecommunicatiewet.

IP-adressen dus. Niet expliciet IPv6, maar ook niet expliciet alléén IPv4. Nu is die tekst uit 2011, en ik twijfel of je in 2011 mocht zeggen dat men ook IPv6 bedoelde met termen als IP-gebaseerd of IP-adressen. Sterker nog ik denk dat ook nu in 2013 mensen nog steeds doelen op IPv4 als ze het over IP-adressen of -pakketten of -communicatie hebben. Als ‘niemand’ IPv6 had in die tijd, dan hadden ze wel iets duidelijker mogen zijn als de wet bedoeld was om te zeggen “koop stapels apparatuur en verbeter je infrastructuur om IPv6 aan te bieden”.

Het lijkt dus niet de bedoeling te zijn geweest om IPv6-toegang te verplichten via netneutraliteit. Ik weet ook niet of IPv6 wettelijk verplichten wel een goed idee is überhaupt. Het lijkt me vooral weerstand te zullen geven, en iets gaan doen vanuit weerstand is nooit een goed idee.

Arnoud

Leerlinge mag niet terug naar school na raar getwitter

troll-twitterDe eerste keer dat het woord ’trollaccount’ in een Nederlands vonnis verscheen. De zaak is bepaald minder vrolijk: een leerlinge van het Adelbert College in Wassenaar die van school was gestuurd, mag niet terugkomen. Er was te veel onrust op de school, en een aantal seksueel zeer expliciete tweets zouden daaraan bijgedragen hebben. Hoewel niet vaststaat of de leerlinge die had verstuurd (of een troll), was alles bij elkaar plus het gegeven dat het schooljaar nog maar 4 weken zou duren er toch genoeg reden om haar te schorsen. Pff.
De leerlinge kwam van een andere school in de vijfde klas van de vwo-afdeling binnen. In december (2012) werd ze de toegang tot de school ontzegd, omdat de sfeer danig was verstoord. De school legde een zwaar deel van de verantwoordelijkheid bij haar: als voorwaarde voor de toelating gold dat door moest gaan met ondersteuning door professionele hulpverlening, en daar was ze mee gestopt omdat ze deze niet meer nodig zou hebben. En na de kerstvakantie had de politie bij de schoolleiding aangegeven dat zij, op grond van berichten op het internet niet konden instaan voor de leerlinges veiligheid op school.

Omdat het al zo’n tijd geleden is, is het moeilijk de feiten te reconstrueren uit objectieve bronnen. Als ik de naam van de leerlinge googel, vind ik een paar rare twitteraccounts maar die zou ik niet meteen aan een normaal persoon koppelen. Aan de andere kant, misschien zijn er dingen weggehaald en is het profiel aangepast. Dat maakt het een nóg intrigerender vraag: hoe kom je er in vredesnaam achter of een twitteraccount écht van iemand is en niet van een slimme trol? Update (18 juli) lees ook de reactie van de leerlinge zelf in de comments.

De rechtbank vindt dat niet vaststaat of de leerlinge zelf achter het account zat maar produceert dan deze kronkel die ik niet goed kan parsen:

Daar staat tegenover dat [eiseres] niet heeft weersproken dat zij tijdens de Frankrijkreis onderwerp van commotie is geweest, dat zij (grove) seksueel getinte uitlatingen heeft gedaan en dat zij (in ieder geval) destijds actief was op twitter en andere sociale media. Anders dan [eiseres] kennelijk meent, kan uit de vermelding van de naam‘[A]’ boven de geprinte twitterberichten niet worden afgeleid dat [eiseres] deze berichten niet heeft verzonden.

Wat staat hier nou? Je zit op Twitter dus kun je ook vanaf een nepaccount twitteren? Of, dat je naam er niet boven staat bewijst niet dat jij het niet was?

Afijn, de rechtbank oordeelt terecht dat niet kan worden vastgesteld welk aandeel [eiseres] in de commotie heeft gehad. Maar constateert vervolgens dat dat de commotie niet minder maakt, en dat de school toch íets moet om dat op te lossen. Elke keer dat zij op school verschijnt, ontstaat hernieuwd gedoe en dat komt de goede orde op de school niet ten goede.

Naar het oordeel van de voorzieningenrechteris het onder die omstandigheden, en juist gelet op het feit dat het lopende schooljaar nog slechts vier lesweken telt, niet in het belang van de Stichting, de medeleerlingen van [eiseres] maar ook niet in dat van [eiseres] om haar weer toe te laten tot het onderwijs.

Omroep West meldt dat de leerlinge ‘ontzettend baalt’ en hoger beroep overweegt, hoewel dat vanwege het geld er waarschijnlijk niet in zal zitten. Volgens haar werd zij juist gepest door de rest van de school en is het dan de omgekeerde wereld dat zíj weg moet en niet de pesters. Een terechte als het klopt – maar hoe kóm je erachter of het klopt?

Arnoud

Slappehapwetsvoorstel wil boetes op ‘aanmerkelijke’ privacylekken

disc-data-weg-bewaren-kruis.jpgOrganisaties die persoonsgegevens verwerken worden binnenkort verplicht om inbreuken die leiden tot diefstal, verlies of misbruik van persoonsgegevens te melden, las ik bij Nu.nl. Dat is dan wel voor grote waarden van ‘binnenkort’, want het is nog maar een wetsvoorstel dat naar de Tweede Kamer is gestuurd. En ik ben niet onder de indruk van deze slappehapstekst.

Onder de privacywet, de Wet bescherming persoonsgegevens, is iedereen die persoonsgegevens verzamelt verplicht deze ‘adequaat’ te beveiligen. Wat precies adequaat is, staat niet in de wet. Dat is te afhankelijk van het soort gegevens en het soort misbruik dat op de loer ligt, is de gedachte. De toezichthouder heeft richtsnoeren voor beveiliging gepubliceerd, maar heel concreet worden die ook niet.

Dit wetsvoorstel verandert daar niets aan. Er komt dus geen boete op het inadequaat beveiligen van persoonsgegevens. Wél komt er nu een eis voor iedere verantwoordelijke om het Cbp te informeren bij iedere inbreuk op de beveiliging “waarvan redelijkerwijs kan worden aangenomen dat die leidt tot een aanmerkelijke kans op nadelige gevolgen voor de bescherming van persoonsgegevens die door hem worden verwerkt.” Tevens moet hij de betrokken personen zélf ook informeren als “de inbreuk waarschijnlijk ongunstige gevolgen zal hebben voor diens persoonlijke levenssfeer.”

Klinkt leuk, niet? Natuurlijk, je wilt triviale meldingen vermijden (“de deur naar onze administratie stond tien minuten open” of “mogelijk heeft iemand op mijn scherm naar het openstaande adresboek gekeken”). Vandaar dat ‘aanmerkelijke kans’ en de wens dat er wel ‘nadelige gevolgen’ zijn. Maar dan pak ik de Memorie van Toelichting er even bij en blijkt de lat voor een melding wel héél vaag, hoog gelegd te worden:

Het zoekraken of hacken van de ledenadministratie van een sportvereniging zal doorgaans leiden tot het nodige ongemak voor vereniging en leden, maar zal niet snel aanleiding geven tot een melding bij het Cbp. De gevolgen van een dergelijk datalek blijven doorgaans beperkt en ook van betrokkenen kan worden gevergd dat zij een zekere mate van risico aanvaarden. Dat is nu eenmaal onlosmakelijk verbonden met het normaal vertrouwen in maatschappelijke verhoudingen.

Dat mijn vereniging zijn database niet goed beveiligt, is dus kennelijk niet erg? Wat voor soort sites wordt er ook alweer massaal gehackt elke week? Zijn dat banken of webwinkels? Gemeentelijke administraties of sportverenigingen? Wie het Zwartboek Datalekken van Bits of Freedom doorbladert, zal zich hopelijk net als ik afvragen waarom in vredesnaam zo’n opmerking gemaakt moest worden.

Wél gemeld moeten datalekken bij de Belastingdienst, Sociale Verzekeringsbank (SVB) of een commerciële bank of verzekeraar, zo noemt men als voordelen. Want dat “kan leiden tot financieel nadeel bij de betrokkene of tot de compromittering van gegevens die beschermd worden door een geheimhoudingsplicht”, zo staat er dan. Dus réken maar dat de bedrijfsjurist van ieder getroffen bedrijf meteen redeneert, de door ons beheerde persoonsgegevens vallen niet onder een wettelijke geheimhoudingsplicht en wij zijn geen bank, dus mooi we hoeven niets te melden.

Argh. Die zin “financieel nadeel” gaat daarmee nogal een lastig criterium worden om iemand aan te pakken. Grootste probleem is en blijft namelijk dat de schade door misbruik van persoonsgegevens niet goed te kwantificeren is. Wat kost een gelekt e-mailadres mij? Hoe veel schade ondervind ik (meetbaar en met bonnetjes te onderbouwen) als mijn BSN op een vage site staat?

Nee. Gemiste kans, dit. Het had veel simpeler gekund: boete bij inadequate beveiliging, hoogte direct gerelateerd aan de hoeveelheid gegevens in de database en het soort gegevens. Daarover lees ik dan dit:

Dit alternatief is nadrukkelijk overwogen. Het heeft als voordeel dat beveiliging als aspect van de bescherming van persoonsgegevens integraal wordt aanpakt. Daar staat echter tegenover dat artikel 13 van de Wbp een algemeen-abstract geformuleerde norm is. De handhaving van dergelijke normen vraagt afzonderlijke aandacht uit hoofde van artikel 7 van het Europees Verdrag ter bescherming van de rechten van de mens en de fundamentele vrijheden, vooral op het punt van het lex certa beginsel en de kwestie van de voorzienbaarheid van overtredingen.

Poe poe nou nou, het EVRM en lex certa. Vertaald naar normaal Nederlands: dan gaat het bedrijfsleven zeuren “ja maar wij weten niet wanneer een beveiliging ‘adequaat’ is dus dan staat er een boete op iets vaags”. Nou sorry hoor, maar als de maatschappelijke zorgvuldigheid als norm duidelijk genoeg is, waarom dit dan niet? (En ja ik weet het verschil tussen civiel en bestuursrecht.) Of iets adequaat is, kun je prima vaststellen – doe een audit of laat een deskundige er wat over zeggen.

Of, heel simpel, als er gegevens op straat zijn gekomen dan was je beveiliging inadequaat. Vinden we persoonsgegevens nou waardevol om te beschermen of niet?

Arnoud