Ik wil niet aansprakelijk zijn voor kwijtgeraakte bestellingen!

Een lezer vroeg me:

In de afgelopen weken is het me nu al een paar keer overkomen dat een klant klaagt dat hij zijn bestelling van mijn webshop niet ontvangen heeft. Om kosten te sparen verstuur ik alles gewoon met TNT Post. Mijn ervaring is dat dat eigenlijk altijd goed gaat, dus ik wil mijn klanten niet op kosten jagen door een dure vervoerder te gebruiken of alles aangetekend te versturen. Maar na deze ervaringen vraag ik me af of dat nog wel een slimme gedachte is. Hoe kan ik dit oplossen? Zou ik bijvoorbeeld in mijn algemene voorwaarden het risico bij de klant kunnen leggen als hij een goedkope verzending wil?

Dit is een lastig probleem waar veel webwinkels mee worstelen. Hoofdregel is: de winkel is verantwoordelijk voor aflevering van de bestelling bij de consument-klant (art. 7:11 BW).

Deze verantwoordelijkheid kun je niet bij de klant leggen, ook niet met een slim geformuleerde algemene voorwaarde. De énige uitzondering is wanneer de klant zelf expliciet om een bepaalde vervoerder vraagt; alleen dan mag je het pakket op zijn risico laten bezorgen.

Gebruik je dus een goedkope vervoerder, dan neem je het risico dat er pakketjes kwijtraken en dat je dat zult moeten vergoeden. Je hebt drie opties om om te gaan met dit risico: 1) een dure vervoerder gebruiken met garantie van levering 2) een verzekering tegen kwijtraken 3) het risico nemen en kwijtgeraakte pakketjes uit eigen zak betalen

Als je bang bent dat je klanten valselijk gaan zeggen dat je pakketjes niet aankomen, dan zou ik voor optie 1 kiezen. Een vervoerder als DHL vraagt altijd een handtekening, daarmee dek je het risico af.

Arnoud

Geen last meer van gezichtsherkenning?

camera-gezichtsherkenning-surveillance-makeup.jpgCameratoezicht is ondertussen onvermijdelijk. En bij enkel gefilmd worden blijft het niet: steeds meer camera’s krijgen automatische-gezichtsherkenningssoftware zodat ook nog eens bijgehouden kan worden waar je allemaal heen gaat. maar daar heeft Adam Harvey, onderzoeker bij NYU’s Interactive Telecommunications Program, nu een oplossing (via) voor gevonden: hij heeft de algoritmes gereverse-engineerd waarmee gezichtsherkenning werkt, en vervolgens patronen ontwikkeld die die algoritmes verstoren. De voorbeeldpatronen, onderdeel van zijn scriptie, laten enkele mooie voorbeelden zien.

Gezichtsherkenning werkt aan de hand van patroonherkenning. Een roze ellipsvormig ding waarbinnen een roodachtig langwerpig item en twee wittige objecten daarboven zal wel een gezicht zijn. Een bekende techniek, in vrijwel alle camera’s met gezichtsherkenning gebruikt, is gebaseerd op de Viola-Jones techniek. Deze deelt een afbeelding op in blokjes en probeert elk blokje te classificeren als bv. “oog” of “mond” of “wenkbrauw”. Met voldoende herkende (geclassificeerde) blokjes kan een gezicht worden herkend. Deze make-up verstoort die herkenning, zo bleek uit het onderzoek van Harvey.

Ben benieuwd of ik met zulke make-up het casino in kom.

Arnoud

DoS-aanvaller veroordeeld tot 15 maanden cel

statistieken-tweakers-dos-aanval-2009.pngEen denial-of-serviceaanval is strafbaar, maar als je naast je eigenlijke doelwit ook nog eens andere websites onderuit schoffelt, wordt dat gezien als een aanval op de telecommunicatie-infrastructuur. Dat blijkt uit een vonnis van de rechtbank Rotterdam dat gisteren verscheen. De verdachte kreeg vijftien maanden cel, waarvan vijf voorwaardelijk, voor het platleggen van twee Nederlandse sites, www.turkishplace.nl en www.turkplace.nl, in 2009. Die aanvallen waren zo groot dat ook andere klanten van de hostingproviders daar last van ondervonden. Hierdoor kon de rechter een zwaarder artikel uit de kast halen: het veroorzaken van “gemeen gevaar voor goederen of voor de verlening van diensten”, waar tot zes jaar cel op staat.

Uit het vonnis blijkt dat de aanvallen werden ondernomen “omdat hij het niet eens was met de wijze waarop hij door de eigenaren van deze websites werd bejegend.” Nu.nl meldt dat hij stoorde zich aan de inhoud van de Turkse sites, wat niet helemaal hetzelfde is maar het was in ieder geval een flinke forumruzie.

De aanvallen waren zo zwaar dat de (toch relatief grote) providers er grote last van hadden. En daarvoor hebben we artikel 161sexies Strafrecht over het verstoren van de werking van de telecommunicatieinfrastructuur.

De providers [provider 2] en [provider 1] faciliteren het internetverkeer van ruim 50.000 klanten. De infrastructuur van deze providers kan derhalve worden gezien als een vitale infrastructuur. Het is een feit van algemene bekendheid dat het uitvoeren van een (d)dos aanval op een dergelijke vitale infrastructuur vergaande financieel-economische schade tot gevolg kan hebben en een groot aantal klanten kan treffen dat van de diensten van voornoemde providers gebruik maakt. Het is niet voorstelbaar dat de verdachte, gezien zijn kennis en expertise op computergebied, niet heeft onderkend dat de door hem uitgevoerde (d)dos aanvallen gemeen gevaar voor de verlening van diensten teweeg konden brengen.

Tot eenzelfde conclusie kwam de rechtbank in de DoS-kabouterzaak uit 2005.

Naast de denial-of-serviceaanval had de verdachte via een SQL-injectie-exploit logingegevens achterhaald, waarna hij hij een lijst met 1.000 creditcardgegevens had weten te verkrijgen. Dit wordt gezien als overdragen van gegevens “die door wederrechtelijk afluisteren, aftappen of opnemen van een gesprek, telecommunicatie of andere gegevensoverdracht of andere gegevensverwerking” (art. 139e Strafrecht) zijn verkregen. Het vonnis heeft het over binnenkomen in de “live help” middels een SQL-injectie, wat zomaar deze attack zou kunnen zijn.

Het is me niet duidelijk of die lijst van dezelfde server kwam als waar hij was binnengedrongen. Ik vermoed dat daarom niet is gekozen voor 138a lid 2 Strafrecht, dat een strafverzwaring biedt als je na computervredebreuk gegevens ontvreemdt van het systeem waar je op binnengedrongen bent. Hoewel hij voor het overnemen van gegevens uit de systemen van Fok! weer wel voor overtreding van dit lid 2 wordt veroordeeld.

Eén van die creditcards had de verdachte volgens eigen zeggen gebruikt om een PlayStation mee te kopen. Daar wordt hij echter niet voor veroordeeld, omdat een enkele bekentenis niet genoeg is voor een veroordeling. En dat is wat anders dan “de politie heeft het bewijs niet wettig in handen gekregen” in het Nu.nl artikel.

Wat mij betreft een prima vonnis, waar men toch vrij snel mee is gekomen gezien de technische complexiteit. Een pluimpje voor het Team High Tech Crime lijkt me op zijn plaats dus.

(Ik was trouwens even verrast toen ik op Nu.nl las welke sites het waren, gezien de tijd en de aard van de aanvallen dacht ik dat het de aanvallers op Geenstijl/Dumpert/Spitsnieuws/Tweakers/Fok waren. Ook daar was rond die tijd een zware DoS aanval gaande en werd een SQL database gehackt. Weet iemand wat daarvan terechtgekomen is eigenlijk?)

Arnoud

Mag de ledenlijst van onze vereniging online?

Een lezer vroeg me:

Onze vereniging publiceert elk jaar voor de leden een handig boekje met zaken als de statuten, het huishoudelijk reglement, besluiten uit het afgelopen jaar en handige tips voor de leden. Ook zetten we hier altijd een lijst met contactgegevens van alle leden in. Dit doen we al jaren, maar het aantal leden groeit gestaag dus nu is voorgesteld om dit boekje voortaan via de website te verspreiden. Maar hebben we dan geen privacyprobleem?

Ja, dan heb je een privacyprobleem. Het publiceren via internet van namen, adressen en dergelijke contactgegevens van je leden kan echt alleen met een expliciete toestemming van de leden. En die moet vooraf worden gevraagd.

Je zou voor nieuwe leden die toestemming in het inschrijvingsformulier kunnen vragen, maar je bestaande leden zul je toch apart om deze toestemming moeten vragen.

Verder vraag ik me af of het echt wel nodig is om deze informatie zo online te zetten. De kans op misbruik van zulke gegevens is aanwezig, en ik zie weinig redenen waarom de hele wereld moet weten wat het telefoonnummer van verenigingslid X is. Je zou volgens mij kunnen volstaan met de gegevens op een wachtwoordbeveiligd deel van de site te zetten, waarbij alleen leden het wachtwoord weten.

Of je dan kunt volstaan met één wachtwoord of dat elk lid zijn eigen wachtwoord moet hebben, is een andere vraag. Bij een kleine vereniging is één wachtwoord nog wel beheersbaar (“volgend jaar is ons wachtwoord ‘zebrapad’ “) maar met enkele honderden leden lijkt me een wachtwoord per lid wel echt verplicht.

Arnoud

Ambtshalve toetsing van algemene voorwaarden (gastpost)

Vandaag weer een gastpost van Remko S.

Vorige maand publiceerde de Raad voor de rechtspraak een rapport waarin zij de rechterlijke macht in Nederland adviseert hoe zij de bepalingen in het Burgerlijk Wetboek over algemene voorwaarden zo kan interpreteren dat deze in overeenstemming zijn met de Europese regelgeving. Volgens deze richtlijnconforme interpretatie dienen rechters de hen voorgelegde overeenkomsten met consumenten op eigen initiatief te controleren op onredelijke bedingen en deze buiten toepassing te laten. Een tot nu toe veel gehanteerd beding springt daarbij in het oog: het boetebeding, onder andere veel gehanteerd door telecomaanbieders.

Algemene voorwaarden volgens het BW en richtlijn 93/13/EEG<br/> Kort nadat het huidige Burgerlijk Wetboek was ingevoerd werd richtlijn 93/13/EEG over oneerlijke bedingen in consumentenovereenkomsten van kracht. Hoewel de definitie van een mogelijk onredelijk beding anders is, gaat deze richtlijn over vrijwel hetzelfde onderwerp als afdeling 6.5.3 BW: algemene voorwaarden. Deze richtlijn had 15 jaar geleden voor altijd naar de achtergrond moeten verdwijnen door omzetting in de nationale wetgeving, maar is nu weer op de voorgrond getreden doordat de wetgever destijds ten onrechte van mening was dat het BW geen aanpassing behoefde.

Om te beginnen schrijft de richtlijn voor dat de lidstaten dienen te bepalen dat onredelijke bedingen in overeenkomsten de consument ‘niet binden’ (art. 6 lid 1 Rl), het BW zegt dat deze bedingen vernietigbaar zijn (6:233 BW). Het woord ‘vernietigbaar’ geeft al aan dat de rechter niet spontaan een beding vernietigt, maar dat de wederpartij hierop een beroep zal moeten doen.

Het Europees Hof van Justitie legde al in 2000 uit waarom de rechter wel ambtshalve (lees: spontaan) zou moeten toetsen:

In geschillen betreffende kleine geldvorderingen kunnen de advocatenhonoraria hoger zijn dan het gevorderde bedrag, hetgeen de consument ervan kan afhouden zich te verweren tegen de toepassing van een oneerlijk beding. Volgens de procesregels van tal van lidstaten mogen particulieren in dergelijke geschillen weliswaar zelf verweer voeren, doch bestaat er een niet te verwaarlozen gevaar, dat de consument met name uit onwetendheid geen beroep doet op het oneerlijke karakter van het beding dat hem wordt tegengeworpen. Bijgevolg kan een doeltreffende bescherming van consumenten enkel worden bereikt, indien aan de nationale rechter de bevoegdheid wordt toegekend om een dergelijk beding ambtshalve te toetsen. (C-240/98 t/m C-244/98, Océano & Salvat, punt 26)

Het moet dus niet zo zijn dat een gebrek aan kennis van de wet ertoe leidt dat de consument niet beschermd wordt tegen onredelijke bedingen. Dat gevaar is in Nederland aanwezig omdat niet alle voorbeelden genoemd in de indicatieve lijst van de richtlijn voorkomen op de ‘grijze’ of ‘zwarte’ lijst in het BW. Dat hoeft ook niet per se, oordeelde het Hof van Justitie, mits dan op andere wijze voldoende kenbaarheid van deze lijst voor het publiek word verzekerd. (C-478/99, Commissie/Zweden, punt 22)

Het boetebeding, HR vs. HvJ<BR/> Een van de voorbeelden die voorkomt op de indicatieve lijst met onredelijke bedingen, maar niet in het BW, is het boetebeding:

Bedingen die tot doel of tot gevolg hebben: <br/> e) de consument die zijn verbintenissen niet nakomt, een onevenredig hoge schadevergoeding op te leggen;
In het wetsontwerp voor het Burgerlijk Wetboek stond dat een beding waarin de consument, wegens niet-nakoming, word verplicht meer dan de wettelijke schade te vergoeden als vermoedelijk onredelijk bezwarend werd aangemerkt. (OvW Inv., art. 4 sub k) Dit voorstel werd echter ingetrokken omdat men van mening was dat een boetebeding in beginsel een legitieme aansporing is om de aangegane verbintenis na te komen. Eventuele exorbitante boetes konden beter door de rechter gematigd (6:94 lid 1 BW) worden, doch het enkele uiteenlopen van boete en werkelijke schade is hiervoor niet voldoende. (MvA II Inv. bij 6.1.8.18) Hierdoor liggen het BW en de richtlijn op ramkoers.

Over welke er voorrang krijgt sprak de Hoge Raad zich in 2006 uit in de zaak van Meurs die grond pachtte van Newomij. Tussen hen ontstond een conflict over de verhoging van de erfpachtcanon. Meurs betaalde (onder reserve van rechten) de verhoging wel, maar weigerde de akte van constatering te tekenen en verbeurde daarmee een contractuele boete van ” 187.841,10, zijnde tienmaal de canon. Een exorbitant boetebeding, maar de rechtbank en het hof weigerden deze te vernietigen. Zij gaven, in navolging van de parlementaire geschiedenis, er de voorkeur aan om te matigen tot ” 17.042,54. Dit terwijl Newomij geen werkelijke schade had geleden. In cassatie oordeelde de Hoge Raad dat de stelling van Meurs dat een boetebeding eerst aan de richtlijn moet worden getoetst voordat matiging ingevolge art. 6:94 lid 1 BW aan de orde kan komen niet juist was (ro. 3.5.7), en verwierp het beroep.

Afgelopen juni oordeelde het Hof van Justitie echter dat:

De nationale rechter is gehouden, ambtshalve te toetsen of een contractueel beding oneerlijk is zodra hij over de daartoe noodzakelijke gegevens, feitelijk en rechtens, beschikt. Acht hij een dergelijk beding oneerlijk, dan laat hij het buiten toepassing, tenzij de consument zich hiertegen verzet. […] (C-243/08, Pannon GSM/Sustikné Gy??rfi, dictum 2)
Eerst toetsen dus en buiten toepassing laten in plaats van (eventueel) matigen.

Advies Raad voor de rechtspraak bij telefonie a.v.<br/> Dit is dan ook de lijn die de (kanton-)rechters in Nederland zijn gaan volgen. Bijvoorbeeld bij aanbieders van telecommunicatiediensten die, nadat ze een klant hebben afgesloten wegens wanbetaling, het volledige restant van de abonnementsgelden vorderen met een beroep op hun a.v. Onder het BW zou dit meestal wel zijn geslaagd: de afgesloten klant betaalt niet meer dan waartoe hij zichzelf had verplicht. Nu duidelijk is dat de richtlijn voorrang heeft zal het beding worden vernietigd, dat betekent evenwel niet dat de telefoonmaatschappij met lege handen blijft staan, zij heeft nog wel recht op de wettelijke schadevergoeding. Daar het moeilijk is om deze exact vast te stellen zal deze moeten worden geschat.

Voor deze schatting gaf de Raad voor de rechtspraak, die onder andere een uniforme toepassing van het recht tot doel heeft, de volgende formule.

Uitgaande van een looptijd van 24 maanden wordt de schade berekend als:

Schade = restant toestelwaarde + helft van onbetaalde maandelijkse belcomponenten

Waarbij geldt:

Restant toestelwaarde = toestelwaarde x onbetaalde termijnen/24<br/> Belcomponent = maandtermijn ” 1/24 x toestelwaarde

De complicerende factor in deze berekening is een inbegrepen mobiel toestel. Hierover komt een een koop en verkoop op afbetaling (7:1576 lid 1 BW) tot stand, dat de overeenkomst de naam ‘abonnement’ draagt is daarbij niet van belang (7:1576 lid 3 BW). Vervroegd opeisen wegens te late betaling mag wanneer de achterstand twee of meer verschijnen bedraagt (7:1576c BW). Lastig is evenwel dat in telefonie-overeenkomsten gewoonlijk geen onderscheid wordt gemaakt tussen de door de koper te betalen prijs voor de telefoon en het gebruik van de diensten, deze zullen achteraf moeten worden gescheiden. Doet de telecomaanbieder dit niet en vordert hij het hele bedrag als ‘abonnementskosten’ dan snijdt hij zichzelf in de vingers: de abonnementskosten worden gehalveerd, de aanschafprijs van de telefoon niet.

Enigszins opmerkelijk is het wel dat er nu een generieke formule voor het vaststellen van een schadevergoeding wordt gegeven. Vorig jaar november wees de Hoge Raad het gebruik af van de kantonrechtersformule voor het vaststellen van een schadevergoeding bij kennelijk onredelijk ontslag en afgelopen februari de daarvan afgeleide XYZ-formule, om dezelfde reden: schadevergoeding dient gemotiveerd te worden vastgesteld. De door het hof ‘s Hertogenbosch gehanteerde, en door de Raad voor de rechtspraak overgenomen, halvering van de ‘belcomponent’ is echter geheel ongemotiveerd.

We zijn er bijna, maar nog niet helemaal<br/> Blijft er nog een verschil over waar niet door de werkgroep op is gewezen: de definitie van een mogelijk onredelijk beding. Volgens de richtlijn is dat “een beding in een overeenkomst waarover niet afzonderlijk is onderhandeld” (art. 3 Rl), of zij is “opgesteld teneinde in een aantal overeenkomsten te worden opgenomen” zoals 6:231 sub a BW vereist is niet ter zake doende. Hierdoor biedt het BW geen bescherming bij een van tevoren opgestelde eenmalige overeenkomst. Hoewel strikt taalkundig gezien 1 ook een aantal is, blijkt uit de wetsgeschiedenis duidelijk dat afd. 6.5.3 BW betrekking heeft op bedingen die zijn opgesteld om meermaals te worden gebruikt.

Bij de minimalistische aanpassing van het BW aan de richtlijn, naar aanleiding van een inbreukprocedure van de Commissie, heeft de Raad van State hier destijds nadrukkelijk op gewezen, maar uit het nader rapport blijkt dat dit volstrekt langs de minister is gegaan.

Alle van tevoren opgestelde bedingen, met uitzondering van de kernbedingen (art. 4 lid 2 Rl), dienen te worden getoetst. Wanneer een handelaar stelt dat een standaardbeding het voorwerp is geweest van afzonderlijke onderhandeling, dient hij dit te bewijzen. (art. 3 lid 2 Rl)
Gemeente Groningen publiceert volledige vergunningen online

aanvraag-bouwvergunning-groningen.pngDe gemeente Groningen publiceert volledige aanvragen voor bouwvergunningen online, inclusief de persoonsgegevens van de aanvrager, zo tipte een lezer mij. En inderdaad, als je zoekt in Bouwdossiers groningen krijg je de complete aanvraag te zien. Wel als plaatje en in een of ander raar formaat (DjVu), maar toch. Onderzoeker Eric Hennekam ontdekte dit. De lokale media OOGtv meldt dat dit in strijd zou zijn met een uitspraak die het College Bescherming Persoonsgegevens (CBP) in 2008 deed. Update: Groningen meldt per direct alle gegevens te verwijderen.

Het CBP oordeelde in 2008 namelijk over het archief van de gemeente Nijmegen, waarbij persoonsgegevens van individuele burgers online in te zien waren. Gemeenten zijn op grond van de Woningwet verplicht een openbaar register bij te houden met aantekening van alle aangevraagde en verleende bouwvergunningen. Dat mag best een online register zijn, maar de gemeente moet dan wel rekening houden met de privacy van de burger, oftewel men mag niet meer gegevens online zetten dan anderen echt nodig hebben in verband met die vergunning. Het adres waar iets gebouwd gaat worden is essentieel, maar telefoonnummer of e-mailadres van de aanvrager niet bijvoorbeeld.

Naar aanleiding van dat oordeel heeft Nijmegen de nodige wijzigingen doorgevoerd. Het is alleen nog mogelijk om voor een specifiek adres een vergunning op te vragen, dus je moet al weten om welk adres het gaat voordat je iets kan. De robots.txt bevat een uitsluiting voor deze databank. En de vergunningen en dergelijke die je kunt vinden, zijn niet-doorzoekbare PDF bestanden. Wel valt me op dat je de resultaatpagina kan dieplinken, hoewel Google en consorten nog steeds tegen de robots.txt zullen aanlopen als het goed is. Deze wijzigingen waren voor het College acceptabel.

In de databank van de gemeente kun je zoeken op straat of met een kaart (een lelijke kloon van Google Maps) navigeren door de stad. Er is geen robots.txt, hoewel er ook maar weinig tekstuele informatie is die een zoekmachinerobot (spider) zou kunnen indexeren. Het navigeren gaat dus iets verder dan wat Nijmegen destijds heeft gedaan, je kunt nu iets eenvoudiger zien in welke straten mensen vergunningen aanvragen. Maar of dat nou een schending van de wet bescherming persoonsgegevens oplevert? Mwa. In ieder geval kun je niet zoeken op namen van bewoners.

In juli vorig jaar blogde ik over de Handreiking publicatie van bouwvergunningen van het ministerie van VROM. Hierin wordt onder andere aanbevolen om irrelevante persoonsgegevens (BSN, e-mailadres, telefoonnummer en dergelijke) weg te poetsen voordat zo’n document online gaat. Dat lijkt niet gebeurd te zijn bij alle ingescande documenten in Groningen – en ook niet in Nijmegen, hoewel het me niet duidelijk is of dat nu beleid is of een foutje.

De opmerking van OOG dat “Net als Groningen trekt ook Nijmegen zich hier nog steeds niets van aan” gaat me wat ver, het is voor 90% binnen het advies dus “niets” vind ik een onjuiste kwalificatie.

Arnoud

Vonnis nietig verklaard om gebruik van woord ‘blog’

groene-boekje.jpgEen rechter in België heeft een eerdere uitspraak in een rechtszaak nietig verklaard om het gebruik van de woorden blogsite, blogspot, user-id en hostadres in het verzoekschrift, meldde Nu.nl op basis van een bericht in De Standaard. De Belgische Wet op het gebruik der talen in gerechtszaken bepaalt namelijk dat een rechtszaak geheel in het Frans of Nederlands gevoerd moet worden. En woorden als blogsite, blogspot, blog provider, user, user ID, vertical aggregator, knowledge provider, communities creator for professionals, hostadres of comment zijn Frans noch Nederlands.
Nu weet ik niet of dat aan de kwaliteit van de journalistiek ligt, maar dit is geen nieuws: het vonnis (ok, beschikking) is al uit 2008. En Belgisch collega Ywein van den Brande blogde er al over in 2009.

De rechter paste de wet strikt toe. Indien je het verzoekschrift niet kan begrijpen als je de Engelse woorden weglaat, is het verzoekschrift nietig.

Ik kan me maar moeilijk voorstellen dat dit het criterium is, maar er is Belgische jurisprudentie over de uitdrukking quod non waarbij ik zie:

De Latijnse woorden “quod” en “non” zijn opgenomen in de algemeen gebruikte woordenboeken van de Nederlandse Taal. Het gebruik ervan schendt de Wet Talen Gerechtszaken niet. Dit neemt niet weg dat de uitdrukking “quod non” niet door iedereen zal worden verstaan.

Engelstalige woorden die gewoon in Nederlandsewoordenboeken (stel ik het zo goed samen?) staan, mag je dus gewoon in een gerechtelijke procedure gebruiken.

Nu zullen sommige van de hierboven aangehaalde woorden niet in de Van Dale of het hierboven afgebeelde Groene Boekje staan. In theorie heb je dan een grond om het gevorderde aan te vechten. Maar zou je dan niet eerst moeten stellen dat je de Engelse woorden niet begrijpt? Dat lijkt een logisch criterium, maar in deze zaak leek het niet toegepast: het was namelijk gedaagde Google(!) die zich op deze wet beroept. Hoewel ik niet kan uitsluiten dat ze dit beroep deden omdat ze bang waren dat de rechter het niet begrijpt en dus de eis maar zou toegeven onder het helaas vaak gevoerde motto “wat ik niet snap, zal wel kloppen”.

Arnoud

Driehonderd jaar auteursrecht

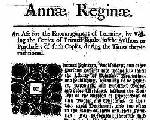
statute-anne-copyright.jpgAuteursrecht is driehonderd jaar oud. Op 10 april 1710 werd de Statute of Anne, de eerste wet over rechten voor auteurs op hun werken aangenomen in Engeland. Voor die tijd waren er wel wetjes over het al of niet mogen drukken van werken, maar die richtten zich alleen op drukkers. De Statute of Anne was de eerste die auteurs rechten gaf. Zonder hun toestemming mocht hun boek niet worden gedrukt. Gebeurde dat toch, dan:
Then such Offender or Offenders shall Forfeit such Book or Books, and all and every Sheet or Sheets, being part of such Book or Books, to the Proprietor or Proprietors of the Copy thereof, who shall forthwith Damask and make Waste-Paper of them

(Ik weet niet precies wat “to damask” is.) En ook dit kennen we nu nog: een rechthebbende kan inbreukmakende exemplaren in beslag laten nemen en vernietigen.

De Statute of Anne was de directe inspiratie voor de eerste Amerikaanse auteurswet. In continentaal Europa duurde het nog even voor er iets vergelijkbaars kwam, tot de Berner Conventie van 1886 was er daar weinig eenvormigheid. Een belangrijk verschil: volgens de Statute was het verplicht om een copyrighted work te voorzien van een expliciete auteursrechtvermelding, en de Berner Conventie verbood iedere formaliteit.

Weet iemand nog een leuk verjaardagskadootje voor deze driehonderd jaar oude grijsaard? 🙂

Arnoud

Beelden van bewakingscamera niet bruikbaar als bewijs?

Straatrovers, inbrekers en zakkenrollers dreigen vrijuit te gaan indien in hun strafzaak gebruik wordt gemaakt van beelden van bewakingscamera’s, las ik bij Security management. Men baseert zich op een artikel in De Telegraaf waarin wordt gemeld dat camerabeelden niet zomaar door justitie kunnen worden opgeëist als bewijs, omdat het “gevoelige informatie” kan bevatten over iemands ras. Dat zou de Hoge Raad geoordeeld hebben.
Het was even spitten, maar ik vond een arrest van 23 maart waarin de offficier van justitie persoonsgegevens had gevorderd (naam, adres, postcode, woonplaats en eventuele foto) van de gebruikers van kaarthouders van een OV-chipkaart die in een bepaalde tijdsperiode op bepaalde metrostations hadden in- en uitgecheckt. Dit op grond van artikelen 126nd en <A HREF=”http://lexius.nl/Sv/126ud.

Er staat expliciet “De vordering kan niet betrekking hebben op persoonsgegevens betreffende … ras” in lid 2 van artikel 126nd. Het is binnen de jurisprudentie rond persoonsgegevens aanvaard dat een foto van iemand kan worden gezien als een “persoonsgegeven betreffende ras”, omdat je op een foto kunt zien wat iemands ras of etnische afkomst is. Een foto van een persoon mag dus niet worden gevorderd op grond van artikel 126nd Strafvordering.

Wel een grond biedt artikel 126nf Strafvordering, dat expliciet zegt dat foto’s en andere van deze gevoelige persoonsgegevens wel mogen worden gevorderd, maar alleen:

  1. in geval van verdenking van een ernstig misdrijf waar (kort gezegd) minstens 4 jaar cel op staat, en
  2. na voorafgaande schriftelijke machtiging, op vordering van de officier van justitie te verlenen door de rechter-commissaris.

Omdat die machtiging er niet was, oordeelde de Hoge Raad dat de pasfoto’s van de ovchipkaarthouders niet mochten worden afgegeven. Zij verwerpt daarbij het standpunt dat artikel 126nf alleen zou gelden als de officier de intentie zou hebben het ras van de mensen op de foto te willen weten. Ook als ‘bijvangst’ mag een officier geen gegevens over ras of etnische afkomst opvragen zonder machtiging van de rechter-commissaris.

Hiermee is er dus een grond om tegen elk gebruik van opgeëiste camerabeelden te ageren: er is geen machtiging voor gevraagd. Bovendien zal lang niet bij elke beroving of inbraak sprake zijn van een misdrijf dat een “ernstige inbreuk op de rechtsorde” oplevert, zodat die machtiging niet altijd gegeven zal worden.

Het lijkt me niet echt een wenselijke uitkomst, want het doorkruist compleet het mogen opvragen van camerabeelden. Maar ik zie niet 1-2-3 een antwoord hierop.

Update: in dit arrest vindt Gerechtshof Arnhem juist dat

Het gaat immers om beelden die (anders dan in het geval van de Hoge Raad) niet aan [bank] waren toevertrouwd, maar om een opname van een beveiligingscamera waarvan de aanwezigheid op allerlei plekken in de publieke ruimte en in het bijzonder bij pinautomaten van algemene bekendheid is. Om meer of anders dan een foto- of videoregistratie van de (bij een duidelijke opname voor het bewijs bruikbare) fysionomie van degene die voor een bepaalde geldtransactie van de pinautomaat in kwestie gebruik heeft gemaakt, gaat het hier niet. Van een (aan de beelden of de opnamen daarvan) voorafgegane verwerking van gevoelige persoonsgegevens als bedoeld in artikel 16 Wet bescherming persoonsgegevens, is bij deze registratie geen sprake geweest. Het verbod van artikel 18 van de wet doet zich (daarom) evenmin gelden. Het beeldmateriaal in kwestie kon daarom op de voet van artikel 126nd/ud van het Wetboek van Strafvordering worden gevorderd en kan en mag om die reden voor het bewijs worden gebruikt en het hof doet dat.

Update (22 november 2012): in deze uitspraak vindt de rechtbank Rotterdam dat er wél sprake is van een vormverzuim als niet met een machtiging is gevorderd, maar verbindt daar geen gevolgen aan:

Met de raadsman oordeelt de rechtbank dat artikel 126nf WvSv de juiste rechtsgrond was. De rechtbank constateert dat er sprake is van een vormverzuim. Echter, aan de materiële criteria van artikel 67 lid 1 WvSv, te weten dat een ernstige inbreuk op de rechtsorde is gemaakt en dringende noodzakelijkheid, is wel voldaan. Om die reden volstaat de constatering van het gemaakte verzuim.

Arnoud

Skimmen toch strafbaar!

skimmen-diefstal-fraude-oplichting-foto-paul-wiegmans.jpgJa, daar stond ik even van te kijken. Ik heb op diverse plekken rondgetoeterd dat het niet duidelijk is of skimmen strafbaar is. Dit vanuit de gedachte dat er pas sprake is van oplichting als er werkelijk iets wordt gekocht met een nagemaakte kaart. Maar een lezer wees me op diverse vonnissen, zoals bv. rechtbank Zwolle en eerder rechtbank Breda, waarin het wel degelijk strafbaar werd geacht om skimapparatuur voorhanden te hebben en te proberen deze op pinautomaten te installeren.

In de wet staat namelijk een apart artikel dat gewoon het namaken van een betaalpas verbiedt (art. 232 lid 1 Strafrecht):

Hij die opzettelijk een betaalpas, waardekaart, enige andere voor het publiek beschikbare kaart of een voor het publiek beschikbare drager van identiteitsgegevens, bestemd voor het verrichten of verkrijgen van betalingen of andere prestaties langs geautomatiseerde weg, valselijk opmaakt of vervalst, met het oogmerk zichzelf of een ander te bevoordelen, wordt gestraft met gevangenisstraf van ten hoogste zes jaren of geldboete van de vijfde categorie.

Er hoeft dus geen sprake te zijn van daadwerkelijk ‘bevoordelen’ of daadwerkelijk zaken kopen of rekeningen plunderen. Zolang dat oogmerk er maar is, ben je al strafbaar. Wie legitiem onderzoek doet naar kwetsbaarheden in betaalkaarten hoeft zich dus geen zorgen te maken, want zo’n onderzoeker heeft niet het oogmerk zich te ‘bevoordelen’ (wetenschappelijke roem is geen ‘voordeel’ in de zin van de strafwet).

Nu waren er in de aangehaalde zaken nog geen betaalpassen nagemaakt. Het ging zuiver om het skimmen: het aanbrengen van apparatuur waarmee de gegevens konden worden gekopieerd die nodig zijn om betaalkaarten na te maken. Daar is geen expliciet artikel voor, maar we hebben wel de algemene regel van “poging tot” in het strafrecht. Zoals dat zo mooi heet: “wanneer het voornemen van de dader zich door een begin van uitvoering heeft geopenbaard” ben je al strafbaar als pleger van een poging tot een misdrijf.

Is het ophangen van een skiminstallatie een poging tot vervalsen van een betaalpas? Ja, zegt de rechtbank Breda:

Het plaatsen van een camera op een pinautomaat, waarmee de pincodes van de ingevoerde passen kunnen worden opgenomen, kan echter volgens de rechtbank niet anders worden uitgelegd dan te zijn gericht op de voltooiing van het misdrijf skimmen. … De pincode is bedoeld om te voorkomen dat onbevoegden betalingen doen langs geautomatiseerde weg ten laste van bevoegde gebruikers. Het kopiëren van de pincodes is een wezenlijk onderdeel van skimmen. Derhalve is het plaatsen van een camerabalk op zichzelf al een begin van uitvoering van het misdrijf skimmen.

Ook de rechtbank Zwolle redeneert op die manier. In die zaak werd nog geschermd dat de verdachte zelf niet de kennis had om de passen te maken, zodat het onmogelijk voor hem zou zijn om het misdrijf te plegen. Maar nee:

De omstandigheid dat verdachte mogelijk niet over de apparatuur en kennis beschikt om zelf de volgende stap in het valselijk opmaken van de bankpassen te kunnen zetten, wat daar verder ook van zij, doet aan het oordeel van de rechtbank niets af. Blijkens de verklaring van verdachte worden deze volgende stappen immers door anderen in de organisatie uitgevoerd. Aangezien verdachte het medeplegen van dit feit wordt verweten, is het niet vereist dat verdachte zelf ook tot het daadwerkelijk valselijk opmaken van bankpassen in staat zou zijn.

‘Medeplegen’ wil zoveel zeggen als samenwerken met een ander om zo in vereniging het misdrijf te plegen. Je bent allebei evenveel dader, zeg maar. Dit is strenger dan “medeplichtig”, waarbij je alleen maar gelegenheid, hulpmiddelen of assistentie hoeft te hebben geleverd.

Beiden rechtbanken leggen een gevangenisstraf op: in Breda 21 maanden, in Zwolle 6 maanden. Wat precies het verschil verklaart, kan ik zo niet vinden. Misschien omdat in Breda er meer apparaten geïnstalleerd waren.

Update (7 december 2011) in een andere zaak wordt voor onder meer skimmen én het ook echt namaken van de passen, alsmede oplichting, een straf van negenendertig maanden cel opgelegd.

Arnoud<br/> Foto: Paul Wiegmans.