Politie mag smartphones van verdachten niet zomaar meer doorzoeken

De Hoge Raad heeft grenzen gesteld aan het politieonderzoek naar smartphones van verdachten. Dat meldde Nu.nl vorige week. De politie mag een smartphone doorzoeken als dit niet verder gaat dan een beperkte inbreuk op de privacy. De huidige praktijk van iemands telefoon compleet leegtrekken en doorzoeken staat daar op gespannen voet mee, eigenlijk moet daar een aparte wettelijke regeling voor komen.

Uit het arrest blijkt dat de aanleiding relatief simpel was. Een man werd op Schiphol gearresteerd door de Koninklijke Marechaussee op verdenking van smokken van cocaïne. Vervolgens werd zijn smartphone en bijbehorende simkaart uitgelezen en onderzocht, waarna men diverse WhatsApp-chats en foto’s aantrof die als bewijs werden gebruikt om de zaak rond te krijgen.

Op zich mag een telefoon natuurlijk in beslag worden genomen bij een arrestatie. En vervolgens mag er in principe ook worden gekeken of gezocht in wat er in beslag wordt genomen. De wet staat dat toe: artikel 94 Wetboek van Strafvordering spreekt van “alle voorwerpen die kunnen dienen om de waarheid aan de dag te brengen”. En een telefoon met inhoud voldoet aan die omschrijving.

Echter, een telefoon is wel iets anders dan een zakdoek of portemonnee. Dergelijke apparatuur bevat veel meer privéinformatie dan een koffer, denk aan foto’s, opgeslagen berichten en ook toegang tot allerlei diensten als het ding wachtwoorden onthoudt. Al in 2015 bepaalde het Gerechtshof Leeuwarden dan ook dat hier een grens ligt. Wanneer de politie namelijk in iemands grondrechten wil treden, moet daarvoor een wettelijke grondslag zijn. Zo is er een wetsartikel dat bepaalt wanneer men een huis binnen mag of wanneer iemands e-mail mag worden doorgelezen. Dat wetsartikel zegt dan wanneer dat mag, hoe lang dat mag en wie er toestemming voor moet geven.

In deze zaak vond het Hof Amsterdam dat artikel 94 een voldoende wettelijke grondslag was. Daar staat immers zwart op wit dat alles in beslag genomen mag worden (en dus ook doorzocht) als daarmee de waarheid aan het licht te brengen is. En al sinds 1994 is vaste jurisprudentie dat dat voor computers net zo goed geldt als voor portemonnees.

De Hoge Raad verwerpt die redenering. Artikel 94 is alleen bedoeld voor ‘gewoon’ in beslag nemen en doorzoeken, waarbij geen of hooguit beperkt iemands privacy wordt geschonden. Heb je een foto van je partner in je portemonnee, dan mag een agent daar gewoon naar kijken als hij die portemonnee in beslag heeft genomen. Dat is weliswaar een privacyschending maar die is slechts zeer beperkt.

Wanneer een telefoon compleet wordt leeggetrokken, ontstaat een andere situatie. Dat is meer dan even snel kijken, en dat wordt dan ook als meer dan geringe inbreuk op de privacy gezien. Dan wordt het lastig. Voor inbreuken op een grondrecht is een wettelijke regeling nodig, die met voldoende waarborgen is omkleed. Dat is waarom het Wetboek van Strafvordering zo uitgebreid is: al die situaties zoals huiszoekingen of mailtaps moesten immers worden geregeld en van waarborgen voorzien. Strikt gesproken mogen telefoons dus niet worden doorzocht zodra het meer dan gering iemands privacy raakt, wat al snel het geval zal zijn.

De HR wil echter niet zo ver gaan. (Cynische ikke denkt: dat zou namelijk de héle opsporing platgooien.) Men begint met te stellen dat artikel 94 echt gewoon een wettelijke regeling is, en dat het aan de rechter is om te toetsen of in een concreet geval men al dan niet te ver ging met de toepassing van die bevoegdheid. Voor extra zekerheid is het aan te bevelen dat een officier van justitie of rechter-commissaris de doorzoeking doet, dat geeft dan een stevige waarborg. Het doet me wat gezocht aan.

Arnoud

Mag een bedrijf telefonisch informatie verstrekken aan iemand anders dan de contracthouder?

Een lezer vroeg me:

Steeds vaker merk ik dat wanneer ik voor mijn partner of ouders een helpdesk bel, ze meteen afhaken wanneer ik zeg dat ik niet zelf de contracthouder ben. Dit “vanwege de privacy” en “omdat ze niet kunnen verifiëren dat ik gemachtigd ben”. Maar is die privacywet echt zo streng? En hoe zou het dan wel moeten?

Vroeger, toen bits nog van hout waren, kon je inderdaad een stuk makkelijker namens anderen bellen of informatie inwinnen. Maar het vertrouwen dat daaronder lag, is ondertussen wel stevig aangetast. En terecht, social engineering is wel érg makkelijk als iemand bij mijn gegevens kan door te zeggen dat hij mijn echtgenoot is.

Het is wat verwarrend als bedrijven dan “vanwege de privacy” zeggen, want dit is niet specifiek een privacy-issue. Het is meer een veiligheidsissue of een bevoegdheids-issue, als je het juridisch bekijkt. Maar wellicht dat dat lastiger aan de telefoon uit te leggen is.

Als je gemachtigd bent, dan zou “vanwege de privacy” of security geen issue moeten zijn. Die persoon mág dan namens die ander de conversatie voeren. Alleen, hoe toon je dat aan als gemachtigde? Machtigen kan ook mondeling (of per mail), dus het is denkbaar dat iemand belt die geen stuk papier kan laten zien.

Het lijkt me in beginsel redelijk dat je als bedrijf zegt, telefonisch willen we geen gemachtigden spreken want dat is niet te verifiëren. Maar in veel gevallen zou ik dat wel wat streng vinden. Denk aan afspraken maken of dingen aanvragen die vervolgens worden opgestuurd.

Arnoud

Mag ik onder een alias met mijn klanten mailen?

Een lezer vroeg me:

Ik ben eigenaar van een website en wil vanwege mijn privacy en veiligheid niet met mijn echte voor- en achternaam bekend zijn bij mijn klanten. Ik communiceer dus onder een alias. Bijkomend voordeel is dat mijn collega en ik zo elkaars communicatie kunnen overnemen. Maar is dat wel rechtsgeldig? Ik las ergens dat je officiële stukken (zoals contracten?) moet tekenen met je volledige echte naam.

Bij sommige officiële stukken moet dat inderdaad, maar dan gaat het echt over diploma’s of aanvragen bij de overheid. Bij het rechtsverkeer tussen burgers onderling (zoals dat zo mooi heet) geldt een dergelijke eis niet.

Sterker nog: het is niet eens verplicht dat je weet hoe je wederpartij heet, en je voorstellen is ook niet verplicht. In veel branches wordt dat als netjes gezien, en het kan raar overkomen om te ontdekken dat je zaken doet met iemand die onder een alias werkt, maar zeker op internet heb je toch geen manier om dit te ontdekken.

Daar komt bij dat je vaak geen zaken doet met die persoon, maar met het bedrijf achter die persoon. De naam van de werknemer dóet er dan niet toe. Zelfs als je elk bericht van een andere werknemer krijgt, dan nog hangt het bedrijf gewoon aan de uiteindelijk tot stand gekomen afspraak.

Een issue kan zijn of de werknemer het bedrijf wel mag vertegenwoordigen. Dit is te achterhalen via de KVK, maar dat is zo’n plek waar dus wél officiële namen moeten staan. In de praktijk doet echter geen hond zo’n controle (behalve advocaten en notarissen die alles gecheckt willen hebben) en wordt er gewerkt met de vertrouwensregel: als het bedrijf redelijkerwijs de indruk wekt dat deze werknemer dit mag doen, dan zit het bedrijf eraan vast ook al stond die werknemer niet bij de KVK als bevoegd persoon.

Ik zou zeggen dat als je mailt met iemand achter een bedrijfsmailadres en die persoon gaat vrolijk de onderhandelingen en dergelijke met je aan, je wel mag verwachten dat het bedrijf dit goed vindt. En als het gaat om klantenservice en dergelijke (want je bestelt gewoonlijk via een automatisch proces) dan is de kwestie van vertegenwoordiging al helemaal minder relevant.

Oeps, op de wet zit in Georgia inderdaad auteursrecht

Het kopiëren of publiceren van de wet is in de Amerikaanse staat Georgia een inbreuk op auteursrecht, las ik bij Ars Technica. Ik blogde hier in 2015 over: ene Carl Malamud had de wetsteksten van de staat online gezet, en kreeg een claim wegens auteursechtschending aan de broek. Dat is nu bevestigd door de rechter, hoewel hij meteen in hoger beroep is gegaan.

Zowel in Nederland als in de VS geldt dat wetsteksten publiek domein zijn. Het lastige is alleen dat in enkele staten, waaronder Georgia, er geen officiële overheidspublicatie is van de volledige wetsteksten. Dit wordt door commerciële partijen gedaan, waarbij deze tevens annotaties toevoegen zoals verwijzingen naar andere wetsartikelen of relevante jurisprudentie. En die laatste is zeer belangrijk in de common law-rechtscultuur daar, zonder die jurisprudentie is de wet vaak niet te snappen. En het wegknippen van die annotaties is dus ook niet echt te doen.

Bijgevolg is dan onder lokaal recht het wetboek auteursrechtelijk beschermd, zodat Malamud deze niet zomaar mag overnemen. Ook niet met een beroep op fair use:

In the fair use analysis, the judge treated Public.Resource.Org harshly. Story made the extraordinary finding that Public.Resource.Org is engaged in “commercial” copying despite being a nonprofit, stating that the organization “profits” by “the attention, recognition, and contributions it receives in association with its copying and distributing the copyrighted OCGA annotations, and its use was neither nonprofit nor educational.”

Dat is natuurlijk wel érg overdreven en klinkt heel erg als een doelredenering: de wet is beschermd, dus mag het niet fair zijn om deze over te nemen.

In Nederland speelt dit gelukkig niet meer. In 1998 hadden we de zaak Vermande/Bojkovski, waarbij de laatste wetsteksten online zette van een CD-ROM van de uitgever Vermande. Die maakte bezwaar op grond van haar auteursrecht op de kopjes en dergelijke rond de wetsteksten, maar ook geschriftenbescherming (wat toen nog bestond). De rechtbank wees dat af, omdat Bojkovski alleen de wetsteksten zelf had overgenomen en daar geen rechten op zitten. Enige tijd later heeft Nederland besloten alle wetten zelf online te zetten – wetten.overheid.nl. Annotaties en verwijzingen zijn natuurlijk wel beschermd bij ons, maar die vind je in aparte bronnen.

Arnoud

Mag je mensen hacken als je van de televisie bent?

Voor het nieuwe programma What the #Hack?! gaat presentator en rapper Yes-R internetgebruikers confronteren met hun onvoorzichtige sociale mediagedrag. Dat meldde RTL gisteren. Het programma wil aantonen hoe onveilig mensen online zijn, onder meer door met social engineering en keyloggers (naar ik aanneem via Trojans verspreid) te gebruiken. Wat de vraag oproept: mag dat dan, mensen hacken omdat je een televisieprogramma gaat maken?

Een journalist heeft onder de wet geen andere positie dan andere burgers. Je moet je aan precies dezelfde regels houden als anderen, ook waar het gaat over strafrecht en ook als het nieuwsbelang in het gedrang zou komen. Inbreken of privécommunicatie aftappen is strafbaar, dus ook voor journalisten. Dus dan is het antwoord vrij snel duidelijk: nee, dat mag niet.

Het recht zou het recht niet zijn als “ja, toch wel” ook geen mogelijk antwoord was. Want soms heb je belangwekkende kwesties die gewoon aan de kaak gesteld móeten worden, en dat je dan als journalist de wet moet overtreden dat neem je dan voor lief. De rechter neemt de nieuwswaarde wel degelijk mee, en kan je zelfs vrijspreken als blijkt dat je daad puur ingegeven was door het brengen van zo’n algemeen belangwekkend nieuwsitem en dat je zo zorgvuldig mogelijk te werk bent gegaan. Met name is dan van belang dat je geen schade hebt aangericht en niet meer hebt gedaan dan nodig voor je item.

De AVROTROS ziet een dergelijk belang met hun programma:

We willen met het programma impact hebben op de kijkers van NPO 3 op een manier die hen aanspreekt. Het daadwerkelijk laten zien wat de gevaren zijn, is de de enige manier om awareness te creëren

Daar zit natuurlijk wat in. Een theoretisch verhaal heeft veel minder impact dan een daadwerkelijke hack bij echte mensen: kijk, zo makkelijk was het om Marieke haar Facebook over te nemen en met deze truc kregen we Ali zijn WhatsApp-berichtenlogs toegemaild. Maar is het dan ook nodig om dat te doen zonder toestemming te vragen? Had je niet kunnen zeggen, ben jij een echte internetfreak, meld je aan en we kijken hoe hackbaar jij bent? Dan heb je toestemming én echte mensen.

Weliswaar wordt er met een quitclaim gewerkt (hier tekenen dat wij mogen uitzenden) maar die wordt pas achteraf getekend. Wanneer iemand die weigert te tekenen, is er dus geen toestemming – ook niet voor het binnendringen op hun computer of het aftappen van hun datacommunicatie. En dat maakt het strafbaar.

Wat vinden jullie? Slimme manier van awareness creëren of gewoon strafbaar?

Arnoud

Slimme vibrator met camera gekraakt door beveiligingsbedrijf

De Svakom Siime Eye, een slimme vibrator met aan het uiteinde een camera, blijkt relatief eenvoudig te kunnen worden gemanipuleerd. Hierdoor zijn de gemaakte beelden ook op afstand door vreemden te bekijken, zo las ik bij Nu.nl na diverse tips (dank, iedereen). En ergens hoop ik dat dit faalproduct ten voorbeeld wordt gesteld aan alle andere faalproducten die we het Internet der Dingen noemen. Maar ja.

De camera in het apparaat kan foto’s en video’s maken, die vervolgens via een app kunnen worden uitgelezen. Leuk bedoeld, alleen heeft men zo te zien hardware van een algemene IP-camera gebruikt. De camera is namelijk op afstand te benaderen, alleen is het wachtwoord een standaardwaarde en is de webinterface (de webinterface?!) geheel van wachtwoorden ontdaan. Ook kunnen zaken als lokale netwerknamen worden uitgelezen.

Een keiharde faal dus, dit apparaat. Alleen is dit dus enkel nieuws omdat het om een vibrator gaat: het is doodnormaal dat dergelijke internet-enabled apparaatjes worden voorzien van slechte beveiliging, standaardwachtwoorden en abuisievelijke achterdeuren. Wordt het niet eens tijd dat daar wat aan gedaan wordt?

In theorie zou dat hier kunnen: het apparaat verwerkt persoonsgegevens (de beelden zullen naar verwachting mensen in beeld brengen) en moet daarom adequaat beveiligd zijn tegen datalekken en misbruik van persoonsgegevens. Een stevige boete zou hier dus wel op zijn plaats zijn. Maar ja.

Arnoud

Te koop bij uw ISP: uw browsergeschiedenis

Amerikaanse internetproviders mogen binnenkort de internetgeschiedenis van hun klanten verkopen aan derden, meldde Ars Technica vorige week. Een besluit van die strekking is door zowel Congres als Huis van Afgevaardigden aangenomen. Het besluit verklaart een eerdere regel van de toezichthouder FCC ongeldig, waarin werd bepaald dat alleen met aparte opt-in dergelijke gegevens mochten worden verzameld en verkocht.

Het achterliggende argument lijkt te zijn dat de advertentiemarkt te veel in het voordeel van social media en zoekdiensten is. Die kunnen van alles en nog wat verzamelen en verkopen, en toestemming regelen ze met onleesbare gebruiksvoorwaarden die iedereen toch wel accepteert. Terwijl die arme zielige ISPs alle investeringen in infrastructuur mogen doen en dan niet eens een advertentietje hier of daar mogen doen om een centje bij te verdienen. Mogelijk zit er ook een stukje politiek achter, nu de huidige president de visie lijkt te hebben dat toezicht eigenlijk überhaupt een slecht idee is.

Elders wijst Bruce Schneier erop dat de belangrijkste pijn er hier in zit dat je gewoon niet van provider kunt wisselen. In theorie zou je kunnen stoppen bij Facebook (hoewel ik dan denk: moehaha yeah right) maar van provider wisselen is vaak gewoon onhaalbaar omdat er geen alternatief ís. Je onttrekken aan deze monitoring zou wellicht kunnen met een VPN, maar dat zijn weer forse extra kosten en vaak verminderde prestaties.

In Nederland zou dit nauwelijks te doen zijn. Privacy op internet is verankerd in Europese regels; ons parlement is niet eens bevoegd om zulke regels te maken waarbij opt-in zou worden afgeschaft. Weer zo’n juridisch verschil met de VS: privacy is daar beperkt tot wat je met de gordijnen dicht thuis doet, en dat gegevens over jou privacygevoelig zijn, wil er eigenlijk gewoon niet in bij ze.

Arnoud

Wat, blog ik nu alweer tien jaar over internetrecht?

Sjonge. Want ja, inderdaad: op 31 maart 2007 blogde ik voor het eerst iets, en meteen maar zes artikeltjes tegelijk. Drie keer over de GPL, een keer over cameratoezicht en een stukje over presenteren, naast een flauw startberichtje. Ik was nog erg enthousiast toen, dat eerste jaar. Daarna ging ik al snel naar het ééns-per-werkdag-ritme dat ik nu eigenlijk altijd aanhoud. Maar whoa, tien jaar.

Wat speelde er zoal in 2007? Auteursrecht online, natuurlijk. Van miljoenenboetes tot Cozzmoss-claims en een Donald Duck-downloadavontuur. Daarnaast ook kleinere relletjes, herinnert u zich Agent Van Geel nog?

Auteursrecht wás in die tijd ook het grote hangijzer binnen het internetrecht, wat moesten we ermee. Het probleem is fundamenteel: kopiëren is op internet zo makkelijk als ademhalen, en het beheersen van kopieën is het centrale recht achter het auteursrecht. Dit leidde tot vele grote conflicten en een gigantische technologisch/juridische wapenwetloop waarbij nieuwe diensten opstonden om informatie te exploiteren, rechthebbenden zich daartegen verzetten en na de onvermijdelijke rechtszaak weer nieuwe diensten opstonden om het net iets anders te doen en zo te pretenderen legaal te handelen.

De grote strijd op dit gebied is wel goeddeels afgelopen. Legale diensten zoals Spotify en Netflix worden breed gedragen, en illegale diensten zoals torrents en downloadsites zijn de marge in verdwenen. Het illegale zal nooit volledig uit te bannen zijn, maar kwalitatief goed legaal aanbod tegen een faire prijs blijkt voor de meeste mensen genoeg reden om de torrents links te laten liggen. Een stevig achterhoedegevecht zal de komende jaren nog worden gevoerd door fotografen en tekstschrijvers die met grote regelmaat hun creatieve werk zonder toestemming overgenomen zien. Tekst en beeld is nu eenmaal de grondstof van de informatiesamenleving. Niet voor niets telde mijn blog over Getty Images bijna duizend reacties over dit onderwerp.

De komende tien jaar gaan vooral draaien om het conflict tussen privacy en uitingsvrijheid. Wat mag je doen met informatie over personen, en wanneer hebben zij daar zelf het laatste woord in. Interessegebaseerde diensten, profielgestuurde beoordelingen en automatische besluiten gaan daar belangrijke thema’s in worden. Je ziet het nu al bij de discussies rond het vergeetrecht. Wanneer moet oude informatie over iemand worden verwijderd, hetzij bij de bron hetzij bij zoekmachines als Google?

Die platforms gaan ook nog een ding worden. Het grote thema daarbij was altijd hun aansprakelijkheid; wanneer moet een hoster of beheerder ingrijpen als gebruikers wat doen. Daar zit nog wel wat vlees op de botten, de balans is nog niet echt gevonden. Je wilt stimuleren dat mensen hun platform netjes schoon houden, maar als daaruit volgt dat zij aansprakelijk worden voor wat ze laten staan, dan geef je een verkeerd signaal af. Maar ondertussen wordt ook steeds belangrijker de vraag hoe om te gaan met de macht van die platforms. Want het aloude “dan begin je toch zelf een blog” of “het is gewoon Facebook hun server, dus hun regels” is niet houdbaar meer.

Een relatief nieuw fenomeen zit in de opkomst van het Internet of Things. Van speelgoed tot slimme meters, steeds meer apparaten krijgen een aansluiting op internet. Wie wil er immers niet zijn verwarming op afstand met een app aanzetten, of de speelgoedbeer op Instagram zijn kunsten laten vertonen? In de praktijk blijkt echter dat leveranciers van deze apparatuur massaal zwaar tekort schieten in hun beveiliging: de apparaten worden met stokoude besturingssoftware uitgeleverd en worden bij wijze van spreken op de toonbank al gehackt. Voor consumenten is het echter vrijwel niet mogelijk hier inzicht in te krijgen, maar zij krijgen de gevolgen wel op hun bordje. Het wordt tijd dat hier specifieke wetgeving voor opgesteld wordt.

Wezenlijk nieuw in het recht zijn de mogelijkheden voor nieuwe diensten op basis van blockchaintechnologie. Deze technologie is ontwikkeld in 2009 als onderdeel van de virtuele valuta bitcoin. Bitcoins zijn digitale getallen die op zichzelf waarde vertegenwoordigen. Met wiskundige berekeningen worden transacties geautoriseerd. Dit gebeurt op decentrale wijze: er is geen centrale autoriteit, geen bank of toezichthouder, die als ultieme arbiter uitspraken doet over transacties. Het gehele netwerk aan bitcoingebruikers beslist tezamen (met meerderheid van stemmen) of een transactie legitiem is of niet. Bitcoin kwam precies op het goede moment: vlak na de bankencrisis en net op een moment dat betalen op internet weer eens in de aandacht stond. Het netwerk was groot genoeg om het decentrale stemmen over transacties mogelijk te maken zonder dat één partij daar disproportioneel invloed op kon krijgen. Als digitaal equivalent van contant geld heeft het echter een tikje een kwade reuk gekregen, omdat ook criminelen haar waarde hebben ontdekt – niet-traceerbare betalingen zijn een prachtige manier voor afpersers, datagijzelnemers en ander gespuis om hun sporen verborgen te houden.

Blockchaintechnologie kan echter veel meer dan alleen virtuele valuta faciliteren. Iedere activiteit waarbij informatie op onweerlegbare wijze moet worden bijgehouden, en een centrale autoriteit niet wenselijk of haalbaar is, is geschikt om middels een blockchain te realiseren. Te denken valt aan identiteitsdiensten, onderhandse aktes, data-opslag of veilig elektronisch stemmen.

Een op de blockchain voortbouwende ontwikkeling met juridische relevante is het zogeheten slimme contract. Het gaat hier dan niet om creatieve contractuele bepalingen, maar om softwareprogramma’s die zelfstandig contractuele afspraken uitvoeren en handhaven. Deze programma’s worden in de blockchain geplaatst en opereren vanaf dat moment autonoom. Zij kunnen bijvoorbeeld een betaling ontvangen en vasthouden totdat een specifieke feitelijke handeling (zoals overdracht van een domeinnaam) is verricht, en deze daarna vrijgeven aan de overdragende partij. Zolang de handelingen automatisch uit te voeren zijn en de triggers objectief meetbaar, is opname in een slim contract mogelijk.

Dit roept vragen op: kunnen computers zelfstandig rechtshandelingen verrichten zoals een aan- of verkoop, en wie is voor de gevolgen aansprakelijk te houden? Ook de vraag hoe om te gaan met een programmeerfout of een onbedoelde handeling is een lastige kwestie. Komt dit voor rekening van de programmeur, of is het gewenst dat de rechter daar toch een corrigerende uitspraak kan doen? Dat laatste staat natuurlijk op gespannen voet met het autonome karakter van deze contractsvorm. En zelfs als dat gewenst is: kán dat wel, nu het contract gedecentraliseerd in de blockchain opgenomen is en daarmee niet door één partij te beïnvloeden?

Als laatste nieuwe trend is daar nog de opkomst van de kunstmatige intelligentie. Recente doorbraken op dit gebied maken KI een hype: er wordt al driftig gespeculeerd wanneer de computer de mens voorbij zal streven in intelligentie, en welke gevolgen dit voor ons zal hebben, terwijl de zelfrijdende auto pas net het testcircuit verlaten heeft. Maar automatisering door bots, agents en zelfdenkende systemen wordt zonder meer de trend op lange termijn. Ook de juridische sector zal dit gaan merken: legal tech is ‘hot’ en steeds meer dienstverleners betreden met chatbots, documentgeneratoren en andere tools het gebied van de klassieke advocaat. Het blijven interessante tijden voor het internetrecht.

Arnoud
Waarom wanhopige tractoreigenaren illegale firmware downloaden

Wanhopige John Deere-tractoreigenaren downloaden Oekraiense firmware hacks om hun oogst binnen te kunnen halen, las ik bij Boing Boing. Tractormerk John Deere heeft namelijk in de EULA die bij de landbouwvoertuigen hoort, bepaald dat herstel en verbetering alleen door een geautoriseerd JD-bedrijf mag worden verricht. Maar veel eigenaren hebben aanpassingen nodig om hun tractor te laten werken op hun land.

Een EULA op een tractor, het moet niet gekker worden. Maar iedere recente auto, en dus ook ieder landbouwvoertuig is al jaren eigenlijk gewoon een computer: vol met software die bepaalt wat het ding doet (of niet). En waar dat in de jaren tachtig nog beperkt was tot firmware die een chipje verving om zo één functie wat flexibeler te doen, is nu de firmware eigenlijk allesbepalend voor zo ongeveer alle functionaliteit.

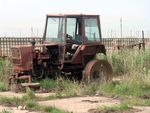
Het tunen van tractors is al sinds jaar en dag staand gebruik in de landbouwbranche. Afhankelijk van terrein, gewas en andere zaken kan meer snelheid, meer tractie of wat anders erg belangrijk zijn. Ten tijde van de tractor uit het plaatje rechtsboven deed je dat met een moersleutel, nu doe je dat met een USB stick met nieuwe firmware.

Alleen: dat mag dus niet van John Deere. Want hoewel zo’n tractor rustig enkele tonnen kan kosten, ben je er geen eigenaar van. Ja van de hardware wel, maar de firmware krijg je in licentie en daar zit keurig een EULA op die aanpassen verbiedt door een ieder anders dan een geautoriseerd dealer. (Oh en die zegt dat Deere gevrijwaard moet blijven van aanspraken wegens gemiste oogst en dergelijke.) En dat kost dan $230 plus $130 per uur tijd en materialen. Dat schiet niet op als je urgent iets nodig hebt en pas geld gaat verdienen als die oogst binnen is.

Niet zo gek dus dat men dan naar illegale firmware grijpt. En nee, onder Amerikaans recht is het inderdaad illegaal je firmware te tunen: de DMCA verbiedt het onrechtmatig verschaffen van toegang tot een auteursrechtelijk beschermd werk, zoals die firmware dus. Dat die wet bedoeld was om het hacken van beschermde films en muziek tegen te gaan, doet niet ter zake. Dit is in Nederland ook verboden trouwens, hoewel er in Nederland nog geen serieuze klachten over toepassing van onze wet (art. 29a lid 2 Auteurswet) zijn geweest.

Wat nu? Een aantal Amerikaanse staten werkt aan een wettelijk “right to repair”: een herstelrecht voor eigenaren van software-aangedreven apparaten. Deze zouden dan ondanks EULA of Auteurswet gerechtigd zijn de firmware in die apparaten aan te passen als dat nodig is voor herstel of functioneel verbeteren van dat apparaat. Maar niet verrassend zijn bedrijven als John Deere daar zwaar op tegen.

Arnoud