Onder de 16 geen Facebook, geen Twitter, geen Instagram?

kinderen-oppassen-bord-verkeersbord-waarschuwing.pngWie jonger is dan 16 jaar, mag zonder toestemming van zijn ouders geen sociale media gebruiken, meldde het AD maandag. De nieuwe Privacyverordening stelt strenge regels over persoonsgegevens van minderjarigen, en als gevolg daarvan mogen die straks (2018) niet meer op sociale media. Alleen, hoe is dat nieuws?

Het AD denkt van wel, want: “[t]ot op vandaag bestaat er geen aparte wet over de leeftijd waarop je als kind een account mag hebben op sociale media zoals Facebook, Twitter of Instagram.” Maar dat klopt eenvoudigweg niet. Al sinds 2001 bestaat er een wet, namelijk de Wet bescherming persoonsgegevens die precies dat zegt. (Ja, of ze bedoelen dat er geen Wet op de Sociale Media is die letterlijk wat over accounts zegt. Maar, eh, kom nou.)

De Wbp regelt in het algemeen hoe om te gaan met persoonsgegevens, en in artikel 5 staat dat bij personen onder de 16 toestemming van hun ouders nodig is om die gegevens te mogen gebruiken. Om een of andere reden is dat een gekke regel die periodiek nieuws is: in 2007 bleken Hyves en Sugababes illegaal, en sindsdien zie ik het bij elk nieuw social netwerk weer opduiken als nieuwtje. Maar goed, dat zal aan mij liggen.

De Verordening verruimt eigenlijk juist de mogelijkheden. Lidstaten mogen een lagere grens instellen dan zestien, mits die grens maar minimaal dertien is. Een grens die wij overigens niet hebben, wederom in tegenstelling tot wat het AD schrijft. Toegegeven, de regel wordt totaal niet gehandhaafd dus als je wilt spreken van gedoogbeleid dan is dat prima, maar het stáát nergens.

Arnoud

Detectie van adblockers volgens Europese Commissie illegaal

Volgens Europese wetgeving is het illegaal dat websites zonder toestemming scripts draaien op apparaten van gebruikers om te achterhalen of bezoekers gebruik maken van adblockers, las ik bij Tweakers. De Europese Commissie had dat gesteld in een brief aan privacyactivist Alexander Hanff. Je mag immers geen informatie opslaan op mensen hun computers zonder toestemming, en een adblockdetectiescript is ‘informatie’ en mag er dus niet zijn. Hmm.

We noemen het altijd de cookiewet, maar de wet is breder: ieder opslaan en uitlezen van informatie van randapparatuur van eindgebruikers is alleen toegestaan met hun toestemming, nadat je ze uitgebreid hebt geïnformeerd over wat je gaat doen en waarom. Vandaar dus de cookiepopups, maar ook bij het installeren of updaten van software moet er een toestemmingsvraag komen met uitleg wat er allemaal gaat gebeuren.

De EC neemt nu het standpunt in dat ook een script op een webpagina hieronder valt. Ergens logisch, want ook dat is informatie en die wordt (in de browsercache) op de randapparatuur van bezoekers van die webpagina opgeslagen. Maar als je díe harde lijn neemt, dan moet elke webpagina voor elke pixel toestemming vragen, en dat kan toch niet waar zijn?

Nou ja, niet helemaal want de wet kent een uitzondering. Als het noodzakelijk is voor een goede levering van de dienst, dan mag zonder uitleg en zonder toestemming die informatie worden gezet. De CSS-stylesheets in een gevraagde webpagina behoeven dus geen toestemming, die zijn gewoon nodig om die pagina in de gewenste vorm te leveren. Bij gewone afbeeldingen zie ik dat ook nog wel, maar je kunt vraagtekens stellen bij de advertenties in een webpagina. Zijn die technisch gezien ‘nodig’ net zoals de CSS bestanden nodig zijn?

Bij invoering van de cookiewet was altijd het argument, advertenties zijn nodig anders is de dienst niet meer te financieren. Maar dat telt niet onder de wet, het gaat om functioneel/technisch nodig en niet op de lange termijn eigenlijk best wel belangrijk. Dus eigenlijk is het al discutabel of je zonder toestemming überhaupt advertentiebanners in een webpagina mag stoppen. We doen maar alsof dat mag, anders worden we écht gek van de toestemmingspopups, maar als de discussie daar zit dan zal een adblockerscript al helemaal een probleem zijn om te rechtvaardigen als technisch noodzakelijk.

Een escape zou nog kunnen zijn dat een adblockdetectie ook op de server kan misschien. Je kijkt dan simpelweg of de advertentiebanner wordt opgevraagd. Maar dat is natuurlijk simpel te omzeilen; als adblocker haal je dan de afbeeldingen op en die gooi je vervolgens weg.

Wel hebben we in Nederland natuurlijk nog een uitzondering op de cookiewet: informatie die “geen of slechts geringe” inbreuk op de privacy maakt en bedoeld is om de effectiviteit van een dienst te meten, mag zonder toestemming worden opgeslagen. Je zou volgens mij een adblockerscript daar prima onder kunnen rekenen. Dus dan mag in Nederland een adblockdetectiescript wél. (En inderdaad, die uitzondering is tegen de Europese regels.)

Update (2 juni) in antwoord op Kamervragen meldt minister Kamp (DGETM-TM / 16075483) dat de ACM de uitzondering ook van toepassing acht, omdat het slechts gaat om detectie van een blokkade en er geen privacygegevens worden uitgelezen.

Arnoud

Google onder vuur vanwege bundeling apps

android-open-source.pngDe Europese Commissie heeft een ‘mededeling van punten van bezwaar’ aan Google en moederbedrijf Alphabet gezonden. Het bedrijf zou zijn dominante marktpositie voor zoekdiensten hebben misbruikt door beperkingen aan fabrikanten van Android-apparaten op te leggen. Dat las ik bij Tweakers. Het misbruik zou hem erin zitten dat fabrikanten van Android-apparatuur verplicht Google-apps, zoals Search en de Chrome-browser, moeten installeren. Ook zou er soms met financiële voordeeltjes worden gezwaaid.

Op zich is het niet verboden om eisen te stellen aan partijen die je software willen gebruiken. Het is dus legaal om te zeggen, je mag mijn operatingsystem gebruiken in je apparaat, maar dan wel inclusief deze en deze apps voor de eindgebruiker. Of een logo dat op het apparaat moet zijn geplakt.

Alleen, als je een dominante positie in de markt krijgt, dan wordt dat anders. De spelregels voor de grote jongens zijn strenger, want macht leidt tot misbruik en dát is niet de bedoeling. In dit geval zou het misbruik erin zitten dat die fabrikanten dan geen ander apps meer toevoegen met dezelfde functionaliteit. Wie zit er nog te wachten op een tweede browser naast Chrome? En op die manier ‘pest’ Google dan de concurrent uit de markt.

Vrijwel alle in Europa verkochte Android-toestellen hebben de Play-diensten aan boord, en het gaat dan om dik 70% van de smartphonemarkt, aldus Tweakers. Dat is dus een behoorlijke machtspositie, en dan is het te begrijpen dat de Europese Commissie fronsend kijkt naar deze praktijk.

Er is een precedent: Microsoft moest ooit haar desktop opengooien voor andere browsers. Wie Windows installeerde, kreeg toen een verplicht keuzescherm om in plaats van IE eventueel Firefox, Opera en nog een aantal browsers te kunnen kiezen. Dit zou vrij eenvoudig doorgetrokken kunnen worden naar Android: wilt u Google Search of liever Bing, of eh, ja welk alternatief is er nog eigenlijk?

En daar zit hem een beetje het probleem. Google is zó groot dat er nauwelijks een reëel alternatief is, zeker als iedereen al zo gewend is aan Google. Als ik een kaartendienst gebruik en die lijkt niet op Google Maps, dan ziet dat er raar uit. Zoekresultaten in Bing kloppen gewoon nét niet met mijn verwachting. En ga zo maar door. Maar is dat iets dat nu nog op te lossen is met een klacht wegens machtsmisbruik?

Arnoud

Je mag een kind niet bannen zonder ouderlijke toestemming?!

you-are-banned-permabanEen lezer vroeg me:

Ik beheer een (gratis) online spel en daar zitten regelmatig kinderen op. Prima, maar die misdragen zich soms en dan krijgen ze van mij een tijdelijke en soms een permanente ban. Meestal gaat dat goed, en komen ze met hangende pootjes terug of ze alsjeblieft weer mogen spelen. Alleen nu heb ik er eentje wiens moeder zich boos meldt: alleen ouders zijn bevoegd strafmaatregelen jegens de kinderen op te leggen, en we hadden dus met haar moeten overleggen voor we zoonlief hadden geband. Klopt dat?

Eh, nee.

Wanneer kinderen gebruik maken van diensten van derden, mogen die derden daar huisregels aan stellen, net zo goed als ze dat bij volwassenen doen. En als die huisregels worden overtreden, dan mogen de exploitanten van die diensten gepaste maatregelen nemen, zoals een ban of permaban.

Het is wel zo dat kinderen niet zomaar contracten kunnen sluiten zonder toestemming van hun ouders – tenzij het soort contract normaal is voor kinderen van die leeftijd (art. 1:234 BW). Ook mogen kinderen niet zonder ouderlijke toestemming op diensten die hun persoonsgegevens verwerken (art. 5 lid 1 Wbp). Een argument dat het kind niet gebonden is aan het contract voor die dienst, is dus wel te maken. Alleen: de consequentie is dan dat het kind de dienst niet mag gebruiken, permaban tot je 18e dus.

Ik ken werkelijk geen enkele regel uit de wet die zegt dat een dienstverlener geen maatregelen jegens een kind mag opleggen, aangenomen natuurlijk dat de maatregel op zich redelijk is gezien de overtreding (en in het reglement is beschreven). Ook overleg met de ouders is voor zover ik weet geen wettelijke eis, en ik vind het ook onredelijk om bij een internetdienst te verlangen dat je dat doet als exploitant.

Iemand enig idee waar moeder dit op baseert?

Arnoud

Moet ransomware apart strafbaar worden gesteld?

persoon-persoonsgegeven-veilig-hek-beschermd-lek-dataCalifornië wordt zeer waarschijnlijk de eerste Amerikaanse staat die een aparte wet tegen ransomware krijgt, las ik bij Security.nl. Het wetsvoorstel verbiedt het infecteren van computers met ransomware en stelt dit gelijk aan afpersing. Er komt maximaal vier jaar cel op te staan. Dat voelt wat overdreven; afpersing is toch al lang strafbaar?

Het probleem in Californië lijkt te zijn dat hun afpersings-wetsartikel vereist dat er “force or fear” wordt gebruikt. Je kunt je afvragen of ransomware wel geweld of angst gebruikt om de betaling af te dwingen. Ransomware slaat je niet in elkaar en dreigt ook niet naar de pers te stappen als je niet snel betaalt. Dan ontstaat er dus een gaatje in de wet om te roepen dat het nog niet strafbaar is. Vandaar dit wetsvoorstel.

In Nederland hebben we twee wetsartikelen die ransomware strafbaar stellen. Het eerste artikel gaat eigenlijk over virussen en wormen (art. 350a Strafrecht). Het is strafbaar gegevens ter beschikking te stellen of verspreiden die zijn bestemd om schade aan te richten in een geautomatiseerd werk. Maar ransomware wordt ook verspreid en richt óók schade aan. Vier jaar cel maximumstraf. Daarnaast is het strafbaar (twee jaar cel) om data te wissen of onbruikbaar te maken.

Het tweede artikel is verwant aan de eigenlijke afpersing (art. 317 Strafrecht). Het is strafbaar om

met het oogmerk om zich of een ander wederrechtelijk te bevoordelen, door geweld of bedreiging met geweld iemand [te dwingen] hetzij tot de afgifte van enig goed dat geheel of ten dele aan deze of aan een derde toebehoort, hetzij tot het aangaan van een schuld of het teniet doen van een inschuld,

Hier staat dus “met geweld of dreiging met geweld” en je kunt je afvragen of een ransomware-auteur wel ‘geweld’ toepast of daarmee dreigt. Geweld is toch meer iets dat je tegen mensen zelf inzet. Misschien tegen hardware (“ik sloop je auto als je niet betaalt”) maar data is geen hardware en valt daar dan niet onder. (Het aanverwante chanteren, dreigen met smaad of onthulling van een geheim, staat in artikel 318).

Maar, lid 2:

2 Met dezelfde straf wordt gestraft hij die de dwang, bedoeld in het eerste lid, uitoefent door de bedreiging dat gegevens die door middel van een geautomatiseerd werk zijn opgeslagen, onbruikbaar of ontoegankelijk zullen worden gemaakt of zullen worden gewist.

En dit is natuurlijk exact wat ransomware doet: dreigen dat gegevens voor altijd verloren zullen gaan tenzij er nu snel betaald wordt. Daarmee valt ransomware dus ‘gewoon’ onder afpersing, met een maximumstraf van maar liefst negen jaar cel.

Dus ja, een tikje gelegenheidswetgeving is het wel maar gezien de aard van het misdrijf toch niet onverstandig. De grote vraag natuurlijk blijft: hoe krijg je de plegers te pakken? Ransomware is een beetje de perfecte misdaad: via niet-traceerbare kanalen een dreiging uiten en via niet-traceerbare kanalen geld ontvangen.

Arnoud

Mag je het netwerkprotocol van een online game uitpluizen?

rink-springer-romdumpEen tijd geleden ontdekte ontwikkelaar Rink Springer het spel Runes of Magic. En zoals dat gaat bij hackers: je raakt op het spel zelf uitgekeken, dus dan ga je kijken hoe het op de achtergrond werkt. In dit geval door het netwerkprotocol van het spel uit elkaar te trekken en te documenteren. Hetgeen uiteindelijk leidde tot een lezing op de CCC vorig jaar. Eh, maar mag dat eigenlijk wel?

Runes of Magic is een free-to-play online MMORPG (oneerbiedig gezegd een World of Warcraft-kloon). Je speelt het op je eigen PC, waarbij het spel allerlei gegevens opstuurt naar de server om je zo met anderen mee te laten spelen. En dat is nou typisch het soort “onder de motorkap”-gebeuren waarvan je graag zou willen weten hoe het werkt.

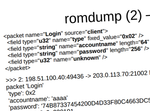
Met een simpele netwerktool (tcpdump en tcpflow) slaagde Springer erin om het gebruikte protocol te achterhalen. Hij ontwikkelde zelfs een tool (romdump) dat het hem makkelijker maakte om gegevens te decoderen en vervolgens te herkennen. Zo kon hij onder meer de algemene structuur achterhalen van pakketjes informatie over rondlopende spelpersonages.

Vervolgens ontwikkelde hij een transparante proxy tussen de client en de officiële servers, die al het netwerkverkeer kon opnemen voor realtime analyse. Erg handig bij zulk nieuwsgierig speurwerk: zo kun je makkelijk kijken wat de juiste vraag/antwoord-scenario’s zijn (client stuurt pakketje X, is hij tevreden als ie pakketje Y terugkrijgt, etc).

Erg interessant, alleen: mag dat wel? Want reverse engineeren van software, dat was een dingetje onder de Auteurswet immers. En dat klopt. Alleen heeft Springer niet de software uit elkaar getrokken maar de netwerkcommunicatie. En dat mag. Netwerkcommunicatie is openbare data die je mag observeren, en je observaties mag je vervolgens gebruiken zoals je wilt.

Oké, niet helemaal: een nepserver bouwen om mensen op te lichten mag niet, de informatie gebruiken om vals te gaan spelen of jezelf valselijk dure spullen te geven ook niet. En zo zijn er nog wel een paar dingen die problematisch kunnen zijn. Maar dat is een categorie verder dan enkel een protocol uit elkaar halen en constateren: met dit pakketje loggen ze je in, met dat pakket springt je personage over een berg en met dat pakket krijg je een zwaard.

Mag je zomaar al die gegevens publiceren? Daarmee kunnen andere mensen wellicht wel die verboden dingen doen. Dat is een terecht punt, en dat speelt altijd bij responsible disclosure. Publiceer dus alleen neutrale technische informatie en let erop dat die niet triviaal kan worden misbruikt door anderen. Geen kant-en-klare exploits dus. Maar een wetenschappelijke analyse van een netwerkprotocol mag wel.

Het kan anders komen liggen als de leverancier van de software gebruik maakt van beveiliging. Dergelijke beveiligingen omzeilen kan worden gezien als het omzeilen van een softwarebescherming in de zin van de Auteurswet (art. 32a), en dat is onrechtmatig en strafbaar. Het protocol moet dan beveiligd zijn met bv. een sleutel of certificaat. Enkel xor’en van de data (zoals bij dit protocol) is niet genoeg daarvoor.

Bekijk vooral de lezing van Rink!

Arnoud

Wanneer mag je een auteursrechtelijk beschermde standaard toepassen?

standard-standaardEen lezer vroeg me:

Hoe zit het nu met auteursrecht en patent op standaarden? Ik had altijd begrepen dat het vrij simpel is; je hebt auteursrecht op de tekst van de standaard, en daarnaast heb je eventueel octrooi op de implementatie. Maar nu hoor ik dat er daarnaast ook nog het intellectueel eigendom is, het onderliggende idee, en dat je daar toestemming voor nodig hebt los van het auteursrecht. Hoe zit dat nu?

Standaarden an sich zijn alleen via auteursrecht te beschermen, en dat raakt dan alleen de tekst. Die mag je niet kopiëren of herpubliceren. Implementeren van een standaard is altijd toegestaan, tenzij er patent zit op de implementatie. Dus ook bij “vastgelegde” methodes, cursussen, procedures of technieken. Alleen een patent of octrooi kan toepassen van iets verbieden. (en merk kan je dwingen een andere naam te kiezen, en een modelrecht kan je verplichten andere hulpmiddelen te ontwikkelen.)

Sommige patenten zijn zo breed dat ze álle implementaties afdekken, en daar komt de hele discussie vandaan over open standaarden: met zo’n essentieel octrooi kan niemand de standaard toepassen zonder schatplichtig te zijn aan de patenthouder. Maar het principe blijft hetzelfde: het patent gaat over implementatie – toevallig alle implementaties, maar nog steeds over implementatie.

Een veelgehoord misverstand is dat er zoiets is als “intellectueel eigendom”. Of nou ja, dat is er wel maar dat is een rechtsgebied net zoals arbeidsrecht of internetrecht. Je kunt dat bestuderen, je kunt je erin specialiseren en zelfs een universitaire vakgroep voor oprichten, maar het is geen ding dat je hébt. Ik beroep mij niet op mijn arbeidsrecht naar mijn werkgever toe, en ik zet niet een internetrecht in wanneer ik een claim krijg. Net zo min als ik het intellectueel eigendom heb op een tekst of foto (of technische innovatie). Ik ga bínnen die rechtsgebieden op zoek naar een manier om een recht te halen (of onderuit te halen).

De oorzaak van dat misverstand is denk ik de term “IE-recht”, suggererend dat er een recht is op dingen van intellectuele eigendom. Derhalve zullen die dingen ook wel iets zijn. Maar dat klopt dus niet. Een IE-recht is een vakterm uit dat vakgebied IE over het soort rechten dat ze daar behandelen. Het is geen recht op een IE. Rechten op intellectuele creaties an sich bestaan niet.

Je ziet dit misverstand ook wel eens in contractuele afspraken over bijvoorbeeld een boek. Dan wordt er gezegd, het auteursrecht gaat over naar de klant maar het IE blijft bij de auteur. Dat is dus juridisch onzinnig, waarom zou een vakgebied ergens blijven? (Wat mensen dénken dat ze hiermee bedoelen, is me overigens ook nog steeds niet duidelijk.)

Dus nee. Het maakt niet uit hoe je de standaard opschrijft, wat voor teksten je erin zet en hoe vaak je deze deponeert of registreert bij welke “bescherm uw idee”-club ook. Je hebt alleen een auteursrecht op je tekst, misschien heb je de naam als merk vastgelegd en heel misschien heb je patent op (een) dan wel alle uitvoering(en) daarvan. Maar dat is het, meer is er niet.

Arnoud

Wbp move over: de Europese Privacyverordening is hier!

wbp-west-bengal-policeNa buitengewoon veel gelobby, gesteggel en geharrewar over toestemming geven, profiling, toezicht en boetes zijn we er dan eindelijk uit: de Europese Privacyverordening is definitief aangenomen in het Europees Parlement. De nieuwe regels zullen de huidige nationale privacywetten, zoals onze Wet bescherming persoonsgegevens, gaan vervangen en zo een éénvormige privacyregulering bieden voor alle Europese burgers. Dat werd hoog tijd, want die oude regels waren uit 1995 en toen werkte internet iets anders dan nu. Wat betekent de privacyverordening voor de praktijk?

De definitieve tekst laat zien dat het in principe vooral méér, méér, méér regeltjes op gaat leveren. Er zijn geen volstrekt nieuwe begrippen of fundamenteel andere insteken. Het is aanscherpen, verdiepen, en vooral meer verplichten voor bedrijven die omgaan met persoonsgegevens. In theorie moet dit de privacy van de burger zeer ten goede komen. Maar ik ben bang voor een cookiewet on steroids: alle waarborgen uit de Verordening ten spijt zie ik de duizenden popups met “Graag willen wij uw uitdrukkelijke toestemming” al voor me.

Het begrip ‘persoonsgegeven’ wordt een eind opgerekt. Het gaat niet perse meer over identificeren aan de hand van iemands naam of contactgegevens: ook locatie en online nicknames zijn nu beschermde data geworden:

an identifiable natural person is one who can be identified, directly or indirectly, in particular by reference to an identifier such as a name, an identification number, location data, an online identifier or to one or more factors specific to the physical, physiological, genetic, mental, economic, cultural or social identity of that natural person;

Hiermee komt (hoop ik dan) een einde aan de discussie of een IP-adres, kenteken, nickname of “die meneer op de achterste bank met dat rode shirt” nu een persoonsgegeven is. Dat zijn ze: ze identificeren iemand aan de hand van een bepaalde identifier, en dat is genoeg. Een naam is ook maar gewoon een tekentje.

Ook de toestemming wordt opgerekt. Waar de huidige wet een vrije, specifieke en op informatie beruste uiting vereiste, luidt de huidige riedel als volgt:

any freely given, specific, informed and unambiguous indication of the data subject’s wishes by which he or she, by a statement or by a clear affirmative action, signifies agreement to the processing of personal data relating to him or her;

De toestemming moet dus nu ook “niet-ambigu” zijn, en er moet een verklaring of duidelijke bevestigende handeling zijn. Uit impliciet handelen valt dus geen toestemming meer af te leiden. En oh ja:

If the data subject’s consent is given in the context of a written declaration which also concerns other matters, the request for consent shall be presented in a manner which is clearly distinguishable from the other matters, in an intelligible and easily accessible form, using clear and plain language.

Wil je dus meerdere dingen vragen waarvan eentje een privacytoestemming is, dan zul je die privacytoestemming apart moeten vragen in gewone taal. En dit is dus waarom ik duizenden cookiepopups verwacht onder de nieuwe wet.

Het ‘recht te worden vergeten’ staat ook in de Verordening. Inhoudelijk weinig nieuws: je hád al het recht je gegevens te laten wissen als ze niet meer relevant zijn, en gewist worden in Google-zoekresultaten is niet anders dan gewist worden bij een winkel waar je jaren terug eens wat bestelde. Wel nieuw is dat de verantwoordelijke nu ook de plicht krijgt bij collega’s die deze data van hem hebben gekregen, het ook daar te laten verwijderen.

Verder heb je straks het recht een kopie van je data te krijgen in een portable formaat, zodat je deze bijvoorbeeld bij een andere dienstverlener kunt laten importeren. (Wel moet het gaan om geautomatiseerde diensten én moet de data verwerkt zijn krachtens toestemming of een contract.)

Verwerken zonder toestemming mag op zich nog steeds, mits je het kunt rechtvaardigen onder een eigen dringende noodzaak. Nieuw is dat mensen bezwaar kunnen maken tegen dergelijke verwerkingen. Bij zo’n bezwaar moet de verantwoordelijke vervolgens een stevige motivatie geven waarom ondanks het bezwaar hij tóch verder mag gaan. En dit wordt nog een leuke: specifiek bij profiling voor direct marketing is die motivatie per definitie niet mogelijk. De vraag voor de komende vijf jaar wordt dus of getargete internetadvertenties hieronder vallen.

De nieuwe wet zet veel zwaarder in op compliance. Bedrijfsprocessen die met persoonsgegevens werken, moeten gedocumenteerd worden (met name hoe toesteming verkregen is). Bedrijven moeten kunnen verantwoorden waarom het niet een onsje minder kan met die persoonsgegevens. En bedrijven wiens kernactiviteit het

processing operations which, by virtue of their nature, their scope and/or their purposes, require regular and systematic monitoring of data subjects on a large scale

is, moeten een onafhankelijke privacy officer aanstellen.

Om dit alles kracht bij te zetten, krijgt de toezichthouder een boetebevoegdheid die op kan lopen tot € 20.000.000 per overtreding of 4% van de wereldwijde jaaromzet voor de grote overtredingen en 10 miljoen/2% voor de meer formele dingen. Wereldwijd, want Google, Facebook en andere Amerikaanse bedrijven kunnen ‘pakken’ is expliciet de bedoeling. Deze vallen volgens de Verordening onder Europese jurisdictie wanneer zij persoonsgegevens van Europese burgers verwerken, ongeacht in welk land dat gebeurt. (En hee, komt dát even handig uit dat ze allemaal hun omzet via een Nederlandse IP-bv doorstromen.)

De Verordening is alles bij elkaar 261 pagina’s juridische taal, dus dat gaat nog wel even flink wat gepuzzel worden voor mij en mijn collega’s. En dat roept gelijk wel een zorg bij me op: deze wet is zó groot, kun je daar wel aan voldoen? Of omgekeerd, deze wet is zó groot, daar is altijd wel een truc in te vinden om er onderuit te komen. Dus was dit wel een goed idee, zó veel ineens regelen?

Arnoud
Zweedse Wikipedia mag geen openbarekunstfoto’s opnemen

Wikipedia mag in Zweden geen collectie foto’s van openbare kunstwerken aanbiede wegens strijd met de lokale auteurswet, las ik bij Nu.nl. Het Zweedse Hooggerechtshof heeft dat bepaald. Hoewel ook in Zweden panoramavrijheid geldt, stelt het Hof een grens: als je te veel panoramafoto’s publiceert, dan schendt dat toch te zeer de belangen van het auteursrecht. Want tsja, je zult eens geld verdienen met een auteursrechtelijke uitzondering.
Op standbeelden en andere kunstwerken rust auteursrecht. Het maken van een kopie, inclusief foto’s, daarvan is dus in principe niet toegestaan. Dat pakt alleen wel érg onbillijk uit wanneer die kunst op de openbare weg staat, want dan mag je dus niet in de openbare ruimte dingen vastleggen. Vandaar het concept panoramavrijheid: het mogen vastleggen van de openbare ruimte ondanks het auteursrecht.

In Nederland (en ook in Zweden) staat het dan ook in de wet (artikel 18 Auteurswet):

Als inbreuk op het auteursrecht op een [kunstwerk] dat is gemaakt om permanent in openbare plaatsen te worden geplaatst, wordt niet beschouwd de verveelvoudiging of openbaarmaking van afbeeldingen van het werk zoals het zich aldaar bevindt.

Het kunstwerk moet zijn gemaakt om permanent in openbare plaatsen te worden geplaatst. Openbare plaatsen zijn bijvoorbeeld plaatsen langs de openbare weg, maar ook stationshallen of winkelcentra. En het moet gaan om visuele kunst, zoals standbeelden, schilderijen, tekeningen, graffiti, toegepaste kunst (design-meubilair), huizen en andere gebouwen.

Wikipedia mag dus op grond van dit artikel bij een lemma over een standbeeld in de openbare ruimte een foto daarvan plaatsen, ook al rust er auteursrecht op dat standbeeld. (Heel misschien zouden ze anders nog wegkomen met een beroep op citaatrecht, maar dat terzijde). Maar als je dan gaat tellen, dan zou je op zeker moment bij élk lemma over een standbeeld een foto daarvan zien. En van een specifieke kunstenaar dus ook al zijn werk op de gratisbeeldsite.

Dat vond men bij invoering van de panoramavrijheid wat al te gortig, vandaar de laatste zin van dat artikel:

Waar het betreft het overnemen in een compilatiewerk, mag van dezelfde maker niet meer worden overgenomen dan enkele van zijn werken.

Een compilatieboek met al het werk van één kunstenaar vereist dus nog steeds toestemming, zelfs al staan al zijn kunstwerken aan de openbare weg. Ja, ik weet het. Maar dit zou dus ook kunnen gelden voor Wikipedia, als je haar Wikimedia-bronbestandensite een “compilatiewerk” noemt.

Het Zweedse Hof lijkt het nog een stapje bonter te maken (afgaande op de Guardian):

“Such a database can be assumed to have a commercial value that is not insignificant. The court finds that the artists are entitled to that value,” it wrote in a statement.

Dit is zeg maar de omgekeerde manier van inbreuk aantonen: je verdient er geld mee, dus zal je links of rechts inbreuk aan het maken zijn. Want uitzonderingen op het auteursrecht allemaal leuk en aardig, maar géld verdienen is bewijs van vuige diefstal ende piraaterij. Zucht. En mensen maar piekeren waarom de gemiddelde internetter auteursrecht zo stom vindt.

Arnoud

Mag een gemeente me verbieden gesprekken op te nemen?

microfoon-afluisteren-interviewEen lezer vroeg me:

Bij de uitkeringsinstantie in mijn gemeente hangen huisregels aan de deur waar onder meer in staat dat je gesprekken niet mag opnemen. Doe je dat toch, dan kun je sancties opgelegd krijgen. Hoe verhoudt zich dat tot jouw bericht dat je je eigen gesprekken mag opnemen?

In dat bericht refereer ik aan de algemene regels uit het Wetboek van Strafrecht. Die zeggen dat het strafbaar is om gesprekken op te nemen waar je geen deelnemer aan bent (of in opdracht van een deelnemer handelt).

Omgekeerd, als je wél deelnemer bent of in opdracht handelt, dan mag je dus opnemen. Ook zonder het te hoeven zeggen aan de wederpartij. Publicatie van de opname kan een probleem zijn, maar het opnemen sec is gewoon legaal.

Een deelnemer aan een gesprek kan daar bezwaar tegen hebben, en om die reden dan willen afspreken dat er geen opnames worden gemaakt. Dat mag in principe, je bent vrij om afspraken te maken (of niet). Ook als de wederpartij een overheidsinstantie is.

Lastig is alleen dat dit niet echt een vrije onderhandeling is maar een door de instantie opgelegde verplichting. En dan voelt het een stuk oneerlijker. Niet voor niets adviseerde de Ombudsman alweer een dik jaar geleden dat de overheid moet toestaan dat burgers gesprekken met ambtenaren opnemen. Maar de praktijk is hardnekkig.

Ik heb er moeite mee dat een overheid zo’n regel opstelt. Je bent als burger erg afhankelijk van de overheid, en een gespreksopname is vaak de enige manier om te bewijzen wat er écht is gezegd. Als ik dan heel formeel word, dan zeg ik dat hier censuur wordt gepleegd: een voorafgaand verbod op het vergaren van informatie (art. 10 EVRM).

De rechtvaardiging is meestal dat er misbruik gemaakt kan worden van de opname. Mensen gaan knippen in de opname en zetten dat op internet, of gebruiken de opname om de ambtenaar persoonlijk een hak te zetten. Dat is zeer kwalijk en moet kunnen worden aangepakt, maar het is nogal een paardenmiddel om dan te zeggen, dan mag niemand meer opnemen.

Arnoud