Geldt de persexceptie bij Twitter als bron?

oude-krant.jpgBegin april hadden we een discussie over kranten die tweets afdrukken, waarbij ik twijfelde of dat als citaat te rechtvaardigen is. In de comments deed Alex de Kruijff een suggestie: valt dit overnemen niet onder artikel 15 Auteurswet, de persexceptie? Die is immers gemaakt voor het overnemen van actuele zaken, en die tweets (met cartoon-reacties op de aanslag te Zaventem) zijn toch evident nieuws.
De persexceptie uit artikel 15 Auteurswet is bedoeld om het overnemen van nieuws te vergemakkelijken. Actueel nieuws móet worden gebracht, en het is niet de bedoeling dat auteursrecht daar al te hard in de weg bij zit. Kort gezegd is toegestaan

het overnemen van berichten of artikelen over actuele economische, politieke, godsdienstige of levensbeschouwelijke onderwerpen alsmede van werken van dezelfde aard die in een dag-, nieuws- of weekblad, tijdschrift, radio- of televisieprogramma of ander medium dat eenzelfde functie vervult, zijn openbaar gemaakt,

mits je aan een aantal eisen voldoet, zoals naamsvermelding van de auteur en bronvermelding van het medium waar je het in vond. De belangrijkste twee eisen zijn echter

  1. De bron is een “dag-, nieuws- of weekblad, tijdschrift, radio- of televisieprogramma of ander medium dat eenzelfde functie vervult”;
  2. Het overnemende medium ook.

Kort gezegd: het moet gaan om overnemen uit de pers door de pers. Wat de vraag oproept, wat is dan “de pers”. Die definitie is vrij breed: ook websites die nieuws brengen, vallen eronder. En als er iets is waar Twitter goed in is, dan is het wel berichtgeving over de actualiteit. Het lijkt me dan ook goed verdedigbaar dat Twitter een persmedium is vandaag de dag. Het vervult voor veel mensen dezelfde functie als de krant of televisie vroeger.

Maar de persexceptie is dood, zeg ik altijd. Maar dat heeft ermee te maken dat het Hof Leeuwarden in 2011 bepaalde dat de persexceptie niet geldt wanneer ergens in het bronmedium een auteursrechtvoorbehoud staat. En dat heeft iedereen. Maar bij Twitter zie ik dit niet; de eerste Twitteraar met een voorbehoud in zijn bio moet ik nog tegenkomen. (Wie dat wil: Zet “Auteursrechten uitdrukkelijk voorbehouden” aan het einde van je tekst.)

Arnoud

Mag de helpdesk me complimenteren met mijn sportprestaties?

je-hoeft-niet-gek-te-zijn-om-hier-te-werken-maar-het-helpt-wel.jpgEen lezer vroeg me:

Laatst had ik op mijn werk een probleem met de mail. De helpdesk gebeld, en het lag aan een mail met gigantische bijlage van een collega. Tijdens het uitzoeken zei de helpdeskmedewerker echter spontaan: “Goh wat leuk, heb je ook de halve marathon in Hengelo gedaan, ik ook!”. Dit haalde hij uit de subject van een andere mail in die map. Mogen ze dat?

Heel strikt gesproken mag dat niet, maar als we dát gaan handhaven dan wordt de Wbp net zo populair als de Auteurswet.

Een mailbox bevat persoonsgegevens, en het bedrijf moet zorgen voor een zorgvuldige omgang daarmee. Deel daarvan is dat er geen persoonsgegevens worden verwerkt die niet noodzakelijk zijn voor het doel van waar je mee bezig bent. Gaat een mailbox stuk, dan is het logisch dat je in het mailoverzicht kijkt naar bijvoorbeeld grote bijlagen, gecorrumpeerde headerregels of virusbijlagen. Mails lezen hoort daar bijvoorbeeld dus eigenlijk al niet bij, inhoud raadpleeg je pas als de metadata niet helpt.

Hier zat de privéinformatie in de header. Op zich dus iets dat je gewoon tegen kunt komen als medewerker. Eigenlijk mag je dat niet verwerken want het is privé. Maar de verwerking is onvermijdelijk gezien waar het staat en het doel van waar hij mee bezig is. Dus dan mag het. Maar de verwerking moet dan beperkt blijven tot “oké, niet relevant bericht” en drukken op de Next-knop. De informatie hoort dan eigenlijk het andere oog weer uit te gaan.

Het lijkt me vooral een stukje professionaliteit. Als helpdeskmedewerker moet je weten dat je bij het openen van mail privédingen kunt zien. En even los van de discussie of dat mag, privédingen in werkmail, dan wel of het handig is: daar blijf je dan gewoon vanaf tenzij het probleem ermee te maken lijkt te hebben. Net zo goed als de automonteur bij de zakelijke leaseauto niet in het handschoenenkastje kijkt tenzij hij daar moet zijn voor bepaalde kabeltjes of zo. Dat doe je gewoon niet.

Alleen: als je iemand treft die dat wél normaal vindt (“gewoon een praatje met de klant, je ziet toch soms ook een foto op het bureau of een poster aan de muur” of het nog dodelijker “ah joh doe niet zo ongezellig”), hoe reageer je dán?

Arnoud

Ruim 5.000 mensen melden zich om abonnement met ‘gratis’ smartphone

telefoon-smartphone-kinderen-schoolZeker 5.000 mensen hebben zich gemeld bij juridischeclaimclub ConsumentenClaim, omdat ze bij het aangaan van een abonnement met smartphone mogelijk niet duidelijk is verteld hoeveel de smartphone kost. De Hoge Raad bepaalde in februari dat een mobieletelefonieabonnement met all-in prijs voor toestel en gesprekskosten niet rechtsgeldig is, omdat dit moet worden gezien als een kredietovereenkomst waarvoor strenge regels gelden. Al deze abonnementen zijn nu van rechtswege ongeldig (nietig), en de consument mag niet eens een bedrag in rekening worden gebracht voor het toestel. Auw.
Al eerder bepaalde de HR dat een telefoonabonnement met een gratis GSM telt als een koop op afbetaling. Men werkt nu verder uit wat dit betekent voor al die abnonementen die gesloten zijn onder onjuiste toepassing van de regels. En dat gaat met de botte bijl: die zijn nietig, de zwaarste straf die een rechter een contract kan geven. Zo’n contract wordt geacht nooit bestaan te hebben. Dus niet: we schrappen het stukje onredelijkheid. Of: we lezen dit welwillend als X of Y dat wél legaal is. Nee, we hebben hier te maken met consumentenbescherming en wie de consument niet beschermt, krijgt het keihard voor de kiezen: contract, niks contract. U gaf gratis telefoons weg en liet mensen gratis bellen, wat aardig van u. Nee, niks te vorderen, de groeten.

Oké, juridisch ligt dat natuurlijk genuanceerder. Wanneer een overeenkomst wordt vernietigd, betekent dat niet dat je dus zomaar mag houden wat je heb gekregen of wegkomt zonder vergoeding. Je hebt dan immers een ding in je bezit (zoals die telefoon) zonder dat je daar recht op hebt. Die moet terug, die is nooit van jou geweest want zonder overeenkomst geen eigendomsoverdracht. En je hebt ook een dienst afgenomen zonder contract, daar moeten we ook wat mee.

Toestel terug dus. Maar goed, dat is nu een paar jaar oud en ongetwijfeld fors gebruikt. Dan gaan telecomjuristen natuurlijk schadevergoeding vragen voor de waardevermindering of compensatie voor het ‘genot’ van deze onverschuldigd verkregen zaak. Logisch, alleen (en hier gaat het pijn doen) dat mag niet bij dit soort situaties. De consument hoefde niet te weten dat hij het toestel zou moeten teruggeven, en dan kun je niet verlangen dat je hem mag aanslaan voor de waardevermindering. Ook andere juridische trucs (zoals houderschap te kwader trouw, ongerechtvaardigde verrijking, ‘genot’-compensatie) worden preventief alvast afgeschoten. De HR kent haar pappenheimers. (Of beter gezegd, de kantonrechter die de HR om hulp vroeg kent haar pappenheimers want die noemde in de vraag al alle mogelijke trucs.)

In het algemeen mógen zulke trucs niet, aldus de HR:

[Toekennen van een vergoeding op zo’n grond] zou bovendien afbreuk doen aan het vereiste dat de sanctie op schending van art. 7:61 lid 2 BW doeltreffend en afschrikwekkend moet zijn (zie hiervoor in 3.7.1). Om deze redenen is een vergoeding op grond van art. 6:212 BW in strijd met de strekking van deze bepalingen en derhalve onredelijk. Dit geldt ook voor een vergoeding met als grondslag de aanvullende werking van redelijkheid en billijkheid.

Stichting Consumentencaim pakt gelijk door op nog een ander punt. Die all-inprijs was bedoeld voor het abonnement als zodanig én als aflossing van de aanschaf van de telefoon. Maar dat mag niet, die aflossing verstoppen in een all-inprijs. Plus, die prijs ging nooit ineens omlaag nadat de telefoon was afbetaald. Dus daar klopt nóg iets niet. En dat is wat men wil gaan aanvechten bij de rechter in die massaclaim.

Dat wordt helemaal nog een leuke. Het voelt gek dat je daar zou toestaan dat providers zeggen “de telefoon was x euro per maand” en dan dat terugbetalen. Dat is dan immers toch iets van belonen voor een illegale constructie. Maar het alternatief is zeggen “dat maandbedrag is ongeldig want je wist niet wat je ervoor kreeg” want dan komt het neer op gratis bellen. En dat voelt ook weer wat onredelijk. Ik vermoed dus dat de rechter daar dan toch een (laag) bedrag per maand gaat kiezen dat als belkosten geldt, en dat de rest terug moet.

Arnoud

Mag iTunes je muziekbestanden wissen?

itunes-appleApple stal mijn muziek, blogde creatief ontwerper James Pinkum vorige week. Pinkum was 122 gigabyte aan muziek kwijtgeraakt van zijn harddisk, en wist dat te traceren tot een actie van Apple’s iTunes-software. Deze had de harddisk gescand en alle bestanden die iTunes ook had, vervangen door een linkje naar de online muziekbibliotheek. Met een liberale definitie van ‘hebben’, want unieke versies van muziek bij Pinkum werden vervangen door de gewone massa-release, bijvoorbeeld. “The software is functioning as intended,” zegt Apple dan. Wat krijgen we nou?

Zoals Pinkum het samenvat:

(…) through the Apple Music subscription, which I had, Apple now deletes files from its users’ computers. When I signed up for Apple Music, iTunes evaluated my massive collection of Mp3s and WAV files, scanned Apple’s database for what it considered matches, then removed the original files from my internal hard drive. REMOVED them. Deleted. If Apple Music saw a file it didn’t recognize—which came up often, since I’m a freelance composer and have many music files that I created myself—it would then download it to Apple’s database, delete it from my hard drive, and serve it back to me when I wanted to listen, just like it would with my other music files it had deleted.

Ongetwijfeld dacht Apple dat dat handig is. Als muziek al in de cloud staat, waarom zou je daar nog domme lokale harde schijven mee lastig vallen? Vervang het lekker door een linkje en je kunt er overal bij. Oké, jammer van die unieke prereleaseversie die we nu vervangen hebben door de massa-editie, maar dat is een implementatiedetail. Of, het programmeurexcuus: dan moet je die prerelease niet de metadata geven van de gewone versie. Functioning as intended, pebkac.

Pinkum dook ook maar meteen in de voorwaarden. Letterlijk iets over dit wissen kon hij niet vinden (en ik ook niet), maar het staat er wel half:

iCloud Music Library is turned on automatically when you set up your Apple Music Subscription…When your Apple Music Subscription term ends, you will lose access to any songs stored in your iCloud Music Library.

Gaan we even kijken wat dat iCloud Music Library dan precies is:

Dankzij iTunes Match kun je al je muziek in iCloud bewaren, zelfs muziek die je van cd’s hebt geïmporteerd. Je hebt dan op al je apparaten toegang tot je muziek en kunt je hele bibliotheek beluisteren, waar je ook bent. Abonneren op iTunes Match doe je op je Mac, pc of iOS-apparaat.

Verder een hele mooie pagina met vlotte teksten, hippe plaatjes en een blij gevoel, alleen ik mis één detail: dat bestanden worden gewist nadat ze zijn “toegevoegd” aan de iCloud.

Maar is dat wel zo, wórden die bestanden per direct gewist na de import? Diverse bronnen zeggen van niet. Zo laat deze Twitteraar zien dat het best eens ‘gewoon’ een pebkac kan zijn: dialogbox niet goed gelezen, het verschil tussen “Delete download” en “Delete song” is immers reuze evident dus wat ben je voor n00b dan. iMore legt uit:

If you choose “Remove Download,” it will send the local file from your hard drive to your Trash, but leave the reference in your library — so that you can stream that track directly from iCloud Music Library. It won’t delete the file until you empty your Trash.

Dus inderdaad, het is een feature en iets waar je zelf voor koos. Dat je niet goed onderzoekt wat er gebeurt als je op een knopje drukt, tsja, dat ligt dan toch echt aan jou.

Juridisch gezien wordt het nu moeilijk. Iets zomaar wissen mag niet, dat moge duidelijk zijn. Je moet toestemming vragen en natuurlijk moet je dan uitleggen wat er gaat gebeuren. Daarbij moet je het te verwachten kennisniveau van de gebruiker in gedachten houden, maar veel verder dan dat komt het juridisch kader niet. De vraag wordt dan dus: is het duidelijk wat Apple hier geprogrammeerd heeft, moet je met die uitlegtekst en die dialog snappen dat je dan alleen een link naar de iCloud-versie van je muziek overhoudt?

Arnoud

Is Groupon aansprakelijk voor een deal met nep-SD-kaartjes?

groupon-sd-kaartDe Consumentenbond waarschuwt Nederlanders om geen gebruik te maken van een aanbieding van Groupon, die over goedkope sd-kaartjes van SanDisk lijkt te gaan. Dat meldde Tweakers vorige week. Diverse tweakers hadden ontdekt dat de kaartjes nep waren (niet van het bekende merk Sandisk, en achterblijvende prestaties) en de Bond is daarop gesprongen. Uiteindelijk heeft Groupon ingegrepen en de deal verwijderd en beloofd “gepaste stappen [te] nemen richting onze klanten.” Maar stel dat dat mis zou gaan, kun je dan wat tegen Groupon of moet je bij de kaartjesboer zijn?
In het verleden (tot medio 2014) was dit nog een knap lastige vraag. Hoewel je de vouchers koopt bij Groupon en daar ook betaalt, stelt het bedrijf zich op het standpunt dat je uiteindelijk zaken doet met hun partner, in dit geval de sdkaartjesleverancier. Logisch, want daardoor valt Groupon er tussenuit als er problemen komen. En weinig dingen zo prettig als er niet tussen zitten als er claims komen.

In juni 2014 is de wet echter gewijzigd. Het consumentenrecht is sterk uitgebreid, en dat zie je onder meer in art. 6:230g lid 3 BW:

Indien een overeenkomst waarop deze afdeling van toepassing is tot stand is gekomen via een andere persoon, handelend in het kader van zijn handels-, bedrijfs-, ambachts- of beroepsactiviteit, die daarbij optreedt namens of voor rekening van een handelaar, kan de consument zich ook jegens die andere persoon beroepen op het in deze afdeling bepaalde.

Groupon is zo’n “andere persoon”: zij hebben als handelsactiviteit het tot stand brengen van overeenkomsten tussen consumenten en andere bedrijven. Groupon treedt daarbij op voor rekening van die ander, en daarmee valt zij onder deze regeling.

Oftewel, je kunt dus wel degelijk een claim bij Groupon indienen voor een correcte naleving van de overeenkomst. Dat betekent dus dat Groupon moet zorgen dat je de kaartjes krijgt die zijn beloofd, want het is heel simpel: de kaartjes zijn niet van het beloofde merk en hebben niet de beloofde functionaliteit. Ik vermoed dat Groupon niet verder zal gaan dan een refund, want praktisch gezien hoe moeten zij aan die kaartjes komen?

Ik ken nog geen enkele zaak waarbij iemand geprobeerd heeft dit artikel in te roepen, dus wat dat betreft blijft het speculeren. Maar het opent wel mogelijkheden.

(Bij algemene advertentieplatforms zoals Marktplaats geldt deze regel niet, die treden volgens mij niet op “namens of voor rekening van” de adverteerder.)

Arnoud

Kan een prior art generator alle patenten ongeldig maken?

US patent 167841Wat te doen tegen patenttrollen die met dubieuze octrooien op vage ideeën claims leggen? Er zijn allerlei plannen voorgesteld, maar de creatiefste tot nu toe vind ik wel het project All Prior Art van Alexander Reben. Een tekstgenerator die voor alles prior art genereert, zodat octrooien makkelijker onderuit gehaald worden. Gaat dat werken?
In het verleden had je ook wel ideegeneratoren, maar die kwamen niet verder dan willekeurig wat woorden aan elkaar plakken (“een flexibele broeksriem met regendetector”). Dat gaat niet werken; om als prior art te gelden moet je echt uitleggen hóe de uitvinding werkt. Alleen maar een idee poneren is niet genoeg voor prior art – en ook niet voor een patent trouwens.

Deze generator doet het anders. Het ding wordt gevoed met eerdere patenten, waaruit middels tekstalgoritmes bestaande zinnen worden omgevormd tot nieuwe teksten. Dan krijg je bijvoorbeeld dit:

A wearable electric device includes a main body with a circuit module inside and at least a detachable battery strap with a battery module inside, and the main body and the detachable battery strap are detachably fastened together. The test device includes an addressable memory. Responsive to one of the plurality of processes attempting to access a late binding object by its identifier, a determination is made as to which late binding object is associated with the process. The composition may be applied to soil to control a population of a deleterious organism.

Oké, dat klinkt typisch des patents maar veel logica zit er niet in. De zinnen staan te evident los van elkaar, en hier valt niets van te bouwen. Te veel gaten in hoe het aan elkaar moet hangen.

(Terzijde: ik denk niet dat dat tekstmixen auteursrechtelijk mag, en professor Quaedvlieg ook niet hoewel zijn argumentatie veel te moeilijk doet. Maar in de VS ligt dat wellicht anders.)

Maar wie weet, levert het ooit een wél coherente tekst op. Zou dat werken?

Misschien. Een uitvinding hoeft niet daadwerkelijk gebouwd te zijn om als prior art te tellen. Waar het om gaat, is dat een gemiddelde vakman met de gebruikelijke kennis uit het vakgebied in staat is de uitvinding in de praktijk te brengen aan de hand van de beschrijving. Volgens de overlevering zou dat dan ook hebben gezorgd dat een Donald Duck-aflevering prior art was tegen een Nederlandse octrooiaanvraag, omdat de strip genoeg technische details beschreef. En de HAL-interface uit de film 2001 werd ooit als prior art geciteerd

De site heeft nu meer dan 4,2 miljoen beschrijvingen gegenereerd, en er is geen enkele reden waarom er niet nog een paar miljoen extra bij kunnen komen. Per jaar worden er zo’n 300.000 Amerikaanse patenten verleend en zo’n 60.000 Europese. (Ja, die vertaalkosten hakken erin.) Dus als zelfs maar 1% van de beschrijvingen zinnig is en relevant voor een patent, dan sneuvelt er al een flinke berg patenten. Maar het zou me verbazen.

De eerste tien mensen die een coherente en voor ICT relevante disclosure vinden, winnen een kopie van het boek Software.

Arnoud

Mag T-Mobile je telefoon updaten met hun eigen apps?

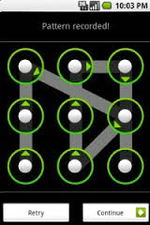
android-screen-lock-wachtwoord-passwordT-Mobile werkt samen met diverse fabrikanten om op basis van de simkaart die mensen gebruiken updates te verspreiden voor smartphones, las ik bij Tweakers. In die updates zitten onder meer apps van T-Mobile, ringtones van de provider en netwerkoptimalisaties. Kijk, en dít is dus waar de cookiewet tegen bedoeld is.
De update wordt getriggerd wanneer het toestel bepaalde informatie op de simkaart aantreft die erop wijzen dat deze persoon klant is bij T-Mobile. Het toestel zegt dan dat er een “Tmobile Customization” update klaar staat. Dit installeren

Formeel lijkt het in orde: ze vrágen het, en pas nadat je ja klikt, wordt het uitgevoerd. Dat ze het na elke reboot van de telefoon opnieuw vragen, tsja, vragen staat vrij toch? Het gaat me wat ver om te zeggen dat de toestemming afgedwongen wordt omdat je elke keer nee moet zeggen.

Iets belangrijker lijkt me hier een ander deel van de cookiewet (dat nóg vaker genegeerd wordt), namelijk de informatieplicht. Je moet mensen in detail uitleggen wat je gaat doen, zodat ze in staat zijn een afgewogen beslissing te maken over wat er gaat gebeuren. “Tmobile customization” voelt wel erg mager als uitleg wat er komt:

De T-Mobile Customization vervangt onder andere je opstart/afsluitanimatie naar die van T-Mobile en stelt de standaard T-Mobile ringtone en notification geluidjes in. Verder installeert het “App Enabler” zoals al genoemd, waarmee je o.a. reclame-notificaties krijgt van T-Mobile. Voor zover ik weet heeft dit niks met de MMS-instellingen te maken, maar dit heb ik niet getest (ik gebruik sowieso nooit MMS).

Als het inderdaad zo werkt, dan is de gegeven toestemming niet rechtsgeldig omdat dit niet expliciet (genoeg) wordt toegelicht.

Iemand hier ervaring mee? Hoe los je dit op zonder je telefoon te rooten?

Arnoud

Mag de Koninklijke Bibliotheek je website indexeren?

kb-archiveren-websiteKennelijk is de KB weer met een rondje spideren bezig, want van diverse lezers kreeg ik de vraag of ze dat wel mogen, zomaar je website indexeren en in hun archief opnemen. “In het kader van het initiatief van de Koninklijke Bibliotheek (KB) om een selectie van Nederlandse websites te bewaren voor toekomstig onderzoek, willen wij ook uw website archiveren” zo opent de e-mail. Leuk en aardig, maar men werkt met opt-out: reageer je niet op deze mail, dan wordt je website in het openbare archief opgenomen. Eh, wacht, wat?
Het auteursrecht vormt een obstakel als men grote aantallen websites wil archiveren, zo constateert men zelf al op de site. Er is geen wet die de KB toegang geeft tot digitale werken en onduidelijk is of er een auteursrechtelijke uitzondering is die voor haar opgaat.

Recenter dan deze tekst is artikel 16n Auteurswet, dat onder omstandigheden “voor het publiek toegankelijke bibliotheken, onderwijsinstellingen en musea of archieven die niet het behalen van een direct of indirect economisch of commercieel voordeel nastreven” (zoals de KB) toestaat om werken zonder toestemming te reproduceren. Alleen: dat recht is beperkt tot restauratie en veiligstellen van oude werken, en omvat geen publicatie in openbare archieven. Dus dat helpt niet echt.

Toestemming vragen is het veiligste, maar hier geldt de 80-procentregel: 80% van de mensen reageert niet op je vraag. Wat moet je dan?

Om te voorkomen dat het archiveren van websites blijft steken in langdurige administratieve handelingen heeft de KB voor een meer pragmatische benadering gekozen, de opt-out aanpak.

Oftewel: formeel mag het niet, maar we gaan er vanuit dat niemand het een probleem vindt dat de KB dit doet, dus bij deze. Een begrijpelijk standpunt; een perfecte handhaving van het auteursrecht gooit per direct het hele internet op slot.

Wat me dan weer wel opvalt, is dat de meeste klachten van die lezers gaan over het stukje dat daarop volgt:

Eventuele beperkende aanwijzingen in het zgn. robots.txt-bestand zullen we daarbij negeren.

Dit wordt als zeer onbeleefd ervaren. Robots.txt is er niet voor niets, en wie dat negeert is geen nette internetter.

Het argument van de KB lijkt te zijn dat robots.txt een ‘verzoek’ is en geen wet. Ik twijfel daar wel over: het zijn toch gewoon regels die de eigenaar van een website (server) stelt, net zoals “Geen sportschoenen” bij een disco of “Neem een mandje” bij de supermarkt? Waarom vinden we dát regels en robots.txt een verzoek? En waarom hebben we geen moeite met de auteursrechtschending maar wel met de beleefdheidsnormschending?

Arnoud

Mag je gratis betaald internetten met een covert channel?

wifi-hotel.pngEen lezer vroeg me:

Als ik in een hotel wil internetten, moet ik betalen. Maar met tools zoals Iodine of PingTunnel kun je via een oneigenlijke weg alsnog gratis internet op. Is dat computervredebreuk?

Van computervredebreuk is sprake als je binnendringt in een computer. Het is strikt gesproken niet nodig dat je een beveiliging omzeilt, maar in de praktijk komt het daar vaak wel op neer. Het gaat er juridisch om of je ‘wederrechtelijk’ in die computer actief bent, oftewel dingen doet die niet mogen.

Meesurfen met andermans internetverbinding wordt gezien als binnendringen in de router, en daarmee als computervredebreuk. Dat bepaalde de Hoge Raad in 2013. Het binnendringen zit hem hier in het versturen en ontvangen van gegevens op een manier waar je niet toe geautoriseerd bent.

Los daarvan is het strafbaar om hulpmiddelen of gegevens om gratis toegang te krijgen tot betaaldiensten te gebruiken. Hetzelfde geldt voor het aanbieden of bewaren van dergelijke middelen, alleen moet dat dan wel uit winstbejag gebeuren. Een betaalde internetdienst gratis gebruiken lijkt me ook onder dit artikel strafbaar.

Natuurlijk is het maar zeer de vraag of je wordt betrapt met dergelijke diensten. Vrij weinig partijen loggen ICMP of DNS verkeer met het doel om dit soort meeliftdiensten op te sporen. Maar als men het doet én aangifte doorzet, dan heb je een serieus probleem.

Arnoud

Is het eigendomsrecht een probleem op internet? #VrijMoReFi

internetrechtHeel lang geleden, toen bits nog van hout waren, kwam hackervereniging Hack-Tic met De Digitale Stad. DDS streefde naar een laagdrempelig internet met toegang voor iedereen. De opzet was die van een stad: je bezocht cafés om te kletsen of een bibliotheek om wat te lezen, op pleinen ging je met elkaar in discussie en bij het postkantoor ontving en verzond je digitale post. Een hele logische analogie om het concept ‘internet’ te verkopen. De analogie zie je nog steeds terugkomen bij allerlei internet(recht-)discussies: internet is een openbare ruimte of een global village. Alleen met een belangrijk verschil: internet is vrijwel volledig in private handen, in tegenstelling tot de meeste steden. Wat doet dat met het recht?

Recht reguleert in principe alle interacties in de samenleving. Juristen maken dan onderscheid tussen het recht tussen burgers onderling (het civiel of burgerlijk recht) en het recht tussen burger en overheid (bestuursrecht en strafrecht). Een belangrijk deel daarvan is het reguleren van eigendom en wat anderen daarmee mogen. Eigendom is het meest veelomvattende recht dat mensen op zaken kunnen uitoefenen, zo staat in de wet. En dat recht gaat heel ver: je hoeft niets te tolereren met je eigendom, en je hoeft geen reden op te geven waarom niet. Je mag niet voetballen in mijn tuin, gewoon omdat het mijn tuin is. Ksst. Ga weg.

Daarnaast is er de openbare ruimte. Die is van ons allemaal, en de regels die daarvoor gelden zijn die van de overheid. Verkeersregels bijvoorbeeld, maar ook regels over privacy, vrijheid van meningsuiting en gewoon fatsoenlijk gedrag. Allemaal met als doel te zorgen dat we allemaal in die openbare ruimte kunnen zijn met een minimum aan overlast voor elkaar. In de gewone wereld is er natuurlijk veel eigendom – huizen, bedrijfspanden, winkels, ga zo maar door. Maar in de basis is dat allemaal aangesloten op de openbare ruimte. Zonder al te zeer je best te doen, kun je heel lang in uitsluitend openbare ruimte verkeren.

Vroeger had je nog wel het concept van de company town, een dorp dat in eigendom was van een bedrijf. Meestal omdat alle bewoners werkten bij dat bedrijf, en het bedrijf dan als vanzelf ook zorgde voor aanvullende faciliteiten zoals een supermarkt, scholen, kerkgebouwen of recreatie. Volgens mij hebben we dat in Nederland nooit gehad; verder dan het Philipsdorp dat na 1910 in Eindhoven werd gebouwd voor de vele nieuwe werknemers van de gloeilampenfabriek, kom ik niet.

Bedrijfsdorpen waren controversieel omdat een bedrijf ineens gigantische macht krijgt over haar personeel. Om eens wat te noemen: je kunt de huur (inclusief verhoging) gewoon inhouden van mensen hun loon, of je betaalt het loon uit in natura in je café of met bonnen voor je eigen supermarkt. En je kunt mensen aanspreken op onfatsoenlijk of onzedelijk gedrag bij hen thuis, met als machtsmiddel dat je wordt ontslagen op je werk. Natuurlijk, een verhuurder heeft tot op zekere hoogte óók die macht, maar het is voor mensen vaak iets makkelijker om een ander huis te vinden als ze hun werk behouden.

Internet doet me denken aan zo’n bedrijfsdorp, maar dan op nóg grotere schaal. Neem Facebook: je kunt er alles dat je ‘gewoon’ op internet ook kunt, alleen is alles uiteindelijk onder controle en toezicht van één bedrijf. Maar zij zijn natuurlijk niet de enige: eigenlijk is elk forum, elke sociale netwerksite, misschien wel elke website een bedrijfsdorp.

Of is dat overdreven? Een café op de hoek heeft ook huisregels, maar dat noemen we dan nog geen eh cafédorp. Dat zit hem er denk ik in dat er concurrentie is, je kunt naar een ander café. Je gaat niet zomaar naar een andere stad, zeker niet als je dan óók van werkgever moet veranderen. En de arbeidsovereenkomst met zo’n internetbedrijfsdorp is dan het netwerkeffect, waar ik in de vrijmorefi eind maart over schreef. Je kunt niet weg omdat je afhankelijk bent van die plek voor de contacten met anderen.

Waarom is dat erg trouwens, een bedrijfsdorp? Volgens mij zit dat hem in de afhankelijkheidsrelatie die je hebt met een werkgever/verhuurder/supermarktbaas/dominee. Je hele leven staat onder toezicht en controle en op elk punt van je leven kun je door iemand met macht worden aangesproken. Of straf opgelegd krijgen: boete ingehouden op je salaris, teruggezet in functie, privileges ontzegd krijgen of ontslag (en dus verbanning).

Het lijkt de staat wel. Ook daar sta je eigenlijk altijd onder toezicht, en je kunt altijd worden aangesproken door oom agent of tante handhaver. Klopt, maar een verschil is dat de overheid dat doet (althans, zou moeten doen) vanuit het algemeen belang. Als er bijvoorbeeld verkiezingen komen, zorgt de overheid er voor dat iedere partij posters kan aanplakken en kan flyeren in de openbare ruimte. Een werkgever, of meer algemeen de eigenaar van een gebouw of grond, hoeft dat niet. Die kan geplak en geflyer verbieden, of alleen zijn favoriete partij daar ruimte voor geven.

Dat vinden we prima, want er is altijd wel een stuk openbare ruimte te vinden waarin je als concurrerende partij wél jezelf kunt uiten. In een normaal dorp dan – op internet valt dat niet mee. (Wie kent er een blogruimte of forum gehost door een nationale of lokale overheid?) Internet is immers (vrijwel) altijd privaat eigendom, dus je hebt je altijd te houden aan de regels van de eigenaar. Op Facebook is bloot ongewenst. Bij Geenstijl mag je geen privégegevens posten en op weer een ander forum krijg je een ban als je het beheer afzeikt.

Het is die eenzijdigheid die volgens mij het fundamentele probleem is bij bedrijfsdorpen. Je moet leven volgens de moraal van een ander, en je moet diens regels volgen ook al wil jij een andere kant op. Uit het (gewone) recht hebben we die regels vrijwel allemaal geschrapt. Je kunt aardig immoreel en asociaal leven als je wilt. Maar op internet moet je goed zoeken om dáárvoor een plekje te vinden. Wordt het niet eens tijd om dáár wat aan te doen? Om de neutrale regels van de openbare ruimte ook te laten gelden voor internet?

Arnoud