Geldt de Wet Koop op Afstand ook bij een failliet bedrijf?

wegens-omstandigheden-faillietEen lezer vroeg me:

Onlangs zijn diverse winkelketens failliet gegaan. Hun webwinkels zijn nog wel open, vaak wel met waarschuwingen dat ze failliet zijn. Nu vroeg ik me af, als ik daar wat bestel en ik wil het retourneren, kan dat nog gewoon? Of geldt de wet koop op afstand niet meer na een faillissement?

De Wet koop op afstand (iets preciezer: artikel 6:230o BW) kent geen uitzondering voor het geval de leverancier failliet is. Ook de Faillissementswet zegt nergens dat consumentenrechten vervallen als je iets koopt bij een winkel die failliet is. In theorie geldt het recht om binnen 14 dagen je bestelling ongedaan te maken dus ook gewoon bij een failliete webwinkel.

Echter, in de praktijk is dat recht er eigenlijk niet meer. De leveranciers van de webwinkel zullen niet meer leveren, en de kans dat er nog voorraad is waaruit aan jou geleverd wordt, is dus vrij klein. Bovendien heeft de curator weinig reden om jou je geld terug te betalen. Je komt pas aan de beurt als alle grote schuldeisers zijn geweest. Ik zou dit dus alleen nog wagen als ik een achterafbetaaloptie kon vinden.

Volgens de juridische theorie kun je nog betogen dat zulke vorderingen (tot levering van het bestelde) buiten de boedel vallen, omdat ze na het faillissement zijn ontstaan en aangemerkt moeten worden als ‘boedelvorderingen’. Daarvoor is wel vereist dat ze door toedoen van de curator zijn aangegaan, en die lat haal je niet met een gewone bestelling bij een webwinkel.

Arnoud
Mag een apotheek je laten inloggen met je BurgerServiceNummer?

bsnEen lezer vroeg me:

Mijn apotheek biedt de mogelijkheid om online herhaalrecepten voor medicatie aan te vragen. Maar dan moet je inloggen met BSN. Dat mag toch helemaal niet?

De regel bij het BSN is eigenlijk simpel: alleen als in een wet staat dat het voor een specifiek doel mag worden gebruikt, is dat toegestaan. Ander gebruik, hoe handig of makkelijk ook, is eenvoudigweg verboden. En ja, hier staan boetes op sinds 1 januari.

Dat een apotheek het BSN mag gebruiken, staat in de Wet gebruik BSN in de zorg. Doel is te waarborgen dat de in het kader van de verlening van zorg te verwerken persoonsgegevens op die cliënt betrekking hebben. Je wilt immers geen medicatie aan de verkeerde persoon meegeven, of per abuis onthullen wat voor aandoening iemand heeft.

Het daaronder hangend Besluit werkt uit dat bij het identificeren van een klant het BSN mag worden gebruikt. Hierbij kan ik echter niet vinden hoe dat moet, en al helemaal niet in het geval de cliënt zich online meldt. Ik vermoed dus dat het niet mag, omdat er geen wettelijke regeling lijkt te zijn die zegt van wel.

Meer algemeen lijkt het me problematisch, omdat het BSN in het algemeen niet bedoeld is als dossiernummer of administratief kenmerk. Een gebruikersnaam valt daar ook onder. Dit wordt ook zo gemeld door de toezichthouder, de Autoriteit Persoonsgegevens:

De gemeente mag uw burgerservicenummer (BSN) niet gebruiken als briefkenmerk of dossiernummer. De gemeente mag u ook niet vragen om standaard uw BSN te vermelden in brieven die u naar de gemeente stuurt. Daarvoor is het BSN niet bedoeld.

En wat voor een gemeente geldt (hoi Beverwijk en Alkmaar) lijkt me voor een apotheek ook te gelden.

Arnoud

Ik wil niet worden gefilmd bij de cursus!

video-camera-filmen-fotoEen lezer vroeg me:

Mijn werkgever wil dat mijn hele afdeling op training gaat om persoonlijke kwaliteiten te verbeteren. Prima als dat moet, maar nu lees ik dat je bij die training gefilmd wordt en dat we dat met z’n allen terugkijken “om persoonlijke verbeterpunten te herkennen”. Ik heb daar totaal geen behoefte aan. Welk juridisch argument kan ik hiertegen inbrengen? Cameratoezicht mag alleen bij vermoedens van diefstal, had ik altijd begrepen.

Personeel verplichten zichzelf te laten filmen kan alleen als er een zeer zwaarwegend belang is waarvoor de privacy moet wijken. Een vermoeden van diefstal is zo’n zwaarwegend belang, maar niet het enige. Een triviaal ander voorbeeld is een nieuwslezer voor het journaal.

Bij een training kan ik me er iets bij voorstellen dat je wordt gefilmd, dat is nuttig om achteraf te zien hoe je iets deed zodat je ervan kunt leren. Ik denk dus dat je dáár je moeilijk tegen kunt verzetten.

De beelden tonen aan de andere deelnemers vind ik van een andere orde. Is dat nodig voor het eigen verbetertraject? En is dat dan zwaarwegend genoeg om de privacy opzij te mogen zetten?

Enerzijds kun je zeggen, die andere deelnemers waren erbij toen je het deed, dus die weten al wat ze gaan zien. Maar dingen anderzijds, iets terugkijken op een scherm is toch anders dan iets live meemaken. Dus ik denk dat daar net de grens ligt.

Arnoud

Apple moet encryptie-loper maken van Amerikaanse rechter

sleutel-key-encryptie-decryptieIn een rechtszaak waarin FBI eist dat Apple helpt om een iPhone te ontgrendelen, heeft de Amerikaanse overheid een klinkende overwinning behaald. Apple moet speciale software ontwikkelen om het iPhone-kraken te ondersteunen. Dat meldde Webwereld vorige week. De software is aangepaste firmware met als doel een bruteforceaanval op het wachtwoord mogelijk te maken.

De FBI heeft Apples hulp nodig, omdat de iPhone gebruikt is door een schutter in een schietpartij en men hoopt op het toestel bewijs te vergaren. Maar de telefoon is versleuteld, en zonder wachtwoord kom je er dan niet in. Ook Apple niet: er is geen master key of achterdeur ingebouwd.

Men zou natuurlijk het toestel kunnen brute forcen, alleen blokkeert een iPhone na tien pogingen. De eis van de FBI ging dan ook hierover: maak aangepaste firmware die niet na tien pogingen de boel vergrendelt. Zo kan de FBI gewoon alle mogelijke wachtwoorden uitproberen. Opmerkelijk vind ik nog dat de software mag zijn voorzien van een toestelspecifieke koppeling, zodat de FBI dit handige tooltje niet generiek kan inzetten op alle telefoons die ze vanaf nu vinden. Rechter met clue. Uit het bevel:

Apple’s reasonable technical assistance shall accomplish the following three important functions: (1) it will bypass or disable the auto-erase function whether or not it has been enabled; (2) it will enable the FBI to submit passcodes to the SUBJECT DEVICE for testing electronically via the physical device port, Bluetooth, Wi-Fi, or other protocol available on the SUBJECT DEVICE and (3) it will ensure that when the FBI submits passcodes to the SUBJECT DEVICE, software running on the device will not purposefully introduce any additional delay between passcode attempts beyond what is incurred by Apple hardware.

Het is in zoverre een noviteit dat het met versleutelde telefoons nog nooit geprobeerd is. Maar op zich heeft het een basis: de rechter kan nu ook al fabrikanten van apparatuur verplichten mee te werken aan het openen, ontgrendelen en dergelijke daarvan. Punt was alleen altijd dat dat meestal wat makkelijker was; een slotenmaker kan een loper hebben, een autofabrikant weet hoe de motorkap open moet en als dat alles faalt dan is er altijd wel iemand die zijn weg weet met een lasbrander. Het probleem is hier redelijk acuut, omdat er niemand anders is dan Apple die in staat is deze beveiliging te doorbreken.

Dit is dus niet hetzelfde als een achterdeur moeten inbouwen in de encryptie, iets dat de FBI al een hele tijd wil. Het is een tussenoplossing die schippert tussen de belangen van Apple en die van de opsporingsdiensten. Ik ben heel benieuwd of Apple daadwerkelijk met dergelijke software komt.

Arnoud

Zit er auteursrecht op moppen(-collecties)?

mop-grapEen lezer vroeg me:

Ik wil een app maken met (onder meer) moppen erin. Kan ik die zo overnemen van bestaande moppensites? Iedereen neemt het van elkaar over volgens mij, maar overal staat wel steeds “copyright” bij. En oh ja, moet ik me zorgen maken over seksgrappen als minderjarigen mijn app gebruiken?

Een mop kan auteursrechtelijk beschermd zijn, maar dat recht ligt dan bij de bedenker ervan. Van de meeste moppen weet niemand wie de bedenker is, dus daar zou ik geen probleem in zien. Je kunt ze eventueel wat aanpassen (Sam en Moos worden Jan en Piet, zoiets).

Bij langere of actuele moppen zie je vaak dat ze uit een voorstelling van een cabaretier zijn overgetypt, dat zou ik dus even nagaan en die dan niet gebruiken. Hetzelfde geldt als de mop duidelijk als eigen werk wordt gepresenteerd (en dat geloofwaardig overkomt, natuurlijk).

Een moppensite kan rechten claimen op hun collectie. Je mag die niet volledig overnemen. Wat ik zou doen, is van meerdere sites steeds een paar moppen selecteren en zo je eigen collectie maken. En dan dus even namen en zo veranderen en de moppen van cabaretiers eruit halen.

Leeftijd is in principe niet nodig. Alleen bij seksuele grappen zou je een 18+ waarschuwing kunnen tonen. Het is strafbaar om minderjarigen aanstootgevend materiaal te geven, en dat kan ook tekst zijn. Maar het moet wel een héél grove mop zijn om hieraan te komen. Dus juridisch geen probleem, maar niet iedereen zit te wachten op seksgrappen dus gebruik toch de categorie 18+.

Alvast eentje voor de collectie. Zegt het ei: ik wou dat ik advocaat was. Zegt de banaan: ik wou dat ik rechter was. Jullie nog publiekdomeine aanvullingen?

Arnoud

Is de livestream met mijn interview auteursrechtelijk beschermd?

microfoon-afluisteren-interviewEen lezer vroeg me:

Ik verzorg livestreams met grappig (bedoeld) commentaar op nieuws en dergelijke. Ook interview ik zo allerlei mensen die in mijn dorp in het nieuws zijn. Nu hoorde ik laatst dat ik dan geen auteursrecht heb, omdat dat alleen geldt voor opgenomen werk. Klopt dat?

Het is in Nederland (en in Europa) geen eis dat een werk moet zijn vastgelegd voordat je er auteursrecht op hebt. Voor auteursrecht moet je werk origineel en creatief zijn, maar dat kan ook best bij een mondelinge improvisatie of een spontaan interview waar geen opname van wordt gemaakt.

In de VS ligt die eis anders: daar moet een werk zijn vastgelegd in any tangible medium of expression (17 USC 102). Een mondelinge uitspraak is dus niet auteursrechtelijk beschermd. Het moet kunnen worden gereproduceerd, bijvoorbeeld vanaf een harddisk. Zelfs het werkgeheugen van een computer is al genoeg. Een livestream zou daar dus in principe gewoon beschermd moeten zijn omdat deze via een “tangible medium” verzonden wordt.

Iets lastiger ligt de vraag bij wie het auteursrecht op een interview ligt, zeker als dat een mondeling interview is. Het auteursrecht ligt immers bij de partij die de creativiteit inbrengt, en dat zal eerder de geïnterviewde zijn dan de journalist. Bij een geschreven interview is nog te verdedigen dat uiteindelijk de journalist er het totaalwerk van maakt, door uitspraken bij te schaven en alles bijeen te brengen, maar bij een mondeling interview dat live wordt uitgezonden, heb je dat niet.

Arnoud

Franse Facebookgebruikers mogen in Frankrijk rechtszaak voeren over terms of use

facebook-dislike-like.pngEen Franse Facebook-gebruiker wiens account werd geblokkeerd na het plaatsen van een naaktafbeelding, mag het sociale netwerk in Frankrijk voor de rechter slepen. Dat meldde Nu.nl vorige week. Facebook had in eerste instantie gesteld dat alleen de Californische rechter bevoegd is zo’n geschil te horen, omdat dat nu eenmaal in de TOU staat. Maar de Franse hogerberoeprechter oordeelt anders.
De gebruiker is een Parijse leraar die linkte naar een artikel over de schilder Gustave Courbet, en daarbij een foto van een naaktschilderij toonde. Facebook zag dit als overtreding van de TOU en blokkeerde zijn account. De leraar maakte bezwaar, wat uiteraard weinig uithaalde, en stapte naar de (Franse) rechter.

Daar was Facebook het mee oneens: in de Terms of Use van het netwerk staat duidelijk dat alleen de Californische rechter bevoegd is bij geschillen. Maar zowel in eerste instantie als in hoger beroep veegt de Franse rechter dat van tafel. In het Europese consumentenrecht is het een vrij uitgemaakte zaak dat je de toegang tot jouw rechter niet kunt ‘wegtekenen’ met een contract. De rechtbank voor jouw woonplaats is eigenlijk altijd bevoegd. En dat geldt dus ook wanneer het gaat om internetdiensten.

Inhoudelijk is er dus nog niets beslist, het enige dat we nu weten is dat Facebook met haar TOU niet de consumentenrechten opzij kan zetten. Dat heeft een redelijk juridisch ‘duh’-gehalte, maar het is toch fijn om te weten. De volgende slag gaat zijn of Facebook haar (Amerikaans-morele) regels mag opleggen ten koste van wat in andere landen gebruikelijk is. Naakt, en zeker in de kunst, is in Europa vrij normaal. Amerikanen zijn zo preuts als wat – een tepel is eigenlijk al bizar, toon liever een machinegeweer of een afgehakt hoofd.

Op zich zou je zeggen, het is Facebooks netwerk dus hun regels. Maar Facebook is wel iets meer dan een dorpscafé waar de eigenaar wat rare opvattingen heeft. De discussie hebben we al vaker gehad – wanneer moet een internetdienst zich conformeren aan de mores van een land, in plaats van andersom. Ik ben heel benieuwd hoe dit uit gaat pakken, want het zou een interessant precedent zijn. Er is immers niets illegaals aan de uitingen, noch in de VS noch in Frankrijk. Het zou dus zuiver gaan over “mag Facebook haar eigen regels stellen”, en die had ik nog niet eerder gezien.

Arnoud

Google’s AI wordt aangemerkt als ‘bestuurder’ onder Amerikaanse Wegenverkeerswet

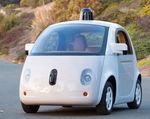
google-zelfrijdende-autoNou nou, poe poe, de Amerikaanse National Highway Traffic Safety Administration heeft Google’s zelfdenkende auto-OS aangemerkt als de ‘bestuurder’ in de zin van de Federal Motor Vehicle Safety Standards, zeg maar het Reglement Voertuigen en Verkeerstekens. Dat meldde Mashable vorige week. Maar betekent het dus dat het ding zelfstandig de weg op mag? Nou nee, bepaald niet.
Google had de NHTSA gevraagd hoe hun autonome auto binnen de Amerikaanse regels voor auto’s op de weg zouden passen. Men wil immers met die dingen de weg op, en net als bij ons geldt in de VS dat dat alleen mag als je aan alle wettelijke eisen voldoet.

In hun reactie concludeert de toezichthouder inderdaad dat het prima past binnen de wet om de AI van zo’n zelfrijdend voertuig als “bestuurder” aan te merken.

Echter, het gaat daarna meteen al fout want wie er ook bestuurder is, het voertuig moet blijven voldoen aan de wettelijke eisen. Zo moet er een hand- of voetrem in een auto zitten, maar een AI heeft hand noch voet. Dat gaat dus mis. Ook gaat het mis bij de snelheidsmeter en de indicatielampjes voor knipperlichten en dergelijke, die moeten “zichtbaar” zijn voor de bestuurder en het is onduidelijk of de AI wel kan zien in de zin van de wet. En zo gaat het nog even door.

Uiteindelijk is de conclusie inderdaad dat de AI gezien kan worden als bestuurder, maar dat de toezichthouder niet bevoegd is om dan allerlei regels maar aan te passen zodat het werkbaar wordt voor deze kunstmatige intelligentie. Google moet maar bij een ander loket vragen om vrijstelling van deze wettelijke eisen. Dit nog geheel los van de vraag wie er aansprakelijk is bij een ongeval. Dat is normaliter namelijk de bestuurder, maar dat kan natuurlijk niet bij een AI. Die vraag valt echter buiten de bevoegdheid van de NHTSA. Dus vandaar, nou nou, poe poe.

Nee, wat mij betreft is Nederland verder: de RDW mag ontheffing verlenen voor zo ongeveer alle regels uit het RVV voor zelfrijdende auto’s,

voor zover en voor zolang dat nuttig is voor het testen van verder geautomatiseerde functies in voertuigen en het daarmee ervaring opdoen in het verkeer.

Dat maakt het een heel stuk makkelijker voor de praktijk. Maar waarom is dat Amerikaanse bericht nieuws en dat Nederlandse niet?

Arnoud

Mag een museum oude computervirussen tentoon stellen?

oud-virus-drop-charactesHet Internetarchief heeft een collectie van virussen en andere ‘schadelijke’ software gepubliceerd die in 1980 en 1990 werd verspreid, meldde Nu.nl vorige week. Sommige van die virussen herinner ik me ook nog wel – ja, ik word oud. Vooral die ene waarbij ineens letters verticaal omlaag vielen, maar die zie ik er dan net weer niet tussen. Maar goed, juridische blog: mag dat?
Het is natuurlijk strafbaar om gegevens zoals software te verspreiden die “zijn bestemd om schade aan te richten in een geautomatiseerd werk” (art. 350a Strafrecht), en vrijwel elk virus, worm of Trojan valt daaronder. Vroegâh stond er bij dat wetsartikel nog “door zichzelf te vermenigvuldigen”, zodat Trojans er niet onder vielen en je zelfs bij gewone virussen vraagtekens kon hebben (moet de schade komen door het vermenigvuldigen, hoe dan). Maar goed, dat is gefixt.

Er is een uitzondering op dit verspreidingsverbod, lid 4:

Niet strafbaar is degeen die het feit, bedoeld in het derde lid, pleegt met het oogmerk om schade als gevolg van deze gegevens te beperken.

Deze uitzondering is toegevoegd om ervoor te zorgen dat virusonderzoekers legaal hun bevindingen met elkaar kunnen delen. Soms moet je daarvoor ook immers viruscode aan elkaar geven, en dat zou toch niet strafbaar moeten zijn. Een museum heeft echter niet het oogmerk om “schade te beperken”, dat wil gewoon laten zien hoe die virussen eruit zagen.

Het “Malware Museum” heeft een andere oplossing gevonden – de code is gedeeltelijk onschadelijk gemaakt, ongeveer zoals je zou doen met een oud geweer voordat je het tentoon stelt. Zo’n aangepaste versie zou dan niet meer zijn “bestemd” om schade aan te richten, zodat je in principe niet meer strafbaar bent. Maar het zou er voor mij wel vanaf hangen hoe eenvoudig die aanpassing ongedaan te maken is. Hoewel? Iedere virusscanner is toch in staat om dit oud grut tegen te houden?

Arnoud

De iPhone 6 kan onbruikbaar worden door reparatie buiten Apple om

brick-baksteen-tabletBezitters van een iPhone 6 kunnen te maken krijgen met een foutmelding die de smartphone volledig onbruikbaar maakt, las ik bij Nu.nl. Dat gebeurt als de iPhone is gerepareerd buiten Apple om. Volgens Apple is er niets aan deze fout te doen en moet je een nieuwe iPhone kopen. Bewuste truc of een domme fout waar Apple zelf ook niet uitkomt?

De foutmelding, “error 53“, wordt gegeven als bij een ongeautoriseerde reparatie onderdelen worden vervangen. Hierdoor raakt de vingerafdrukherkenning in de war en stapt het toestel volledig over op een imitatie van een baksteen.

Het gebeurt alleen bij iOS 9, zodat mensen met een eerder gerepareerd toestel dit pas ontdekken na een software-upgrade. En volgens Apple is er niets aan te doen. De reden daarvoor kan ik niet achterhalen, je zou denken dat de fabrikant toch in staat moet zijn om de software te resetten of die vingerafdrukherkenning even uit te schakelen?

De juridische vraag: mag Apple dit laten gebeuren? Je zou zeggen dat een telefoon die een baksteen nadoet, niet meer conform de toegezegde verwachtingen is. Daarmee is de winkel waar je de telefoon kocht, dus verantwoordelijk voor gratis herstel of vervanging.

En nee, “een derde heeft het toestel hersteld” is hier in principe geen geldig antwoord op. Conformiteit vervalt niet als er ongeautoriseerde veranderingen aan je toestel worden verricht – tenzij de verandering zelf de schuld is van het conformiteitsgebrek. Blaast een te krachtige batterij je moederbord op, dan is dat natuurlijk geen fout van de leverancier van de telefoon.

Hier ligt het tricky. Enerzijds lijkt de fout te herleiden tot onderdelen van derden. Mogelijk dat de vingerherkenning iets doet met serienummers van onderdelen, en als die veranderen dan gaathet mis. Anderzijds voelt het onlogisch dat een toestel zó volledig op slot gaat, zeker als je bedenkt dat het bij versie 8 van het besturingssysteem geen ernstig probleem was. Dan ga je toch denken, er is iets in iOS 9 gebeurd waardoor het nu ineens wel een probleem is, en dan zou een fix vanuit Apple toch wel in de rede liggen.

Het komt natuurlijk heel erg over als een truc van Apple om mensen geen reparaties bij derden meer te laten doen. Maar het zou zomaar kunnen dat het bedrijf ook werd verrast door de fout, en oprecht nog even geen snelle fix heeft. Of het ís niet oplosbaar – die vingerafdruksensor werkte inderdaad ergens met serienummers en verslikt zich zo keihard in het nieuwe nummer dat het ding de geest geeft. Wat moet Apple dan? Of is dát dan juist het conformiteitsgebrek? Voldoet een telefoon niet aan de verwachtingen als er geen third-party vervangingshardware in kan?

Arnoud