Zijn vergunningsloze taxi’s echt anders wanneer je ze per app bestelt?

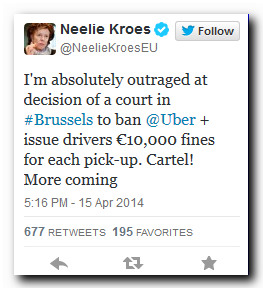
kroes-tweet-uberNeelie Kroes is boos, meldde de NOS. De eurocommissaris vindt het belachelijk dat taxidienst Uber is verboden in Brussel. De Belgische rechter had Uber verboden haar “UberPop” dienst aan te bieden, omdat ze in strijd met de Belgische taxiwetgeving rijdt. Zo had men geen taxivergunning, toch een vrij basaal iets als je met taxi’s gaat rondrijden.

Eerder schreef de NOS al dat Uber ook bij ons de wet overtreedt. En de reden is heel simpel: de taxibranche is sterk gereguleerd. Je mag beroepsmatig geen mensen vervoeren tegen betaling, staat in de Wet personenvervoer 2000. En een taxivergunning krijgen (of een vergunning voor een taxicentrale) is niet eenvoudig te krijgen.

Uber had die vergunning niet, dus dan ligt het voor de hand dat er een verbod komt als de welvergunninghebbende concurrenten dat bij de rechter gaan eisen. Dat is immers het hele punt van vergunningen. De boosheid van Kroes verbaast me dan ook een beetje. Is dit zó bijzonder, dat de rechter een vergunningsloze taxicentrale verbiedt?

Ja, ik snap best dat die wet niet geschreven is voor het soort luxe bakken dat je via Uber kunt laten voorrijden. Dat gaat om snorders en vage figuren die nietsvermoedende toeristen op de Dam oppikken en 50 euro laten betalen voor een rit naar het Rembrandtplein. Uber is hip en heeft een app, bovendien is het peer-to-peer, dat is volstrekt iets anders dan .

Toch? Is het wérkelijk archaïsch om te zeggen, taxi’s moeten een vergunning ook al gaat het per hippe app? Ik ben alleszins voor innovatie, maar we weten uit het verleden dat de taxibranche zonder regulering volloopt met slechte kwaliteit dienstverleners. Dus dan maar een vergunning, net zoals dat bakkers aan hygiëne-eisen moeten voldoen. We willen geen bakkers met vies brood, en geen vervelende taxichauffeurs met slechte auto’s. Of is het genoeg dat Uber met reviews werkt zodat het systeem zichzelf reguleert?

Arnoud

Vodafone dringt proxy op aan gebruikers, mag dat?

vodafone-proxyKlanten van Vodafone klagen dat internetpagina’s traag laden, omdat Vodafone pagina’s laadt via een proxy. Dat meldde Tweakers gisteren. De proxy is opmerkelijk omdat deze webpagina’s aanpast, wat niet uit te zetten is. Plaatjes worden op een lelijke manier verkleind, en met een vaag scriptje is dat dan weer ongedaan te maken. Weinig mensen worden hier vrolijk van. En als je als juridisch techneut ergens niet vrolijk van wordt, dan vraag je jezelf af: mag dat?

Een boze techneut bij Stackoverflow niet heel gelukkig van deze oplossing:

What it does is to have a proxy recompress all images you fetch smaller by default (making image quality significantly worse). Then it crudely injects a script into your document that adds an option to load the proper image for each recompressed image. Unfortunately, since the script is a horribly-written 1990s-style JS, it craps all over your namespace, hijacks your event handlers and stands a high chance of messing up your own scripts.

Toen KPN het ooit in z’n hoofd haalde om te gaan kijken naar pakketjes, leidde dat tot een Wet netneutraliteit waarin stond dat providers geen dataverkeer mogen filteren of blokkeren (behalve om een paar technische redenen). Maar in diezelfde wet staat nóg een interessant artikel, namelijk artikel 11.2a Telecommunicatiewet:

De aanbieder van een openbaar elektronisch communicatienetwerk en de aanbieder van een openbare elektronische communicatiedienst onthouden zich van het aftappen, afluisteren of anderszins onderscheppen of controleren van de communicatie via een openbaar elektronisch communicatienetwerk of openbare elektronische communicatiedienst en de daarmee verband houdende gegevens(…)

Dit artikel staat los van waar KPN destijds van beschuldigd werd, namelijk het aftappen of beluisteren van gesprekken en communicatie tussen personen. Daarvoor was hun packet inspection niet deep genoeg, oordeelde het OM destijds. Hier wordt nu een aparte norm geïntroduceerd: blijf van de communicatie af. En nee, Vodafone luistert of onderschept ook geen communicatie. Maar er staat ook nog “controleren” bij, en een proxy die webpagina’s herschrijft zou ik toch wel een controledinges willen noemen. Alleen gaat dit artikel primair over bescherming van de privacy van de eindgebruiker, en je kunt veel zeggen over herschrijvende proxies maar de privacy schenden doen ze niet. Dus is dit wel het soort ‘controle’ dat de wet bedoelt?

Bij invoering van dit wetsartikel is nog gezegd:

Belangrijk op te merken is dat zowel artikel 7.4a als artikel 11.2a Tw (zie met name tweede lid, onder b en c) er niet aan in de weg staan dat een aanbieder zijn netwerk en diensten op een «normale» manier beheert. Zo mag, ook in het kader van artikel 11.2a Tw (zie tweede lid, onder c), een aanbieder van een netwerk om te beoordelen of zijn netwerk goed is gedimensioneerd of dat wellicht uitbreiding nodig is de diverse verkeersstromen die over dat netwerk worden afgewikkeld in kaart brengen.

Dit wijst erop dat het niet per se gaat om élke vorm van aftappen, kijken of controleren maar alleen op de “niet normale” manier (en ik weet ook niet waarom Kamerstukken dat met «» ipv “” markeren). En de normaliteit moet je dan beoordelen vanuit het belang van de eindgebruiker, met name zijn privacy.

Het artikel noemt nog vier uitzonderingen:

  1. de betrokken abonnee voor deze handelingen zijn uitdrukkelijke toestemming heeft gegeven;
  2. deze handelingen noodzakelijk zijn om de integriteit en de veiligheid van de netwerken en diensten van de betrokken aanbieder te waarborgen;
  3. deze handelingen noodzakelijk zijn voor het overbrengen van informatie via de netwerken en diensten van de betrokken aanbieder, of
  4. deze handelingen noodzakelijk zijn ter uitvoering van een wettelijk voorschrift of rechterlijk bevel.

Geen van deze vier lijkt me van toepassing. Er is geen toestemming, de integriteit van het netwerk komt niet echt in gevaar als je webpagina’s doorgeeft, technisch noodzakelijk is het ook niet echt en een wet die dit verplicht is er ook al niet. Nou ja, heel misschien als je zegt “ons netwerk is zó krap dat we echt alle plaatjes moeten reduceren in formaat anders werkt internet gewoon niet”. Dat zou het legaal maken, maar marketingtechnisch lijkt me dat geen handig standpunt om in te nemen.

Dus mja. Het valt letterlijk onder het wetsartikel, maar volgens mij is dat hier niet voor bedoeld. Een ander artikel weet ik zo niet. Het voelt wel buitengewoon storend dát er geen wetsartikel zou zijn tegen zo’n rare actie.

Arnoud

Mag ik mensen laten checken of hun OpenSSL aan Heartbleed lijdt?

heartbleed-bug-openssl-securityEen kritieke bug in beveiligingssoftware OpenSSL heeft het jarenlang mogelijk gemaakt om wachtwoorden en andere geheime data van servers te achterhalen. Voor hackers, maar ook de NSA, zo is gebleken. De pijnlijke fout, die Heartbleed is genoemd, is zeer wijdverspreid. Logisch dus dat mensen nu tools ontwikkelen om te zien of een site kwetsbaar is. Maar mag dat eigenlijk wel?

De kwetsbaarheid in de OpenSSL software zit hem in een stukje code dat wordt gebruikt om een beveiligde verbinding ‘open’ te houden. Om dat te doen, stuurt de client periodiek een signaal naar de server, die dan een korte reactie geeft. Een soort meten van de hartslag van de server; leeft hij nog? De reactie bestaat uit een kopie van het signaal, oftewel je herhaalt als server wat de client net tegen je zet (“Hallo?” “Hallo!” zeg maar).

Bij dat signaal staat hoe lang het is. En het probleem is dat de server dat opgegeven aantal bytes terugstuurt, ongeacht hoe lang de boodschap feitelijk was. Zeg je dus “64Hallo?” dan krijg je 64 tekens terug, waarvan de eerste vijf “Hallo?” zijn en de rest wat er toevallig in het servergeheugen staat. Dat kan dus van alles zijn, inclusief wachtwoorden en sessie-tokens van anderen. Zie ook deze xkcd. Daar gaat mijn hart ook wel even van bloeden ja.

Je site testen of deze kwetsbaar is, is dus zeer verstandig. Daar zijn tools voor, en natuurlijk is het volstrekt legaal dat te doen op je eigen site. Maar een hoop mensen willen ook testen of andere sites kwetsbaar zijn, bijvoorbeeld omdat ze daar hun webmail of andere belangrijke diensten hebben ondergebracht. Of omdat ze journalistiek nieuwsgierig zijn. Of omdat ze in willen breken. En daar ga je dan, juridisch: mág dat dan wel, andermans site testen op deze veiligheid?

Testen van een kwetsbaarheid is in theorie te zien als computervredebreuk. Het is van dezelfde orde als testen of iemands achterdeurslot met een balpen te openen is. Je dringt binnen in de server en verschaft je toegang tot gegevens waarvoor je niet geautoriseerd bent. Het gaat iets verder dan een portscan, waarbij je immers alleen maar legale verzoeken doet aan de server (“Dag, doet u aan POP3 of NTP?”) en de informatie die je dan krijgt, gebruikt om in te breken. Het testen op de Heartbleed-fout levert je meer informatie op dan de bedoeling is. Dus formeel ben je strafbaar.

Gezien de grote impact van de fout denk ik toch dat dit juridisch niet bezwaarlijk moet zijn. Wel moet je een duidelijk belang hebben bij het testen van die site én de beheerders op de hoogte stellen van de fout. Misbruik maken van de gevonden gegevens maakt het echt strafbaar.

Natuurlijk kun je zeggen, het is niet jouw taak om andermans websites te testen. Dat moeten ze zelf doen. Dat is ook zo. Alleen het teleurstellende feit is dat veel mensen dat gewoon niet dóen. En omdat ze daarmee ánderen in gevaar brengen (in tegenstelling tot dat achterdeurslot, waar ze alleen zelf last van hebben) vind ik het maatschappelijk verantwoord om dan toch aan de bel te trekken: “hoi, je bloedt andermans gegevens, dóe iets”.

Diverse mensen vroegen me ook of ze een site mogen opzetten die onderzoekt of een gegeven website kwetsbaar is (zoals Filippo). Ik denk dat dat wel mag, mits je de tool maar zo voorzichtig mogelijk opzet. Het liefst zegt hij alleen “ja/nee”, een datadump van wat de server lekt (bloedt?) laat zien, gaat echt te ver. En je zou nog een vertraging in kunnen bouwen. Eén site testen prima, twee of drie nou vooruit, maar wie twintig sites achter elkaar gaat testen is een beetje raar.

Helemaal netjes zou zijn dat je zegt, installeer eerst een bepaald bestandje op je website met een unieke naam, en dan controleert of dat bestandje bestaat op die website voordat je de test uitvoert. Dan weet je zeker dat de gebruiker aan de website gelieerd is. Maar dat voelt wat zwaar voor één korte test.

Arnoud

Vijf juridische mythes die nu echt eens naar de prullenbak moeten

mythe-verhaalMet enige regelmaat wind ik me op over juridische mythes en verhalen die ik her en der tegenkom op internet. Vandaag eens een poging er een paar te weerleggen.

Nederlands recht geldt niet vanwege je domeinnaamextensie Zo simpel ligt het niet. Een website valt onder Nederlands recht wanneer de site zich richt op Nederland. Dat is een afweging gebaseerd op een optelling van factoren. De extensie kán een factor zijn, maar weegt niet zwaar: niemand kan serieus ook maar één seconde beweren dat Bol.com niet onder Nederlands recht zou vallen met haar boekwinkel.

Hetzelfde wordt wel beweerd op basis van de locatie waar de servers staan. Het criterium blijft echter hetzelfde voor de wet. Richt je site zich op Nederland, dan val je onder Nederlands recht. Je bent nu echter óók onderworpen aan het recht van het land waar je server staat.

Je bent niet aansprakelijk voor auteursrechten zolang je maar meteen ingrijpt na klachten Deze mythe heeft een kern van waarheid: een tussenpersoon die een klacht krijgt over auteursrechtschendingen door een van zijn gebruikers, ontloopt financiële aansprakelijkheid als hij direct ingrijpt. Maar wie zelf iets publiceert, is geen tussenpersoon. Het is al discutabel of een forumeigenaar een ’tussenpersoon’ is.

Hoofdregel uit de auteurswet is dat wie rechten schendt, de schade moet vergoeden. Ook als hij dat zonder commercieel oogmerk deed. Ook als hij niet wist wie de rechthebbende was. Ook als de rechthebbende niet eerst eist dat de foto of tekst wordt verwijderd. Ook als het origineel zonder watermerk online staat. Ook als de naam van de rechthebbende er niet bij stond of er geen “Alle rechten voorbehouden” bij staat. Ook als.. nou ja, u snapt het punt.

EULA’s zijn niet rechtsgeldig Een EULA is een overeenkomst voor (eind-)gebruikers van software of internetdiensten. Daar is juridisch weinig spannends aan, dus in beginsel is dat gewoon rechtsgeldig. Natuurlijk moeten die voorwaarden wel tijdig zijn gemeld aan de gebruiker (voor of bij het sluiten van de overeenkomst) en wel zodanig dat de gebruiker deze kan opslaan of printen. Inhoudelijk mogen de voorwaarden niet onredelijk bezwarend zijn, maar zeggen dat daarom categorisch álle EULA’s niet rechtsgeldig zijn, gaat te snel.

Deze mythe komt denk ik voort uit juridische analyses waarbij een EULA niet te lezen was tot na aankoop (de shrinkwrap- of krimpfolielicentie); dat is natuurlijk niet rechtsgeldig. En er is in het Amerikaans recht de constructie van het contract of adhesion, waarmee een opgedrongen contract eerder aanvechtbaar is. Die constructie bestaat bij ons niet.

Akkoord vragen op privacyverklaringen Nee. Houd daarmee op. Een privacyverklaring legt uit wat je doet en waarom, maar kan geen basis zijn óm iets te mogen doen. Je moet toestemming hebben (en die kun je niet opeisen in een privacyverklaring of algemene voorwaarden), of je moet je kunnen beroepen op “uitvoering van de overeenkomst” of een eigen dringende noodzaak. En in die beide gevallen is toestemming vragen overbodig.

E-maildisclaimers Onzin. Echt onzin.

Weten jullie er nog meer?

Arnoud

Nederland moet downloadverbod invoeren van Europese Hof

youwouldntdownloadverbod.pngNederland moet een downloadverbod invoeren. Dat bepaalde het Europese Hof van Justitie in een al lang verwacht arrest. Iets juridischer: Nederland moet haar thuiskopie-uitzondering beperken tot het maken van kopieën uit legale bron. Daarmee is er geen grond meer in de Auteurswet om een download uit illegale bron te rechtvaardigen. Auw.

Dit arrest is het eindresultaat van een al jaren slepend conflict tussen de stichting Thuiskopie en een aantal elektronicaproducenten. Deze bedrijven moeten de thuiskopieheffing als prijsverhoging op hun producten rekenen (hoewel deze uiteindelijk aan de consument worden doorberekend), zodat rechthebbenden worden gecompenseerd voor kopieën die mensen thuis maken van bijvoorbeeld films of televisieprogramma’s. Die regeling is ooit aangenomen omdat consumenten met steeds meer apparaten konden kopiëren (videorecorder, cassettebandje, camcorder) en het niet wenselijk was dat auteursrechthebbenden “achter de voordeur” gingen handhaven.

Het grote discussiepunt in dat conflict was hoe daarbij om te gaan met downloads uit illegale bron. Je kunt zeggen: reken daar gewoon ook een thuiskopievergoeding voor, dan hoeven we geen consumenten lastig te vallen met rechtszaken. Maar dan wordt de thuiskopieheffing natuurlijk wel iets hoger. Ook kun je zeggen: illegaal is illegaal, dat mag niet dus daar hoeft geen rekening mee te worden gehouden bij de thuiskopieregeling. Dat moet bij de rechter worden aangepakt, met schadevergoedingen of strafrechtelijke vervolging. Maar daarbij raak je dan weer aan de privacy van mensen bij de handhaving, plus hoe wéét je dat mensen illegaal kopiëren? En als er niet te handhaven is, dan is een thuiskopievergoeding wellicht beter dan niets.

Het Gerechtshof Den Haag bepaalde in 2010 nog dat downloaden uit illegale bron onder de thuiskopie-regels viel, met als argument met name dat er niet stáát in de wet dat je alleen uit legale bron mag thuiskopiëren of downloaden. Ook uitspraken van de minister begin jaren nul dat dit wenselijk was omdat de consument niet goed kan zien wat een legale of illegale bron is, wogen daarbij mee. En dan kom je bij de rechtszekerheid: als de wet het niet verbiedt en autoriteiten zeggen dat het mag, dan kan de rechtbank niet zomaar ineens zeggen dat het toch niet mag.

De Hoge Raad kon het Hof een heel eind volgen maar besloot toch het Europese Hof te raadplegen: hoe zit het nu? Want onze thuiskopieregel is in de Europese auteursrechtenrichtlijn terecht gekomen, en moet dus vanuit het Europese recht worden uitgelegd.

Het Hof van Justitie begint met vast te stellen dat het Europese auteursrecht vereist dat de wettige belangen van de rechthebbende niet onredelijk worden geschaad. Vanuit dit strikte standpunt wordt dan het effect van onze ‘brede’ thuiskopieregeling afgeschoten: het is niet de bedoeling dat onze wet rechthebbenden verplicht

om de rechtsschendingen te gedogen waarmee de vervaardiging van privékopieën gepaard kan gaan.

Daarmee kan een rechthebbende namelijk niet meer in rechte optreden tegen de maker van zo’n illegale kopie. Derhalve is onze wet in strijd met het Europese recht.

Wat nu? De Auteurswet zal moeten worden aangepast, wat in feite neerkomt op iets van “van een legaal verkregen exemplaar van het werk” in artikelen 16b en 16c Auteurswet. Een kleine aanpassing maar met grote gevolgen: downloaden vanaf Usenet (nieuwsgroepen) of peer-to-peer netwerken, of gewoon vanaf een website, is daarmee dan onrechtmatig en auteursrechthebbenden kunnen dan optreden tegen iedereen die dat doet. Ook als je het als consument doet zonder winstoogmerk en ook als het werk nog lang niet in Nederland verkrijgbaar is.

Het kabinet zegt dat dit verbod per direct in werking is getreden. Het argument hiervoor is dat de wet immers niet expliciet zegt of het wel of niet mag. Met deze uitspraak is er echter maar één uitleg van de wet: het mag niet. Zit wat in, maar het Hof heeft geoordeeld dat onze wet wél illegaal downloaden toestaat (en dat die wet dus opnieuw gemaakt moet). En iets principiëler, een wet die strijdig is met een richtlijn, is niet automatisch ongeldig (HvJ Adeneler-arrest). De wet blijft staan maar de Staat is schadeplichtig voor de schade die rechthebbenden lijden totdat de wet is gecorrigeerd. (Maar Arnoud, bij de bewaarplicht zei je nog dat die mocht worden genegeerd ondanks dat onze wet formeel blijft staan? Klopt, maar daarbij zouden bedrijven gedwongen worden grondrechten van burgers te schenden. En grondrechten winnen het van wetten.)

Hoe dan ook, de grote vraag is nu: wat gaan rechthebbenden (hoi Tim) straks doen met de nieuwe wet? Brein’s strategie is altijd geweest om tussenpersonen aan te pakken, dat is voor hen een stuk kostenefficiënter dan een kwart van alle Nederlandse huishoudens individueel aanpakken. Maar na de uitspraak in de Pirate Bay-blokkade ligt het wellicht alsnog meer voor de hand een aantal downloaders te gaan aanpakken pour encourages les autres.

Zou het werken? Natuurlijk zijn er proxies en vpn’s te over. Maar hoe veel van die 1,5 miljoen huishoudens snappen die?

Arnoud
Mag je andermans stamboom overnemen onder auteursrecht of databankrecht?

stamboom-genealogie.pngHet maken en publiceren van stambomen blijft een onderwerp met lastige juridische vragen. Met name waar het gaat om gebruik van gegeven die anderen hebben verzameld.

Het verzamelen van brongegevens voor een stamboom is een tijdrovend werk. Hergebruik van andermans gegevens is daarentegen buitengewoon eenvoudig, zeker als alles gewoon op internet staat. Niet zo gek dus dat iemand die stamboomgegevens heeft verzameld, het niet leuk vindt als een ander die gebruikt.

Toch is daar juridisch wat tegen doen, niet eenvoudig. Het meest voor de hand liggende recht, het auteursrecht, gaat eigenlijk niet op bij stambomen. Voor auteursrecht moet je creatieve arbeid hebben verricht. En hoewel het verzamelen en combineren van gegevens veel arbeid is, is die arbeid niet creatief. Feiten op een rijtje zetten en de juiste combinaties maken levert dus geen auteursrechtelijk beschermd werk op.

Dit bleek uit een onlangs gepubliceerd vonnis. In deze zaak spande de verzamelaar van een uitgebreide stamboom aan gegevens een rechtszaak aan tegen een ander die delen daaruit op een genealogie-website had geüpload. De claim werd afgewezen, want

een stamboom betreft immers een opsomming van gegevens die vaststaan en waarin dus geen creatieve keuzes kunnen worden gemaakt, omdat anders de stamboom incorrect of onvolledig is. Verder valt niet in te zien dat het verbinden van de gegevens en het trekken van conclusies uit de voorhanden zijnde gegevens enige creatieve arbeid vereist. De keuze of rangschikking van stamboomgegevens vormt geen intellectuele schepping.

Een optie die wellicht wél had kunnen werken is het databankrecht. Het verzamelen, verbinden en verrijken van een collectie gegevens in een doorzoekbaar systeem is immers haast de definitie van een databank maken. En een databank is beschermd als je voor deze handelingen een substantiële investering in tijd, moeite of geld hebt gedaan.

Hiervoor zijn echter geen harde criteria. In bovengenoemde zaak was er ook te weinig bewijs hoe veel er nu was overgenomen uit de databank, en dan houdt het ook snel op natuurlijk.

Het lijkt ergens onrechtvaardig dat iemand zo je noeste arbeid kan overnemen en er goede sier mee maken. Maar een recht geven op het resultaat van hard werken lijkt me niet bepaald wenselijk: dat zou meer blokkeren dan mogelijk maken.

Arnoud

Europese Hof verklaart bewaarplicht telecomproviders illegaal

vpn-private-network-tunnel-bewaarplicht.pngHet Europese Hof van Justitie oordeelt in een dinsdag gepubliceerd arrest (C-293/12 en C-594/12) dat de Richtlijn die de bewaarplicht regelt ongeldig is, meldde Tweakers gisteren. De Richtlijn is in strijd met het grondrecht op privacy van de burger, omdat er te weinig waarborgen ingebouwd zijn en er geen garantie is dat de bewaarde gegevens alleen voor strikt noodzakelijke doelen worden gebruikt.
De Richtlijn “betreffende de bewaring van gegevens die zijn gegenereerd of verwerkt in verband met het aanbieden van openbaar beschikbare elektronische communicatiediensten of van openbare communicatienetwerken” of iets korter de Richtlijn Bewaarplicht bepaalde dat telecomproviders verkeersgegevens en andere metadata van hun klanten moesten bewaren. Dit ter bestrijding en vervolging van ernstige misdrijven en terrorisme. Over deze wet is al veel gezegd, hoewel weinig positiefs. Het gedrocht van een wet verplichtte internetproviders tot het bewaren van zo ongeveer alle gelogde metadata, van IP-adressen en tijdstippen online komen tot het e-mailverkeer (headers, geen inhoud) van de mail die je via je provider verstuurt. Wat je hebt aan die berg data en vooral hoe makkelijk je als crimineel deze wet omzeilt, was vanaf dag 1 een grote discussie. En dat ondertussen die berg data een gigantische privacyschending opleverde, leek daarbij voor de wetgever nooit echt relevant.

Het Hof van Justitie verwijst nu deze wet naar de prullenbak. De redenering laat mooi zien aan welke eisen een inbreuk op de privacy moet voldoen om juridisch toegestaan te zijn. Privacy is een grondrecht (art. 8 EVRM), en grondrechten mogen niet worden geschonden. Echter, soms moeten grondrechten wijken voor andere rechten. De grondwetgeving kent daarvoor een stappenplan, dat kort gezegd vereist dat er een wettelijke basis is, dat de wet voor een legitiem doel wordt ingezet en dat dit wijken van het grondrecht echt noodzakelijk is gezien dat doel.

De wet bewaarplicht is een wet, dus er is een wettelijke basis. Deze eis klinkt triviaal, maar het gebeurde vroeger nog wel eens dat een grondrecht werd ingeperkt enkel op basis van een bevel van een opsporingsambtenaar of andere regeling waar geen wetgevend orgaan naar gekeken had.

De wet moet een legitiem doel dienen, en wel een doel dat bij het grondrecht is genoemd als legitiem. Eén van de genoemde doelen bij privacy is de bescherming van de nationale veiligheid, en dat biedt voor de wet bewaarplicht dus een doel. Ook de volksgezondheid of bescherming van rechten van anderen worden genoemd; het moeten afgeven van NAW-gegevens van je klant is bijvoorbeeld te legitimeren onder dat laatste (om mensen tegen anonieme smaad te beschermen).

De wet moet noodzakelijk zijn voor het doel, oftewel mag niet verder gaan dan nodig is om dat doel te dienen. Juristen gebruiken hierbij vaak de termen proportionaliteit en subsidiariteit: de inbreuk op de persoonlijke levenssfeer mag niet onevenredig zijn, en het doel van deze wet kan in redelijkheid niet op een andere voor betrokkene minder nadelige wijze worden bereikt. En dit is waar deze wet over struikelt. Het probleem met deze wet is, aldus het Hof, dat

de omvangrijke en bijzonder ernstige inmenging in de betrokken grondrechten niet voldoende ingeperkt om te garanderen dat deze inmenging daadwerkelijk tot het strikt noodzakelijke beperkt blijft.

Immers, alle gegevens van alle burgers worden bewaard, en dat riekt naar onevenredig inbreuk maken op de privacy. Kan het niet een onsje minder, hoezo is er geen selectie mogelijk op welke gegevens of wanneer? Ook zijn er te weinig waarborgen om te voorkomen dat opsporingsdiensten of anderen gaan grasduinen in bewaarde gegevens, voor andere doelen dan die bestrijding van ernstige criminaliteit. Zo mochten in 2012 private partijen gebruik maken van verplicht bewaarde NAW-gegevens om auteursrechtschendingen aan te pakken.

Wat betekent dit nu voor de Nederlandse Wet bewaarplicht? Da’s een goeie. Die wet is gebaseerd op de Richtlijn, sterker nog is ingevoerd omdat de Richtlijn zei dat dat moest. Maar formeel staat een wet los van een Richtlijn. Hij is dus niet automatisch ongeldig verklaard.

Wel staat handhaving van de wet nu op losse schroeven, omdat het Hof van Justitie immers heeft bepaald dat dit bewaren in strijd is met de grondrechten. En je hoeft als burger (of bedrijf) niet naar een wet te luisteren als die je dwingt grondrechten te schenden. Een provider kan nu dus weigeren te bewaren, en de boete aanvechten onder verwijzing naar dit arrest. De rechter zou dan de wet in strijd met hoger recht (Europese grondrechten) moeten verklaren. In de praktijk is deze wet door dit arrest een dode letter geworden. Hiep hoi!

Arnoud

Naar wie mag je een ontvangen e-mail doorsturen?

e-mail-email-brief-post-envelopMet enige regelmaat krijg ik vragen van mensen die een mail door willen sturen, door hebben gestuurd of van wie de mail is doorgestuurd terwijl niet iedereen daar blij van is. Dus: wanneer en naar wie mag dat nou, een mail doorsturen?
Met toestemming mag het natuurlijk. Die toestemming hoeft niet expliciet genoemd te zijn. Als de mail duidelijk ook bedoeld is voor Wim, dan mag de ontvanger de mail doorsturen naar Wim. Denk aan een vergeten geadresseerde, of een vraag of je Wim even bijpraat. Of wanneer het logisch is: als ik een drukproef krijg die er goed uitziet, mag ik de mail van de ontwerpster doorsturen naar de drukker zodat die aan de slag kan.

Een e-mailbericht zal al snel onder het auteursrecht vallen. Daarvoor is niet veel creativiteit nodig; een mail met meer dan “ik zie je morgen” of iets dergelijks triviaals is al beschermd. Op grond van het auteursrecht mag je mail dus niet zomaar doorsturen. Ook niet een deel bij wijze van citaat: citeren mag alleen als het werk gepubliceerd is, en daarvan is geen sprake bij e-mail. (Tenzij het naar een openbare mailinglijst gaat of zo natuurlijk.)

Het briefgeheim wordt ook vaak als argument gehanteerd, maar a) dat geldt niet voor mail en b) de strafwetbepalingen omtrent wederrechtelijke toegang tot mailboxen zijn niet van toepassing op de ontvanger van een mail. Het is ook geen schending van het briefgeheim om een ontvangen papieren brief naar een derde door te sturen.

De privacy kan ook nog een rol spelen, afhankelijk van de inhoud van de mail. Een privémailbericht zal naar zijn aard privégegevens van de afzender (of een derde) bevatten, en die doorsturen kan dan een verwerking van persoonsgegevens opleveren. En dat mag alleen met toestemming, of bij een dringende noodzaak die zwaarder weegt dan de privacy van de betrokken persoon. Maar bij een zakelijk bericht (bv. een offerte) zou ik dit geen sterk argument vinden. altijd,

Het enige echte excuus dat ik kan bedenken om zonder toestemming een privémailbericht door te sturen, zou zijn als de inhoud zó belangrijk is dat het belang voor de derde-ontvanger om het te weten, zwaarder moet wegen dan het auteursrecht en de privacy van de afzender. Juridisch beroep je je dan op de vrijheid van meningsuiting, die vereist dat deze informatie met derden wordt gedeeld en waarbij dat vereiste zo ernstig is dat je de rechten van de afzender mag negeren. Dat is geen eenvoudige bewijslast.

In de praktijk gaat dat natuurlijk meestal goed, maar je wilt niet weten hoe veel vragen ik krijg over doorzendingen van mails waar de afzender niet blij van werd. Men beklaagde zich bij een collega en ziet de mail bij de baas eindigen; men riep wat tegen de voorzitter van de vereniging en die cc’t het gehele bestuur in zijn reply; men dacht een goede vriend bij te praten en die forwardt het bericht met “haha wat een mafkees” naar 300 vrienden en bekenden. Ik weet alleen niet of deze blog daarbij gaat helpen. Want heeft het nut om juridisch te gaan doen als mensen bereid zijn de mores rond e-mail te negeren?

Arnoud

Gemeente mag binnenkort mobiele camera’s en drones inzetten voor toezicht

dome-camera.jpgDe Tweede Kamer heeft een wetsvoorstel van Minister Opstelten aangenomen waardoor een gemeente voortaan zelfstandig kan bepalen of er mobiele camera’s, waaronder drones, ingezet mogen worden. Dat meldde Security.nl onlangs. Het toezicht moet wel proportioneel zijn want “in het algemeen kan worden gesteld dat -vanwege de ruimere mogelijkheden en de inherente privacygevaren- de inzet van rijdende en vliegende camera’s als een zwaarder middel kan worden aangemerkt dan de inzet van statisch opgestelde camera’s.” Eh ja, juist.
Gemeentes mogen opsporingsmiddelen zoals camera’s alleen inzetten als daar een wettelijke bevoegdheid voor is. Dit omdat camera’s raken aan de privacy van de burger, en de overheid mag die alleen schenden als dat wettelijk geregeld is (én de schending gerechtvaardigd en proportioneel is voor het doel). De huidige wet (art. 151c Gemeentewet) bepaalt dat gemeentes cameratoezicht mogen hanteren, maar alleen “aangebrachte” camera’s, oftewel camera’s die ergens hangen en vaste plekken filmen.

Het wetsvoorstel van Ivo “Drone” Opstelten verruimt dit: de eis dat de camera “vast” moet zijn, wordt geschrapt. Daarmee zijn tijdelijk opgehangen camera’s toegestaan als middel ter observatie van de burger, maar ook volledig losse camera’s zoals een agent met helmcam of een drone die over de gemeente vliegt.

De procedure wordt dat de burgemeester (na toestemming hiervoor van de gemeenteraad) een gebied aanwijst waarbinnen camera’s mogen worden ingezet. Dit is simpeler dan hoe het nu is: nu moet in het besluit worden vastgelegd wáár de vaste camera’s komen te hangen. Dat is voor vaste camera’s logisch maar bij mobiele camera’s werkt dat natuurlijk niet. De eis van borden die het gebied markeren (“Let op: mobiel cameratoezicht”) blijft wel gehandhaafd. Ook mogen nog steeds alleen getrainde politieagenten de camera’s uitkijken.

Cameratoezicht blijft een lastig onderwerp. Je ziet dat ook terug in de stukken bij dit wetsvoorstel: onduidelijk is of het werkt, maar ook onduidelijk is of het niet werkt. En aangezien er toch behoefte aan is, en de burger er niet al te moeilijk over doet, moeten we het dan toch maar doen in het kader van criminaliteitsbestrijding. En dan krijg je dit soort zinnen:

De inzet van cameratoezicht in de publieke ruimte en het vastleggen van de beelden in het belang van de handhaving van de openbare orde draagt bij aan de veiligheid in de publieke ruimte en bevordert het zichtbaar maken van overlast, geweld en criminaliteit waardoor een effectievere bestrijding mogelijk wordt.

Maar waar dat op gebaseerd is?

Arnoud

Mag je discussies over de Hackintosh toestaan?

osx-op-pc-hackintosh-eulaEen lezer vroeg me:

Op ons computerforum worden wel eens discussies gestart over de Hackintosh, een project om het Mac-besturingssysteem op een PC of laptop draaiende te krijgen. Wij halen die discussies snel weg, omdat dit immers niet mag van Apple. Maar we krijgen daar steeds vaker bezwaren over van gebruikers. Hoe zit het nu, mogen wij deze discussies toelaten of zijn wij dan aansprakelijk jegens Apple?

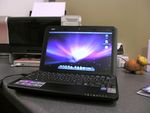
De Hackintosh is een project waarmee mensen hun (legaal gekochte) MacOS-X besturingssysteem op andere computers draaiende proberen te krijgen. Technisch een aardige uitdaging, maar juridisch ook niet eenvoudig: de Apple-licenties op hun besturingssystemen is duidelijk beperkt tot “Apple-branded hardware”. En een laptop zoals op de foto rechtsboven is dat niet. Dus dat mag niet.

Zou je denken, want in Europa hebben we auteursrechtelijke uitputting, ook bij gedownloade software. Die mag je doorverkopen, ook als de licentie dat verbiedt. En als je die bepaling mag schenden, waarom dan niet de bepaling “alleen op Apple-branded hardware”?

Los daarvan: dat gebruikers mogelijk hun EULA schenden, betekent nog niet dat een forum de wet schendt door discussies daarover toe te laten. Het is in Nederland niet verboden om willens en wetens contractbreuk toe te laten, hoe gek dat misschien ook klinkt. Ook niet als je ervan profiteert. Dat weten we van vele rechtszaken over winkels die dankzij grijze inkoop (van een groothandel die zijn distributiecontract schendt) goedkoop merkproducten kunnen verkopen. Dat is legaal. Pas bij bijzondere omstandigheden, zoals het opzettelijk uitlokken of het verstoren van de verkooporganisatie, kan het tegen de wet zijn om dit te laten gebeuren.

Dat zie ik zo even niet bij forumdiscussies door legale verkrijgers van de Apple-software. Misschien als een bedrijf grootschalig MacOS op pc’s gaat verkopen?

Arnoud