Moet piloten laseren echt apart strafbaar gesteld worden?

lasergun.pngEen lezer vroeg me:

Ik las net Piloten willen laserstraal strafbaar stellen bij Nu.nl en vraag me dan af of er nu echt voor elke vandalistische actie een compleet nieuwe wet verzonnen moet worden alvorens het strafbaar is? Er zijn toch zeker wel algemene wetten (“gij zult het leven van anderen niet onnodig in gevaar brengen”) van toepassing op dit soort zaken?

Nee, er zal toch echt een apart wetsartikel moeten komen dat zegt “Het is verboden bestuurders van een vliegtuig met een laserstraal aan te stralen” voordat de politie hiertegen kan optreden. Het uitgangspunt van strafrecht is dat iets alleen strafbaar is als het expliciet in de wet staat. Dit heet “lex certa” oftewel rechtszekerheid; je moet kunnen opzoeken of iets verboden is.

Natuurlijk is het strafbaar om een vliegtuig neer te laten storten. Maar niet elke laserstraal leidt tot een neergestort vliegtuig. En zelfs als je het gooit op “poging tot laten neerstorten” zul je moeten bewijzen dat de dader die intentie had. Met een apart wetsartikel specifiek over laseren is de bewijslast een stuk eenvoudiger. Om diezelfde reden is er een expliciet artikel dat het vasthebben van een mobiele telefoon in de auto strafbaar stelt, hoewel er al een algemeen artikel is dat zegt dat je het verkeer niet in gevaar mag brengen.

Afhankelijk van de formulering zou dit wel eens als bijeffect kunnen hebben dat piloten niet meer mee mogen doen aan lasergame-wedstrijden. 🙂

Arnoud

Nieuw op Ius mentis: Naar een passend beschermingsregime voor forumbeheerders en bloggers

Het wettelijk regime voor internetdienstverleners is aan een update toe. In dit artikel (eerder gepubliceerd in Tijdschrift voor Internetrecht pleit ik voor een genuanceerder beschermingsregime van beheerders van forums en blogs. Als zij afdoende modereren, behoren ze niet aansprakelijk te zijn voor wat er nog doorheen komt.

De Richtlijn 2000/31/EG bevat een voor internetdienstverleners belangrijke uitsluitingsgrond van aansprakelijkheid. Kort gezegd zijn zij niet aansprakelijk voor wat hun gebruikers op de website plaatsen. Pas wanneer ze feitelijk weten dat bepaalde inhoud is geplaatst die juridisch gezien evident niet door de beugel kan en ze weigeren deze weg te halen, verandert dat.

Een recente trend lijkt echter te zijn dat rechters deze uitsluitingsgrond niet van toepassing achten op moderators of forumbeheerders bij bijdragen van gebruikers. Op 12 maart jl. vonniste de rechtbank Amsterdam dat de beheerders (moderators) van de site www.internetoplichting.nl onrechtmatig handelden door de discussie over online modewinkel Trendylaarzen niet te verwijderen. Eerder werden vergelijkbare vonnissen gewezen in de zaken Showbiznewz en Martijn. In het kader van strafrecht werd de forumbeheerder van de extreem-rechtse Nationale Alliantie veroordeeld.

Deze vonnissen laten zien dat het regime uit de Richtlijn maar moeizaam past bij de huidige praktijk van forums en blogs. In een artikel in Tijdschrift voor Informatierecht pleit ik dan ook voor een genuanceerder beschermingsregime voor beheerders van interactieve diensten met betrekking tot inhoud van gebruikers. Hieronder een samenvatting van het artikel.

Lees verder in Naar een passend beschermingsregime voor forumbeheerders en bloggers op Ius mentis.

Arnoud

Privacyschending op website: ook provider aansprakelijk

kleinkindonbereikbaarpuntnl-logo.pngDe website Kleinkind onbereikbaar schendt de privacy van de (klein-)kinderen wiens naam, geboortedatum, woonplaats en dergelijke zonder hun toestemming op deze site waren gezet. Dit levert reputatieschade op voor die kinderen en kleinkinderen. Dat blijkt uit een vonnis van afgelopen donderdag. Opmerkelijk daarbij is de reden om de website-beheerder aansprakelijk te houden: de E-commercerichtlijn zegt dat de bescherming voor providers niet geldt voor privacyzaken.

De site Kleinkind onbereikbaar is bedoeld voor grootouders die hun kleinkind niet meer kunnen zien, vanwege een geschil met de ouders. Wie op die site zijn of haar verhaal kwijt wil, kan dat doen via een speciaal formulier. Na screening door de beheerders wordt het verhaal dan geplaatst. En daarbij werd de volledige naam, geboortedatum, geboorteplaats, woonplaats en nationaliteit, alsmede de naam van de moeder en van de vader van het kleinkind vermeld op een open deel van de website. Dat was ook expliciet de bedoeling:

Door de gegevens van uw kleinkind op internet te publiceren ” dat doet u bij het invullen van de gegevens bij “mijn kleinkind”- komen die gegevens beschikbaar voor zoekmachines, en zo hopelijk bij uw kleinkind of diens omgeving terecht. … Dit werkt het beste als u zoveel mogelijk gegevens ” foto’s, teksten, namen ” invult. Het is hierbij van belang dat u zich realiseert dat dit persoonsgegevens betreft. U bent zelf verantwoordelijk voor wat u invult

Deze manier van werken acht de kortgedingrechter onrechtmatig. Er wordt “op grove wijze inbreuk op de privésfeer van de kleinkinderen en de ouders wordt gemaakt”. Dat bleek ook uit het feit dat de (klein-)kinderen in kwestie in hun dagelijks leven werden aangesproken op wat er op deze site stond. Bovendien:

Ook het gevaar van commerciële belangstelling is niet denkbeeldig. Zo is bijvoorbeeld denkbaar dat de persoonsgegevens interessant zijn voor gerichte reclame, zoals bijvoorbeeld voor mediationdienstverleners, gezien het doel van de website om de verstoorde familierelatie te herstellen.

Maar waarom was de websitebeheerder nu aansprakelijk? Volgens de Wet Bescherming Persoonsgegevens is hij degene die het doel en de middelen voor deze “verwerking van persoonsgegevens” vaststelt. Daarmee is hij de ‘verantwoordelijke’ en daarmee degene die je moet aanspreken als er geen toestemming of noodzaak tot publicatie is. Op zich denk ik wel begrijpelijk: de beheerder screende vooraf en bepaalde wat hij online zou zetten.

Daarmee is denk ik ook wel duidelijk dat deze beheerder geen aanspraak op art. 6:196c BW kan maken; hij biedt niet slechts een platform maar plaatst zelf de berichten.

Update (12:15) de beheerder van de site vroeg me deze reactie van hem toe te voegen:

De uitspraak is inderdaad opmerkelijk. Zeker ook omdat ik NIET de inhoud vooraf, tijdens of achteraf controleer(de). het enige wat ik wel verifieerde is wie ik toegang verleen, met daarbij uitdrukkelijk uitleg over wat wel en niet kan. Dus volgens mij wel bescherming ex. 6:196c.

De rechter vond echter nog een andere reden: de WBP gaat boven de bescherming van internettussenpersonen, omdat artikel 1 lid 5 van Richtlijn 2000/31/EG (waarin deze bescherming is geregeld) expliciet zegt dat deze niet van toepassing is op diensten die onder de privacyrichtlijnen 95/46/EG 97/66/EG vallen. Dat is bij mijn weten de eerste keer dat een rechter deze redenering hanteerde.

In de Martijn-zaak ging ook de privacy boven de bescherming van de beheerder, maar dat was expliciet vanwege het bijzondere karakter van die website. De rechter in die zaak verklaarde dat vereniging Martijn een extra zware verantwoordelijkheid had tegen privacyschendingen: “anders dan wellicht [bij] eigenaren of beheerders van websites die door hun aard niet op dergelijk misbruik en onbedoeld gebruik bedacht behoeven te zijn”.

Maar moeten sitebeheerders zich nu zorgen gaan maken? Ik denk het niet. Het gaat in artikel 1 lid 5 om kwesties in verband met diensten die onder de privacyrichtlijn vallen. Zo’n dienst kan bijvoorbeeld zijn een elektronisch adresboek (telefoongids of e-mailgids). Wie zo’n dienst aanbiedt, kan geen aanspraak maken op de uitsluiting van aansprakelijkheid voor providers. Maar als de dienst zelf niet het verwerken van persoonsgegevens is, dan lijkt dit artikel me niet van toepassing.

Een forumbeheerder die aangesproken wordt op publicatie van iemands naam in een forumbericht bijvoorbeeld kan gewoon de bescherming van art. 6:196c claimen: het bericht moet aangepast maar voor schade is die beheerder niet aansprakelijk. De dienst “online forum” is geen dienst in de zin van de privacyrichtlijn.

Arnoud

“We stellen messenfabrikanten toch ook niet aansprakelijk”

antisteekmes.pngBij discussies over aansprakelijkheid voor makers van software of diensten komt regelmatig de analogie met auto’s of messen langs. “We gaan makers van messen toch ook niet aansprakelijk stellen voor mensen die worden neergestoken”? Ik zit me af te vragen of ik daar niet eens een paar wetten over moet formuleren (“Eerste wet van internetrecht: elke discussie over online auteursrecht bevat een vergelijking met auto’s. Tweede wet van internetrecht: de vergelijking gaat niet op. Derde wet: de helft van de discussie gaat vervolgens

Afijn, een Britse fabrikant was kennelijk zo bang voor claims dat hij een antineerstekmes op de markt bracht. Er zit voorin een soort van inkeping en hobbel waarmee het niet eenvoudig meer is om op iemand in te steken. Groente snijden is geen probleem (kelen ook niet dus, denk ik dan) maar uithalen en steken gaat niet werken: het mes blijft hangen in kleding.

Tsja. Het enge is: als maar genoeg fabrikanten dit soort messen maken, dan wordt de rest vanzelf aansprakelijk vanwege het niet volgen van de algemene trend in de markt.

Via Schneier on Security.

Arnoud

Haal hyperlinks weg met het misbaksel dat ex parte beschikking heet

geenstijl-ex-parte.pngIk begin een steeds grotere hekel aan het misbaksel van de “ex parte beschikking” te krijgen. Het Algemeen Dagblad wist met deze bijzondere maatregelen shockblog GeenStijl te dwingen om een screenshot van enkele cijfers en een hyperlink naar een kopie van de jaarlijkse Misdaadmeter van de krant weg te halen. Deze waren te vroeg al online in te zien – het AD had ze pas vandaag willen publiceren maar deed iets doms waardoor anderen er al bij konden.

Normaal zet GS alles online waarmee men bedreigd of lastiggevallen wordt, maar net deze beschikking blijft offline. Jammer, want zo blijft het voor iedereen speculeren wat nu precies de achtergrond was. Maar gezien de inhoud van die Misdaadmeter moet het wel het databankenrecht zijn, nog zo’n gewéldig geslaagd juridisch instrument. Een beschermde databank geheel of gedeeltelijk overnemen mag niet zomaar. Maar wat heeft GeenStijl nu eigenlijk gedaan? Een screenshot gemaakt en een link naar een bron elders neergezet.

Bij Webwereld citeert men Solv-advocaat Menno Weij over het screenshot met

Dat is een klinkklare inbreuk van het databankenrecht. Of je het nou overtypt of er een foto van maakt, in beide gevallen hang je, want je maakt inbreuk op andermans database.

Ook Menno’s collega Douwe Linders ziet weinig kans voor GeenStijl, zelfs als ze deze beschikking aan zouden vechten. Solv is overigens het kantoor dat destijds hetzelfde middel inzette tegen 925.nl, en het verbaast me hogelijk dat Webwereld dat niet meldt.

Daar denk ik toch echt anders over. Het gaat hier om een zeer beperkt gedeelte van de databank, en dat mag gewoon. Pas wanneer je dit “herhaald en systematisch” doet, en je ook nog eens “ongerechtvaardigde schade toebrengt aan de rechtmatige belangen” van de producent, ligt dat anders. Eénmalige publicatie van een screenshot is herhaald noch systematisch.

Ok, het AD heeft er schade door (want ze is haar primeur kwijt) maar is dat ongerechtvaardigd? Nee. Het AD zat zelf fout door haar systemen niet goed af te stellen. En bovendien kan GeenStijl zich als persmedium beroepen op artikel 10 EVRM (informatievrijheid/vrije meningsuiting) op grond waarvan ze mag citeren uit bronnen in het kader van verslaggeving over actuele zaken. Dat is dan de rechtvaardiging waar de Databankenwet het over heeft.

En dan die link. Linken is geen openbaarmaking in het kader van het auteursrecht, en dus ook geen herpublicatie van de databank in de zin van de databankenwet. Zou het AD werkelijk hebben betoogd van wel? Sjonge, hoe kun je dat opschrijven als advocaat. (Iets waar Weij het bij Webwereld gelukkig met me eens lijkt te zijn.)

Daarnaast lijkt het me zeer sterk dat er überhaupt een databankrecht op deze Misdaadmeter zit. Deze is immers afgeleid uit openbare bronnen. Ik geloof er niets van dat het AD kan aantonen dat ze de vereiste substantiële investering hebben gedaan om het databankrecht te kunnen claimen.

Alles bij elkaar een zeer slechte zaak voor de persvrijheid. Ik hoop dat GS een advocaat inhuurt die een schadevergoeding weet los te peuteren van het AD voor deze evident onrechtmatige beschikking.

Arnoud<br/> (Op de foto de gewraakte ex parte beschikking, ziet u ook eens hoe zo’n ding eruit ziet; bron GeenStijl)

De (il)legaliteit van audio/video codecs

media-player-classic-video-audio-codec.pngOp het NedLinux forum mailde men mij over een interessante vraag:

De vraag is alleen (wat me bezig houdt), in hoevere is de codecs die niet officieel aangeschaft zijn illegaal ? Ik bedoel…. hoe is dat geregeld in Nederland ? Ik zie dat Frankrijk al erg moeilijk doet als je VLC gebruikt of Mplayer.

Een codec is een stuk software waarmee audio of video ge(de)codeerd kan worden. Wie alleen naar de radio luistert en DVD’tjes koopt in de winkel en die afspeelt op zijn DVD-speler, heeft daar niet zo veel mee te maken. Maar als je muziek en films gaat downloaden dan kom je allerlei rare formaten tegen en moet je de bijbehorende codecs gaan installeren. Sommige codecs zijn makkelijk te vinden, voor anderen moet je op vage Russische sites rondspeuren.

Maar mag dat nou zomaar? Dat is een moeilijke vraag, want er spelen een heleboel aspecten mee.

Auteursrecht op de codec<br/> Ten eerste is er de vraag of die codec zelf (de DLL dus) wel legaal verspreid mag worden. Er zijn gevallen genoeg bekend van simpelweg gestolen codecs: mensen kopen software waar codecs bij zitten en zetten die gewoon op internet. Zo zijn er complete collecties met Windows Media A/V codecs, die echter gewoon uit de C:WindowsSystem directory van iemands Windows-PC afkomstig zijn. Ook enkele Quicktime-codecs zouden op die manier verkregen zijn.

Wordt een codec op die manier verspreid, dan is het niet toegestaan om die te downloaden en te gebruiken. De thuiskopie-uitzondering geldt niet voor software en dus ook niet voor codecs. Dat je toevallig ergens een Windows-licentie hebt liggen, verandert daar niets aan lijkt mij; die hoort bij jouw aangeschafte Windows en kun je niet zomaar van toepassing verklaren op alle Microsoft-software die je downloadt.

Octrooien op de algoritmen<br/> Ten tweede implementeren veel codecs namelijk beschermde algoritmen. De octrooihouders hebben geen licenties gegeven voor die codecs, zodat vrije verspreiding niet zomaar mogelijk is. Voor persoonlijk niet-commercieel gebruik hoef je je geen zorgen te maken, octrooi-inbreuk is alleen mogelijk als je commercieel bezig bent.

Ik hoor nu een aantal mensen “jamaar softwarepatenten zijn niet geldig in Europa” denken. Nou is dat een heel grijs gebied, maar als we het hebben over audio/video-coderen zit je toch aan de witte kant van dat gebied. Het manipuleren van audiovisuele signalen is een vorm van technologie en valt daarmee onder de octrooiwetgeving. Er zijn dan ook genoeg octrooien op dit gebied, die in rechtszaken ook gewoon overeind blijven. Het verkopen van audio/video-afspeelsoftware of apparaatjes met zulke codecs erin betekent dus dat je een octrooilicentie moet kopen.

En ja, open source codecs hebben daar een probleem. Want de meeste van die octrooilicenties voorzien niet in de mogelijkheid dat de licentienemer de codec gaat doorleveren aan derden die ook weer kopieën van de codecs gaan maken. En de GPL heeft weer een bepaling dat die octrooilicentie daar wél toestemming voor moet geven, anders mag je de software in het geheel niet verspreiden. Een soort van Mexican standoff dus.

Kopieerbeperkingen omzeilen<br/> Ten derde willen sommige codecs nog wel eens kopieerbeperkingen negeren. Het beroemdste voorbeeld is DeCSS, waarmee de beveiliging op DVD-inhoud omzeild kan worden. Nu is dat strikt gesproken geen codec, maar als je een codec voor DVD content wilt gebruiken, kom je niet ver zonder deze functionaliteit.

Het omzeilen of uitschakelen van “effectieve” kopieerbeveiligingen is verboden, net als het verspreiden van hulpmiddelen die daar speciaal voor gemaakt zijn. Volgens een Finse rechtbank zou DVD-beveiliging CSS niet effectief zijn omdat het zo eenvoudig te breken bleek. Daarom was DeCSS niet verboden.

Oh ja, dat verbod geldt zowel in Amerika (onder de DMCA) als bij ons in Europa onder de Auteursrechtenrichtlijn en artikel 29a Auteurswet.

Sommige codecs voor Windows Media (WMV/WMA) omzeilen de DRM-functies die Microsoft er in gebouwd heeft. Dat was in één geval in ieder geval aanleiding voor Microsoft om een rechtszaak te beginnen, maar een jaartje later trokken ze die weer in. Overigens zonder uit te leggen waarom, dus dat schiet niet erg op.

Er is dus niet een duidelijk ja/nee-antwoord te geven op deze vraag. Het hangt af van de codec, waar deze vandaan komt en welk algoritme er gebruikt wordt. Codecs die bv. bij Fluendo te koop zijn, mag je legaal gebruiken. Die zijn door het bedrijf zelf ontwikkeld, zodat je voor auteursrechtschendingen niet bang hoeft te zijn. Die codecs komen ook met een octrooilicentie en omzeilen geen kopieerbeveiligingen.

Ook de Ogg Vorbis- en Theora-codecs zijn legaal, om dezelfde redenen. Al heeft niemand ooit kunnen bewijzen dat deze technieken octrooivrij zijn.

Download je van voornoemde vage Russische site een gratis exemplaar van de commercieel verkochte DivX-codecs, dan zit je in het donkergrijs tot zwarte gedeelte van dat grijs gebied. En heb je waarschijnlijk ook een Trojan of drie op je PC.

Arnoud

Website aansprakelijk voor Google-samenvatting!

zwartepoorte-failliet.pngWie als website-eigenaar zijn site niet aanpast als Google die ongelukkig samenvat, handelt onzorgvuldig en is daarmee aansprakelijk voor schade als gevolg van die samenvatting. Dat is de redenering op grond waarvan Miljoenhuizen aansprakelijk werd gesteld voor de Google-samenvatting van één van haar pagina’s waarop te lezen zou zijn dat “Zwartepoorte… failliet” zou zijn.
De motivatie (PDF) is nu eindelijk binnen. De rechter erkent dat de samenvatting door Google is gemaakt en dat Miljoenhuizen daar niets aan kan doen. Maar:

Nu [Miljoenhuizen] gebruik maakt van de diensten van Google, hij daarvan ook voordeel heeft, althans kan hebben, en hij zijn website zo heeft ingericht dat deze “hoog” scoort bij Google, heeft [Miljoenhuizen] in deze ook een eigen verantwoordelijkheid.

De rol van Google daarbij dient “binnen een bredere discussie” aan de orde te worden gesteld, aldus de rechter. Hij zit hier om een oplossing te vinden voor de klacht van Zwartepoorte, dat niet failliet is maar wel met een hoop geroddel van klanten te maken kreeg. En als er geen tijd is voor een breed debat, dan maar een quick fix: pas die pagina aan en laat Google hem opnieuw indexeren.

Miljoenhuizen erkende dat dat theoretisch mogelijk zou zijn, maar dat zij daardoor in haar vrije meningsuiting beperkt zou worden. Maar daar had de rechter geen oren naar: als je met zo’n ingreep ernstige schade bij een ander kunt beperken, dan moet je dat gewoon doen.

Wel merkt de rechter (mogelijk geschrokken na alle negatieve commentaren op internet?) op dat dit geen algemene zorgplicht inhoudt:

Het voorgaande betekent niet dat een websitehouder [] bij de inrichting van [zijn site] voortdurend moet controleren of er mogelijk schadelijke zoekresultaten ontstaan. Het betekent slechts dat, wanneer door de inrichting van de website bij zoekresultaten voor degene die op die website wordt genoemd schade ontstaat en de benadeelde de websitehouder verzoekt die schade op te heffen, zal moeten worden bezien wat het zwaarste weegt, de vrijheid van meningsuiting van de websitehouder of de schade van de benadeelde. Deze toets behoeft niet altijd in het voordeel van de benadeelde uit te vallen.

Bij deze toets spelen (u voelt ‘m aankomen) alle omstandigheden van het geval een rol. Zo is belangrijk hoe makkelijk het is om de schadelijke resultaten ongedaan te maken. Maar, en dat is opmerkelijk, als je je site SEO’t om er geld mee te verdienen, dan moet je sneller je site aanpassen als er klachten komen.

Moet ik me nu zorgen maken? Mijn SEO is best goed en ik verdien indirect ook nog eens geld met deze blogs. Ik zal maar niet zeggen dat Zwartepoorte failliet is dus.

Arnoud

Website aansprakelijk voor Google-samenvatting?

Een Amsterdamse rechter heeft bepaald dat een website-eigenaar verantwoordelijk kan worden gehouden voor de manier waarop Google delen van zijn site citeert bij zoekresultaten, meldde Tweakers donderdag. Vanwege het kennelijk extreem spoedeisende belang heeft de rechter alvast maar uitspraak gedaan maar de motivering laat op zich wachten tot 27 mei. Ik kan er dus maar bar weinig over zeggen, want ik houd niet van speculeren over wat er in een vonnis zou staan als dat er over twee weken gewoon is.

Kort gezegd ging het over aantasten van de reputatie van een bedrijf, autohandel Zwartepoorte. Wie op “Zwartepoorte failliet” zocht in Google, kon bij de resultaten het volgende lezen:

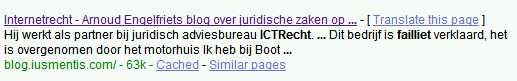
Volledige naam: Zwartepoorte Specialiteit: BMW … Dit bedrijf is failliet verklaard, het is overgenomen door het motorhuis Ik heb bij Boot Rialto gewerkt …

Het failliete bedrijf is echter dat Boot Rialto, maar Google knoopt die twee zinnen aan elkaar omdat ze allebei relevant zijn voor de zoekopdracht. Vervelend voor Zwartepoorte, maar in principe de schuld van Google zou je zeggen. Maar kennelijk vond deze Amsterdamse voorzieningenrechter het meer de schuld van Miljoenhuizen.nl waar de bovenstaande teksten stonden. Geen idee waarom, nogmaals. Ik ben dan ook heel benieuwd naar de motivering.

Update (14:20) Joost van dender Borg meldt in de comments dat mijn bedrijf ICTRecht volgens Google ook failliet zou zijn. Zie screenshot hieronder. Kennelijk zit er in de Googlesamenvattingsalgoritmen een optimalisatie die een zin met een bedrijfsnaam laat volgen door een zin met “failliet” ongeacht de onderlinge afstand.

google-resultaat-ictrecht-failliet.png

Arnoud

Eurocommissarissen willen garantie op software

Meer dan driehonderd reacties bij het Tweakers-bericht dat Eurocommissarissen Viviane Reding en Meglena Kuneva een voorstel hebben gelanceerd om de consumentenbescherming bij de aankoop van fysieke goederen uit te breiden naar software. “De softwaremakers zijn hier niet erg blij mee.” Joh, echt?
In de zogeheten digitale agenda van de Europese Commissie staat een voorstel om consumenten die software in licentie nemen, dezelfde rechten toe te kennen als software die fysieke producten kopen. Zulke producten moeten gedurende hun economische levensduur voldoen aan de “redelijkerwijs gewekte verwachtingen” (de conformiteitseis), en dat zal dan ook voor software gaan gelden. Of eigenlijk voor alle producten die je onder licentie afneemt als ik het goed lees, dus ook voor bijvoorbeeld gedownloade muziek of abonnementen op webdiensten.

Een goede zaak, wat mij betreft. De software-industrie heeft al veel te lang kunnen doen alsof software inherent buggy is en dat men daarom geen enkele garantie kan geven. Onzin; met goede ontwikkel- en programmeertechnieken zijn heel veel bugs te voorkomen, en er zijn genoeg tools om vrijwel alle resterende bugs te ondervangen bij het testen. Maar ja, dan moet je gestructureerd werken en controleren en specificeren wat je wilt, en dat valt niet voor alle programmeurs mee.

Natuurlijk, de kans is aanwezig dat die software dan duurder wordt. Maar dat hoeft niet. Met duidelijke disclaimers en informatie over de beperkte functionaliteit kun je ook de redelijke verwachting van consumenten bijstellen. Zet op je auto “Dit is een wrak en u kunt er niet mee rijden” en de consument heeft bar weinig wettelijke rechten meer.

Ik heb nooit begrepen waarom softwarebedrijven zo onwillig zijn om meer garanties af te geven, of gewoon te aanvaarden dat ze fouten moeten repareren in hun software. Bij ZDNet draait de Business Software Alliance zich bijvoorbeeld in alle mogelijke bochten om maar niet te hoeven zeggen dat dit eigenlijk gewoon hartstikke logisch is:

creators of digital content cannot predict with a high degree of certainty both the product’s anticipated uses and its potential performance.

De makers van televisies ook niet, maar toch slagen die erin een televisie te maken die niet elke maand antivirusupdates nodig heeft of elke maandag gereset moet worden.

Ook de overige argumenten zijn pure kul. Je keuzevrijheid als consument zou worden ingeperkt omdat je een contract voor 2 jaar (de minimale conformiteitstermijn) zou moeten aangaan: zulke consumentencontracten zijn op elk moment opzegbaar. De eis zou ook voor beta’s gelden: onzin, bij een beta weet je dat je bugs kunt verwachten en dan kun je geen aanspraak op correctie daarvan maken. Compatibiliteit komt in gevaar: hoezo, als de combinatie van twee producten tot onverwachte neveneffecten leidt dan is dat mijn risico tenzij de leverancier me die combinatie aanraadt?

Ook open source zou in gevaar komen, want ook daar zou je conformiteitseisen kunnen leggen. Dat hangt er vanaf, levert een bedrijf me tegen betaling die software of pluk ik het zelf van internet? In het laatste geval dien je meer risico voor lief te nemen, net zo goed als wanneer je een product bij een tweedehandswinkel koopt in plaats van bij de officiële dealer. En trouwens, sjonge, sinds wanneer maakt de BSA zich zorgen over het welzijn van open source?

Update (20:21) daarnet mocht ik op de radio bij BNR Juridische Zaken vertellen over wat de Commissie van plan is en wat voor gevolgen dit zal hebben. “Maar we zijn niet allemaal Engelfrietjes”. Ahem.

Arnoud

Impliciete licenties op toegestuurde productfoto’s

envelop-hand.pngVia Boek9.nl een interessant vonnis over productfoto’s. Als je een CD-ROM met productfoto’s ontvangt, mag je die dan publiceren als winkel zijnde? En, intrigerend: wie heeft die CD eigenlijk opgestuurd als zowel de fotograaf als de groothandel ontkennen dit gedaan te hebben?

Het bedrijf Moooi handelt in designmeubels en had een fotograaf ingehuurd voor een setje mooie productfoto’s. Deze productfoto’s waren auteursrechtelijk beschermd (wat niet altijd zo hoeft te zijn) en doken na enige tijd op op de website “fundadesign.nl” (nu: “designwonen.nl”) en op de website van NPU, waar de fotograaf niet blij mee was. Die stuurde dan ook een rekening, die NPU weigerde te voldoen omdat zij meende een licentie te hebben gekregen om deze foto’s te mogen gebruiken.

NPU had namelijk enkele jaren als wederverkoper van Moooi gewerkt, en in die tijd had zij een CD-ROM gekregen per post waarop de foto’s stonden, plus productomschrijvingen van de producten van Moooi. Dat kon maar één doel hebben: dat NPU die foto’s en teksten op haar site zou plaatsen om zo de Moooi-producten te herverkopen. En dus mocht NPU er vanuit gaan dat zij ook een licentie had onder de auteursrechten op die foto’s om dit te doen. Zoals de rechtbank het formuleert:

Het is immers gebruikelijk dat informatiemateriaal, dat rechtstreeks afkomstig is van de producent/leverancier, door de afnemer van de producten waarop dat informatiemateriaal ziet ten behoeve van de verkoop van die producten in de regel wordt gebruikt en mag worden gebruikt. Dit uitgangspunt wordt overigens bevestigd door de omstandigheid dat ook andere afnemers van Moooi-producten, dus niet zijnde NPU, op hun websites de door [eiser] gemaakte foto’s toonden (en thans tonen).

Alleen: Moooi ontkende die CD-ROM ooit opgestuurd te hebben. En de fotograaf gooide daar nog bovenop dat Moooi die licentie helemaal niet kon geven zelfs als ze die CD hadden verstuurd, omdat de afgesproken licentie alleen voor de geautoriseerde dealers van Moooi gold en dus niet voor NPU. Maar, zo reageerde NPU dan weer, hoe had zij moeten weten dat Moooi slechts voor bepaalde dealers licenties afspreekt?

Een lastige kwestie dus, die sterk draait om de vraag waar die CD dan toch vandaan kwam. Want:

  1. Als de CD direct van Moooi afkomstig was, dan mocht NPU er vanuit gaan dat zij geautoriseerd was om de inhoud daarvan online te zetten om de Moooi-producten te helpen verkopen.
  2. Als de CD van een ander afkomstig was, dan had NPU eerst moeten onderzoeken hoe het zat met licenties op de inhoud.

Omdat niet duidelijk is waar de CD vandaan komt, krijgt NPU de gelegenheid om eens in het archief van de postkamer te gaan zoeken. Ook mag ze getuigen laten opdraven die kunnen verklaren wat er op de envelop stond of wat ze aan begeleidende brieven hebben aangetroffen in die envelop.

Een leuke: ik bewaar echt niet alle licentieteksten bij het materiaal van derden dat ik gebruik. Ik lees het bij het moment dat ik het kopieer, en ga er vanuit dat er later nooit meer iemand komt klagen. Maar kennelijk kun je een jaar later opdracht krijgen om alsnog een licentie te overleggen. Oeps. Ik ga toch maar wat vaker screenshotten wat ik kopieer.

Arnoud