Bewaren van persoonsgegevens: het mag niet maar het moet wel!

ddr-backup-cartridge.jpgEen lezer vroeg me:

Volgens de Wet bescherming persoonsgegevens moet ik persoonlijke gegevens wissen zodra ik ze niet meer nodig heb. Echter, van andere wetten moet ik die gegevens dan nog bewaren (bv. financiële gegevens voor de Belastingdienst). Tevens heb ik natuurlijk backups, en die opschonen op zulke individuele bestanden is een ramp. Hoe moet ik daarmee omgaan?

De Wet bescherming persoonsgegevens bepaalt (art. 10 Wbp) dat persoonsgegevens moeten gewist of geanonimiseerd als het hebben van deze gegevens niet langer

noodzakelijk is voor de verwerkelijking van de doeleinden waarvoor zij worden verzameld of vervolgens worden verwerkt.

Als je bijvoorbeeld klantgegevens verzamelt om als webwinkel een aankoop aan te nemen, dan zijn deze gegevens niet meer noodzakelijk voor het doel “leveren bestelling” zodra het product bij de klant over de drempel is. Eigenlijk moeten ze dus meteen daarna worden gewist.

Maar persoonsgegevens hangen vaak samen met meerdere doelen. Na levering van een product geldt bijvoorbeeld nog een retourperiode van zeven werkdagen, en de klant kan nog geruime tijd later terugkomen met een conformiteitsclaim. Om die af te handelen, zijn ook zijn gegevens nodig. En omdat er dan nog een doel is voor de persoonsgegevens, mag je ze alsnog bewaren.

De Belastingdienst eist dat je je financiële administratie zeven jaar bewaart (art. 52 Algemene wet inzake rijksbelastingen). Dat is een doel dat ook samenhangt met de afhandeling van de aankoop, want de factuur is deel van je administratie. Die moet je dus bewaren en die mág je dan ook bewaren.

In de praktijk moet je dus eigenlijk per document bepalen “waarom staan hier nog persoonsgegevens in” en dan eventueel besluiten te anonimiseren of weg te gooien. Je kunt bv. de factuur bewaren maar het klantrecord uit je bestellingen-database wissen.

Bij een backup is dit een lastige. Het is inderdaad een hele berg werk om in een backup van een jaar terug dat ene bestandje met bestelling van klant 481 te wissen. De Wbp zegt echter nergens “wissen hoeft niet als dat veel werk is”. En vanuit privacyoogpunt is “dan moet je je backupstrategie maar anders inrichten” een goed verdedigbaar standpunt.

Maar een lastige blijft het. Weten jullie een backupstrategie die zo privacyvriendelijk mogelijk is? Ik kom niet verder dan “maak geen incrementele backups want dan zit je met een hele oude full backup met data die krachtens Wbp weg moet”.

Arnoud
“Dit telefoongesprek wordt opgenomen voor servicedoeleinden”

telefoon.jpgEen lezer vroeg me:

Wij doen veel telefonische acquisitie en verkoop. Om geen discussie achteraf te krijgen, nemen wij al deze gesprekken op. Nu schreef jij ooit dat dat mag als je gesprekspartner bent, maar ik hoor ook van mensen dat ik dit écht moet vragen. Hoe zit dat nu?

Het kan erg verstandig zijn om zakelijke telefoongesprekken op te nemen, dat biedt je handig bewijs als er achteraf discussie ontstaat over wat er gezegd is of hoe dat bedoeld is. En ja, dat mag.

Het is niet verboden om je eigen gesprekken op te nemen – alleen andermans gesprekken opnemen is strafbaar (art. 139b Strafrecht). En in het geval van een opnemende werkgever geldt dat ook bij zakelijke(!) gesprekken van de werknemer.

Echter, wie structureel gesprekken opneemt en deze archiveert in het kader van zijn bedrijfsvoering, valt daarmee onder de Wet bescherming persoonsgegevens. Een gespreksopname is een persoonsgegeven, zeker als je het koppelt aan telefoonnummer, klantnaam of iets dergelijks dat helpt bij identificatie van de klant. En dan is het inderdaad verplicht de betrokken wederpartij te melden dat je dit doet, want de Wbp eist dat je de betrokkenen informeert over wat je met hun persoonsgegevens doet.

Daarnaast hebben die mensen inzagerecht in wat er over hen opgeslagen wordt (art. 35 Wbp). Dit betekent dus dat je een kopie van het gesprek, alsook eventuele transcripties moet afgeven als de wederpartij daarom vraagt.

Toestemming lijkt me formeel niet nodig. Je kunt de opnames rechtvaardigen onder het uitvoeren van de overeenkomst, waar ook de aanloop tot contractsluiting onder valt. Natuurlijk staat het de wederpartij vrij om af te haken zodra hij hoort “Dit gesprek wordt opgenomen voor trainingsdoeleinden”.

Overigens is precies die zin net wat onhandig. Hij klinkt leuk neutraal en positief, maar binnen de Wbp betekent die zin dat je de opname niet zomaar in kunt zetten voor van alles en nog wat. Je mag gegevens alleen gebruiken voor het doel waarvoor je ze verzamelt (en doelen die daar direct mee samenhangen). Trainen van je personeel hangt niet direct samen met bewijzen van een acquisitiegesprek. Je moet dus echt zeggen wat je gaat doen. Maar dan gaat Marketing weer piepen dat het klanten afschrikt.

Arnoud

Mag je onder water filmen of fotograferen in het zwembad?

onderwatercameraDiverse lezers vroegen me recent hoe het zit met onderwatercamera’s in het zwembad. Nu onderwatercamera’s steeds goedkoper worden, duiken (haha) ze op veel meer plaatsen op. En wat is er nou leuker dan ook in het zwembad eens foto’s van jezelf, je familie of vrienden of willekeurige zwemmers te maken? Eh, wacht even.
Op zich is fotograferen legaal, en loop je pas bij het publiceren mogelijk tegen portretrecht of privacyproblemen aan. Maar heimelijk fotograferen in een besloten ruimte is strafbaar – art. 139f Strafrecht verbiedt het “heimelijk, opzettelijk en wederrechtelijk” fotograferen van personen in een woning of andere niet voor het publiek toegankelijke plaats”. Dat ‘wederrechtelijk’ staat er om een gaatje voor verborgencamerajournalistiek open te laten.

Maar wacht even, een zwembad is toch voor het publiek toegankelijk? Iedereen mag erin, mits hij de toegang betaalt (en zwemkleding draagt). En dan wordt het even anders, want dan is het enige strafrechtartikel nog dat van de aangebrachte camera’s – filmen met een vaste camera in de openbare ruimte mag niet als dat niet duidelijk is aangekondigd (art. 441b Strafrecht). En zo’n onderwatercamera zit nergens aan vast, in tegenstelling tot deze zwembadtoezichtcamera bijvoorbeeld. Dus dan zou het wel mogen.

Uiteraard kan het zwembad zelf hier regels over stellen, en zulke huisregels moeten dan worden opgevolgd. Wie dat niet doet, kan worden verwijderd uit het zwembad en zelfs een toegangsverbod krijgen (als dat in de regels erbij staat). De camera opeisen en de beelden even proactief wissen is heel wat dubieuzer en raad ik dus af.

Het voelt buitengewoon onprettig en ik kan me goed voorstellen dat mensen hier wat tegen willen doen, maar een wetsartikel hiertegen weet ik zo even niet.

Arnoud<br/> Foto: Nutech.nl

Wat is het probleem met profielen met anonieme persoonsgegevens?

netflix-gratis-maandVideodienst Netflix is in overtreding van de Nederlandse wet op de bescherming van persoonsgegevens, maar omdat het bedrijf in Luxemburg is gevestigd kan het College Bescherming Persoonsgegevens er niets tegen doen. Dat schreef Webwereld vrijdag. Wacht even, heb ik iets gemist?

Ja dus. In september waren er Kamervragen gesteld over het privacybeleid van de nieuwe videodienst, met name over het punt dat men daar gegevens alleen als ‘persoonsgegevens’ ziet als ze direct tot een persoon herleidbaar zijn. Je NAW moet eraan hangen, zeg maar. En dat matcht niet met onze Europese definitie: daar vallen ook indirect te herleiden gegevens onder, ook dus wanneer niemand weet hoe je heet. “Die ene kerel uit Amsterdam Zuidoost van zo’n 40 jaar oud die Breaking Bad leuk vindt” is dus volgens de wet een persoonsgegeven. Ook als je niet weet hoe hij heet of als je geen contactgegevens van hem hebt.

In het antwoord op Kamervragen gaat men nog een stapje verder: je seriekijkvoorkeuren kunnen ook bijzondere persoonsgegevens onthullen, bijvoorbeeld je religieuze of seksuele voorkeur. Wie alleen homoseries kijkt zal wel homo zijn, bijvoorbeeld. Dergelijke gegevens mogen nóóit worden vastgelegd, tenzij met aparte en uitdrukkelijk gegeven toestemming.

De Wbp is voor Amerikanen altijd ahem een beetje wennen want in de VS bestaat het concept van persoonsgegevens eigenlijk niet. Je moet je klant respecteren en dus beloof je hem zorgvuldig te behandelen. En zolang je maar zegt wat je doet, is het dan verder prima allemaal.

Ergens zit daar ook wel wat in. Is het wérkelijk een probleem dat een internetdienst weet dat je homo, vrouw, man of wat dan ook bent? De dienst wordt er alleen maar beter van als je alleen series en dingen krijgt waar je op zit te wachten. En zolang ze er geen identificatie aan hangen, of het doorvertellen aan mensen die jou eruit kunnen pikken (“Hee wat lees ik nou kijk jij Sex and the City Arnoud”) dan vraag ik me toch af of dat écht verboden zou moeten zijn.

Arnoud

Kun je met een toestemmingsbordje boeven vangen en op internet zetten?

boeven-vangen-camera-toestemmingEen lezer stuurde me bijgaande foto (klik voor groot) en vroeg zich natuurlijk af, “mag dat”. Een bordje in je winkel met “Winkeldieven opgelet! Wij hebben camera’s. Als u hier steelt geeft u toestemming om de beelden te plaatsen op boevenvangen punt nl”, een creatieve truc om privacyschendingen te omzeilen.

Op “dé opsporingssite van Nederland” staan inderdaad camerabeelden van winkeldiefstallen en andere criminaliteit, hoewel de site zich haast erbij te zeggen dat het ‘meestal’ officiële opsporingsberichten zijn die met toestemming van Justitie worden verspreid. En waar het gaat om onofficiële opsporingsberichten (die van de sticker dus), verwijst men naar een Tweede Kamermotie van 8 november 2011 waarin zou worden bepaald “dat burgers beelden van dieven online mogen zetten”.

Inderdaad, in 2011 besloot de Kamer dat het tijd werd voor een wetsvoorstel op grond waarvan

burgers zonder angst voor strafrechtelijke vervolging en/of bestuurlijke beboeting beeldregistraties van overvallers en andere verdachten van misdrijven op internet kunnen zetten of op andere manieren kunnen openbaren, mits daarbij aangifte wordt gedaan bij de politie en de beeldregistratie tevens wordt aangeboden aan de politie,

Alleen: een motie is eigenlijk niet meer dan een verzoek aan de regering, regel dit eens. Het is geen wet en je kunt als burger geen rechten ontlenen aan de inhoud van een motie. Deze tekst uit 2011 heeft dus geen rechtskracht en burgers behouden dus hun angst voor strafrechtelijke vervolging en/of bestuurlijke beboeting.

Wat onder de huidige privacywetgeving een feature is en geen bug: het idee is dat Justitie de opsporing doet en in dat kader beslist of portretten van verdachten gepubliceerd moeten worden of niet. Dat dat een achterhaald standpunt is en massaal geschonden wordt, geloof ik onmiddellijk – maar in het recht geldt dat de specificatie het wint van de implementatie, en niet zoals in de IT andersom.

Die sticker is een leuke hack om dit op te lossen. Immers, met toestemming mag alles, toch? Dus wie zegt “ja ik ben een steeldief zet me maar online” mag achteraf niet meer zeuren over zijn privacy.

Maar zoals wel vaker met bijdehante hacks betwijfel ik ten zeerste of een rechter dit zal accepteren. Toestemming moet onder de privacywet expliciet worden gegeven (hoi cookiewet) en het stelen van benzine of winkelvoorraad kun je toch moeilijk als een expliciete toestemmingshandeling zien.

Bovendien: wat als je géén dief bent en toch op die site gezet wordt omdat men dácht dat je een dief was? Dan is er geen toestemming want het bordje gaat niet over niet-dieven.

Arnoud

Gebruikers Google Analytics schenden Nederlandse privacywet

analytics-cookie.pngGebruikers van Google Analytics hebben volgens de wet een aparte bewerkersovereenkomst nodig, maar Google weigert dit, zo las ik bij Webwereld. In een onderzoek van de privacytoezichthouder naar persoonsgegevensverwerkende smart TV’s kwam ook voorbij dat je zo’n overeenkomst moet afsluiten als je met Google Analytics werkt. Niemand doet dat, sterker nog niemand kán dat doen want Google vindt dat er geen sprake is van een privacyschending.
Wanneer je het verwerken van persoonsgegevens uitbesteedt, heet die andere partij een bewerker. De verantwoordelijke bepaalt wat er gaat gebeuren en hoe (doel en middelen), en de bewerker voert dat uit. Dit is geschreven voor situaties waarin je bv. een bedrijf inhuurt om een papieren mailing uit te doen naar je relaties of om een stukje van je dienstverlening uit te kunnen besteden. Maar de definitie past ook prima bij een clouddienst: de cloudgebruiker bepaalt wat er moet gebeuren en kiest de middelen – de clouddienst – en de dienstverlener voert dat simpelweg uit.

De wet schrijft voor dat je verplicht een bewerkersovereenkomst moet sluiten tussen verantwoordelijke en bewerker. Hierin komt te staan wat de bewerker mag doen (en wat vooral niet), welke beveiligingsmaatregelen hij moet nemen en hoe de verantwoordelijke op een en ander toezicht houdt. Dat moet dus ook in de cloud, en daar gaat het al snel mis want geen hond (cloudhond?) die zich daaraan houdt.

Nu zou je zeggen dat een partij als Google dat eenvoudig kan fixen. Maak een standaard bewerkersovereenkomst, zet die naast de gebruikersvoorwaarden (hij mag er niet ín, het moet een aparte overeenkomst zijn) en klaar is Sergey. Maar nee, Googles bedrijfsbeleid is dat Google Analytics geen persoonsgegevens verwerkt en men herkent zich niet in de mening van het Cbp.

Je kunt je afvragen óf er wel persoonsgegevens worden verwerkt met deze dienst. Zoals Webwereld schrijft,

TP Vision gebruikt first party cookies in plaats van third party tracking cookies, verwijdert het laatste octet van alle IP-adressen voordat ze worden opgeslagen, heeft de optie ‘gegevens delen’ in Google Analytics uitstaan en maakt geen gebruik van Google AdWords en AdSense.

Dit is de best practice van hoe je zo privacyvriendelijk mogelijk Google Analytics inzet. Maar nee, aldus het Cbp:

Voor Google zijn deze gegevens op zichzelf persoonsgegevens. De toegepaste maskering van het laatste octet van het IP-adres leidt weliswaar tot verminderde herleidbaarheid (een groep van maximaal 254 verschillende gebruikers), maar er is, door de aanwezigheid van bijkomende gegevens als tijdstip en URL-referrers, gedurende de verzameling van de gegevens door Google, geen onevenredige inspanning nodig om het surfgedrag en appgebruik tot een individuele betrokkene te herleiden.

Het feit dat Google het kán herleiden maakt Analyticsdata dus persoonsgegevens, ook als Google via de uitstaande optie ‘gegevens delen’ belóóft het niet te doen. Tsja. Dan houdt het wel een beetje op inderdaad met dit soort diensten, want herleiden kán vrijwel altijd.

Exit Google Analytics? Nou, dat denk ik niet. Net als met de cookiewet gaat dit massaal genegeerd worden. Het Cbp kan het wel een “waarschuwing aan de hele branche” noemen maar zonder boetes en handhavend optreden is dat geen echt compliance-afdwingende waarschuwing.

Arnoud

Gastpost: Waarom bewaart een webwinkel klantgegevens ná de koop?

adresboek-gids-lijst-databank.pngIk ben deze week en volgende week met vakantie. Daarom vandaag een gastpost van internetondernemer Hans van Leersum met de interessante vraag, waarom bewaren we eigenlijk allemaal persoonsgegevens van onze klanten?
Waarom bewaren wij webwinkeliers eigenlijk zo veel gegevens van onze klanten? Zelfs als we er helemaal niets mee doen? Deze vraag spookt de afgelopen maanden steeds vaker door mijn hoofd. In de tweeënhalf jaar die we nu bestaan met onze webwinkel Trampolineplezier, hebben we een database opgebouwd met gegevens van honderden klanten. Deden we dat bewust? Nee, niet echt. Hij is eerder opgebouwd tegen wil en dank.

Automatisch opslaan

Het opslaan van klantgegevens gebeurt tegenwoordig automatisch. Er wordt steeds meer online gewinkeld waardoor persoonsgegevens van de consument met elke bestelling in een nieuwe database belanden. In de software van webwinkels is het opslaan en oneindig bewaren van klantgegevens namelijk de standaardoptie. Een optie om de klantgegevens te verwijderen als ze niet meer nodig zijn, bestaat niet. Magento, het webwinkelCMS wat we bij Trampolineplezier gebruiken, heeft deze optie evenmin.

Als je een fiets koopt bij een fietsenmaker, dan zal hij niet snel vragen wie je bent of waar je precies woont. Maakt hem het wat uit. Hoogstens vraagt hij naar je postcode, om te weten waar zijn klanten vandaan komen. Maar als je een fiets koopt bij een webwinkel, sta je als klant wel je naam, adres en soms ook nog creditcardgegevens af. Met het vertrouwen dat de webwinkel er goed mee omgaat. Maar wat gebeurt er met je gegevens als de fiets bij jou bezorgd is? Nee, ze worden niet gewist.

Persoonlijk vind ik het geen fijne gedachte dat, bij elke bestelling die ik online plaats, mijn gegevens weer in een extra database terechtkomen. Maar in mijn rol als webwinkelier vind ik het net zo goed niet prettig om zoveel klantgegevens te bezitten. Je hebt als bedrijf bestaansrecht, omdat je waarde toevoegt voor je klant. Maar wat voor waarde voeg je toe door zijn naw-gegevens te bewaren? Vanuit die gedachte: waarom gooien we de klantgegevens die we niet meer gebruiken niet weg?

Klantgegevens weggooien? Ben je gek?!

Nee, ik meen het. Er zijn ongetwijfeld webwinkels die baat hebben bij het bewaren van klantgegevens, maar wij niet. Wij verkopen trampolines en dat zijn eenmalige aankopen. Sporadisch hebben wij te maken met herhaalaankopen, slechts zo’n 1-2 procent van alle bestellingen. Redenen om de klantgegevens te bewaren hebben we dus niet. En waarom zou je iets bewaren als je het toch niet gebruikt?

Omdat het verplicht is door de fiscus, denk je misschien. Dat klopt. Maar alleen op de facturen. Alleen in je boekhouding is dus voldoende. Of misschien wil je de gegevens graag bewaren om het een en ander te controleren bij een garantiegeval. Daar valt natuurlijk iets voor te zeggen. Maar mijn inziens zijn er meer redenen te noemen voor het wél weggooien van de gegevens.:

    <li>Je laat klanten zien dat je hen serieus neemt. Je respecteert ze, behandelt ze as een volwaardig persoon door hem de keuze te geven. Je erkent dat deze gegevens niet van jou zijn, maar het eigendom van de klant. </li>
    
    <li>Je hebt een betere beveiliging tegen hacken. Persoonsgegevens die je niet in een database hebt staan, kunnen ook niet buitgemaakt worden bij een hack. Zo voorkom je het risico op identiteits- en creditcardfraude met de gegevens van jouw klanten.</li>
    
    <li>Je sluit misbruik in de toekomst uit. Door je personeel, een andere eigenaar, je webbouwer, malware op de server, enzovoort.</li>
    
    <li>Je voorkomt imagoschade. Een lek van je klantenbestand doet je naam en betrouwbaarheid als webwinkel niet goed. Al zal het voor een webwinkel in medicijnen of erotische artikelen erger zijn dan voor een webwinkel in ijzerwaren. </li>
    
    <li>De beveiliging van de gegevens kost tijd en geld. Waarom zou je geld uitgeven aan de beveiliging van gegevens die je niet gebruikt en nooit nodig zult hebben?</li>
    

Wat vinden collega-webwinkeliers?

Wat vinden jullie? Overdrijf ik? Is de kans op een hack te verwaarlozen? Zijn er redenen om de gegevens van mijn klanten wél te bewaren die ik over het hoofd heb gezien? Ik ben erg benieuwd naar reacties.

Hans van Leersum is internetondernemer met bijzondere interesse in privacy.

Ik moet weg maar ze praten nog wel over mij!

Afgelopen week hadden we een interessante discussie in de comments bij de aloude vraag, moeten ze mijn berichten weghalen als ik dat eis? Het nieuwe aspect: als je verbannen wordt, mag je dan eisen dat men je berichten weghaalt en ook dat anderen niet meer over je praten?
Het weghalen van berichten bij forums is een van de meest frequent terugkerende onderwerpen bij deze blog. Er zit vaak een heel stuk emotie achter: je deed gezellig mee op een forum, er ontstaat ruzie en dan wil je boos weg. Het liefst geef je dat stomme beheer en die nitwits van medediscussianten dan nog een stevige trap na: al mijn berichten eraf, en wel nu, dat zal je leren. Denk ik dan met mijn abonnement op Psychologie-magazine. Maar die emotie zit er wel degelijk.

Juridisch gezien is het kader duidelijk: persoonsgegevens en berichten moeten weg, tenzij. Maar het venijn zit hem in dat tenzij. Dat tenzij komt namelijk neer op een belangenafweging: welke nieuws- of andere waarde voor het forum zit er aan het behouden van de berichten, en welk privacybelang zit er aan het weghalen? Daar kun je vanuit beide kanten de prachtigste verhalen over maken maar uiteindelijk komt het neer op een gevoelskwestie. En dat werkt niet echt prettig bij een situatie waar al zo veel ruzie in is gaan zitten.

Aanverwant is het probleem van praten óver ex-leden. Want zelfs als je naam is weggehaald bij je berichten (of zelfs de berichten zelf ook), dan nog weten andere forumleden die nog wel. En die gaan daarover praten. Moet je dat dan óók weghalen als beheer? Dan sta je in feite andermans discussies te smoren op verzoek van een exlid, en dat gaat me wel érg ver. Tegelijk: is het nog wel nodig dat men in die discussie je naam nog noemt? Wie weet over wie het gaat, hoeft de naam niet meer te weten. En voor wie de naam niet weet, is de discussie niet relevant. Dus ook hier weer: een gevoelskwestie.

Ik vraag me af of je hier ooit uitkomt. Vooraf harde regels stellen helpt ook niet per se, want de wetgeving rond persoonsgegevens is dwingend en kan dus niet zomaar worden gepasseerd. Mijn grondgedachte is eigenlijk, dit moet je helemaal niet juridisch willen oplossen. Maar ja, als je boos bent dan is het leuk smijten met artikel 8 Wet Bescherming Persoonsgegevens juncto de Richtsnoeren van het CBP natuurlijk.

Meelezende forummers, hoe gaat dat bij jullie, zulke weghaalverzoeken en/of -ruzies?

Arnoud

Voor hoe veel dingen mag je in één keer opt-in vragen met een aanvinkvakje?

Via Twitter (dank) kregen we een heel uitgebreid aanvinkvakje aangereikt:

aanvinkvakje-groot-voorbeeld

Meestal bevat zo’n aanvinkvakje niet meer tekst dan “ik wil de nieuwsbrief ontvangen”, of “ik ga akkoord met mail van zorgvuldig geselecteerde derden. Of het foute “ik ga akkoord met de privacyverklaring“. Of het buitengewone zen “ik ga akkoord” en dan verder niets, dat ik ooit zag maar vergat te screenshotten.

Dergelijke generieke teksten zijn fout – nou ja, de eerste is wel oké maar biedt alleen ruimte om een door het bedrijf zelf uitgegeven mailing met nieuws te versturen. (En nee, “onze partner XYZ heeft een fantastische aanbieding voor u” is géén nieuws”.) Je kunt immers voor commerciële e-mail alleen opt-in krijgen als men specifiek ergens mee akkoord gaat. Specifiek en geïnformeerd – het moet er dus bij staan, wie er gaan mailen en wat voor inhoud dat wordt.

Je mag dergelijke informatie niet verstoppen in privacyverklaringen of algemene voorwaarden. Ik denk dat je nog nét wegkomt met een lijst namen die je aanklikbaar aan de tekst “onze sponsoren” of iets dergelijks hangt. Maar dat heeft het probleem dat je de lijst niet kunt updaten, wat veel handige jongens met leuke leadhandeltjes graag willen kunnen doen.

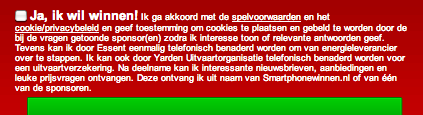
Deze site heeft een creatieve oplossing. Men noemt specifiek Essent en Yarden (wat een combinatie) als partijen die mogen bellen, en vermeldt bij vragen van de quiz nog specifieke sponsoren die mogen bellen. Die sponsoren kunnen wijzigen, en mensen die na zo’n wijziging meespelen kun je dus verhandelen aan de nieuwe sponsoren.

Het gehele bestand gebruikt Smartphonewinnen.nl zelf om “interessante nieuwsbrieven, aanbiedingen en leuke prijsvragen” heen te sturen. Of dát mag, is een andere moeilijke discussie. Als opt-in kan dit denk ik net, hoewel het nogal generiek is. Als de opt-in niet genoeg is, dan wordt vaak het excuus gebruikt dat “je toch klanten mag mailen zonder opt-in”. Dat is wel waar, maar iemand die een gratis dienst afneemt is volgens de ACM (voorheen de OPTA) geen klant. Een klant koopt iets, oftewel die geeft je geld. Servicemails zijn een ander verhaal maar die mogen geen commerciële inhoud bevatten.

Ik vind de oplossing alles bij elkaar netjes volgens ’t boekje maar het voelt toch niet helemaal lekker. Lezen mensen wél een blok tekst als je dat onder het aanvinkvakje zet? Is dit de manier waarop het hóórt te werken?

Oh en geheel andere context maar ’t is zomer: nóg zo’n propvol bord.

Arnoud

Linkedin brak Nederlandse wet met personeelsadvertentie met vraag naar etnische afkomst

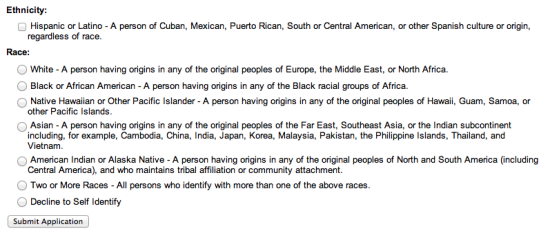
Juridische foutje-bedankt van de maand: bij een personeelsadvertentie van zakelijkesocialmediasite LinkedIn werd naar ras en etnische afkomst van de sollicitant gevraagd, onder verwijzing naar Amerikaanse positieve-discriminatiewetgeving. Dat ontdekte Bas van de Haterd eerder deze week. De fout werd per direct opgelost, want dat mag natuurlijk absoluut niet.

Wie zijn CV wilde insturen naar LinkedIn, kreeg als laatste set vragen deze (optionele) items te zien:

Schermafbeelding-2013-06-09-om-13.58.43-550x242

In de VS stimuleert men positieve discriminatie op ras en geslacht, om zo meer minderheden aan het werk te krijgen. Dit is met name bij leveranciers van de overheid van belang. Op zijn minst móet je ras en geslacht bijhouden voor statistische doeleinden.

In Nederland mag een werkgever eenvoudigweg niet vragen naar bijzondere persoonsgegevens, en ook niet naar zaken die tot directe of indirecte discriminatie kunnen leiden. Bijzondere persoonsgegevens gaann over iemands godsdienst of levensovertuiging, ras, politieke gezindheid, gezondheid, seksuele leven en (belangrijk bij het werk) het lidmaatschap van een vakvereniging.

Van discriminatie is sprake als er zonder objectieve grond een onderscheid wordt gemaakt. Een werkgever mag bv. vragen dat iemand goed Nederlands spreekt als dat voor de functie relevant is, maar niet automatisch Polen uitsluiten omdat hij denkt dat die geen goed Nederlands kunnen spreken.

Ras en achtergrond mag je eigenlijk nooit vragen, behalve in heel bijzondere gevallen wanneer dat echt objectief relevant is (een acteur die Sinterklaas moet spelen). Een bekend voorbeeld is aan een vrouw vragen of ze zwanger is/gaat worden, dat mag niet want kan indirect tot uitsluiting van die vrouw leiden wegens haar geslacht. Bij mannen zou je zoiets nooit vragen immers.

Je mag zulke dingen niet vragen, ook niet in de “je hóeft niet te antwoorden maar”-vorm. Het punt is dat ook bij die vrijwillige vragen de ondertoon is “mensen die het niet invullen hebben een streepje minder”.

Gelukkig bleek dit een slordig foutje. Een woordvoerder van Linkedin liet Bas meteen weten:

 ‘’De vragen op ons sollicitatieformulier in Nederland over geslacht, etniciteit en ras zijn onjuist toegevoegd en wij hebben deze dan ook direct verwijderd toen dit onder onze aandacht werd gebracht. Deze vragen zijn onbedoeld toegevoegd op het Nederlandse formulier door een bug in de Applicant Tracking System (ATS) software die we gebruiken. We hebben nauw samengewerkt met Jobvite, onze ATS supplier, om dit aan te passen en zullen blijven samenwerken met Jobvite om ervoor te zorgen dat dit niet meer gebeurt.’’

Gevalletje “verkeerde vinkje aangezet”?

Arnoud