Mijn ouders krijgen een portaal, mag dat?

Een lezer vroeg me:

Onze school (voortgezet onderwijs) is van plan om in schooljaar 2010-’11 een internetportaal te introduceren voor ouders waarop zij onze cijfers, gemiste uren en te laat-briefjes kunnen vinden. Zo kunnen ouders dus precies zien wat wij doen (of beter gezegd niet doen). Nu snap ik dat ouders dat graag willen, maar zeker in de bovenbouw heb je als leerling toch ook een eigen verantwoordelijkheid en bovendien een zekere privacy op school. Kan dit zomaar?

Ja dat kan, ten minste als je nog geen zestien bent. De Wet Bescherming Persoonsgegevens zegt dat de ouders over alles beslissen op het gebied van privacy en persoonsgegevens totdat het kind zestien is (artikel 5 Wbp). Daarna beslist het kind zelf, hoewel het me niet zou verbazen als de school de toestemming simpelweg opeist in het inschrijfformulier.

Als de ouders beslissen, moeten ze wel rekening houden met het Internationaal Verdrag Inzake de Rechten van het Kind, dat bepaalt in artikel 3:

Het belang van het kind moet voorop staan bij alle maatregelen die kinderen aangaan. De overheid moet het welzijn van alle kinderen bevorderen en houdt toezicht op alle voorzieningen voor de zorg en bescherming van kinderen.

De ouders moeten dus wel degelijk het privacybelang van het kind meewegen bij het besluit of dit wel zo wenselijk is. Ik moet zeggen dat ik aarzel bij de vraag of dit hier het geval is. Natuurlijk, als kind heb je een zekere vrijheid en moet je de ruimte hebben om een keer een baaldag te hebben. Maar als ouder moet je ook vroeg kunnen signaleren dat je kind te veel spijbelt of onvoldoendes haalt, zodat je kunt ingrijpen voordat het helemaal misgaat.

De beste kans lijkt me om dit via de leerlingenraad of (met hulp van ouders) de ouderraad aan te kaarten. Misschien zijn er ondergrenzen af te spreken – bijvoorbeeld dat pas bij 3 keer spijbelen in een maand het in het portaal verschijnt.

Arnoud

De aannemer met fototoestel

Een lezer schreef me:

Ik heb een klusbedrijf opdracht gegeven om bepaalde werkzaamheden uit te voeren aan mijn huis en tuin. Er is inmiddels een discussie ontstaan over hoe iets wel en niet eruit zag en ze geven nu aan dat ze overal foto’s van gemaakt hebben. Daar hebben we het nooit over gehad, mag dat zomaar?

Het zou kunnen dat dit in de algemene voorwaarden staat, maar die heb ik nooit gehad. Op de offerte zeggen ze dat die bij de Kamer van Koophandel zijn gedeponeerd, dus moet ik nu daarheen om erachter te komen of ze mijn huis mogen fotograferen?

Ik denk dat het fotograferen in het huis van een klant wel mag, zolang ze de foto’s maar alleen gebruiken voor documentatie van de werkzaamheden en eventuele geschillen. Ze mogen bewijs verzamelen van hoe ze het werk doen, en foto’s zijn prima bewijs.

Publicatie van de foto’s mag niet zomaar. Dat is (omdat het je huis is en dus jou als persoon raakt) een privacyschending. Daarvoor hebben ze apart toestemming nodig, en ik twijfel of die in algemene voorwaarden opgeëist kan worden. De wet eist namelijk “ondubbelzinnige” toestemming, en via algemene voorwaarden kun je hooguit “stilwijgende” toestemming krijgen.

Nog los van het feit dat de AV gewoon als papiertje bij de offerte hadden moeten worden afgegeven, een depot bij de KVK heeft alleen nut als het “redelijkerwijs niet haalbaar” is om ze elke keer uit te delen. Vuistregel: ben je zo groot als Albert Heijn? Zo ja, dan deponeren. Anders gewoon meegeven.

Arnoud

Naaktfotodief krijgt in hoger beroep strafverlaging

Het publiceren van naaktfoto’s op internet is op zichzelf genomen geen belediging. Dat blijkt uit een arrest van het Hof Leeuwarden van vorige week. De zaak was het hoger beroep in de Manon-Thomaszaak van vorig jaar april, waarin de verspreiding van foto’s en filmpje van de presentatrice naast auteursrechtenschending ook een belediging jegens haar werd genoemd. De veroordeling vanwege de auteursrechten blijft in stand.

De insteek “belediging” bij de rechtbank was gebaseerd op het idee dat publicatie van naaktfoto’s een inbreuk opleveren op het grondrecht van onaantastbaarheid van het lichaam. Die inbreuk is een “aantasting van de eer en goede naam”. Diezelfde redenering werd gehanteerd in een smaadzaak uit 2008 waarbij verspreiding van naaktfoto’s via filesharing als smaadschrift werd gezien. Ook daar was het enkele feit dat het naaktfoto’s waren, genoeg om van smaad te kunnen spreken.

Het Hof acht hier de context juist van wezenlijk belang:

Het plaatsen van een (privé)filmpje waarop een persoon naakt te zien is, is als zodanig en op zichzelf niet te beschouwen als het beledigen bij afbeelding.

Goed, het gaat om belediging en niet om smaad maar de achterliggende gedachte is dezelfde. Uit de context moet blijken dat je de bedoeling had om iemands eer en goede naam aan te tasten. Dat blijkt niet uit het enkele feit dat je een naaktfoto online zet. (Ik kan geen legitieme andere reden bedenken om zonder overleg een naaktfoto online te zetten, maar goed.)

De schending van de auteursrechten blijft grond om de verdachte te veroordelen. Wel wordt de oorspronkelijke veroordeling wat genuanceerd. De foto’s waren namelijk in eerste instantie alleen gepubliceerd in gedeelde mappen op MSN van zes contactpersonen. Dat is volgens het Hof geen openbaarmaking in de zin van de Auteurswet. Het publiceren op Youtube is dat natuurlijk wel.

Naast auteursrecht werd ook nog het portretrecht opgevoerd: het openbaar maken van een portret zonder daartoe gerechtigd zijn is namelijk ook een strafbaar feit (artikel 30 Auteurswet, en ja ik moest dat ook even nazoeken). Opmerkelijk genoeg oordeelt het Hof dat wél sprake is van publicatie van een portret wanneer je die portretfoto in zo’n gedeelde map zet.

Opmerkelijk, maar begrijpelijk, want het Hof vindt schending van de privacy (waar het portretrecht over gaat) belangrijker dan de commerciële belangen van de fotograaf:

Het hof heeft hierbij in aanmerking genomen hetgeen met betrekking tot openbaarmaking in artikel 12 van de Auteurswet is opgenomen en de strekking van de Auteurswet die er op gericht is het commerciële belang van de auteursgerechtigde te beschermen.

[Bij de schending van het portretrecht] spelen niet alleen commerciële belangen een rol maar ook privacy-belangen van de geportretteerde.

De 180 uur werkstraf waartoe hij in eerste instantie werd veroordeeld, wordt verlaagd naar dertig uur. Ook wordt het smartengeld dat de man moet betalen verlaagd van 5.000 naar 3.000 euro. Wel is hij zijn computer kwijt – die is immers gebruikt om het misdrijf “schenden auteursrecht” te begaan.

Arnoud

Mijn kind wordt in de klas gefilmd, mag dat?

Een lezer vroeg me:

Op de basisschool van mijn kind wil men voor de jongste groepen permanent enkele camera’s in de klas hangen. Ouders krijgen dan een wachtwoord waarmee ze op elk moment van de dag kunnen inloggen en zien hoe hun kind het doet in de klas. Maar ik wil dit eigenlijk niet, hoe kan ik hier bezwaar tegen maken?

Bij cameratoezicht op het werk geldt de regel dat de ondernemingsraad instemming moet geven. Cameratoezicht valt namelijk onder de Wet Bescherming Persoonsgegevens, en op grond van de Wet op de Ondernemingsraad heeft de OR daar instemmingsrecht voor.

Een sterk vergelijkbare regeling staat er in de Wet medezeggenschap op scholen, artikel 13 sub i:

Het bevoegd gezag van een school … behoeft de voorafgaande instemming van het deel van de medezeggenschapsraad dat uit en door de ouders of de leerlingen is gekozen, voor elk door het bevoegd gezag te nemen besluit met betrekking tot … vaststelling of wijziging van een regeling over het verwerken van en de bescherming van persoonsgegevens van ouders en leerlingen;

Wil een school dus cameratoezicht in de klas invoeren, dan moet ze dat in zo’n regeling (reglement) opnemen en vervolgens de medezeggenschapsraad / ouderraad daarover laten stemmen. Ik vraag me af of er veel scholen zijn die dit een goed idee vinden. Je kinderen in de gaten houden op school lijkt me zowel voor het kind als voor de docent nogal een belasting. Elk foutje dat je maakt, wordt meteen vastgelegd en kan op de ouderavond aan de orde komen.

Een andere aspect is dat zo’n livestream wel goed beveiligd moet worden. Die beelden gaan over internet en zijn alleen bestemd voor ouders. Gewoon een webpagina met een wachtwoord lijkt me zwaar onvoldoende. Op zijn minst zou de videostream zelf beschermd moeten zijn met encryptie, alleen zit je dan weer met het probleem dat veel ouders de benodigde software niet aan de gang zullen kunnen krijgen.

Trouwens, ik krijg dit soort vragen ook wel over kinderdagverblijven. Deze wet geldt alleen niet voor kdv’s, hoewel ze wel vaak ouderraden hebben. Weet iemand of dat gebaseerd is op een wettelijke regel, of zou dat gewoon vrijwillig ingesteld worden?

Arnoud

Geen last meer van gezichtsherkenning?

camera-gezichtsherkenning-surveillance-makeup.jpgCameratoezicht is ondertussen onvermijdelijk. En bij enkel gefilmd worden blijft het niet: steeds meer camera’s krijgen automatische-gezichtsherkenningssoftware zodat ook nog eens bijgehouden kan worden waar je allemaal heen gaat. maar daar heeft Adam Harvey, onderzoeker bij NYU’s Interactive Telecommunications Program, nu een oplossing (via) voor gevonden: hij heeft de algoritmes gereverse-engineerd waarmee gezichtsherkenning werkt, en vervolgens patronen ontwikkeld die die algoritmes verstoren. De voorbeeldpatronen, onderdeel van zijn scriptie, laten enkele mooie voorbeelden zien.

Gezichtsherkenning werkt aan de hand van patroonherkenning. Een roze ellipsvormig ding waarbinnen een roodachtig langwerpig item en twee wittige objecten daarboven zal wel een gezicht zijn. Een bekende techniek, in vrijwel alle camera’s met gezichtsherkenning gebruikt, is gebaseerd op de Viola-Jones techniek. Deze deelt een afbeelding op in blokjes en probeert elk blokje te classificeren als bv. “oog” of “mond” of “wenkbrauw”. Met voldoende herkende (geclassificeerde) blokjes kan een gezicht worden herkend. Deze make-up verstoort die herkenning, zo bleek uit het onderzoek van Harvey.

Ben benieuwd of ik met zulke make-up het casino in kom.

Arnoud

Mag de ledenlijst van onze vereniging online?

Een lezer vroeg me:

Onze vereniging publiceert elk jaar voor de leden een handig boekje met zaken als de statuten, het huishoudelijk reglement, besluiten uit het afgelopen jaar en handige tips voor de leden. Ook zetten we hier altijd een lijst met contactgegevens van alle leden in. Dit doen we al jaren, maar het aantal leden groeit gestaag dus nu is voorgesteld om dit boekje voortaan via de website te verspreiden. Maar hebben we dan geen privacyprobleem?

Ja, dan heb je een privacyprobleem. Het publiceren via internet van namen, adressen en dergelijke contactgegevens van je leden kan echt alleen met een expliciete toestemming van de leden. En die moet vooraf worden gevraagd.

Je zou voor nieuwe leden die toestemming in het inschrijvingsformulier kunnen vragen, maar je bestaande leden zul je toch apart om deze toestemming moeten vragen.

Verder vraag ik me af of het echt wel nodig is om deze informatie zo online te zetten. De kans op misbruik van zulke gegevens is aanwezig, en ik zie weinig redenen waarom de hele wereld moet weten wat het telefoonnummer van verenigingslid X is. Je zou volgens mij kunnen volstaan met de gegevens op een wachtwoordbeveiligd deel van de site te zetten, waarbij alleen leden het wachtwoord weten.

Of je dan kunt volstaan met één wachtwoord of dat elk lid zijn eigen wachtwoord moet hebben, is een andere vraag. Bij een kleine vereniging is één wachtwoord nog wel beheersbaar (“volgend jaar is ons wachtwoord ‘zebrapad’ “) maar met enkele honderden leden lijkt me een wachtwoord per lid wel echt verplicht.

Arnoud

Gemeente Groningen publiceert volledige vergunningen online

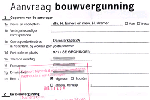
aanvraag-bouwvergunning-groningen.pngDe gemeente Groningen publiceert volledige aanvragen voor bouwvergunningen online, inclusief de persoonsgegevens van de aanvrager, zo tipte een lezer mij. En inderdaad, als je zoekt in Bouwdossiers groningen krijg je de complete aanvraag te zien. Wel als plaatje en in een of ander raar formaat (DjVu), maar toch. Onderzoeker Eric Hennekam ontdekte dit. De lokale media OOGtv meldt dat dit in strijd zou zijn met een uitspraak die het College Bescherming Persoonsgegevens (CBP) in 2008 deed. Update: Groningen meldt per direct alle gegevens te verwijderen.

Het CBP oordeelde in 2008 namelijk over het archief van de gemeente Nijmegen, waarbij persoonsgegevens van individuele burgers online in te zien waren. Gemeenten zijn op grond van de Woningwet verplicht een openbaar register bij te houden met aantekening van alle aangevraagde en verleende bouwvergunningen. Dat mag best een online register zijn, maar de gemeente moet dan wel rekening houden met de privacy van de burger, oftewel men mag niet meer gegevens online zetten dan anderen echt nodig hebben in verband met die vergunning. Het adres waar iets gebouwd gaat worden is essentieel, maar telefoonnummer of e-mailadres van de aanvrager niet bijvoorbeeld.

Naar aanleiding van dat oordeel heeft Nijmegen de nodige wijzigingen doorgevoerd. Het is alleen nog mogelijk om voor een specifiek adres een vergunning op te vragen, dus je moet al weten om welk adres het gaat voordat je iets kan. De robots.txt bevat een uitsluiting voor deze databank. En de vergunningen en dergelijke die je kunt vinden, zijn niet-doorzoekbare PDF bestanden. Wel valt me op dat je de resultaatpagina kan dieplinken, hoewel Google en consorten nog steeds tegen de robots.txt zullen aanlopen als het goed is. Deze wijzigingen waren voor het College acceptabel.

In de databank van de gemeente kun je zoeken op straat of met een kaart (een lelijke kloon van Google Maps) navigeren door de stad. Er is geen robots.txt, hoewel er ook maar weinig tekstuele informatie is die een zoekmachinerobot (spider) zou kunnen indexeren. Het navigeren gaat dus iets verder dan wat Nijmegen destijds heeft gedaan, je kunt nu iets eenvoudiger zien in welke straten mensen vergunningen aanvragen. Maar of dat nou een schending van de wet bescherming persoonsgegevens oplevert? Mwa. In ieder geval kun je niet zoeken op namen van bewoners.

In juli vorig jaar blogde ik over de Handreiking publicatie van bouwvergunningen van het ministerie van VROM. Hierin wordt onder andere aanbevolen om irrelevante persoonsgegevens (BSN, e-mailadres, telefoonnummer en dergelijke) weg te poetsen voordat zo’n document online gaat. Dat lijkt niet gebeurd te zijn bij alle ingescande documenten in Groningen – en ook niet in Nijmegen, hoewel het me niet duidelijk is of dat nu beleid is of een foutje.

De opmerking van OOG dat “Net als Groningen trekt ook Nijmegen zich hier nog steeds niets van aan” gaat me wat ver, het is voor 90% binnen het advies dus “niets” vind ik een onjuiste kwalificatie.

Arnoud

Beelden van bewakingscamera niet bruikbaar als bewijs?

Straatrovers, inbrekers en zakkenrollers dreigen vrijuit te gaan indien in hun strafzaak gebruik wordt gemaakt van beelden van bewakingscamera’s, las ik bij Security management. Men baseert zich op een artikel in De Telegraaf waarin wordt gemeld dat camerabeelden niet zomaar door justitie kunnen worden opgeëist als bewijs, omdat het “gevoelige informatie” kan bevatten over iemands ras. Dat zou de Hoge Raad geoordeeld hebben.

Het was even spitten, maar ik vond een arrest van 23 maart waarin de offficier van justitie persoonsgegevens had gevorderd (naam, adres, postcode, woonplaats en eventuele foto) van de gebruikers van kaarthouders van een OV-chipkaart die in een bepaalde tijdsperiode op bepaalde metrostations hadden in- en uitgecheckt. Dit op grond van artikelen 126nd en <A HREF=”http://lexius.nl/Sv/126ud.

Er staat expliciet “De vordering kan niet betrekking hebben op persoonsgegevens betreffende … ras” in lid 2 van artikel 126nd. Het is binnen de jurisprudentie rond persoonsgegevens aanvaard dat een foto van iemand kan worden gezien als een “persoonsgegeven betreffende ras”, omdat je op een foto kunt zien wat iemands ras of etnische afkomst is. Een foto van een persoon mag dus niet worden gevorderd op grond van artikel 126nd Strafvordering.

Wel een grond biedt artikel 126nf Strafvordering, dat expliciet zegt dat foto’s en andere van deze gevoelige persoonsgegevens wel mogen worden gevorderd, maar alleen:

  1. in geval van verdenking van een ernstig misdrijf waar (kort gezegd) minstens 4 jaar cel op staat, en
  2. na voorafgaande schriftelijke machtiging, op vordering van de officier van justitie te verlenen door de rechter-commissaris.

Omdat die machtiging er niet was, oordeelde de Hoge Raad dat de pasfoto’s van de ovchipkaarthouders niet mochten worden afgegeven. Zij verwerpt daarbij het standpunt dat artikel 126nf alleen zou gelden als de officier de intentie zou hebben het ras van de mensen op de foto te willen weten. Ook als ‘bijvangst’ mag een officier geen gegevens over ras of etnische afkomst opvragen zonder machtiging van de rechter-commissaris.

Hiermee is er dus een grond om tegen elk gebruik van opgeëiste camerabeelden te ageren: er is geen machtiging voor gevraagd. Bovendien zal lang niet bij elke beroving of inbraak sprake zijn van een misdrijf dat een “ernstige inbreuk op de rechtsorde” oplevert, zodat die machtiging niet altijd gegeven zal worden.

Het lijkt me niet echt een wenselijke uitkomst, want het doorkruist compleet het mogen opvragen van camerabeelden. Maar ik zie niet 1-2-3 een antwoord hierop.

Update: in dit arrest vindt Gerechtshof Arnhem juist dat

Het gaat immers om beelden die (anders dan in het geval van de Hoge Raad) niet aan [bank] waren toevertrouwd, maar om een opname van een beveiligingscamera waarvan de aanwezigheid op allerlei plekken in de publieke ruimte en in het bijzonder bij pinautomaten van algemene bekendheid is. Om meer of anders dan een foto- of videoregistratie van de (bij een duidelijke opname voor het bewijs bruikbare) fysionomie van degene die voor een bepaalde geldtransactie van de pinautomaat in kwestie gebruik heeft gemaakt, gaat het hier niet. Van een (aan de beelden of de opnamen daarvan) voorafgegane verwerking van gevoelige persoonsgegevens als bedoeld in artikel 16 Wet bescherming persoonsgegevens, is bij deze registratie geen sprake geweest. Het verbod van artikel 18 van de wet doet zich (daarom) evenmin gelden. Het beeldmateriaal in kwestie kon daarom op de voet van artikel 126nd/ud van het Wetboek van Strafvordering worden gevorderd en kan en mag om die reden voor het bewijs worden gebruikt en het hof doet dat.

Update (22 november 2012): in deze uitspraak vindt de rechtbank Rotterdam dat er wél sprake is van een vormverzuim als niet met een machtiging is gevorderd, maar verbindt daar geen gevolgen aan:

Met de raadsman oordeelt de rechtbank dat artikel 126nf WvSv de juiste rechtsgrond was. De rechtbank constateert dat er sprake is van een vormverzuim. Echter, aan de materiële criteria van artikel 67 lid 1 WvSv, te weten dat een ernstige inbreuk op de rechtsorde is gemaakt en dringende noodzakelijkheid, is wel voldaan. Om die reden volstaat de constatering van het gemaakte verzuim.

Arnoud
Hoe houd ik de buurman buiten beeld?

dome-camera.jpgEen lezer vroeg me:

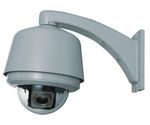
Ik heb aan de achterkant van mijn huis een PTZ (pan/tilt/zoom, beweegbare) camera opgehangen na een aantal inbraken in de buurt. [Arnoud: zie het plaatje] Deze kan door middel van sensoren (ook op eigen grond) worden bestuurd en inzoomen. Het opnameapparaat is zo geprogrammeerd dat hij alleen filmt wat er op eigen grond gebeurt, maar toch klagen mijn buren nu dat ik in hun tuin zou kunnen filmen (de camera hangt vijf meter hoog). Zij eisen dat de camera eraf moet wegens privacyschending. Wat moet ik doen?

Camerabewaking op privéterrein is in beginsel toegestaan, maar “filmen van de buren” niet. Je moet er dus voor zorgen dat de buren inderdaad niet in beeld komen.

Nu is dat softwarematig doorgevoerd, maar met het soort camera dat je op het plaatje ziet is dat voor de buren natuurlijk niet na te gaan. Technisch gezien kan het ding van links tot rechts alles filmen.

De oplossing lijkt me simpel: een metalen plaatje ernaast of een stuk zwart plakband op de glazen bol. Dan is het fysiek onmogelijk dat de camera de buurman filmt, en dan zie ik juridisch gezien het probleem niet meer.

Wel moet er natuurlijk nog een bordje bij bij voordeur en achterpoort.

Arnoud

Hoe moeilijk mag uitschrijven zijn?

account-opheffen-sluiten-annuleren-verwijderen.pngHet is jullie vast wel eens overkomen: je wil eens wat rondkijken op een site, maar je moet je eerst registreren, en dan kom je er nooit meer vanaf. Want inschrijven is vaak een kwestie van je naam en e-mailadres invullen, al dan niet met wat profielgegevens, maar uitschrijven moet aangetekend en schriftelijk of vereist dat je eerst een enquete van 3 pagina’s doorworstelt. Of de knop “Account opheffen” zit diep verstopt achter tien levels helptekst.

Mag dat zomaar? Je hebt het recht om accounts op te heffen, want die accounts zijn verzamelingen persoonsgegevens. De Wet Bescherming Persoonsgegevens geeft je het recht om te eisen dat zulke verzamelingen over jou verwijderd worden als ze niet meer nodig zijn. Een webwinkel bijvoorbeeld mag je gegevens bewaren tot de bestelling is afgehandeld, maar moet ze daarna verwijderen op jouw verzoek. Ze hoeven echter niet zelf meteen na dat afhandelen je account op te heffen of je van de verzendlijsten te verwijderen.

Bij betaalde diensten zoals datingsites kun je je account pas opheffen als de betaalde periode verstreken is. Wel kun je vaak je account op inactief zetten als je het niet meer gebruikt maar er nog wel betaald is voor een bepaalde periode.

Nu kan zo’n site zeggen dat je een soort van gratis abonnement bij ze afsluit, en aan abonnementen mogen minimumperiodes worden gekoppeld. Net zo goed als je de Donald Duck niet per maand kunt opzeggen, zou dat dan ook niet hoeven kunnen bij een registratie van een site. Maar dan zou ik wel in de voorwaarden verwachten dat er zo’n periode genoemd staat.

Als er geen periode staat, en registratie is gratis, dan lijkt het mij redelijk dat je ook elk moment het account weer moet kunnen verwijderen. Er is dan geen reden om je account te bewaren nadat jij als lid besloten hebt dat je weg wilt. Voor veel sites is “wij hebben $VEEL leden” echter een leuke marketingkreet, en daarom maken ze het nog wel eens moeilijk om je account te verwijderen.

Wie weet er nog leuke voorbeelden van niet of nauwelijks op te zeggen accounts?

Arnoud