Sorry, disclaimers op je wall gaan echt niet helpen tegen Facebooks nieuwe voorwaarden

facebook-dislike-like.pngMenig lezer wees me op de voorgenomen nieuwe voorwaarden van het sociale netwerk Facebook. Kort gezegd komt het erop neer dat het bedrijf nóg meer informatie over je wil verzamelen, en in het bijzonder toegespitst op je locatie, en dat je daar toestemming voor geeft door vanaf 1 januari op Facebook te blijven. Slikken of stikken dus, en dat in een lange lap juridische taal. Dus wat doen mensen dan? Die gaan een lap tegentekst publiceren.

De lap tekst komt in diverse varianten voor, maar dit is volgens mij de kern:

Due to the fact that Facebook has chosen to use software that will allow the theft of my personal information, I do declare the following: on this day 2nd December 2014, in response to the new Facebook guidelines and under articles L.111, 112 and 113 of the code of Intellectual Property I declare that my rights are attached to all my personal data, photos, text etc . . . published on my profile since the day I opened my account. For commercial use of the foregoing my written consent is required at all times.
By this release I tell Facebook and anyone else that it is strictly forbidden to disclose, copy, distribute, broadcast or to take any other action against me on the basis of this profile and/or its contents. The actions mentioned above apply equally to employees, students, agents and/or other staff under the direction of Facebook or any other company.
The contents of my profile include private information. The violation of my privacy is punished by the law(UCC 1 1-308 – 308 1 – 103 and the Rome Statute). Facebook is now an open capital entity.
Those reading this text can copy and paste it on their Facebook wall. This will allow them to place themselves under the protection of copyright. If you have not published this at least once, you will tacitly allow the use of elements such as your photos as well as the information contained in your profile update.

Grote hemel, waar te beginnen. Eerst maar eens mijn schoenen uit want mijn tenen trekken té krom anders.

Ik weet niet wat artikelen “L.111, 112 and 113 of the code of Intellectual Property” inhouden, maar toen je lid werd van Facebook sprak je met ze af dat zij je auteursrechtelijk beschermde werken mochten gebruiken voor zover nodig voor hun dienst. En dat is ook logisch gezien de aard van de dienst. Dus hoe hard je ook rechten gaat voorbehouden, Facebook mág er gewoon mee wat ze er redelijkerwijs mee moet kunnen.

En Facebook een “open stad” verklaren? Mijn juridische hoela. Dat is een term uit het oorlogsrecht: de stad verklaart af te zien van alle verdediging en smeekt de aanvaller om haar dan verder met rust te laten. Wat dat met privacy te maken heeft, ontgaat me ten ene male.

Maar wat hier ook van zij: dit gaat hem niet worden.

In het algemeen geldt namelijk, je mag voorwaarden niet wijzigen achteraf, en al helemaal niet met een eenzijdige mededeling op een plek waar een bedrijf normaliter niet zal kijken. (Maar mag FB dan wél de voorwaarden wijzigen? Ja, want dat stond in de oude voorwaarden én ze communiceren het best wel hard naar alles en iedereen die het wil horen.) Dus het voegt weinig toe om welke tekst dan ook op je Facebook Wall te plakken met als doel Facebook van juridische gedachten te doen veranderen.

Arnoud
Kom nou, ik ga toch niet overleggen met mijn gebruikers!

rantweek-tiradeweekDeel van mijn werk is het schrijven van gebruiksvoorwaarden. Mijn deeltirade over eenzijdige AV in het achterhoofd probeer ik die altijd zo gebalanceerd mogelijk te maken. En het bijzondere is: dat geeft met enige regelmaat stevige discussies omdat ik alsmaar redelijk wil zijn. Met name als het gaat over regels als “na overleg” of “na een waarschuwing”. Men wil gewoon meteen in kunnen grijpen, overleg met gebruikers, het moet niet gekker worden.
Ergens begrijp ik het wel. Zeker als je goedkope diensten aan het grote publiek aanbiedt, dan zit je niet te wachten op discussies met elke klant over kleine overtredingen en aanverwant gedoe. Dat kost je al na 30 seconden aan de telefoon of drie mailtjes heen en weer je winstmarge. En de meeste klanten die zo’n dienst afnemen, zullen dat wel begrijpen ook.

Maar mag het eigenlijk wel?

Er is volgens mij geen expliciete regel die zegt dat je móet waarschuwen of overleggen voordat je mag ingrijpen, als contractueel (in algemene voorwaarden) is bepaald dat iets niet mag en de exploitant van de dienst dan mag ingrijpen. Op de zwarte lijst van algemene voorwaarden staat weliswaar een verbod op eenzijdig bepalen dat de gebruiker te kort geschoten is, maar dat gaat over de gebruiker van de voorwaarden, de exploitant van de dienst dus. Die mag niet als enige bepalen of hijzelf tekort schoot met de contractuele afspraken.

De wet stelt dat wanneer een klant tekort schiet, een dienstverlener per direct zijn deel van de overeenkomst mag opschorten (art. 6:262 BW) of te ontbinden (art. 6:265 BW), mits dit maar gerechtvaardigd wordt door het tekort schieten en de klant in gebreke is gesteld (gewaarschuwd). Als je voorwaarden zeggen “geen onfatsoenlijk taalgebruik” dan is iemand een jaar lang verbannen wegens één drieletterwoord niet echt gerechtvaardigd.

De wet kent daarnaastBelangrijk is de regel van het in gebreke stellen (art. 6:82 BW</A), maar dat is vooralzowel bij opzeggen (ontbinden) als van belang bij schadevergoeding want díe kun je alleen eisen als de schuldenaar in verzuim is (art. 6:85 BW). Wil je geen schadeclaims indienen maar gewoon van je wederpartij af, dan is het dus niet nodig dat je in gebreke hebt gesteld.

Kortom, een directe wettelijke grondslag kan ik niet vinden om te zeggen “je moet eerst waarschuwen”. Netjes lijkt het me wel. Maar hoe formuleer je “netjes” in algemene voorwaarden?

Arnoud

Mais non, moet een overeenkomst echt in het Frans?

monty-python-frans-gebruiksvoorwaardenDe Franse consumentenbond klaagt Netflix aan omdat hun gebruiksvoorwaarden in het Engels zijn, meldt The Register. Dit naast een aantal meer inhoudelijke punten, zoals dat Netflix geen kwaliteitsgarantie levert en haar aansprakelijkheid uitsluit naar consumenten toe. Maar eh, hee, moet dat dan, gebruiksvoorwaarden in de landstaal van je gebruikersland?
In Frankrijk geldt bij mijn weten géén harde eis dat een contract in de landstaal moet worden opgesteld. Je hebt als lompe Anglosaxon natuurlijk wel een flinke achterstand in de onderhandelingen als je meteen Engels op tafel gooit, maar een harde eis “contractez en Français” is er niet.

Bij ons ook niet trouwens, je kunt als wederpartij niet eisen dat wordt gecontracteerd in het Nederlands of Fries hoewel dat toch de landstalen zijn.

De juridische gedachte hierachter is dat dat niet hoeft. Basisregel is immers contractsvrijheid, je mag beiden afspreken wat en hoe je dat wilt tenzij de wet iets specifieks bepaalt. Zo moet de koop van een huis schriftelijk en mag je een consument niet verplichten jouw bindend adviseur te volgen in plaats van naar de rechter te gaan. Wil je beiden in het Engels (of Frans) contracteren dan moet dat kunnen, als je dat allebei wilt natuurlijk.

Die regel gaat niet altijd helemaal op. Veel algemene voorwaarden krijg je voorgeschoteld zonder ook maar één millimeter onderhandelingsruimte, laat staan over de taal. Dan wordt het twijfelachtiger. Wie niet kan begrijpen wat hij contracteert, kan daar niet aan gehouden zijn. Je krijgt dan een discussie of de consument redelijkerwijs Engels of Frans moest kunnen lezen. Ik ben geneigd te zeggen van niet, tenzij de hele site natuurlijk in het Engels of Frans is.

Je kunt natuurlijk als bedrijf diverse vertalingen aanbieden. Maar gebruikelijk is dan om die te voorzien van iets als

De Franse tekst van deze algemene voorwaarden is bij enig verschil van inhoud of strekking bepalend voor de uitleg ervan.

En dan doe je het volgens mij weer compleet te niet: dan moet je toch nog steeds Frans kunnen lezen om zeker te weten waar je juridisch staat. Het zou me dus erg storen als je met zo’n zin een prutsvertaling mocht leveren en dan ‘rechtsgeldig’ bezig zou zijn.

Arnoud

Mag een bedrijf licenties van software afnemen op naam van een werknemer?

vraagteken-zoeken-weeswerk-orphan-workEen lezer vroeg me:

Ik ben student en werk bij een ICT-bedrijf. Mijn werkgever heeft me gevraagd om bij Surfspot wat software met studentenprijzen aan te schaffen zodat hij goedkoper uit is. Moet ik daaraan meewerken? En ga ik de boete krijgen als er een audit komt?

Als student kun je vaak met flinke korting licenties kopen bij bedrijven als Surfspot. Heel handig, want als student heb je het niet breed. En je bent alvast verslaafd tegen de tijd dat je bij een bedrijf gaat werken.

Deze licenties zijn gewoonlijk niet bestemd voor bedrijfsmatig gebruik, in ieder geval niet door anderen dan de licentienemer zelf. Je mag als startende zzp’er bijvoorbeeld soms wel deze software gebruiken hoewel dat bedrijfsmatig is. Dit is wel iets om per softwarepakket te controleren. Maar in de geschetste situatie lijkt het me evident: dit is niet toegestaan onder die goedkope licenties.

Of je aan het verzoek moet meewerken als studentmedewerker, is een lastige. Ik ben geneigd te zeggen van niet: het is geen redelijke dienstopdracht en de werkgever wéét dat hij iets aan laat schaffen dat hij niet kan gebruiken. Bovendien brengt hij de werknemer in een lastig parket omdat die nu ook willens en wetens wat doet dat niet mag.

Aan de andere kant, dit is het risico van de werkgever en juridisch gezien kan de werknemer niets verweten worden in zo’n situatie. Je zou dus kunnen kiezen voor meewerken om de relatie met de werkgever goed te houden, in de wetenschap dat hij het probleem met BSA of andere partijen krijgt en niet jij. Hoewel niet uit te sluiten is dat zo’n werkgever bij problemen gewoon doorverwijst naar de student en daar zit je ook weer niet op te wachten.

Wat zouden jullie doen? Meewerken of nee zeggen?

Arnoud

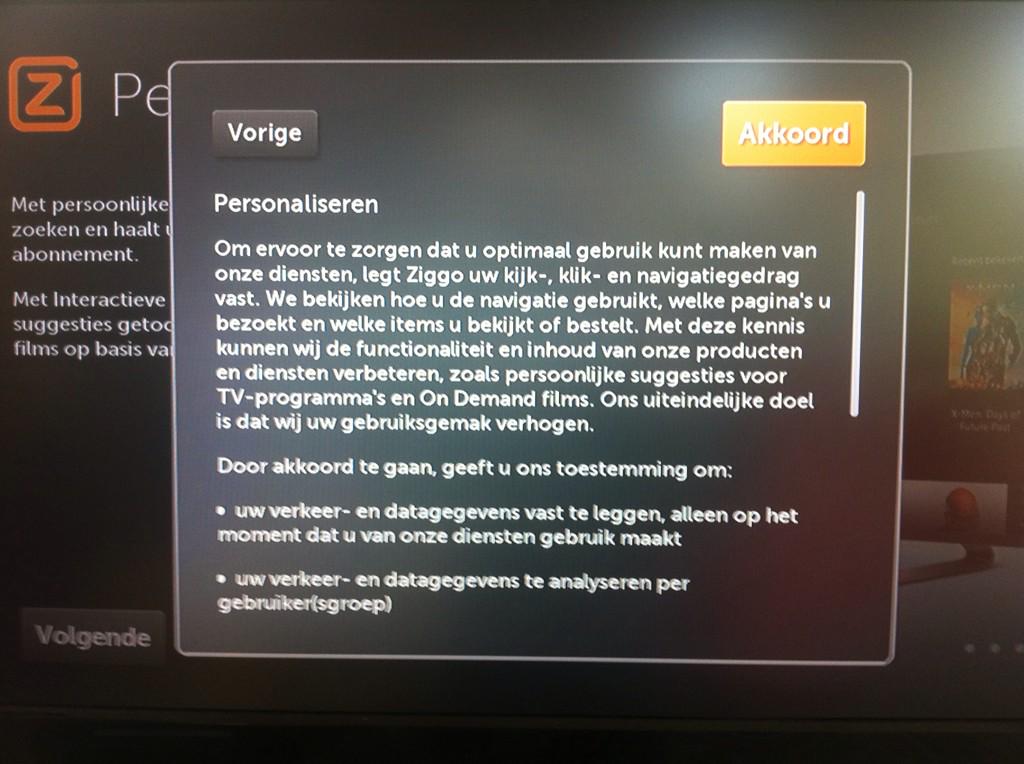
Hoe geef je toestemming tot meegluren aan je televisie?

Via Twitter zag ik het screenshot rechts (klik voor vergroting) voorbij komen van Willem Karssenberg. Willem kreeg dit in beeld toen hij Ziggo on demand installeerde. Wij legen uw kijk en klikgedrag vast, ga hiermee akkoord want zo verbeteren wij onze producten en verhogen wij uw gebruiksgemak. Wacht, wat, we zaten toch televisie te kijken?

De vaste lezer weet ondertussen dat algemene voorwaarden in zo’n scrolvenster niet rechtsgeldig zijn. Je moet ze kunnen opslaan voor latere kennisname. En dat is hier onmogelijk – oké, je kunt een foto nemen maar dat is niet de bedoeling van de wetgever. Dat telt dus niet.

Echter, hier gaat het niet om algemene voorwaarden (aansprakelijkheid, gebruiksrecht, duur en opzegging, dat soort prullaria) maar om iets veel wezenlijkers: men wil toestemming om iets met je persoonsgegevens te mogen doen. En die toestemming moet volgens de wet in vrijheid worden gegeven. Een knop die je verplicht moet indrukken of vinkje dat je verplicht moet zetten (zoals bij algemene voorwaarden gebruikelijk is), is dus niet rechtsgeldig als het om privacygerelateerde zaken gaat.

Opmerkelijk genoeg is er geen aparte eis dat de informatie over wát er met die privacy gaat gebeuren, op te slaan moet zijn voor latere kennisname. Maar die informatie moet wel beschikbaar zijn, dus op zijn minst moet dit venster met uitleg ergens later terug te halen zijn zodat je nog eens kunt lezen of je dit wel wilt. En de toestemming moet intrekbaar zijn.

Op Twitter meldt de webcare dat het niet verplicht is om deze optie te gebruiken. Ik moet zeggen dat me dat verbaasde gezien de interface met uitsluitend een “akkoord”-knop, maar kennelijk is op “vorige” drukken hetzelfde als annuleren.

Arnoud

“U krijgt geen logs van hackpogingen want dat is strijdig met de privacy”

ip-adres-logfile-logbestandEen lezer vroeg me:

Mijn account bij AirBNB was gekaapt, en alleen met heel veel moeite heb ik de toegang terug kunnen krijgen. Nu wil ik achter de kaper aan, en daarvoor heb ik IP-adressen en tijdstippen van inlogpogingen nodig. AirBNB wil me die echter niet geven, omdat dit onder de privacywet niet zou mogen. Ik moet een gerechtelijk bevel halen, zeggen ze. Maar het gaat toch om mijn account?

Het voelt een beetje als een gemakzuchtig standaardantwoord, zo’n reutelzin over dat men de privacy serieus neemt en alleen met een gerechtelijk bevel IP-adressen afgeeft.

In het algemeen snap ik het, je gaat niet Jan en alleman IP-adressen geven omdat ze erom vragen. Maar specifiek bij deze situatie doet het wat gek aan: het betreft hier de accounteigenaar die wil weten wie zijn account heeft gebruikt. Dus wiens privacy wordt er dan beschermd?

Een inbreker kan bij het begaan van zijn activiteiten geen privacy verwachten, dus ligt het niet voor de hand om op die grond afgifte van IP-adressen te weigeren. Maar niet iedere login van een ander is automatisch van een inbreker. Een partner, assistent of werknemer kan ook ingelogd hebben, en dan wordt het ineens iets genuanceerder of de vrager de IP-adressen en logintijden mag hebben. Je zou dat (in theorie) kunnen gebruiken voor oneigenlijke doelen zoals die persoon lastigvallen. Maar toegegeven, dat voelt nogal theoretisch. (Hoewel? Wil je iemand opsporen, leg dan een telefoon met in zijn/haar auto en vraag een week later aan de provider waar die telefoon allemaal langs geweest is. Scheelt weer een dure GPS-doorbelverbinding.)

Wat vinden jullie? Mag de beheerder van een account altijd de IP-adressen et cetera van alle inlogs? Of zijn er situaties dat hij dat niet behoort/hoeft te weten?

Arnoud

Help Bits of Freedom vandaag voor jouw internetvrijheid op te komen!

bits-of-freedomVandaag een speciaal ingelaste gastpost van Bits of Freedom. Hou je van internetrecht, lolcats en/of burgerrechten dan wil ik je vragen om je vandaag nog als donateur aan te melden!
Zomaar een greep uit de nieuwsberichten van de afgelopen dagen: De Nederlandse regering houdt vast aan de bewaarplicht, gaat een voorstel doen voor een massale tap voor geheime diensten en onze mooie, Nederlandse netneutraliteit loopt gevaar in Europa. Onze handen jeuken. Ons lijstje met plannen groeit. Maar we komen simpelweg capaciteit te kort om alles ook daadwerkelijk uit te voeren. Daarom zetten we vandaag alles op alles om 256 nieuwe donateurs aan ons te binden. Help ook!

Steun Bits of Freedom nu!

Hoe kan ik helpen?

  • Nog geen donateur? Check bof.nl/doyourbit.
  • Al donateur? Overtuig één andere persoon om ook Bits of Freedom te steunen. Is er iemand in je omgeving die zich het afgelopen half jaar zorgen heeft gemaakt over diens internetvrijheid? Nu is het moment om diegene te wijzen op bof.nl/do-your-bit. Stuur een bericht via mail, Facebook, Twitter, WhatsApp, Telegram, Threema, Jabber, IRC of in een nieuwsgroep. Of op welke manier jij dan ook het prettigst vindt. En vraag om, net als jij, ook Bits of Freedom te steunen. Je kunt ook makkelijk verwijzen naar onze Waarom-pagina.

Meer doen? Bekijk op onze Help ook-pagina wat je nog meer kunt doen.

Namens het hele team, alvast bedankt!

Wat gaat Bits of Freedom doen?

Met 256 structurele donateurs erbij kunnen we een hoop goede dingen doen. Zo willen we: mensen nog beter helpen hun eigen gegevens te beveiligen, campagne voeren tegen de Nederlandse bewaarplicht, de privacyverordening verder verbeteren, het voorstel voor de overheidshack kraken en voorkomen dat inlichtingendiensten ongebreideld mogen tappen.

Wat heeft Bits of Freedom eerder voor me gedaan?

In de afgelopen jaren hebben we bewezen met succes te werk te gaan. Met een groep toegewijde vrijwilligers organiseren we regelmatig Privacy Cafés waarbij we mensen helpen hun eigen gegevens te beveiligen, we bieden succesvol weerstand tegen de lobbystorm rondom de privacyverordening, we verankerden netneutraliteit in de Nederlandse wet, we zetten internetvrijheid op de kaart tijdens verkiezingen en tot slot zetten we de grofste privacyschenders in de schijnwerpers met de Big Brother Awards (en reiken we een prijs uit aan privacyhelden).

Hoe kan ik de campagne volgen?

Vandaag blijven we regelmatige updates geven op ons liveblog. Je kunt de voortgang ook volgen op Twitter, @bitsoffreedom, en op onze Facebook-pagina. Want ook lolcats hebben een waakhond nodig!

Is het verboden om (via Tor of proxies) je IP-adres te verbergen?

Een lezer vroeg me:

Met het anonieme netwerk TOR maar ook met allerhande proxies kun je je IP-adres verbergen. Nu hoorde ik laatst dat dat illegaal zou zijn omdat de politie je dan niet kan opsporen. Lijkt me sterk, maar is dat misschien toch zo?

Er is geen algemene regel in het recht die je verplicht opspoorbaar te zijn. In specifieke situaties soms wel: zo moet je als automobilist een nummerbord op je auto hebben zodat verkeersovertredingen op te sporen zijn naar de eigenaar van het voertuig.

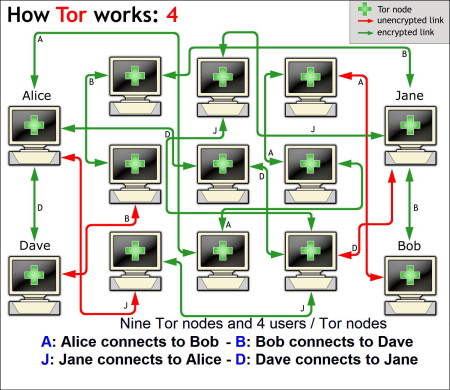
Hoewel een IP-adres soort van dezelfde identificerende functie heeft als een nummerbord (en bij ICT vergelijkingen met auto’s wettelijk verplicht zijn), is er geen regel die je verplicht op internet je IP-adres zichtbaar te laten zijn. Het is dus legaal om met het Tor-netwerk te werken, een proxy te gebruiken of iets anders te doen waardoor je IP-adres niet zichtbaar is. Dat mensen dat wantrouwig kunnen bekijken of zelfs je kunnen weren omdat ze je IP-adres niet weten, is hun (ook weer legale) keuze.

Een risico bij zulke netwerken en diensten is dat wie ze aanbiedt, ineens aansprakelijk gesteld kan worden voor rare dingen via de proxy of Tor exit node. Of hij krijgt de politie aan de deur omdat het IP-adres van de proxy of exit node opdook bij een misdrijf. Strikt gesproken ben je niet aansprakelijk (straf noch civiel) als je enkel een doorgeefluik bent, maar praktisch gezien heb je dan best wel een probleem. En hoe dát op te lossen, daar ben ik nog niet uit.

Arnoud

Mag een maildienst met encryptie onkraakbaar zijn?

pgp-bericht-encryptie-versleutelingMet de dienst Startmail kunnen mensen versleuteld met elkaar mailen, ook als ze geen eigen encryptiesoftware (PGP) hebben. Dat las ik bij Tweakers. Heel mooi, maar PGP is erg sterke encryptie dus ga je je afvragen, hoe zit dat met opsporingsdiensten? Wanneer mag Justitie bij versleutelde mail opgeslagen bij een provider?
Op grond van artikel 125k Strafvordering kan een officier van justitie bij opsporing het bevel geven dat zaken moeten worden ontsleuteld. Het moet wel gaan om een ernstig misdrijf (art. 67 Rechtsvordering).

Het bevel mag aan bijna iedereen worden gericht:

… degeen van wie redelijkerwijs kan worden vermoed dat hij kennis draagt van de wijze van beveiliging van een geautomatiseerd werk, het bevel worden gericht toegang te verschaffen tot de aanwezige geautomatiseerde werken of delen daarvan. Het bevel richt zich tot degeen van wie redelijkerwijs kan worden vermoed dat hij kennis draagt van de wijze van versleuteling van deze gegevens.

De enige uitzondering is – niet verrassend – de verdachte zelf. Deze is immers niet verplicht aan zijn eigen veroordeling mee te werken.

Een tussenpersoon als Startmail is zelf geen verdachte en moet dus meewerken aan een bevel als aan de voorwaarden uit de wet is voldaan. En in theorie kunnen ze dat, ik lees bij Tweakers dat Startmail berichten op de server versleutelt en dat daar de privésleutel van de gebruiker is opgeslagen. Het is voor mij juridisch simpel: kún je erbij dan móet je erbij als dat wordt bevolen.

Liever had ik gezien dat de dienst GPG of PGP op de clientside inzet, zodat ze geen sleutels om mee te ontsleutelen hebben. Maar Startmail meldt in haar whitepaper (p5 en 6) een aantal stevige redenen om wél serverside te versleutelen. Kort gezegd: dat moet je niet willen als de client side omgeving een browser met Javascript is. En daar zit ook weer wat in.

Arnoud

Mijn provider blokkeert spam, mag dat eigenlijk wel?

spam-verboden.pngEen lezer vroeg me:

Onlangs ontdekte ik dat mijn provider een eigen spamfilter hanteert, en wel op een vervelende manier: er waren belangrijke mails van een Aziatische klant geblokkeerd. Ik ben daar nooit over geïnformeerd en men zegt nu zelfs dat het filter er niet af kan “vanwege de integriteit van het netwerk”. Mag dat zomaar, dat providers gaan bepalen welke mail ik wel of niet wil hebben? Virussen en dergelijke zijn toch mijn risico?

Vrijwel iedere provider hanteert spamfilters, en met reden: zeker tweederde van alle e-mail is spam. Vaak is die ook nog eens voorzien van virussen en andere ongein. Je zou dus kunnen zeggen dat het binnen de lijn der verwachting ligt dat een willekeurige provider spam filtert, en dat maakt dat je toch (zeker als professionele partij) even navraag moet doen als dat belangrijk voor je is.

Lang niet altijd staat in het contract of men spam mag filteren. Maar dat zegt niet alles: ook dingen die niet in het contract staan, kunnen deel van de overeenkomst zijn. Art. 6:248 BW bepaalt dat ook deel van het contract is datgene wat voortvloeit uit de wet, de gewoonte of de eisen van redelijkheid en billijkheid. En als iedereen spam filtert, dan zou ik het een ‘gewoonte’ noemen waarmee providers dus mógen filteren op spam.

In Nederland hebben we echter een specifieke regel omtrent netneutraliteit: art. 7.4a Telecommunicatiewet. Een internettoegangsverlener mag geen maatregelen nemen die internetverkeer blokkeert of filtert, behalve in een paar specifieke gevallen. Spam blokkeren is er eentje van:

om de doorgifte van [ongevraagde reclamemails] aan een eindgebruiker te beperken, mits de eindgebruiker daarvoor voorafgaand toestemming heeft verleend

Spam filteren mag een IAP dus niet zonder toestemming. Een gewone mailprovider mag het wel, want netneutraliteit geldt alleen voor partijen die toegang tot het internet aanbieden. Een e-mailprovider (of hoster met e-mail) voldoet niet aan die definitie en mag dus filteren wat ze wil, mits het natuurlijk binnen de normale gewoonte op internet valt.

Ik kan me uit principe voorstellen dat je geen spamfilter wilt, maar is er iemand die werkelijk gelukkig zou zijn voor vollédig ongefilterde aflevering van mail?

Arnoud