Doorverkopen van Google-bril Glass verboden

not-for-resaleGoogle verbiedt ontwikkelaars die al een testversie van de bril Glass hebben, hun apparaat te verkopen, uit te lenen of weg te geven, las ik bij Nu.nl. De algemene voorwaarden van de online bril vermelden “Je mag het apparaat niet doorverkopen, maar je mag het apparaat wel cadeau doen” en stellen dat Google de diensten gekoppeld aan de bril mogen afsluiten als je dat toch niet. Eh. Was er niet zoiets als eigendomsrecht?

Zowel in de VS als hier geldt dat als een bedrijf een product heeft verkocht, de koper dit mag doorverkopen. Dat is immers wat “verkoop” impliceert: het eigendom gaat over, en de eigenaar mag zelf beslissen wat hij ermee doet. Algemene voorwaarden die “over het graf” heen regeren wat de koper mag doen, zijn al heel snel onredelijk. Zo kun je bijvoorbeeld niet bepalen dat na drie jaar de eigendom automatisch teruggaat naar de verkoper.

Natuurlijk, het is mogelijk om een product aan iemand beschikbaar te stellen zonder dat deze eigenaar wordt. Je kunt iets uitlenen of verhuren (zoals een leasetelefoon) en dan kun je in de huurvoorwaarden allerlei zaken verbieden. Doorverkopen hóef je dan eigenlijk niet te verbieden: de verkrijger kán een gehuurd of geleend apparaat niet verkopen want hij is er geen eigenaar van. (Oké formeel kan hij het wel verkopen maar niet leveren.)

Google spreekt echter expliciet van ‘verkopen’ in de voorwaarden, wat volgens mij impliceert dat ze de transactie waarbij je een Glass verkrijgt, als een eigendomsoverdracht zien.

Google gebruikt echter een truc die vrij uniek is voor connected producten: ze verbieden je niet zozeer de Glass te verkopen, maar ze schakelen het op afstand uit zodat je er de dienst niet meer mee kunt afnemen als je dat doet. Dat zou net zoiets zijn als een telecomprovider die zegt, als je je telefoon verkoopt dan zetten we de IMEI op een zwarte lijst.

Ik ben er nog niet uit of dat nou mag. Het vóelt nogal onredelijk want het gaat in tegen het systeem van eigendomsoverdracht. Tegelijkertijd, ze mógen mensen weigeren hun dienst te laten afnemen. Maar welk redelijk doel dient dat verbod hier, bij Google? Ik kan er geen bedenken. Maar heel expliciet een regel die hiertegen gebruikt kan worden, weet ik zo ook niet. Misbruik van bevoegdheid?

Ik snap ook niet goed wat Google hiermee wil bereiken. Wat is het probléém van doorverkopen van je Glass? Als ze nu gewoon eisen dat je een persoonsgebonden account moet hebben, dan moet de koper zelf een eigen account maken en dan is het niet meer relevant welke bril hij concreet gebruikt. Ik mis iets, denk ik.

Arnoud
Maar hij staat dáár!

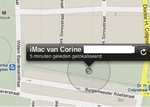
imac-hij-staat-daarDiverse lezers wezen me op dit GeenStijlbericht over een gestolen laptop die de politie niet wilde terughalen. Op de bekende tendentieuze, ongefundeerde en nodeloos kwetsende wijze werd daar melding gemaakt van een poepdure hipstermachine die in 020-Gaza beneden zijn stand weg stond te kwijnen in het onrechtmatige bezit van werkschuw steeltuig. En de pliesie zat achterover want ja die wetgeving mevrouwtje, terwijl de Find My Mac gewoon zegt waar ie staat.

De ophef is in dit geval een tikje onterecht: de locatie die Find My Mac aangeeft, is een flatgebouw en preciezer dan dat is het niet te krijgen. Dus wat móet je dan als politie, de hele flat gaan doorzoeken?

Maar stel, de locatie zou wel precies genoeg zijn. De laptop werd gestolen ergens op het platteland, en de GPS-coördinaten zijn nauwkeurig genoeg om die ene boerderij eruit te pikken die zich tussen de akkers bevindt. Is dat dan bewijs genoeg voor een doorzoeking?

De wet eist een redelijk vermoeden van schuld, en het is de (onafhankelijke) rechter-commissaris die bepaalt of dat vermoeden genoeg onderbouwd is om een doorzoeking van een woning te rechtvaardigen. De afweging komt volgens mij neer op de vraag hoe betrouwbaar die Find My Mac-informatie is. En dan kom je gelijk bij de vraag, hoe weten we dat het wáár is, wat daar staat? Dat dat echt een gestolen laptop is en dat die zich daar bevindt.

Ook een complicatie kan zijn dat de laptop ondertussen doorverkocht is, waarbij de huidige bezitter geheel legaal eigenaar is geworden. Dat is namelijk een kronkel in onze wet: wie te goeder trouw een goed verwerft, wordt daar soms eigenaar van ook als deze eerder gestolen was. Er zijn wel mogelijkheden om als eigenaar je spullen terug te krijgen, maar triviaal zijn die niet. En wat daar met name steekt, is dat meestal de rechter daarover moet beslissen en dat kan rustig een jaar (of meer) duren.

Stel je fiets wordt gestolen en later zie je iemand daarop fietsen. Dan mag je die iemand aanhouden en overdragen aan de politie. Je mag alleen niet de fiets terughalen, want in de tussentijd is hij juridisch bezitter daarvan geworden. En dan is hij rechthebbende (art. 3:119 BW) tenzij jij kunt bewijzen dat het jouw fiets is. Dat zal niet meevallen zo midden op straat. Dus dan gaat de fiets mee naar de politie (als bewijs).

Bij een laptop zou je kunnen zeggen, ik weet het wachtwoord en mijn naam en foto staan bij het account. Dat zou ik wel eens uitgeprobeerd willen zien bij oom agent.

Arnoud

Is een vinkje ook goed of moet het echt een handtekening zijn?

handtekening-zosh-iphone.pngKennelijk is er weer eens een workshop Digitaal contracteren geweest of zo, want ik kreeg deze week een aardig stapeltje mails met vragen hoe je digitaal mensen akkoord kunt laten gaan met een of ander. Vaak gaat het dan over privacyspecifieke zaken, maar ook zaken als ontvangstbevestigingen of gewoon akkoord op een contract wil men het liefst zo eenvoudig mogelijk doen, dus graag met een digitaal vinkje.
Hoofdregel uit de wet is dat rechtshandelingen vormvrij zijn. Oftewel, alle handelingen die juridisch enig gevolg hebben, mogen worden verricht op elke wijze die je maar kunt bedenken, ténzij in de wet staat dat het op een specifieke manier (vorm) moet. Ik kan bijvoorbeeld akkoord geven op een contract door “ja” te zéggen in plaats van een krabbel te zetten op papier. Ook zou ik rooksignalen kunnen sturen vanaf het dak van mijn huis, maar de vraag is of de wederpartij dat ziet – en natuurlijk moet een handeling wel aankomen bij de wederpartij.

Je mag hier als partijen van afwijken. De wederpartij bij dat contract kan bepalen dat er pas een contractsluiting is wanneer ik die krabbel zet, en mijn mondelinge “ja” is dan niet rechtsgeldig. Maar dat hoeft niet. Alleen bij een paar heel specifieke contracten is een geschrift vereist: koop van een huis, een arbeidscontract met concurrentiebeding en, eh, een verzekeringspolis. Meer kan ik er eigenlijk niet bedenken.

Er is dus geen enkele reden om per se een handtekening op papier te eisen. Nou ja, eentje dan: een stuk papier met handtekening levert sterker bewijs op. Wat op dat stuk papier – een akte – staat, is in principe dwingend bewijs tussen de partijen over de afspraak. “Jamaar ik had het anders bedoeld dan het er staat” is na ondertekening dus geen argument meer.

Dit geldt ook bij toestemming onder de privacywet. De regels voor zulke toestemming zijn strenger dan voor ‘gewoon’ een rechtshandeling: de privacywet eist “vrije, specifieke en op informatie berustende” toestemming. Maar ook hier geldt niet dat die toestemming schriftelijk moet zijn gegeven of dat deze pas gegeven is als men een krabbel op papier heeft geproduceerd. Wederom, die handtekening is handig als bewijs, maar dat is het dan.

Maar Arnoud, waarom doet iedereen dan zo moeilijk over digitale handtekeningen en certificaten en PKI-infrastructuren? Tsja, ik heb werkelijk géén idee. Juridisch nodig is het bepaald niet. Technologie-fetishisme noemde ik het eens: het zo leuk vinden van techniek dat we er allerlei regeltjes voor gaan maken om het “goed te regelen” zonder dat iemand zich nu afvraagt of dit wel geregeld moet worden of waarom. Menig organisatie heeft bérgen regels en bijbehorende compliancedocumenten voor digitale handtekeningen, terwijl voor de krabbel op papier er zelden meer is dan “deze moet worden gezet”. Zucht.

Arnoud

Waarom kijken mensen niet verder dan hun muis lang is?

esta-aanvraagEen lezer wees me op deze blog over dubieuze ESTA-sites. Het Electronic System for Travel Authorization is een Amerikaans systeem om mensen die de VS in willen, al te screenen voordat ze in het vliegtuig stappen. Dat doe je met een online formulier. Maar er zijn ook allerhande sites te vinden die je hier graag bij helpen met hun eigen formulier – én extra transactiekosten, die kunnen oplopen tot 79 dollar per aanvraag. Dit terwijl het officiële traject 14 dollar kost.

De truc bij dit soort sites is dat mensen niet verder kijken dan hun muis lang is, zoals Ward van Beek het daar zo mooi omschrijft. Een wervende advertentie of een hoge organische positie in Google, een beetje officieel uitziende logo’s en donkerblauwe achtergrondbalkjes en vooral níet de naam van je BV ergens vermelden, en mensen denken al snel dat dit dé site is.

Op zich is het legaal om mensen te helpen bij het aanvragen van dingen bij de overheid, en dat hoef je echt niet gratis te doen. Een belastingadviseur of beroep-en-bezwaarkundige voor protest tegen verkeersboetes heeft gewoon een legitieme functie. En ik zou niet weten waarom dat niet zou gelden voor online diensten die helpen bij het invullen van andere online diensten.

Wél kan er sprake zijn van oplichting door de wijze van presenteren. Je past een ‘slinkse kunstgreep’ toe als je je voordoet als de officiële site, of de indruk wekt dat mensen je móeten inhuren om zo’n ESTA waiver te kunnen krijgen. Maar wanneer is daarvan sprake?

Ward linkt naar enkele sites waar ik toch wel wat twijfelachtige zaken zie. Het Nederlandse Visumplus bijvoorbeeld vermeldt

Zonder een ESTA kunt u niet naar de Verenigde Staten reizen. Een ESTA kunt u direct online aanvragen via VisumPlus wanneer u een paspoorthouder bent van een van de onderstaande Visa Waiver landen.

Beide zinnen kloppen: zonder ESTA mag je niet reizen, en de site hééft een online aanvraagsysteem dus het kán. Maar wat hier weggelaten wordt, is “dit kunt u ook zelf bij de Amerikaanse DHS”. Duh, roepen nu alle ondernemers – je gaat toch niet zeggen dat de concurrent goedkoper is? Nee klopt. Maar is een overheidsdienst ook een ‘concurrent’?

Er is in ieder geval geen wet die dit verbiedt, zolang de dienstverlener je natuurlijk maar daadwerkelijk een rechtsgeldige ESTA waiveraanvraag levert die door de DHS in behandeling wordt genomen. En dat doen al deze sites gewoon. Dus ja: handige jongens, maar niet verboden.

Arnoud

Ik kan niet eens meer gewoon een spelletje spelen

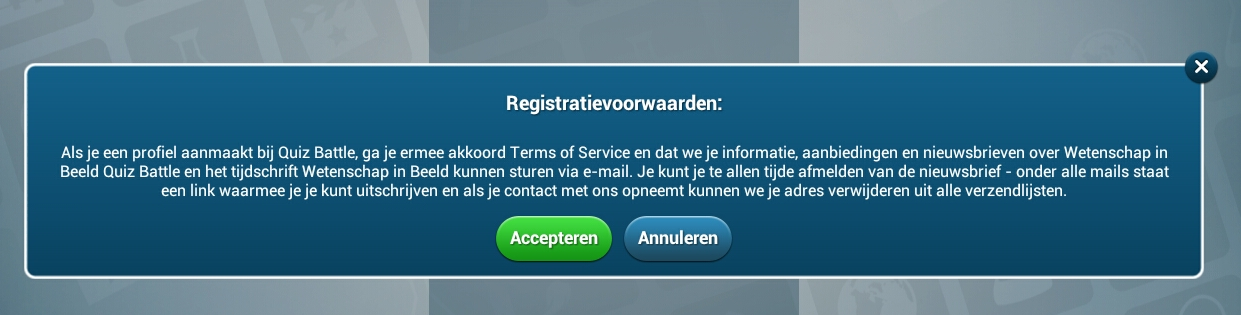
Installeer ik op mijn pad een nieuw spelletje – Quiz Battle – moet ik een account aanmaken en krijg ik dít voor mijn neus:

quiz-battle

Argh. Waar te beginnen.

“Ga je ermee akkoord Terms of Service en dat we je informatie”. Oké, nou, vooruit, iets te snel dat “Terms of Service” toegevoegd nadat een vriendje op de borrel zei “hee je moet wel akkoord op je voorwaarden vragen hè”.

Maar, eh waar zíjn die Terms of Service dan? Er staat niet eens een hyperlink in dat balkje. Plus, ik gok zomaar dat ik de tekst achter zo’n link niet had kunnen opslaan, waardoor die voorwaarden sowieso ongeldig (vernietigbaar) zijn.

Verder: ik ga -zo staat hier- akkoord met toezending van allerlei “informatie, aanbiedingen en nieuwsbrieven” van het programma zelf en van een of ander tijdschrift. Kan dat? Ja, dat is een leuke vraag.

Toestemming voor nieuwsbrieven en dergelijke moet specifiek en apart worden gegeven. Je kunt deze niet opeisen in algemene voorwaarden. Op zich doen ze het dus goed hier, door het in de popup zelf te vragen en niet in die niet-gelinkte voorwaarden. Wel vind ik “informatie, aanbiedingen” wat vaag – ik gok dat dit betekent dat ik allerlei reclame ga krijgen maar waarvan en waarover?

Ook gok ik (maar ik heb nog geen mail gehad) dat ik nu aanbiedingen ga krijgen van zorgvuldig geselecteerde partners van de app-aanbieder. En dát zou juridisch wel een probleem zijn, want dat staat niet in de popup en al helemaal niet in het specifieke formaat dat de OPTA eist. “Partners” is onvoldoende als aanduiding, je moet echt vermelden wíe het gaan zijn. Ik hoop dat binnenkort de rechtbank uitspraak doet in die opt-inzaak uit 2011 waarbij de OPTA zes ton boete oplegde voor een dergelijke constructie.

En ja, zo zit ik dan op zondagavond algemene voorwaarden van spelletjes te lezen.

Arnoud

Mag je abusievelijk open staande webcams bekijken?

webcamEen lezer wees me op een site waar je open webcams kunt bekijken. Al deze webcams zijn op afstand te bekijken, omdat ze hun video-opnames live streamen via het web. Configuratiefoutje of over het hoofd gezien door de eigenaar, waarschijnlijk. Mag dat?

Laten we even aannemen dat de eigenaar er niet bewust voor gekozen heeft de hele wereld mee te laten genieten van zijn of haar webcam. De URL is echter geraden door iemand, wat eenvoudiger is dan je denkt: van de meeste modellen is de URL structuur bekend uit de handleiding, dus het is dan een kwestie van die op allerlei IP-adressen uitproberen en zien of webcamserversoftware iets terugzegt. Andere URLs worden door Google gevonden, omdat ze op een pagina ergens zijn opgenomen die net niet zo privé was als de eigenaar had gedacht. Bij Shodan vinden ze er dagelijks nieuwe – net als open routers, telefoons en windturbines(!).

Is dit computervredebreuk? Tsja. Het lijkt op het raden van een URL, waar we vorig jaar december een forse discussie over hadden. Als het veranderen van “20111225-3998” in “201201225-4003” computervredebreuk is, dan lijkt me het opvragen van “/mjpeg.cgi” op een random IP adres of “/cam2.cgi” dat ook. Je kunt zeggen dat een verschil is dat de URL-structuur bekend is, maar dan nog – dat die structuur opvraagbaar is op IP-adres 192.168.55.1, is dat bepaald niet.

Je kunt het over de auteursrechtelijke boeg gooien. Er lopen diverse rechtszaken over de vraag of het als eerste bekend maken van een webadres telt als publicatie, als ‘openbaarmaking’ van het werk telt. In de Britt-Dekkerzaak werd GeenStijl in eerste instantie veroordeeld op die grond. Zonder de publicatie van de URL door het shockblog had niemand de foto’s kunnen vinden, was kort gezegd het argument. En ook het linken naar wiskundesomuitwerkingen was om die reden onrechtmatig.

Dezelfde redenering kun je toepassen op deze webcamstreams. Een site die dan links daarheen verzamelt, schendt dan de auteursrechten. Maar, eh, wacht eens even: zít er wel auteursrecht op de output van een webcam? Dat lijkt me niet. Waar je bij geposeerde foto’s of wiskundesommen nog kunt spreken van creativiteit, ontbreekt die volledig bij webcambeelden. Die filmen gewoon de werkelijkheid, zonder dat de filmer iets creatiefs doet bij hoe deze in beeld komt. En zonder auteursrecht geen inbreuk.

Een privacyschending kan het natuurlijk altijd zijn, als er mensen in beeld komen. Maar volgens mij komt dat dan neer op het portretrecht – en omdat het hier gaat om niet-geposeerde beelden is de eis dan in hoeverre er sprake is van een redelijk belang tegen publicatie. Bij een camera die de straat filmt, lijkt me dat niet aan de orde. Van een camera in de slaapkamer mag je de beelden niet zomaar publiceren, ook niet als ze door domheid van de eigenaar opvraagbaar zijn via zijn webcam.

Arnoud

Het niet-commerciële publiek domein bij de Koninklijke Bibliotheek

kb-googleHet zat me al een tijdje dwars, en nu vroeg een lezer me er ook weer naar: hoe kan het dat de Koninklijke Bibliotheek boeken aanbiedt uit het publieke domein met een verbod op commercieel hergebruik? Want wie de gebruiksvoorwaarden leest, ziet daarin deze tekst:
Op de boeken die door Google zijn gedigitaliseerd, rust geen auteursrecht meer. Ze zijn herkenbaar aan de vermelding rechtsonder: ‘digitised by Google’. U mag deze boeken gebruiken (inclusief downloaden of printen) voor persoonlijke niet-commerciële doelen. Commercieel hergebruik en/of verdere verspreiding (commercieel of niet-commercieel) is niet toegestaan.

En dat is toch bepaald merkwaardig: het idee van het publiek domein is dat iedereen er alles mee mag doen, ook voor onpersoonlijke commerciële doelen.

De KB maar eens gemaild: hoe zit dit? Gelukkig kreeg ik snel een reactie:

De private partij die de investeringen voor het scannen maakt, heeft bedongen dat de scans alleen voor niet-commerciele doelen worden hergebruikt, bij wijze van return on investment. Voor niet-commerciele doelen zijn de boeken gratis toegankelijk, te downloaden en te hergebruiken. En na vijftien jaar wordt ook commercieel hergebruik onbeperkt mogelijk (zie het Google-contract).

Het contract zelf vermeldt inderdaad in artikel 4.7 dat de bibliotheek bezoekers zal verbieden de gedigitaliseerde werken commercieel te exploiteren (en inderdaad vervalt dat verbod na 15 jaar).

Ik snap goed dat de KB zelf de middelen niet heeft om zo’n omvangrijk scanproject uit te voeren, en ik snap óók goed dat Google bij het opzetten van zo’n project een verbod op commercieel hergebruik ingesteld wil zien. Maar het eindresultaat is bepaald ergerlijk: die boeken zijn publiek domein, dus daar hóren geen restricties op hergebruik meer op te zitten.

Op zich is het legaal om gebruiksvoorwaarden te koppelen aan toegang tot een website of dienst. Die voorwaarden hoeven niet per se te herleiden te zijn tot een onderliggend auteursrecht. Een museum kan je verbieden te fotograferen (met of zonder flits) enkel op basis van de huisregels. En dat de onderliggende gedachte is “dan kopen meer mensen in onze museumwinkel” is dan legitiem, hoewel ergerlijk.

In enkele rechtszaken over vermeende databankrechtinbreuk is echter geoordeeld dat je niet met gebruiksvoorwaarden je een recht kunt voorbehouden dat je niet bezit. Je zou je dus kunnen afvragen wat een hergebruiker te maken heeft met die voorwaarden. Niet veel inderdaad, tenzij hij er akkoord mee is gegaan bij het raadplegen van de site van de KB. Een persoon die die voorwaarden aanvaardt en de hele verzameling leegtrekt, pleegt dus contractbreuk. Maar een derde die vervolgens de hele verzameling op Bittorrent gooit, doet niets verkeerd.

Nee, netjes is dat niet: zo zal Google de volgende keer weinig zin hebben om weer eens een berg boeken te digitaliseren. Maar moet je dat eigenlijk wel willen, een private partij het publiek domein laten digitaliseren?

Arnoud

Van wie is onze handleiding?

missing-manualEen lezer vroeg me:

Voor een opensourcepakket dat wij op het werk gebruiken, heb ik met een aantal collega’s een handleiding geschreven. Die ontbrak namelijk, zeker waar het gaat om gebruik in onze branche. Het schrijfwerk was geheel in eigen tijd, overigens. Nu is een van mijn collega’s voor zichzelf begonnen en hij heeft gemeld dat hij die handleiding gaat verkopen als deel van zijn dienstverlening. Maar hebben wij daar niets over te zeggen dan als mede-auteurs?

Wanneer mensen samen één werk maken, zegt de auteurswet dat daarop een gezamenlijk auteursrecht ontstaat. De auteurs zijn dus allen mede-eigenaar, en volgens de wet mag geen van hen dan iets doen met het werk zonder toestemming van de anderen. Wil eentje het gaan uitgeven in boekvorm, dan moeten alle andere auteurs daarmee instemmen. Het is dan ook erg handig om afspraken over zulke dingen (liefst vooraf) even vast te leggen.

Hier speelt echter nog een complicatie: het gaat over software die men op het werk gebruikt en waar de auteurs – mag je zo aannemen – dankzij het werk kennis over opgedaan hebben. Dat iljkt me dan toch echt wel degelijk een product van het werk, oftewel de werkgever heeft het auteursrecht op die handleiding. Zeker als deel van hun functie was het onderhouden van die software. Want het is een misverstand dat dat alleen geldt onder werktijd.

Die ene collega mag dus ook in die situatie niets met het werk, want het is niet zijn handleiding hoewel hij er aan meegeschreven heeft. Natuurlijk, kennis opgedaan tijdens het werk mag elders worden gebruikt, tenzij dat een geheimhoudingsbeding met de werkgever schendt. Maar de exwerknemer mag geen auteursrechten van de ex-werkgever of van collega’s schenden.

Wil je in je eigen tijd werken aan dingen die gerelateerd zijn aan je werk, maak daar dan afspraken over. Met je werkgever en met de collega’s die meedoen.

Arnoud

Mag ik een vals access point opzetten?

t-mobile-akkoor.pngOp Twitter kreeg ik de intrigerende vraag:

Is het illegaal om in de trein de wifi hotspot van m’n telefoon ’tmobile’ te noemen? En het verkeer te bekijken?

Op zich mag je natuurlijk je hotspot noemen wat je wilt, maar met specifiek die naam doe je alsof dit een hotspot is van het bedrijf T-Mobile. En dat is precies de hotspot die veel treinen tegenwoordig aanbieden.

Er is geen wetsartikel dat je specifiek verbiedt die naam te gebruiken (hoewel, het merkenrecht maar dat lijkt me nogal gezocht). Maar het gaat in het recht niet alleen om acties als zodanig, maar ook om de intenties. En vanwege de intentie hier (het meekijken met verkeer dat mensen op die hotspot gaan genereren) zou ik zeggen dat dit toch strafbaar is, en wel als poging tot aftappen van datacommunicatie.

Het opzettelijk en wederrechtelijk met een technisch hulpmiddel aftappen of opnemen van gegevens die voor iemand anders bedoeld zijn, is een strafbaar feit (art. 139c lid 1 Strafrecht). Zo’n telefoon/hotspot is een technisch hulpmiddel, en de gegevens die mensen daar overheen sturen zijn niet voor jou bedoeld. En de wederrechtelijkheid zit hem er hier dan in dat je het doet voorkomen dat je T-Mobile bent, de vertrouwde provider in de trein. Jezelf vals voordoen is eigenlijk altijd wel wederrechtelijk in zo’n context.

Het enkele áán hebben staan van die hotspot levert nog geen aftappen op, want er is dan nog geen data over je netwerk gegaan. Maar daarvoor kent het strafrecht de constructie van de “poging”: als je begonnen bent met een misdrijf te plegen maar dat misdrijf is nog niet daadwerkelijk gepleegd, dan is dat een strafbare poging tot plegen van dat misdrijf. Vereist is dat “het voornemen van de dader zich door een begin van uitvoering heeft geopenbaard”.

Alleen maar dit als gedachtenexperiment bespreken op Twitter is niet strafbaar, want dan heb je nog niets aan voorbereidende handelingen gedáán. Maar die hotspot daadwerkelijk activeren lijkt me wel een begin van uitvoering.

Interessant wordt het nog als die hotspot beveiligd is, met een raadbaar wachtwoord dat echter niet publiek is (en niet “t-mobile”) of zo. Want als mensen zelf gaan raden wat je wachtwoord is, plegen ze computervredebreuk op je netwerk. En het sniffen van verkeer van inbrekers lijkt me niet verboden. Of ben je in zo’n situatie mensen aan het uitlokken om in te breken bij jou?

Arnoud

Mag je iemands ware identiteit bekendmaken?

anoniem-pseudoniem-nickname-bijnaam-naam.pngDoxing is de wat merkwaardige internetterm voor “iemands identiteit achterhalen”. Veel mensen op internet zijn anoniem, en het kan dan een sport zijn te achterhalen wie dit werkelijk is. En soms heeft dat vervelende gevolgen voor die persoon, variërend van rare brieven bij de buren of stapels pizza’s tot de buurt moeten ontvluchten.

Het is niet verboden om iemands ware identiteit achter een pseudoniem te onthullen. Dergelijke informatie publiceren valt onder de vrijheid van meningsuiting, ook als de pseudonymous het niet leuk vindt. Pas als er bijkomstige omstandigheden zijn die schade opleveren, zoals dat die persoon vervolgens gevaar loopt, zou je onrechtmatig kunnen handelen.

Het is verboden om iemands ware identiteit achter een pseudoniem te onthullen. Dergelijke informatie maakt deel uit van de persoonlijke levenssfeer, en daar beslist de betrokkene zelf over. Pas als er bijkomstige omstandigheden zijn die publicatie rechtvaardigen, zou de publicatie legaal kunnen zijn. Dergelijke omstandigheden zouden kunnen zijn dat de naam essentieel deel is van een nieuwsfeit.

Ja, ik spreek mezelf tegen hier. Maar dit is wat je altijd krijgt bij botsende grondrechten, in dit geval de uitingsvrijheid versus de privacy. Beiden werken met een “mag, tenzij beperking noodzakelijk” constructie en die kun je niet in één regel samenvatten. De juridisch-pragmatische oplossing is dan de argumenten voor en tegen op een rijtje te zetten en af te wegen, wat voor blogs als deze zeer onbevredigend is want ik heb een hekel aan “dat hangt er van af” maar dat is de enige algemene regel.

Maar Arnoud, in de media vermelden ze toch altijd de namen van verdachten met een initiaal, waarom is dat dan? Nou, dat is niet gebaseerd op een wet. Ooit namen de Nederlandse hoofdredacteuren een vrijwillig besluit om geen volledige namen meer te publiceren, puur zelfregulering dus. De Leidraad van de Raad voor de Journalistiek verbiedt dat journalisten gegevens over verdachten (én veroordeelden) publiceert waarmee deze “eenvoudig kunnen worden geïdentificeerd en getraceerd.” De Leidraad maakt uitzonderingen, onder meer wanneer de naam al algemeen bekend is, maar ook als de betrokkene zelf de openbaarheid zoekt.

Toevallig kwam dit onderwerp aan de orde in een kort geding over een vrouw die publiceerde over de prostitutie onder de schuilnaam Patricia Perquin. De Volkskrant had haar ware identiteit achterhaald en wilde dit in een krantenartikel publiceren, omdat ze wat opmerkelijke feiten had ontdekt. De vrouw spande een kort geding aan, dat ze won omdat de krant onvoldoende onderbouwing had. Maar in een vervolgartikel had men het nodige bewijs op tafel gekregen.

De krant had twaalf argumenten op tafel gelegd, waarvan de meesten de rechter overtuigend voorkomen. Het enige echte tegenargument was dat de publicatie tot bedreigingen en gevaar tegen de vrouw zou leiden. Maar daar zet de rechter zijn twijfels bij, vooral omdat ze al eerder zelf aan een radioprogramma had meegewerkt zonder te eisen dat haar stem werd vervormd. Als je dat doet dan neem je al een risico, dus kennelijk viel het wel mee met dat gevaar. Ook speelde mee dat ze zelf de publiciteit had gezocht – iemand uit de anonimiteit trekken is ernstiger dan een populaire anonymous ontmaskeren.

Ook werd de Wbp weer eens in stelling gebracht tegen de persvrijheid, maar ook dat mocht niet baten. De rechter bepaalt allereerst dat er geen sprake is van een geautomatiseerde verwerking, en ziet vervolgens de persexceptie en houdt dan op met lezen. Jammer, eigenlijk had hier toch echt een expliciete afweging van de “dringende noodzaak” moeten plaatsvinden.

Stelling: het is onmogelijk op internet te publiceren zonder traceerbaar te zijn.

Arnoud