Supreme Court deelt nieuwe klap uit aan Amerikaanse patenttrollen

Het wordt in de VS moeilijker om patentrechtszaken aan te spannen in districten die worden gezien als ‘gunstig’ voor de aanklager, las ik bij Nu.nl. Dit raakt met name patenttrollen, organisaties met patenten maar zonder eigen bedrijfsactiviteiten. Deze proberen geld los te peuteren van organisaties door te dreigen met rechtszaken in dergelijke jurisdicties, met name het Eastern District of Texas. Maar dat gaat niet meer zo makkelijk: in de Heartland-uitspraak bepaalt het Supreme Court nu dat alleen de rechtbank bevoegd is voor de plaats waar een bedrijf formeel opgericht is.

Een octrooitrol is een bedrijf dat niet zelf een uitvinding op de markt brengt en zichzelf beschermt met een octrooi, maar als enige bedrijfsactiviteit heeft het uitoefenen van haar octrooien tegen derden. Vaak zijn deze octrooien, of de claims jegens derden die men daarmee legt, van dubieuze waarde. De meeste bedrijven schikken echter toch, omdat octrooiprocedures in de VS tot de duurste ter wereld behoren en vele jaren kunnen duren. Bovendien geldt in de VS in beginsel geen proceskostenveroordeling voor de verliezende partij, zodat een bedrijf zelfs bij een overwinning duurder uit kan zijn dan het door de trol geëiste schikkingsbedrag.

Octrooitrollen of patenttrollen zijn berucht, met name in de ICT omdat patenten in die sector ook al een slechte reuk hebben. Dan krijg je dus dat mensen met een onzinpatent een claim leggen, en het toch goedkoper is om ze te betalen dan om naar de rechter te stappen. Zeker omdat je nooit kunt voorspellen of de mensen van de jury (die eigenlijk per definitie niets weten van techniek) niet tóch denkt dat het nieuw is, een hyperlink met je vinger aanklikken. En dan hang je voor een héleboel geld.

Trollen stappen ook naar de rechter als het moet: ongeveer de helft van alle patentzaken zou door trollen worden aangespannen. En dan is het mogelijk om een leuke plek te kiezen waar je dat doet, want uit allerlei statistieken is te achterhalen wie het gunstigt zou oordelen over de zaak.

Het Eastern District of Texas is daarbij berucht: ze zijn snel en deskundig, maar zeer vriendelijk voor eisers en zelden geneigd dingen ongeldig te verklaren. En het is makkelijk om daar uit te komen, want als er ook maar één product wordt verkocht in die buurt dan vindt de rechtbank dat ze bevoegd is.

De Supreme Court zet nu een dikke streep door die praktijk: “As applied to domestic corporations, “reside[nce]” in §1400(b) refers only to the State of incorporation.” Dus alleen de rechtbank in de staat waar een bedrijf opgericht is, is bevoegd om over dat bedrijf recht te spreken. En omdat bedrijven zelden opgericht worden in Texas, is daarmee dat Eastern District een vrijwel onmogelijke bestemming geworden. Het zal eerder de neutrale zakelijke rechtbank in Delaware worden of de technology-vriendelijke rechtbank in Californië.

Sowieso hebben patenttrollen al een tijdje problemen: sinds de Alice-uitspraak van 2015 is het vrijwel niet meer mogelijk om een softwarepatent er door te krijgen bij het USPTO, of bij de rechtbank overeind te houden. De cijfers blijven dramatisch: twee derde van alle patenten wordt bij de rechtbank ongeldig verklaard omdat het niet technologisch genoeg is. Dit is een nieuwe klap voor het businessmodel van de trol, en hopelijk de genadeklap.

Arnoud
Mag je een spionerende drone met je luchtbuks neerhalen?

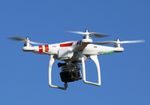
Buurjongen schiet de drone uit de lucht. Dat zie je niet vaak in een vonnis, dat er wordt geschoten in Nederland. Maar in deze privacyzaak wel: de drone-eigenaar vloog met een drone met camera boven de tuin van de buren, waarop de buurjongen zich zó in zijn privacy aangetast voelde dat hij met een luchtbuks vanuit het raam van zijn ouderlijke woning op de drone geschoten heeft – en deze geraakt had ook. Drone stuk. Wie is nu waar voor aansprakelijk?
De zaak werd in twee delen beslist. Allereerst lag daar de kwestie of de drone-eigenaar wel mocht vliegen waar hij vloog. Het kan voor aansprakelijkheid nogal uitmaken of het slachtoffer zelf binnen de wet bleef of niet, immers. In dit geval ging het om een relatief kleine drone die binnen het zicht van de vliegenier bleef, en binnen de 300 meter vanaf de grond. Daar zijn verder dan geen specifieke regels voor over waar je dan mag vliegen. Ook is nergens expliciet vastgelegd of je met een drone-camera mag vliegen.

Dat wil echter niet zeggen dat het dan dus mag. Privacy is immers een grondrecht, dat dus ook geschonden kan worden met handelingen die op zich wettelijk toegestaan zijn. Het komt altijd neer op een afweging van belangen. Hier begint het dan met dat het ging om vrijstaande woningen op ruime percelen in een landelijke omgeving, waardoor je je thuis een stuk vrijer zou voelen dan in een kamertje in een pijpenla drie hoog achter.

Het vliegen met een drone, zodanig dat een aan de drone bevestigde camera beelden kan maken van hetgeen zich in de woning van [gedaagde] afspeelt levert een ongerechtvaardigde schending op van de persoonlijke levenssfeer. In de privésfeer van de eigen woning mag de bewoner absolute eerbiediging van zijn privacy verwachten. Voor een inbreuk daarop is geen rechtvaardiging aangevoerd. Ook indien de camera niet ‘aan’ staat en dus feitelijk geen beelden vastlegt, brengt het enkele gegeven dat de camera aanwezig is en dat onzeker is of deze in werking is, in werking zal worden gesteld, of ‘uit’ blijft een inbreuk op. De onzekerheid zorgt voor een gevoel van onvrijheid waarvan men in de eigen woning gevrijwaard behoort te blijven.

Dat over de uit-staande camera betrof een verweer van de drone-eigenaar: hij zou wel hebben gevlogen daar maar zonder camera aan. Maar dat is dus geen argument, want het gaat er uiteindelijk om of je je geschonden voelt of niet. Daarmee was de kwestie van de privacy-inbreuk dus gegeven: nee, de buurman mocht daar niet vliegen (tussenvonnis).

Vervolgens de schade in het eindvonnis. Want die drone is wel stuk door dat schieten (dat op zich óók onrechtmatig is, het is immers strafbaar andermans eigendom te vernielen) en wie gaat dat betalen?

Ieder de helft, in principe:

De beide onrechtmatige handelingen hebben samen de schade aan de drone veroorzaakt. Immers, wanneer geen inbreuk was gemaakt op de privacy van [gedaagde] had deze niet geschoten en wanneer [gedaagde] niet had geschoten was de drone niet beschadigd door het schot. In artikel 6:101 BW is opgenomen dat in een dergelijk geval de schade wordt verdeeld over beiden, in evenredigheid met de maakte waarin de aan ieder toe te rekenen omstandigheden tot de schade hebben bijgedragen. Daar kan een billijkheidscorrectie op worden aangebracht indien de ernst van de gemaakte fouten of andere omstandigheden dat eisen.

De rechter constateert dat hier zowel het grondrecht privacy als het grondrecht eigendom even zwaar wegen. Er is geen bijzondere reden waarom dan de een meer of minder zou moeten betalen dan de ander, dus het is en blijft 50/50. Er is nog wat discussie over de exacte hoogte van het bedrag, maar daar moeten partijen samen uit zien te komen.

De drone-eigenaar krijgt verder nog wel een verbod onder dwangsom om met een drone te vliegen boven het perceel van de buren, ongeacht of die drone filmt of niet.

Arnoud

Hoe een Tweet een voorgenomen overname ongeldig maakte

Een deal van energiebedrijf Eneco met Nigeria ketste af vanwege een tweet, las ik in het Financieele Dagblad. De onderhandelingen over de verkoop mislukten doordat het kopende bedrijf, 3D Hi Tech Systems, een tweet stuurde over de deal voordat deze was beklonken.

Eneco wilde haar Enecogen-energiecentrale verkopen. Uit het vonnis blijkt dat 3D Hi Tech gevonden werd dankzij bemiddeling van de bedrijven ALT en Romar, die de rechtszaak tegen Eneco aanspanden toen die zich terugtrok vanwege de tweet. Zij hadden een potentiële koper uit Nigeria gevonden, 3D Hi Tech dus.

De tweet zelf was relatief onschuldig en -vermoed ik- geplaatst vanuit enthousiasme door de betrokken persoon bij 3D:

Our dynamic MD Engr [vertegenwoordiger 3D HiTech] at eneco Netherlands for the official signing of the MOU [Memorandum of Understanding, toevoeging rechtbank] between 3D Hitech and ENECO [plus drie foto’s van een eerder bezoek]

Voor Eneco was dit toch wel even slikken want er was toch een stevige NDA – sterker nog een ‘Non-circumvention, non-disclosure, confidentiality and working agreement’ – getekend tussen partijen. En dan twitteren over het onderwerp daarvan is dan toch een beetje gek. Het incident was dan ook voor Eneco aanleiding om zich uit de onderhandelingen terug te trekken, ondanks dat de tweet binnen 24 uur weer weggehaald was.

Gevolg was dat ALT en Romar ook geen nieuwe kopers meer hoefden te zoeken, waardoor ze natuurlijk hun aanbrengfee zouden mislopen. Vandaar de rechtszaak: men wilde dat Eneco bij de rechter werd verplicht om door te gaan met onderhandelen, of in ieder geval onder die lopende ‘Non-circumvention, non-disclosure, confidentiality and working agreement’ te blijven zitten tot er een nieuwe zou zijn gevonden.

ALT en Romar stellen dat de tweet, gelet op inhoud en duur van zichtbaarheid daarvan, de afbreking van de onderhandelingen niet rechtvaardigde, maar miskennen daarbij de eigen afweging die Eneco in de gegeven omstandigheden mocht maken. Nu ALT en Romar wisten dat de tweet in strijd was met de geheimhouding mochten zij op dat moment zeker niet meer gerechtvaardigd op het tot stand komen van een overeenkomst vertrouwen.

Ook het mogen zoeken van een nieuwe koper is niet verplicht. Er waren meer redenen waarom de onderhandelingen stroef liepen, en Eneco had dus gewoon goede gronden om er onderuit te kunnen.

Arnoud

Duizenden virtuele konijnen gaan dit weekend dood vanwege de diensteconomie

Dit weekend zullen duizenden virtuele konijnen in Second Life permanent in ‘winterslaap’ gaan, las ik bij Vice. Het gaat om een keiharde en onomkeerbare dood van de gerenderde beestjes – de leverancier achter de Ozimal ‘breedables’ trekt de stekker uit de server waarmee de konijnen periodiek hun virtuele voedsel aangereikt krijgen. En dat krijg je ervan als je van producten naar diensten gaat: als de dienstverlener dan wil stoppen (wat gewoon mag), dan ben je je dure product kwijt.
Second Life is allang geen hype meer, maar wel erg populair bij hen die er meerwaarde in zien. Eén interessant aspect is het fenomeen ‘breedables’. Hierbij koop je een diertje, maar je weet op voorhand niet precies welke eigenschappen het zal hebben. Je kunt het dus opvoeden en zien groeien, en natuurlijk moet je het goed verzorgen en regelmatig voeden. Een populaire leverancier daarvan was dat Ozimal, dat al heel vroeg erg aandoenlijke konijntjes wist te leveren.

Dat voeden gaat niet via Second Life zelf, daar was dus een server van dat Ozimal voor nodig. Dat was meteen ook een deel van het verdienmodel, want eten moet je kopen. Deed je dat niet, dan ging je beestje in winterslaap tot dat er weer eten kwam, en omdat die server nu uit de lucht gaat is die winterslaap nu definitief.

En ja, dat mag zomaar. De reden voor het uitzetten wordt niet genoemd (behalve in een inmiddels weggehaalde blog een cease & desist van iemand met niet nader genoemde reden), maar zelfs als er geen reden is dan mag het. Je kunt van een dienstverlener in het algemeen niet verlangen dat deze tot in lengte van dagen zijn dienstverlening voortzet, zelfs niet als je hem betaalt voor die diensten.

Juridisch gezien is er geen verschil met een telecomleverancier die abonnementen opzegt omdat ze commercieel niet meer haalbaar zijn, of met een schoonmaakbedrijf dat haar diensten staakt of een kapper die met pensioen gaat. Alle drie staan ze in hun recht, en de algemene voorwaarden kunnen daar hooguit in beperkte mate grenzen aan stellen. Maar omdat die vaak door de dienstverlener zelf worden geschreven, is de kans klein dat je daar wat uit kunt halen. Meer dan te veel vooruitbetaald geld terugeisen of de lopende periode mogen uitzitten zit er eigenlijk nooit in.

Of dit een probleem is, weet ik zo niet. Het lijkt me ook wel erg cru om van zo’n bedrijf te eisen dat ze levenslang een server aan laten staan. Hoe lang is levenslang dan immers, en wie gaat dat betalen? En als je zegt, zo lang klanten betalen moet het aan blijven, bij welk minimumaantal klanten mag men dan wél stoppen?

Onrechtvaardig voelt het wel, zeker in dit geval waar het om superschattige konijntjes gaat. Maar ook bij knuffelbare dienstverlening geldt: het mag gewoon. Slaap zacht dus, virtuele beestjes.

Arnoud

EU legt Facebook 110 miljoen euro boete op voor misleiding bij overname WhatsApp

De Europese Commissie heeft Facebook een boete van 110 miljoen euro opgelegd voor het geven van misleidende informatie bij de overname van WhatsApp. Dat las ik bij Tweakers. Bij deze overname had Facebook beloofd geen gegevens van hun sociale netwerk te combineren met de dienst van WhatsApp, maar dat gebeurde twee jaar later toch. Vanwege de omvang van de deal was toestemming van de Europese Commissie nodig, en de boete is vanwege het bewust misleiden van de Commissie bij het verstrekken van de gevraagde informatie om de deal in te kunnen schatten. Maar doet 110 miljoen euro eigenlijk wel genoeg pijn?

Het persbericht van de EC legt uit dat de boete niet opgelegd wordt voor het combineren an sich. Dat is wellicht in strijd met privacywetgeving, maar daar moet een lokale privacy-autoriteit (zoals de Ierse Autoriteit Persoonsgegevens) over beslissen. Het gaat om het feit dat Facebook niet duidelijk heeft aangegeven dat ze dit zou gaan doen; sterker nog, ze hebben expliciet gezegd dat dit technisch helemaal niet kón. En twee jaar later kon het toch, iets dat Facebook gewoon wíst toen ze zei van niet. Dat is dus boetewaardig.

De boete van 110 miljoen euro is ongeveer de helft van wat de Commissie op mocht leggen onder de relevante regelgeving. Facebook had meegewerkt en openheid van zaken verschaft, en dat is een grond voor boeteverlaging. Maar wat dan moeilijk te verkroppen is, is dat het verder geen gevolgen lijkt te hebben. De koppeling wordt niet ineens verboden, en de deal wordt al helemaal niet teruggedraaid.

Today’s decision has no impact on the Commission’s October 2014 decision to authorise the transaction under the EU Merger Regulation. Indeed, the clearance decision was based on a number of elements going beyond automated user matching. The Commission at the time also carried out an ‘even if’ assessment that assumed user matching as a possibility. The Commission therefore considers that, albeit relevant, the incorrect or misleading information provided by Facebook did not have an impact on the outcome of the clearance decision.

Oftewel: de beslissing om de overname toe te staan, was niet afhankelijk van een belofte om de gegevens niet te koppelen. Zelfs als Facebook vooraf had gezegd wél te zullen gaan koppelen, dan nog zou het zijn goedgekeurd. Dan kun je achteraf niet meer zeggen als toezichthouder dat de misleidende informatie nu moet leiden tot ongedaanmaking van de deal. Begrijpelijk maar wel frustrerend.

De voornaamste reden om het zelfs dan toe te staan, was overigens dat er genoeg andere partijen zijn die targeted advertenties kunnen faciliteren en profielen opbouwen. Oftewel, uiteindelijk maakte die koppeling toch niets uit qua hoe hard je privacy wordt geschonden.

Arnoud

Het nieuwste hot issue voor juristen: #legaltech

Legal tech, wat een prachtige term. Hip en technologie-georiënteerd, en gericht op een sector die de afgelopen tien jaar veel aanzien heeft gewonnen. Harvey Specter meets Mission Impossible. De term legal tech verwijst eigenlijk naar alle technologie, met name ICT-technologie, die het werk van de juridische dienstverlener raakt. De recente opkomst van big data en kunstmatige intelligentie hebben legal tech op de kaart gezet, maar de technologie is natuurlijk al ouder.
De eerste stap naar legal tech betrof het automatiseren van de randzaken rond het juridisch werk. Tijdschrijven, dossierbeheer en opmaken van documenten bijvoorbeeld. Dit leverde een forse efficiencyslag op, maar veranderde niet fundamenteel de manier van werken van de juridische professional zelf. Een mooi recent voorbeeld van dit laatste is het juridisch toetsenbord: allerlei voor juristen relevante typografische functies met één knop beschikbaar. Zo is het paragraaf-teken en het copyrightsymbool direct beschikbaar, en kan een document ook met één knop direct van enkele naar anderhalve of dubbele regelafstand worden gezet. Zelfs het invoegen van voetnoten is direct mogelijk.

Het praktisch nut zie ik, maar het voelt een tikje overdreven. Ook zonder juridisch toetsenbord is het heel goed mogelijk om dit soort dingen eenvoudiger te maken. Het vergt een kleine tijdsinvestering in Word, meer niet. En die investering is het zeker waard als je werk bestaat uit het produceren van teksten.

De tweede stap kwam al dichter in de buurt: het automatisch kunnen opzoeken van referenties en jurisprudentie. Online databases maakten het achterhalen van bronnen en het zoeken naar onderbouwingen een stuk eenvoudiger. Modelcontracten gaven inspiratie bij het schrijven van overeenkomsten. Nog steeds was het werk zelf ongeveer hetzelfde, maar wederom een forse efficiencyslag.

De derde stap in legal tech raakt het juridisch werk zelf. Het analyseren van zaken met big data bijvoorbeeld: welke strategieën zijn handig, wat weten we van deze rechter gezien eerdere uitspraken of wat hebben we bij andere klanten geleerd van deze wederpartij. Het doorspitten van dossiers op red flags of aantrekkelijke bestanden. Of het door een kunstmatige intelligentie laten analyseren van een brief van een wederpartij: zit hier iets bijzonders in, kunnen we het met standaardargumenten afdoen of hoeven we niet te reageren?

Deze derde stap maakt juristen natuurlijk nog steeds niet overbodig. Maar de focus in hun werk verschuift zo wel sterk. Dit is het verschil met de eerste stappen, die alleen efficiencyslagen gaven en geen fundamentele wijzigingen. Deze derde stap is wel fundamenteel: we gaan vertrouwen op big data analyses en kunstmatige intelligentie in plaats van alles zelf te controleren en na te vragen.

Legal tech kan dus toegevoegde waarde bieden als ze op een van die gebieden de jurist kan ondersteunen, bijvoorbeeld door efficiënter te werken, sneller informatie te laten binnenhalen of zaken te laten verifiëren. Een voorbeeld is een contractengenerator: per vakgebied zijn sjablonen beschikbaar, waar de jurist middels vragen een document op maat mee maakt dat hij als startpunt gebruikt voor het échte werk.

Welke problemen komt men zoal tegen? Tijd is de belangrijkste. Contracten moeten altijd snel, liever gisteren dan vandaag. Tijd besparen bij het opstellen van een contract is dus een aantrekkelijk selling point. Overzicht is een daarvan afgeleid probleem: weet je over drie jaar nog wat er ook weer exact in artikel 18.3 staat? Welke partijen waren dit ook weer, deden hun Belgische zustermaatschappijen ook mee en mocht het contract nu wel of niet worden verkocht? Metadata, denkt de ICT-er nu, en inderdaad liggen daar grote kansen.

Maar waarom nu pas? De ICT en haar innovaties kennen we al twintig jaar, waarom is het nu pas een hashtag waard dat juristen ook gaan automatiseren?

De juridische sector heeft een imago van weinig veranderingen. Ergens is dat logisch: het werk is fundamenteel niet anders dan zeg vierhonderd jaar geleden. Ook toen waren er conflicten die met juridische argumenten bevochten moesten worden, of afspraken die op papier gezet moesten worden. De onderwerpen waren natuurlijk anders en de rechtsregels ook, maar dat doet er uiteindelijk minder toe.

Tegelijk is het ook gek. De meeste juristen staan zeer open voor nieuwe ontwikkelingen, van de laatste gadgets tot grote maatschappelijke innovaties. En ook dat is logisch, dat is ook deel van je werk. Als je niet weet hoe faxen werken, dan kun je geen rechtsvragen over de rechtsgeldigheid van een faxbericht beantwoorden, om eens wat te noemen. Noviteiten horen bij het werk. Dus waarom bleef het juridisch werk dan zo lang hetzelfde?

Vele verklaringen zijn voorgesteld. Het declarabele-urensysteem met name zou innovatie hinderen: wie efficiënter werkt, kan minder uren declareren. En als je dan ook nog een systeem hebt waarbij de partners een percentage krijgen van elk uur van hun medewerkers, dan is er wel een heel sterke prikkel op veel uren draaien. Maar dat kan niet genoeg zijn: wie efficiënter werkt, draait weliswaar minder uren aan een klus, maar kan dan toch zeker de rest aan andere klanten besteden?

Voor mij zit het hem eerder in het simpele motto “Don’t change a winning team”. Kantoren die goed draaien, hebben het druk. In een drukke omgeving even een stevige verandering doorvoeren is niet wenselijk. Dat kost tijd en concentratie, en beiden heeft men al te weinig. Dus dat komt volgend jaar wel. En pas nu zijn we zo ver dat iedereen het écht te druk heeft, zodat we nu dan in vredesnaam maar over moeten naar die nieuwe systemen. Denk ik.

Arnoud

Gaat nu echt alles verboden worden onder de AVG?

Een lezer vroeg me:

Volgend jaar komt de Algemene Verordening Gegevensbescherming (AVG, ook wel GDPR) eraan. Ik lees ondertussen overal de meest verschrikkelijke verhalen over wat een draak van een wet dit gaat worden. Je mag niets meer zonder toestemming, je beveiliging moet gigantisch veel zwaarder, je moet elke scheet met persoonsgegevens registreren en vrijwel geen enkel bedrijfsproces kan nog blijven bestaan. En de boetes zijn enorm. Dit kan toch niet goed gaan, deze wet?

Dat de AVG veel gaat veranderen in de praktijk staat als een paal boven water. Maar veel verhalen die je leest, zijn vooral bedoelt om urgentie (of onaardig gezegd paniek) op te roepen bij de lezer.

De fundamentele principes uit de AVG zijn hetzelfde als uit de Wbp die we nu al een kleine 17 jaar hebben. Er moet een grondslag zijn om met persoonsgegevens te gaan werken, je moet zorgen voor goede beveiliging en mensen moeten hun rechten kunnen halen. Er zit vooral veel, veel meer administratieve rompslomp aan vast. Zo moet je elke verwerking voortaan documenteren, inclusief een inschatting van de risico’s (en een privacy impact assessment als je die risico’s hoog inschat). Ook moeten mensen hun hele dossier kunnen opvragen, in plaats van alleen maar inzien.

Natuurlijk zijn er wel verschillen. Zo is het vragen om toestemming moeilijker geworden: dat moet kort gezegd apart van andere vragen en vrijwillig – “geef toestemming of rot op” mag alleen nog als dat vooraf en heel duidelijk gebeurt. De privacyverklaring moet in eenvoudiger taal (taalniveau B2, niet C1 of C2 dat we nu altijd zien). Gegevens zijn nu eerder persoongegeven dan voorheen. En zo kan ik nog wel even doorgaan.

Maar ik zie het vooral als accentuering van het belang van zorgvuldige omgang met persoonsgegevens, iets dat we in het verleden nooit echt hadden omdat er geen boetes op overtreding stonden. Plus: in de VS bestond die zorg om persoonsgegevens nooit, dus de ICT-cultuur heeft nooit zo leren omgaan met persoonsgegevens als ze dat wel heeft met zeg aansprakelijkheid of sluiten van contracten. Het is die cultuuromslag waar nu al deze pas-op-de-wereld-vergaat berichten door komen.

Arnoud

Wat kun je nog als alle leveranciers naar dezelfde voorwaarden gaan?

Een lezer vroeg me:

Onlangs meldde mijn energieleverancier me dat ze nieuwe leveringsvoorwaarden hebben per 1 april, en dat ik nu het recht heb om op te zeggen. Alleen: er staat bij dat alle leveranciers diezelfde voorwaarden gaan hanteren, dus naar wie kan ik dan toe? Dit is toch een beetje raar zo?

Het doet inderdaad wat gek aan, die brief:

Juridisch klopt het volgens mij wel. Dienstleveranciers mogen van tijd tot tijd de voorwaarden aanpassen (mits dat in de oude voorwaarden staat), maar ze moeten daarbij wel de consument het recht geven de overeenkomst binnen een maand op te zeggen, zonder afkoopsom.

Alleen, veel zin heeft dat hier niet. Want bij elektriciteit en gas is opzeggen niet aan de orde, je moet overstappen. En als alle andere kandidaten precies dezelfde voorwaarden hanteren, dan schiet je daar dus niets mee op. (Hooguit indirect omdat je daar een mooie welkomstbonus kunt scoren en/of een lager tarief.)

Daar staat tegenover dat deze specifieke voorwaarden in overleg met de Consumentenbond en Vereniging Eigen Huis zijn opgesteld. Je mag er dan denk ik wel op vertrouwen dat ze niet zo eenzijdig zijn als zeg een Facebook. Dus hoewel het gek voelt dat hiermee een wettelijk recht een beetje fictief wordt, denk ik dat het hier wel meevalt.

Een aanverwant punt is nog wel dat dit ook in andere sectoren kan gebeuren. Stel die Facebook en consorten gaan samen zitten en maken ook branchebrede voorwaarden: dit moet je op onze sociale netwerken en dit mogen wij. Dan heb je niet eens meer de reële keuze om van Facebook naar eh Instagram of Snapchat over te stappen. Je zou eigenlijk hopen op concurrentie ook op voorwaarden, maar ik betwijfel of dat erin zit.

Arnoud

Waarom mag een app gewoon verwijzen naar privacybeleid van derden?

Een lezer vroeg me:

Veel apps op de telefoon gebruiken analyticssoftware van derden. In de EULA en/of wordt er dan verwezen naar het privacy beleid van de derde partij en aangegeven dat ik daar moet zijn voor een opt-out. Nu vraag ik me af of dat zo wel mag. Is de leverancier van de App niet degene die dit met de derde partij moet regelen? Ik heb toch alleen een end-user overeenkomst met de leverancier van de App?

Het klopt dat je die software gebruikt onder een eindgebruikersovereenkomst (EULA) met die leverancier. Maar dat wil niet zeggen dat je dus altijd alleen maar een relatie met die partij hebt.

Een softwareleverancier mag software van derden bundelen. Dit kan gebeuren onder sublicentie – het gebruiksrecht is deel van de eigen EULA – of als aparte licenties. In dat laatste geval zou je dan ieder van die licenties apart moeten accepteren.

Meestal zal de leverancier die software van derden onder sublicentie verspreiden, zodat je geen aparte EULA per derde nodig zal hebben. Maar als die software iets doet waarbij data wordt opgeslagen of uitgelezen op je computer (terwijl dat niet technisch noodzakelijk is) dan is er desondanks toestemming nodig – dat is waar de cookiewet voor bedoeld is.

Wie precies die toestemming moet vragen, is onder de cookiewet altijd een lastige. Voor de hand ligt dat de derde dat moet doen – het is zijn analytics of andere opslag/uitlezen immers. Maar ik doe zaken met die ene leverancier en het boeit mij niet met wie hij samenwerkt, dus dan is het ook weer logisch dat hij toestemming vraagt voor zijn partners.

Als er geen toestemming wordt gevraagd, dan is het problematisch voor beide partijen, want dan overtreedt die software de cookiewet. (Tenzij het gaat om simpele first party analytics gefaciliteerd door een derde, dan is er geen toestemming nodig. Ook geen opt-out trouwens.)

Arnoud

Wanneer is een ransomware-aanval eigenlijk een datalek?

Parkeerbedrijf Q-Park is onder de organisaties die zijn getroffen door de wereldwijde cyberaanval, meldde de NOS. Nou ja, cyberaanval: grootschalige ransomware-infectie. Wat onder meer de vraag via Twitter gaf:

Dat is dus ook een geval van een #datalek omdat ze gegevens “kwijt” zijn toch @ictrecht ?

Ook het verloren gaan van gegevens telt als datalek onder de Wet bescherming persoonsgegevens inderdaad (en straks de AVG). Dat voelt gek, want misbruik is niet echt aan de orde als iets weg is, maar naast dat het formeel gewoon onder de term ‘verwerken’ valt is er gewoon een goede reden: het verloren gaan van gegevens kan je status als klant et cetera aantasten. Als de computer niet meer weet dat jij betaald hebt om te parkeren, dan heb je een probleem.

Natuurlijk is dit geen issue als er een goede recente backup is. En in die situatie noemen we zo’n verlorengaan dan ook geen datalek, althans niet eentje die het melden waard zou zijn. Dus in principe is het antwoord simpel: ja, tenzij men goede backups heeft.

En hier zou je zelfs nog een stapje verder kunnen gaan: welke persoonsgegevens zijn verloren gegaan door de ransomware in die Q-Park garages? Die staan toch op een server ergens, en deze terminals dienen alleen als interface om te betalen? Niet kunnen betalen is heel vervelend maar geen datalek.

Intrigerender -wie erop wil afstuderen moet maar even mailen- vind ik nog de vraag of ingijzelneming van persoonsgegevens wel telt als verloren gaan. De data is er immers nog, je moet alleen betalen om hem weer terug te krijgen. Ik weet het, de Autoriteit Persoonsgegevens vindt van wel, maar om een wat verdergaande reden:

Er moet namelijk toegang tot de bestanden zijn geweest om deze te kunnen versleutelen. … De besmetting kan het hele systeem en alle gekoppelde bestanden raken. Er kan dus toegang zijn verkregen tot veel meer persoonsgegevens. Ook kan er meer met de gegevens zijn gebeurd dan op het eerste gezicht lijkt. De gegevens kunnen bijvoorbeeld zijn gekopieerd of gemanipuleerd.

Kort samengevat: omdat je niet kunt uitsluiten dat ransomware de gegevens ook kopieert, moet je het als een datalek behandelen. Daar ben ik het mee eens, maar wat nu als we wél kunnen uitsluiten dat er gegevens zijn gemanipuleerd of gekopieerd? Stel de ransomware infecteerde een computer via een USB-stick, en achteraf kunnen we met extern opgeslagen hashes vaststellen dat de bestanden in originele toestand zijn hersteld.

Is dit nu zeg maar een heel ingewikkelde backup/restoreprocedure? Of moet je gijzelen zien als verloren gegaan?

De implicaties zijn interessant, want als je zegt dat dit een datalek is dan is het offline halen van een clouddienst met de enige kopie van de gegevens óók een datalek. En dat zit me niet helemaal lekker.

Arnoud