Elektronische communicatie gaat onder het briefgeheim vallen

email-e-mail-elektronische-post-envelopElektronische communicatie als e-mail wordt opgenomen in het brief-, telefoon- en telegraafgeheim uit de Grondwet, meldde Nu.nl vorige week. De geplande Grondwetswijziging zal een generiek ‘brief- en telecommunicatiegeheim’ vermelden, zodat alle vormen van privé telecommunicatie, dus ook berichten via bv. Facebook, in principe vertrouwelijk zijn. Hiermee komt eindelijk een eind aan de onzekere status van het briefgeheim voor e-mail en socialemediacommunicatie.

Het plan artikel 13 Grondwet te wijzigen loopt al sinds 2011 maar al begin jaren nul waren er plannen om het brief-, telefoon- en telegraafgeheim aan te passen. Naast de diverse struikelende kabinetten in die tijd was ook een probleem hoe de overheid mocht inbreken op dat telecomgeheim – zou er altijd een rechter nodig zijn, of zou bijvoorbeeld de AIVD makkelijker bij elektronische communicatie moeten mogen?

Nu lijkt men daar dan toch eindelijk uit te zijn:

Beperking van dit recht is mogelijk in de gevallen bij de wet bepaald met machting van de rechter of, in het belang van de nationale veiligheid, met machtiging van een of meer bij de wet aangewezen ministers.

De “nationale veiligheid”-uitzondering is bedoeld voor de inlichtingen- en veiligheidsdiensten. Zo werkt het op dit moment al: de AIVD hoeft “alleen maar” toestemming van de minister en niet van een onafhankelijke rechter te krijgen om in mailboxen te kijken.

Het wijzigen van de Grondwet is een stuk lastiger dan het ‘gewoon’ invoeren van een wet. Er moet twee maal over gestemd worden in de Tweede Kamer, en tussentijds moeten er verkiezingen zijn geweest voor diezelfde Tweede Kamer. De theorie daarachter was dat je zo zeker wist dat ook het volk achter de wijziging stond: na het aannemen van de Grondwetswijziging in eerste lezing zouden aparte verkiezingen worden uitgeschreven met als onderwerp die wijziging. In de praktijk wordt er gewoon gewacht tot de eerstvolgende gewone verkiezingen. Verder moet er een tweederde meerderheid zijn bij die tweede keer stemmen. Natuurlijk moet ook de Eerste Kamer er in beide ‘lezingen’ van de wijziging mee akkoord zijn.

Voegt het wat toe? Ik weet het niet. Het feit dat er geen andere wetten aangepast hoeven te worden, wijst er voor mij op dat de status quo hetzelfde blijft. We leggen er alleen een mooiere formele regeling onder.

Een belangrijk gemis vind ik dat dit grondrecht enkel bedoeld is tegen de overheid. Er is geen “horizontale werking”, oftewel werking tussen burgers onderling. Dat wil zeggen dat als je buurman, internetprovider of werkgever in privécommunicatie snuffelt, je hem niet van schending van je telecommunicatiegeheim kunt beschuldigen. Je zult het moeten gooien op de algemene regel van een schending van je privacy, en dat is altijd een lastige. Wel is er nog een glimpje licht: de Grondwet zal ook vermelden dat er nadere wettelijke regels gemaakt mogen worden voor horizontale bescherming van het briefgeheim.

Arnoud
Moet ik nu wel of niet naar octrooien zoeken?

patent-fiets.pngEen lezer vroeg me:

Ik wil een eigen SaaS-bedrijf beginnen, en maak me zorgen dat ik iets ga doen dat geoctrooieerd is. Nu hoor ik verschillende verhalen: de een zegt dat ik dat vooral moet controleren, de ander dat ik absoluut niet in octrooiregisters moet kijken omdat ik me dan blootstel aan gigantische claims. Wat is wijsheid?

Het is inderdaad nogal een debat of je een octrooivrijgave – zoals dit in het jargon heet – moet doen of niet. Moet je nagaan of er octrooien zijn waar jouw dienst nu of in de toekomst last van heeft?

In theorie is dit een oplosbaar probleem. Lees gewoon elk octrooi en bepaal of je het schendt. Echter, het gaat om mogelijk duizenden octrooien (in de IT) en voor elk octrooi heb je eigenlijk een specialist nodig. Daarbij komt dat elke week er nieuwe octrooien verleend worden, dus je blijft bezig. In de IT vind ik het dus ondoenlijk een octrooivrijgave (de vakterm) te doen.

Daarbij komt dat je wel iets moet dóen na een check waarbij je een octrooi vindt. En dan moet je het alternatief dat je dan invoert, ook weer checken. Dus ook dan: je blijft bezig.

Vind je een octrooi en doe je niets, dan heb je een probleem. In ieder geval in de VS: dan vinden ze dat je willens en wetens inbreuk staat te maken en dan staat in de wet dat de schadevergoeding maal 3 moet. Stevig risico dus, en vandaar die mensen die zeggen dat je niet mag kijken naar andermans octrooi.

Octrooien negeren dus maar? Dat is een risico. Schend je een octrooi, dan kan de houder eisen dat je daarmee stopt plus eisen dat je zijn schade vergoedt. Schade kan gelijk worden gesteld aan de winst die jij hebt gemaakt door de inbreuk, maar ook aan zijn gemiste eigen winst. Plus je moet zijn advocaat betalen (werkelijke proceskosten). Ze hoeven niet eerst te waarschuwen, niet eerst te eisen dat je aanpast of van de markt gaat. Een octrooi schenden is hetzelfde als een auto bekrassen of een vaas omstoten: schade vergoeden.

Daar staat tegenover dat 95% van de octrooien nooit in de rechtszaak ingezet wordt. De kans is dus relatief klein dat een startend bedrijf als gedaagde in zo’n zaak komt te staan.

Een startup adviseer ik gewoonlijk om octrooien van anderen te negeren. Ga er niet naar zoeken, dat is verspilling van tijd. Overweeg er eentje aan te vragen (mijn kachel moet ook draaien; nee flauw, het kan nuttig zijn voor investeerders of de toekomst) maar dat zou het moeten zijn.

Arnoud

Hoe bewijs je van wie een bommelding afkomstig is?

webmail-mail-email-valsBewijs leveren over wat er langs digitale weg is gebeurd, is niet eenvoudig. Het is heel simpel om tooltjes en webdiensten in te zetten zoals proxies, waardoor bijvoorbeeld een e-mail met een bommelding niet snel tot de dader te herleiden is. Met dit probleem zag ROC De Sumpel zich in juni vorig jaar geconfronteerd: men ontving e-mails met de melding dat het pand de volgende dag met twee bommen zou worden opgeblazen. Het IP-adres liep dood bij een online maildienst waar je zelf je afzenderadres mag invullen. Wat nu?
Uit het vonnis wordt helaas niet precies duidelijk hoe men bij de verdachte is uitgekomen die uiteindelijk voor de strafrechter mocht verschijnen. Het lijkt erop dat men is nagegaan wie de schoolwebsite heeft bezocht, en bij de hoster van de e-maildienst heeft nagevraagd of deze IP-adressen ook zijn gebruikt voor het versturen van de dreigmails. Dat voelt een tikje kort door de bocht, hoewel het wel een creatieve is want wie wil gaan dreigmailen, wil waarschijnlijk eerst even het e-mailadres van de school opzoeken.

Er bleek slechts één IP-adres te zijn dat op de bewuste datum de contactpagina van de school bezocht had. Vervolgens heeft het hostingbedrijf bevestigd dat dit IP-adres via de e-maildienst van hun klant is gebruikt, en dat IP-adres bleek aan een leerling van de school te koppelen. Genoeg reden om eens met deze heer te gaan praten, lijkt me.

Deze kwam echter met een verklaring: een kennis had met zijn toestemming met het programma ‘TeamViewer’ de besturing van zijn computer overgenomen en zo de e-mailberichten geschreven en verstuurd. Giecheltoets, anyone? Zeker omdat hij pas tijdens de zitting met die verklaring komt. Dat lijkt dan niet echt geloofwaardig meer. Nog afgezien van wie anderen laat teamviewen op zijn computer en toelaat dat die dan dreigmails gaat sturen.

Hoewel? Tijdens het verhoor kwam hij met het verhaal dat een kennis met “zijn VPN” de mails had verstuurd. Teamviewer is geen VPN maar beide verhalen wijzen erop dat hij iemand anders via zijn IP-adres een bericht liet sturen. Ook zie ik opmerkingen over TOR voorbij komen. Dus is dit nu een consequent verhaal waarbij de ICT-details vermangeld zijn in de juridische procedure, of verzon hij hier ter plekke smoesjes om een onbekende derde naar voren te kunnen schuiven?

De rechtbank is niet overtuigd: de verdachte krijgt 240 uur taakstraf plus drie maanden voorwaardelijke celstraf.

Arnoud

Mag ik een foto maken van de dief van mijn laptop?

acer-laptop.pngEen lezer vroeg me:

Met trackingsoftware kun je de locatie van de dief van je laptop achterhalen. Ook kun je met zulke software screenshots maken en de webcam aanzetten zodat je een foto van hem maakt. Is dat toegestaan of kan hij me dan aanklagen wegens privacyschending?

Iemand die onrechtmatig handelt, zal niet snel aanspraak kunnen maken op de privacy wanneer dat wordt vastgelegd. Bij invoering van de Wet cameratoezicht kwam dit ter sprake, waarop de minister aangaf

Dit ligt anders wanneer een persoon wederrechtelijk de woning van de rechthebbende betreedt. Deze persoon zal geen aanspraak kunnen maken op eerbiediging van zijn persoonlijke levenssfeer door de rechthebbende van de woning die hij wederrechtelijk heeft betreden. Dit heeft tot gevolg dat de rechthebbende, indien deze van de inbreker beelden heeft vervaardigd met een camera waarvan de aanwezigheid niet op duidelijke wijze kenbaar is gemaakt, niet wederrechtelijk handelt.

Hoewel je dus eigenlijk een bordje moet ophangen als je cameratoezicht hanteert, kan een inbreker zich niet beroepen op afwezigheid van het bordje. Bij de webcam in een laptop gaat het niet om cameratoezicht met een ‘vaste’ (aangebrachte) camera, maar om camerabeelden in een besloten ruimte. Ook daar geldt de wet cameratoezicht: je mag mensen in privéruimtes niet stiekem fotograferen, nee ook niet met je telefoon. Althans niet als dat ‘wederrechtelijk’ is, oftewel dat jij er geen goede grond voor hebt. Het verkrijgen van een goed signalement van een dief lijkt me toch best wel een goede grond.

Het vastleggen van zulke identificerende gegevens lijkt me dan ook geen probleem. Aangifte daarmee doen mag ook, en een agent die dan zegt “onrechtmatig verkregen bewijs” mag terug naar de politieacademie. Bewijs dat burgers op eigen initiatief verkrijgen is (bijna) áltijd rechtmatig. Pas in uitzonderlijke gevallen kan dat het geval zijn: de inbreuk moet volgens de Hoge Raad “rechtens ontoelaatbaar” zijn, en daarvan is pas sprake als er méér is dan alleen een privacyschending op zich.

Lastiger wordt het als je die gegevens gaat publiceren. Justitie blijft erbij dat dergelijke acties aan haar voorbehouden zijn, en dat burgers niet zelf op deze manier tot opsporing moeten overgaan. Zeker niet als de publicatie eerder neerkomt op een schandpaal dan een serieuze poging de dief te laten arresteren. Daar zou ik persoonlijk dus toch voorzichtig mee willen zijn.

Arnoud

Ik wil een kopie van mijn clouddata van de curator!

disc-data-weg-bewaren-kruis.jpgEen lezer vroeg me:

Wij nemen een clouddienst af waar onze klantdata (contactgegevens en dergelijke) mee beheerd wordt. Maar nu is de clouddienstverlener failliet en de dienst dus uit de lucht. De hostingpartij heeft nog wel een kopie van de data, maar hij wil deze niet afstaan tenzij we fors gaan betalen. De curator wil ook geen data afgeven. Wat kan ik doen? Die data is toch ons eigendom?

Nee, die data is niet je eigendom. Die data is juridisch helemaal niets en daarom valt er dus niets te eisen omtrent die data.

Het hosten van data is voor de wet een vorm van dienstverlening. Dat daarbij bits worden gemanipuleerd, is leuk maar juridisch niet relevant. Afgezien van specifiek virtuele objecten in digitale werelden is data niet iets dat voor eigendom in aanmerking komt, omdat het daar niet tastbaar genoeg voor is.

Afspraken maken dus. De dienstverlener moet “de zorg van een goed opdrachtnemer in acht nemen”, staat in de wet. Vandaag de dag mag je daar wel uit concluderen dat hij moet zorgen voor toegang tot data, bij voorkeur in een algemeen leesbaar formaat. Zo kun je backups maken van je data voor een eventuele migratie of calamiteit zoals faillissement. (Hoewel dit nog nooit bij de rechter bevestigd is en menig clouddienstverlener data opsluit in een eigen formaat waarna je er alleen via hun tools bij kunt.)

Alleen: bij faillissement houdt alles op wat je contractueel hebt afgesproken. De curator heeft maar één taak en dat is de schuldeisers tevreden stellen. Als hij daarbij wanprestatie moet plegen, dan is dat toegestaan. Een contractuele afspraak dat je bij faillissement gauw een kopie mag downloaden, is dus het papier niet waard waar deze op afgesproken is.

Met de hoster valt wellicht wat af te spreken. Die is niet failliet dus die zou een kopie van de data kunnen geven. Maar omdat je daar niet al een contract mee had, is hij daartoe niet verplicht en zou hij zijn kans schoon kunnen zien even wat verlies goed te maken. Beter is dus dit vooraf af te spreken, bijvoorbeeld via de stichting Continuïteit (waar ik bestuurslid van ben).

Wellicht heb je auteursrecht op de data. Ook dat gaat niet helpen: het is geen inbreuk op auteursrecht of databankrecht om te weigeren toegang tot een kopie van het werk te verschaffen. Dat weten we uit een rechtszaak in mei waarbij de toegang tot een databank werd geblokkeerd door de dienstverlener. “Geen toegang tot de gegevens” hebben is niet het soort schade waar deze intellectuele-eigendomswetten voor gemaakt zijn.

Een goede backupstrategie en/of afspraken met hoster en dienstverlener zijn dus de enige middelen om dit probleem op te lossen. En als je dat pas achteraf wilt regelen, dan gaat het een hele dure grap worden.

Arnoud

Gastbloggers gezocht!

wanted-poster-persoonsgegeven.pngIn augustus ga ik drie weken met vakantie, maar het is natuurlijk niet de bedoeling dat mijn blog in die periode stilligt. Vandaar deze oproep: wie wil van de zomer op dit blog een gastpost publiceren?
Het onderwerp mag alles zijn zolang er maar een link met internetrecht is. Je eigen ervaringen als webwinkelier in Frankrijk, een stukje frustratie rond digitaal auteursrecht, waarom rechters meer van ICT zouden moeten weten: leef je uit!

Ook lijkt het me leuk om net als voorgaande jaren iets van een serie rond een thema te doen, zoals de 3d dinsdag of de zwartelijstweek. Hebben jullie nog onderwerpen waar ik eens periodiek dieper op in moet gaan?

Arnoud

Linkedinberichten sturen als overtreding van je relatiebeding

linkedin-connecties-contacten.pngWie een relatiebeding heeft, mag relaties na beëindiging van de arbeidsovereenkomst niet zomaar meer benaderen. Ook niet via Linkedin. Duh, zou je zeggen. Maar toch: dit is internet, sterker nog de sosjale media dus is dit vonnis (via) een heel bijzondere uitspraak. Sorry, klink ik cynisch?
In deze zaak had een man ontslag genomen om vervolgens bij (zo te lezen) een concurrent aan de slag te gaan. Hij stuurde daarop een blij bericht naar zijn Linkedinconnecties, waaronder ook de nodige cliënten van zijn oude werkgever zaten. Het ging hier om de ‘inmail’, de berichtendienst, en niet de algemene statusupdate.

Vervolgens meldde zich de oud-werkgever met een claim van honderdduizend euro. In het contract stond immers

De werknemer zal gedurende een periode van 1 jaar na het eindigen van de arbeidsovereenkomst zonder voorafgaande schriftelijke toestemming van de werkgever geen cliënten van werkgever of de met werkgevers gelieerde onderneming(en), benaderen of bedienen dan wel doen bedienen, op een wijze gelijk of gelijksoortig aan de wijze van bedienen van de werkgever of de met werkgever gelieerde onderneming(en).

En welk bericht had meneer nu uitgestuurd naar vier relaties, met boete van €25.000 per bericht per relatie:

Ik ben verheugd jullie te kunnen melden dat ik per 1-6-2011 in dienst treedt bij [naam] te [plaatsnaam]. Eindelijk een werkgever die weet hoe het werkt in assurantieland. Alleen maar bedrijfsmatig klanten, goede binnendienst en vooral weer plezier in je werk en minstens zo belangrijk, een financieel solide bedrijf. Ik hou jullie op de hoogte van mijn nieuwe mobiele nummer en e-mailadres. Tijdelijk te bereiken op (…)

Is dit nu een persoonlijke mededeling via een toevallig zakelijk netwerk, of een op acquisitie/bedienen gericht bericht? De rechter ziet het als het laatste: dit bericht is “niet in het belang” van meneer zelf, maar eerder gericht op die relaties warm houden voor latere opdrachten vanuit de nieuwe werkgever. En tsja, als het verboden is mensen op dergelijke wijze te “benaderen of bedienen” (ongeacht medium) dan ga je ook nat bij een Linkedin-benadering.

Eén van de overtredingen komt echter te vervallen omdat de ontvanger geen “cliënt” was maar slechts een prospect. En het beding gaat nu eenmaal over klanten. Maar voor het overige heeft de rechter weinig sympathie voor de exwerknemer: drie overtredingen à € 25.000 zoals afgesproken als boete, dus € 75.000 te betalen. Auw.

Moeten we nu allemaal onze Linkedins gaan opheffen? Dat lijkt me nu ook weer niet. Ik zie werkelijk geen verschil tussen een e-mail met een mailprogramma en een mailtje via Linkedin. Als het vonnis over een status update zou gaan, dan zou ik het heel wat spannender vinden. Ik vind een algemeen bericht uitdoen geen “benaderen”. Jullie wel?

Arnoud

Hoe sneaky kun je zijn met je verstopte aanvinkvakjes?

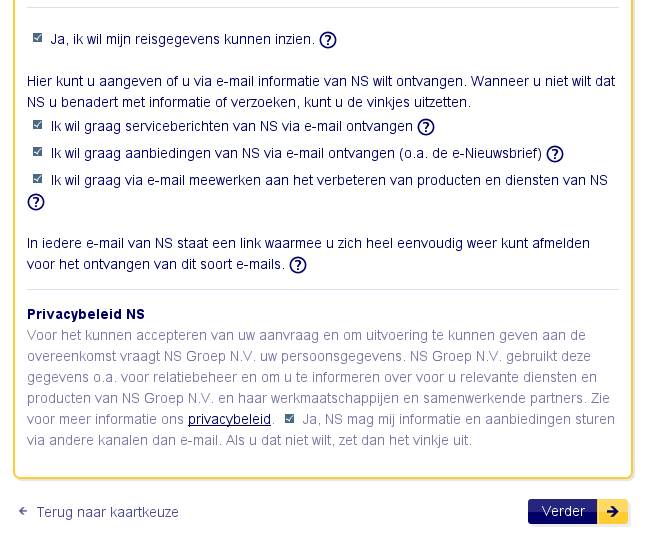
Een lezer (dank S) stuurde me het onderstaande screenshot van de Nederlandse Spoorwegen, waar opt-in wordt gevraagd per e-mail. Oh en niet alleen dat, kijkt u zelf even?

ns-sneaky

Inderdaad, daar staat in de privacybeleidstekst nog een aanvinkvakje voor offline spam. Mag dat juridisch? Tsja. De wet zegt niets over papieren spam, dus je mag mensen informatie en aanbiedingen sturen per post of ze dat nu willen of niet. Pas nadat men verzet heeft aangetekend (opt-out), moet je daarmee ophouden. Maar jemig zeg, als je met vinkjes gaat werken hiervoor (wat erg netjes is, je kúnt ook gewoon brieven sturen en wachten op de verzetten) waaróm doe je dat dan in vredesnaam niet gewoon in het lijstje met de andere opt-ins?

NS Webcare, kom er maar in. Allemachtig.

Arnoud

De perfecte misdaad: afpersing of bitcoins betalen?

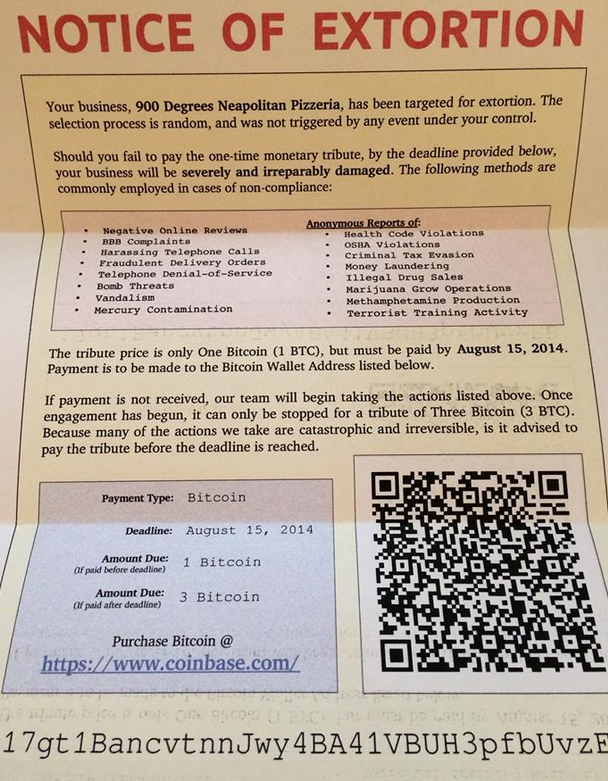
notice-extortion-bitcoin-ddosDit is een van de weinige misdrijven die ik écht computercriminaliteit zou noemen. Heel veel ‘cybercrime’ komt in feite neer op “het gebeurt nu op de computer”, terwijl je dat net zo goed gewoon offline zou kunnen doen. Maar mensen afpersen via internetbedreiging gekoppeld aan een bitcoinbetaling, dat lijkt me een echt internetcriminaliteitsdinges.

BoingBoing meldde vorige week dat Amerikaanse bedrijfjes brieven krijgen van het soort “betaal ons 3 bitcoin of we gaan je site platgooien, nare reviews achterlaten overal, Meld Misdaad Anoniem bellen over een wietplantage bij je thuis, de Inspectie SZW informeren over asbest in je winkel of een SWAT team bellen dat jij iemand bedreigt met een pistool”. En dat zijn best wel nare bedreigingen voor een kleine ondernemer.

Is het strafbaar? Jazeker, afpersing is een misdrijf (art. 317 Strafrecht). Er is zelfs een specifieke bepaling over cyber-afpersing, lid 2:

Met dezelfde straf wordt gestraft hij die de dwang, bedoeld in het eerste lid, uitoefent door de bedreiging dat gegevens die door middel van een geautomatiseerd werk zijn opgeslagen, onbruikbaar of ontoegankelijk zullen worden gemaakt of zullen worden gewist.

In de VS kennen ze vergelijkbare regels, hoewel ik geen specifieke Amerikaanse wet ken over cyber-afpersing (waar dit lid 2 over gaat).

Natuurlijk, dit kan in theorie ook met contant geld. Alleen: a) een grote hoeveelheid contant geld afleveren is gedoe en b) je hebt dan een traceerbaar of althans observeerbaar afleveradres nodig. En daar kan de politie dan in hinderlaag gaan liggen.

Dus ja. Strafbaar. Maar wat dóe je eraan?

Arnoud

Microsoft haalt No-IP-domeinen offline vanwege malwaredistributie

botnetMicrosoft heeft maandag ruim twintig domeinen van No-IP, een veelgebruikte ddns-provider, offline laten halen, meldde Tweakers. No-IP biedt dynamische domeinnamen die volgens Microsoft veel gebruikt worden door de Bladabindi- en Jenxcus botnets. Met een ex parte temporary restraining order (TRO) heeft Microsoft het voor elkaar gekregen beheerder van 23 domeinnamen in beheer bij No-IP te worden, om zo de controle over die botnets over te kunnen nemen. Maar wacht even, sinds wanneer kan een private partij domeinnamen afpakken?

Hoewel Microsoft zich beroept op strafwetgeving, is het bevel gebaseerd op het civiele recht. De strafwet overtreden is ook onrechtmatig, oftewel daar mag je een schadeclaim over indienen. Kort gezegd dus: Microsoft en haar klanten lijden schade door het nalatig handelen van No-IP, en de nalatigheid volgt uit die strafrechtartikelen zoals computervredebreuk. En wie schade veroorzaakt, moet daarmee stoppen (en de schade vergoeden). Op zich niet heel bijzonder. In Nederland zou Microsoft een kort geding tegen No-IP beginnen.

Een TRO lijkt een beetje op ons kort geding: er is spoed en er moet nú een maatregel komen om het probleem op te lossen. Ons kort geding is echter een ‘echte’ rechtszaak, met hoor en wederhoor. Een TRO aanvraag is makkelijker te krijgen en de procedure is korter. Zeker als je deze ex parte aanvraagt: dan wordt de wederpartij niet eens gehoord. Dat is in Amerika te rechtvaardigen als er echte bloedspoed is, en rechters zijn er niet happig op dat te erkennen.

In de Microsoft-TRO werd genoeg bloedspoed ontwaard om deze toe te staan, zelfs zonder No-IP te horen. No-IP is daar best boos om: Microsoft zou haar nooit zelfs maar gebeld hebben, en hadden ze dat gedaan dan zou No-IP’s abuseafdeling meteen in actie zijn gekomen. Microsoft zegt dat ze No-IP wél gecontacteerd hebben en dat het bedrijf niets heeft gedaan. Een lastige welles/nietes (lees ook de comments bij het Tweakersartikel met vele gezichtspunten) waarbij ik geen idee heb wie er gelijk zou hebben.

Is de maatregel op zich gepast? Tsja. Als No-IP werkelijk niet adequaat reageert op de botnets bij haar klanten, en Microsoft (en diens klanten) lijden daar werkelijk schade door, dan komt er een moment dat dit een gepaste maatregel is. Botnetschade is serieus en een botnet tegenhouden lijkt me dan ook een goede grond voor juridische acties.

Het alternatief is natuurlijk No-IP dwingen zélf de domeinnamen te blokkeren of verkeer daarheen te filteren (wat Microsoft zelf nu doet). Ik denk dat in Nederland dat eerder opgelegd zou worden bij een kort geding. Het voelt logischer om de schadebeperkende maatregelen op te leggen aan de eigenaar van het spul. Alleen: wie kán dit het beste, Microsoft of No-IP? En wat te denken van het argument dat de domeinnaamhoster zou profiteren van de malware. Dan wil je zeker niet dat zij de opdracht krijgen te gaan filteren.

Wat vinden jullie? Had No-IP gedwongen moeten worden dit zelf te doen? Hoe had dit wél opgelost moeten worden?

Arnoud