Zijn voorwaarden ook algemene als ze in het contract zelf staan?

pen-contract-ondertekenen-algemene-voorwaardenEen lezer vroeg me:

Ik wilde opzeggen bij mijn sportschool maar dat mocht maar eens per jaar. Ik wees ze op de Wet Van Dam, omdat ik al jaren lid ben en ze steeds stilzwijgend verlengen. Alleen, nu zegt de sportschool dat die regels niet gelden, omdat ze niet met algemene voorwaarden werken maar alleen met contracten. En inderdaad, de opzegtermijn staat in een document van 1 A4 waar “Contract” boven staat en niet “Algemene voorwaarden”. Maar zó simpel kan het toch niet zijn?

Nee, zo simpel is het zeker niet. Wat de sportschool denkt, hoor ik wel vaker: dat regels over algemene voorwaarden alleen gelden als het gaat om dingen die in een apart document staan waar “Algemene voorwaarden” boven staan, al dan niet gedeponeerd bij de Kamer van Koophandel.

Zo werkt het niet. Algemene voorwaarden zijn volgens de wet (art. 6:231 BW) “bedingen die zijn opgesteld teneinde in een aantal overeenkomsten te worden opgenomen”. Dat staat dus los van in welk document ze staan of welke kopjes er boven staan. Het gaat er alleen om of je diezelfde bedingen naar meer klanten toe gebruikt.

Grof gezegd betekent dit dat een voorwaarde algemeen is tenzij het om een onderhandeld contract gaat. Als je immers beiden hebt geschaafd aan een beding, dan kun je dat moeilijk “opgesteld teneinde in een aantal overeenkomsten te worden opgenomen” noemen. Wat natuurlijk niet betekent dat enkel “je kúnt altijd piepen” genoeg is. Er moet wel realistisch gezien ruimte zijn om te onderhandelen, en bij consumentencontracten is die ruimte er zelden werkelijk. Natuurlijk kun je altijd zeggen “ik wil niet per jaar verlengen” maar dan zegt de sportschool “dan kun je hier niet sporten”.

ADV: En nu we het toch over contracten en algemene voorwaarden hebben: medio mei verschijnt het Handboek ICT-contracten van mij en ICTRecht-collega Steven Ras. Meer dan honderd contractsclausules en meer dan dertig ICT-contracten in detail uitgewerkt en besproken.

Of het nu onwil is of gewoon “ik heb half iets gehoord en dat klinkt wel juridisch dus laat ik dat maar zeggen”, daar ben ik nog niet over uit. En het probleem is natuurlijk, je kunt er moeilijk wat tegen doen afgezien van de automatische incasso stopzetten en de deurwaarder afpoeieren.

Arnoud
Onjuiste informatie van de helpdesk is een oneerlijke handelspraktijk

headset-koptelefoon-helpdesk-telefoonHet verstrekken van onjuiste informatie aan een consument is een oneerlijke handelspraktijk, ook als het gaat om één mededeling aan één persoon in een helpdeskgesprek. Dat bepaalde het Hof van Justitie onlangs (zaak C-388/13) in een zaak tussen een consument en een kabelbedrijf. Hiermee wordt het eenvoudiger voor consumenten om hun schade door zulke informatie te verhalen op het bedrijf.

Sinds een tijdje hebben we meer regels in de wet die bepalen wanneer een “handelspraktijk” oneerlijk is en dus niet toegestaan. Dit gaat verder dan bijvoorbeeld oplichting of bedreiging: kort gezegd moet je als handelaar handelen zoals een fatsoenlijk handelaar zou doen. Doe je dat niet, dan kan de consument je op de schade aanspreken en soms zelfs de overeenkomst annuleren.

In deze zaak had een consument bij kabelbedrijf UPC een opzegging aangevraagd. Hij wilde weten per wanneer dat kon, en kreeg te horen dat hij per 10 februari kon opzeggen. Dat bleek 10 januari te moeten zijn geweest, een slordig typefoutje dat meneer echter wel 5243 Hongaarse forint moest kosten. € 17,60 maar het gaat om het principe, want hij had al een ander abonnement elders afgesloten.

Bij de rechter verweerde UPC zich onder meer met het argument dat de wet over handelspraktijk niet geldt bij één-op-één communicatie, maar alleen voor openbare mededelingen. Zeg maar oneerlijke reclame, algemene aanprijzingen, informatie in folders, zulke dingen.

Gezien het doel van de wet – consumentenbescherming – is het Hof van Justitie daar snel klaar mee:

37 Gelet op het voorgaande moet de verstrekking van informatie die, zoals in het hoofdgeding, geschiedt door de klantenservice van een onderneming met betrekking tot een kabeltelevisieabonnement van een particulier worden geacht te vallen onder het begrip „handelspraktijk” in de zin van de richtlijn oneerlijke handelspraktijken.

(Ik zou zelf nog sneller klaar zijn: “Welles.” Maar ik ben dan ook geen Europees Hof.)

Het doet er ook niet toe dat de consument deze informatie uit andere bronnen had kunnen verkrijgen, zoals door zijn contract door te spitten of via Mijn UPC te zien wat de status was. Als je de helpdesk belt, dan moet die correcte informatie geven.

Vervolgens is natuurlijk de vraag: wat voor gevolg heeft dit? Dat staat niet in de Europese richtlijn. Daar hebben ze alleen gezegd dat die ‘verboden’ zijn, en dat elk land zelf moet bepalen welke gevolgen ze eraan willen koppelen.

Volgens Nederlands recht is het onrechtmatig om een oneerlijke handelspraktijk te plegen (art. 6:193b BW), dus je kunt je schade verhalen op de leverancier. En als de oneerlijke handelspraktijk de reden was waarom je de overeenkomst sloot, dan is de overeenkomst vernietigbaar (art. 6:193j BW). Dat laatste is hier niet aan de orde, want de overeenkomst liep al langer en het was alleen de opzegging die nu vertraagd werd.

Arnoud

Sinds wanneer zijn gehashte MAC-adressen persoonsgegevens?

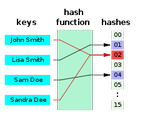
hashcodesDe Verkeersinformatiedienst (VID) volgt al jarenlang de bewegingen van miljoenen auto’s op de weg. Deze data zijn geen persoonsgegevens en niet herleidbaar, stelt het bedrijf, maar dat is dubbel onjuist. Dat meldde Computerworld onlangs, op basis van mijn antwoord dat “Hashing is absoluut een privacyvriendelijke oplossing, maar daarmee blijven de data nog steeds persoonsgegevens, ze zijn immers niet onherleidbaar geanonimiseerd”. Maar, zo mailden veel mensen me: een hash is toch niet meer tot een persoon te herleiden, je weet niet meer wie het is, hoezo is het dan nog steeds een persoonsgegeven?
Vaak wordt gedacht dat een gegeven pas een persoonsgegeven is als je weet om wie het gaat. Er zou een naam of contactgegevens nodig zijn, en zolang je die maar niet hebt, zou er niets aan de hand zijn. Dit is echter onjuist en wel hierom, zoals dat heet.

Een persoonsgegeven is volgens de wet een gegeven dat direct of indirect tot een persoon te herleiden. Als je iemands naam of contactgegevens hebt, dan heet dat “direct herleidbaar”. Maar heb je die niet, maar zegt wat je hebt wel iets over een persoon, dan is het indirect identificeerbaar en dus alsnog een persoonsgegeven. “Die man met de hoed daar achterin” is dus net zo goed een persoonsgegeven als “Wim ten Brink”.

Ik vind dat niet meer dan logisch: een naam is niet perse een groter privacyprobleem dan een IP-adres. Sterker nog, ik denk dat ik vaker gevolgd/gemonitord wordt via mijn IP-adres dan via mijn voor- en achternaam. En de regels over persoonsgegevens zijn gemaakt om te zorgen dat dergelijke privacyproblemen verminderd worden. “Geen naam = geen persoongegeven” zou dan een maas in de wet zijn waar een Google Modular Data Center doorheen kan.

De Artikel 29-werkgroep, het samenwerkingsverband van privacytoezichthouders, heeft dit al in 2007 gesignaleerd in haar Advies over het begrip ‘persoonsgegeven’. In de context van medisch onderzoek worden patiëntgegevens vaak gepseudonimiseerd (“patiënt X123”), maar dat is niet genoeg: dat gegeven gaat over één patiënt en is dus nog steeds een persoonsgegeven. Althans, als het redelijkerwijs mogelijk is om die gegevens terug te herleiden:

Zijn de gebruikte codes uniek voor elke persoon, dan doet het risico van identificatie zich voor als het mogelijk is de encryptiesleutel te achterhalen. Het risico dat de systemen door een buitenstaander worden gekraakt, de waarschijnlijkheid dat iemand binnen de organisatie van de verzender (ondanks het beroepsgeheim) de sleutel ter beschikking stelt en de haalbaarheid van indirecte identificatie zijn dus allemaal factoren waarmee rekening moet worden gehouden om te bepalen of de betrokkenen kunnen worden geïdentificeerd met alle middelen waarvan mag worden aangenomen dat zij redelijkerwijs door degene die voor de verwerking verantwoordelijk is dan wel door enig ander persoon in te zetten zijn, en of de informatie dus als “persoonsgegevens” moet worden beschouwd.

Een hash functie is ook een “encryptie” in de zin van deze analyse. Een hash is weliswaar niet omkeerbaar, maar je kunt wel met een nieuwe invoer kijken of deze dezelfde hash geeft. Dus het probleem is hetzelfde.

Zoals het Cbp het zegt in haar richtsnoeren beveiliging van persoonsgegevens:

Het toepassen van cryptografische bewerkingen op identificerende gegevens leidt op zichzelf tot pseudonimisering (het identificerende gegeven wordt vervangen door een ander identificerend gegeven) en niet tot anonimisering (de gegevens worden omgezet naar “een vorm die identificatie van de betrokkene feitelijk niet langer mogelijk maakt”84[1]).

Dit betekent dus dat persoonsgegevens hashen er niet voor zorgt dat je onder de Wbp uit komt.

Maar er is een sprankje hoop: dat je onder de Wbp valt, wil niet zeggen dat je dus toestemming moet vragen aan iedereen. Er is die uitzondering voor de eigen dringende noodzaak, en daarbij moet je een afweging maken of de privacy van de betrokkenen zwaarder weegt of niet dan jouw noodzaak. Onderdeel van die afweging is hoe makkelijk of moeilijk het is om mensen te identificeren (direct of indirect). Dus als je werkt met hashes dan zit je eerder aan de goede kant dan wanneer je met blote IP-adressen of e-mailadressen gaat werken.

Wél zit je vast aan alle andere regels uit de Wbp, zoals het moeten geven van inzage, het uitleggen wat je doet en het omgaan met een verwijderverzoek.

Arnoud

Mag ik een databank met jukeboxen opbouwen?

jukebox-auteursrechtEen lezer vroeg me:

Ik ben bezig met het opbouwen van een databank met foto’s en informatie van jukeboxen. Ik wil dit commercieel gaan aanbieden via een app voor jukebox-verzamelaars. Hoe moet ik omgaan met copyrights? Complicerende factor is dat de meeste bedrijven die deze jukeboxen maakten, al lang failliet zijn.

Het ontwerp van een jukebox zal in veel gevallen auteursrechtelijk zijn beschermd. Auteursrecht kan ook gelden voor het uiterlijk van een apparaat; de eis is immers alleen dat er iets creatiefs in het werk zit, het stempel van de maker zoals dat vroeger heette.

(Naast auteursrecht is er ook het modellenrecht, waarbij het uiterlijk van een gebruiksvoorwerp kan worden vastgelegd tegen namaak. De eis van het modellenrecht is nog lager dan die van het auteursrecht, namelijk alleen dat er iets nieuws zit in de vormgeving. Maar die rechten verlopen normaliter na tien jaar, dus daar zou ik me bij deze oude apparaten niet druk om maken.)

Een foto van een auteursrechtelijk beschermd werk is een kopie (verveelvoudiging) daarvan, en die mag alleen als daar toestemming voor is of een uitzondering uit de auteurswet opgaat. De meest voor de hand liggende uitzondering lijkt me het citaatrecht: je wilt in een databank over het product kunnen laten zien hoe dit type eruit ziet, en dat kan redelijkerwijs alleen goed met een foto daarvan.

Natuurlijk mag de foto niet te groot zijn, hij moet een beeld geven van de soort jukebox maar meer ook niet. De app mag in geen geval een verkapte fotodatabase zijn waarbij in feite alleen maar de foto’s worden verkocht en er een paar regels tekst voor de vorm onder staan. Ook moet je de naam van de fabrikant noemen, citaatrecht eist immers een bronvermelding.

Het punt van faillissement zou niet moeten spelen bij citaatrecht. Zolang het auteursrecht bestaat, mag je citeren. Maar als je buiten het citaatrecht gaat, dan is het wel lastig: er is dan niemand meer om toestemming te vragen. Wat moet je dan?

Voor niet-commerciële erfgoedinstellingen is er sinds kort een uitzondering bij over verweesde werken (art. 16o Auteurswet). Maar deze app lijkt me commercieel gericht, daar gaat deze uitzondering dus niet op.

En dan houdt het op: je moet dan beslissen of je het risico wilt nemen dat die fabriek toch iets minder failliet was dan je dacht én een claim in gaat dienen wegens schending van zijn rechten.

Arnoud

Ben ik een dief als de algemene voorwaarden van Albert Heijn dat zeggen?

albert-heijn-akkoord-voorwaarden-nee-nee-neeEen lezer vroeg me:

Onlangs zijn de voorwaarden van zelfscannen van de Albert Heij gewijzigd. Er staat nu in dat je diefstal pleegt als achteraf blijkt dat niet alles gescand is. Maar mag AH wel zo kort door de bocht aannemen dat hun systeem onfeilbaar is? Het zou immers zomaar kunnen dat een gebruiker tegen een bug aanloopt, waarbij het systeem ‘bleep’ doet als indicatie dat het product gescanned is, maar het product niet op de virtuele kassabon terecht is gekomen.

De oude voorwaarden van zelfscannen kan ik zo niet meer vinden, maar inderdaad, in de voorwaarden van de app staat nu:

Blijkt bij controle dat niet alle producten zijn gescand nadat u uw (mobiele) Bonuskaart bij de betaalpaal hebt gescand, dan beschouwen wij dit als diefstal en kunnen wij aangifte doen.

Dat klinkt nogal streng, want er wordt inderdaad geen ruimte gelaten voor de situatie dat er wél is gescand maar dat niet is geregistreerd. Ook niet voor situaties waarin je oprecht vergeten was iets te scannen, hoewel dat natuurlijk geen sterk argument is als je bij de uitgang van een supermarkt staat.

Echter, het is niet zo dat je een strafbaar feit begaat enkel omdat iemands algemene voorwaarden zeggen dat dat zo is. Natuurlijk mag men aangifte doen als men meent dat je iets strafbaars hebt gedaan, maar de inhoud van je contract met het bedrijf is daarbij niet relevant.

Je steelt als je iets wegneemt met de bedoeling je dat toe te eigenen zonder te betalen. En die bedoeling moet bewezen worden. Enkel dat je met een product in je handen buiten staat, is daarvoor niet genoeg. Je kunt iets vergeten zijn te scannen, of de software werkte niet goed. Die opties moeten worden uitgesloten voordat men kan bewijzen dat je het product stiekem wilde meenemen.

Een aanvullend punt van de vraagsteller was nog hoe het zit met de broncode. Zonder de broncode van de zelfscanapp kun je niet bewijzen hoe deze werkt, dus dan sta je zwak als je wilt aantonen dat er een bug in de software zit. Dat is een lastige. Er is geen recht om broncode van bewijsmiddelen op te eisen. De enige manier die ik hier kan bedenken, is een kennis nogmaals eenzelfde set aankopen te laten doen en dat filmen om zo vast te leggen dat hij vaker die fout maakt. Maar als het een eenmalige bug was (of afhankelijk van de stand van de maan in combinatie met het aantal mobiele telefoons in de buurt én het feit dat de rozijnen in de bonus waren) dan wordt dit wel heel moeilijk inderdaad.

Arnoud

Mag Johan Nijenhuis wel stiekem upskirts maken tijdens #rokjesdag?

vondelpark-rokjesdag-privacyRegisseur Johan Nijenhuis gaat binnenkort van start met de opnames van zijn nieuwe romantische komedie Rokjesdag en kan deze echte rokjesdag vandaag niet laten schieten. Dat meldde Spitsnieuws gisteren. De “totaal niet creepy” (dixit Spitsnieuws) regisseur gaat met een verborgen camera dames in rokjes filmen vanuit de bosjes, en meent dat dat legaal is omdat hij films maakt of zoiets. Maar ís het legaal?
Aan de openbare weg mag je filmen wat je wil. Pas bij publicatie van de beelden loop je tegen portretrecht aan. De enige situatie waarin de strafwet direct wat verbiedt over filmen van de openbare weg (inclusief het Vondelpark dus) is wanneer je een camera vast monteert op een bepaalde plaats (art. 441b Strafrecht).

Alleen: Nijenhuis gaat met een verborgen camera ergens filmen, is dat op zich niet strafbaar dan? Nee. Er is wel een strafwetartikel over filmen met een verborgen camera maar dat artikel (139f Strafrecht) gaat alleen over filmen in woningen en andere niet openbare plaatsen. Een verborgen camera in de wc is dus strafbaar (of deze nu vastzit aan de muur of niet), maar een verborgen camera in de bosjes buiten is dat dus niet.

Specifiek voor Amsterdam vond ik nog artikel 2.25 APV Amsterdam, waarin staat:

2. Het is verboden zich op of aan de weg op te houden met de kennelijke bedoeling personen die zich op of aan de weg of in een gebouw of vaartuig bevinden te bespieden.

Me dunkt dat in de bosjes liggen met een camera wel valt onder ‘bespieden’. Dus wie zich bespied voelt door die camera, zou ik aanraden een agent aan zijn jasje (of rokje) te trekken met een printout van dit artikel in de hand. Afgezien daarvan zou ik geen wettelijke regel vinden die zich hiertegen verzet.

Maar dan, wat doe je als je eigen rokje ineens herkent in die nieuwe film? Hier zou je je dan op het portretrecht moeten beroepen. En dat zal niet meevallen als er alleen wordt ingezoomd op benen en -ahem- het gebied rond het rokje.

In een zaak uit juli vorig jaar werd een billenfoto geen portretrechtschending genoemd. Je moet voor een beroep op portretrecht wel herkenbaar zijn, en hoewel dat ook kan zonder een gezicht in beeld, is enkel het onderlijf niet genoeg. Zouden andere mensen je herkennen, dan kan dat andres worden

Het vervelende is alleen dat zo’n juridische claim gelijk publiciteit is voor de film én gelegenheid is voor “totaal niet creepy” media om die foto nog eens extra in beeld te brengen. Dus of de juridische weg nu de beste is?

Arnoud

Ben ik aansprakelijk als mijn kinderen illegaal downloaden?

youwouldntdownloadverbod.pngEen lezer vroeg me:

Mijn kinderen blijken stiekem films te downloaden via Popcorn Time. Nu weet ik dat je hiermee uit illegale bron downloadt, dus ik heb het ze nogmaals verboden maar stel dat Brein hierachter komt, ben ik dan aansprakelijk voor hun downloadgedrag?

Downloaden uit illegale bron is juridisch gezien een onrechtmatige daad, niet anders dan iemands auto bekrassen of een bal door de ruit schoppen. En voor die laatste daden heeft de wet voor kinderen een bijzondere regeling.

Kinderen tot 14 jaar zijn zelf niet aansprakelijk voor schade die zij anderen toebrengen (art. 6:164 BW). Daar heeft een benadeelde rechthebbende dus niets te halen. Bij een kind van 14 tot 18 jaar mag dus gewoon een claim worden ingediend, hoewel natuurlijk de vraag is of er wat te halen valt.

Ouders van minderjarige kinderen tot zestien jaar zijn meestal aansprakelijk voor wat die kinderen doen. De wet onderscheidt twee situaties (art. 6:169 BW):

  1. Het kind is nog geen veertien jaar. Dan zijn de ouders aansprakelijk als sprake is van ‘doen’, oftewel een actieve handeling. Downloaden is een doen, en hiervoor zijn dus de ouders van de veertienminner aansprakelijk. (Bij een nalaten, zoals niet waarschuwen dat er een gevaarlijke situatie is, is kind noch ouder aansprakelijk.)
  2. Het kind is veertien maar nog geen zestien. De ouders zijn nu aansprakelijk (voor doen én nalaten) tenzij het hen niet kan worden verweten dat zij niet ingegrepen hebben om dit te beletten.

Bij kinderen onder de veertien is het dus eenvoudig: de ouders zijn aansprakelijk, net zoals ze zijn als ze zelf hadden zitten downloaden. Bij kinderen vanaf zestien jaar zijn de ouders niet aansprakelijk.

Bij de tussencategorie krijg je dus de vraag: had je als ouder moeten voorkomen dat je kinderen gaan downloaden of torrenten? Of is dit iets dat kinderen van die leeftijd gewoon doen, en dus voor hun eigen rekening moet komen?

We hadden ooit een zaak waarin auteursrechtschending door een kind aan de ouders werd verweten. De rechter vond dat niet gepast: bij een vijftienjarige is het normaal dat hij een website heeft en daar foto’s op zet, dus valt het de ouders niet te verwijten dat ze de auteursrechtinbreuk door foto-overname hebben laten gebeuren.

Als een website bouwen op je vijftiende al normaal is, dan is downloaden dat al helemáál. Het staat zelfs in de Donald Duck, en als het daarin staat dan is het volledig aanvaard in de maatschappij. Dus in die leeftijdscategorie ben je niet aansprakelijk voor downloadgedrag van je kind.

Arnoud

Sabam eist auteursrechten voor doorplaatsen van YouTube-video’s

embed.jpgWanneer iemand YouTube-video’s plaatst op zijn persoonlijke website, eist Sabam een vergoeding. Dat las ik in de Morgen gisteren (haha). Het gaat hier om het embedden (via de gewone Youtubeknoppen) van op Youtube geplaatste video’s. Maar hee, dat mocht toch van het Svensson- en Bestwater-arrest? Inderdaad, maar Sabam ziet dat anders.

In die arresten werd bepaald dat het embedden van video’s (of ander materiaal) geen inbreuk is op het auteursrecht. Althans, wanneer de bronsite deze ook voor het algemene publiek aanbiedt. Wordt een video slechts voor een beperkt publiek aangeboden middels een betaalmuur of dergelijk middel, dan is een embedden (of linken) waarmee dat middel wordt omzeild, niet toegestaan.

Wat zegt nu Sabam echter, zoals in de Morgen staat:

Wij hebben YouTube voor onze inhoud een exploitatierecht toegekend tegen een procentuele vergoeding, maar enkel voor persoonlijke en niet-commerciële doeleinden. Als een gebruiker die inhoud op zijn website gebruikt met bijvoorbeeld een banner bovenaan, dan haalt die persoon een economisch voordeel uit onze inhoud.

Ik lees dit als: er is wél een nieuw publiek want wij hadden niet bedoeld dat mensen video’s embedden en er dan geld mee verdienen. Maar sorry, zo werkt het arrest niet. Het nieuw publiek is gedefinieerd als een publiek dat anders is dan het publiek dat je op de bronsite wilde bereiken met de site zoals daar gebouwd. Dus bijvoorbeeld alleen je betalende abonnees, of wellicht alleen mensen wiens IP-adres aan Duitsland te relateren is of aan Shell-medewerkers. (Ik twijfel of dat genoeg is maar ik weet geen beter voorbeeld.) Het gaat nadrukkelijk niet om de status van dat publiek, alleen consumerende particulieren of ook commercieel hergebruikende partijen.

Ik geloof onmiddellijk dat Sabam niet bedoeld had om Youtube-gebruikers toe te staan video’s te embedden. Hun afspraken met Youtube lijken dat ook te ondersteunen. Alleen: dat is dan het probleem van Sabam met Youtube. Of Youtube leeft het contract niet na (oeps aan hun kant) of Sabam heeft niet laten vastleggen wat zij hadden bedoeld (oeps aan Sabam’s kant). Je kunt dat een eindgebruiker niet verwijten, net zo min als je een embedder kunt tegenhouden met “het was onze bedoeling dat dit artikel achter een betaalmuur zou komen”.

Het is precies die ergelijke gewoonte van rechthebbenden om elk hen tegenvallend uitspraak als een niet relevante specifieke feitengebonden uitspraak te zien die nog maar eens aangevochten moet worden (en natuurlijk elke uitspraak in hun voordeel als dé jurisprudentie die voor nu en altijd bepaalt dat zij nog meer rechten hebben) waardoor de hekel aan auteursrecht alleen maar groter wordt.

Arnoud

Mag je een aankomende trein eigenlijk wel filmen?

ns-trein-station-foto-filmenEen vraag via Twitter:

Even een vraag, is het verboden om zonder toestemming van weet ik veel wie een trein te filmen die aankomt op een station? / Ik kreeg namelijk net een conducteur over mij heen, die ik overigens niet gefilmd heb.

In principe niet, zou je denken: je mag toch op de openbare weg filmen wie en wat je wilt? Maar hier ligt het subtiel anders, want de stations van de NS zijn privébezit (NS Stations). En de eigenaar van een stuk privéterrein mag regels stellen over wat daar gebeurt, inclusief regels die botsen met de rechten die je normaal hebt.

De NS heeft dan ook huisregels over wanneer en hoe je mag fotograferen of filmen op hun terreinen. Journalisten mogen hun gang gaan, mits ze maar een persvoorlichter erbij vragen “om de opnamen in goede banen te leiden”.

Voor particulieren lijkt het simpeler:

Een particulier die voor privégebruik op voor het publiek toegankelijke gedeelten van het station en in treinen opnamen wil maken, heeft geen toestemming nodig.

Inderdaad. Echter, vervolgens komt er anderhalf kantje A4 met randvoorwaarden die gelden als je geen toestemming nodig hebt, waar ik een juridische wenkbrauw van optrek. Maar dat zijn logische zaken: niet flitsen richting een machinist, die kan dan verblind raken. Of uitkijken met een hoge microfoon want als die tegen de bovenleiding komt, ga je dood. En natuurlijk dat je niet in de weg mag staan voor passagiers. Niets zo ergerlijk als een bruidsstel dat romantisch op de roltrap op de foto wil (“Onderweg naar hun nieuwe leven”) terwijl jij de 9:02 wilt halen, immers.

Men vermeldt in de voorwaarden ook nog dat “reizigers of NS-medewerkers niet zonder hun toestemming herkenbaar [mogen] worden afgebeeld”, maar dat is een bekend misverstand: portretrecht gaat niet over het afbeelden van mensen maar over het publiceren van de beelden. Op grond van portretrecht kun je niet tegenhouden dat je op de foto wordt gezet.

Volgens deze regels zou een conducteur dus niet behoren in te grijpen als je een particulier bent die zonder mensen te hinderen staat te filmen op het station. Maar helaas blijkt de praktijk nog wel eens weerbarstig: iemand heeft half onthouden dat “fotograferen niet mag” of denkt dat een telelens betekent “commerciële cameraploeg” en gaat hard ingrijpen. Een voorbeeld van je recht hebben versus het krijgen, denk ik.

Hoe zouden jullie reageren als je de vraagsteller was met een conducteur in zijn nek?

Arnoud

Xs4all-gebruiker krijgt certificaat Xs4all.nl in handen, mag dat?

xs4all-vals-certificaatEen abonnee van Xs4all is erin geslaagd om een ssl-certificaat voor Xs4all.nl aan te maken, las ik bij Tweakers. Met behulp van het e-mailadres [email protected], dat hij als alias voor zijn privéadres aanmaakte, wist de gebruiker bij certificaatautoriteit Comodo een ssl-certificaat voor Xs4all.nl te genereren. Comodo dacht kennelijk dat ze met een administrator van XS4All te maken had. Maar is dat nu legaal, met nepgegevens een certificaat aanmaken?

De wet kent geen specifieke regels over het aanvragen van een SSL-certificaat op andermans naam. De enige regel die volgens mij in de buurt komt, is die van valsheid in geschrifte (art. 225 Strafrecht). Oftewel:

Hij die een geschrift dat bestemd is om tot bewijs van enig feit te dienen, valselijk opmaakt of vervalst, met het oogmerk om het als echt en onvervalst te gebruiken of door anderen te doen gebruiken

Een certificaat kun je zien als een elektronisch geschrift (vergelijk art. 6:227a BW en 156a Rechtsvordering), dus aan dat element is wel voldaan. Het certificaat is bestemd om te bewijzen dat je een verbinding hebt met de website van in dit geval XS4All, en dat kun je “enig feit” noemen.

Het certificaat is weliswaar echt, en dus niet nagemaakt/vervalst, maar het opmaken is gebeurd door misleiding en dat is een vorm van “valselijk opmaken”. Dus ook aan dat element is voldaan.

Alleen bij het oogmerk struikel ik. Althans in dit geval: de gebruiker heeft het certificaat meteen ingetrokken en heeft het nergens werkelijk gebruikt. Dan kun je dus niet spreken van een oogmerk om het als echt en onvervalst te gebruiken of te laten gebruiken.

Zou het geen valsheid in geschrifte zijn, dan kun je een vervalst certificaat alleen aanpakken als het wordt gebruikt om daadwerkelijk illegale zaken te doen. Het is dan een middel voor bijvoorbeeld het aftappen van vertrouwelijke communicatie (een man-in-the-middle aanval) of computervredebreuk (valse authenticatie). Ook phishing door een valse webwinkel op te zetten met dat certificaat zou natuurlijk strafbaar zijn (oplichting). Maar daarvan is hier geen sprake.

Daarbij komt dat de opzet van deze actie zodanig is dat het voor mij een evidente journalistieke truc is: een misstand aan de kaak stellen door te laten zien dat het echt mis is.

Dus nee, bij deze specifieke stunt weet ik geen reden waarom het niet zou mogen. Maar het betekent natuurlijk niet dat iedereen nu ‘dus’ ook nepcertificaten mag maken, zeker niet als je daar daadwerkelijk diensten mee gaat leveren. Je moet wel een punt hebben om te maken.

Arnoud